

Executive Buod
Noong unang bahagi ng Hunyo 2025, ang corporate Salesforce instance ng Google (ginagamit upang mag-imbak ng data ng pakikipag-ugnayan para sa maliliit at katamtamang laki ng mga kliyente ng negosyo) ay nakompromiso sa pamamagitan ng isang sopistikadong kampanya ng vishing-extortion na isinagawa ng threat-group na sinusubaybayan bilang UNC6040 at UNC6240 (online cybercrime collective na kilala bilang " The Com " na naka-link sa " ShinyHunters ) ."
Pinagsama ng mga umaatake ang tatlong pangunahing vectors:
- Voice‑phishing (vising) – Ang pagpapanggap bilang IT staff sa isang nakakakumbinsi na tawag sa telepono, na hinihikayat ang isang empleyado ng Google na aprubahan ang isang nakakahamak na application na konektado sa Salesforce, isang mabilisang tugon na pamamaraan ng pangingikil na humihiling ng mga pagbabayad sa Bitcoin sa loob ng 72 oras.
- Pang-aabuso sa OAuth app – ang deployment ng mga custom na script ng Python na tumutulad sa DataLoader ng Salesforce, na nagbibigay-daan sa mga automated na bulk export.
- Mga layer ng anonymity – Mga tawag na pinasimulan ng Mullvad VPN na sinundan ng TOR-based na data exfiltration, na nag-anonymize sa totoong lokasyon ng mga aktor.
Bagama't kinumpirma ng Google na walang ninakaw na mga password ng user, ang nalabag na dataset, kasama ang mga pangalan ng negosyo, email address, numero ng telepono at mga nauugnay na tala. Ang mga implikasyon ay umaabot nang higit pa sa mga apektadong customer ng maliliit at katamtamang negosyo: habang iniuugnay ang pagsunod, integridad ng brand, seguridad ng kasosyo, at pagsusuri sa regulasyon ng mga kasanayan sa pamamahala sa peligro ng SaaS.
Samantala, ang pag-atake sa Salesloft Drift na pinangunahan ng UNC6395 ay lumitaw bilang isa sa pinakamahalagang insidente sa cyber noong huling bahagi ng 2025, na nakompromiso ang Salesloft Drift (AI chat-bot/assistant) na ginagamit para sa integrasyon nito sa Salesforce. Ang pagnanakaw ng OAuth token ay tila nagresulta sa pagpapatakbo ng mga SOQL query sa mga database ng Salesforce na naglalaman ng mga bagay tulad ng mga kaso, account, user, at oportunidad. Naapektuhan ng pag-atake ang daan-daang customer ng Salesforce, na nakaapekto hindi lamang sa mga user ng Salesforce kundi pati na rin sa iba pang mga third-party integration. Sinabi ni Salesloft na "Ipinakita ng mga paunang natuklasan na ang pangunahing layunin ng aktor ay magnakaw ng mga kredensyal, partikular na nakatuon sa sensitibong impormasyon tulad ng mga access key, password, at mga access token na may kaugnayan sa Snowflake." Malinaw na nagbabala ang Google tungkol sa malawak na saklaw ng paglabag na lampas sa sarili nitong mga sistema.
Mga Pangunahing Taktika at Attack Vector:
- Paunang Pag-access: Ang mga hindi awtorisadong OAuth app na na-install sa pamamagitan ng mga trial na account (gamit ang mga lehitimong email domain) at sa ibang pagkakataon sa pamamagitan ng mga nakompromisong account mula sa mga hindi nauugnay na org.
- Vishing, Social Engineering: Mga voice phishing na tawag sa mga empleyado
- Exfiltration: Mga custom na script ng Python na ginagaya ang mga pagpapatakbo ng DataLoader.
Infrastructure: Ang mga paunang tawag ay idini-ruta sa pamamagitan ng mga Mullvad VPN IP; paglilipat ng data sa pamamagitan ng TOR exit node. - Pag-aanak: Humihiling ng agarang pagbabayad sa Bitcoin.
Pagpapatungkol sa Banta
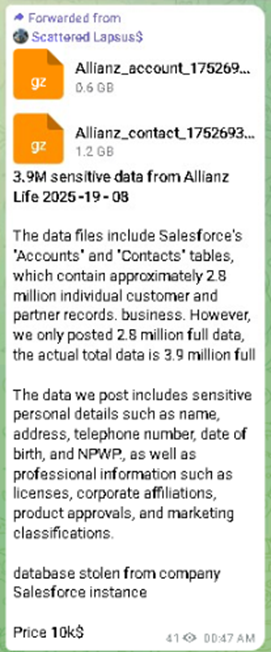
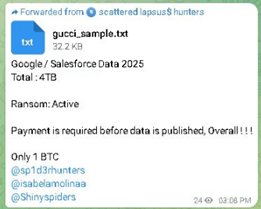
Ang UNC5537, UNC6040 at UNC6240 na malamang na nauugnay sa " Scattered LAPSUS$ Hunters " ("Chos hub") ay nagpapakita ng magkatulad na mga padron ng pag-atake.
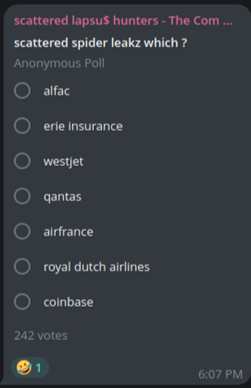
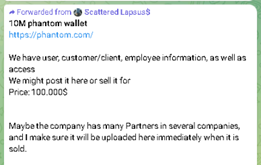
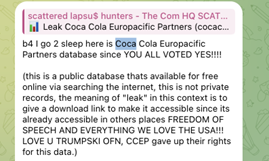
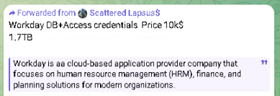
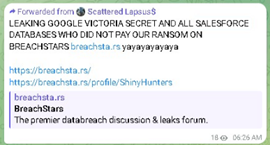
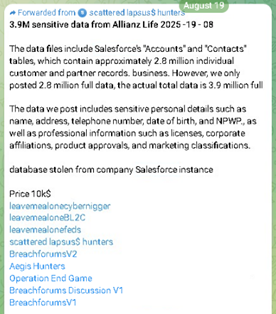
Isang Telegram channel na tinatawag na "Scattered LAPSUS$ Hunters", na pinaghalo ang mga pangalan ng ShinyHunters, Scattered Spider at Lapsus$ na grupo ang lumitaw, na inilalarawan ng mga mananaliksik bilang isang magulong hub para sa mga paglabas at pagbabanta. Nakatuon ang grupo sa pagsasamantala sa elemento ng tao upang makakuha ng access sa mga network ng kumpanya. Ang channel ay nagpatakbo ng mga pampublikong botohan kung saan ang mga miyembro ay bumoto sa kung aling data ng biktima ang ganap na itatapon, nag-advertise ng zero-day na pagsasamantala at isang dapat na bagong toolkit ng ransomware, na nagpapakilala sa aksyon ng kolektibo.
Ibinahagi ng UNC6395 ang temang pang-aabuso sa mga mekanismo ng OAuth para sa pag-access sa Salesforce sa pamamagitan ng nakompromisong integrasyon ng ikatlong partido – na nagpapaunlad ng kanilang mga taktika laban sa mga cloud ecosystem. Samantala, ginagamit ng UNC6040 ang vishing at pang-aabuso sa OAuth upang ma-access ang Salesforce sa pamamagitan ng social engineering. Ang mga magkakapatong na TTP ay nagpapahiwatig ng pag-target sa mga pinagkakatiwalaang application ng access at ang pangalang ShinyHunters ay lumilitaw sa mga insidenteng ito. Kasabay nito, sinusubaybayan ng Google ang cluster na ito nang hiwalay bilang UNC6395, ang grupong pangingikil ng ShinyHunters ay unang nagsabi sa BleepingComputer na sila ang nasa likod ng pag-atake ng SalesLoft Drift.
Parallel Campaigns
Ang mga katulad na taktika ay inilapat sa mga pag-atake na nagta-target sa mga tatak ng Adidas, Qantas, Allianz Life, LVMH (Louis Vuitton, Dior, Tiffany & Co.), Chanel, AT&T, Santander, Starbucks Singapore, Snowflake breach sa Ticketmaster, Cisco, Pandora, Bouygues Telecom, Tokopedia, Homechef, Transparent Chatbooks, UK Insurance, Porgal Agency, Homechef, Orange Chatbook, UK Gucci, Salesforce, Fairhaven Homes, Workday, Mazars.fr, Adidas, Air France-KLM, Phantom Wallet, Neiman Marcus, Coca-Cola, ZScaler.
- Qantas Airways: Mga kredensyal ng empleyado at sensitibong flight/mga tala ng customer na na-target. Attack blended SIM swapping + SaaS compromise.
- Air France-KLM: Sinusuri ang mga account ng katapatan ng airline at CRM cloud environment.
- Mga retailer (generalized set) → Ginamit ang social engineering at SIM-swap vishing upang makakuha ng access sa mga portal ng IT/helpdesk.
- Okta: Ang paglabag sa service provider ay humantong sa downstream na epekto sa maraming kliyente (pinagsamantalahan ang pederasyon ng pagkakakilanlan).
- MGM Resorts: Ang social engineering ng IT desk ay humantong sa pag-deploy ng ransomware, mga slot machine, at serbisyo ng hotel nang ilang araw.
- Caesars Entertainment: Extortion campaign kung saan binayaran umano ang ransom; Na-leak ang mga talaan ng loyalty program.
- AT&T: Metadata ng tawag (500M+ record, kabilang ang mga numero ng telepono, call/SMS logs) na ninakaw at na-advertise para ibenta.
- Ticketmaster (Live Nation): ~560M na mga rekord ng customer kabilang ang mga detalye ng ticketing ng kaganapan, mga address, impormasyon sa pagbabayad na na-leak.
- Mga Paunang Bahagi ng Sasakyan: Ninakaw ang data set ng supply chain at retail na impormasyon ng customer.
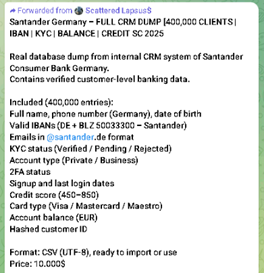
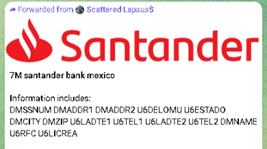
- Santander Bank: Nakompromiso ang mga rekord ng pananalapi ng customer; nag-ulat ng 30M record na apektado.
- LendingTree: Nalantad ang PII ng customer at data ng pautang.
- Neiman Marcus: Na-target ang data ng loyalty ng customer at credit program.
- Los Angeles Unified School District (LAUSD): Na-exfiltrate ang data ng mag-aaral/empleyado mula sa kapaligiran ng Snowflake.
- Pandora, Adidas, LVMH (Louis Vuitton, Chanel, Dior): Nalantad ang data ng retail na brand (PII ng customer + impormasyon sa pagbebenta).
- ZScaler: Nakompromiso ng UNC6395 ang Salesforce instance sa pamamagitan ng Salesloft Drift at nagnakaw ng data ng customer
- Palo Alto: Ang pag-atake ng Salesloft Drift ay naglantad sa data ng customer at mga kaso ng suporta
- CloudFlare: 104 Cloudflare API token nakompromiso
 |
   |
 |
 |
 |
 |
 |
Dahil sa pag-atakeng kinasasangkutan ng pagkompromiso sa Salesloft Drift AI OAuth token, anumang data na maaaring makompromiso mula sa mga database (na naglalaman ng impormasyon tungkol sa mga user, account, kaso, atbp.) ay maaaring gamitin ng attacker sa iba't ibang paraan. Ang ninakaw na data ay maaaring ibenta sa mga ikatlong partido o gamitin upang ma-access ang mga email ( tulad ng iniulat mula sa napakaliit na bilang ng mga Google Workspace account ) at maglulunsad ng mga karagdagang pag-atake sa muling paggamit ng mga kredensyal sa iba pang mga SaaS account.
Mga tagapagpahiwatig ng Pagkompromiso:
| UNC6040, UNC6240 | UNC6395 |
| 81.17.28.95
31.133.0.210 45.138.16.69 45.90.185.109 45.141.215.19 45.90.185.115 45.90.185.107 37.114.50.27 45.90.185.118 179.43.159.201 38.135.24.30 91.199.42.164 192.159.99.74 |
208.68.36.90
44.215.108.109 154.41.95.2 176.65.149.100 179.43.159.198 185.130.47.58 185.207.107.130 185.220.101.133 185.220.101.143 185.220.101.164 185.220.101.167 185.220.101.169 185.220.101.180 185.220.101.185 185.220.101.33 192.42.116.179 192.42.116.20 194.15.36.117 195.47.238.178 195.47.238.83 |
| shinycorp@tuta[.]com
shinygroup@tuta[.]com shinyhuntersgroups@tutamail[.]com ticket-dior[.]com ticket-nike[.]com ticket-audemarspiguet[.]com |
|
| Salesforce-Multi-Org-Fetcher/1.0
Salesforce-CLI/1.0 python-requests/2.32.4 Python/3.11 aiohttp/3.12.15 TruffleHog |
Sa parehong kampanya, naobserbahan ng Google ang mga TOR exit node na ginagamit upang ma-access ang mga nakompromisong Salesforce account.
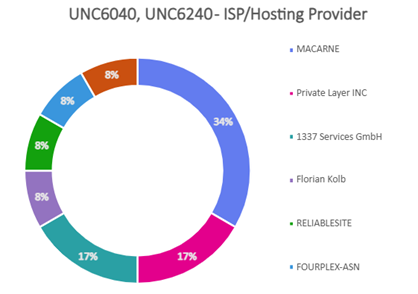
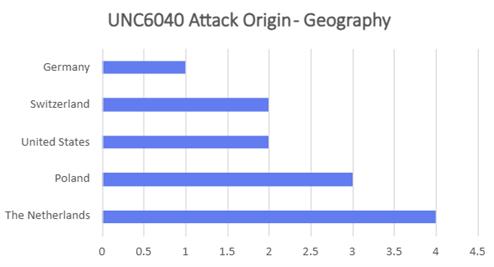
- Karamihan sa mga pag-atake na inayos ng UNC6040 at UNC6240 (ShinyHunters) ay maaaring ma-trace na nagmula sa mga TOR exit node na naka-host sa alinman sa Netherlands o Poland. Pangunahing naka-host ang mga ito sa Macarne o Private Layer INC.
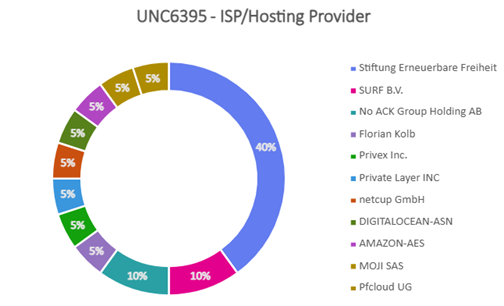
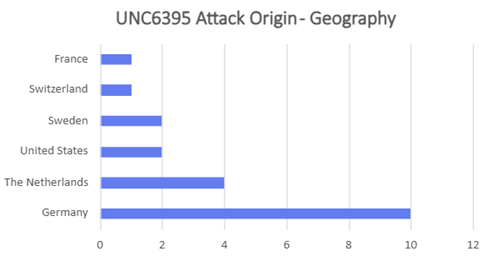
- Napag-alaman na pinaghalo ng mga attacker ang trapiko ng TOR sa mga lehitimong session ng OAuth para malabo ang pinagmulan at gawing mas mahirap ang pagtuklas. Ang mga pag-atake na inayos ng UNC6395 ay maaaring masubaybayan na nagmula sa mga TOR exit node na naka-host sa alinman sa Germany o Netherlands. Pangunahing naka-host ang mga ito sa Stiftung Erneuerbare Freiheit.
- Maraming mga kahina-hinalang SOQL query (data exfiltration) at pagtanggal ng mga naka-iskedyul na trabaho ang sinimulan mula sa mga TOR IP address, na nagpapahiwatig na ang mga kalaban ay hindi nagpapakilala sa mga operasyon ng pagnanakaw ng data.
Gayundin, ginamit ng Scattered Spider ang mga TOR exit IP bilang pantakip sa mga account takeover at aktibidad ng pangingikil.
- Pinagsama ng mga attacker ang vishing (mga tawag sa helpdesk) na may credential access, pagkatapos ay ni-ruta ang kasunod na access sa pamamagitan ng Tor.
- Lalo na napansin ang trapiko ng Tor kapag pinalaki ng mga kalaban ang mga pribilehiyo o na-access ang mga sensitibong aplikasyon ng SaaS.
- Europe-heavy node na may kapansin-pansing presensya sa US.
Mga Karaniwang Thread sa Parehong Kampanya
- Ang mga TOR IP bilang operational cover ay palaging ginagamit upang itago ang imprastraktura ng kalaban.
- Ang mga panghihimasok na nakabatay sa pagkakakilanlan ng parehong grupo ay inabuso ang pagtitiwala sa pagkakakilanlan sa halip na pagsamantalahan ang mga zero-day.
- Nag-o-overlap sa Scattered Spider tradecraft kung saan ipinapakita ng parehong campaign ang mga attacker na pinaghahalo ang social engineering o mga nanakaw na kredensyal sa TOR.
- Ang mga TOR exit node ay may iba't ibang ASN, ngunit parehong ginagamit ng mga campaign ang mga NL exit node. Ang ASN 58087 (Florian Kolb, DE) ay nagsasapawan sa parehong mga kampanya.
Landscape ng Banta
Ang mga tagapagtaguyod ng banta tulad ng UNC6040 (kaakibat ng ShinyHunters), Scattered Spider (UNC3944), at UNC5537 ay tinarget ang mga organisasyon sa sektor ng hospitality, retail, at edukasyon sa Amerika at Europa.
Ang Scattered Spider (UNC3944) ay kilala sa pagiging sopistikado at stealth:
- Mapagkakatiwalaang gumagamit ng mga komersyal na serbisyo ng VPN upang i-mask ang pinagmulan: Mullvad VPN, ExpressVPN, NordVPN, Ultrasurf, Easy VPN, ZenMate.
- Gumagamit ng Mga Tool at TTP kabilang ang hindi pagpapagana ng Antivirus/EDR, lateral movement sa pamamagitan ng ADRecon, credential dumping sa Mimikatz/LaZagne, at pagtitiyaga sa pamamagitan ng RMM at cloud VMs.
Ang "The Com", maikli para sa The Community , ay hindi gaanong pormal na grupo ng pag-hack kundi isang sosyopatikong subkulturang cybercriminal:
- Binubuo ng 1,000+ miyembro at karamihan ay nasa edad 11–25, nagpapatakbo sila sa buong Canada, US, at UK
- Nakikisali sa pagpapalit ng SIM, pagnanakaw ng cryptocurrency, swatting, sextortion, spear-phishing, at maging sa matinding pamimilit o karahasan.
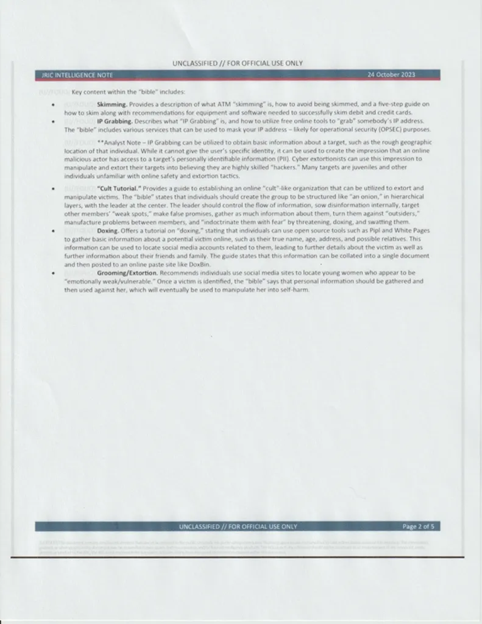
- Iniuulat ng Intel471 na ang mga miyembro ay nire-recruit sa pamamagitan ng social media/paglalaro at pinilit sa mga krimen mula sa pag-aayos hanggang sa marahas na gawain; ang network ay naglabas din ng manual (“The Bible”) na nagdedetalye ng mga pamamaraan tulad ng ATM skimming, IP grabbing, doxxing, extortion, at grooming.
Pinangunahan ng UNC5537 ang isang malawakang paglabag na tumatarget sa mga kapaligiran ng customer ng Snowflake :
- Noong Abril–Hunyo 2024, na-access ang mahigit 160 organisasyon kabilang ang AT&T, Ticketmaster/Live Nation, Santander, Advance Auto Parts, LendingTree, Neiman Marcus, at LA Unified School District – sa pamamagitan ng mga ninakaw na kredensyal, kadalasan mula sa mga infostealers, at mga hadlang dahil sa kakulangan ng MFA.
- Kasama sa data na ninakaw ang sensitibong PII, mga ticket ng kaganapan, mga numero ng DEA, at metadata ng tawag/text (500M+ na mga tala sa pinagsama-samang).
- Ang mga target ay kalaunan ay na-advertise at extorted sa pamamagitan ng mga forum.
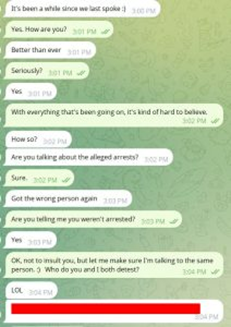
Nakatanggap ang DataBreaches.net ng mga screenshot ng isang mensahe sa Telegram mula sa ShinyHunters na nagsasabing nahihigitan nila ang pagpapatupad ng batas, panunuya ng mga kakayahan ng mga ahensya tulad ng NSA at nagsasaad na: "Kahit na ang NSA ay hindi na kami mapipigil o makilala. Ang FBI... ay walang kaugnayan at walang kakayahan...". Sa pag-uusap, iginiit ng "Shiny" na ang Scattered Spider ay nagmumula ng mga voice call at nagbabahagi ng access at nagpahiwatig ng isang kampanyang "Snowflake 3.0" sa hinaharap, na nangangako ng mas malalaking operasyon sa hinaharap.
Cross-Actor Victim Overlaps
- Cloud SaaS bilang hub: Ang mga paglabag sa Salesforce (UNC6040), Okta (Scattered Spider), at Snowflake (UNC5537) ay nagpapakita ng pivot sa pamamagitan ng cloud identity/data platform.
- Pagtitingi at mabuting pakikitungo: Target ng maraming aktor ang mga talaan ng customer/loyalty
- Mga casino na naka-target sa Kalat-kalat na Spider.
- UNC6040 na naka-target na mga retailer.
- Tina-target ng UNC5537 ang mga luxury brand.
- Edukasyon: Ang UNC6040 at UNC5537 ay parehong tumama sa mga institusyong pang-edukasyon, na nagnanakaw ng data ng mag-aaral/faculty.
- Mga institusyong pinansyal: Santander (UNC5537) kumpara sa mas maliliit na fintech/target sa pagbabayad ng The Com/Scattered Spider (SIM swaps).
Gabay sa Pagtuklas at Pagsubaybay
Ang mga karagdagang tagapagpahiwatig at nauugnay na mga panuntunan sa pagtuklas para sa pag-detect ng pangkat ng pagbabanta ay ginawang available sa pamamagitan ng STI at SMAP.
Ang inirerekumenda namin
- Mga Log sa Pagsubaybay
Patuloy na mag-scan para sa mga kaganapan sa LOGIN mula sa hindi pamilyar na mga saklaw ng IP (lalo na sa Mullvad o TOR na mga exit node). I-flag ang anumang aktibidad ng API na nagpapakita ng mataas na dami ng mga kahilingan bawat oras. - OAuth App Watch‑list
Panatilihin ang isang dynamic na pagpapatala ng mga naaprubahang app. Mag-trigger ng mga alerto sa mga bago o maanomalyang pagpaparehistro ng app. Magpatupad ng mandatoryong daloy ng trabaho sa pag-sign off ng admin. Ang panuntunan sa pagtukoy sa ibaba ay isang halimbawa upang matukoy ang mga kahina-hinalang kaganapan sa pag-sign in gamit ang OAuth:2.0:
`Mga SigninLogs | kung saan ResultType == "0" | kung saan ang AuthenticationDetails ay mayroong "OAuth:2.0" | kung saan nagsisimula ang AppDisplayName sa "Salesforce" | ibuod ang bilang() ng UserPrincipalName, AppDisplayName, IPAddress | kung saan bilang_ > 5` - Vishing Detection
Ipatupad ang pag-verify ng caller‑ID, mag-deploy ng mga module ng voice-analytics na naka-detect ng mga pangunahing parirala (hal.: “pakibayaran”, “ito ang Google”) at cross-reference laban sa mga kilalang feed ng threat-intelligence. Isama sa iyong call‑center platform upang ipakita ang mga kahina-hinalang tawag sa real time. - Pagsusuri sa Trapiko sa Network
Suriin ang papalabas na trapiko para sa mga TOR exit node at VPN tunnel na lumihis sa mga baseline ng kumpanya. Gumamit ng DPI para makita ang mga hindi pangkaraniwang malaki at naka-encrypt na mga payload. - Mga Feed ng Threat-Intelligence
Mag-subscribe sa pinakabagong mga update ng ATT&CK at IOC para sa UNC6040/ShinyHunters. Subaybayan ang mga pampublikong Telegram channel para sa mga bagong ibinunyag na IOC. - Zero‑Trust IAM upang bawasan ang epekto sa kompromiso ng kredensyal
MFA, least‑privilege, RBAC para sa lahat ng user ng Salesforce. - Pamamahala ng OAuth App upang ihinto ang mga masasamang pag-install ng app
Manu-manong pag-apruba + pana-panahong pagsusuri - Mga Paghihigpit na Nakabatay sa IP upang limitahan ang mga landas ng exfiltration
Pahintulutan lamang ang mga corporate VPN IP; harangan ang paglabas ng TOR - Seguridad ng Endpoint para ihinto ang malisyosong code execution
EDR para makita ang mga custom na script ng Python - Pagpapatigas ng Call‑Center upang pagaanin ang kinakaharap ng tao sa social engineering
Pag-verify ng Caller‑ID, mga naitala na script, pagsasanay sa staff - Pag-iwas sa Pagkawala ng Data upang dnakakakita ng mga maanomalyang paggalaw ng data
DLP sa mga papalabas na pag-export (mga limitasyon sa volume + mga alerto) - Strategic Initiative: SaaS Posture Management – patuloy na imbentaryo at pagpapatupad ng patakaran para sa mga pagsasama ng third-party. Ang maagang pag-detect ng rogue‑app ang aming pangunahing takeaway.
- Bawiin at i-rotate ang mga token/credential: Agad na bawiin ang mga token ng OAuth na nakatali sa Salesloft Drift at i-reset ang lahat ng nakalantad na API key.
- Mga tala ng aktibidad sa pag-audit: Suriin ang mga query sa SOQL at mga pagtanggal ng trabaho sa pagitan Agosto 8–18, 2025 para sa kahina-hinalang pag-access.
- Limitahan ang mga pahintulot sa OAuth: Magpatupad ng pinakamababang pribilehiyo, regular na suriin ang mga saklaw ng app, at higpitan ang mga daloy ng trabaho sa pag-apruba.
- Pamahalaan ang mga token: Tiyakin ang mga panandaliang token, subaybayan ang kanilang paggamit, at bawiin ang mga hindi nagamit.
- Mga secure na naka-imbak na kredensyal: Ilipat sa mga vault ang mga AWS key, Snowflake token, at iba pang mga lihim mula sa mga object ng Salesforce.
- Pahusayin ang pagsubaybay: Gamitin ang UEBA para makakita ng hindi pangkaraniwang gawi ng SaaS at pagsama-samahin ang mga log sa Salesforce, identity provider, at third-party na app.
- Limitahan ang mga pagsasama: Ilapat ang mga paghihigpit sa IP/network at alisin ang mga hindi pinagkakatiwalaang app hanggang sa ma-validate.
Ang mga karagdagang tagapagpahiwatig at kaugnay na mga panuntunan sa pagtukoy para sa pagtukoy ng grupong banta ay makukuha sa pamamagitan ng STI at SMAP.
Madiskarteng Pananaw
- TTP Ebolusyon – Ang grupo ng ShinyHunters ay nagpapahiwatig ng isang potensyal na pivot patungo sa ransomware‑as‑a‑service (MakintabSP1D3R).
- Mas malawak na Pag-target – Ang mga high-profile na brand (Adidas, Qantas, Chanel, atbp.) ay nagpapakita na ang parehong pamamaraan ay maaaring i-scale.
- Regulatory Momentum – Asahan ang mas mahigpit na mga utos sa pamamahala sa peligro ng SaaS, na nagpapalakas ng pangangailangan para sa mga proactive na kontrol.
- Kahirapan sa Pagpapatungkol – Ang patuloy na paggamit ng VPN/TOR at mga nakompromisong third-party na account ay magpapalaki sa pagiging kumplikado ng pagtuklas; magiging kailangang-kailangan ang behavioral analytics.
Pangwakas na Tala mula sa Aming Koponan ng Pananaliksik
Ang paglabag sa Google Salesforce ay isang aklat-aralin na paglalarawan kung paano pinagsasama ng mga modernong aktor ng banta ang teknikal na pagsasamantala sa supply-chain at ang mabilis na pag-turnover ng social engineering. Para sa mga organisasyong umaasa sa mga cloud-native platform, nakikita namin ang isang kritikal na pangangailangan na:
- Muling bisitahin ang mga patakaran sa pagsasama ng SaaS – ituring ang bawat third-party na app bilang isang potensyal na vector ng pag-atake.
- Palakasin ang seguridad na nakaharap sa tao – Ang pagpapatigas ng call-center at real-time na pag-detect ng vishing ay dapat maging isang karaniwang bahagi ng stack ng seguridad.
- Magpatibay ng isang data-centric na pananaw sa panganib – kahit na ang mas maliliit na dataset ay maaaring mag-fuel ng malakihang phishing campaign.
- Nananatiling aktibong sinusubaybayan ng aming platform ng threat-intelligence ang chain ng pagbabanta ng ShinyHunters/Tor‑Mullvad at ia-update ang mga kliyente ng mga umuusbong na IOC at mga indicator ng panganib. Hinihikayat ka naming isama ang mga insight na ito sa iyong defensive na postura at makipagtulungan sa aming team para sa isang iniangkop, batay sa intelligence na tugon.
Konklusyon
Binibigyang-diin ng internal na paglabag sa Salesforce ng Google na inayos ng UNC6040 (“ShinyHunters”) ang mga kritikal na kahinaan sa mga modernong kapaligiran ng SaaS. Ang pag-atake ay nagpapakita na kahit na ang data na tradisyunal na itinuturing na "mababa ang sensitivity" ay maaaring gawing sandata para sa mga naka-target na phishing at mga iskema ng pangingikil, habang naglalagay din ng mga makabuluhang panganib sa regulasyon, reputasyon, pagpapatakbo, at pinansyal. Dapat magpatibay ang mga organisasyon ng matatag na mga kontrol sa Pamamahala ng Pagkakakilanlan at Pag-access, ipatupad ang mahigpit na pamamahala sa OAuth, at isama ang komprehensibong pagsubaybay upang mabawasan ang mga umuusbong na banta.
Itinatampok ng UNC6395 campaign kung paano masisira ng mga third-party na pagsasama ng OAuth ang seguridad ng SaaS. Sa pamamagitan ng pag-abuso sa mga pinagkakatiwalaang token, nalampasan ng mga umaatake ang MFA at nag-exfiltrate ng sensitibong data mula sa daan-daang organisasyon. Ang pag-atakeng ito ay nagpapatibay sa mga SaaS ecosystem at hindi lamang sa mga pangunahing app bilang pangunahing mga target. Ang matatag na pamamahala sa mga OAuth app, mga token lifecycle, at mga gawi ng SaaS ay mahalaga sa pagbabawas ng panganib. Ang aktibong pagsubaybay, hindi gaanong pribilehiyo, at kredensyal na kalinisan ay mahalaga sa pagtatanggol laban sa mga panghihimasok na nakabatay sa token tulad nito.
May-akda
Deepak Thomas Philip
Kartikkumar Jivani
Sathwik Ram Prakki
Subhajeet Singha
Rhishav Kajilal
Shayak Tarafdar


