
• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  malware • Katiwasayan  / Malalim na pagsusuri ng AZORult – Ang exfiltrator ng impormasyon
Malalim na pagsusuri ng AZORult - Ang taga-exfiltrator ng impormasyon
16 Oktubre 2018

Malalim na pagsusuri ng AZORult - Ang taga-exfiltrator ng impormasyon

Sinulat ni Preksha Saxena
Preksha Saxena
malware, Katiwasayan

Habang ang kasalukuyang focus sa cyberspace ay sa Ransomware at Cryptominers mayroong iba pang laganap na mga aktor ng pagbabanta na tahimik na pumapasok sa makina ng biktima upang mabuo ito para sa malisyosong layunin. Sa panahon ng pang-araw-araw na gawain sa pangangaso ng pagbabanta, ang mga laboratoryo ng Quick Heal Security ay nakatagpo ng isang naka-block na URL ng tampok na cloud categorization ng URL ng Quick Heal. Ang karagdagang pagsusuri sa URL ay humantong sa amin sa isang bagong variant ng "AZORult" infostealer malware. Ang malware na ito ay nag-aani at nag-exfiltrate ng data mula sa makina ng biktima patungo sa CnC server. Sa post na ito, hihimayin namin ang malware na ito at ibabahagi namin ang mga interesanteng detalye tungkol dito.

Sa ibaba ng attack chain ay inilalarawan ang execution sequence na naobserbahan para sa malware na ito.
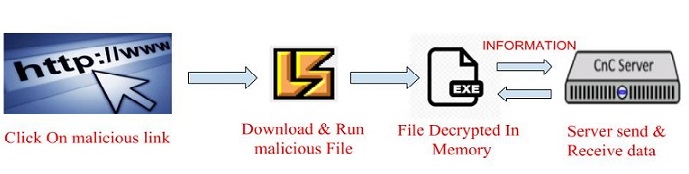
Fig 1. Attack Chain

Sa oras ng pagsusuri, ang paunang vector ng pag-atake ay hindi alam ngunit ang chain ng pag-atake ay nasubaybayan mula sa malisyosong URL. Hinala ng Quick Heal Security lab ang unang vector ng pag-atake ay Phishing email.

URL: cw57146.tmweb.ru/upload/neut[.]exe

Sa panahon ng static na pagsusuri, ang sample ay tila mayroong maraming Flare sa loob nito. Ang 'neut.exe' na file ay PE32 executable para sa MS Windows at pinagsama-sama bilang P-code file ng Microsoft Visual Basic. Mayroon itong iba't ibang naka-encrypt na mga string at naglalaman ng malaking mapagkukunan ng data ng mataas na entropy.
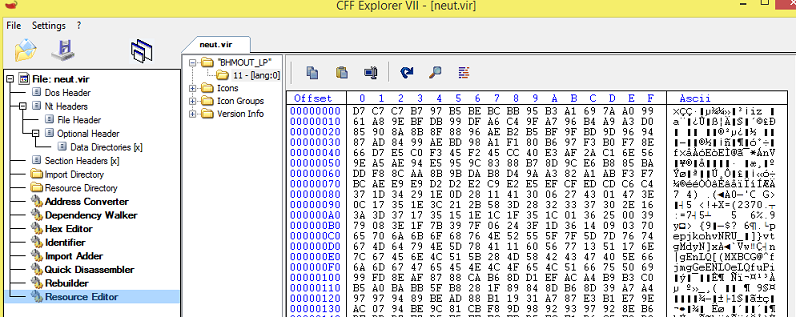
Fig 2: Malaking mapagkukunan sa CFF explorer

Ang Decompiled File ay may function upang hindi paganahin ang DEP para sa kasalukuyang proseso, sinusubukan nitong baguhin ang mga setting ng Explorer upang maiwasang maipakita ang mga nakatagong file at naglo-load din ng malaking mapagkukunan sa memorya.
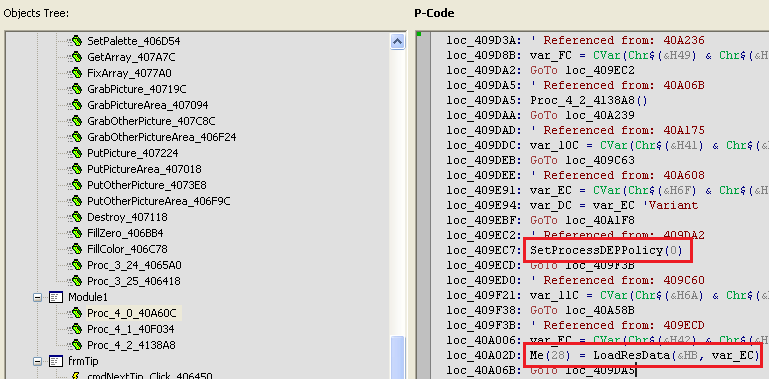
Fig 3: Ang Decompiled File ay nagpapakita ng DEP policy at resource loading

Habang binabagtas ang ilan pang mga function sa decompiled file. May nakitang na-obfuscate na code na ipinapasa sa isang function na nagde-de-obfuscate ng data at bumubuo ng valid na string.
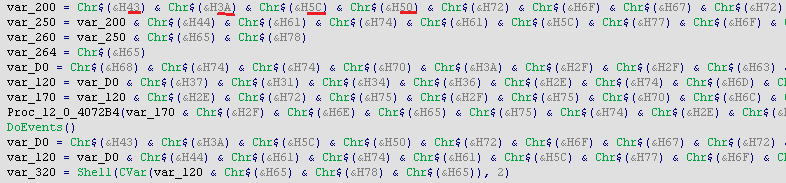
Fig. 4 Obfuscated Bytes

Pagkatapos i-convert ang mga hex value na ito sa ASCII, ang Code ay mukhang base64 na naka-encode. Kaya pagkatapos ng pag-decode nito gamit ang base64 algorithm ay matatagpuan ang mga sumusunod na string.

C:\ProgramData\worm.exe

Hxxp://cw57146.tmweb.ru/upload/neut[.]exe

Ang susunod na function na tinatahak ay mayroong XOR algorithm kasama ang ilang higit pang operasyon na inilalapat sa buong resource data. Ipinapakita ang routine ng pag-decryption sa ibaba ng snippet.
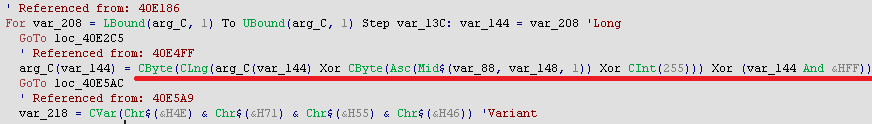
Fig 5. Xor algorithm na ginamit upang i-decrypt ang resource code

Pagkatapos ipatupad ang logic na ito sa resource code, isang PE file ang natagpuan. Ang decrypted PE file ay Delphi windows file at kami ay pasulong upang pag-aralan ang file na ito.

Ang statically checking file ng iba't ibang base64 encode string ay matatagpuan na ipinapakita sa larawan sa ibaba.
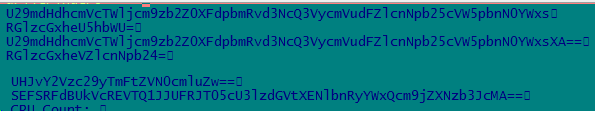
Fig 6. Base64 na naka-encode na mga string

Ang pag-decode sa itaas ng mga string gamit ang base64 algorithm, sa ibaba ay makikita ang resulta. Ang mga string na ito ay ginagamit upang mangolekta ng impormasyon ng system tulad ng "DisplayName" sa "I-uninstall" na registry key ay ginagamit upang tukuyin ang lahat ng naka-install na software sa system. Ang "CreateToolhelp32Snapshot" ay ginagamit upang ilista ang lahat ng mga tumatakbong proseso.

Software\Microsoft\Windows\CurrentVersion\I-uninstall ang DisplayName DisplayVersion
HARDWARE\DESCRIPTION\System\CentralProcessor\0
CreateToolhelp32Snapshot

Ang ilang hindi naka-encrypt na mga string ay naroroon din. Nasa ibaba ng snapshot ang ilan sa mga string na iyon:
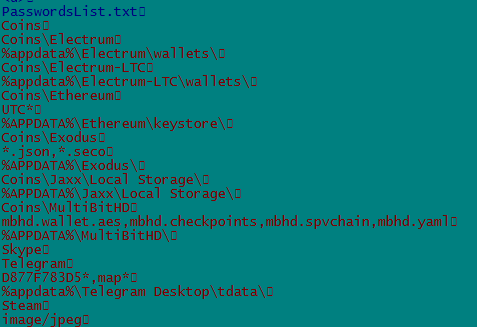
Fig 7. Mga string na matatagpuan sa Resource File

Ngayon ang karagdagang pagsusuri ay magbibigay ng pag-unawa sa kung saan at paano ginagamit ang mga string na ito. Kaya pagkatapos ng pag-debug ng file sa IDA. Kinokolekta ng malware ang impormasyon ng makina gaya ng “MachineGuid”, “ProductName”, “UserName”, “ComputerName” at XOR ito sa DWORD pagkatapos ay i-concat ito at sa wakas ay gagawa ng mutex ng pangalang ito para sa partikular na system.

Pagkatapos noon ay sinusubukan ng malware na magpadala ng data sa C&C server gamit ang isang POST request. Ito ay kung paano nabuo ang kahilingang iyon:
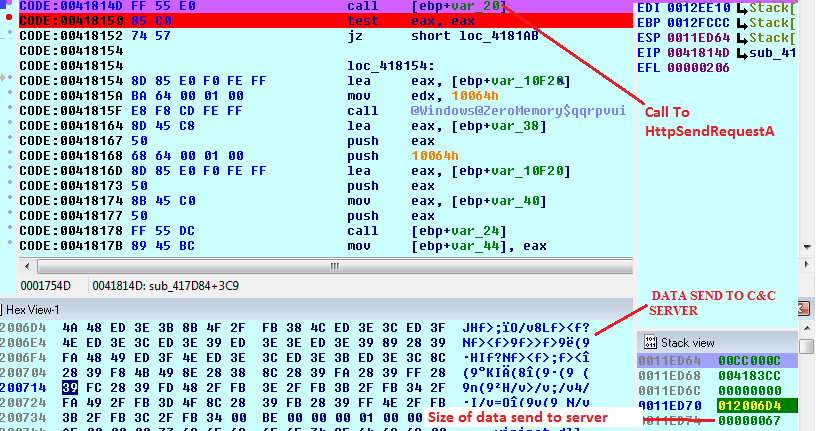
Fig 8. Tumawag sa HttpSendRequestA

Tumugon ang server ng CnC gamit ang malaking halaga ng data na tila naka-encrypt.
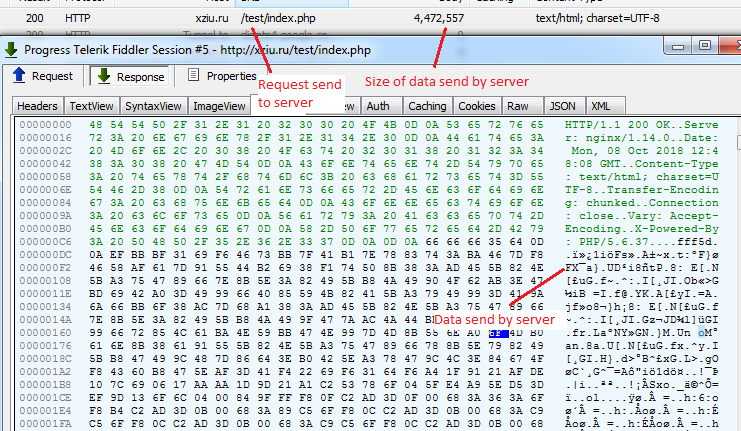
Fig 9. Tugon mula sa CnC Server

Pagkatapos ng higit pang pag-debug sa file, binabasa ng malware ang data na ipinadala ng CnC server sa memorya sa pamamagitan ng paggamit ng "InternetReadFile" api at pagkatapos ay i-decrypt ito gamit ang XOR algorithm na may 3 byte key. Ang ilang data sa dulo ng response buffer ay may base64 na naka-encode na mga string.
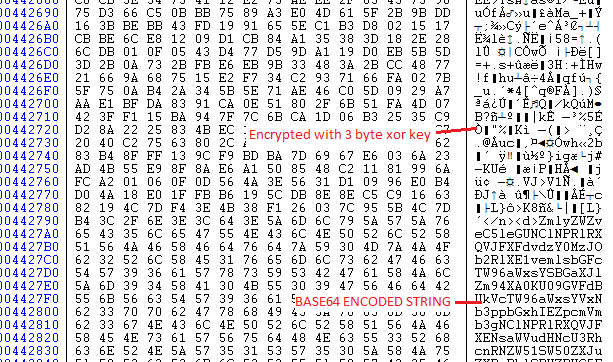
Fig 10. Naka-encrypt na data na natanggap mula sa CnC Server

Base64 na naka-encode na string na naglalarawan sa impormasyong sinusubukang nakawin ng malware mula sa makina ng biktima tulad ng (Username, password, naka-install na software, impormasyon ng browser atbp).
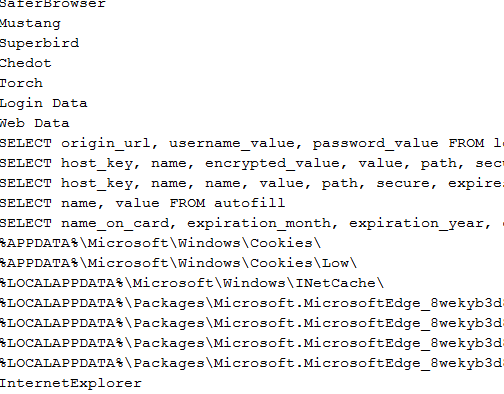
Fig 11. Decrypted Response string

Pagkatapos i-decrypt ang iba pang buffer na naka-encrypt gamit ang Xor operation, nalaman namin na marami itong dll (~48) na itinapon sa direktoryo: %Temp%\2fda” at naglalaman din ito ng ilang string. May kaugnayan ang ilang dll sa browser plugin. Nilo-load ng malware ang mga dll na ito sa memorya at eksaktong browser at iba pang impormasyon.

Nagagawa ng malware na magnakaw ng impormasyon ng mga account, pag-browse at mga detalye ng cookies at kinukuha din ang pampublikong ip address ng nahawaang makina sa pamamagitan ng pagtawag sa “hxxp://ip-api.com/json”.

Nagagawa rin nitong ilista ang lahat ng naka-install na software sa system, ilista ang lahat ng tumatakbong proseso sa pamamagitan ng pagtawag sa CreateToolhelp32Snapshot, Process32first, Process32next function. Nangongolekta din ito ng impormasyon tungkol sa iba't ibang cryptomining wallet mula sa Electrum, MultiBit, monero-project atbp. Nangongolekta din ito ng impormasyon kung aling website ang bina-browse ng user sa anong oras.

Nagpapadala rin ito ng pangalan ng makina, laki ng RAM at iba pang impormasyong nauugnay sa makina.
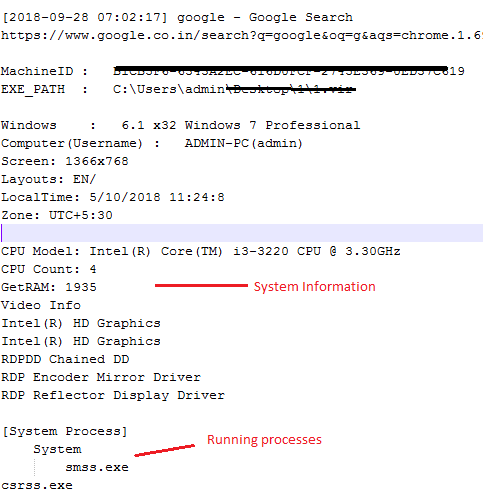
Fig 12. Ipinapadala ang data sa pamamagitan ng malware sa CnC Server

Ang lahat ng impormasyon sa itaas ay pagkatapos ay naka-encrypt gamit ang XOR operation at ipapadala pabalik sa CnC server. Pagkatapos ay tumugon ang server ng "OK" pagkatapos matanggap ang kumpletong data.

Malawakang magagamit ang ninakaw na data upang makakuha ng hindi awtorisadong pag-access sa mga email account, bank account at iba pang online na impormasyon. Ang ninakaw na personal na impormasyon na ito ay maaaring makapinsala sa gumagamit sa pag-iisip pati na rin sa pananalapi. Ang mga variant ng AZORult ay natukoy ng mga produkto ng Quick Heal bilang "Trojan.IGENERIC".

Konklusyon

Sa gitna ng Ransomware at Cryptominers tulad ng Infostealer malware ay paboritong attack vectors na ginagamit ng mga attacker. Pinapayuhan namin ang aming mga user na iwasang ma-access ang mga kahina-hinalang website/email at panatilihing napapanahon ang kanilang antivirus upang maiwasang mahawa ang kanilang mga system ng naturang kumplikadong malware. Ang Quick Heal kasama ang advanced na mekanismo ng teknolohiya ng pagtuklas nito, ay patuloy na sinusubaybayan at bina-block ang mga kumplikadong malware at nakakahamak na site na ito.

Mga IOC

BF468C06614D844E1A856C02FE7FB698

Paksang Paksang Paksang

Preksha Saxena | Mabilis na Heal Security lab

 nakaraang PostPamamahala ng mga mobile device sa digital classroom na may Seqrit...
susunod na Post  Epekto ng pagtanggap ng mga solusyon sa MDM para sa mga operasyon sa pagbabangko
Preksha Saxena

Tungkol kay Preksha Saxena

Si Preksha ay isang security researcher sa Quick Heal Security Labs at may 6 na taong karanasan sa cyber security domain. Interesado siya sa reverse engineering...

Mga artikulo ni Preksha Saxena »

Kaugnay na Post

  • Operasyon ng Tahimik na Rotor: Nakompromiso ng Targeted Campaign ang Sektor ng Unmanned Aviation Bago ang Moscow Summit

    Mayo 6, 2026
  • Ginagamit ng Malware Campaign ang mga SVG, Email Attachment, at CDN para I-drop ang XWorm at Remcos sa pamamagitan ng BAT Scripts

    Setyembre 11, 2025
  • SVC New Stealer on the Horizon

    Marso 21, 2025
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (343) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (15) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (15) Threat Intelligence (25) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit


