

Ang pag-decryption ng CrySiS/XTBL Ransomware ay posible na ngayon salamat sa kamakailang paglabas ng mga master decryption key nito na kailangan upang mabawi ang mga file na naka-encrypt ng ransomware. Bagama't hindi namin mahulaan ang maliwanag na dahilan sa likod ng pagpapalabas, ginamit namin ang pagkakataong ito para tulungan ang mga naapektuhan ng ransomware.
Ang Quick Heal Threat Research Labs ay bumuo ng isang tool sa pag-decryption para sa CrySiS/XTBL (kilala bilang QH-Ransom-Decryptor) gamit ang mga nai-publish na key. Ang tool na ito ay dumating nang libre at maaaring ma-download mula sa link na binanggit sa ibaba:
-Download ang link:
Seqrite Kagamitan sa Pag-decrypt ng Ransom
Sa ngayon, gumagana ang tool sa pag-decryption sa mga file na apektado ng mga pamilya ng ransomware na nakalista sa ibaba:
1. Troldesh Ransomware [.xtbl]
2. Crysis Ransomware [.CrySiS]
3. Cryptoxxx Ransomware [.crypt]
4. Ninja Ransomware [@aol.com$.777]
5. Apocalypse Ransomware [.encrypted]
6. Nemucod Ransomware [.crypted]
7. ODC Ransomware [.odcodc]
8. LeChiffre Ransomware [.LeChiffre]
9. Globe1 Ransomware [.hnyear]
10. Globe2 Ransomware [.blt]
11. Globe3 Ransomware [.decrypt2017]
12. DeriaLock Ransomware [.deria]
13. Opentoyou Ransomware [.-opentoyou@india.com]
14. Globe3 Ransomware [.globe & .happydayzz]
15. Troldesh Ransomware [.dharma]
16. Troldesh Ransomware [.wallet]
17. Troldesh Ransomware [.onion]
tandaan:
Maaaring makilala ang isang Crysis/XTBL encryption mula sa pattern sa ibaba ng naka-encrypt na extension ng file:
- Pangalan ng file. . . .xtbl/.CrySiS)
Halimbawa – “available.txt.id-340D4C04.{green_ray@india.com}.xtbl”
Mga tagubilin sa paggamit ng QH-Ransom-Decryptor :
- Mag-click sa Seqrite Kagamitan sa Pag-decrypt ng Ransom link at i-save ang zip file sa system na mayroong mga naka-encrypt na file. I-extract ang file.
- Mag-right click sa na-extract na file at Patakbuhin ito bilang 'Administrator' para tingnan ang Decryption Window.
- pindutin Y upang simulan ang pag-scan. Awtomatikong i-scan ng tool sa pag-decryption ang buong system para sa mga sinusuportahang naka-encrypt na file. Kapag may nakitang naka-encrypt na file, ide-decrypt ng tool ang file sa kani-kanilang folder habang pinapanatili ang isang kopya ng naka-encrypt na file nang sabay.
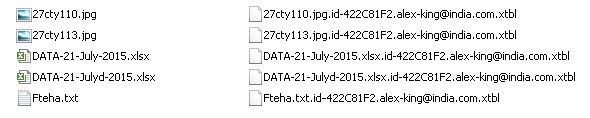
Fig1. Ang mga naka-decrypt na file ay makikita sa parehong folder kasama ng kanilang mga naka-encrypt na kopya.
- Pagkatapos makumpleto ang pag-scan, ipapakita ng tool sa pag-decryption ang huling katayuan na nagpapakita ng bilang ng mga naka-encrypt na file na natagpuan at kung ilan ang matagumpay na na-decrypt. Ang detalyadong impormasyon tungkol sa status ng decryption ng bawat file ay maaaring makuha mula sa 'Decryption.log' na nabuo sa parehong folder ng tool.
- Pagkatapos noon, maaari mong buksan ang mga na-decrypt na file at i-verify kung naa-access/nababasa muli ang mga ito.
Kung makakaranas ka ng anumang kahirapan sa paggamit ng decryption tool, mangyaring tawagan kami sa 1800-212-7377 o bisitahin ang aming Support Center para sa karagdagang tulong.
Na-update noong ika-7 ng Marso 2017.



