
Tumataas ang mga Pag-atake ng DDoS ...
Ayon sa mga kamakailang ulat ng cyber security, nagkaroon ng pagtaas sa mga pag-atake ng DDoS noong unang kwarter ng 2019, kung saan ang bilang ng mga pag-atake ay tumagal nang higit sa isang oras. Naniniwala ang maraming mananaliksik na ang mga cyber attacker na gumagawa ng mga pag-atake ng DDoS para sa pakinabang sa pera ay nakatuon ang kanilang atensyon sa mga mapagkukunan ng kita tulad ng crypto mining. Ang pagbaba ng aktibidad ng crypto mining ay muling humantong sa pagtaas ng mga pag-atake ng DDoS.
Ano ang mga DoS at DDoS Attack?
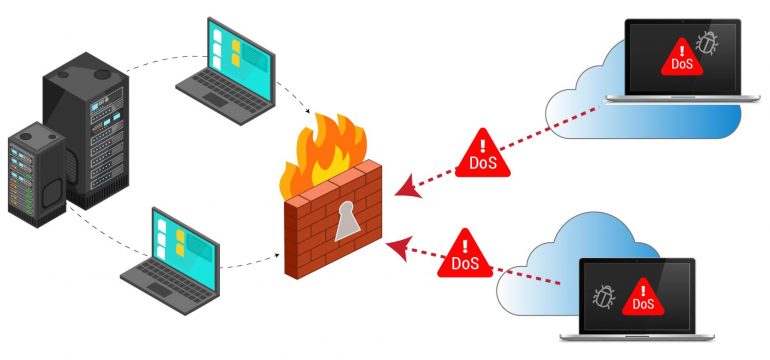
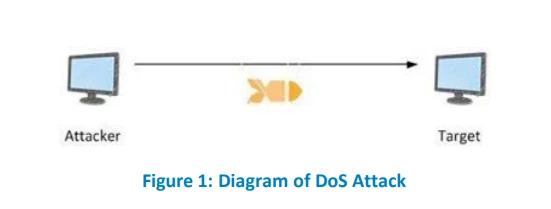
Ang denial of service (DoS) attack ay isang estratehiya kung saan nilalayon ng hindi kilalang zombie na pigilan ang iba na ma-access ang web server, web application o cloud service, sa pamamagitan ng pagbaha sa kanila ng mga kahilingan sa serbisyo mula sa iisang pinagmulan, na nagiging dahilan upang hindi ma-access ang target na serbisyo sa internet.
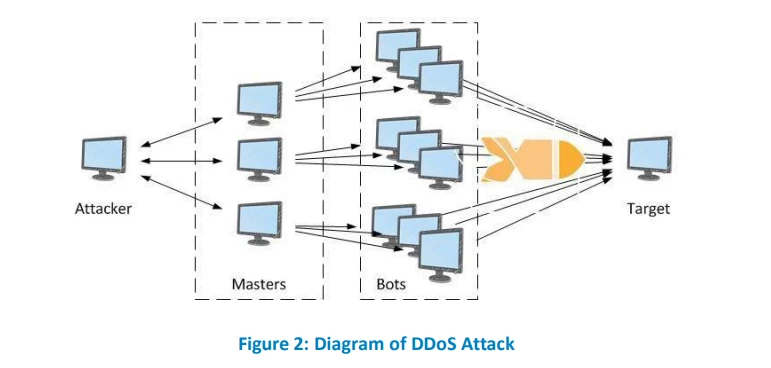
Sa kabilang banda , ang distributed denial of service ( DDoS ) attack ay isang DoS attack mula sa maraming pinagmumulan sa iba't ibang network na nakakagambala sa anumang serbisyo tulad ng mga mobile application API, mga web page, mga serbisyo ng email o mga serbisyo ng DNS.
Bakit may mga pag-atake ng DDoS?
Maaaring ginagawa ng attacker ang mga pag-atakeng ito para masaya, upang pabagalin ang negosyo ng kakumpitensya, mga pampublikong boto, mga kita sa pera o iba pang pinagmumulan ng kita tulad ng pagmimina ng crypto atbp. Ang mga pag-atake ng DDoS ay maaari pang pagtakpan para sa pagnanakaw ng mahalagang data mula sa mga biktima.
Mga Uri ng Pag-atake ng DDoS?
Kabilang sa mga pangunahing pag-atake ng DDoS ang UDP Flood, SYN Flood, ICMP (Ping) flood, DHCP starvation attack, Ping of Death attack.
UDP Baha
Pagbaha ng mga random na port sa remote host na may mga UDP packet. Patuloy na tinitingnan ng biktima ang pakikinig ng application sa port na iyon kapag walang nahanap na application, ang biktima ay tumugon nang paulit-ulit na hindi maabot ang destinasyon ng ICMP. Kaya nagreresulta sa pagkaubos ng mga mapagkukunan ng biktima, na humahantong sa hindi naa-access.
SYN Baha
Binaha ang mga kahilingan sa SYN o kahit na panggagaya sa mga kahilingan sa SYN kung saan walang matatanggap na ACK. Naghihintay ang biktima ng pagkilala mula sa flooder para sa bawat kahilingan na nagbubuklod ng mga mapagkukunan hanggang sa magkaroon ng bagong koneksyon na magreresulta sa pagtanggi sa serbisyo.
ICMP (PING) Baha
Pagbaha ng ICMP Echo Request packet nang hindi naghihintay ng mga tugon. Ang biktima ay patuloy na bumubuo ng ICMP Reply Packet para sa bawat kahilingan na humahantong sa pagkaubos ng parehong papasok at papalabas na bandwidth, na humahantong sa paghina ng system.
Ping ng Death Attack
Pagbaha ng maling porma o malisyosong mga ping. Ang biktima ay magkakaroon ng IP packet na lampas sa 65,535 bytes kapag muling pinagsama. Nagreresulta ito sa pag-apaw ng mga memory buffer na inilaan para sa packet na nagtatapos sa pagtanggi ng serbisyo para sa mga lehitimong packet.
Pag-atake ng DHCP sa gutom
Pagbaha ng DHCP Discover Packet sa mga DHCP server na may layuning maubos ang lahat ng IP address na maaaring ilaan ng DHCP server, na nagreresulta sa pagtanggi ng serbisyo para sa mga lehitimong gumagamit ng network.
Epekto sa Negosyo ng mga pag-atake ng DDoS …
Bumubuo DDoS pag-atake ay hindi gaanong mahal ngunit angn maaari itong magkaroon ng malaking epekto sa negosyo. Isipin na ang isang serbisyo ay bumaba sa loob ng 24 na oras; bilang karagdagan sa pagkalugi sa pananalapi, ang reputasyon ng kumpanya ay Rin nasa panganib. Noong 2015, Ang server ng BBC ay binaha ng trapiko na 602 Gbps humahantong sa pagbagsak ng mga site ng BBC at mga serbisyo ng nilalaman na ibinigay ng server ng BBC [1][2]. Marami pang hindi mabilang halimbawa. Kontak ng IT administrator 3rd Party vendor upang malutas ang isyung ito. Pagkaantala sa pagkontrol DDoS Ang mga pangyayari sa pag-atake ay maaaring humantong sa katunggali na mabilis na pumasok.
Kaya , hindi ba't mas mainam ang proteksyon laban sa mga pag-atake ng DDoS kaysa sa paggamot?
Araw-araw ay tumataas ang bilis ng internet, ang aming server ng application ay maaaring atakihin ng mga hacker na may mataas na dami ng mga koneksyon, na nagreresulta sa mga senaryo ng pagtanggi sa serbisyo. Kailangan natin silang protektahan mula sa pag-atake ng DoS at DDoS. Kaya, ano ang solusyon?
Protektahan ang iyong mga server ng application gamit ang Seqrite UTM, isang solusyon sa seguridad ng gateway.
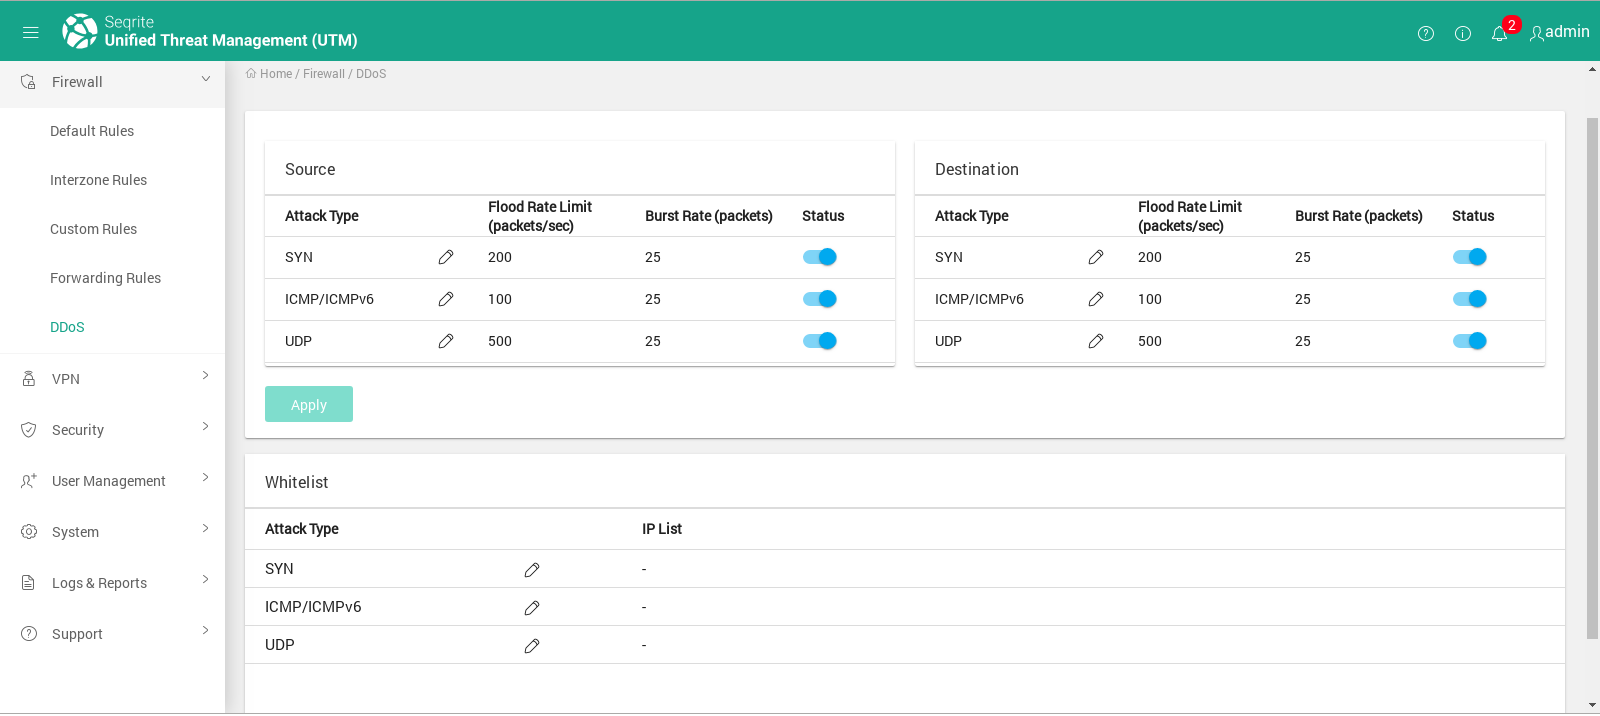
SEQRITE UTM (Pinag-isang Pamamahala ng Banta) ay may mahusay na Gateway Security Solution laban sa DDoS mga pag-atake. Nagbibigay ito ng proteksyon laban sa DoS/DDoS mga pag-atake para sa SYN Flood, ICMP/ICMPv6 Flood at UDP Flood.
Mga sanggunian
1.www.csoonline.com/article/3020292/cyber-attacks-espionage/ddos-attack-on-bbc-may-have-been-biggest-in-history.html 
2.www.cyberdefensehub.com/famous-ddos-attacks/