

Executive Buod
Ang CVE-2025-31324 ay isang kritikal na kahinaan sa remote code execution (RCE) na nakakaapekto sa SAP NetWeaver Development Server , isa sa mga pangunahing bahagi na ginagamit sa mga enterprise environment para sa pagbuo at integrasyon ng application. Ang kahinaan ay nagmumula sa hindi wastong pagpapatunay ng mga na-upload na model file sa pamamagitan ng nakalantad na metadatauploader endpoint. Sa pamamagitan ng pagsasamantala sa kahinaang ito, maaaring mag-upload ang mga attacker ng mga malisyosong file—karaniwang ginagawa bilang mga application/octet-stream ZIP/JAR payload—na nagkakamali ang server sa pagproseso bilang pinagkakatiwalaang nilalaman.
Malaki ang panganib dahil ang mga sistema ng SAP ang bumubuo sa gulugod ng mga pandaigdigang operasyon ng negosyo , tulad ng paghawak sa pananalapi, supply chain, human resources, at data ng customer. Ang matagumpay na pagsasamantala ay nagbibigay-daan sa mga kalaban na makakuha ng hindi awtorisadong remote code execution , na maaaring humantong sa:
- Patuloy na paghawak sa mga network ng enterprise
- Pagnanakaw ng sensitibong data ng negosyo at intelektwal na ari-arian
- Pagkagambala sa mga kritikal na proseso na hinimok ng SAP
- Kilusan ng pag-ilid patungo sa iba pang mga asset na may mataas na halaga sa loob ng organisasyon
Dahil sa lawak ng pag-deploy ng SAP sa mga kumpanya at institusyon ng gobyerno na nakalista sa Fortune 500, ang CVE-2025-31324 ay nagdudulot ng isang banta na may mataas na epekto na dapat tugunan ng mga tagapagtanggol nang may pagmamadali at katumpakan.
Pangkalahatang-ideya ng Kahinaan
- CVE ID: CVE-2025-31324
- Uri: Hindi Na-authenticated Arbitrary File Upload → Remote Code Execution (RCE)
- CVSS Score: 8 (Kritikal) (batay sa vector: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)
- Kritikal: Mataas – posible ang buong kompromiso ng mga SAP system
- Mga Apektadong Produkto: SAP NetWeaver Application Server (Development Server module), mga bersyon bago ang Setyembre 2025 patchset
- Pagsasamantala: Aktibo mula noong Marso 2025, malawakang ginagamitan ng armas pagkatapos ng paglabas ng pagsasamantala noong Agosto 2025
- Epekto sa negosyo: Ang patuloy na pag-access ng attacker, pagnanakaw ng data, pag-ilid na paggalaw, at potensyal na pagkagambala sa mga operasyong ERP na kritikal sa misyon
Landscape ng Banta at Pagsasamantala
Nagsimula ang aktibong pagsasamantala noong Marso–Abril 2025, kung saan ang mga umaatake ay nag-upload ng mga web shell tulad ng helper.jsp, cache.jsp, o random na pinangalanang .jsp na mga file sa mga SAP server . Sa mga Linux system, isang patagong backdoor na pinangalanang Auto-Color ang na-deploy, na nagpapagana ng mga reverse shell, pagmamanipula ng file, at pag-iwas sa operasyon .
Noong Agosto 2025, ang exploit script ay pampublikong nai-post ng “Scattered LAPSUS$ Hunters – ShinyHunters,” na nag-trigger ng bagong wave ng malawakang awtomatikong pag-atake . Kasama sa script ang makikilalang pagba-brand at panunuya, isang mahalagang senyales para sa mga tagapagtanggol.
Mga Detalyeng Teknikal
Root Cause:
Nabigo ang endpoint ng 'metadatauploader' na i-sanitize ang mga na-upload na binary model file. Pinagkakatiwalaan nito ang mga payload na 'Content-Type: application/octet-stream' na ibinigay ng kliyente at pini-parse ang mga ito bilang valid na metadata ng modelo ng SAP.
Trigger:
Mga Naobserbahang Payload: Magsimula sa PK (ZIP header), pag-embed ng .properties + compiled bytecode na nagti-trigger ng code execution kapag na-parse.
Epekto: Arbitrary na pagpapatupad ng code sa loob ng konteksto ng server ng SAP NetWeaver, kadalasang humahantong sa ganap na kompromiso sa system.
Pagsasamantala sa Wild
Marso–Abril 2025 : Unang naobserbahang exploitation gamit ang mga JSP web shell.
Agosto 2025 : Inilabas ng Scattered LAPSUS$ Hunters – ShinyHunters, isang pampublikong exploit tool, na nagpapasigla sa mga malawakang automated na pag-atake.
Naiulat na Kaguluhan : Mahigit 1,200 na nakalantad na SAP NetWeaver Dev server na na-scan sa Shodan ang nagpakita ng mga pagtatangkang mag-exploit. Maraming kumpirmadong panghihimasok sa mga sektor ng pagmamanupaktura, tingian, at telecom. Nakumpirma ang mga insidente ng pag-exfiltration ng data at reverse shell deployment sa hindi bababa sa 8 malalaking negosyo.
pagsasamantala
Kadena ng Pag-atake:
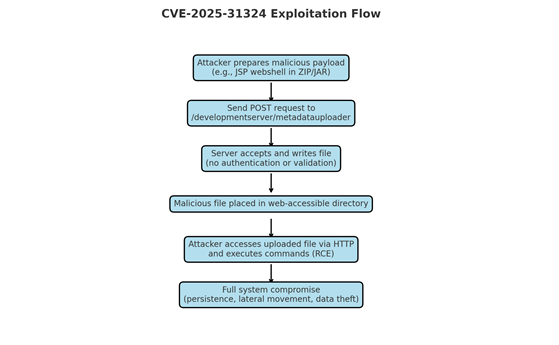
1. Maghanda ng Payload – Bumubuo ang Attacker ng ZIP/JAR na naglalaman ng mga malisyosong kahulugan o klase ng modelo.
2. Maghatid ng Payload – Ipadala ang ginawang HTTP POST sa /metadatauploader na may application/octet-stream.
3. Tinanggap ang Pag-upload - Sinusulat/na-load ng server ang malisyosong file nang walang pagpapatunay.
4. Pagpapatupad - Ang code ay isinasagawa kapag ang modelo ay naproseso ng NetWeaver.
Mga tagapagpahiwatig sa PCAP:
– Mga kahilingan sa POST /developmentserver/metadatauploader
– Uri ng Nilalaman: application/octet-stream na may PK-prefixed na binary na nilalaman
proteksyon
– Patch: Ilapat kaagad ang mga update sa seguridad ng SAP Setyembre 2025.
– Pagtukoy sa IPS/ID:
• Itugma sa mga kahilingan sa POST sa /metadatauploader na naglalaman ng CONTENTTYPE=MODEL.
• I-detect ang mga binary payload na nagsisimula sa PK sa HTTP body.
– EDR/XDR: Subaybayan ang proseso ng SAP na naglalabas ng mga hindi inaasahang proseso ng bata (cmd.exe, powershell, atbp).
– Pinakamahusay na Kasanayan: Limitahan ang pagkakalantad ng development server sa mga pinagkakatiwalaang network lamang.
Mga Indicator ng Compromise (IoCs)
| Artepakto | Detalye |
| 1f72bd2643995fab4ecf7150b6367fa1b3fab17afd2abed30a98f075e4913087 | Helper.jsp webshell |
| 794cb0a92f51e1387a6b316b8b5ff83d33a51ecf9bf7cc8e88a619ecb64f1dcf | Cache.jsp webshell |
| 0a866f60537e9decc2d32cbdc7e4dcef9c5929b84f1b26b776d9c2a307c7e36e | rrr141.jsp webshell |
| 4d4f6ea7ebdc0fbf237a7e385885d51434fd2e115d6ea62baa218073729f5249 | rrxx1.jsp webshell |
Network:
– URI: /developmentserver/metadatauploader?CONTENTTYPE=MODEL&CLIENT=1
– Mga Header: Uri ng Nilalaman: application/octet-stream
– Binary na katawan na nagsisimula sa PK
Mga file:
– Hindi inaasahang ZIP/JAR sa mga direktoryo ng modelo ng SAP
– Binagong .properties na mga file sa mga path ng pag-upload
Mga Proseso:
– SAP NetWeaver spawning system binaries
MITER ATT&CK Mapping
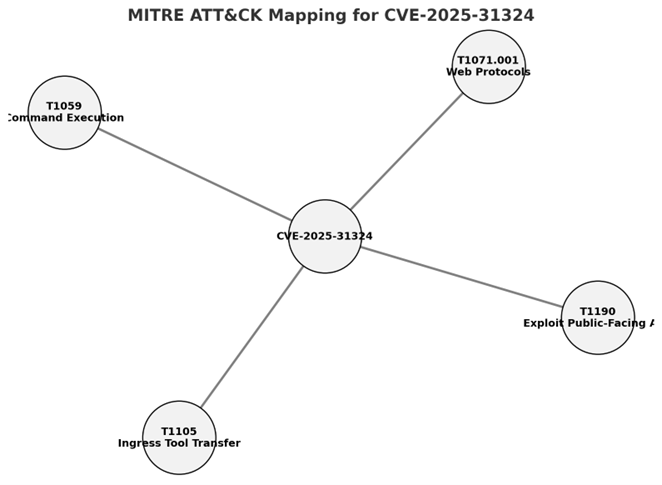
– T1190 – Exploit Public-Facing Application
– T1059 – Pagpapatupad ng Utos
– T1105 – Paglipat ng Ingress Tool
– T1071.001 – Application Layer Protocol: Mga Web Protocol
Pag-verify ng Patch
– Kumpirmahin ang SAP NetWeaver na na-patch hanggang Setyembre 2025 na release.
– Pagsubok gamit ang ginawang kahilingan sa metadatauploader – tinatanggihan ng mga naka-patch na server ang mga binary payload.
Konklusyon
Itinatampok ng CVE-2025-31324 ang mga panganib ng hindi secure na mga endpoint ng pag-upload sa middleware ng enterprise. Ang isang hindi wastong pag-upload ng file ay maaaring humantong sa kumpletong kompromiso ng SAP system. Dahil sa papel ng SAP sa mga pangunahing operasyon ng negosyo, ang kahinaang ito ay dapat ituring bilang mataas na priyoridad na may agarang pag-patch at pagsubaybay sa network para sa mga pagtatangka sa pagsasamantala.
Mga sanggunian
– SAP Security Advisory (Setyembre 2025) – CVE-2025-31324
– NVD – Magbasa Pa
– MITRE ATT&CK Framework – Magbasa Pa
Proteksyon ng Mabilisang Paggaling
Ang lahat ng mga customer ng Quick Heal ay protektado mula sa kahinaang ito sa pamamagitan ng pagsunod sa mga lagda:
- HTTP/CVE-2025-31324!VS.49935
- HTTP/CVE-2025-31324!SP.49639
Mga May-akda:
Satyarth Prakash
Vineet Sarote
Adrip Mukherjee



