
• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  ransomware • Katiwasayan  / CVE-2019-0708 – Isang Kritikal na “Wormable” na Remote Code Execution Vulnerability sa Windows RDP
CVE-2019-0708 – Isang Kritikal na “Wormable” na Remote Code Execution Vulnerability sa Windows RDP
17 Mayo 2019

CVE-2019-0708 – Isang Kritikal na “Wormable” na Remote Code Execution Vulnerability sa Windows RDP

Sinulat ni Sushmita Kalashikar
Sushmita Kalashikar
ransomware, Katiwasayan

Ito ay isang mahalagang payong pangseguridad na may kaugnayan sa isang kamakailang na-patch na kahinaan sa pagpapatupad ng Critical remote code sa Microsoft Windows Remote Desktop Service (RDP). Ang kahinaan ay kinilala bilang “CVE-2019-0708 – Remote Desktop Services Remote Code Execution Vulnerability”.

Mga pagbanggit sa blog ng MSRC

Ang kahinaang ito ay pre-authentication at hindi nangangailangan ng interaksyon ng user. Sa madaling salita, ang kahinaan ay 'wormable', ibig sabihin, ang anumang malware sa hinaharap na magsasamantala sa kahinaang ito ay maaaring kumalat mula sa isang mahinang computer patungo sa isa pang mahinang computer sa katulad na paraan ng pagkalat ng WannaCry malware sa buong mundo noong 2017. Bagama't wala kaming naobserbahang pagsasamantala sa kahinaang ito, malamang na ang mga malisyosong aktor ay gagawa ng isang pagsasamantala para sa kahinaang ito at isasama ito sa kanilang malware.

Ang kahinaang ito ay isang espesyal na kaso, dahil gumawa ng paraan ang Microsoft upang i-patch ang kahinaang ito sa Windows 2003 at Windows XP, na matagal nang nasa End of Support .

Bakit napaka Kritikal ng kahinaang ito?

  1. Isa itong kahinaan sa pre-auth, ibig sabihin, hindi ito nangangailangan ng anumang pagpapatotoo. Kailangan lang ng mga attacker ng network access ng vulnerable target para pagsamantalahan ito.
  2. Sa matagumpay na pagsasamantala, ang mga umaatake ay maaaring magsagawa ng anumang arbitrary na code sa target na sistema at kalaunan ay ganap na kontrolin ito.
  3. Ibinigay ang 'wormable' likas na katangian ng kahinaan na ito, kapag ang isang host ay nahawahan, maaari itong makahawa sa iba pang mga mahina na host sa parehong network nang napakabilis.
  4. Ang Microsoft ay gumawa ng paraan upang i-patch ito para sa mga mas lumang bersyon ng Windows, na umabot na sa End of Support.
  5. Maaaring samantalahin ang kahinaan RDP port 3389. Isang simpleng paghahanap sa www[.]shodan[.]io nagpapakita na mayroong malapit sa 4 na milyong host na may RDP port na bukas sa Internet.
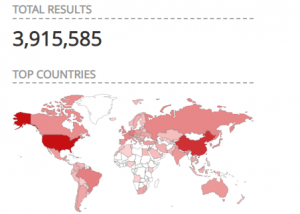
Fig. 1 – Mga resulta ng Shodan na nagpapakita ng Mga Host na may RDP port na bukas sa Internet


Ano ang dapat mong gawin?

Ayon sa payo ng Microsoft at iba pang mga online na mapagkukunan, ang kahinaang ito ay HINDI aktibong sinasamantala sa oras ng paglalabas ng blog na ito. Gayunpaman, kung isasaalang-alang ang panganib sa negosyo, nais naming himukin ang mga gumagamit na agad na i-patch ang kanilang mga sistema, kung mayroon silang alinman sa mga sumusunod na apektadong bersyon ng Windows na ginagamit:

– Microsoft Windows 7 SP1

– Windows Server 2008 SP2

– Windows Server 2008 R2 – SP1

– Windows XP (Lahat ng Bersyon)

– Windows Server 2003 SP2


Kung hindi agad mailapat ang Mga Update sa Seguridad na ibinigay ng Microsoft, dapat nilang isaalang-alang ang hindi pagpapagana ng Mga Serbisyo ng Remote Desktop sa mga masusugatan na host hanggang sa mailapat ang mga opisyal na patch.

Aktibong sinusubaybayan ng aming pangkat ng pananaliksik sa pagbabanta ang banta na ito at patuloy naming ia-update ang post na ito nang naaayon.


Nilalaman Courtesy:

Pavan Thorat Security Labs
 nakaraang Post5 Pinakamahuhusay na Kasanayan sa Cyber ​​Security Para sa Iyong Maliit hanggang Katamtamang Laki ng Bus...
susunod na Post  Ano ang Emotet?
Sushmita Kalashikar

Tungkol kay Sushmita Kalashikar

Si Sushmita ang content strategist para sa Quick Heal, na may hilig para sa malikhain at teknikal na pagsulat. Isa rin siyang nai-publish na may-akda sa...

Mga artikulo ni Sushmita Kalashikar »

Kaugnay na Post

  • Pinakamahusay na Mga Teknik sa Pagtugon sa Insidente para sa mga Pag-atake ng Ransomware upang Mabawasan ang Pinsala

    Hunyo 2, 2026
  • Paano Makabawi mula sa Pag-atake ng Ransomware Nang Hindi Nagbabayad ng Ransom

    Mayo 25, 2026
  • Pag-atake ng Ransomware sa mga Koneksyon ng SMB2 na Ibinahagi sa Publiko at Pananatiling Protektado gamit ang Seqrite

    Marso 11, 2025
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (343) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (15) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (15) Threat Intelligence (25) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit


