

pagpapakilala
Seqrite Kamakailan lamang ay natukoy ng Labs ang isang kampanya sa pamamahagi ng malware na umabuso sa kredibilidad ng mga institusyon ng gobyerno upang mapataas ang mga rate ng tagumpay ng impeksyon. Ang mga aktor ng banta ay nagpanggap na lehitimong mga departamento ng gobyerno at namahagi ng mga malisyosong email na nagbalatkayo bilang mga opisyal na abiso na may kaugnayan sa pagbubuwis, mga refund, mga kinakailangan sa pagsunod, at mga bagay na may kinalaman sa regulasyon. Sa pamamagitan ng paggamit ng makikilalang branding, pagkaapurahan, at mga insentibo sa pananalapi ng gobyerno, ang kampanya ay idinisenyo upang hikayatin ang mga tatanggap na magbukas ng mga malisyosong attachment o makipag-ugnayan sa naka-embed na nilalaman. Itinatampok ng aktibidad na ito ang patuloy na pagiging epektibo ng mga pamamaraan ng social engineering na may temang gobyerno sa pagpapadali sa paghahatid ng malware at pagkompromiso sa mga target na user.
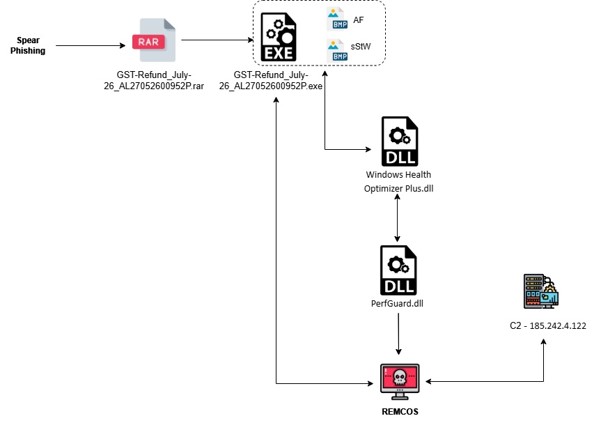
Chain ng Impeksyon:
Mga Paunang Natuklasan Tungkol sa Kampanya:
Isang sopistikadong kampanya sa phishing na tumatarget sa mga negosyo at nagbabayad ng buwis sa India ang naobserbahang gumagamit ng mga temang may kaugnayan sa GST upang ipamahagi ang malware. Unang nakilala sa VirusTotal noong Hulyo 06, 2026, ang kampanya ay nagpapanggap na lehitimong komunikasyon ng gobyerno at gumagamit ng mga pang-akit na may kaugnayan sa buwis upang mapataas ang pakikipag-ugnayan ng user. Ang mga aktor ng banta ay gumagamit ng mga nakakumbinsing dokumento at mga pangalan ng file na halos kapareho ng mga opisyal na abiso sa GST, na nagpapahirap para sa mga tatanggap na makilala ang malisyosong nilalaman mula sa lehitimong sulat ng gobyerno. Ang pangunahing layunin ng kampanya ay tila ang pag-deploy ng malware at ang pagnanakaw ng sensitibong impormasyon, na nagpapakita ng patuloy na pang-aabuso sa mga pamamaraan ng social engineering na may temang gobyerno upang i-target ang ecosystem ng pananalapi at pagbubuwis sa India.
Paunang sulat:
Sa sinuring kaso, ang aktor ng banta ay nagpakalat ng isang phishing email na nanloko sa imprastraktura ng GST (Goods and Services Tax) ng Gobyerno ng India. Ang email ay nagmula sa address na donotreply.@gst.gov.in at ginamit ang subject line na “Refund Application GST RFD-01 filed vide ARN AL27052600952P”. Ang mensahe ay ginawa upang lumitaw bilang isang opisyal na abiso sa refund ng GST, sa pagtatangkang kumbinsihin ang mga tatanggap na ang isang aplikasyon sa refund ay naproseso na o nangangailangan ng pagsusuri. Upang mapahusay ang kredibilidad, ang email ay may kasamang archive attachment na pinangalanang GST-Refund_July-26_AL27052600952P.rar, na tumutukoy sa parehong Application Reference Number (ARN) na nakapaloob sa subject line. Ang paggamit ng mga pagtutugma ng mga identifier sa nilalaman at attachment ng email ay isang karaniwang taktika sa social engineering na idinisenyo upang palakasin ang lehitimidad at mabawasan ang hinala.
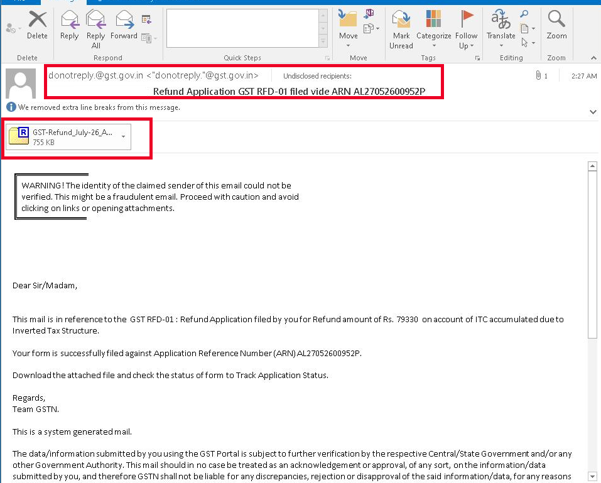
Larawan: Email
Teknikal na Pagtatasa:
Nang makuha, ang archive ay naglalaman ng isang executable file na nagkukunwaring isang dokumento o aplikasyon na may kaugnayan sa GST refund. Ipinakita ng unang pagsusuri na ang payload ay isang .NET-based executable, na nagpapahiwatig na ito ay binuo gamit ang Microsoft .NET framework. Madalas gamitin ng mga threat actor ang mga .NET binary dahil medyo madali itong i-develop, sinusuportahan ang mabilis na pag-deploy ng malisyosong functionality, at kadalasang kinabibilangan ng mga mekanismo ng obfuscation na nagpapakomplikado sa static analysis. Ang executable ay nagsisilbing pangunahing malisyosong payload na inihahatid sa pamamagitan ng phishing campaign at kumakatawan sa susunod na yugto ng attack chain kasunod ng matagumpay na interaksyon ng user sa attachment.

Natukoy ito sa pagsusuri ng nakuha na executable bilang isang binary na nakabatay sa Microsoft .NET Framework. Hindi tulad ng mga katutubong Windows Portable Executable (PE) file na direktang na-compile sa machine code, ang mga .NET application ay naglalaman ng Intermediate Language code na isinasagawa ng Common Language Runtime.
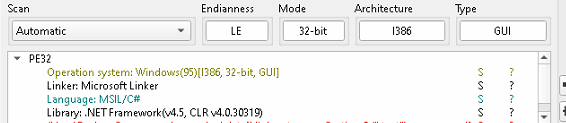
Nagsisimula ang pagsusuri sa isang .NET binary na naglalaman ng bitmap (AF) na naka-embed sa mga resources nito. Sa halip na iimbak ang next-stage payload bilang isang normal na DLL resource, itinago ito ng awtor sa loob ng imahe sa pamamagitan ng pag-encode ng mga payload bytes sa mga RGB value ng mga pixel ng bitmap.
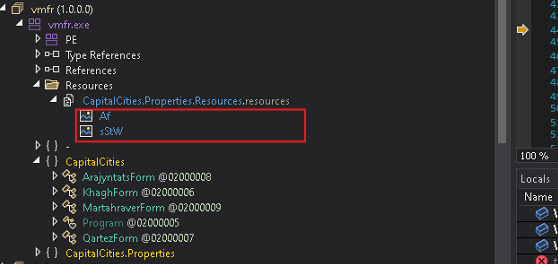
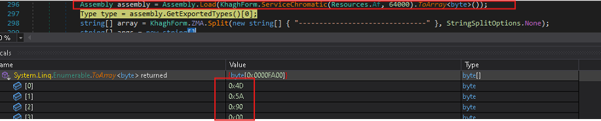
Kapag nagsimula ang application, tinatawag nito ang function na ServiceChromatic(), na ipinapasa ang naka-embed na bitmap bilang input. Bagama't ang function ay naglalaman ng malaking halaga ng obfuscating junk code, ang aktwal na layunin nito ay diretso: inuulit nito ang bitmap sa column-major order, binabasa ang mga halaga ng Pula, Berde, at Asul mula sa bawat pixel, at muling binubuo ang orihinal na byte stream. Kinukuha ng function ang unang 64,000 bytes mula sa imahe at ibinabalik ang mga ito bilang isang byte[].
Ang narekober na byte array ay direktang ipinapasa sa Assembly.Load(), na nagiging sanhi ng pagkarga nang buo ng nakatagong .NET assembly mula sa memorya nang hindi isinusulat sa disk. Sa halimbawang ito, ang nakuha na payload ay ang susunod na yugto ng assembly, ang Windows Health Optimizer Plus.dll, na kasunod na isinasagawa sa pamamagitan ng reflection.
Pagsusuri ng Ikalawang Yugto ng Loader:
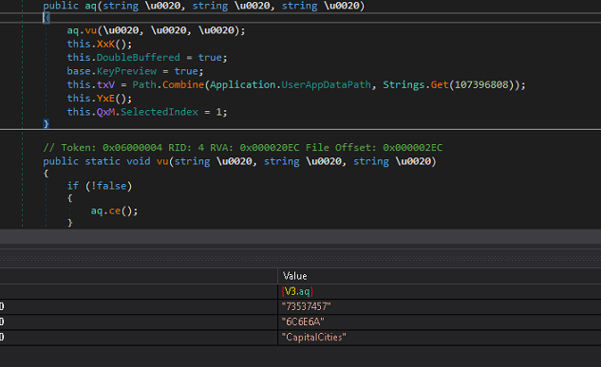
Kasunod ng matagumpay na pagkuha at in-memory loading ng second-stage loader, ang Windows Health Optimizer Plus.dll , ginagamit ng malware ang method na v3.aq() na may tatlong parameter: v3.aq(“73537457”, “6C6E6A”, “CapitalCities”). Ang unang dalawang argument ay mga hexadecimal-encoded strings. Kapag na-convert mula hexadecimal patungong ASCII, ang 73537457 ay nagiging “sStW”, at ang 6C6E6A ay nagiging “inj” . Ang mga decoded string na ito ay ginagamit ng second-stage assembly bilang command o operation identifiers. Ipinapahiwatig ng kanilang mga value na inuutusan ng malware ang susunod na stage na iproseso ang embedded bitmap payload (sStW) at magsagawa ng injection-related operation (inj), na nagmumungkahi na ang mga parameter na ito ay nagsisilbing mga execution instruction na kumokontrol sa pag-uugali ng next-stage payload.
Pagkuha ng Payload Batay sa Bitmap:
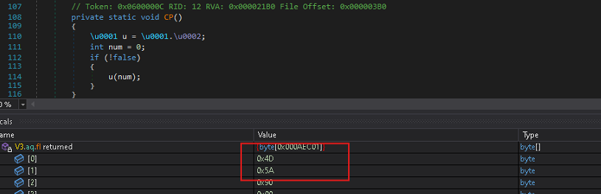
Pagkatapos, gumagamit ito ng bitmap-based payload extraction technique sa pamamagitan ng pag-abuso sa pixel storage upang itago ang naka-embed na data. Sa halip na gamitin ang imahe para lamang sa visual content, binabasa nito ang mga raw ARGB value ng mga indibidwal na pixel at muling binubuo ang nakatagong binary payload mula sa nakuha na byte stream. Ang bitmap ay epektibong gumaganap bilang tagadala ng nakatagong data, na nagpapahintulot sa payload na manatiling nakatago sa loob ng isang lehitimong format ng imahe.
Ang nakuha na payload ay pinoproseso sa pamamagitan ng isang pasadyang XOR-based decryption routine, kung saan ang ibinigay na string parameter ay kino-convert sa UTF-16 Big Endian bytes at ginagamit bilang XOR key material kasama ang isang karagdagang value na hinango mula sa naka-encrypt na buffer. Pagkatapos ng decryption, ang payload ay direktang binubuo muli sa memorya, na nagpapakita ng perfgurd.dll. Nilo-load ng malware ang DLL mula sa naka-encode na representasyon nito nang hindi ito isinusulat sa disk, na nagbibigay-daan sa isang fileless execution chain na nagbabawas sa mga pagkakataon sa pagtuklas.
Pagsusuri ng Loader sa Ikatlong Yugto – perfgurd.dll
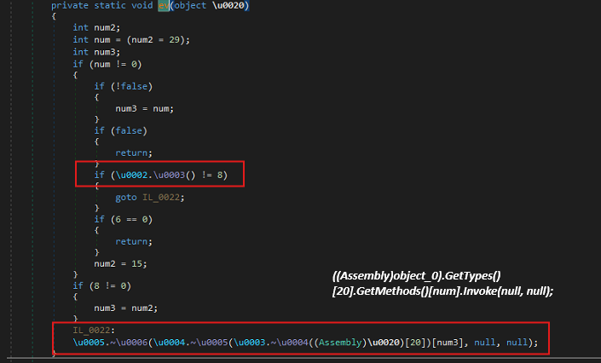
Ang method sa ibaba ay gumaganap bilang isang dynamic execution wrapper na tumatawag ng isang partikular na method mula sa isang naka-load na assembly nang hindi direktang tinutukoy ang pangalan nito. Una nitong ini-initialize ang variable na num sa 29, ngunit kung ang proseso ay tumatakbo sa isang 64-bit na kapaligiran (IntPtr.Size == 8), binabago nito ang value sa 15. Ang conditional selection na ito ay nagmumungkahi na ang assembly ay naglalaman ng magkakahiwalay na method para sa 32-bit at 64-bit na execution path.
Ang parameter na object_0 ay inaasahang isang naka-load na .NET Assembly object. Kinukuha ng code ang lahat ng uri sa loob ng assembly gamit ang GetTypes(), pinipili ang uri sa index 20, at pagkatapos ay kinukuha ang mga metodo nito gamit ang GetMethods(). Depende sa arkitektura ng system, pipiliin nito ang alinman sa method 29 o method 15 mula sa uring iyon at tinatawag ito gamit ang reflection sa pamamagitan ng Invoke(null, null).
Dahil parehong null ang argumento sa Invoke(), inaasahang magiging isang static na pamamaraan ang naka-target na pamamaraan na hindi tumatanggap ng anumang parameter. Pinapayagan ng pamamaraang ito ang malware na itago ang aktwal na pangalan ng pamamaraan at daloy ng pagpapatupad mula sa mga static analysis tool, dahil ang pagpapatupad ay ganap na nakabatay sa mga index ng array sa halip na mga tahasang identifier. Sa pagsasagawa, ang function na ito ay nagsisilbing isang dispatcher na naglilipat ng pagpapatupad sa susunod na yugto ng malware, kung saan ang napiling pamamaraan ay malamang na naglalaman ng pangunahing malisyosong functionality o payload initialization routine.
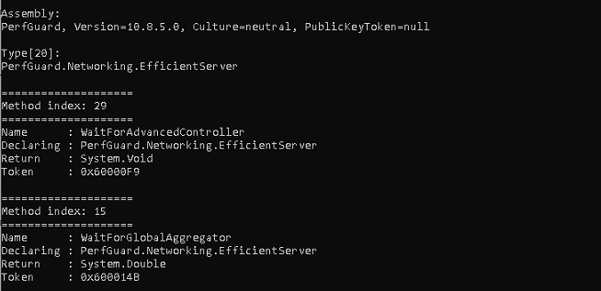
Batay sa arkitektura ng sistema ng biktima, ginagamit ng malware ang isa sa dalawang pamamaraan mula sa klaseng PerfGuard.Networking.EfficientServer sa loob ng perfgurd.dll. Para sa mga 32-bit na sistema, ang pamamaraan sa index 29, ang WaitForAdvancedController(), ang isinasagawa, habang sa mga 64-bit na sistema, ang pamamaraan sa index 15, ang WaitForGlobalAggregator(), ang isinasagawa. Gaya ng ipinapakita sa ibaba, gumagamit ang malware ng mga index ng pamamaraan sa halip na mga tahasang pangalan ng pamamaraan habang isinasagawa, isang pamamaraan na nakakatulong na itago ang daloy ng pagpapatupad at nagpapakomplikado sa static na pagsusuri.
Sinusuri muna ng loader kung ang proseso ay tumatakbo nang may mga pribilehiyong administratibo. Kung walang magagamit na mataas na access, ginagamit nito ang cmstp.exe, isang lehitimong utility ng Windows, upang patakbuhin ang pangunahing proseso na may mga mataas na pribilehiyo. Sa pamamagitan ng pag-abuso sa pinagkakatiwalaang binary ng system na ito, tinatangka ng malware na lampasan ang mga normal na paghihigpit sa pagpapatupad at ipagpatuloy ang pagpapatupad sa ilalim ng kontekstong administratibo.
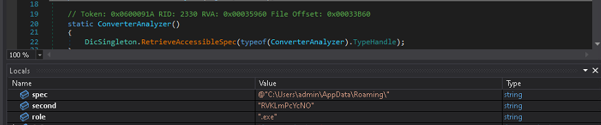
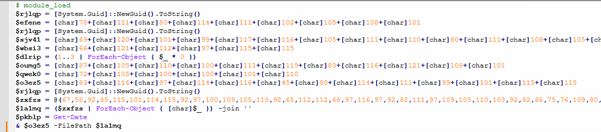
Upang maitaguyod ang persistence, ang malware ay lumilikha ng kopya ng sarili nito sa C:\Users\admin\AppData\Roaming na may filename na RVKLmPcYcNO.exe, gaya ng ipinapakita sa figure sa ibaba. Pagkatapos ay bubuo ito ng PowerShell script (.ps1) sa pansamantalang direktoryo, na siyang responsable sa paglulunsad ng kinopyang executable sa hidden mode, sa gayon ay binabawasan ang visibility nito sa user. Upang matiyak ang awtomatikong pagpapatupad pagkatapos mag-logon ang user, ang malware ay lumilikha ng Run registry entry sa ilalim ng HKCU\Software\Microsoft\Windows\CurrentVersion\Run na tumuturo sa PowerShell script. Bilang resulta, ang PowerShell script ay isinasagawa tuwing magla-log in ang user, na siya namang maglulunsad ng kinopyang malware executable at magpapanatili ng persistence sa mga pag-reboot ng system.
Ang third-stage loader ay direktang nagde-decrypt at muling binubuo ang panghuling payload sa loob ng sarili nitong process memory. Pagkatapos ng decryption, ang na-recover na payload ay nilo-load at isinasagawa mula sa kasalukuyang konteksto ng proseso, na iniiwasan ang pangangailangang maglunsad ng hiwalay na executable process. Ang in-memory execution technique na ito ay nakakatulong na mabawasan ang mga artifact ng filesystem at pinapabuti ang stealth ng payload execution. Ang na-decrypt na payload na nakuha habang sinusuri ay ipinapakita sa ibaba.
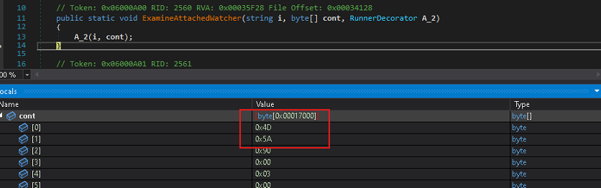
Pangwakas na Payload paglawak – Remcos RAT
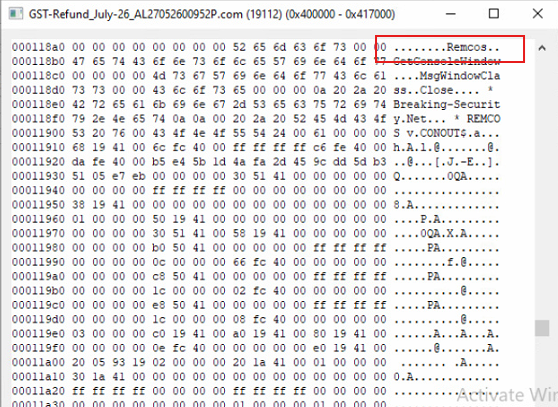
Ipinakita ng pagsusuri sa huling yugto na sa huli ay idine-deploy ng malware ang Remcos RAT (Remote Access Trojan). Ang Remcos ay isang komersyal na available na remote administration tool na kadalasang inaabuso ng mga threat actor upang magtatag ng patuloy na access sa mga nakompromisong system.
Ang arkitektura ng multi-stage loader na naobserbahan sa kampanyang ito ay dinisenyo upang itago ang pangwakas na payload at gawing kumplikado ang pagtuklas. Ang unang executable, ang Windows Health Optimizer Plus.dll, at perfgurd.dll ay sama-samang gumagana bilang mga staged loader na nagde-decrypt, nagre-reconstruct, at nagpapatupad ng mga Remcos nang buo sa memorya.
Kapag naisakatuparan na, binibigyan ng Remcos ang umaatake ng malawak na kontrol sa nakompromisong host.
Mga Kakayahan ng Remcos:
Ang sinuring sample ay nagbibigay ng mga kakayahang karaniwang nauugnay sa Remcos RAT, kabilang ang:
- Malayuang pagpapatupad ng utos.
- Pag-upload at pag-download ng file.
- Pamamahala ng sistema ng file.
- Pagsubaybay sa keylogging at keystroke.
- Pag-aani ng kredensyal.
- Pagmamasid sa sistema.
- Manipulasyon ng proseso at serbisyo.
- Pagbabago sa rehistro.
- Pagtatatag ng pagtitiyaga.
- Pagkuha ng screenshot.
- Pag-andar ng malayuang desktop.
- Pagsubaybay sa aktibidad ng gumagamit.
- Koleksyon ng impormasyon ng sistema at network.
- Komunikasyon sa imprastrakturang Command-and-Control (C2) na kontrolado ng attacker.
- Pag-deploy ng mga karagdagang kargamento.
Ang mga kakayahang ito ay nagbibigay-daan sa mga aktor ng banta na mapanatili ang pangmatagalang pag-access, subaybayan ang aktibidad ng biktima, magnakaw ng sensitibong impormasyon, at magsagawa ng mga karagdagang operasyon pagkatapos ng kompromiso.
Paghihinuha:
Ang kampanyang ito ay kumakatawan sa isang sopistikadong operasyon ng phishing na may temang GST na idinisenyo upang maghatid ng Remcos RAT sa pamamagitan ng isang multi-stage na .NET malware framework. Ang pag-atake ay nagsisimula sa isang mapanlinlang na abiso sa refund ng GST na gumagamit ng branding ng Gobyerno ng India at mga temang may kaugnayan sa buwis upang mapataas ang tiwala ng gumagamit at hikayatin ang pagpapatupad ng isang malisyosong attachment.
Natukoy ng pagsusuri sa imprastraktura ang maraming randomized na subdomain sa ilalim ng aofmokighoig.hath.network na tumutugon sa imprastraktura na nauugnay sa aktibidad ng command-and-control ng Remcos RAT. Ang paggamit ng mga dynamic na serbisyo ng DNS, kabilang ang hath.network at synology.me , kasama ang umiikot na imprastraktura na hino-host ng M247 Europe SRL, ay naaayon sa mga operasyon ng malware na pangkalakal at cybercrime na may motibasyon sa pananalapi. Ang GST refund phishing ay nagmumungkahi pa ng sinasadyang pag-target sa mga gumagamit at organisasyon ng India. Bagama't sinusuportahan ng mga magagamit na tagapagpahiwatig ang pagpapatungkol sa isang persistent cybercrime campaign cluster, ang kasalukuyang ebidensya ay hindi sapat upang kumpiyansang iugnay ang aktibidad sa anumang aktor ng banta na sinusubaybayan ng publiko. Batay sa naobserbahang imprastraktura, mga katangian ng malware, at pag-target, ang kampanya ay tinasa na pinapatakbo ng isang operator ng Remcos na nakatuon sa India o isang Initial Access Broker na gumagamit ng disposable dynamic DNS infrastructure.
Sa pangkalahatan, ang kombinasyon ng phishing-based na initial access, staged .NET loaders, bitmap-based payload concealment, fileless execution, at resilient command-and-control infrastructure ay nagpapakita ng isang sinasadyang pagsisikap na maiwasan ang mga kontrol sa seguridad habang nagtatatag ng persistent at hindi awtorisadong access sa mga sistema ng biktima. Ang kampanya ay sumasalamin sa patuloy na ebolusyon ng mga diskarte sa paghahatid ng commodity malware at itinatampok ang bisa ng layered infection chains sa pagpapagana ng credential theft, remote access, at mas malawak na operasyon pagkatapos ng kompromiso.
Seqrite Coverage:
Trojan.Agent
Trojan.AgentCiR
Trojan.LoaderCiR
Trojan.Mauvaise.SL1
Mga IOC:
| 3757dccb2adae65ccdf8d5e5c948b927 | Em |
| 07d7d21c2c0920d198efb9ea54900a80 | Pag-refund ng GST_Hulyo-26_AL27052600952P.rar |
| 20476F3A51DFDDF3DC0603FC7858D894 | Pag-refund ng GST_Hulyo-26_AL27052600952P.com |
| 7842D12D9E37C75076133BE5B9904CB2 | Windows Health Optimizer Plus.dll |
| CC34D9760394104AD47877A0D57E9C63 | PerfGuard.dll |
| 2a34bdd25b404737ee5d3b52bf0b3b70 | RemcosRAT |
C2:
185.242.4.122
MITER ATT&CK:
| Pantaktika | Mga Teknik na Nakamapa |
| Paunang Pag-access | T1566.001 |
| Pagpapatupad | T1204.002, T1059.001, T1129 |
| Pagtitiyaga | T1547.001, T1036 |
| Pagpapahalaga sa Pribilehiyo | T1548.002 |
| Pag-iwas sa Depensa | T1027, T1027.013, T1140, T1218.003, T1620, T1055 |
| Pag-access sa Kredensyal | T1056.001, T1555 |
| Pagkatuklas | T1082, T1016, T1057, T1083 |
| koleksyon | T1113, T1005, T1039 |
| Command at Control | T1071.001, T1105 |
| Kilusan ng Pag-ilid | T1021 |
| EPEKTO | T1489 |
Mga May-akda:
Vaibhav Billade
Rumana Siddiqui


