

Ang Remote Access Trojans ay mga program na nagpapahintulot sa mga umaatake na makakuha ng hindi awtorisadong pag-access sa isang naka-target na computer nang hindi nalalaman ng biktima. Ang Java RAT malware ay isang Trojan-Dropper na nakasulat sa Java. Ito ay idinisenyo upang magnakaw ng mga password, mag-access ng mga file, para sa keylogging (pagre-record kung ano ang mga uri ng user sa keyboard) at para sa screen-capture. Ang impormasyong nakolekta ng isang RAT ay ipinapasa sa isang malayuang server na kinokontrol ng umaatake.
Paraan ng Pamamahagi
Dumating ang isang Java RAT malware sa pamamagitan ng mga spam na email na naglalaman ng mga nakakahamak na attachment (fig 1).
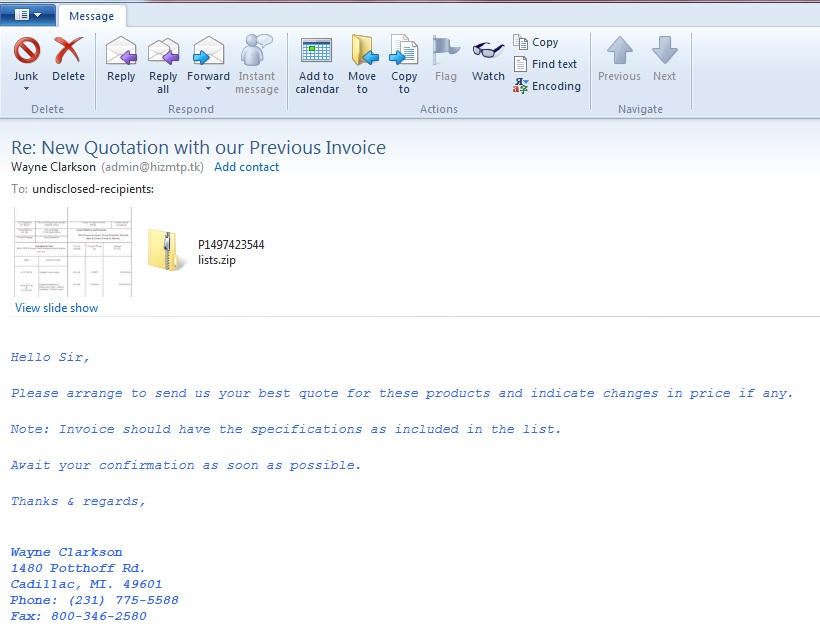
Paano nakapasok ang Java RAT sa isang system
Sa sandaling naisakatuparan ang isang JAR file, ibinabagsak nito ang isang kopya ng sarili nito sa path sa ibaba na may pangalang 'LyOCtxhwRyz.yrDUql'
Path: %userprofile%\ YzQqKjGoxHz(Nakatagong Folder)
Halimbawa, C:\Users\Public\YzQqKjGoxHz
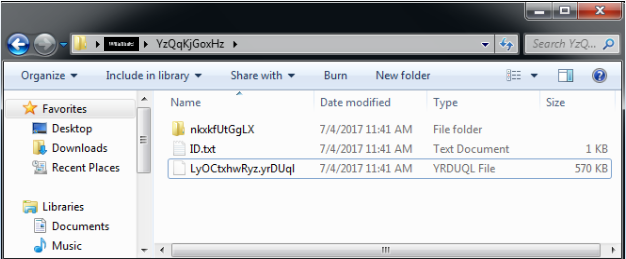
Ibinabagsak ng malware ang mga sumusunod na file:
C:\Users\Public\YzQqKjGoxHz\ID.txt
C:\Users\Public\AppData\Local\Temp\OlfYXmVqfL9024669788070560515.reg
%temp%\Retrive2638932198378221530.vbs
%temp%/\ _0.354484486304158635925511204328476438.class
%Application Data%\Oracle\ (Naglalaman ng kopya ng mga file mula sa folder ng pag-install ng java)
Lumilikha ito ng mga sumusunod na folder:
C:\Users\Public\YzQqKjGoxHz (Naglalaman ng kopya ng aktwal na malware ie JAR file)
C:\Users\Public\fUTkALeaTxM
Ang registry entry sa ibaba na ibinagsak ng malware ay ginagamit upang ilunsad ang sarili nito sa tuwing magbo-boot ang system at magda-download ng executable file upang mahawahan ang system.
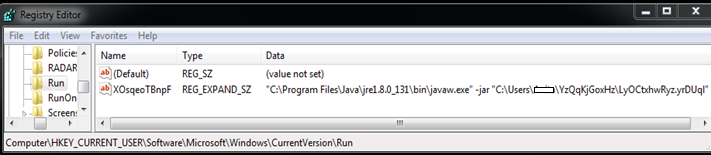
Idinaragdag ng malware ang mga entry sa registry sa ibaba upang huwag paganahin ang mga solusyon sa seguridad at iba't ibang tool sa pagsusuri.
[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\procexp.exe]
“debugger”=”svchost.exe”
[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\wireshark.exe]
“debugger”=”svchost.exe”
[HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\SCANNER.EXE]
“debugger”=”svchost.exe”
Seqrite Paniniktik
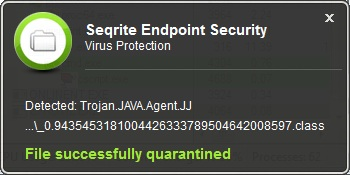
SeqriteNatutukoy ng real-time na proteksyon ang JAR file at ang bahagi nito bilang 'Trojan.JAVA.Agent.JRAT' at 'Trojan.JAVA.Agent.JJ'
Mga hakbang sa seguridad upang lumayo sa Java RAT
- Huwag mag-click sa mga link o mag-download ng mga attachment na dumarating sa mga email mula sa hindi kanais-nais o hindi inaasahang mga mapagkukunan.
- Ilapat ang mga inirerekomendang update sa seguridad para sa Operating System ng iyong computer at lahat ng iba pang program gaya ng Adobe, Java, mga Internet browser, atbp.
- Gumamit ng antivirus software na nagbibigay ng mga layer ng proteksyon laban sa mga nahawaang email at malisyosong website. Panatilihing napapanahon ang software.
- Magsagawa ng mga regular na backup ng iyong mahalagang data.
- Ang libreng software, lalo na ang mga hindi na-verify na publisher ay kadalasang ginagamit ng mga umaatake upang maikalat ang malware. Laging pumunta para sa tunay at lisensyadong software.
PAGTATAYA
Paksang Paksang Paksang
- Anita Ladkat | Quick Heal Security Labs



