

9 Pinakamahusay na Kasanayan para Iwasan ang Impeksyon ng Ransomware
Dapat ipatupad ng mga indibidwal at organisasyon ang pinakamahusay na mga kasanayan sa cybersecurity upang maiwasan ang impeksyon sa ransomware at pagkawala ng data. Sa nakalipas na ilang taon, naging banta ang ransomware dahil sa iba't ibang platform sa dark web na nag-aalok ng ransomware bilang isang serbisyo. Ang isa sa mga kamakailang ransomware ay tinatawag na LockBit 3.0. Gumagamit muna ito ng double-extortion na paraan para i-encrypt ang mga file ng biktima at kopyahin ang mga ito sa ibang server.
Tingnan natin ang mga sumusunod:
- Ano ang Ransomware?
- Paano gumagana ang Ransomware?
- Paano mo mapangangalagaan ang iyong sarili laban sa LockBit 3.0?
- Gaano SEQRITE Maaaring Makatulong
Paano Gumagana ang Impeksyon ng Ransomware?
Ang Ransomware ay isang uri ng malisyosong software, na mas katulad ng isang uri ng malware na nag-e-encrypt ng data ng computer. Kapag na-encrypt na ang data, hihilingin sa user na magbayad ng ransom sa mga attacker para ma-unlock ang kanilang data.
Ang pangingikil sa pamamagitan ng Ransomware ay nagsasangkot ng pagnanakaw ng mga file at pagpigil sa pag-access sa mga ito sa pamamagitan ng pag-encrypt o pagharang. Ito ay katulad ng pisikal na pagnanakaw at paghingi ng ransom para ilabas ang mga bagay.
Kahit na pagkatapos magbayad ng ransom, walang garantiya na bibigyan ka ng hacker ng access sa iyong mga file o hindi na ito mauulit.
Ang "WannaCry" ransomware attack mula Mayo 2017 ay isang klasikong halimbawa:
Mahigit 300,000 computer sa buong mundo, kabilang ang mga opisina ng gobyerno, istasyon ng pulisya, ospital, at ATM, ang naapektuhan noong pag-atake noong 2017. Napakalala ng problema kaya pinalawak ng Microsoft ang seguridad upang suportahan kahit ang mga lumang operating system. Nang sumunod na taon, kinailangang isara ng Taiwan Semiconductor Manufacturing Company (TSMC) ang 10,000 machine dahil sa isang bagong variant ng WannaCry.
Gayundin, noong 2022, ang ransomware na tinatawag na " LockBit 3.0 " ay nakaapekto sa iba't ibang sistema. Ang LockBit ay isang ransomware na kusang kumakalat na gumagamit ng paraan ng dobleng pangingikil upang makakuha ng mas maraming pera hangga't maaari mula sa mga biktima.
Ang “double-extortion method” ay nagpapahiwatig na ang mga user ay hinihingi ng ransom ng dalawang beses:
- Sa sandaling i-decrypt at i-access ang kanilang mga file
- Isa pang pagkakataon upang pigilan ang kanilang mga file na maipamahagi o maibenta sa internet.
Ang iba't ibang ransomware ay kumalat na at nagdulot ng maraming pagkalugi sa indibidwal at organisasyon.
Natuklasan ang LockBit noong 2019 at mula noon ay ginamit na ng mga operator nito bilang subscription sa pamamagitan ng mga lisensyang nakuha sa pamamagitan ng dark web. Ang pinakabagong uri ng LockBit ay tinawag na LockBit 3.0.
Ang karaniwang proseso ng isang LockBit 3.0 attack ay maaaring hatiin sa tatlong yugto:
- Pagsamantalahan
- Makalusot
- lumawak
Sa yugto ng pagsasamantala , ang biktima ay maaaring maging target ng phishing at hindi namamalayang ida-download ang malware. Mayroon ding posibilidad na harapin ang mga brute-force na pag-atake sa kanilang network. Kapag nakapasok na ang malware sa network, inihahanda ng LockBit 3.0 ransomware ang sistema para sa encryption.
Susunod, mayroon tayong yugto ng paglusot . Hinahawaan ng LockBit 3.0 ang PC ng biktima. Pinapataas nito ang mga pribilehiyo ng programa upang makamit ito. Pagkatapos ay tinatapos nito ang ilang mahahalagang serbisyo ng system, tulad ng SecurityHealthSystray.exe. Bukod pa rito, iba't ibang serbisyo ang hinihinto at binubura upang maiwasan ang pagsubaybay sa ransomware.
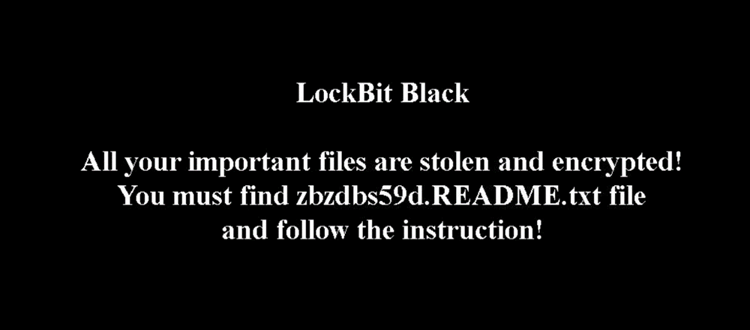
Sa wakas, sa yugto ng pag-deploy , handa na itong tapusin ang proseso. Ine-encrypt nito ang mga file, at ang mga apektadong file ay nilalagyan ng hulapi ng isang hanay ng mga random na alphanumeric character. Ang wallpaper ng user ay binabago kasama ang mga tagubilin upang basahin ang ransom note na may prefix na eksaktong hanay ng mga character.
Sino ang Maaaring Maging Potensyal na Target Ng LockBit 3.0 Ransomware Attack, At Paano Ito Makagagawa ng Iba't Ibang Hamon Para sa Iyong Negosyo?
Kahit sino ay maaaring maging potensyal na target ng isang ransomware attack. Sa pangkalahatan, maaari nating isaalang-alang ang dalawang kategorya ng mga biktima:
- indibidwal
Anumang paraan na ginagamit sa pag-atake sa isang indibidwal ay maaari ring hampasin ang isang kumpanya sa mas malaking sukat.
- Negosyo
Anumang kumpanya na may access sa mga pampublikong server ay isang potensyal na target para sa pag-atake ng ransomware. Ang bawat kumpanya, samakatuwid, ay isang potensyal na target ng ganitong uri ng pag-atake.
Paano Ito Makagagawa ng Iba't ibang Hamon Para sa Iyong Negosyo?
Karamihan sa mga pag-atake ng ransomware ay idinisenyo upang guluhin ang karaniwan, pang-araw-araw na operasyon ng iyong kumpanya. Ang lahat ng uri ng pag-atake ng ransomware ay nagdudulot ng iba't ibang hamon sa mga negosyo:
- Pagiging Produktibo
Ang pagiging produktibo ay isang malaking hamon na maaaring makaapekto sa iyong negosyo. Kapag nabigo ang iyong mga system, isinasara ng iyong mga tauhan ang araw-araw na pang-araw-araw na gawain.
- Pagsunod
Kung ikaw ay nasa isang industriya kung saan ang pagsunod ay mataas sa iyong listahan ng priyoridad, ang ransomware ay maaaring gawin kang hindi sumusunod at kahit na isara ang iyong negosyo.
- Pambansang Kita
Ang isa sa mga pinakamalaking hamon ng pag-atake ng ransomware para sa mga negosyo ay ang pagkawala ng kita. Ito ay maaaring dahil sa pagkawala ng produktibidad, mga legal na demanda dahil sa hindi pagsunod, o pagkawala ng data na kritikal sa proyekto.
- Pagkawala ng kumpiyansa ng customer
Ang pagiging biktima ng pag-atake ng ransomware ay maaaring magdulot sa iyo ng pagkawala ng tiwala ng iyong mga customer at magdulot sa iyo ng malaking bahagi ng iyong negosyo.
Paano Pangalagaan ang Iyong Organisasyon?
Ngayon, ano ang solusyon? Paano protektahan ang iyong sarili at ang iyong organisasyon mula sa lahat ng ransomware, malware, at cyberattack na ito nang hindi hinahadlangan ang iyong pagiging produktibo, pagsunod sa negosyo, at higit pa?
Ang sagot ay simple ngunit mahirap sundin. Bakit?
Dahil kailangan mong alagaan ang mga detalye at panatilihing nakahanda ang isang checklist para pangalagaan ang lahat ng iyong data, dokumento, file, at higit pa mula sa mga nakakahamak na hacker at software na ito, kailangan mong magkaroon ng solusyon sa cyber security na nagpapanatili sa iyong mga device na protektado.
Narito ang isang listahan ng 9 na pagsusuri sa kalinisan na dapat sundin ng mga organisasyon, kahit na pagkatapos bumili ng solusyon sa cyber security.
9 Pagsusuri sa kalinisan na dapat gawin ng mga organisasyon Kahit Pagkatapos bumili ng mga solusyon sa cyber security:
- I-install ang Antivirus
Araw-araw, 350,000 na virus ang nade-detect sa mga laptop at computer. Ano sa tingin mo ang solusyon para sa isyung ito? Ang antivirus ay! Ang isang antivirus ay nagbibigay sa iyong mga device ng immunity upang labanan ang ransomware, malware, o iba pang cyber attackers. Gumawa ng mga preventive action ngayon at mag-install (at panatilihing updated) ng antivirus sa iyong mga device sa negosyo at personal.
Ang pag-install ng mga antivirus ay tumatagal ng una at pinakamahalagang hakbang upang makamit ang proteksyon mula sa cyberattacks. Ngunit hindi ka makatitiyak na hindi ka aatakehin ng ibang mga pag-atake ng malware. Kaya, dapat mong sundin ang buong checklist.
- Lumayo sa Pirated Software
Hindi kailanman mapapalitan ng kinopyang software ang orihinal. Wala silang authenticity, at ang pirated na bersyon ay hindi rin 100% mapagkakatiwalaan. Sa halip, maaaring mayroong nakatagong virus sa pirated na bersyon ng software ng seguridad.
Ang paggamit ng pirated na software ay katumbas ng pagkawala ng bilyun-bilyon para sa iyong sarili . Ang malisyosong software na ito ay lilikha ng kaguluhan sa iyong system at makakasira sa iyong data. Samakatuwid, hindi ka dapat mag-download o mangopya ng mga pirated na bersyon ng software.
- Kumuha ng Regular na Backup
58% ng maliliit na negosyo ay hindi kailanman handa sa pagkawala ng data. Kaya, huwag palampasin ang iyong mga backup – ugaliing gumawa ng regular na data backup bawat linggo o buwan at lumikha ng isang ligtas na archive ng lahat ng iyong mahahalagang dokumento at file.
Dapat mong i-configure nang maayos ang iyong mga solusyon sa cybersecurity, piliin ang mga file na iba-back up batay sa kanilang priyoridad, at pagkatapos ay kumuha ng mga regular na backup.
Sa regular na pag-backup ng data, hinding-hindi mo mawawala ang iyong data sa hindi maiiwasan o hindi planadong mga sitwasyon tulad ng system corruption, malware infection, hard drive crash, at higit pa. Makakatulong ito sa iyo na mabawi ang lahat ng iyong data nang mabilis at walang putol.
- Iwasan ang Pag-click sa Mga Random na Link
Ang random na pag-click sa mga pag-atake sa iyong mga device ay maaaring humantong sa mga pag-atake ng ransomware o malware. Palihim na magda-download ang iyong mga device ng software na nilalayong sirain o huwag paganahin ang iyong computer.
Ang mga random na pag-click na ito ay maaaring magresulta sa pagiging multo mo mula sa iyong mga device, pagiging hostage ng iyong data sa mga cyber attacker, paglabas ng iyong mga detalye, at pagkakaroon ng access sa lahat ng iyong personal na impormasyon. Kaya, huminto sa pag-click sa mga random na link.
- Huwag paganahin ang Macros Sa Mga Hindi Alam na Dokumento ng MS Office
Karaniwan, ang mga macro ay ginawa para sa mga user upang i-automate ang mga nakagawiang gawain tulad ng pagkuha ng data mula sa iba't ibang mapagkukunan at pag-compile ng mga ito sa isang ulat. Siyempre, pinapadali nito ang buhay para sa iyo! Ngunit ginagawa rin nitong madali para sa mga hacker na gumamit ng mga nakakahamak na script sa mga macro at pagsamantalahan ang iyong computer.
Kaya ano ang solusyon?
Iwasang i-enable ang mga macro sa hindi kilalang mga dokumento sa opisina ng MS, lalo na ang mga na-download mo mula sa web o mga hindi kilalang email, dahil may kapangyarihan itong hindi lamang makapinsala sa iyong computer ngunit ma-leak din ang iyong personal na impormasyon.
- I-audit ang Lokal/Domain Users At Alisin ang Mga Hindi Gustong User
Ang hindi pagpapagana, pag-alis, o pag-audit ng mga lipas o hindi aktibong user account mula sa iyong mga organisasyon ay nagpapanatili sa iyong Active directory na napapanahon at secure mula sa mga pag-atake ng insider.
Ayon sa Microsoft , mahigit 10% ng mga user account sa iyong Active directory ay hindi aktibo o luma na.
Kaya, makakatulong kung magsisikap kang panatilihing ligtas ang iyong direktoryo mula sa mga umaatake, dahil maaari nilang mas masira ang iyong data at enterprise. Maaaring ma-access ng isang hacker ang mga lipas na account at gamitin ang mga ito para makapasok sa iyong system at ma-hack ang iyong data.
- I-audit ang RDP at SMB Access
Ang mga access sa RDP at SMB ay ibinibigay sa mga nagbibiyahe o malalayong manggagawa. Ang dalawang access na ito ay nagpapahintulot sa mga empleyado na ma-access ang mga network mula sa kahit saan at makipag-usap nang hayagan sa pamamagitan ng isang SMB protocol.
Bilang isang responsableng empleyado, dapat mong i-audit ang iyong RDP at SMB na pag-access sa pamamagitan ng pagpapalit ng iyong mga kredensyal upang ang kumpanya ay hindi makaharap sa mga panganib o banta sa seguridad. Kung hindi, ang mga cyber hacker ay magnanakaw ng mga kredensyal ng account ng empleyado upang mag-deploy ng malware sa iyong ecosystem.
- Gumamit ng Malakas na Password
Ang iyong mga password ay ang iyong unang sistema ng pagtatanggol. Kaya, dapat kang maglagay ng labis na pagsisikap sa paglikha ng malalakas na password para sa iyong mga computer at iba pang mga device. Ang isang mas matatag na password ay mangangailangan ng higit na pagsisikap upang mag-decode mula sa mga hacker.
Poprotektahan ka nito mula sa malisyosong software na gusto nilang i-deport sa iyong mga computer system. Kaya, dapat mong sundin ang mga panuntunan para sa mga solidong password, tulad ng paggamit ng maliliit at malalaking alpabeto at kasama ang isang character at numeral. Sa pamamagitan ng pagsunod sa ilan sa mga tagubiling ito, matitiyak mo ang kaligtasan ng iyong mga device.
- Gumamit ng Secure VPN Para Ma-access ang Mga Tukoy na Port
Pinapayagan ka ng isang secure na VPN na lumikha ng isang ligtas na funnel sa iyong network sa labas ng internet at i-channel ang impormasyon sa pamamagitan nito. Sa VPN, hindi mo kailangang i-export ang iyong mga port sa labas ng internet.
Nakakatulong din ito sa iyo na mag-set up ng mga secure na pampublikong koneksyon sa Wi-Fi, mag-stream ng mga naka-block na website, maiwasan ang pagsubaybay sa ISP at marami pang iba. Nagbibigay ang VPN ng 100% na pagiging tunay, seguridad, at data privacy para iligtas ang iyong mga device mula sa mga cyber-attack.
Paano SEQRITE Maging Kasama Mo sa Paglalakbay na Ito?
Walang garantiya na alinman sa mga pamamaraan sa itaas ay gagana para sa iyo; Patuloy na pinapabuti ng mga gumagawa ng Ransomware ang kanilang mga produkto upang manatiling nangunguna sa cybersecurity. Kaya naman mahalagang ipatupad ang mga pinakamahusay na kasanayan sa cybersecurity upang maiwasan ang mga impeksyon ng ransomware sa lahat ng paraan. SEQRITE makakatulong sa iyo sa prosesong ito upang pangalagaan ang iyong mga sistema.
SEQRITE Nag-aalok ang Endpoint Security ng patung-patong na diskarte sa seguridad ng endpoint na may advanced na teknolohiya sa pag-iwas sa banta upang maiwasan ang mga pag-atake ng ransomware.
Bukod pa rito, SEQRITE Nag-aalok ang Advanced Persistent Threat Protection Service ng isang patong-patong na diskarte sa seguridad. Pinagsasama nito ang mga kakayahan ng Intrusion Prevention Service (IPS) at teknolohiyang Sandboxing.
SEQRITETutulungan ka rin ng mga eksperto ng ransomware na gamitin ang mga pinakamahuhusay na kagawian upang maiwasan ang mga pag-atake ng ransomware na protektahan ang iyong organisasyon.


