ZTNA เทียบกับ VPN เป็นการเปรียบเทียบที่สำคัญยิ่งในโลกยุคปัจจุบันที่เชื่อมต่อกันอย่างแนบแน่น ซึ่งพนักงานที่ทำงานจากระยะไกล การไหลเวียนข้อมูลที่ขับเคลื่อนด้วยคลาวด์ และภัยคุกคามที่พัฒนาอย่างต่อเนื่อง ทำให้การรักษาความปลอดภัยในการเข้าถึงเครือข่ายองค์กรมีความซับซ้อนมากขึ้นกว่าที่เคย เครื่องมือดั้งเดิมอย่างเครือข่ายส่วนตัวเสมือน (VPN) ซึ่งครั้งหนึ่งเคยเป็นมาตรฐานทองคำของการเชื่อมต่อที่ปลอดภัย กำลังแสดงให้เห็นถึงความเก่าแก่ เข้าสู่ Zero Trust Network Access (ZTNA) เป็นแนวทางที่ทันสมัยและเน้นที่ตัวตนซึ่งเข้ามาแทนที่ VPN ในองค์กรที่มีแนวคิดก้าวหน้าอย่างรวดเร็ว
การขึ้นและลงของ VPN
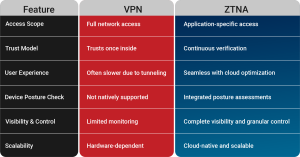
VPN ได้รับความไว้วางใจมาอย่างยาวนานในการเข้าถึงระยะไกลอย่างปลอดภัยด้วยการสร้าง “อุโมงค์” ที่เข้ารหัสระหว่างผู้ใช้และเครือข่ายองค์กร แม้ว่า VPN จะยังคงถูกใช้อย่างแพร่หลาย แต่ VPN ทำงานบนสมมติฐานพื้นฐานที่ว่า VPN จะสามารถไว้วางใจได้เมื่อผู้ใช้อยู่ในเครือข่ายแล้ว โมเดล “ปราสาทและคูเมือง” นี้อาจใช้ได้ผลในอดีต แต่ในภูมิทัศน์ภัยคุกคามปัจจุบัน มันสร้างช่องโหว่ที่เห็นได้ชัด:
- การเข้าถึงที่มีสิทธิพิเศษมากเกินไป:VPN มักให้ผู้ใช้สามารถเข้าถึงเครือข่ายได้กว้างขวาง ทำให้มีความเสี่ยงที่ผู้ไม่ประสงค์ดีจะเคลื่อนไหวในทิศทางอื่นมากขึ้น
- ขาดการมองเห็น:VPN ให้การตรวจสอบกิจกรรมของผู้ใช้ในขอบเขตจำกัดเมื่อได้รับอนุญาตการเข้าถึงแล้ว
- ความสามารถในการปรับขนาดไม่ดี:เนื่องจากพนักงานที่ทำงานจากระยะไกลมีมากขึ้น VPN จึงกลายเป็นปัญหาด้านประสิทธิภาพ โดยเฉพาะภายใต้ภาระงานที่หนัก
- ความเสี่ยงต่อการถูกขโมยข้อมูลประจำตัว:VPN พึ่งพาชื่อผู้ใช้และรหัสผ่านเป็นอย่างมาก ซึ่งอาจถูกขโมยหรือนำกลับมาใช้ซ้ำในการโจมตีด้วยการยัดข้อมูลประจำตัว
ความหมายของ Zero Trust Network Access (ZTNA)
ZTNA กำหนดนิยามใหม่ของการเข้าถึงที่ปลอดภัยโดยการพลิกโมเดลความไว้วางใจ โดยยึดหลักการ“อย่าไว้ใจ ตรวจสอบเสมอ”แทนที่จะให้สิทธิ์การเข้าถึงเครือข่ายทั้งหมดโดยไม่มีเงื่อนไข ZTNA บังคับใช้การควบคุมการเข้าถึงแบบละเอียดตามตัวตนของผู้ใช้ การเข้าถึงจะได้รับอนุญาตก็ต่อเมื่อผู้ใช้ อุปกรณ์ และบริบทได้รับการตรวจสอบอย่างต่อเนื่องแล้วเท่านั้น
สถาปัตยกรรม ZTNAโดยทั่วไปทำงานผ่านตัวกลาง (broker) ที่ประเมินตัวตนของผู้ใช้ สถานะของอุปกรณ์ และปัจจัยบริบทอื่นๆ ก่อนที่จะอนุญาตให้เข้าถึงแอปพลิเคชันเฉพาะ ไม่ใช่เครือข่ายทั้งหมด ซึ่งจะช่วยลดความเสี่ยงและช่วยป้องกันการแพร่กระจายของภัยคุกคามในแนวนอน
ZTNA เทียบกับ VPN: ความแตกต่างที่สำคัญ
เหตุใด ZTNA จึงเป็นอนาคต
- ความปลอดภัยสำหรับยุคคลาวด์: แซดทีเอ็นเอ ออกแบบมาเพื่อสภาพแวดล้อมที่ทันสมัย ทั้งคลาวด์ ไฮบริด หรือมัลติคลาวด์ รักษาความปลอดภัยการเข้าถึงผ่านแอปภายในองค์กรและ SaaS โดยไม่ต้องยุ่งยากกับโครงสร้างพื้นฐานแบบเดิม
- การควบคุมการเข้าถึงแบบปรับตัว:การเข้าถึงไม่ได้ขึ้นอยู่กับข้อมูลประจำตัวเพียงอย่างเดียว ZTNA ประเมินพฤติกรรมผู้ใช้ สุขภาพอุปกรณ์ ตำแหน่ง และระดับความเสี่ยงแบบเรียลไทม์ เพื่ออนุญาตหรือปฏิเสธการเข้าถึงแบบไดนามิก
- ประสบการณ์ผู้ใช้ที่ดีขึ้น:ไม่เหมือน VPN ที่ทำให้ประสิทธิภาพการทำงานของแอปพลิเคชันช้าลง ZTNA มอบการเชื่อมต่อโดยตรงถึงแอปที่เร็วกว่า ช่วยลดเวลาแฝงและปรับปรุงประสิทธิภาพการทำงาน
- พื้นผิวการโจมตีที่ลดน้อยลง:เนื่องจาก ZTNA เปิดเผยเฉพาะสิ่งที่จำเป็นและซ่อนส่วนที่เหลือ ทำให้รอยเท้าดิจิทัลขององค์กรแทบจะมองไม่เห็นสำหรับผู้โจมตี
- การปฏิบัติตามและการมองเห็นที่ดีขึ้น:ด้วยการบันทึกข้อมูล การวิเคราะห์ และการบังคับใช้ตามนโยบายที่แข็งแกร่ง ZTNA ช่วยให้องค์กรต่างๆ ปฏิบัติตามมาตรฐานและได้รับข้อมูลเชิงลึกโดยละเอียดเกี่ยวกับพฤติกรรมการเข้าถึง
เปลี่ยนจาก VPN ถึง ZTNA
แม้ว่า การเปรียบเทียบ ระหว่าง ZTNA กับ VPNยังคงเป็นประเด็นสำคัญสำหรับผู้นำด้านไอที แต่ก็เห็นได้ชัดว่า Zero Trust นำเสนอแนวทางที่พร้อมสำหรับอนาคตมากกว่า ถึงแม้ VPN ยังคงมีประโยชน์ในบางกรณีการใช้งานแบบเดิม ๆ แต่องค์กรที่ต้องการปรับปรุงให้ทันสมัยควรเริ่ม เปลี่ยน จาก ZTNA เป็น VPNตั้งแต่ตอนนี้ การนำโมเดลแบบไฮบริดมาใช้ทีละขั้นตอนจะช่วยให้ธุรกิจสามารถรักษาความปลอดภัยให้กับแอปพลิเคชันที่สำคัญด้วย ZTNA ในขณะที่ยังคงใช้การเข้าถึง VPN สำหรับระบบที่ต้องการได้
หัวใจสำคัญคือการประเมินความต้องการในการเข้าถึง ระบุจุดเข้าถึงที่มีความเสี่ยงสูง และจัดลำดับความสำคัญของแอปพลิเคชันที่สำคัญต่อธุรกิจสำหรับการใช้งาน ZTNAเมื่อเวลาผ่านไป องค์กรต่างๆ จะสามารถลดการพึ่งพา VPN และเปลี่ยนไปใช้สถาปัตยกรรม Zero Trust ที่มีความยืดหยุ่นมากขึ้นได้
พร้อมที่จะก้าวแรกสู่ Zero Trust หรือยัง?
สำรวจวิธีการ Seqrite แซดทีเอ็นเอ ช่วยให้บุคลากรยุคใหม่เข้าถึงข้อมูลได้อย่างปลอดภัย ราบรื่น และปรับขนาดได้ เปลี่ยนจาก VPN ที่ล้าสมัยไปสู่รูปแบบความปลอดภัยที่พร้อมสำหรับอนาคตได้แล้ววันนี้