
เทคโนโลยี XDR ได้รับการพัฒนาขึ้นเพื่อพัฒนาต่อยอดจาก EDR แนวคิดของ EDR เองนั้นตั้งอยู่บนพื้นฐานความต้องการของตลาดอย่างแท้จริง นั่นคือ ผลิตภัณฑ์ที่จะช่วยตรวจจับการโจมตีขั้นสูงโดยการวิเคราะห์ข้อมูลกิจกรรมของจุดสิ้นสุดในอดีต แล้วจึงตอบสนองต่อการโจมตีจากระยะไกล ความสามารถของผลิตภัณฑ์ EDR ในการจำลองจุดสิ้นสุดผ่านระบบโทรมาตรระดับเครื่อง คือหัวใจสำคัญของเทคโนโลยีที่อยู่เบื้องหลังแนวคิดนี้
ด้วย XDR แนวคิดคือการขยายแนวคิดเดียวกันไปยังแหล่งข้อมูลหลายแหล่ง เช่น เครือข่าย อีเมล โครงสร้างพื้นฐานคลาวด์ ฯลฯ เพื่อเพิ่มบริบทเพิ่มเติมเกี่ยวกับการแจ้งเตือนสำหรับการระบุการโจมตี
แนวทางที่แตกต่างกัน
ณ จุดนี้ เกิดความแตกต่างในแนวทาง XDR ที่ใช้โดยค่ายผลิตภัณฑ์สองค่ายที่แตกต่างกัน Endpoint Protection แพลตฟอร์ม ผู้จำหน่ายและผู้จำหน่าย SIEM ส่วนใหญ่ได้รับคำแนะนำตามความต้องการทางธุรกิจ
เดิมที SIEM ถูกใช้เป็นเทคโนโลยีสำหรับการจัดเก็บบันทึกและวิเคราะห์ทางนิติวิทยาศาสตร์ อย่างไรก็ตาม เมื่อโอกาสของXDRมาถึง ผู้จำหน่าย SIEM ก็ต้องการมีผลิตภัณฑ์ของตนเองเช่นกัน พวกเขาจึงเปิดตัว Open XDR ซึ่งเป็นการรวมเลเยอร์การวิเคราะห์และการตอบสนองไว้บนดาต้าเลคของ SIEM แนวคิดนี้ช่วยให้ผู้จำหน่าย SIEM สามารถนำสถาปัตยกรรมตัวเชื่อมต่อ การจัดเก็บ และประสิทธิภาพการค้นหาของตนมาใช้ซ้ำเพื่อขาย XDR เพิ่มเติมได้
ในขณะเดียวกัน ผู้จำหน่าย Endpoint Platform ยังคงพัฒนาตามแนวคิด EDR+ โดยที่ความสามารถในการวิเคราะห์และตอบสนองที่ใช้ MITRE Tactics และ Technics ที่พัฒนาสำหรับ EDR ได้รับการขยายเพื่อรวมแหล่งข้อมูลเพิ่มเติม
ทั้งสองค่ายต่างโฆษณาว่าผลิตภัณฑ์ของตนเป็น XDR ที่ดีกว่า แต่ลูกค้ากลับไม่พอใจ
ในขณะที่ผู้จำหน่าย XDR กำลังต่อสู้กัน ลูกค้าปลายทางก็เริ่มตระหนักว่า XDR ในฐานะผลิตภัณฑ์นั้นมีประโยชน์เพียงเล็กน้อยเท่านั้น เนื่องจากการใช้งาน XDR จำเป็นต้องอาศัยความเชี่ยวชาญในการติดตามภัยคุกคามในระดับสูง และการขาดแคลนบุคลากรที่มีทักษะทำให้ไม่สามารถตรวจสอบการแจ้งเตือนจำนวนมากที่ระบบสร้างขึ้นได้ นอกจากนี้ เนื่องจาก XDR ไม่ได้ออกแบบมาเพื่อตอบสนองแบบเรียลไทม์ จึงแทบไม่มีประสิทธิภาพในสถานการณ์ที่ต้องตอบสนองอย่างรวดเร็ว เช่น การโจมตีด้วยแรนซัมแวร์ SOC ขนาดใหญ่สามารถใช้ประโยชน์จากพื้นที่จัดเก็บข้อมูล XDR และความสามารถในการค้นหาข้อมูลย้อนหลังได้ แต่สำหรับ CISO ส่วนใหญ่ XDR กลับกลายเป็นอีกหนึ่งปัญหาที่มีค่าใช้จ่ายสูง
เมื่อตระหนักถึงปัญหานี้เมื่อไม่กี่ปีที่ผ่านมา ผู้จำหน่าย XDR บางรายก็เริ่มหันเหออกจากการมุ่งเน้นธุรกิจหลักไปที่จุดปัญหาพื้นฐาน และตอนนี้ XDR ใหม่ก็เริ่มเกิดขึ้น
XDR ใหม่
ในขณะที่ XDR "รุ่นเก่า" มุ่งเน้นไปที่การรวบรวมและจัดเก็บข้อมูลการวัดระยะไกลของข้อมูลเอนทิตีในอดีตและข้อมูลแจ้งเตือน โดยโยนภาระส่วนใหญ่ให้กับนักวิเคราะห์ในการคัดแยก ยืนยัน และตอบสนองต่อการโจมตีทางไซเบอร์ XDR รุ่นใหม่นำเสนอการตอบสนองแบบเรียลไทม์อัตโนมัติเป็นคำมั่นสัญญาคุณค่าหลัก
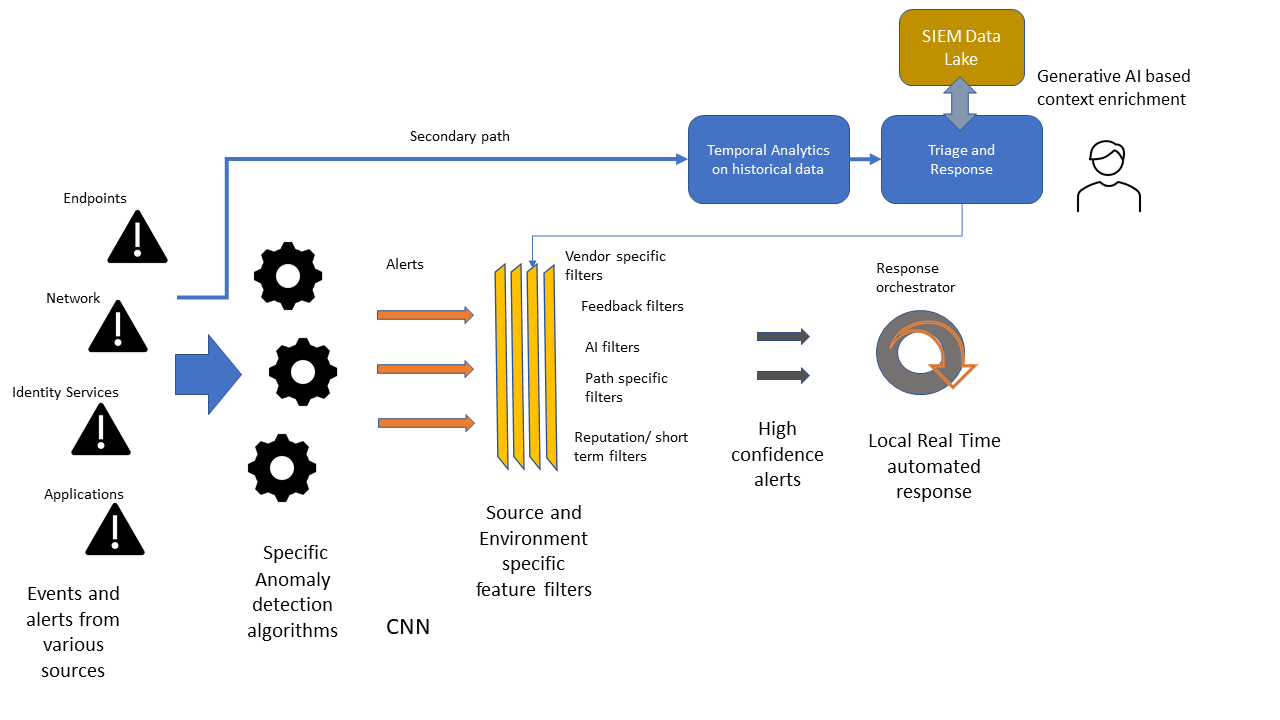
XDR คาดว่าจะสร้างการแจ้งเตือนหลายพันครั้งสำหรับ IOC ที่ใช้ MITRE/algo ที่ตรวจพบในข้อมูลปลายทาง/เครือข่ายทันทีที่ตรวจพบสัญญาณรบกวน การตรวจสอบการแจ้งเตือนเหล่านี้เป็นงานที่ต้องใช้แรงงานคนจำนวนมาก อย่างไรก็ตาม ML และ AI เข้ามาช่วย ML สามารถใช้ค้นหาความผิดปกติและเคยถูกนำมาใช้ในพื้นที่หลังเหตุการณ์มาแล้ว อย่างไรก็ตาม ML ทำให้เกิดสัญญาณรบกวนที่มากขึ้น กุญแจสำคัญคือการหาวิธีลดพื้นที่แจ้งเตือนและใช้รายการปลอดภัยที่มีประสิทธิภาพสูงเพื่อลดสัญญาณรบกวนให้มากขึ้น
ด้วยเหตุนี้ จึงเกิดแบบจำลองสำหรับ XDR ขึ้น โดยสามารถตรวจจับความผิดปกติเฉพาะเอนทิตีและให้คะแนนตามลักษณะเฉพาะของความผิดปกตินั้นๆ ความถูกต้องแม่นยำของความผิดปกติที่รายงานได้รับการปรับปรุงให้ดียิ่งขึ้นด้วยเทคนิคการจัดทำรายการปลอดภัยต่างๆ ที่ใช้ AI เข้ามาช่วย ส่งผลให้ระบบแจ้งเตือนมีความแม่นยำสูง ระบบนี้จะตอบสนองต่อตัวบ่งชี้ภัยคุกคามแบบเรียลไทม์โดยอัตโนมัติในระดับเอนทิตี และสามารถปรับการตอบสนองได้อย่างต่อเนื่องตามสัญญาณแวดล้อม เฉพาะการแจ้งเตือนที่ต้องการความสัมพันธ์เชิงเวลาเท่านั้นที่จะถูกส่งต่อไปยังพื้นที่จัดเก็บส่วนกลางบนเส้นทางรองเพื่อการวิเคราะห์และการตอบสนองที่ลึกซึ้งยิ่งขึ้น ซึ่งแตกต่างจากการพึ่งพาฮิวริสติกที่ซับซ้อนและการตรวจจับตามกฎเกณฑ์ในปัจจุบันอย่างมาก และพึ่งพาแบบจำลอง ML ที่ปรับแต่งมาอย่างดีอย่างมาก ในที่สุด แบบจำลอง ML เฉพาะเอนทิตีและแอตทริบิวต์ดังกล่าวจะได้รับการกำหนดมาตรฐานและเผยแพร่โดยตรงจากผู้จำหน่ายแอปพลิเคชันและอุปกรณ์ ซึ่งจะช่วยลดภาระของผู้จำหน่าย XDR
แล้วใครชนะการต่อสู้ครั้งนี้ล่ะ?
เทคโนโลยี XDR ที่ใช้แพลตฟอร์ม Endpoint ดูเหมือนจะสอดคล้องกับทิศทางใหม่นี้มากกว่าโครงการ Open XDR ทั่วไปของ SIEM เนื่องจากความต้องการข้อมูลและอัลกอริทึมที่เฉพาะเจาะจงเพื่อลดอัตราผิดพลาดเชิงบวก (FP) และการตอบสนองที่รวดเร็ว อย่างไรก็ตาม SIEM ก็มีบทบาทสำคัญเช่นกัน ในขณะที่การตรวจจับและการตอบสนอง เบื้องต้น ได้รับการจัดการอย่างมีประสิทธิภาพด้วยการออกแบบ XDR ใหม่ กระบวนการ แก้ไข เหตุการณ์ ต้องการข้อมูลบริบทเพิ่มเติมในแต่ละขั้นตอน เมื่อมีการนำโมเดล AI ที่สร้างขึ้นและวิศวกรรมการแจ้งเตือน LLM มาใช้ในการจัดการเวิร์กโฟลว์ด้านความปลอดภัย SIEM จะเป็นแหล่งเก็บข้อมูลไซเบอร์เชิงบริบทนี้ แต่เราจะเก็บการสนทนานั้นไว้สำหรับโพสต์ต่อไป!