

การเปลี่ยนแปลงทางดิจิทัลได้เปลี่ยนวิธีการดำเนินธุรกิจไปอย่างสิ้นเชิง ปัจจุบันองค์กรต่างๆ พึ่งพาแอปพลิเคชันบนคลาวด์ แพลตฟอร์มดิจิทัล อุปกรณ์เชื่อมต่อ ผู้ให้บริการภายนอก สื่อสังคมออนไลน์ และช่องทางลูกค้าออนไลน์ เพื่อส่งมอบผลิตภัณฑ์และบริการ ในขณะที่เทคโนโลยีเหล่านี้สร้างโอกาสในการเติบโตใหม่ๆ แต่ก็ยังขยายขอบเขตความเสี่ยงทางดิจิทัลขององค์กรด้วย
การเปิดเผยสินทรัพย์เพียงเล็กน้อย บัญชีที่ถูกบุกรุก แอปพลิเคชันที่มีช่องโหว่ ข้อมูลประจำตัวที่รั่วไหล หรือโดเมนที่แอบอ้าง อาจส่งผลร้ายแรงต่อธุรกิจได้ ความท้าทายคือ ความเสี่ยงเหล่านี้จำนวนมากอยู่นอกเหนือขอบเขตความปลอดภัยแบบดั้งเดิม และอาจไม่มีใครสังเกตเห็นจนกว่าจะเกิดความเสียหาย
นี่คือจุดที่การบริหารความเสี่ยงทางดิจิทัลมีความสำคัญ เพราะเป็นการนำเสนอแนวทางที่ครอบคลุมมากขึ้นในการระบุ ประเมิน ตรวจสอบ และลดความเสี่ยงในระบบนิเวศดิจิทัลขององค์กร
การจัดการความเสี่ยงทางดิจิทัลคืออะไร?
การจัดการความเสี่ยงทางดิจิทัลคือกระบวนการในการระบุ ประเมิน ตรวจสอบ และลดความเสี่ยงที่อาจส่งผลกระทบต่อสินทรัพย์ดิจิทัล การดำเนินงาน ชื่อเสียง และความต่อเนื่องทางธุรกิจขององค์กร
การรักษาความปลอดภัยทางไซเบอร์แบบดั้งเดิมมักมุ่งเน้นไปที่การปกป้องโครงสร้างพื้นฐานภายใน อุปกรณ์ปลายทาง เครือข่าย และแอปพลิเคชัน แต่การจัดการความเสี่ยงทางดิจิทัลนั้นมองในมุมที่กว้างกว่า โดยพิจารณาถึงความเสี่ยงทางดิจิทัลทั้งภายในและภายนอก รวมถึงภัยคุกคามต่างๆ บนเว็บทั่วไป เว็บลึก เว็บมืด สื่อสังคมออนไลน์ โดเมน ระบบนิเวศของบุคคลที่สาม และสินทรัพย์ดิจิทัลที่เปิดเผยต่อสาธารณะ
เป้าหมายไม่ใช่เพียงแค่การตรวจจับภัยคุกคาม แต่เป็นการทำความเข้าใจความเสี่ยงด้านดิจิทัลโดยรวมขององค์กร และดำเนินการเชิงรุกเพื่อลดความเสี่ยงนั้นก่อนที่จะกลายเป็นปัญหาทางธุรกิจ
แนวทางการบริหารความเสี่ยงด้านดิจิทัลที่มีประสิทธิภาพโดยทั่วไปประกอบด้วย:
- การค้นหาทรัพย์สินดิจิทัล: การระบุโดเมน โดเมนย่อย ที่อยู่ IP แอปพลิเคชัน ทรัพย์สินบนคลาวด์ และทรัพย์สินอื่นๆ ที่เข้าถึงได้จากอินเทอร์เน็ต
- การประเมินความเสี่ยง: การประเมินช่องโหว่ ความเสี่ยง ภัยคุกคาม และผลกระทบที่อาจเกิดขึ้นต่อธุรกิจ
- การตรวจสอบอย่างต่อเนื่อง: ติดตามการเปลี่ยนแปลงและความเสี่ยงที่เกิดขึ้นใหม่ทั่วทั้งระบบดิจิทัลขององค์กร
- Threat intelความมีเกียรติ: รวบรวมข้อมูลที่นำไปใช้ได้จริงเกี่ยวกับภัยคุกคาม ข้อมูลประจำตัวที่ถูกบุกรุก โครงสร้างพื้นฐานที่เป็นอันตราย และแคมเปญการโจมตีที่เกิดขึ้นใหม่
- การรับมือและบรรเทาเหตุการณ์: ดำเนินการที่เหมาะสมเพื่อควบคุมหรือกำจัดความเสี่ยงที่ระบุไว้
- การตรวจสอบความเสี่ยงจากบุคคลภายนอก: การประเมินความเสี่ยงที่เกิดจากซัพพลายเออร์ คู่ค้า ผู้ขาย และหน่วยงานภายนอกอื่นๆ
- การปกป้องแบรนด์และชื่อเสียง: ตรวจจับการแอบอ้างตัวตน โดเมนปลอม โปรไฟล์ปลอม และกิจกรรมอื่นๆ ที่อาจทำลายความไว้วางใจของลูกค้า
กล่าวโดยง่าย การจัดการความเสี่ยงทางดิจิทัลช่วยให้ธุรกิจตอบคำถามสำคัญ 3 ข้อได้แก่: อะไรคือสิ่งที่เสี่ยง? อะไรบ้างที่อาจผิดพลาดได้? และเราควรทำอย่างไร?
ความเสี่ยงด้านดิจิทัลที่สำคัญที่องค์กรต่างๆ เผชิญในปัจจุบัน
สภาพแวดล้อมดิจิทัลสมัยใหม่ก่อให้เกิดความเสี่ยงที่กว้างไกลเกินกว่าการโจมตีทางไซเบอร์แบบดั้งเดิม ความเสี่ยงที่สำคัญที่สุดบางประการ ได้แก่:
- สินทรัพย์ดิจิทัลที่ถูกเปิดเผย
องค์กรอาจมีสินทรัพย์ที่เชื่อมต่อกับอินเทอร์เน็ตซึ่งทีมรักษาความปลอดภัยไม่ทราบ โดเมนย่อยที่ถูกลืม แอปพลิเคชันที่ล้าสมัย บริการที่เปิดเผย และระบบที่ตั้งค่าไม่ถูกต้อง อาจเป็นช่องทางให้ผู้โจมตีเข้าถึงได้
เนื่องจากองค์กรต่างๆ เพิ่มสินทรัพย์ดิจิทัลใหม่ๆ อย่างต่อเนื่อง การรักษาภาพรวมที่ถูกต้องของพื้นที่เสี่ยงต่อการโจมตีจากภายนอกจึงกลายเป็นเรื่องยากขึ้นเรื่อยๆ
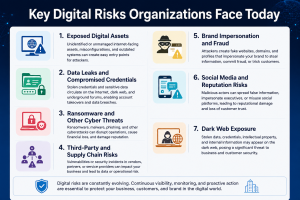
- การรั่วไหลของข้อมูลและข้อมูลประจำตัวที่ถูกบุกรุก
ชื่อผู้ใช้ รหัสผ่าน คีย์ API และข้อมูลประจำตัวอื่นๆ ที่ถูกขโมย อาจปรากฏอยู่ในฟอรัมใต้ดิน ตลาดมืดบนเว็บมืด หรือแหล่งข้อมูลออนไลน์อื่นๆ ผู้โจมตีสามารถใช้ข้อมูลประจำตัวเหล่านี้เพื่อเข้ายึดบัญชี ยกระดับสิทธิ์ ขโมยข้อมูล หรือทำการโจมตีอื่นๆ ได้
การตรวจสอบข้อมูลประจำตัวที่ถูกบุกรุกสามารถช่วยให้องค์กรระบุช่องโหว่ที่อาจเกิดขึ้นได้ก่อนที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่นั้น
- มัลแวร์เรียกค่าไถ่และภัยคุกคามทางไซเบอร์อื่นๆ
มัลแวร์เรียกค่าไถ่ยังคงเป็นความเสี่ยงทางธุรกิจที่สำคัญ เนื่องจากสามารถขัดขวางการดำเนินงาน เข้ารหัสข้อมูลสำคัญ และส่งผลให้เกิดความเสียหายทางการเงินและชื่อเสียงได้
การจัดการความเสี่ยงด้านดิจิทัลสามารถเสริมการควบคุมความปลอดภัยภายในองค์กรได้ โดยช่วยให้องค์กรสามารถระบุตัวบ่งชี้ภายนอกของการถูกบุกรุก ช่องโหว่ที่เปิดเผย และกิจกรรมที่เป็นภัยคุกคามที่เกี่ยวข้องกับสภาพแวดล้อมดิจิทัลของตนได้
- ความเสี่ยงของบุคคลที่สามและห่วงโซ่อุปทาน
ธุรกิจต่างๆ พึ่งพาผู้ขาย ผู้ให้บริการ พันธมิตรทางเทคโนโลยี และแพลตฟอร์มคลาวด์มากขึ้นเรื่อยๆ จุดอ่อนด้านความปลอดภัยในองค์กรใดองค์กรหนึ่งเหล่านี้ อาจส่งผลกระทบต่อลูกค้าและพันธมิตรขององค์กรนั้นได้
การตรวจสอบความเสี่ยงโดยบุคคลภายนอกช่วยให้ธุรกิจมองเห็นความเสี่ยงที่เกิดขึ้นจากระบบนิเวศดิจิทัลที่ขยายตัวได้ดียิ่งขึ้น
- การแอบอ้างแบรนด์และการฉ้อโกง
ผู้โจมตีสามารถสร้างเว็บไซต์ปลอม โดเมนปลอม โปรไฟล์โซเชียลมีเดียปลอม และตัวตนดิจิทัลอื่นๆ ที่เลียนแบบธุรกิจที่ถูกต้องตามกฎหมายได้ สิ่งเหล่านี้สามารถนำไปใช้ในการหลอกลวง การฉ้อโกง การขโมยข้อมูลประจำตัว หรือการเผยแพร่เนื้อหาที่เป็นอันตรายได้
นอกเหนือจากความสูญเสียทางการเงินโดยตรงแล้ว การโจมตีลักษณะนี้ยังสามารถบั่นทอนความไว้วางใจของลูกค้าและทำลายชื่อเสียงของแบรนด์ได้อีกด้วย
- สื่อสังคมออนไลน์และความเสี่ยงด้านชื่อเสียง
แพลตฟอร์มโซเชียลมีเดียสามารถถูกใช้เพื่อปลอมตัวเป็นพนักงานหรือผู้บริหาร เผยแพร่เนื้อหาที่เป็นเท็จ หรือดำเนินแคมเปญหลอกลวงทางสังคมได้
การตรวจสอบช่องทางดิจิทัลสามารถช่วยให้องค์กรตรวจจับกิจกรรมที่น่าสงสัยที่เกี่ยวข้องกับแบรนด์ของตนและตอบสนองได้รวดเร็วยิ่งขึ้น
- การเปิดเผยข้อมูลบนเว็บมืด
เว็บมืดสามารถเป็นแหล่งที่ผู้โจมตีใช้ในการแลกเปลี่ยนข้อมูลประจำตัวที่ถูกขโมย ข้อมูลองค์กร มัลแวร์ และข้อมูลเกี่ยวกับองค์กรที่ถูกบุกรุกได้
หากไม่มีการตรวจสอบอย่างเหมาะสม ธุรกิจอาจไม่ทราบว่าข้อมูลของตนปรากฏอยู่ในสภาพแวดล้อมเหล่านั้น จนกว่าข้อมูลนั้นจะถูกนำไปใช้ในการโจมตี
ตรวจสอบคะแนนความเสี่ยงทางดิจิทัลของคุณตอนนี้
การจัดการความเสี่ยงทางดิจิทัลช่วยในการระบุ ประเมิน และลดความเสี่ยงได้อย่างไร
คุณค่าของการบริหารความเสี่ยงดิจิทัลอยู่ที่การเปลี่ยนสัญญาณความเสี่ยงที่กระจัดกระจายให้กลายเป็นข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริง
- ระบุ: ค้นพบสิ่งที่ถูกเปิดเผย
ขั้นตอนแรกคือการทำความเข้าใจภาพรวมของร่องรอยดิจิทัลขององค์กร
ธุรกิจจำเป็นต้องระบุสินทรัพย์ที่เข้าถึงได้จากอินเทอร์เน็ต ทั้งที่ทราบและไม่ทราบ รวมถึงโดเมน แอปพลิเคชัน ทรัพยากรบนคลาวด์ ข้อมูลประจำตัว การเชื่อมต่อกับบุคคลที่สาม และหน่วยงานดิจิทัลอื่นๆ ที่เกี่ยวข้องกับองค์กร
การค้นหาอย่างต่อเนื่องสามารถเปิดเผยสินทรัพย์ที่อาจถูกมองข้ามไปโดยกระบวนการรักษาความปลอดภัยแบบเดิม ๆ
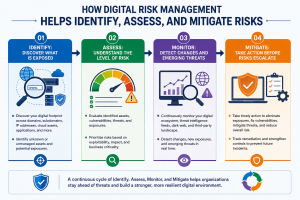
- ประเมิน: ทำความเข้าใจระดับความเสี่ยง
ไม่ใช่ว่าทุกการเปิดรับข้อมูลดิจิทัลจะมีความอันตรายในระดับเดียวกัน การประเมินความเสี่ยงช่วยให้องค์กรจัดลำดับความสำคัญของภัยคุกคามโดยพิจารณาจากปัจจัยต่างๆ เช่น ความสามารถในการถูกโจมตี ความสำคัญทางธุรกิจ ความละเอียดอ่อนของข้อมูล และผลกระทบที่อาจเกิดขึ้น
ตัวอย่างเช่น ระบบที่เปิดเผยซึ่งมีข้อมูลทางธุรกิจที่ละเอียดอ่อนอาจต้องได้รับการแก้ไขโดยทันที ในขณะที่ปัญหาการกำหนดค่าที่มีความเสี่ยงต่ำอาจแก้ไขได้ด้วยการแก้ไขปัญหาตามปกติ
แนวทางที่อิงตามความเสี่ยงนี้ช่วยให้ทีมรักษาความปลอดภัยสามารถมุ่งเน้นทรัพยากรไปยังจุดที่สามารถสร้างผลกระทบได้มากที่สุด
- การตรวจสอบ: ตรวจจับการเปลี่ยนแปลงและภัยคุกคามที่เกิดขึ้นใหม่
ความเสี่ยงทางดิจิทัลเปลี่ยนแปลงอยู่ตลอดเวลา มีการจดทะเบียนโดเมนใหม่ ค้นพบช่องโหว่ ข้อมูลส่วนตัวรั่วไหล และผู้ก่อภัยคุกคามเปลี่ยนกลยุทธ์อยู่เสมอ
การติดตามอย่างต่อเนื่องช่วยให้องค์กรสามารถระบุการเปลี่ยนแปลงเหล่านี้ได้ แทนที่จะพึ่งพาการประเมินเป็นระยะๆ
การแจ้งเตือนแบบเรียลไทม์หรือใกล้เคียงเรียลไทม์จะช่วยให้ทีมรักษาความปลอดภัยตอบสนองต่อช่องโหว่ที่สำคัญได้รวดเร็วยิ่งขึ้น
- ลดผลกระทบ: ดำเนินการก่อนที่ความเสี่ยงจะลุกลาม
การตรวจจับจะมีประโยชน์ก็ต่อเมื่อนำไปสู่การดำเนินการ การจัดการความเสี่ยงทางดิจิทัลสนับสนุนการบรรเทาผลกระทบโดยช่วยให้องค์กรกำจัดสินทรัพย์ที่เสี่ยงต่อการถูกโจมตี รักษาความปลอดภัยบัญชีที่ถูกบุกรุก แก้ไขช่องโหว่ ปิดโดเมนที่ฉ้อโกง จัดการกับความเสี่ยงจากบุคคลภายนอก และตอบสนองต่อภัยคุกคามที่เกิดขึ้นใหม่
ผลลัพธ์ที่ได้คือแนวทางการรักษาความปลอดภัยเชิงรุก แทนที่จะรอให้เกิดเหตุการณ์ขึ้นก่อนจึงจะเปิดเผยจุดอ่อน
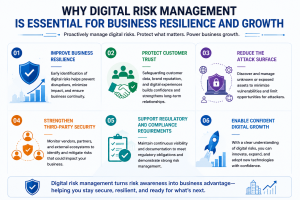
เหตุใดการบริหารความเสี่ยงทางดิจิทัลจึงมีความสำคัญต่อความยืดหยุ่นและการเติบโตของธุรกิจ
ความเสี่ยงทางดิจิทัลไม่ได้เป็นเพียงปัญหาของฝ่ายไอทีอีกต่อไปแล้ว แต่สามารถส่งผลกระทบโดยตรงต่อความต่อเนื่องทางธุรกิจ ความไว้วางใจของลูกค้า การปฏิบัติตามกฎระเบียบ รายได้ และชื่อเสียงของแบรนด์ได้
- เสริมสร้างความยืดหยุ่นทางธุรกิจ
องค์กรที่เข้าใจถึงความเสี่ยงทางดิจิทัลของตน จะพร้อมรับมือและตอบสนองต่อภัยคุกคามทางไซเบอร์ได้ดียิ่งขึ้น การระบุความเสี่ยงตั้งแต่เนิ่นๆ สามารถลดโอกาสและผลกระทบที่อาจเกิดขึ้นจากการโจมตีที่ก่อให้เกิดความเสียหายได้
- ปกป้องความไว้วางใจของลูกค้า
ลูกค้าคาดหวังว่าองค์กรจะปกป้องข้อมูลของพวกเขาและรักษาความปลอดภัยในการใช้งานดิจิทัล การตรวจจับเว็บไซต์ที่เป็นการฉ้อโกง การพยายามปลอมแปลงตัวตน และการรั่วไหลของข้อมูล สามารถช่วยให้ธุรกิจปกป้องชื่อเสียงและเสริมสร้างความเชื่อมั่นของลูกค้าได้
- ลดพื้นที่การโจมตี
คุณไม่สามารถปกป้องสิ่งที่คุณมองไม่เห็นได้ การจัดการความเสี่ยงทางดิจิทัลช่วยให้มองเห็นภาพรวมของสินทรัพย์ภายนอกและความเสี่ยงที่อาจเกิดขึ้นได้ชัดเจนยิ่งขึ้น ช่วยให้องค์กรลดความเสี่ยงจากการถูกโจมตีได้อย่างต่อเนื่อง
- เสริมสร้างความปลอดภัยของบุคคลที่สาม
เมื่อธุรกิจต่างๆ มีความเชื่อมโยงกันมากขึ้น การทำความเข้าใจสถานะความปลอดภัยของผู้ขายและพันธมิตรจึงมีความสำคัญมากขึ้นเรื่อยๆ การจัดการความเสี่ยงทางดิจิทัลช่วยให้องค์กรต่างๆ สามารถตรวจสอบความสัมพันธ์ภายนอกและระบุความเสี่ยงที่อาจเกิดขึ้นในระบบนิเวศที่กว้างขึ้นได้
- สนับสนุนข้อกำหนดด้านกฎระเบียบและการปฏิบัติตามกฎหมาย
กฎระเบียบด้านความเป็นส่วนตัวและความปลอดภัยทางไซเบอร์เน้นย้ำถึงมาตรการรักษาความปลอดภัยที่เหมาะสม การจัดการความเสี่ยง และการปกป้องข้อมูลส่วนบุคคลและข้อมูลทางธุรกิจมากขึ้นเรื่อยๆ แนวทางที่เป็นระบบในการจัดการความเสี่ยงทางดิจิทัลสามารถช่วยให้องค์กรแสดงให้เห็นถึงการกำกับดูแลด้านความปลอดภัยและการตระหนักรู้ในความเสี่ยงที่แข็งแกร่งยิ่งขึ้น
- ส่งเสริมการเติบโตทางดิจิทัลอย่างมั่นใจ
การเปลี่ยนแปลงสู่ดิจิทัลไม่ควรหมายถึงการยอมรับความเสี่ยงที่ควบคุมไม่ได้ ด้วยการมองเห็นสถานการณ์อย่างต่อเนื่องและการลดความเสี่ยงเชิงรุก องค์กรต่างๆ สามารถนำเทคโนโลยีใหม่ๆ มาใช้ ขยายบริการดิจิทัล และเข้าสู่ตลาดใหม่ๆ ได้อย่างมั่นใจยิ่งขึ้น
สร้างแนวทางเชิงรุกเพื่อรับมือกับความเสี่ยงทางดิจิทัล
ความเสี่ยงด้านดิจิทัลไม่สามารถจัดการได้ด้วยการประเมินเพียงครั้งเดียว สภาพแวดล้อมดิจิทัลเปลี่ยนแปลงอยู่ตลอดเวลา และภัยคุกคามใหม่ๆ สามารถเกิดขึ้นได้ตลอดเวลา
ดังนั้น ธุรกิจต่างๆ จึงควรพิจารณาการจัดการความเสี่ยงทางดิจิทัลเป็นกระบวนการต่อเนื่อง:
ค้นหา → ประเมิน → ติดตาม → จัดลำดับความสำคัญ → ลดผลกระทบ → ติดตามอย่างต่อเนื่อง
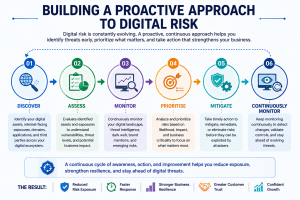
แนวทางนี้ช่วยให้องค์กรเปลี่ยนจากการรักษาความปลอดภัยทางไซเบอร์แบบตั้งรับไปสู่การจัดการความเสี่ยงทางดิจิทัลเชิงรุก
เป้าหมายไม่ใช่การกำจัดความเสี่ยงทุกอย่างที่เป็นไปได้—เพราะนั่นเป็นเรื่องที่ทำได้ยากมาก แต่สิ่งที่องค์กรควรทำคือทำความเข้าใจว่าความเสี่ยงที่สำคัญที่สุดของตนอยู่ที่ใด กำหนดว่าความเสี่ยงใดอาจส่งผลกระทบต่อธุรกิจมากที่สุด และดำเนินการอย่างทันท่วงทีเพื่อลดความเสี่ยงเหล่านั้น
สรุป
สภาพแวดล้อมทางธุรกิจสมัยใหม่นั้นก้าวล้ำไปไกลกว่าเครือข่ายองค์กรแบบดั้งเดิม องค์กรต่างๆ มีสินทรัพย์ดิจิทัล ตัวตนออนไลน์ ความสัมพันธ์กับบุคคลภายนอก แพลตฟอร์มที่ติดต่อกับลูกค้า และข้อมูลที่กระจายอยู่ทั่วระบบนิเวศที่ซับซ้อนมากขึ้นเรื่อยๆ
ร่องรอยดิจิทัลที่ขยายตัวมากขึ้นนี้ สร้างโอกาสใหม่ ๆ ให้กับผู้โจมตี และสร้างความท้าทายใหม่ ๆ ให้กับทีมรักษาความปลอดภัย
การจัดการความเสี่ยงทางดิจิทัลเป็นวิธีการเชิงรุกในการระบุ ประเมิน ตรวจสอบ และลดความเสี่ยงเหล่านี้ ด้วยการมองเห็นสภาพแวดล้อมดิจิทัลอย่างต่อเนื่อง องค์กรต่างๆ สามารถลดความเสี่ยง ปกป้องแบรนด์และลูกค้า เสริมสร้างความยืดหยุ่น และสนับสนุนการเติบโตทางดิจิทัลอย่างยั่งยืนได้
ด้วยระบบเส้นทาง Seqrite Digital Risk Protection Services (DRPS)องค์กรต่างๆ สามารถเสริมสร้างแนวทางนี้ได้ด้วยการตรวจสอบระบบนิเวศดิจิทัลอย่างต่อเนื่อง ตั้งแต่การระบุสินทรัพย์ที่เสี่ยงต่อการถูกโจมตี การตรวจสอบเว็บทั่วไป เว็บลึก และเว็บมืด ไปจนถึงการตรวจจับการปลอมแปลงแบรนด์ ความเสี่ยงจากบุคคลที่สาม และภัยคุกคามทางดิจิทัลอื่นๆ Seqrite DRPS ช่วยให้ธุรกิจต่างๆ ได้รับข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริงเกี่ยวกับภูมิทัศน์ความเสี่ยงทางดิจิทัลที่เปลี่ยนแปลงไป
ในสภาพแวดล้อมที่ความเสี่ยงทางดิจิทัลใหม่ๆ สามารถเกิดขึ้นได้ทุกวันการรู้ว่าอะไรคือสิ่งที่เสี่ยง และการลงมือป้องกันก่อนที่ผู้โจมตีจะลงมือ จะสร้างความแตกต่างอย่างมาก
คำถามที่พบบ่อย (FAQs)
1. การจัดการความเสี่ยงทางดิจิทัลคืออะไร?
การจัดการความเสี่ยงทางดิจิทัล คือกระบวนการในการระบุ ประเมิน ตรวจสอบ และลดความเสี่ยงที่เกี่ยวข้องกับสินทรัพย์ดิจิทัล การดำเนินงานออนไลน์ โครงสร้างพื้นฐานทางเทคโนโลยี บุคคลที่สาม และระบบนิเวศดิจิทัลขององค์กร
2. เหตุใดการบริหารความเสี่ยงด้านดิจิทัลจึงมีความสำคัญต่อธุรกิจ?
การจัดการความเสี่ยงทางดิจิทัลช่วยให้ธุรกิจระบุภัยคุกคามที่อาจเกิดขึ้นได้ก่อนที่จะก่อให้เกิดความเสียหาย ช่วยลดพื้นที่การโจมตี ปกป้องข้อมูลสำคัญ รักษาชื่อเสียงของแบรนด์ เสริมสร้างความยืดหยุ่นของธุรกิจ และสนับสนุนการเติบโตทางดิจิทัลที่ปลอดภัย
3. ความเสี่ยงทางดิจิทัลที่พบได้ทั่วไปมีอะไรบ้าง?
ความเสี่ยงทางดิจิทัลทั่วไป ได้แก่ การเปิดเผยสินทรัพย์ ข้อมูลประจำตัวที่ถูกบุกรุก การรั่วไหลของข้อมูล มัลแวร์เรียกค่าไถ่ ช่องโหว่ ความเสี่ยงจากบุคคลที่สาม การแอบอ้างแบรนด์ โดเมนปลอม ภัยคุกคามบนโซเชียลมีเดีย และการเปิดเผยข้อมูลในดาร์กเว็บ
4. การจัดการความเสี่ยงทางดิจิทัลทำงานอย่างไร?
โดยทั่วไป การจัดการความเสี่ยงทางดิจิทัลเกี่ยวข้องกับการค้นหาทรัพย์สินดิจิทัล การประเมินความเสี่ยง การตรวจสอบภัยคุกคามและช่องโหว่อย่างต่อเนื่อง การจัดลำดับความสำคัญของความเสี่ยงที่สำคัญ และการใช้มาตรการลดความเสี่ยงที่เหมาะสม
5. ความแตกต่างระหว่างความปลอดภัยทางไซเบอร์และการจัดการความเสี่ยงทางดิจิทัลคืออะไร?
ความปลอดภัยทางไซเบอร์มุ่งเน้นไปที่การปกป้องระบบ เครือข่าย แอปพลิเคชัน อุปกรณ์ และข้อมูลจากภัยคุกคามทางไซเบอร์เป็นหลัก ในขณะที่การจัดการความเสี่ยงทางดิจิทัลนั้นมีขอบเขตที่กว้างกว่า โดยรวมถึงการตรวจสอบความเสี่ยงทางดิจิทัลภายนอก เช่น การปลอมแปลงแบรนด์ ทรัพย์สินที่ถูกเปิดเผย ความเสี่ยงจากบุคคลที่สาม ข้อมูลประจำตัวที่ถูกบุกรุก และกิจกรรมในดาร์กเว็บ
6. การจัดการความเสี่ยงทางดิจิทัลช่วยลดพื้นที่เสี่ยงต่อการถูกโจมตีขององค์กรได้อย่างไร?
ระบบนี้ช่วยให้องค์กรค้นพบสินทรัพย์ที่เข้าถึงได้จากอินเทอร์เน็ตทั้งที่รู้จักและไม่รู้จัก ระบุช่องโหว่และความเสี่ยง และจัดลำดับความสำคัญของความเสี่ยงที่อาจถูกผู้โจมตีใช้ประโยชน์ การตรวจสอบอย่างต่อเนื่องยังช่วยตรวจจับสินทรัพย์ที่เปิดเผยใหม่และภัยคุกคามที่เกิดขึ้นใหม่ได้อีกด้วย
7. การจัดการความเสี่ยงทางดิจิทัลสามารถช่วยปกป้องแบรนด์ของบริษัทได้หรือไม่?
ใช่แล้ว การจัดการความเสี่ยงทางดิจิทัลสามารถช่วยตรวจจับเว็บไซต์ที่ฉ้อโกง โดเมนที่คล้ายคลึงกัน โปรไฟล์โซเชียลมีเดียปลอม การพยายามแอบอ้างตัวตน และกิจกรรมออนไลน์อื่นๆ ที่อาจถูกนำไปใช้เพื่อหลอกลวงลูกค้าหรือทำลายชื่อเสียงของบริษัทได้
8. ทำได้อย่างไร Seqrite DRPS ช่วยในการจัดการความเสี่ยงทางดิจิทัลหรือไม่?
Seqrite Digital Risk Protection Services (DRPS) ช่วยให้องค์กรต่างๆ สามารถตรวจสอบและจัดการความเสี่ยงในระบบนิเวศดิจิทัลของตนได้ โดยมีฟังก์ชันการทำงานต่างๆ เช่น การตรวจสอบสินทรัพย์ดิจิทัล การตรวจสอบเว็บทั่วไป/เว็บลึก/เว็บมืด การตรวจสอบความเสี่ยงจากบุคคลที่สาม การปกป้องแบรนด์ การเฝ้าระวังสื่อสังคมออนไลน์ เป็นต้น threat intelบริการตรวจสอบและลบเนื้อหาเพื่อช่วยให้องค์กรต่างๆ สามารถระบุและตอบสนองต่อความเสี่ยงทางดิจิทัลได้อย่างเชิงรุก


