

Ransomware ก่อให้เกิดการหยุดชะงักครั้งใหญ่ในช่วงไม่กี่ปีที่ผ่านมา
ช่องโหว่ NSA EternalBlue ที่รั่วไหลออกมาเมื่อเร็วๆ นี้ ถูกอาชญากรไซเบอร์นำไปใช้เพื่อแพร่กระจายแรนซัมแวร์ WannaCry ไปทั่วโลก ช่องโหว่ MS-17-010 ของระบบปฏิบัติการ Windows ถูกเปิดเผยต่อสาธารณะโดยกลุ่ม Shadow Broker ที่มีชื่อเสียงเมื่อวันที่ 14 เมษายน 2017 ช่องโหว่นี้ส่งผลกระทบต่อระบบปฏิบัติการเดสก์ท็อปและเซิร์ฟเวอร์ส่วนใหญ่ ซึ่ง Microsoft Windows และ Microsoft ได้ออกแพตช์สำหรับระบบปฏิบัติการเดียวกันนี้ในเดือนมีนาคม 2017 อย่างไรก็ตาม ระบบที่ยังไม่ได้ติดตั้งแพตช์นี้จะได้รับผลกระทบจากแรนซัมแวร์ WannaCry ซึ่งใช้พฤติกรรมคล้ายเวิร์มเพื่อโจมตีระบบที่มีช่องโหว่บนเครือข่าย
WannaCry สร้างความหายนะไปทั่วโลก
แรนซัมแวร์นี้ส่งผลกระทบต่อองค์กรที่มีชื่อเสียงในสเปน สหราชอาณาจักร จีน และประเทศอื่นๆ รวมถึงอินเดียแล้ว องค์กรเหล่านี้รวมถึงคลินิกและโรงพยาบาลในสหราชอาณาจักร ผู้ให้บริการโทรคมนาคม ก๊าซ ไฟฟ้า และสาธารณูปโภคอื่นๆ มหาวิทยาลัยหลายแห่งในจีนก็ตกเป็นเป้าหมายเช่นกัน
ในห้องปฏิบัติการรักษาความปลอดภัย Quick Heal Security Labs ตรวจพบการโจมตีด้วยแรนซัมแวร์ WannaCry มากกว่า 3000 ครั้ง โดยประมาณ 2450 ครั้งมาจากประเทศอินเดีย Quick Heal และ Seqrite ได้ปกป้องกรณีการโจมตีเหล่านี้จากการถูกบุกรุกและการเข้ารหัสข้อมูลได้สำเร็จ
WannaCry Ransomware ทำงานอย่างไร?
การโจมตีเกิดขึ้นเมื่อระบบเชื่อมต่อกับเครือข่ายโดยใช้บริการ SMB บริการเหล่านี้ถูกโจมตีและใช้ประโยชน์โดยช่องโหว่ “EternalBlue” ซึ่งฝังแรนซัมแวร์ WannaCry ไว้ ทำให้ไฟล์ถูกเข้ารหัสหลังจากดำเนินการสำเร็จ เมื่อเข้ารหัสไฟล์แล้ว จะมีการเพิ่มนามสกุล “.WNCRY” ลงในไฟล์ที่เข้ารหัสทั้งหมด
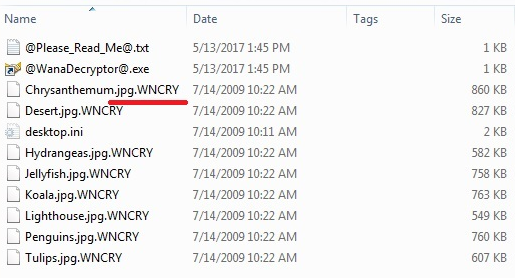
ภาพที่ 1: ไฟล์เข้ารหัส Ransomware WannaCry
หลังจากการใช้งานสำเร็จแล้ว จะเพิ่มไฟล์ต่อไปนี้ลงในระบบ:
- C:\ข้อมูลโปรแกรม\ @WanaDecryptor@.exe
- C:\ข้อมูลโปรแกรม\ _tasksche.exe
- C:\ข้อมูลโปรแกรม\ _taskdl.exe
- C:\ข้อมูลโปรแกรม\ _taskse.exe
WannaCry เพิ่มรายการรีจิสทรีที่เป็นอันตรายด้านล่างนี้เพื่อให้คงอยู่ในระบบ ดังนั้นจึงสามารถเปิดใช้การติดเชื้อได้หลังจากรีบูตระบบแต่ละครั้ง:
- [HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run]
- “xwjfzbtm432″=”\”C:\\ข้อมูลโปรแกรม\\ \\tasksche.exe\””
หลังจากเข้ารหัสสำเร็จ ข้อความเตือนด้านล่างจะแสดงคำแนะนำในการกู้คืนไฟล์ ตัวจับเวลาถอยหลังจะแสดงขึ้นเพื่อสร้างความตื่นตระหนกให้เหยื่อจ่ายค่าไถ่ตามที่กำหนด มิฉะนั้น ระบบจะขู่ว่าข้อมูลที่เข้ารหัสทั้งหมดจะถูกลบ WannaCry แสดงข้อความเตือนแรนซัมแวร์เป็นภาษาท้องถิ่นปัจจุบัน
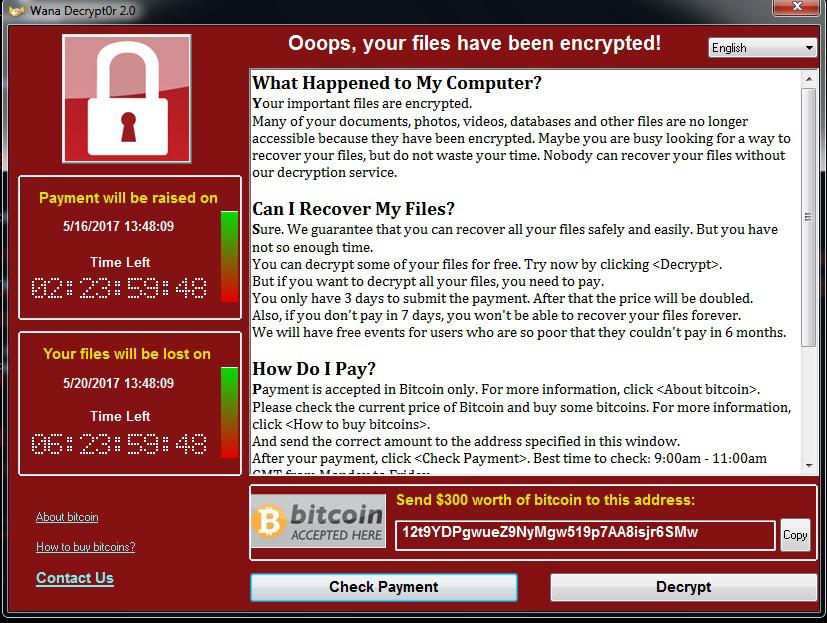
ภาพที่ 2: ข้อความเตือน Ransomware WannaCry
สรุป ความน่าเชื่อถือของ Olymp Trade? Seqrite ระบบรักษาความปลอดภัยปลายทาง (Endpoint Security) ป้องกันมัลแวร์เรียกค่าไถ่ WannaCry ได้หรือไม่?
Seqrite การป้องกันไวรัส ตรวจจับและทำความสะอาดไฟล์อันตรายที่รับผิดชอบการเข้ารหัสไฟล์ในชื่อ “TrojanRansom.Wanna” ได้สำเร็จ
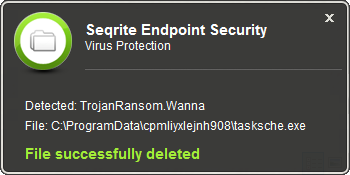
รูปภาพ 3: Seqrite ข้อความเตือนการป้องกันไวรัส
Seqrite ระบบตรวจจับพฤติกรรมขั้นสูง ตรวจจับกิจกรรมแรนซัมแวร์นี้ได้อย่างแม่นยำโดยพิจารณาจากพฤติกรรมของมัน ผู้ใช้ต้องคลิกปุ่ม "บล็อก" ในสถานการณ์นี้เพื่อหยุดกิจกรรมการเข้ารหัส
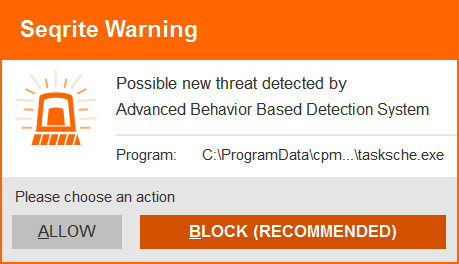
รูปภาพ 4: Seqrite การแจ้งเตือนการตรวจจับตามพฤติกรรมขั้นสูง
Seqrite แอนตี้แรนซัมแวร์ เทคโนโลยียังตรวจจับกิจกรรมการเข้ารหัสไฟล์ของ WannaCry Ransomware ได้สำเร็จอีกด้วย:
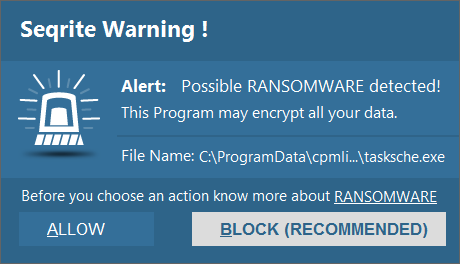
รูปภาพ 5: Seqrite โปรแกรมป้องกันแรนซัมแวร์ตรวจจับกิจกรรมการเข้ารหัส
คำแนะนำในการลดการโจมตีด้วยแรนซัมแวร์:
Quick Heal Security Labs ขอแนะนำให้ใช้มาตรการต่อไปนี้เพื่อลดความเสี่ยงของการติดเชื้อ WannaCry Ransomware:
- ติดตั้งแพทช์เพื่อแก้ไขช่องโหว่ที่มัลแวร์เรียกค่าไถ่จาก Microsoft ใช้ประโยชน์
- สำรองข้อมูลสำคัญของคุณเป็นประจำและตรวจสอบกระบวนการคืนค่าข้อมูลสำรองเป็นระยะๆ เพื่อให้แน่ใจว่าไฟล์ได้รับการกู้คืนอย่างถูกต้อง
- ตรวจสอบให้แน่ใจว่าโซลูชันด้านความปลอดภัยเปิดใช้งานอยู่ในโหนดทั้งหมดของเครือข่าย
- ควรติดตั้งซอฟต์แวร์รักษาความปลอดภัยให้เป็นปัจจุบันอยู่เสมอด้วยการอัปเดตลายเซ็นล่าสุด
- ดำเนินการสแกนระบบทั้งหมดโดยใช้ซอฟต์แวร์ความปลอดภัยที่ติดตั้งไว้
- หลีกเลี่ยงการคลิกลิงก์และเปิดไฟล์แนบในอีเมลจากแหล่งที่ไม่รู้จักหรือแหล่งที่น่าสงสัย
การรับทราบ:
ผู้เชี่ยวชาญเฉพาะด้าน –
ปราชิล มูน และ ดิปาลี ซูเร
ห้องทดลองความปลอดภัย Quick Heal



