
บทนำ
ในโลกไซเบอร์ที่เปลี่ยนแปลงอยู่ตลอดเวลา ผู้โจมตีต่างพยายามหาวิธีใหม่ๆ เพื่อหลีกเลี่ยงการป้องกันแบบดั้งเดิม หนึ่งในวิธีการล่าสุดและร้ายกาจที่สุดคือการใช้ไฟล์ภาพเวกเตอร์ปรับขนาดได้ (SVG)ซึ่งเป็นรูปแบบไฟล์ที่มักใช้กับภาพที่สะอาดตาและปรับขนาดได้สำหรับเว็บไซต์และแอปพลิเคชัน แต่ภายใต้รูปลักษณ์ที่ดูเหมือนไม่มีอันตราย ไฟล์ SVG อาจซ่อนสคริปต์ที่เป็นอันตรายซึ่งสามารถทำการโจมตีแบบฟิชชิง ที่ซับซ้อนได้
บล็อกนี้จะเจาะลึกถึงวิธีการใช้ SVG เป็นอาวุธ เหตุใดจึงมักหลบเลี่ยงการตรวจจับ และองค์กรต่างๆ สามารถทำอะไรได้บ้างเพื่อปกป้องตนเอง
SVG: มากกว่าแค่รูปภาพ
ไฟล์ SVG แตกต่างจากรูปแบบภาพมาตรฐานอย่าง JPEG หรือ PNG อย่างสิ้นเชิง แทนที่จะจัดเก็บข้อมูลพิกเซล ไฟล์ SVG ใช้โค้ด XMLในการกำหนดเส้นทางเวกเตอร์ รูปร่าง และข้อความ ทำให้เหมาะสำหรับการออกแบบที่ตอบสนองต่อขนาดหน้าจอ เนื่องจากสามารถปรับขนาดได้โดยไม่สูญเสียคุณภาพ อย่างไรก็ตาม โครงสร้างเดียวกันนี้ทำให้ไฟล์ SVG สามารถมีJavaScript ฝังอยู่ได้ซึ่งสามารถทำงานได้เมื่อเปิดไฟล์ในเบราว์เซอร์ ซึ่งเป็นสิ่งที่เกิดขึ้นโดยค่าเริ่มต้นในระบบ Windows หลายระบบ
Delivery
- ไฟล์แนบอีเมล:ส่งผ่านอีเมล์ฟิชชิงโดยมีหัวเรื่องที่น่าเชื่อถือและปลอมแปลงตัวตนเป็นผู้ส่ง
- ลิงค์การจัดเก็บข้อมูลบนคลาวด์:แชร์ผ่าน Dropbox, Google Drive, OneDrive ฯลฯ โดยมักจะเลี่ยงตัวกรองอีเมล
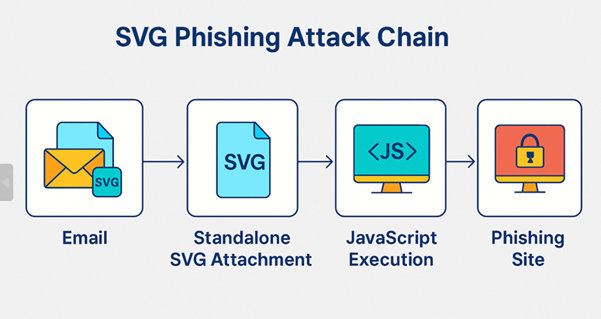
รูปภาพนี้แสดงให้เห็นห่วงโซ่การโจมตีแบบฟิชชิ่ง SVG ใน 4 ขั้นตอนที่แตกต่างกัน เริ่มจากอีเมลที่มีไฟล์แนบ SVG ที่ดูเหมือนไม่เป็นอันตราย ซึ่งเมื่อเปิดไฟล์ดังกล่าวจะกระตุ้นให้ JavaScript ทำงานบนเบราว์เซอร์ และสุดท้ายจะเปลี่ยนเส้นทางผู้ใช้ไปยังเว็บไซต์ฟิชชิ่งที่ออกแบบมาเพื่อขโมยข้อมูลประจำตัว
การโจมตีทำงานอย่างไร:
เมื่อเป้าหมายได้รับไฟล์แนบ SVG และเปิดอีเมล ไฟล์นั้นโดยทั่วไปจะเปิดขึ้นในเว็บเบราว์เซอร์เริ่มต้น เว้นแต่ว่าเป้าหมายจะมีแอปพลิเคชันเฉพาะที่ตั้งค่าให้จัดการไฟล์ SVG ซึ่งจะทำให้สคริปต์ที่ฝังไว้สามารถดำเนินการได้ทันที
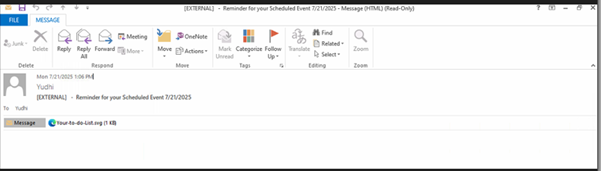
ผู้โจมตีมักส่งอีเมลฟิชชิงที่มีหัวข้อหลอกลวง เช่น“Reminder for your Scheduled Event 7212025.msg”หรือ“Meeting-Reminder-7152025.msg”พร้อมกับไฟล์แนบที่ดูไม่เป็นอันตราย เช่น“Upcoming Meeting.svg”หรือ“Your-to-do-List.svg”เพื่อหลีกเลี่ยงการทำให้เกิดความสงสัย เมื่อเปิดไฟล์แล้ว JavaScript ที่ฝังอยู่ในไฟล์ SVG จะเปลี่ยนเส้นทางเหยื่อไปยัง เว็บไซต์ ฟิชชิงที่เลียนแบบบริการที่น่าเชื่อถืออย่าง Microsoft 365 หรือ Google Workspace อย่างเงียบๆ ดังแสดงในรูป
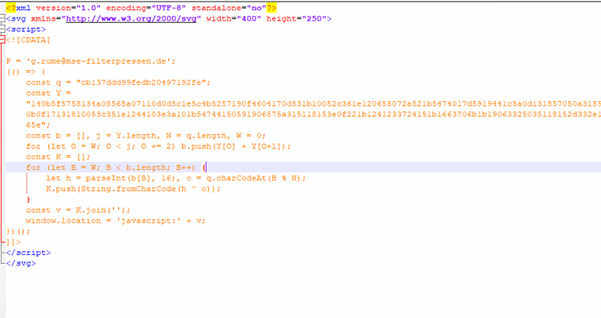
ในตัวอย่าง SVG ที่วิเคราะห์ ผู้โจมตีจะฝัง tag within the SVG, using a CDATA section to hide malicious logic. The code includes a long hex-encoded string (Y) and a short XOR key (q), which decodes into a JavaScript payload when processed. This decoded payload is then executed using window.location = ‘javascript:’ + v;, effectively redirecting the victim to a phishing site upon opening the file. An unused email address variable (g.rume@mse-filterpressen.de) is likely a decoy or part of targeted delivery.
เมื่อถอดรหัสแล้ว เราพบลิงก์ฟิชชิ่ง C2C เป็น
hxxps://hju[.]yxfbynit[.]es/koRfAEHVFeQZ!bM9
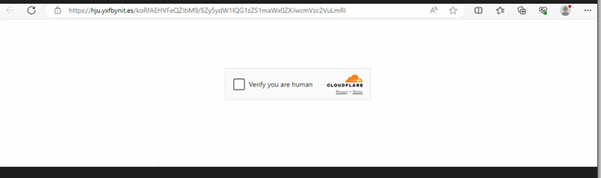
ลิงก์นี้จะพาคุณไปยังเว็บไซต์ฟิชชิ่งที่ได้รับการป้องกันด้วย CAPTCHA gate ของ Cloudflare หลังจากที่คุณทำเครื่องหมายในช่องเพื่อยืนยันว่าคุณเป็นมนุษย์แล้ว คุณจะถูกนำไปยังหน้าเพจอันตรายที่ถูกควบคุมโดยผู้โจมตี
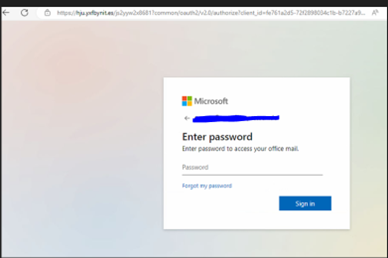
หน้านี้ฝังแบบฟอร์มการเข้าสู่ระบบ Office 365 ที่ดูเหมือนจริง ช่วยให้กลุ่มฟิชชิ่งสามารถจับและตรวจสอบข้อมูลอีเมลและรหัสผ่านของคุณได้พร้อมกัน
บทสรุป: การก้าวล้ำหน้าภัยคุกคามจาก SVG
ในขณะที่ผู้โจมตียังคงพัฒนานวัตกรรมอย่างต่อเนื่อง องค์กรต่างๆ จำเป็นต้องตระหนักถึงความเสี่ยงที่ซ่อนอยู่ในรูปแบบไฟล์ที่ดูเหมือนไม่เป็นอันตราย เช่น SVG ทีมรักษาความปลอดภัยควร:
- Implement การตรวจสอบเนื้อหาเชิงลึก สำหรับไฟล์ SVG
- ปิดใช้งานการเรนเดอร์เบราว์เซอร์อัตโนมัติของ SVG จากแหล่งที่ไม่น่าเชื่อถือ
- ให้ความรู้แก่พนักงานเกี่ยวกับความเสี่ยงของการเปิดไฟล์แนบที่ไม่คุ้นเคย
- ตรวจสอบการเปลี่ยนเส้นทางที่ผิดปกติและกิจกรรมสคริปต์ในอีเมลและปริมาณการใช้งานเว็บ
SVG อาจเป็นเครื่องมืออันทรงพลังสำหรับนักพัฒนา แต่หากตกอยู่ในมือของผู้ที่ไม่เหมาะสม อาจกลายเป็นอาวุธสำคัญสำหรับอาชญากรไซเบอร์ การรับรู้และการป้องกันเชิงรุกคือกุญแจสำคัญในการก้าวให้ทันภัยคุกคามที่กำลังเกิดขึ้นนี้
IOCs
c78a99a4e6c04ae3c8d49c8351818090
f68e333c9310af3503942e066f8c9ed1
2ecce89fa1e5de9f94d038744fc34219
6b51979ffae37fa27f0ed13e2bbcf37e
4aea855cde4c963016ed36566ae113b7
84ca41529259a2cea825403363074538
ผู้เขียน:
ซูเมน พม่า
รูมานา ซิดดิคี