• ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
Seqrite ห้องปฏิบัติการ บทความ
ติดต่อฝ่ายขาย กำลังถูกโจมตีอยู่หรือเปล่า?
  • ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
หน้าแรก  /  มัลแวร์  / เปิดโปง AsukaStealer: มัลแวร์ราคา 80 ดอลลาร์ที่คุกคามความปลอดภัยดิจิทัลของคุณ
เปิดเผย AsukaStealer: มัลแวร์มูลค่า 80 ดอลลาร์ที่คุกคามความปลอดภัยดิจิทัลของคุณ
30 อาจ 2024

เปิดเผย AsukaStealer: มัลแวร์มูลค่า 80 ดอลลาร์ที่คุกคามความปลอดภัยดิจิทัลของคุณ

เขียนโดย ซูเมน พม่า
ซูเมน พม่า
มัลแวร์

AsukaStealer ซึ่งทำการตลาดบนฟอรัมอาชญากรรมไซเบอร์ภาษารัสเซียโดยใช้นามแฝงว่า 'breakcore' ถูกเปิดเผยแล้ว ผู้ก่อเหตุเสนอบริการนี้ในราคา 80 ดอลลาร์สหรัฐต่อเดือน โดยมุ่งเป้าไปที่บุคคลและองค์กรที่ต้องการใช้ประโยชน์จากความสามารถของมันเพื่อวัตถุประสงค์ที่มุ่งร้าย
AsukaStealer เขียนด้วย C++ มีคุณลักษณะการกำหนดค่าที่ปรับแต่งได้และอินเทอร์เฟซบนเว็บที่ใช้งานง่าย เพิ่มประสิทธิภาพการใช้งานสำหรับอาชญากรทางไซเบอร์ที่ต้องการปรับใช้และจัดการมัลแวร์อย่างมีประสิทธิภาพ
เป็นมัลแวร์ที่ซับซ้อนซึ่งออกแบบมาเพื่อแทรกซึมเข้าสู่เบราว์เซอร์หลากหลายประเภท รวมถึงเบราว์เซอร์ยอดนิยมอย่าง Mozilla Firefox, Google Chrome และ Microsoft Edge มันสามารถดึงข้อมูลสำคัญ เช่น ข้อมูลส่วนขยาย คุกกี้อินเทอร์เน็ต และข้อมูลรับรองการเข้าสู่ระบบที่บันทึกไว้จากเบราว์เซอร์เหล่านี้ ซึ่งเป็นภัยคุกคามที่สำคัญต่อความเป็นส่วนตัวและความปลอดภัยของผู้ใช้ ด้วยความสามารถในการโจมตีทั้งเบราว์เซอร์ที่ใช้ Gecko และ Chromium ทำให้ Asuka สามารถเข้าถึงแพลตฟอร์มการท่องเว็บที่หลากหลายได้อย่างกว้างขวาง ทำให้เป็นเครื่องมือที่มีประสิทธิภาพสำหรับอาชญากรไซเบอร์ที่ต้องการขโมยข้อมูลสำคัญ
นอกจากข้อมูลเบราว์เซอร์แล้ว Asuka ยังพร้อมสำหรับแอปพลิเคชันและซอฟต์แวร์อื่นๆ ที่บุคคลทั่วไปและธุรกิจนิยมใช้ เช่น กระเป๋าสตางค์คริปโตเคอร์เรนซี ไคลเอนต์ FTP อย่าง FileZilla แพลตฟอร์มส่งข้อความอย่าง Discord และ Telegram และซอฟต์แวร์เกมอย่าง Steam
นอกจากนี้ ความสามารถของ Asuka ยังขยายไปไกลกว่าการแยกข้อมูลไปจนถึงการขโมยไฟล์จากระบบที่ติดไวรัสและการจับภาพหน้าจอ

รายละเอียดทางเทคนิค
AsukaStealer r เป็นมัลแวร์ C++ แบบกำหนดเอง ขณะวิเคราะห์ตัวอย่าง ในตอนแรกจะใช้ API เทคนิคการแฮช
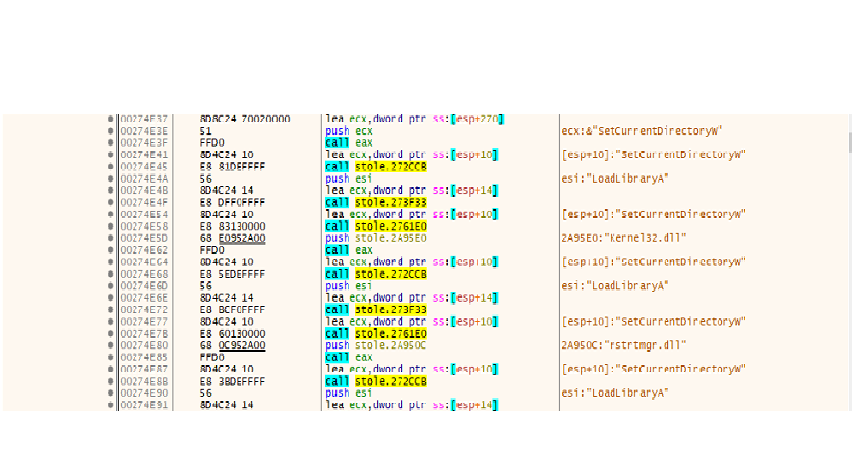
รูปที่ 1: การแก้ไข API ที่ทำโดยมัลแวร์

เมื่อเราวิเคราะห์แล้ว เราพบว่า Asuka มีค่าที่เข้ารหัสเป็นฐาน 64 และเลขฐานสิบหก

กำลังใช้ “1d6f6623f5e8555c446dc496567bd86e” เป็นคีย์และ “WRBCFgwZHQZIAVcWAwMbUQEOBVRTBA==” เป็นที่อยู่ C64 ที่เข้ารหัสด้วย base2

หลังจากถอดรหัสแล้ว ที่อยู่ c2c คือhxxp://5.42.66.25:3000/
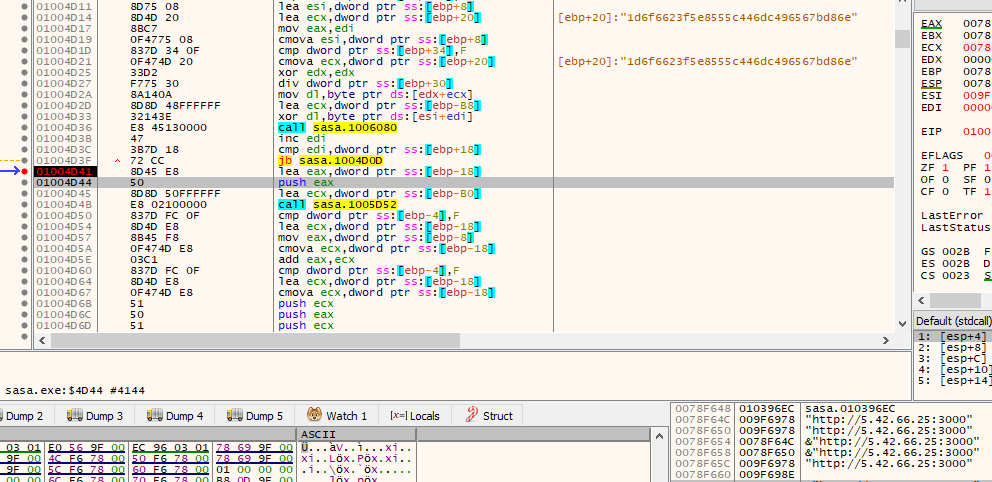
รูปที่ 2: การถอดรหัสค่าฐาน 2 c64c ด้วยคีย์

การดาวน์โหลดไฟล์ config ของ C2C

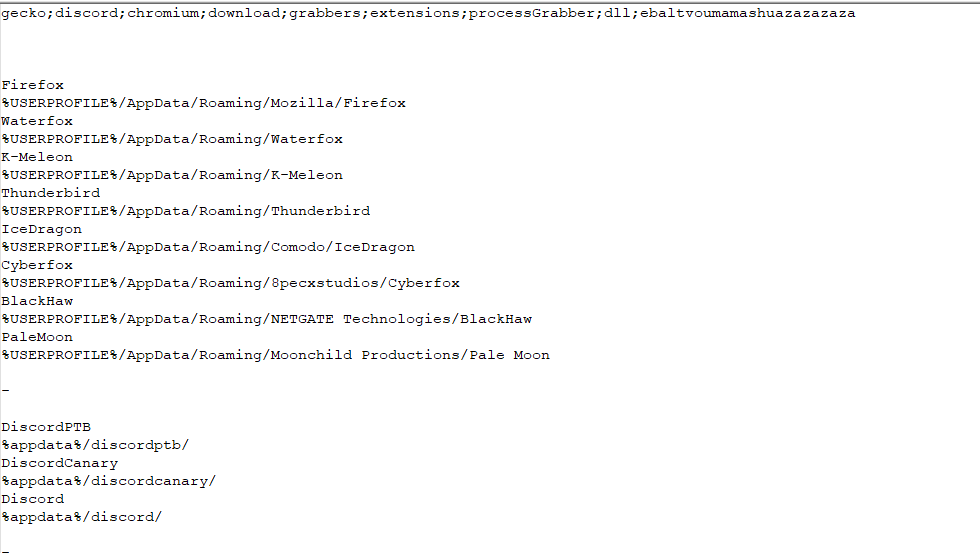
ข้อเท็จจริงที่น่าสนใจที่สุดคือการดาวน์โหลดไฟล์กำหนดค่าจากเซิร์ฟเวอร์ c2c hxxp://5.42.66.25:3000/ และพยายามใช้งานไฟล์เหล่านั้น
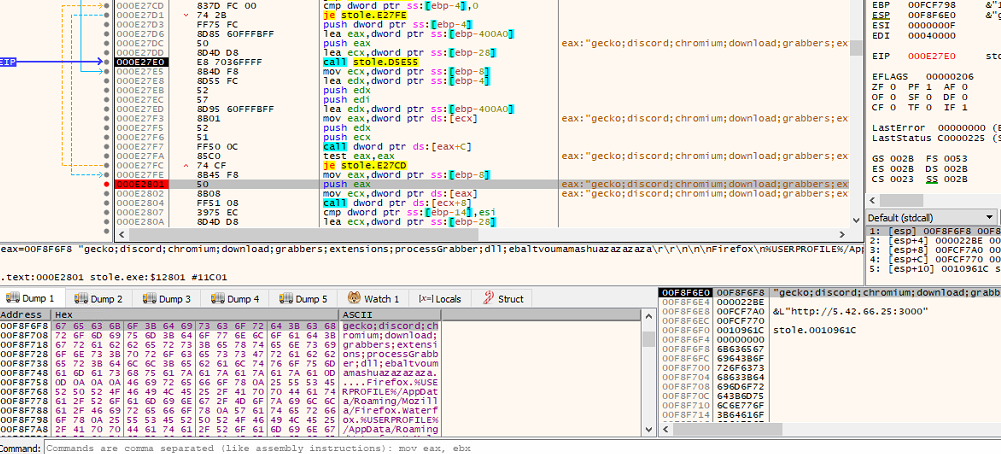
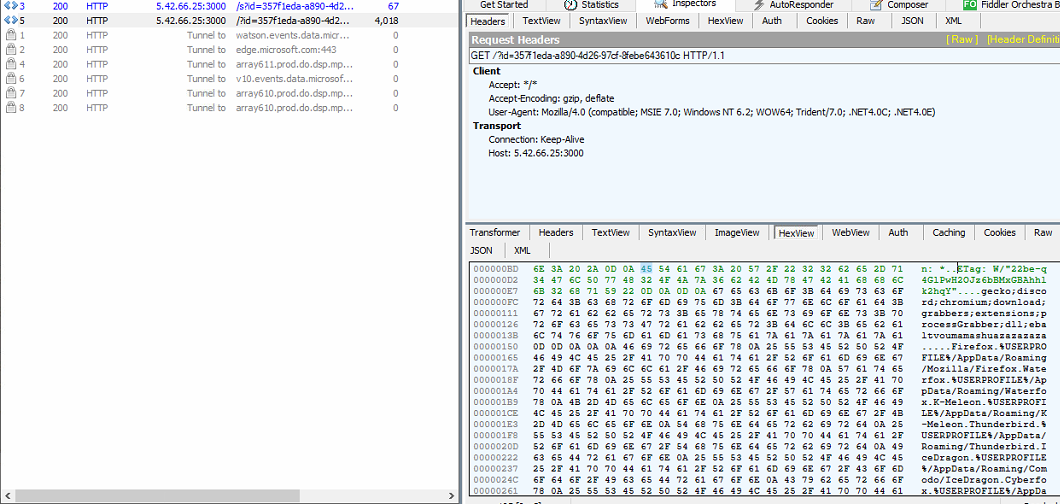
รูปที่ 3: ไฟล์การกำหนดค่า

จากไฟล์การกำหนดค่า เราจะเห็นได้ว่ามีการใช้รายละเอียดเบราว์เซอร์และ Discord

การกรองข้อมูล
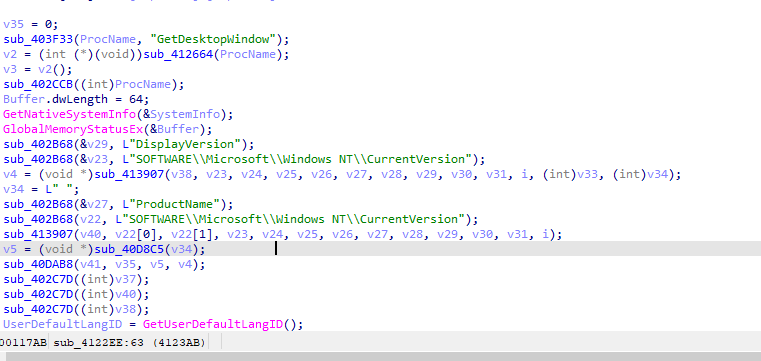
รูปที่ 4: การตรวจสอบเวอร์ชันเดสก์ท็อปและรหัสภาษา

พยายามที่จะรวบรวมเวอร์ชันเดสก์ท็อปและรหัสภาษาและตรวจสอบว่ามาจากอาร์เมเนีย อาเซอร์ไบจาน เบลารุส คาซัคสถาน คีร์กีซสถาน มอลโดวา ทาจิกิสถาน อุซเบกิสถาน ยูเครน หรือรัสเซีย
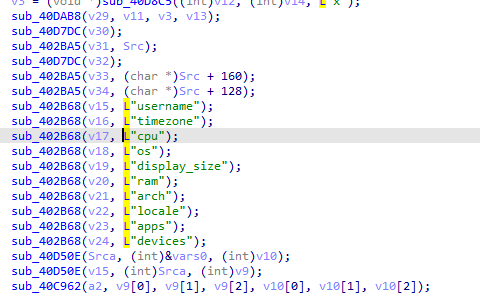
รูปที่ 5: การจับรายละเอียดระบบปฏิบัติการ

นอกจากนี้ยังพยายามจับรายละเอียด CPU, เวอร์ชันระบบปฏิบัติการ, RAM, โซนเวลา และรายละเอียดอื่นๆ
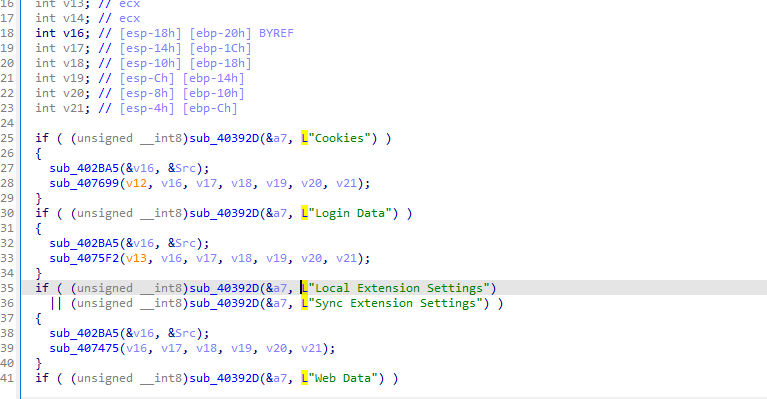
รูปที่ 6: รายละเอียดข้อมูลประจำตัวของเบราว์เซอร์

นอกจากนี้ยังพยายามรวบรวมรายละเอียดการเข้าสู่ระบบ เช่น คุกกี้ รหัสผ่าน และข้อมูลเว็บของเบราว์เซอร์
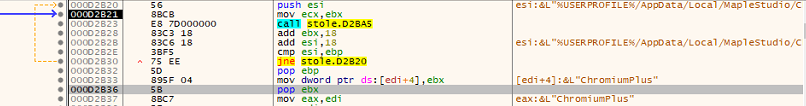
รูปที่ 7: รายละเอียดเบราว์เซอร์ Chromium

รูปด้านบนแสดงให้เห็นถึงวิธีการพยายามขโมยข้อมูลจากเบราว์เซอร์โครเมียม

รายชื่อเบราว์เซอร์ที่พยายามขโมย ได้แก่

  1. โอเปร่าจีเอ็กซ์
  2. สุทธิ
  3. โครเมียม
  4. Google
  5. Google86
  6. Opera
  7. โครเมียมพลัส
  8. อิริเดียม
  9. 7Star
  10. CentBrowser
  11. เจดีย์
  12. Vivaldi
  13. โคเมตะ
  14. องค์ประกอบ
  15. EpicPrivacyBrowser
  16. ดาวมฤตยู
  17. สไลป์เนียร์5
  18. ซิตริโอ
  19. โควอน
  20. ลีเปา
  21. QIPSurf
  22. orbitum
  23. Amigo
  24. ไฟฉาย
  25. เบราว์เซอร์ Yandex
  26. ประชา
  27. 360 เบราว์เซอร์
  28. แม็กซ์ธอน3
  29. เค-เมลอน
  30. ดาวเทียมของรัสเซีย
  31. นิโครม
  32. ค็อคค
  33. Uran2
  34. โครโมโด2
  35. อะตอม
  36. เบรฟซอฟต์แวร์
  37. ขอบ
  38. GeForceExperience
  39. อบไอน้ำ
  40. คริปโตแท็บเบราว์เซอร์

นอกจากนี้ยังพยายามขโมยรายละเอียดกระเป๋าเงิน Crypto ดังต่อไปนี้:

  1. ออสเอ็มวอลเล็ต
  2. DogeLabsWallet
  3. เซฟพาล
  4. เคพเลอร์วอลเล็ต
  5. เซเครย์
  6. LeapCosmosWallet
  7. อีทอสซุยวอลเล็ต
  8. ทุกคืน
  9. Z3US
  10. บิทสกี
  11. เอบีซีวอลเล็ต
  12. BitPay
  13. ออร็อกซ์วอลเล็ต
  14. กระเป๋าสตางค์การ์ด
  15. อีโอไฟแนนซ์วอลเล็ต
  16. BitKeep-Wallet
  17. คอร์วอลเล็ต
  18. กระเป๋าเงินคริปโต
  19. เวนอมวอลเล็ต
  20. บราโวสวอลเล็ต
  21. ซอลฟลาเร่วอลเล็ต

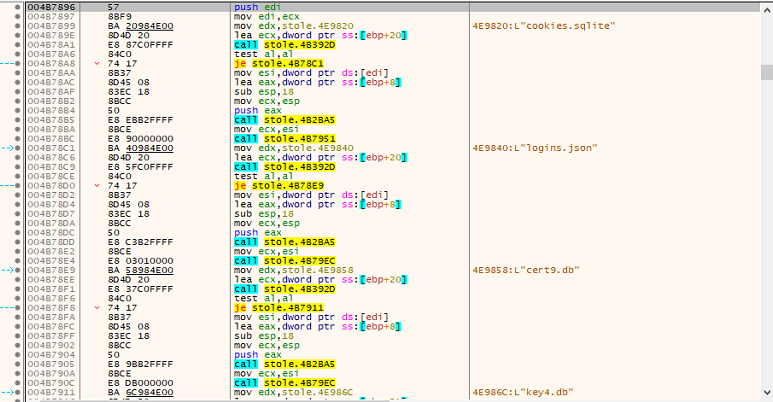
รูปที่ 8: การเก็บข้อมูลการเรียกดูในไฟล์ฐานข้อมูล

จากนั้นมัลแวร์จะรวบรวมและส่งไฟล์สำคัญเพื่อถอดรหัสข้อมูลเบราว์เซอร์ รวมถึง cookies.sqlite, logins.json, cert9.db และ key4.db

แต่ละไฟล์จะเชื่อมโยงกับ UUID เฉพาะที่สร้างขึ้นโดยใช้ฟังก์ชัน UuidCreate ซึ่งช่วยเพิ่มประสิทธิภาพในการติดตามและจัดระเบียบข้อมูลที่ถูกขโมยไป นอกจากนี้ UuidCreate ยังถูกนำไปใช้กับข้อมูลอื่นๆ ที่ดึงมาจากโฮสต์อีกด้วย ซึ่งครอบคลุมถึงกระเป๋าเงินคริปโตเคอร์เรนซี โมดูล Grabber, Steam, Telegram และแหล่งข้อมูลเพิ่มเติม ซึ่งแสดงให้เห็นถึงความสามารถในการขโมยข้อมูลที่ครอบคลุมของมัลแวร์

ดาวน์โหลด Coinminer

นอกจากนี้ยังดาวน์โหลดไฟล์ Coinminer บันทึกไว้ในโฟลเดอร์ชั่วคราวที่มีชื่อว่า tempik22814838.exe และดำเนินการ

C2c ของ Coinminer: hxxp://www.marrem.ee/altushka1488228pudge.exe
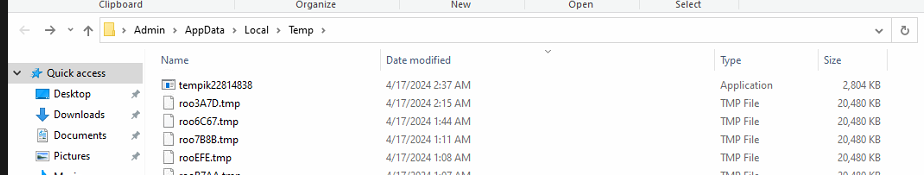
รูปที่ 9: Coinminer ดาวน์โหลดและวางลงในโฟลเดอร์ชั่วคราว

เมื่อเราพยายามตรวจสอบ c2c เราพบหน้าเข้าสู่ระบบของ AsukaStealer ซึ่งผู้โจมตีได้จัดเก็บรายละเอียดทั้งหมดของผู้ใช้ไว้
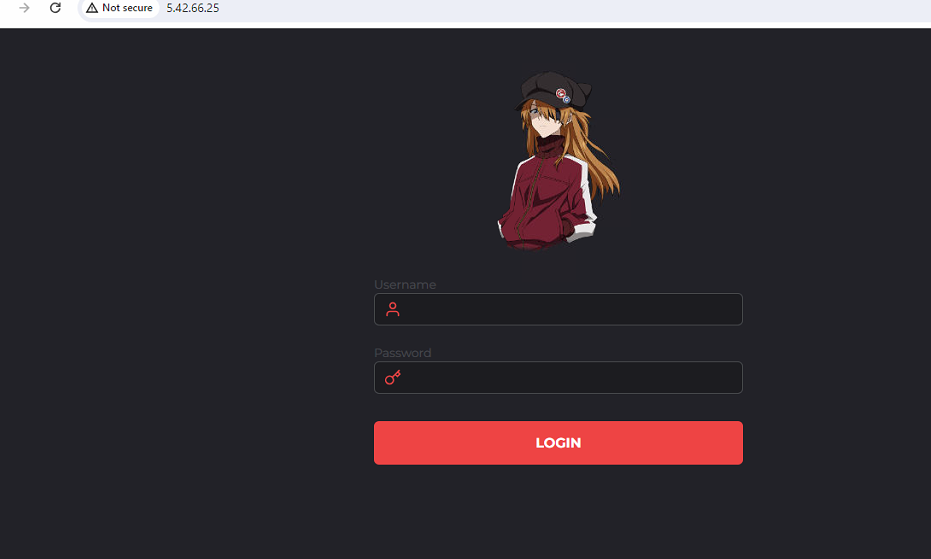
รูปที่ 10: หน้าเข้าสู่ระบบของมัลแวร์ AsukaStealer

เทคนิคการโจมตีแบบไมเตอร์:

การเข้าถึงเบื้องต้น TA0001
การกระทำ TA0002
การหลบหลีกการป้องกัน TA0005
การเข้าถึงข้อมูลประจำตัว TA0006
การค้นพบ TA0007
ชุด TA0009
ควบคุมและสั่งการ
TA0011
ขโมยโทเค็นแอปพลิเคชัน T1528
ขโมยคุกกี้เซสชันของเว็บ T1539
จับภาพหน้าจอ T1113
การกรองออกเหนือ C2 T1041

บทสรุป :

ด้วยจำนวนมัลแวร์ที่เพิ่มมากขึ้นและการแพร่หลายของมัลแวร์แบบ Malware-as-a-Service ทำให้ผู้คุกคามสามารถใช้ประโยชน์จากสิ่งที่พร้อมใช้งานได้โดยไม่ต้องเสียเวลามากนัก ข้อมูลถือเป็นสินค้าที่สำคัญที่สุดสำหรับบุคคลหรือธุรกิจ ซึ่งผู้คุกคามสามารถขโมยและขายในฟอรัมใต้ดิน ส่งผลให้เกิดการละเมิดข้อมูลจำนวนมาก ดังนั้น การอัปเดตโปรแกรมป้องกันไวรัสของคุณให้ทันสมัยอยู่เสมอจึงมีความสำคัญอย่างยิ่งยวดเพื่อหลีกเลี่ยงสถานการณ์เช่นนี้

IOCs:

24bb4fc117aa57fd170e878263973a392d094c94d3a5f651fad7528d5d73b58a   AsukaStealer

6b8277813999b908fc38eca68db5249fe0b76a8f652cb1a5a21d073247ed7dc4  Coinminer

ผู้เขียน:

ซูเมน พม่า

รูมานา ซิดดิคี

 โพสต์ก่อนหน้าทำไม Endpoint Detection and Response (EDR) คืออนาคตของระบบ Endpoint...
โพสต์ถัดไป  10 เหตุผลที่ CISO ต้องใช้ประโยชน์จาก XDR เพื่อความปลอดภัยขององค์กร
ซูเมน พม่า

เกี่ยวกับซูเมนพม่า

โซเมนเป็นนักวิจัยด้านความปลอดภัยอาวุโสที่ Quick Heal Technologies เขาสนใจด้านวิศวกรรมย้อนกลับ การวิเคราะห์มัลแวร์ และ...

บทความโดย Soumen Burma »

กระทู้ที่เกี่ยวข้อง

  • ที่ Malware Analysis Platformใช้การตรวจจับที่ขับเคลื่อนด้วย ML/AI

    ที่ Malware Analysis Platformใช้การตรวจจับที่ขับเคลื่อนด้วย ML/AI

    14 ตุลาคม 2026
  • ปฏิบัติการ Silent Rotor: แคมเปญเจาะจงเป้าหมายเพื่อบั่นทอนภาคการบินไร้คนขับ ก่อนการประชุมสุดยอดที่มอสโก

    May 6, 2026
  • แคมเปญมัลแวร์ใช้ประโยชน์จาก SVG ไฟล์แนบอีเมล และ CDN เพื่อลบ XWorm และ Remcos ผ่านสคริปต์ BAT

    September 11, 2025
นักเขียนเด่น
  • Seqrite
    Seqrite

    Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่...

    อ่านบทความเพิ่มเติมโดย Seqrite
  • บินีช พี
    บินีช พี

    ฉันเป็นคนรักความปลอดภัยทางไซเบอร์อย่างแรงกล้า และเป็นนักเขียนที่ทุ่มเท ด้วยพรสวรรค์...

    อ่านบทความเพิ่มเติมโดย บิเนช พี
  • จโยติ คาร์เลการ์
    จโยติ คาร์เลการ์

    ฉันเป็นนักเขียนตัวยงที่ชื่นชอบการสร้างสรรค์เนื้อหาเกี่ยวกับเทคโนโลยีใหม่ๆ และ...

    อ่านบทความเพิ่มเติมโดย Jyoti Karlekar
  • ซันเจย์ คัตการ์
    ซันเจย์ คัตการ์

    Sanjay Katkar เป็นกรรมการผู้จัดการร่วมของ Quick Heal Technologies

    อ่านบทความเพิ่มเติมโดย ซันเจย์ คัตการ์
หัวข้อการเรียนรู้
ฉลาด (25) การโจมตีทางไซเบอร์ (36) การโจมตีไซเบอร์ (58) cyberattack (16) cyberattacks (15) cybersecurity (344) การรักษาความปลอดภัยในโลกไซเบอร์ (34) ภัยคุกคามทางไซเบอร์ (33) ภัยคุกคามทางไซเบอร์ (51) การละเมิดข้อมูล (56) การละเมิดข้อมูล (29) ข้อมูลสูญหาย (28) การป้องกันข้อมูลสูญหาย (34) data privacy (17) การป้องกันข้อมูล (35) ความปลอดภัยของข้อมูล (19) DLP (50) ปปส (14) กรมคุ้มครองผู้บริโภค (DPDA) (17) การเข้ารหัสลับ (16) endpoint ความปลอดภัย (113) ความปลอดภัยองค์กร (20) เอาเปรียบ (13) GDPR (14) มัลแวร์ (76) การวิเคราะห์มัลแวร์ (15) มัลแวร์โจมตี (23) MDM (27) ไมโครซอฟท์ (15) MITER ATT&CK (14) ความปลอดภัยของเครือข่าย (26) ฟิชชิ่ง (30) ransomware (69) การโจมตี ransomware (31) การโจมตี ransomware (31) การป้องกัน ransomware (17) Seqrite (41) Seqrite การเข้ารหัสลับ (27) Seqrite EPS (33) Seqrite บริการของเรา (16) การตรวจจับภัยคุกคาม (15) Threat Intelความชอบธรรม (26) UTM (34) ความอ่อนแอ (16) ศูนย์ความไว้วางใจ (13)
Seqrite ห้องปฏิบัติการ

ผู้ให้บริการโซลูชันความปลอดภัยทางไอทีระดับองค์กรชั้นนำที่ช่วยลดความซับซ้อนของการรักษาความปลอดภัยของจุดสิ้นสุด ข้อมูล และเครือข่ายด้วยโซลูชันการป้องกัน การตรวจจับ และการตอบสนองภัยคุกคามที่ดีที่สุดในระดับเดียวกันทั่วโลก

อ่านเพิ่มเติมเกี่ยวกับ Seqrite

ติดตามเรา:

สมัครรับจดหมายข่าวของเรา

ติดตามข้อมูลล่าสุดเกี่ยวกับแนวโน้มและข้อมูลเชิงลึกด้านความปลอดภัยทางไซเบอร์

กำลังโหลด
ผลิตภัณฑ์และบริการ
  • เมฆ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • บน Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • แพลตฟอร์ม
  • Malware Analysis Platform
  • ธุรกิจขนาดเล็ก
  • SOHO Total Edition
  • บริการของเรา
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
แหล่งข้อมูล
  • Blogs
  • กระดาษขาว
  • เอกสารข้อมูลทางเทคนิค
  • รายงานภัยคุกคาม
  • คู่มือการใช้งาน
  • พ.ศ
  • ความเข้าใจ Data Privacy
  • การสนทนา DPDP
  • นโยบายและการปฏิบัติตาม
  • EULA
  • โกดีป เอไอ
  • SIA
  • ชั่วโมงแห่งความเป็นส่วนตัว
ติดต่อเรา
  • สำนักงานจดทะเบียน
  • มาคุยเรื่องความปลอดภัยทางไซเบอร์กันเถอะ
Support
  • Technical Support
  • ดาวน์โหลดซอฟท์แว
  • โปรแกรมอัปเดตแบบออฟไลน์
  • อัพเกรดเฟิร์มแวร์
  • การอัพเกรด
  • เอกสารสินค้า
เกี่ยวกับเรา
  • เกี่ยวกับเรา Seqrite
  • ความเป็นผู้นำ
  • รางวัลและการยอมรับ
  • ข่าวสาร
พาร์ทเนอร์
  • โปรแกรมพันธมิตร
  • ค้นหาคู่ค้า
  • กลายเป็นพันธมิตร
  • Seqrite ใบรับรอง

© 2026 บริษัท ควิกฮีล เทคโนโลยี จำกัด

แผนผังเว็บไซต์ นโยบายความเป็นส่วนตัว ประกาศทางกฎหมาย นโยบายคุกกี้ ข้อกำหนดการใช้งาน