หลังจากเกิดเหตุการณ์ด้านความปลอดภัยมากมายที่ผู้โจมตีใช้ประโยชน์จากเครือข่ายที่ไม่ได้แบ่งส่วนเพื่อแพร่กระจายมัลแวร์และเข้าถึงข้อมูลสำคัญ เป็นที่แน่ชัดว่าสถาปัตยกรรมเครือข่ายแบบดั้งเดิมมักล้มเหลวในการป้องกันภัยคุกคามจากภายนอก บล็อกนี้จะแสดงให้เห็นว่าการแบ่งส่วนเครือข่ายสามารถป้องกันช่องโหว่ที่อาจเกิดขึ้น ลดพื้นที่การโจมตี และปรับปรุงการปฏิบัติตามมาตรฐานกฎระเบียบได้อย่างมีประสิทธิภาพ ซึ่งท้ายที่สุดแล้วจะช่วยเสริมสร้างความมั่นคงปลอดภัยขององค์กร
การแบ่งส่วนเครือข่าย (Network Segmentation) เป็นเทคนิคด้านความปลอดภัยที่แบ่งเครือข่ายออกเป็นเครือข่ายย่อยหรือกลุ่มย่อยที่เล็กลงและแยกจากกัน เพื่อปรับปรุงความปลอดภัย ประสิทธิภาพ และความสามารถในการจัดการ วิธีการนี้สามารถยกระดับความปลอดภัยขององค์กรได้อย่างมีนัยสำคัญ โดยการควบคุมช่องโหว่ที่อาจเกิดขึ้น ลดพื้นที่เสี่ยงต่อการโจมตี และปรับปรุงการปฏิบัติตามมาตรฐานกฎระเบียบ ในที่นี้ เราจะสำรวจแง่มุมต่างๆ ของการแบ่งส่วนเครือข่าย รวมถึงผลกระทบต่อความปลอดภัย ความท้าทายที่อาจเกิดขึ้น และแนวปฏิบัติที่ดีที่สุด
บทนำสู่การแบ่งส่วนเครือข่าย
การแบ่งส่วนเครือข่ายเกี่ยวข้องกับการแบ่งเครือข่ายที่กว้างขวางกว่าออกเป็นส่วนย่อยๆ ที่แยกจากกัน โดยแต่ละส่วนจะมีนโยบายและการควบคุมความปลอดภัยของตนเอง เทคนิคนี้ช่วยเพิ่มความปลอดภัยด้วยการจำกัดการเข้าถึงข้อมูลและระบบที่ละเอียดอ่อน ลดพื้นที่การโจมตี และควบคุมช่องโหว่ที่อาจเกิดขึ้น
ตัวอย่างที่ 1:พิจารณาเครือข่ายองค์กรที่คอมพิวเตอร์ของแผนกทรัพยากรบุคคล (HR) อยู่ในส่วนหนึ่ง ระบบของแผนกการเงินอยู่ในอีกส่วนหนึ่ง และส่วนที่เหลือของเครือข่ายองค์กรอยู่ในส่วนที่แยกต่างหาก แต่ละส่วนถูกแยกออกจากกันโดยมีการควบคุมการเข้าถึงเฉพาะ เช่น พนักงาน HR สามารถเข้าถึงระบบ HR ได้ แต่ไม่สามารถเข้าถึงระบบการเงิน และในทางกลับกัน การแบ่งส่วนนี้ทำให้มั่นใจได้ว่าแม้ผู้โจมตีจะเข้าถึงส่วนใดส่วนหนึ่งได้ พวกเขาก็ไม่สามารถเคลื่อนย้ายไปยังส่วนอื่น ๆ ได้อย่างรวดเร็วและเข้าถึงข้อมูลสำคัญเพิ่มเติมได้
ตัวอย่างที่ 2:ลองนึกภาพบริษัทไอทีแห่งหนึ่งที่ให้บริการต่างๆ เช่น การพัฒนาซอฟต์แวร์ การสนับสนุนลูกค้า และงานภายในองค์กร บริษัทอาจแบ่งเครือข่ายออกเป็นส่วนๆ ดังนี้:
- ส่วนพัฒนา: ส่วนนี้ประกอบด้วยระบบและเซิร์ฟเวอร์ทั้งหมดที่ทีมพัฒนาซอฟต์แวร์ใช้งาน นักพัฒนาสามารถเข้าถึงระบบควบคุมเวอร์ชัน เครื่องมือพัฒนา และเซิร์ฟเวอร์ทดสอบได้
- กลุ่มสนับสนุนลูกค้า: ส่วนนี้ประกอบด้วยระบบต่างๆ ที่ใช้โดยทีมสนับสนุนลูกค้า รวมถึงซอฟต์แวร์การจัดการความสัมพันธ์ลูกค้า (CRM) และระบบการออกตั๋วสนับสนุน
- กลุ่มองค์กร: กลุ่มนี้ประกอบด้วยระบบที่ใช้สำหรับการทำงานทั่วไปขององค์กร เช่น เซิร์ฟเวอร์อีเมล พื้นที่จัดเก็บไฟล์ และแอปพลิเคชันทรัพยากรบุคคล
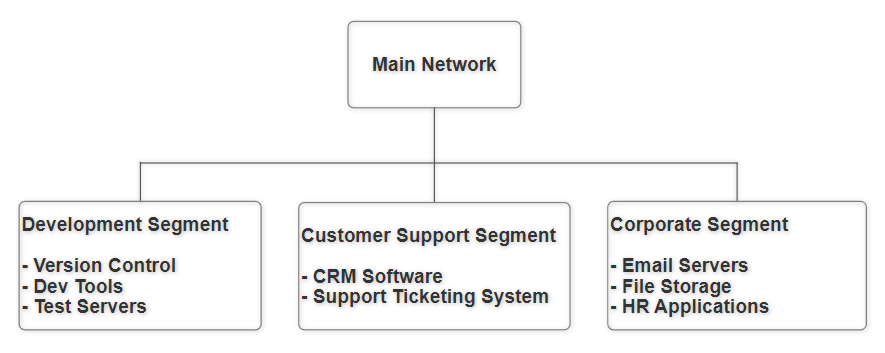
รูปภาพ: การไหลพื้นฐานของการแบ่งส่วนเครือข่ายตามตัวอย่างที่ 2
เป้าหมายหลักของการแบ่งส่วนเครือข่ายมีดังนี้:
- จำกัดการแพร่กระจายของภัยคุกคามทางไซเบอร์หากภัยคุกคามทางไซเบอร์ เช่น มัลแวร์ แพร่ระบาดไปยังส่วนใดส่วนหนึ่ง ภัยคุกคามดังกล่าวจะถูกจำกัดอยู่ภายในส่วนนั้นและไม่สามารถแพร่กระจายไปยังส่วนอื่นๆ ของเครือข่ายได้ ตัวอย่างเช่น หากส่วนบริการลูกค้าถูกบุกรุก ส่วนพัฒนาและส่วนองค์กรจะยังคงปลอดภัย
- เพิ่มประสิทธิภาพเครือข่าย:การแบ่งส่วนเครือข่ายสามารถปรับปรุงประสิทธิภาพโดยรวมได้โดยการลดความแออัดและแยกการรับส่งข้อมูล แต่ละส่วนจะทำงานได้อย่างมีประสิทธิภาพมากขึ้นเนื่องจากรองรับการรับส่งข้อมูลได้น้อยลง
- ปรับปรุงการปฏิบัติตามกฎระเบียบด้านความปลอดภัยหลายอุตสาหกรรมมีกฎระเบียบด้านความปลอดภัยที่เข้มงวดซึ่งกำหนดมาตรการเฉพาะเพื่อปกป้องข้อมูลที่ละเอียดอ่อน การแบ่งส่วนเครือข่ายช่วยให้เป็นไปตามข้อกำหนดเหล่านี้ โดยทำให้มั่นใจได้ว่าข้อมูลที่ละเอียดอ่อนจะสามารถเข้าถึงได้โดยบุคลากรที่ได้รับอนุญาตภายในกลุ่มธุรกิจเฉพาะเท่านั้น ตัวอย่างเช่น ข้อมูลทางการเงินในกลุ่มธุรกิจจะได้รับการคุ้มครองจากการเข้าถึงโดยไม่ได้รับอนุญาตจากพนักงานในส่วนธุรกิจอื่นๆ
ประโยชน์ของการแบ่งส่วนเครือข่าย:การแบ่งส่วนเครือข่ายมีประโยชน์อย่างมากหลายประการสำหรับองค์กร โดยเฉพาะอย่างยิ่งในการเพิ่มความปลอดภัย ปรับปรุงประสิทธิภาพเครือข่าย และทำให้มั่นใจได้ว่าปฏิบัติตามมาตรฐานข้อกำหนดต่างๆ
- การกักเก็บการละเมิด: การแบ่งส่วนเครือข่ายสามารถป้องกันผู้โจมตีไม่ให้เคลื่อนที่ข้ามเครือข่ายโดยการแยกส่วนเครือข่าย ซึ่งหมายความว่าหากผู้โจมตีสามารถเข้าถึงส่วนใดส่วนหนึ่งได้ พวกเขาจะถูกจำกัดอยู่ในส่วนนั้นและไม่สามารถแทรกซึมเข้าไปในส่วนอื่นๆ ของเครือข่ายได้โดยง่าย ตัวอย่างเช่น หากมัลแวร์ติดมัลแวร์ที่ส่วนสนับสนุนลูกค้า มัลแวร์จะไม่แพร่กระจายไปยังส่วนพัฒนาหรือส่วนองค์กร จึงช่วยปกป้องข้อมูลสำคัญและระบบสำคัญต่างๆ ได้
- ลดพื้นผิวการโจมตี: การแบ่งส่วนเครือข่ายช่วยจำกัดจำนวนระบบที่เสี่ยงต่อการถูกโจมตี การสร้างเซ็กเมนต์ที่เล็กลงและแยกออกจากกัน โดยแต่ละเซ็กเมนต์มีนโยบายความปลอดภัยของตนเอง จะช่วยลดพื้นที่การโจมตีโดยรวม วิธีนี้ช่วยลดจุดเข้าใช้งานของผู้โจมตี ทำให้ผู้โจมตีค้นหาและใช้ประโยชน์จากช่องโหว่ภายในเครือข่ายได้ยากขึ้น
- การตรวจสอบและการควบคุมขั้นสูง: แต่ละเซกเมนต์เครือข่ายสามารถกำหนดนโยบายและการควบคุมด้านความปลอดภัยที่ปรับแต่งได้ การแบ่งส่วนนี้ช่วยให้การตรวจสอบปริมาณการรับส่งข้อมูลเครือข่ายแม่นยำยิ่งขึ้น และควบคุมผู้ที่มีสิทธิ์เข้าถึงแต่ละเซกเมนต์ได้ดีขึ้น ตัวอย่างเช่น สามารถจำกัดการเข้าถึงเซกเมนต์การพัฒนาให้เฉพาะพนักงานที่ต้องการเท่านั้น และสามารถตรวจสอบปริมาณการรับส่งข้อมูลอย่างใกล้ชิดเพื่อหากิจกรรมที่น่าสงสัย วิธีนี้ช่วยเพิ่มความสามารถในการตรวจจับและตอบสนองต่อภัยคุกคามด้านความปลอดภัยที่อาจเกิดขึ้นได้อย่างมีประสิทธิภาพยิ่งขึ้น
- ประสิทธิภาพที่ดีขึ้น: การแบ่งส่วนเครือข่ายสามารถเพิ่มประสิทธิภาพการทำงานของเครือข่ายได้โดยการลดความแออัดและปรับปรุงการจัดการแบนด์วิดท์ การแยกทราฟฟิกภายในเซ็กเมนต์ทำให้แต่ละเซ็กเมนต์สามารถจัดการทราฟฟิกโดยรวมได้น้อยลง ส่งผลให้อัตราการถ่ายโอนข้อมูลเร็วขึ้นและใช้ทรัพยากรเครือข่ายได้อย่างมีประสิทธิภาพมากขึ้น ตัวอย่างเช่น ปริมาณทราฟฟิกข้อมูลจำนวนมากจากเซ็กเมนต์พัฒนาจะไม่ส่งผลกระทบต่อแบนด์วิดท์ที่ฝ่ายสนับสนุนลูกค้าหรือเซ็กเมนต์องค์กรใช้ ทำให้ทุกแผนกดำเนินงานได้อย่างราบรื่นยิ่งขึ้น
- ปฏิบัติตามกฎระเบียบ: หลายอุตสาหกรรมมีข้อกำหนดด้านกฎระเบียบที่เข้มงวดเกี่ยวกับความปลอดภัยของข้อมูล ซึ่งกำหนดให้มีการแยกข้อมูลและการควบคุมการเข้าถึงอย่างเข้มงวด การแบ่งส่วนเครือข่ายช่วยให้องค์กรต่างๆ ปฏิบัติตามข้อกำหนดเหล่านี้ได้ โดยมั่นใจว่าข้อมูลสำคัญได้รับการแยกและปกป้องอย่างเหมาะสม
ในบริบทของอินเดีย การแบ่งส่วนเครือข่ายสามารถช่วยให้องค์กรปฏิบัติตามกรอบการกำกับดูแลต่างๆ ได้หลายประการ รวมถึง:
- PCI DSS (มาตรฐานความปลอดภัยข้อมูลอุตสาหกรรมบัตรชำระเงิน) กำหนดให้ข้อมูลของผู้ถือบัตรต้องแยกออกจากส่วนเครือข่ายอื่นเพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต
- พระราชบัญญัติเทคโนโลยีสารสนเทศ พ.ศ. 2000 (พระราชบัญญัติเทคโนโลยีสารสนเทศ พ.ศ. 2000) กำหนดให้มีการคุ้มครองข้อมูลส่วนบุคคลที่ละเอียดอ่อน และกำหนดมาตรการรักษาความปลอดภัยของระบบสารสนเทศ
- พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคลทางดิจิทัล (ที่กำลังจะมีการบังคับใช้ในเร็วๆ นี้) มีเป้าหมายเพื่อปกป้องข้อมูลส่วนบุคคลของพลเมืองอินเดียโดยกำหนดข้อกำหนดที่เข้มงวดเกี่ยวกับการคุ้มครองข้อมูลและความเป็นส่วนตัว รวมถึงการระบุตำแหน่งข้อมูลและการควบคุมการเข้าถึง
- ธนาคารกลางอินเดีย (RBI) ได้ออกแนวปฏิบัติสำหรับ ความปลอดภัยทางไซเบอร์ของภาคธนาคาร กรอบงานเน้นย้ำถึงความสำคัญของการแบ่งส่วนเครือข่ายเพื่อปกป้องข้อมูลและระบบทางการเงินที่สำคัญ
กลยุทธ์การดำเนินงาน:
การแบ่งส่วนเครือข่ายเกี่ยวข้องกับการแบ่งเครือข่ายขนาดใหญ่ออกเป็นส่วนย่อยๆ ที่แยกจากกัน โดยแต่ละส่วนจะมีนโยบายและการควบคุมด้านความปลอดภัย การนำการแบ่งส่วนเครือข่ายมาใช้อย่างเหมาะสมจะช่วยเพิ่มความปลอดภัยโดยการควบคุมช่องโหว่ที่อาจเกิดขึ้น ลดพื้นที่การโจมตี และปรับปรุงการจัดการ
ต่อไปนี้เป็นกลยุทธ์บางประการสำหรับการนำการแบ่งส่วนเครือข่ายไปใช้อย่างมีประสิทธิผล:
การแบ่งส่วนทางกายภาพ : วิธีนี้เกี่ยวข้องกับการใช้ฮาร์ดแวร์ทางกายภาพที่แยกจากกันสำหรับส่วนต่างๆ ของเครือข่าย
การดำเนินการ:
- ฮาร์ดแวร์เฉพาะ: ใช้สวิตช์ เราเตอร์ และไฟร์วอลล์แยกกันสำหรับแต่ละเซ็กเมนต์
- การเดินสาย: การเดินสายแยกตามส่วนต่างๆ
การแบ่งส่วนเชิงตรรกะด้วย VLAN (เครือข่ายพื้นที่ท้องถิ่นเสมือน) : VLAN ช่วยให้สามารถสร้างเครือข่ายเสมือนหลายเครือข่ายบนฮาร์ดแวร์ทางกายภาพเดียวกันได้
การนำไปใช้ :
- กำหนดค่า VLAN: ตั้งค่า VLAN บนสวิตช์เพื่อแยกการรับส่งข้อมูลเครือข่ายตามตรรกะ
- การแท็ก VLAN: ใช้การแท็ก VLAN (IEEE 802.1Q) เพื่อจัดการการรับส่งข้อมูลระหว่าง VLAN
- การควบคุมการเข้าถึง: นำรายการควบคุมการเข้าถึง (ACL) มาใช้กับเราเตอร์และสวิตช์เพื่อควบคุมการรับส่งข้อมูลระหว่าง VLAN
การแบ่งซับเน็ต : การแบ่งเครือข่ายออกเป็นเครือข่ายย่อยเชิงตรรกะ (ซับเน็ต) ที่เล็กลง
การนำไปใช้ :
- การวางแผนที่อยู่ IP: ออกแบบรูปแบบการกำหนดที่อยู่ IP ที่กำหนดซับเน็ตที่แตกต่างกันสำหรับแต่ละเซกเมนต์
- การกำหนดเส้นทาง: กำหนดค่าเราเตอร์เพื่อจัดการการรับส่งข้อมูลระหว่างซับเน็ต
- การควบคุมการเข้าถึง: ใช้ ACL และกฎไฟร์วอลล์เพื่อจำกัดการรับส่งข้อมูลระหว่างซับเน็ต
การแบ่งส่วนย่อยระดับไมโครด้วยเครือข่ายที่กำหนดโดยซอฟต์แวร์ (SDN) : การแบ่งส่วนย่อยระดับเวิร์กโหลดหรือแอปพลิเคชันอย่างละเอียดโดยใช้เทคโนโลยี SDN
การนำไปใช้ :
- ตัวควบคุม SDN: ปรับใช้ตัวควบคุม SDN เพื่อจัดการการรับส่งข้อมูลเครือข่ายด้วยโปรแกรม
- การจำลองเสมือนเครือข่าย: ใช้การจำลองเสมือนเครือข่ายเพื่อสร้างเซ็กเมนต์แยกกันสำหรับเวิร์กโหลดหรือแอปพลิเคชันที่แตกต่างกัน
- การบังคับใช้ตามนโยบาย: กำหนดและบังคับใช้นโยบายความปลอดภัยในระดับไมโครเซกเมนต์
การใช้งานไฟร์วอลล์รุ่นใหม่ (NGFW) : NGFW มีคุณสมบัติขั้นสูง เช่น การตรวจสอบแพ็กเก็ตเชิงลึกและการรับรู้แอปพลิเคชันเพื่อการแบ่งส่วนเครือข่าย
การนำไปใช้ :
- วาง NGFW: วาง NGFW ไว้ที่จุดยุทธศาสตร์ในเครือข่ายเพื่อบังคับใช้การแบ่งส่วน
- กำหนดนโยบาย: สร้างและบังคับใช้นโยบายความปลอดภัยโดยละเอียดตามแอปพลิเคชัน ผู้ใช้ และเนื้อหา
- ตรวจสอบการรับส่งข้อมูล: ใช้ความสามารถของ NGFW เพื่อตรวจสอบและควบคุมการรับส่งข้อมูลระหว่างกลุ่มต่างๆ
การควบคุมการเข้าถึงเครือข่าย (NAC) : โซลูชัน NAC บังคับใช้มาตรการรักษาความปลอดภัยสำหรับอุปกรณ์ที่พยายามเข้าถึงเครือข่าย
การนำไปใช้ :
- ระบบ NAC: นำโซลูชัน NAC มาใช้เพื่อตรวจสอบและอนุญาตอุปกรณ์
- คำจำกัดความนโยบาย: กำหนดนโยบายตามประเภทอุปกรณ์ บทบาทของผู้ใช้ และสถานะความปลอดภัย
- การแบ่งส่วนแบบไดนามิก: ใช้ NAC เพื่อกำหนดอุปกรณ์ให้กับส่วนเครือข่ายที่เหมาะสมแบบไดนามิก
นโยบายความปลอดภัยและการควบคุมการเข้าถึง
การแบ่งส่วนเครือข่ายเป็นเรื่องท้าทายเนื่องจากความซับซ้อน ความพยายามในการจัดการที่เพิ่มขึ้น และต้นทุน จำเป็นต้องมีการวางแผนอย่างรอบคอบ การสื่อสารระหว่างส่วนเครือข่ายที่ปลอดภัย และการกำหนดค่าที่เหมาะสมเพื่อหลีกเลี่ยงช่องโหว่ การปรับขนาดเครือข่ายและการรับรองความเข้ากันได้กับระบบที่มีอยู่เดิมยิ่งเพิ่มความยากลำบากมากขึ้นไปอีก
ความท้าทาย:
- ซับซ้อน: การดำเนินการและการจัดการเครือข่ายแบบแบ่งส่วนอาจมีความซับซ้อนและต้องใช้ทรัพยากรจำนวนมาก
- การสื่อสารระหว่างกลุ่ม:การสร้างความมั่นใจในการสื่อสารที่จำเป็นระหว่างกลุ่มต่างๆ ขณะเดียวกันก็ต้องรักษาความปลอดภัยไว้ด้วยอาจเป็นเรื่องท้าทาย
- ซ่อมบำรุง:การบริหารจัดการอย่างต่อเนื่องและการอัปเดตนโยบายการแบ่งส่วนต้องได้รับความสนใจอย่างต่อเนื่อง
- scalabilityการรักษากลยุทธ์การแบ่งส่วนที่มีประสิทธิผลอาจมีความซับซ้อนมากขึ้นเมื่อองค์กรมีการเติบโต
แนวโน้มในอนาคต / ความก้าวหน้า:
- สถาปัตยกรรม Zero Trust:การรวมการแบ่งส่วนเครือข่ายเป็นส่วนหนึ่งของโมเดลความปลอดภัยแบบไม่ไว้วางใจเพื่อตรวจสอบคำขอการเข้าถึงทุกรายการราวกับว่ามาจากเครือข่ายเปิด
- Seqrite แซดทีเอ็นเอ:การส่งมอบแบบ SaaS Zero Trust Network Access ทางออก ซึ่งมอบการเข้าถึงระยะไกลที่ปลอดภัยไปยังแอปพลิเคชันและบริการขององค์กรแก่พนักงาน ผู้รับเหมา และพนักงานของผู้ขายผ่านพื้นที่ทำงานไร้พรมแดน
สำหรับรายละเอียดเพิ่มเติมโปรดดูที่ลิงก์ด้านล่าง:
เหตุใดองค์กรถึง 60% จึงเปลี่ยนจาก VPN ไปใช้ Zero Trust Network Access?
Seqrite Zero Trust Network Access เอกสารข้อมูล (ZTNA)
ผู้ร่วมเขียน:
สุมิต ปาติล
นิราช ลาซารัส มาคาซาเร