

- เป้าหมายหลัก
- อุตสาหกรรมที่ได้รับผลกระทบ
- โฟกัสทางภูมิศาสตร์
- ห่วงโซ่การติดเชื้อ – ปฏิบัติการ IconCat
- ห่วงโซ่การติดเชื้อ – ตอนที่ 1
- ห่วงโซ่การติดเชื้อ – ตอนที่ 2
- การวิเคราะห์แคมเปญ – ปฏิบัติการ IconCat
- แคมเปญ-I
- ผลการค้นพบเบื้องต้น
- กำลังตรวจสอบไฟล์ PDF ที่เป็นอันตราย
- การวิเคราะห์ทางเทคนิค
- มัลแวร์ PyInstaller – PYTRIC
- แคมเปญที่ 2
- ผลการค้นพบเบื้องต้น
- ตรวจสอบไฟล์ Outlook ที่เป็นอันตรายด้วยการโจมตีแบบ Spear-Phishing
- การวิเคราะห์ทางเทคนิค
- เอกสาร Word ที่เป็นอันตราย
- การฝังสนิมที่เป็นอันตราย – RUSTRIC
- การวิเคราะห์โครงสร้างพื้นฐาน
- สรุป
- SEQRITE การป้องกัน
- IOCs
- MITRE ATT&CK.
- ผลการค้นพบเบื้องต้น
- ผลการค้นพบเบื้องต้น
- แคมเปญ-I
บทนำ
SEQRITE ทีม APT ของ Labs ได้ติดตามเรื่องนี้มาโดยตลอด กลุ่มคลัสเตอร์ที่ไม่ทราบที่มา [UNG0801]สิ่งมีชีวิตที่เป็นภัยคุกคามที่มีความก้าวหน้าเล็กน้อยแต่ยังคงอยู่ ซึ่งเชื่อว่ามีต้นกำเนิดมาจาก เอเชียตะวันตกโดยพบกิจกรรมส่วนใหญ่ต่อต้าน องค์กรอิสราเอลกลุ่มดังกล่าวแสดงให้เห็นถึงการมุ่งเน้นที่ชัดเจนในด้าน... สภาพแวดล้อมขององค์กร, พึ่งพา เหยื่อล่อฟิชชิ่งที่ใช้เทคนิคทางสังคม เขียนใน ชาวอิสราเอล และได้รับการออกแบบให้มีลักษณะคล้ายกับการสื่อสารภายในองค์กรทั่วไป เช่น การอัปเดตด้านการปฏิบัติตามกฎระเบียบ คำแนะนำด้านความปลอดภัย หรือการประกาศเกี่ยวกับการสัมมนาออนไลน์ของบริษัท
รูปแบบที่เกิดขึ้นซ้ำๆ ในแคมเปญที่สังเกตพบคือ การที่ผู้โจมตีพึ่งพาการปลอมแปลงไอคอนโปรแกรมป้องกันไวรัส อย่างมาก โดยใช้แบรนด์จากผู้จำหน่ายซอฟต์แวร์รักษาความปลอดภัยที่มีชื่อเสียง โดยเฉพาะอย่างยิ่งSentinelOne และ Check Pointเพื่อสร้างความน่าเชื่อถือปลอมๆ ไฟล์ล่อลวงที่ปลอมแปลงเป็นไอคอนโปรแกรมป้องกันไวรัสเหล่านี้ถูกส่งมาในเอกสาร Word และ PDF ที่เป็นอันตรายซึ่งทำหน้าที่เป็นกลไกการส่งมอบเบื้องต้น เมื่อเปิดเอกสารแล้ว จะนำไปสู่การดึงหรือเรียกใช้เนื้อหาล่อลวง ทำให้มีโอกาสมากขึ้นที่ผู้ใช้จะโต้ตอบและถูกโจมตีในที่สุด
กิจกรรมนี้ได้รับการติดตามภายในองค์กรในเบื้องต้นโดย SEQRITE ห้องปฏิบัติการ เช่น ปฏิบัติการไอคอนแคท, ในระหว่างที่ สองห่วงโซ่การติดเชื้อที่แตกต่างกัน เริ่มระบุตั้งแต่ช่วงแรก สัปดาห์ที่สามของเดือนพฤศจิกายน ปี 2025โดยทั้งสองแคมเปญมุ่งเป้าไปที่องค์กรบางแห่งทั่วประเทศอิสราเอล แม้ว่าแคมเปญทั้งสองจะแตกต่างกันในด้านวิธีการและโครงสร้างพื้นฐานที่สนับสนุน แต่การละเมิดที่เกิดขึ้นอย่างต่อเนื่องก็คือการใช้ถ้อยคำหยาบคาย การปลอมแปลงไอคอน AV ภายในระยะเวลาการทำงานที่จำกัด เราคิดว่ามันบ่งชี้ถึงผู้ปฏิบัติงานหรือคู่มือการปฏิบัติงานร่วมกัน โดยอิงจากความเชื่อมโยงด้านพฤติกรรมนี้ SEQRITE กลุ่ม Lab APT-Team จัดกลุ่มแคมเปญเหล่านี้ไว้ภายใต้กลุ่มกิจกรรมเดียว ซึ่งปัจจุบันมีการติดตามดังนี้ อุง0801ซึ่งอาจเปลี่ยนแปลงได้ ขึ้นอยู่กับการวิจัยในอนาคต
เป้าหมายสำคัญ
UNG0801 ซึ่งประกอบด้วยกลุ่มแคมเปญทั้งสองกลุ่ม ได้กำหนดเป้าหมายไปยังกลุ่มอุตสาหกรรมเฉพาะในเขตอำนาจศาลที่เลือกไว้ ซึ่งมีรายละเอียดดังนี้:
อุตสาหกรรมที่ได้รับผลกระทบ
- เทคโนโลยีสารสนเทศและผู้ให้บริการจัดการระบบ
- บริการด้านทรัพยากรบุคคลและการจัดหาบุคลากร
- บริษัทพัฒนาซอฟต์แวร์และเทคโนโลยี
โฟกัสทางภูมิศาสตร์
- อิสราเอล
ห่วงโซ่การติดเชื้อ – ปฏิบัติการ IconCat
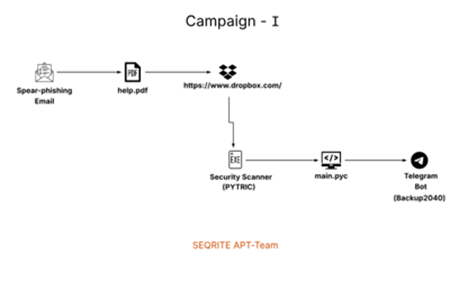
แคมเปญ – ฉัน
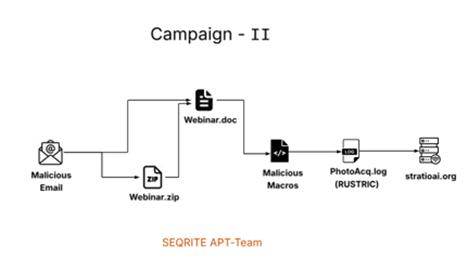
แคมเปญ – II
การวิเคราะห์แคมเปญ – ปฏิบัติการ IconCat
ดังที่เราได้กล่าวไปแล้วว่าเราจัดกลุ่มแคมเปญภัยคุกคามเหล่านี้ไว้ภายใต้ชื่อ UNG0801 เราจึงเรียกมันว่าปฏิบัติการ IconCat ด้วยเช่นกัน เนื่องจากเราเชื่อว่ารูปแบบการโจมตีที่ใช้ร่วมกัน ซึ่งเกี่ยวข้องกับการใช้ไอคอนโปรแกรมป้องกันไวรัสของผู้จำหน่ายที่มีชื่อเสียงในทางที่ผิด ดังนั้น ในส่วนต่อไปเราจะมาดูรายละเอียดเชิงลึกของแคมเปญ การฝังมัลแวร์ และรายละเอียดเฉพาะอื่นๆ กัน
แคมเปญ – ฉัน
ในแคมเปญนี้ ซึ่งใช้คู่มือปฏิบัติการร่วมกันโดยมุ่งเน้นที่การละเมิดโปรแกรมป้องกันไวรัส เราพบแคมเปญแรกที่ละเมิดไอคอนของผู้จำหน่ายโปรแกรมป้องกันมัลแวร์ CheckPoint โดยการปลอมแปลง และใช้เป็นโลโก้สำหรับมัลแวร์ PyInstaller ซึ่งเราตั้งชื่อว่าPYTRIC โดยปลอม ตัวเป็นไฟล์ไบนารีที่ถูกต้อง ดังนั้นเราจึงติดตามแคมเปญนี้ในฐานะแคมเปญหรือกลุ่มแรกภายใต้ UNG0801 หรือปฏิบัติการ IconCat
ผลการค้นพบเบื้องต้น
ณ วันที่ SEQRITE ทีม APT ของ Labs ติดตามเพย์โหลดการเข้าถึงเริ่มต้นอย่างละเอียดถี่ถ้วน เช่น ไฟล์ทางลัด อีเมลฟิชชิ่งแบบเจาะจงเป้าหมาย โปรแกรมติดตั้งที่เป็นอันตราย และอื่นๆ อีกมากมาย เราได้พบไฟล์ PDF ไฟล์หนึ่งชื่อ help.pdf
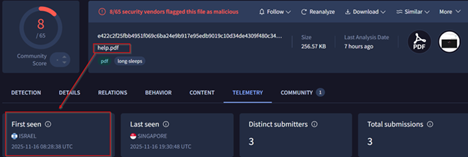
ตัวอย่างนี้ถูกอัปโหลดไปยังคลังข้อมูลแซนด์บ็อกซ์สาธารณะเมื่อวันที่ 16 พฤศจิกายน 2025 และถูกอัปโหลดครั้งแรกจากตำแหน่งทางภูมิศาสตร์ของประเทศอิสราเอลนักวิจัยด้านความปลอดภัย คนอื่นๆ ก็พบแคมเปญนี้เช่น กัน
กำลังตรวจสอบไฟล์ PDF ที่เป็นอันตราย
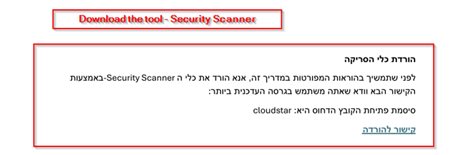
จากการวิเคราะห์ไฟล์ PDF help.pdf ในเบื้องต้น เราพบว่าไฟล์นี้ทำหน้าที่ทั้งเป็นเอกสารล่อลวงและเป็นกลไกในการส่งมอบมัลแวร์ในขั้นตอนต่อไปเอกสารดังกล่าวแนะนำให้เหยื่อดาวน์โหลดเครื่องมือชื่อ“Security Scanner”ซึ่งจัดเก็บไว้บนDropboxและได้รับการป้องกันด้วยรหัสผ่าน“cloudstar”ในส่วนของกลอุบายทางสังคม เอกสารนี้แนะนำให้ผู้ใช้ตรวจสอบให้แน่ใจว่ากำลังใช้เวอร์ชันล่าสุดของเครื่องมือโดยแอบอ้างอย่างผิดๆ ว่าเครื่องมือนี้ถูกต้องตามกฎหมายโดยเชื่อมโยงกับCheck Point
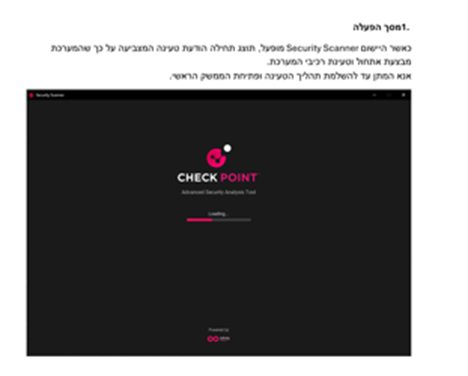
เพื่อให้ข้อมูลล่อเป้ามีความเกี่ยวข้องมากที่สุดเท่าที่จะเป็นไปได้ ไฟล์ PDF นี้จึงมีโลโก้และภาพหน้าจอเริ่มต้นของเครื่องมือรักษาความปลอดภัยที่จัดทำโดยผู้จำหน่าย Check Point Anti-Malware ด้วย
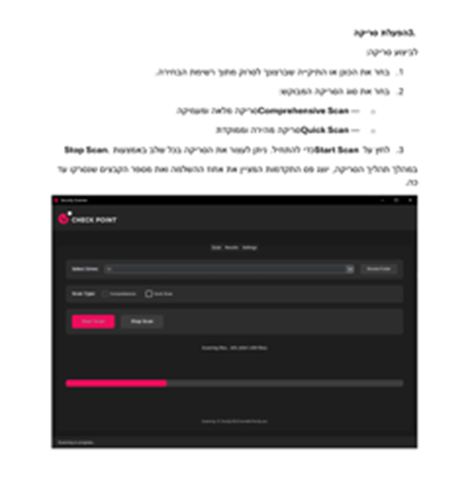
ในหน้าถัดไป เอกสารจะเน้นที่คำแนะนำทีละขั้นตอนสำหรับการเริ่มต้นการสแกนรวมถึงการเลือกไดรฟ์หรือโฟลเดอร์เป้าหมาย และการเลือกโหมดการสแกนระหว่างแบบรวดเร็วหรือแบบละเอียดนอกจากนี้ยังอธิบายวิธีการที่ผู้ใช้สามารถเริ่มหรือหยุดกระบวนการสแกน และตรวจสอบความคืบหน้าของการสแกนด้วยภาพผ่านตัวบ่งชี้ความคืบหน้าบนหน้าจอ ซึ่งเป็นการเสริมสร้างภาพลักษณ์ของเครื่องมือรักษาความปลอดภัยที่ถูกต้องและใช้งานได้จริง
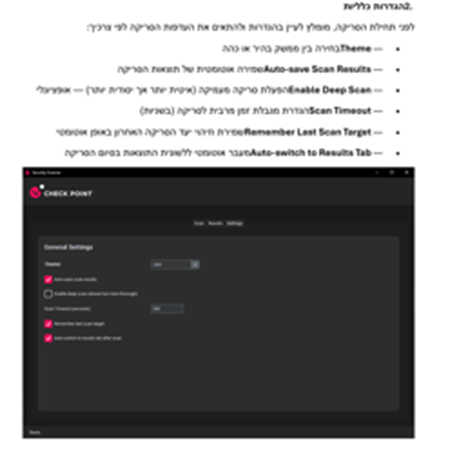
ในหน้าสามของไฟล์ PDF นี้ จะเน้นไปที่ประเภทของการสแกนที่มีให้เลือกใช้ เช่น การสแกนแบบละเอียด การสแกนแบบรวดเร็ว และอื่นๆ อีกมากมาย
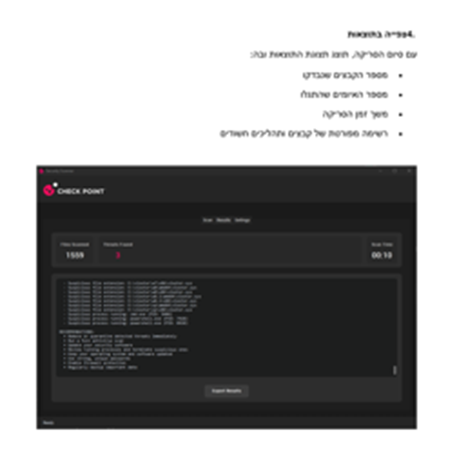
หน้าสุดท้ายของไฟล์ PDF ที่เป็นอันตรายนี้จะเน้นไปที่ส่วนแสดงผลการสแกนซึ่งจะแสดงขึ้นเมื่อกระบวนการสแกนเสร็จสมบูรณ์ ส่วนนี้จะนำเสนอสรุปข้อมูลสำคัญต่างๆ รวมถึงจำนวนไฟล์ที่สแกนทั้งหมดภัยคุกคามที่ตรวจพบและระยะเวลาการสแกนโดยรวม นอกจากนี้ยังแสดงรายการไฟล์และกระบวนการที่น่าสงสัยอย่างละเอียดพร้อมด้วยคำแนะนำในการแก้ไขปัญหาทั่วไป
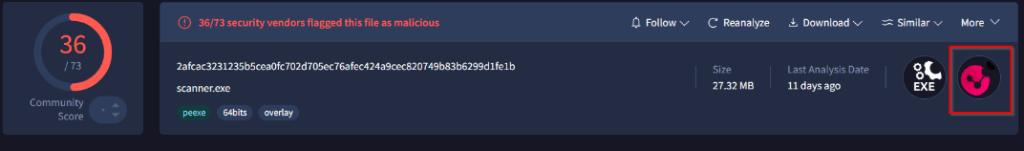
ในส่วนถัดไป เราจะมาดูการวิเคราะห์ทางเทคนิคของเพย์โหลดขั้นที่สอง ซึ่งคู่มือ PDF แนะนำให้เหยื่อดาวน์โหลดจาก Dropbox
การวิเคราะห์ทางเทคนิค
ในส่วนนี้ เราจะมุ่งเน้นไปที่ความสามารถทางเทคนิคของอุปกรณ์ฝังในร่างกาย ซึ่งเราใช้ชื่อในการติดตามว่า PYTRIC
มัลแวร์ฝังตัวใน PyInstaller – PYTRIC
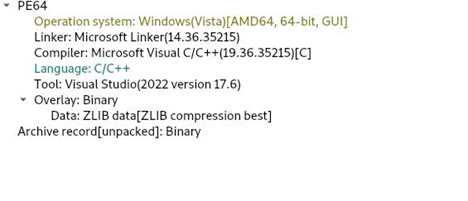
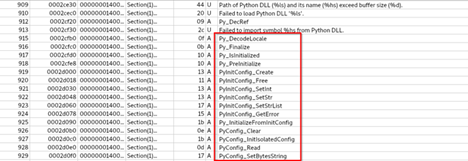
ในขั้นต้น เมื่อโหลดไฟล์ไบนารีลงในเครื่องมือวิเคราะห์พื้นฐาน เราพบว่ามันถูกบรรจุโดยใช้PyInstallerกล่าวโดยง่ายคือ มัลแวร์นั้นถูกเขียนขึ้นด้วยภาษา Python ตั้งแต่แรก แล้วจึงถูกรวมเข้าเป็นไฟล์ปฏิบัติการแบบสแตนด์อโลนสำหรับ Windows PyInstaller จะบรรจุตัวแปลภาษา Python ไลบรารีที่จำเป็น และโค้ด Python ของผู้โจมตีไว้ในไฟล์ไบนารีเดียว ทำให้สามารถทำงานบนระบบที่ไม่ได้ติดตั้ง Python ได้ เทคนิคนี้มักถูกผู้ก่อภัยคุกคามนำไปใช้ในทางที่ผิด เนื่องจากช่วยลดความยุ่งยากในการติดตั้งใช้งาน และยังเพิ่มการปกปิดข้อมูลในระดับหนึ่ง ทำให้การวิเคราะห์แบบคงที่ทำได้ยากขึ้นเล็กน้อย
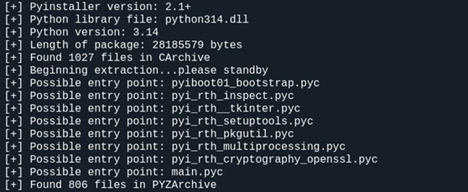
ดังนั้น เราจึงตัดสินใจแยกไฟล์ออกจาก PYZArchive ที่เป็นอันตรายนี้ และเมื่อถอดรหัสไฟล์ main.pyc แล้ว เราก็พบส่วนของโค้ดที่เป็นอันตราย
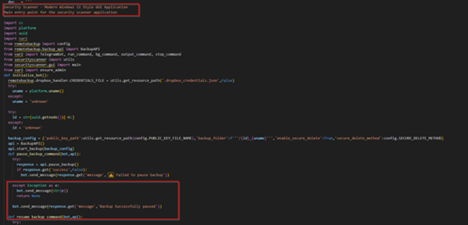
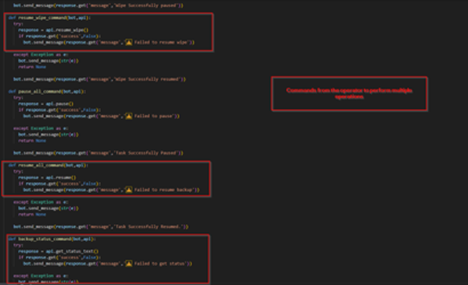
สุดท้ายนี้ เราจะเห็นได้ว่าสคริปต์ที่เป็นอันตรายนั้นมีข้อความหลายข้อความเพื่อดำเนินการบางอย่าง
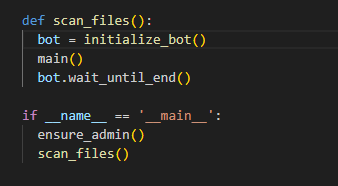
จากนั้น เราพบชุดฟังก์ชันที่น่าสนใจชุดหนึ่งชื่อ scan_files ซึ่งโดยพื้นฐานแล้วจะสแกนไฟล์ทั้งหมดในเครื่องเป้าหมาย และยังมีฟังก์ชันอื่น ๆ อีก ซึ่งจะตรวจสอบว่าสคริปต์หรือโปรแกรมฝังตัว PYTIC มีสิทธิ์ผู้ดูแลระบบในการดำเนินการชุดงานบางอย่างหรือไม่

ในส่วนสุดท้ายของสคริปต์นี้ เราจะเห็นว่ามีคำสั่งหลายคำสั่งที่ถูกเรียกใช้จากฝั่ง TA ซึ่งทำหน้าที่ต่างๆ เช่น การล้างระบบทั้งหมด การลบข้อมูลสำรองทั้งหมด การตรวจสอบสถานะข้อมูลสำรอง และอื่นๆ อีกมากมาย ทำให้มัลแวร์นี้เป็นเหมือนโปรแกรมล้างข้อมูลชนิดหนึ่งในฝั่งเหยื่อ
ดังนั้น เราจึงสรุปได้ว่า อิมแพลนต์ PYTRIC นั้นโดยพื้นฐานแล้วเป็นมัลแวร์ที่เขียนโปรแกรมได้ไม่ดีนัก โดยได้รับการสนับสนุนจาก PyInstaller นอกจากนี้ เมื่อตรวจสอบโทเค็นบอทของ Telegram เราพบว่าชื่อของบอทที่ใช้เชื่อมต่อกับ TA คือ Backup2040 ซึ่งถูกใช้ในการดำเนินการข้างต้น
แคมเปญ – II
ในแคมเปญที่สองของคู่มือปฏิบัติการร่วมที่เน้นการใช้โปรแกรมป้องกันไวรัสในทางที่ผิด เราพบว่ามันได้นำไอคอนของผู้จำหน่ายโปรแกรมป้องกันมัลแวร์ SentinelOne มาใช้ในทางที่ผิด โดยการปลอมแปลงไอคอน และใช้เป็นโลโก้สำหรับมัลแวร์ที่พัฒนาด้วยภาษา Rust ซึ่งเราได้ตั้งชื่อว่า RUSTRIC โดยปลอมตัวเป็นไฟล์ไบนารีที่ถูกต้องตามกฎหมาย ดังนั้น เราจึงติดตามมันในฐานะแคมเปญหรือกลุ่มที่สองภายใต้ UNG0801 หรือปฏิบัติการ IconCat
ผลการค้นพบเบื้องต้น
หลังจากที่เราติดตามแคมเปญแรกได้แล้ว ต่อมาเรายังติดตามและระบุอีเมลฟิชชิ่งแบบเจาะจงเป้าหมายที่เป็นอันตราย ซึ่งถูกอัปโหลดมาจากประเทศอิสราเอลได้อีกด้วย
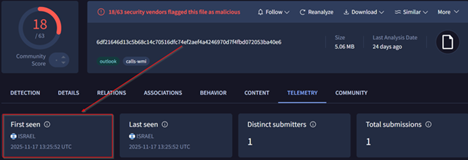
ดังที่เราเห็นได้ว่า ตัวอย่างได้ถูกอัปโหลดไปยังคลังข้อมูลแซนด์บ็อกซ์สาธารณะเมื่อวันที่ 17 พฤศจิกายน 2025 ต่อไปนี้ เรามาดูอีเมลฟิชชิ่งแบบเจาะจงเป้าหมายที่เป็นอันตรายกัน
กำลังตรวจสอบไฟล์อีเมลฟิชชิ่งแบบเจาะจงเป้าหมายที่เป็นอันตราย
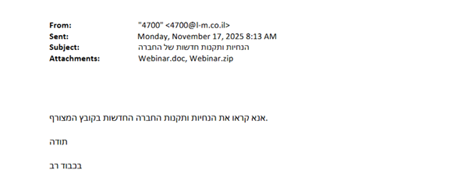
ในเบื้องต้น เมื่อตรวจสอบอีเมลฟิชชิ่งที่เป็นอันตราย เราพบว่าอีเมลดังกล่าวแอบอ้างเป็น LM Groupซึ่งเป็นบริษัทจัดหางานและบริการด้านทรัพยากรบุคคลที่ถูกต้องตามกฎหมายของอิสราเอล โดยใช้โดเมน lm.co.il ในทางที่ผิด เมื่อตรวจสอบเนื้อหาของอีเมล เราพบว่าผู้ส่งได้ใช้ถ้อยคำบางส่วนเพื่อให้ดูเหมือนการสื่อสารภายในองค์กร โดยใช้ชื่อผู้ส่งที่เป็นแผนกทั่วไปและภาษาฮิบรูที่เป็นทางการ และแนบไฟล์ที่นำเสนอเป็นแนวทางปฏิบัติของบริษัทและเอกสารสัมมนาออนไลน์ตามปกติ ซึ่งได้แก่ไฟล์ Webinar.doc และ Webinar.zip
การวิเคราะห์ทางเทคนิค
ในส่วนนี้ เราจะมุ่งเน้นไปที่สององค์ประกอบของแคมเปญนี้ องค์ประกอบแรกคือเอกสาร Word ที่เป็นอันตรายซึ่งมีมาโครอยู่ภายใน นำไปสู่ขั้นตอนที่สองและขั้นตอนสุดท้าย ซึ่งเราติดตามในชื่อ RUSTRIC
เอกสาร Word ที่เป็นอันตราย
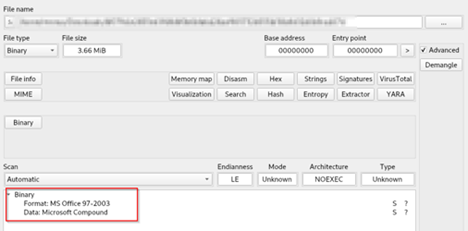
ในตอนแรก เมื่อเราศึกษาเครื่องมือวิเคราะห์ไฟล์เบื้องต้น เราก็คุ้นเคยกับรูปแบบไฟล์เป็นอย่างดี นั่นคือไฟล์เอกสารที่มีมาโครอยู่ภายใน
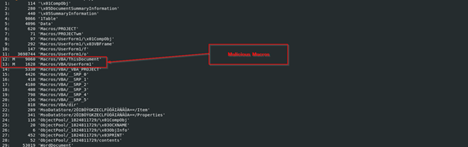
นอกจากนี้ เรายังสังเกตเห็นว่าเอกสารนั้นเสียหายโดยสิ้นเชิง และจุดประสงค์เดียวของไฟล์ Word ก็คือการวางตัวจัดการขั้นตอนสุดท้ายเท่านั้น เมื่อตรวจสอบสตรีมแล้ว เราพบว่าในบรรดาสตรีมทั้งหมด มีเพียงสองสตรีมที่น่าสนใจ ซึ่งมีโค้ดที่เป็นอันตรายอยู่
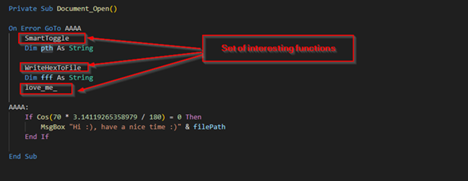
จากการตรวจสอบมาโครที่เป็นอันตรายเพิ่มเติม เราพบว่ามันมีชุดฟังก์ชันที่น่าสนใจอยู่หลายชุดสำหรับการทำงานบางอย่าง นอกจากนี้ เรายังพบว่าผู้โจมตีได้ทิ้งข้อความที่อบอุ่นหัวใจไว้สำหรับนักวิเคราะห์และเป้าหมาย ซึ่งมีใจความว่า "สวัสดี : ) ขอให้มีความสุข : )"
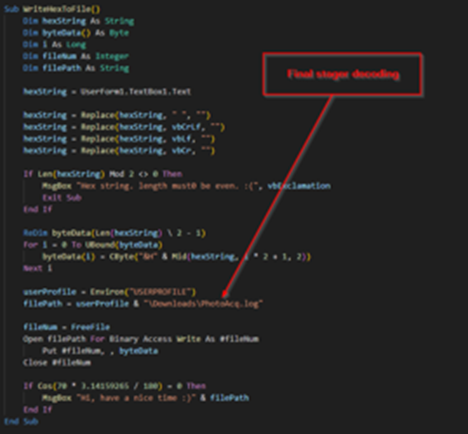
จากการวิเคราะห์ฟังก์ชัน WriteHexToFile เราพบว่าฟังก์ชันนี้มีหน้าที่ในการดึงและสร้างข้อมูลขั้นสุดท้ายจากสตรีม UserForm1 ฟังก์ชันนี้อ่านข้อมูลขนาดใหญ่ที่เข้ารหัสแบบเลขฐานสิบหกซึ่งจัดเก็บอยู่ภายในค่าในระหว่างการออกแบบของ UserForm1.TextBox1.Text ลบสิ่งแปลกปลอมในการจัดรูปแบบทั้งหมด เช่น ช่องว่างและตัวแบ่งบรรทัด และตรวจสอบความถูกต้องของข้อมูล จากนั้นถอดรหัสสตริงเลขฐานสิบหกทีละไบต์เป็นรูปแบบไบนารีดิบ และเขียนข้อมูลที่สร้างใหม่ลงดิสก์เป็นไฟล์ PhotoAcq.log ใน ไดเร็กทอรี ดาวน์โหลด ของเป้าหมาย ซึ่งรู้จักกันในชื่อ PhotoAcq.log
นอกจากนี้ เรายังพบรูปแบบที่แปลกประหลาดมาก นั่นคือ ผู้โจมตีชอบใช้สัญลักษณ์แสดงอารมณ์ซ้ำๆ และทิ้งข้อความที่คล้ายกันไว้ทั่วสคริปต์ที่เป็นอันตราย
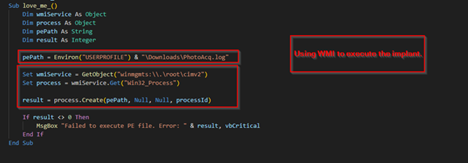
ถัดมา เมื่อตรวจสอบฟังก์ชัน love_me_ พบว่ามีหน้าที่ในการเรียกใช้เพย์โหลดที่สร้างขึ้นใหม่หลังจากที่เขียนลงดิสก์แล้ว โดยจะสร้างพาธแบบเต็มไปยังไฟล์ PhotoAcq.log ที่อยู่ใน ไดเร็กทอรี ดาวน์โหลด ของเหยื่อ และใช้Windows Management Instrumentation (WMI)ในการเรียกใช้งาน โดยเฉพาะอย่างยิ่ง มาโครจะได้รับแฮนเดิลไปยังคลาส Win32_Process ผ่านเนมสเปซ root\cimv2 และเรียกใช้เมธอด Create เพื่อสร้างกระบวนการใหม่
ต่อไป เราจะมาดูส่วนสุดท้ายของโปรแกรม ซึ่งก็คือ RUSTRIC
การฝังสนิมที่เป็นอันตราย – RUSTRIC
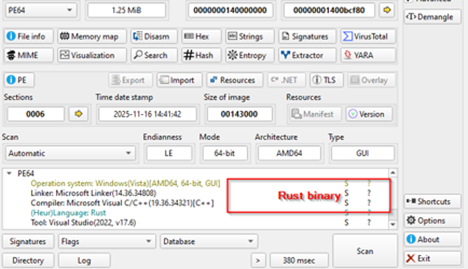
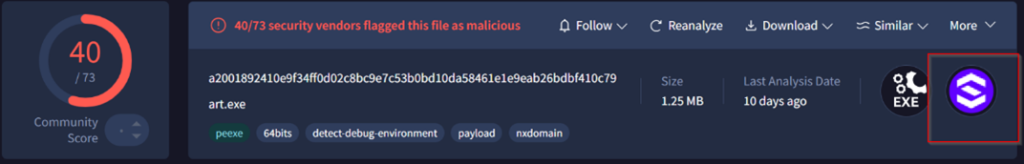
ในขั้นต้น เมื่อโหลดไฟล์ไบนารีลงในเครื่องมือวิเคราะห์เบื้องต้น เราพบว่านี่คือมัลแวร์ที่เขียนด้วยภาษา Rust
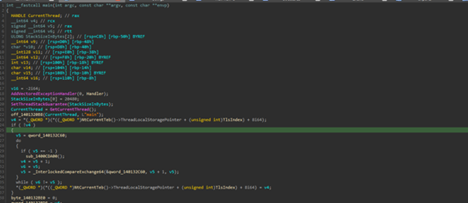
เมื่อพิจารณาถึงฟังก์ชันหลัก เราพบว่าเนื่องจากเป็นไบนารีที่เขียนด้วยภาษา Rust จึงมีการผสมผสานระหว่างไลบรารีและส่วนของโค้ดจำนวนมาก ซึ่งไม่ค่อยน่าสนใจเท่าไหร่
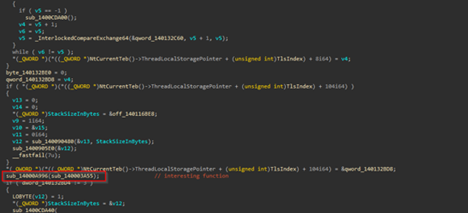
ถัดมา เราพบฟังก์ชันที่น่าสนใจ ซึ่งทำหน้าที่หลายอย่าง เช่น การแสดงรายการโปรแกรมป้องกันไวรัสที่มีอยู่ในเครื่องเป้าหมาย
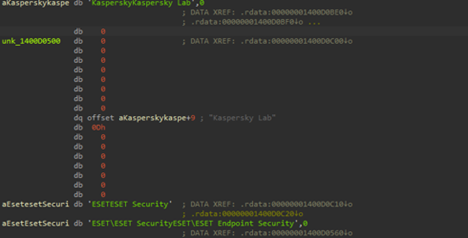
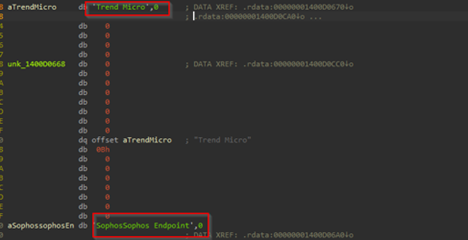
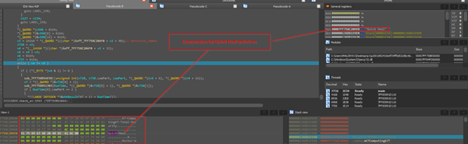
อย่างที่กล่าวไปแล้ว เรายังพบว่ามันระบุรายชื่อโปรแกรมป้องกันไวรัสทั้งหมด 28 ตัว ซึ่งรวมถึง QuickHeal, CrowdStrike, CheckPoint, ESET และอื่นๆ อีกมากมาย โดยการระบุชื่อไฟล์ของไฟล์เอเจนต์ป้องกันมัลแวร์ โฟลเดอร์เฉพาะ และอื่นๆ อีกมากมาย รายชื่อผู้จำหน่ายโปรแกรมป้องกันมัลแวร์ที่ระบุโดยมัลแวร์นี้มีดังต่อไปนี้:
| # | ชื่อโปรแกรมป้องกันไวรัส |
| 1 | รักษาด่วน |
| 2 | ไมโครซอฟท์ Defender |
| 3 | Avast |
| 4 | AVG |
| 5 | Avira |
| 6 | Bitdefender |
| 7 | Kaspersky |
| 8 | ESET |
| 9 | แมคอาฟี |
| 10 | นอร์ตัน |
| 11 | เทรนด์ไมโคร |
| 12 | Sophos |
| 13 | Malwarebytes |
| 14 | แพนด้ารักษาความปลอดภัย |
| 15 | F-Secure |
| 16 | ประชา |
| 17 | Webroot |
| 18 | กระบอกสูบ |
| 19 | เซนติเนลวัน |
| 20 | วีเอ็มแวร์ คาร์บอนแบล็ค |
| 21 | CrowdStrike |
| 22 | G DATA |
| 23 | Qihoo 360 |
| 24 | K7 คอมพิวเตอร์ |
| 25 | หมอเว็บ |
| 26 | Check Point |
| 27 | BullGuard |
| 28 | Emsisoft |
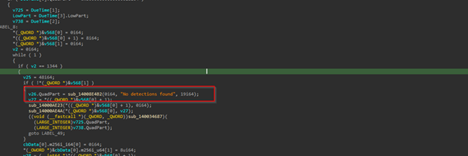
นอกจากนี้ เมื่อการตรวจสอบเสร็จสมบูรณ์ และในกรณีที่อุปกรณ์ฝังตัวตรวจพบว่าไม่มีโปรแกรมป้องกันไวรัสบางตัวอยู่ มันจะแสดงข้อความว่า “ ไม่พบการตรวจจับใดๆ ” จากนั้น เมื่อการตรวจสอบโปรแกรมป้องกันไวรัสเสร็จสิ้น มันจะดำเนินการตามขั้นตอนต่อไป
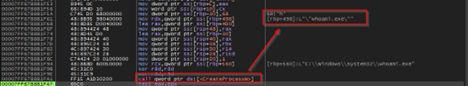
ในขั้นต้น มันจะเรียกใช้คำสั่ง whoami.exe ซึ่งโดยพื้นฐานแล้วเป็นพฤติกรรมทั่วไปที่โปรแกรมฝังตัวมักทำ แม้ว่าจะค่อนข้างส่งเสียงดังก็ตาม
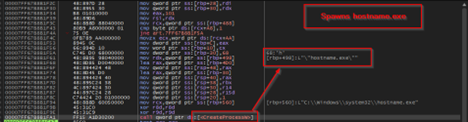
ถัดไป โปรแกรมจะเรียกใช้คำสั่ง hostname.exe ซึ่งเป็นพฤติกรรมทั่วไปในการตรวจสอบชื่อโฮสต์ของเป้าหมาย
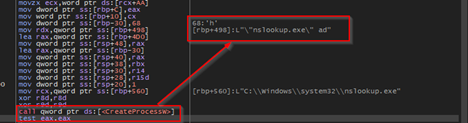
และคำสั่งสุดท้ายที่โปรแกรมฝังตัวทำงานคือ nslookup.exe ซึ่งโดยพื้นฐานแล้วเป็นการดำเนินการที่เกี่ยวข้องกับเครือข่าย
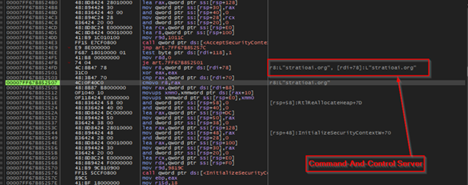
สุดท้ายแต่ไม่ท้ายสุด เรายังได้ดึงที่อยู่ของเฟรมเวิร์กควบคุมและสั่งการ ซึ่งในกรณีนี้คือมัลแวร์ที่พยายามเชื่อมต่อกับที่อยู่ C2 หลายครั้ง
เมื่อเราสรุปการวิเคราะห์อุปกรณ์ฝังตัวพื้นฐานนี้แล้ว ต่อไปเราจะไปดูสิ่งประดิษฐ์ที่เกี่ยวข้องกับโครงสร้างพื้นฐานกัน
การวิเคราะห์โครงสร้างพื้นฐาน
ในการโจมตีครั้งแรก เราพบว่าผู้โจมตีได้ใช้ Telegram ในทางที่ผิดเพื่อการสื่อสารและงานด้านโครงสร้างพื้นฐาน ในขณะที่ในการโจมตีครั้งที่สอง เราได้แยกส่วนการควบคุมและสั่งการออกจากมัลแวร์
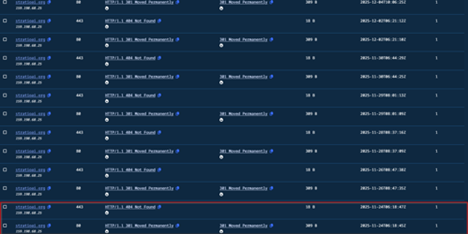
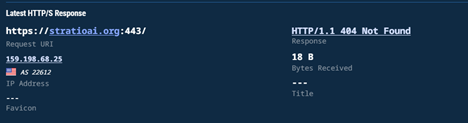
เมื่อตรวจสอบรายละเอียดด้านโครงสร้างพื้นฐาน เราพบว่ามีการเปลี่ยนเส้นทางไปยังเวอร์ชัน HTTPS ของเว็บเพจหลายครั้ง รวมถึงการตอบสนองล่าสุด ซึ่งเราพบว่ามีการใช้งานพอร์ต 443 ซึ่งเราเชื่อว่าเป็นพอร์ตที่ใช้ในการสื่อสารกับเซิร์ฟเวอร์ C2
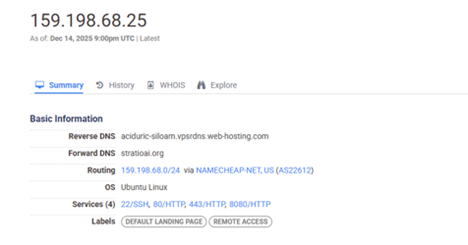
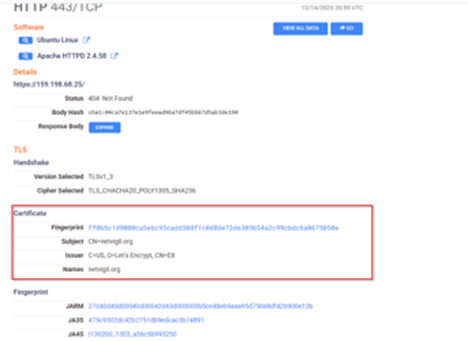
ต่อมา ในระหว่างการตรวจสอบโครงสร้างพื้นฐาน เราสังเกตเห็นรายละเอียดที่น่าสนใจอย่างหนึ่ง คือ ที่อยู่ IP ที่แมปกับโดเมนยังคงเชื่อมโยงกับ CNAME ของ netvigil.org และยังคงแสดงใบรับรอง TLS ที่ออกให้สำหรับโดเมนนั้น แทนที่จะเป็นใบรับรองที่เรากำลังวิเคราะห์อยู่ ซึ่งบ่งชี้ว่า VPS นั้นเคยโฮสต์ netvigil.org มาก่อน และไม่เคยได้รับการกำหนดค่าใหม่ทั้งหมดสำหรับโดเมนใหม่ ในทางปฏิบัติ เราเชื่อว่าสิ่งตกค้างประเภทนี้ ซึ่งโฮสต์พื้นฐานยังคงเก็บใบรับรองหรือรายการโฮสต์เสมือนจากการตั้งค่าก่อนหน้านี้ เป็นเรื่องปกติในโครงสร้างพื้นฐานราคาประหยัดหรือที่นำมาใช้ใหม่ ซึ่งมักพบเห็นได้ในปฏิบัติการที่เป็นอันตราย
เราเชื่อว่านักแสดงคนนั้นเพียงแค่ชี้โดเมนใหม่ไปยังเซิร์ฟเวอร์ที่มีอยู่แล้ว โดยไม่ได้ลบการตั้งค่าเก่าออกไป
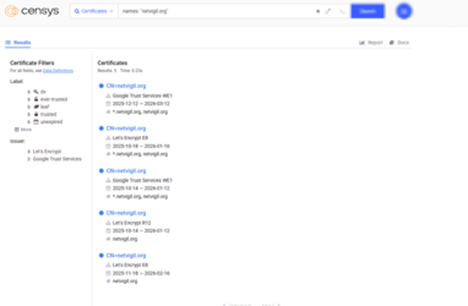
การตรวจสอบประวัติใบรับรองใน Censys ยิ่งสนับสนุนการประเมินนี้ เมื่อค้นหา netvigil.org เราพบใบรับรองที่ใช้งานอยู่และออกใหม่หลายใบที่เชื่อมโยงกับโดเมนเดียวกัน รวมถึงรายการไวด์การ์ด (*.netvigil.org) ด้วย
สรุป
ดังนั้น เราจึงสรุปได้ว่า แม้ว่าทั้งสองแคมเปญจะมีแรงจูงใจที่แตกต่างกัน แต่ก็มีกลยุทธ์ที่คล้ายคลึงกันในการใช้ไอคอน AV บนโปรแกรมฝังตัวเพื่อการดำเนินการ ซึ่งเชื่อมโยงทั้งสองแคมเปญเข้าด้วยกันภายใต้คลัสเตอร์ UNG0801 โดยแคมเปญแรกใช้ไอคอนและธีมของ Check Point ในการส่งโปรแกรมฝังตัว PYTRIC ซึ่งทำการโจมตีอย่างรุนแรง เช่น การลบข้อมูลระบบ ในขณะที่อีกแคมเปญหนึ่งก็ใช้ไอคอนของ Sentinel One และธีมที่คล้ายกันเล็กน้อยในการส่งโปรแกรมฝังตัว RUSTRIC ซึ่งเราเชื่อว่ามีจุดประสงค์เพื่อการสอดแนมเท่านั้น
การระบุผู้กระทำความผิดนั้นเป็นเรื่องยากและสับสน แต่เนื่องจากรูปแบบการดำเนินการและช่วงเวลาของแคมเปญค่อนข้างคล้ายคลึงกัน เราจึงจัดกลุ่มแคมเปญนี้ไว้ในชื่อปฏิบัติการ IconCat หรือ UNG0801 แม้ว่าจะมีความขัดแย้งอยู่บ้าง แต่เราเชื่อว่าแคมเปญแรกไม่ได้มีเจตนาที่จะขโมยข้อมูลหรือจารกรรม ในขณะที่แคมเปญที่สองมุ่งเน้นไปที่การจารกรรม โดยเลียนแบบพฤติกรรมของกลุ่มภัยคุกคามขั้นสูงแบบต่อเนื่อง (APT)
ดังนั้น ทั้งหมดนี้จึงสรุปผลการวิจัยของเรา และให้เหตุผลข้างต้นด้วยความมั่นใจในระดับหนึ่งเกี่ยวกับการจัดกลุ่มแคมเปญต่างๆ ไว้ด้วยกันซึ่งอาจมีการเปลี่ยนแปลงได้รวมถึงการเน้นให้เห็นถึงความแตกต่างบางประการด้วย
SEQRITE การป้องกัน
- ฉีด
- Win64
- โทรจัน.50253.GC
- โทรจัน.50255.GC
- โทรจัน.50254.GC
IOCs
| กัญชา | ชนิดของไฟล์ |
| 6df21646d13c5b68c14c70516dfc74ef2aef4a4246970d7f4fbd072053ba40e6 | Outlook |
| 6f079c1e2655ed391fb8f0b6bfafa126acf905732b5554f38a9d32d0b9ca407d | เอกสาร |
| 77ceeb88a1fe4fb03af1acc589e02aeb156e3b22b110124ce1b25c940b0d9bbe | ZIP |
| 54ebdea80d30660f1d7be0b71bc3eb04189ef2036cdbba24d60f474547d3516a | EXE |
| 2afcac3231235b5cea0fc702d705ec76afec424a9cec820749b83b6299d1fe1b | EXE |
| e422c2f25fbb4951f069c6ba24e9b917e95edb9019c10d34de4309f480c342df | รูปแบบไฟล์ PDF |
ที่อยู่โฮสต์/IP
| stratioai[.]org |
| hxxps://www[.]dropbox[.]com/scl/fi/e2tctz6iy0s81dcxysbkf/help.pdf?rlkey=4b3uydquzd0h5xe7lk0gk95r9&st=c1qfydwi&dl=1 |
| 159[.]198[.]68[.]25 |
MITER ATT&CK
| ชั้นเชิง | รหัสเทคนิค | ชื่อเทคนิค | วิธีการนำไปใช้กับปฏิบัติการ IconCat |
| การเข้าถึงเบื้องต้น | T1566.001 | ฟิชชิ่ง: ไฟล์แนบ Spearphishing | ทั้งสองแคมเปญใช้ไฟล์ PDF และเอกสาร Word ที่เป็นอันตรายซึ่งส่งมาผ่านการโจมตีแบบสเปียร์ฟิชชิ่ง |
| T1566.002 | ฟิชชิง: ลิงก์สเปียร์ฟิชชิง | แคมเปญที่ 1 แนะนำให้เหยื่อดาวน์โหลด "โปรแกรมสแกนความปลอดภัย" ปลอมจาก Dropbox | |
| T1204.002 | การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย | เหยื่อถูกหลอกล่อทางสังคมให้เปิดเอกสาร PDF/Word ด้วยตนเอง | |
| การกระทำ | T1059.006 | ตัวแปลคำสั่งและสคริปต์: Python | แคมเปญที่ 1 ใช้มัลแวร์ Python ที่บรรจุอยู่ใน PyInstaller (PYTRIC) |
| T1059.005 | ล่ามคำสั่งและสคริปต์: Visual Basic | แคมเปญที่สองใช้มาโคร VBA ที่เป็นอันตรายในเอกสาร Word | |
| T1047 | ของ Windows Management Instrumentation | RUSTRIC ถูกเรียกใช้งานผ่าน WMI (Win32_Process.Create) | |
| การหลบหลีกการป้องกัน | T1036.005 | การปลอมแปลง: จับคู่ชื่อหรือสถานที่ที่ถูกต้องตามกฎหมาย | แคมเปญทั้งสองแอบอ้างเป็นผู้จำหน่ายโปรแกรมป้องกันไวรัสที่น่าเชื่อถือ (Check Point และ SentinelOne) |
| T1027 | ไฟล์หรือข้อมูลที่ทำให้สับสน | ข้อมูลสำคัญถูกเข้ารหัสแบบเลขฐานสิบหกภายในเอกสาร Word | |
| T1218 | การดำเนินการพร็อกซีไบนารีที่ลงนาม | มัลแวร์จะใช้ประโยชน์จากไบนารีที่เชื่อถือได้ของ Windows (เช่น wmic, nslookup, whoami, hostname) | |
| การค้นพบ | T1518.001 | การค้นพบซอฟต์แวร์ความปลอดภัย | RUSTRIC ระบุผลิตภัณฑ์ป้องกันไวรัสและ EDR ที่แตกต่างกัน 28 รายการ โดยตรวจสอบเส้นทางไฟล์ที่รู้จักและตัวบ่งชี้กระบวนการ |
| ควบคุมและสั่งการ | T1105 | การถ่ายโอนเครื่องมือขาเข้า | Campaign-I ดึงข้อมูลมัลแวร์ขั้นที่สองจาก Dropbox ซึ่งเป็นส่วนหนึ่งของห่วงโซ่การติดเชื้อ |
| T1071.001 | Application Layer Protocol: โปรโตคอลเว็บ | มัลแวร์ทั้งสองชนิดพยายามเชื่อมต่อโครงสร้างพื้นฐาน C2 ที่ผู้โจมตีควบคุมอยู่ ผ่านโปรโตคอลบนเว็บมาตรฐาน |


