• ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
Seqrite ห้องปฏิบัติการ บทความ
ติดต่อฝ่ายขาย กำลังถูกโจมตีอยู่หรือเปล่า?
  • ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
หน้าแรก  /  คำแนะนำและการแจ้งเตือนภัยคุกคาม  / ติดกับดักการโทร: กลโกงการจับกุมทางดิจิทัล
ติดกับดักการโทร: กลโกงการจับกุมทางดิจิทัล
05 มิถุนายน 2025

ติดกับดักการโทร: กลโกงการจับกุมทางดิจิทัล

เขียนโดย สุพโรจโยติ โชวธูรี
สุพโรจโยติ โชวธูรี
คำแนะนำและการแจ้งเตือนภัยคุกคาม

กลโกงการจับกุมทางดิจิทัล:

เรื่องทั้งหมดเริ่มต้นด้วยการโทรศัพท์ที่ดูเหมือนจะเป็นเรื่องปกติในตอนแรก—ด้วยน้ำเสียงที่สุขุม รอบคอบ และจริงจังอย่างไม่คาดคิด ปลายสายคือคนที่อ้างว่าเป็นตัวแทนของหน่วยงานรัฐบาล กล่าวหาคุณอย่างใจเย็นในข้อหาที่คุณไม่เคยกระทำ—เช่น การค้ายาเสพติด การฟอกเงิน หรืออะไรที่น่าตกใจไม่แพ้กัน พวกเขาเอ่ยชื่อ ที่อยู่ และรายละเอียดส่วนตัวอื่นๆ ของคุณด้วยความแม่นยำที่น่าขนลุก ทำให้การสนทนาทั้งหมดดูเหมือนจริงอย่างน่าตกใจ นี่คือด้านที่น่ากลัวของสิ่งที่เรียกว่า"การหลอกลวงจับกุมทางดิจิทัล" —รูปแบบใหม่ของการฉ้อโกงทางไซเบอร์ที่พัฒนาอย่างรวดเร็ว ซึ่งอาศัยความกลัวและความไว้วางใจเป็นเครื่องมือ
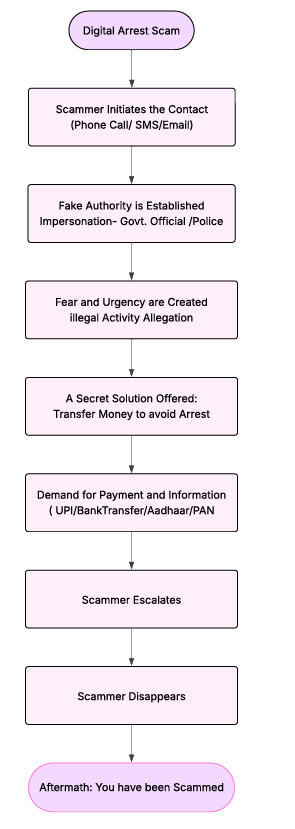
 

การรวบรวมข้อมูล:

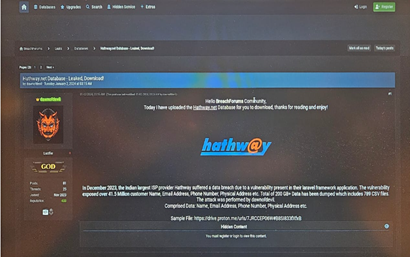
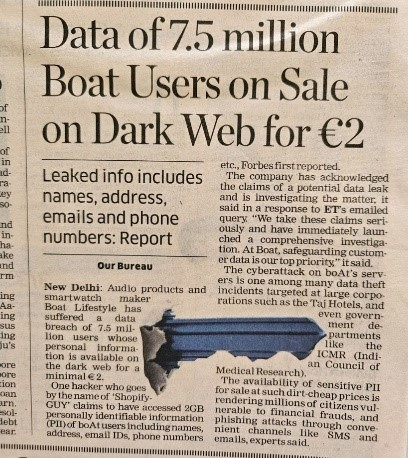
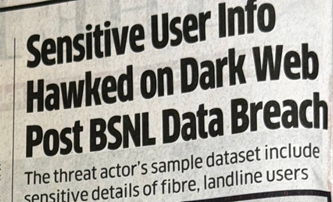
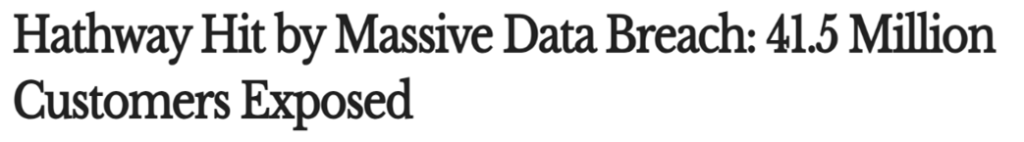
มิจฉาชีพกำลังฉวยโอกาสจากการละเมิดข้อมูลจำนวนมหาศาลเพื่อขโมยหมายเลข IMSI และรายละเอียด SIM โดยอาศัยข้อมูลทะเบียนบ้าน (Home Location Register) เพื่อสร้างโปรไฟล์เหยื่อที่ออกแบบมาอย่างพิถีพิถัน การสร้างโปรไฟล์ที่แม่นยำนี้ทำให้การหลอกลวงทางดิจิทัลดูน่าเชื่อถือและน่าเชื่อถืออย่างน่าตกใจ การละเมิด BoAt ในเดือนเมษายน 2024 เปิดเผยข้อมูลลูกค้าจำนวนมหาศาลถึง 7.5 ล้านราย ซึ่งรวมถึงชื่อและข้อมูลติดต่อ ซึ่งต่อมาถูกเปิดเผยบนเว็บดาร์ก ในทำนองเดียวกัน ระบบของ Hathway ก็ถูกบุกรุกผ่านช่องโหว่ของ Laravel ส่งผลให้ข้อมูลลูกค้าที่ละเอียดอ่อนรั่วไหล ซึ่งรวมถึงหมายเลข Aadhaar รายละเอียดหนังสือเดินทาง และเอกสาร KYC เมื่อข้อมูลส่วนบุคคลเหล่านี้แพร่กระจายออกไป ภัยคุกคามจากการโจรกรรมข้อมูลส่วนบุคคลและการหลอกลวงแบบเจาะจงเป้าหมายก็ยิ่งชัดเจนขึ้นเรื่อยๆ
การส่งข้อมูลทางกายภาพและการรั่วไหลในพื้นที่:

คุณส่งพาสปอร์ตของคุณไป ข้อมูลจะถูกแปลงเป็นดิจิทัลและจัดเก็บไว้โดยไม่มีระบบรักษาความปลอดภัยที่เหมาะสม ต่อมา เอกสารเหล่านั้นจะถูกส่งกลับมาทางอีเมลหาคุณ พร้อมกับหัวจดหมายปลอมของตำรวจ โดยอ้างว่าพบในคดีจับกุมยาเสพติด นี่เป็นกลโกงที่น่ากลัวมากเป็นการนำข้อมูลที่คุณส่งไปเองซึ่งจัดเก็บอย่างไม่ปลอดภัย มาใช้เป็นอาวุธข่มขู่และบีบบังคับคุณ

สื่อการสื่อสาร:

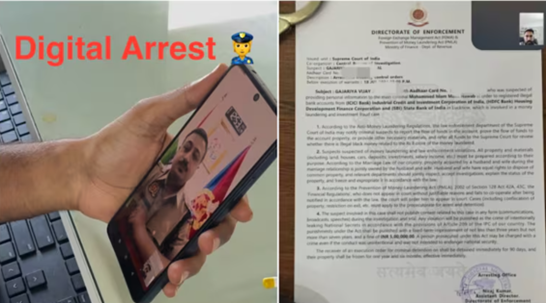
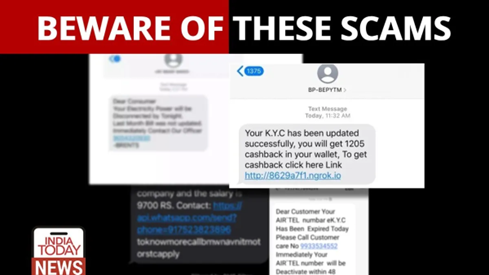
มิจฉาชีพมักหลอกคุณผ่านการโทรด้วยเสียง ปลอมแปลงหมายเลขโทรศัพท์ให้ดูเหมือน "ตำรวจเดลี" หรือ "รัฐบาลอินเดีย" ด้วยสคริปต์ที่กดดันสูง พวกเขายังใช้วิดีโอคอลบนแพลตฟอร์มอย่าง WhatsApp หรือ Zoom พร้อมพื้นหลังและเครื่องแบบปลอมของสถานีตำรวจเพื่อให้ดูน่าเชื่อถือ นอกจากนี้ ควรระวัง SMS ปลอมที่มีลิงก์หลอกลวง และโดยเฉพาะอย่างยิ่งอีเมลที่ปลอมแปลงโดเมนของรัฐบาล พร้อมแนบหมายศาลหรือ FIR ปลอม ซึ่งมักจะแสดงบัตรประจำตัวประชาชนที่รั่วไหลของคุณ ทั้งหมดนี้ออกแบบมาเพื่อให้ดูเป็นทางการอย่างยิ่งและทำให้คุณกลัวที่จะต้องปฏิบัติตามกฎหมาย
การอัปเดต KYC ปลอม
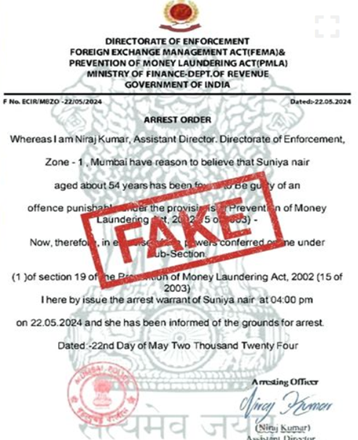
หมายจับปลอมส่งทางไปรษณีย์ถึงเหยื่อ
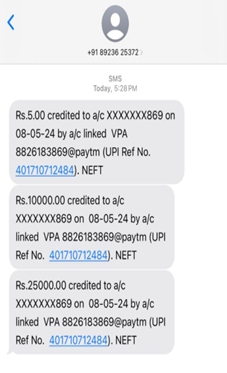
    

หมายเลขอ้างอิงการชำระเงินจะไม่ซ้ำกันสำหรับการทำธุรกรรมแต่ละครั้ง!
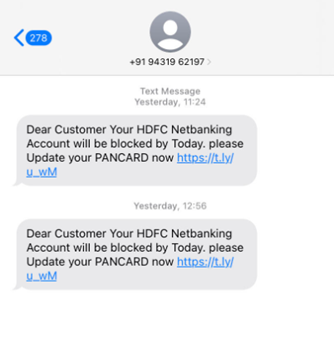
กำลังอัปเดต PAN!! ต้องมาจากกรมสรรพากรอินเดีย


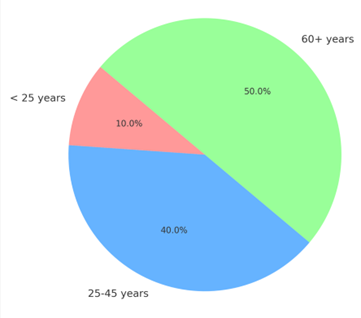
กลุ่มอายุต่างๆ ที่ตกเป็นเหยื่อของการหลอกลวง:

นักต้มตุ๋นมักตกเป็นเป้าหมายของคนทุกเพศทุกวัย แต่แตกต่างกันออกไป ผู้สูงอายุมักตกเป็นเหยื่อเนื่องจากไม่คุ้นเคยกับกลโกงทางไซเบอร์มากนักและเชื่อถือในอำนาจทางดิจิทัลมากกว่า คนหนุ่มสาวและนักศึกษาก็ได้รับผลกระทบอย่างหนักเช่นกัน เนื่องจากกลัวการหมิ่นประมาทในอาชีพ โดยเฉพาะอย่างยิ่งเมื่อการปรากฏตัวบนโซเชียลมีเดียอย่างแพร่หลายทำให้ติดตามร่องรอยดิจิทัลได้ง่าย ท้ายที่สุด คนทำงานก็ถูกเอาเปรียบด้วยความกลัวว่าจะตกงานหรือถูกเหยียดหยามทางสังคม ซึ่งเป็นการเอาเปรียบชื่อเสียงของพวกเขา
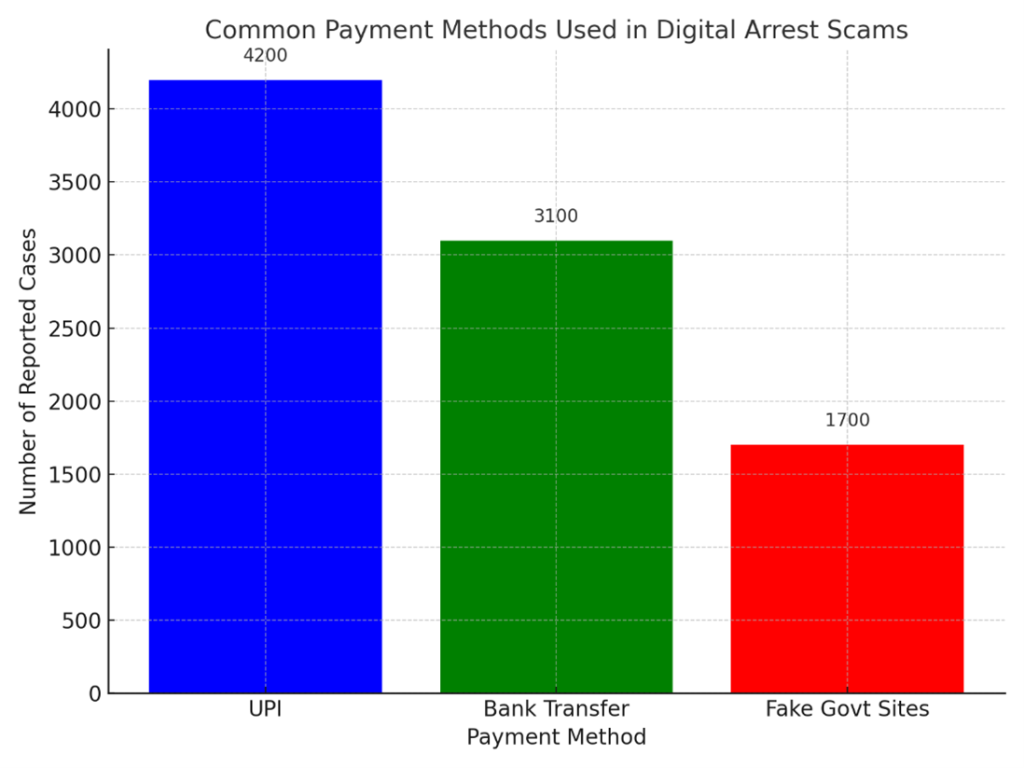
วิธีการชำระเงินทั่วไปและมาตรการในการขอรับการชำระเงินที่ถูกต้อง:

มิจฉาชีพเหล่านี้ใช้วิธีการปลอมแปลงข้อมูลการชำระเงินโดยเลียนแบบเกตเวย์ของธนาคารชื่อดังในอินเดีย แม้กระทั่งยอมรับข้อมูลบัตรหรือข้อมูล UPI พวกเขาถึงขั้นซื้อใบรับรอง SSL ที่ถูกต้องสำหรับไอคอน "แม่กุญแจปลอดภัย" ยิ่งไปกว่านั้น พวกเขายังบิดเบือนชื่อโดเมนด้วยการใช้ typosquatting ทำให้เว็บไซต์ปลอมดูเหมือน URL ของรัฐบาลจริง ๆ เกือบทั้งหมด ทั้งหมดนี้ออกแบบมาเพื่อหลอกให้คุณเชื่อว่าวิธีการชำระเงินของพวกเขานั้นถูกต้องตามกฎหมาย
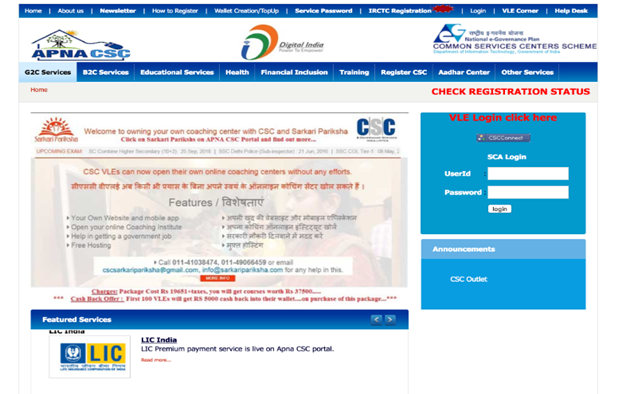
เป็นเว็บไซต์ปลอม: ที่อยู่อีเมลที่ไม่ใช่ของรัฐบาล

cscsarkaripariksha[@]gmail[.]com ข้อมูล[@]sarkaripariksha[.]com

เว็บไซต์ของหน่วยงานราชการจะใช้โดเมน@gov.in หรือ @nic.in เสมอ
Quick Heal AntiFraud.AI ตรวจจับและบล็อกการหลอกลวงการจับกุมทางดิจิทัลได้อย่างไร

1. การตรวจจับสายหลอกลวง (ก่อนที่คุณจะรับสาย)

🔔 คุณสมบัติ: การแจ้งเตือนการโทรฉ้อโกง + การป้องกันการหลอกลวง

  • AI ใช้ AI และฐานข้อมูลการหลอกลวงทั่วโลกเพื่อระบุหมายเลขการฉ้อโกงที่ทราบ
  • หากผู้หลอกลวงกำลังปลอมแปลงหมายเลข (เช่น ตำรวจ รัฐบาล ธนาคาร) คุณจะเห็นข้อความบนหน้าจอ การแจ้งเตือนความเสี่ยงจากการฉ้อโกง ก่อนที่จะตอบคำถาม—เพื่อช่วยให้คุณหลีกเลี่ยงกับดักได้ตั้งแต่เนิ่นๆ

2. การป้องกันเครื่องมือการเข้าถึงระยะไกล

🖥️ คุณสมบัติ: การแจ้งเตือนการแชร์หน้าจอ + เครื่องตรวจจับแอปฉ้อโกง

  • ตรวจจับว่าผู้หลอกลวงชักชวนให้คุณติดตั้งแอปแชร์หน้าจอเช่น เอนี่เดสก์, TeamViewerหรืออะไรก็ได้ APK ที่เป็นอันตราย.
  • AI จะส่งการแจ้งเตือนความเสี่ยงสูงทันที:
    “⚠️ ตรวจพบการแชร์หน้าจอ นี่อาจเป็นการหลอกลวง”
  • หากพบแอปที่ไม่ได้รับอนุญาต แอปเหล่านั้นจะถูกทำเครื่องหมายและปิดการใช้งาน


3. การติดตามกิจกรรมการธนาคารแบบเรียลไทม์

💳 คุณสมบัติ: การแจ้งเตือนการฉ้อโกงทางการเงิน + การแจ้งเตือนการเข้าถึงโดยไม่ได้รับอนุญาต

  • หากผู้หลอกลวงเข้าถึงและเริ่มต้นการโอนเงิน AntiFraud.AI จะตรวจสอบพฤติกรรมการธนาคารโดยใช้ AI
  • ระบุรูปแบบที่น่าสงสัย (การโอนเงินจำนวนมาก ผู้รับเงินรายใหม่ การเข้าสู่ระบบที่ผิดปกติ) และแจ้งเตือนให้คุณบล็อคหรือตรวจสอบทันที


4. การสกัดกั้นการตรวจสอบการชำระเงิน

🔐 คุณสมบัติ: ประกาศชื่อผู้รับเงิน + การชำระเงินที่ปลอดภัย

  • ก่อนทำธุรกรรมใดๆ ระบบจะอ่านข้อความ ชื่อผู้รับเงิน, แจ้งเตือนคุณหากไม่ใช่ผู้รับที่ผ่านการตรวจสอบ
  • โหมด Safe Banking จะบล็อคหน้าการชำระเงินที่ไม่ปลอดภัย ลิงก์ปลอม หรือแอปฟิชชิ่งที่นักต้มตุ๋นมักใช้


5. การตรวจจับการสลับซิมและการโอนสาย

📞 คุณสมบัติ: การแจ้งเตือนการโอนสาย

  • บางครั้งผู้หลอกลวงจะเปลี่ยนเส้นทางการโทรและ SMS เพื่อดักจับ OTP หรือหลีกเลี่ยงชั้นการรักษาความปลอดภัย
  • AI จะแจ้งให้คุณทราบทันทีหากมีการจัดการ SIM หรือกิจกรรมการโอนสายใดๆ เกิดขึ้น ช่วยให้คุณมีเวลาหยุดการฉ้อโกงก่อนที่มันจะเกิดขึ้น

6. การคุ้มครองและคำแนะนำหลังเกิดเหตุการณ์

🆘 คุณสมบัติ: ตกเป็นเหยื่อของการฉ้อโกงหรือไม่? + Fraud Protect Buddy

  • หากคุณโดนหลอกลวงหรือรู้ตัวช้าเกินไป AntiFraud.AI จะช่วยให้คุณดำเนินการดังนี้:
  • การทำธุรกรรมแบบบล็อก
  • แจ้งธนาคารของคุณ
  • แจ้งความหลอกลวงต่อเจ้าหน้าที่
  • การสนับสนุนการกู้คืนการเข้าถึง


        การยุติกับดัก: รายการตรวจสอบความปลอดภัยทางไซเบอร์ของคุณ:

  • จงตื่นตระหนก อย่าตื่นตระหนก และตรวจสอบให้ดีเสมอ ก่อนที่จะดำเนินการใดๆ
  • อย่าแชร์ OTP หรือรายละเอียดธนาคารของคุณผ่านการโทรหรือข้อความ
  • อย่าโพสต์ข้อมูลส่วนตัวบนโซเชียลมีเดีย เนื่องจากโปรไฟล์ของเหยื่อเริ่มต้นจากที่นี่
  • การจับกุมไม่สามารถทำได้ทางดิจิทัล ไม่ว่าจะเป็นความผิดที่สามารถรับรู้ได้หรือไม่สามารถรับรู้ได้ก็ตาม
  • อย่าตอบรับการโทรวิดีโอ/เสียงจากหมายเลขที่ไม่รู้จัก
  • ไม่มีหน่วยงานบังคับใช้กฎหมายใดเรียกเก็บเงินผ่านแพลตฟอร์มเสียง/ วิดีโอ/ SMS
  • หมายจับจะต้องนำมาแสดงโดยตรง ไม่สามารถส่งทางอีเมล์ได้
  • อย่าคลิกไปที่ลิงก์ใด ๆ อย่างสุ่มสี่สุ่มห้า เพราะอาจเป็นการหลอกลวงหรือคุกคามฟิชชิ่ง
  • ตรวจสอบโดเมนอีเมลทั้งหมด - อีเมลของรัฐบาลที่แท้จริงจะลงท้ายด้วย @gov.in หรือ @nic.in
  • ตรวจสอบเว็บไซต์ของรัฐบาลเป็นประจำเพื่อรับทราบเกี่ยวกับการเปิดเผยประกาศเว็บหลอกลวง/เนื้อหาสรุปของผู้ใช้
  • ติดตั้งเครื่องมือรักษาความปลอดภัย เช่น Antifraud.AI ที่สามารถตรวจจับกิจกรรมฉ้อโกงได้อย่างง่ายดาย และแจ้งเตือนคุณ พร้อมรับประกันความปลอดภัยทางดิจิทัลของคุณ

รายงานไปยังเว็บไซต์ของรัฐบาลต่อไปนี้:

  • คลิกที่นี่ – แจ้งเรื่องร้องเรียนอาชญากรรมไซเบอร์ (National Cyber ​​Crime Reporting Portal)
  • คลิกที่นี่ – ทีมตอบสนองฉุกเฉินคอมพิวเตอร์อินเดีย
  • โทร 1930 – หมายเลขสายด่วนช่วยเหลืออาชญากรรมทางไซเบอร์
  • เยี่ยมชมสถานีตำรวจไซเบอร์ที่ใกล้ที่สุดของคุณเพื่อขอรับการสนับสนุน

 ตื่นตัวอยู่เสมอ การป้องกันคือการป้องกันที่ดีที่สุด

 โพสต์ก่อนหน้า5 ประโยชน์ของปัญญาประดิษฐ์เชิงสร้างสรรค์ (Generative AI) ใน Extended Detection and Response (X...
โพสต์ถัดไป  การคิดใหม่เกี่ยวกับการออกแบบ: ทำไมความเป็นส่วนตัวไม่ควรเป็นเรื่องรอง
สุพโรจโยติ โชวธูรี

เกี่ยวกับ Subhrojyoti Chowdhury

นักศึกษาฝึกงานที่ AntiFraud Labs ภายใต้ Quick Heal Technologies ซึ่งเป็นผู้ที่สนใจความปลอดภัยทางไซเบอร์อย่างกระตือรือร้นและอายุน้อย โดยมีความสนใจอย่างลึกซึ้งในมัลแวร์ ภัยคุกคาม...

บทความโดย สุภโรจโยติ เชาวธุรี »

กระทู้ที่เกี่ยวข้อง

  • ทำอย่างไร Digital Risk Protection Services ธนาคารสามารถตรวจจับภัยคุกคามทางไซเบอร์จากภายนอกได้หรือไม่?

    6 ตุลาคม 2026
  • การละเมิดที่ไม่ส่งผลกระทบต่อเครือข่ายของคุณ

    September 28, 2026
  • อะไรคือสิ่งที่ดีที่สุด Digital Risk Protection Services ในปี 2026

    September 15, 2026
นักเขียนเด่น
  • Seqrite
    Seqrite

    Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่...

    อ่านบทความเพิ่มเติมโดย Seqrite
  • บินีช พี
    บินีช พี

    ฉันเป็นคนรักความปลอดภัยทางไซเบอร์อย่างแรงกล้า และเป็นนักเขียนที่ทุ่มเท ด้วยพรสวรรค์...

    อ่านบทความเพิ่มเติมโดย บิเนช พี
  • จโยติ คาร์เลการ์
    จโยติ คาร์เลการ์

    ฉันเป็นนักเขียนตัวยงที่ชื่นชอบการสร้างสรรค์เนื้อหาเกี่ยวกับเทคโนโลยีใหม่ๆ และ...

    อ่านบทความเพิ่มเติมโดย Jyoti Karlekar
  • ซันเจย์ คัตการ์
    ซันเจย์ คัตการ์

    Sanjay Katkar เป็นกรรมการผู้จัดการร่วมของ Quick Heal Technologies

    อ่านบทความเพิ่มเติมโดย ซันเจย์ คัตการ์
หัวข้อการเรียนรู้
ฉลาด (25) การโจมตีทางไซเบอร์ (36) การโจมตีไซเบอร์ (58) cyberattack (16) cyberattacks (15) cybersecurity (345) การรักษาความปลอดภัยในโลกไซเบอร์ (34) ภัยคุกคามทางไซเบอร์ (33) ภัยคุกคามทางไซเบอร์ (51) การละเมิดข้อมูล (56) การละเมิดข้อมูล (29) ข้อมูลสูญหาย (28) การป้องกันข้อมูลสูญหาย (34) data privacy (17) การป้องกันข้อมูล (35) ความปลอดภัยของข้อมูล (19) DLP (50) ปปส (14) กรมคุ้มครองผู้บริโภค (DPDA) (17) การเข้ารหัสลับ (16) endpoint ความปลอดภัย (113) ความปลอดภัยองค์กร (20) เอาเปรียบ (13) GDPR (14) มัลแวร์ (76) การวิเคราะห์มัลแวร์ (15) มัลแวร์โจมตี (23) MDM (27) ไมโครซอฟท์ (15) MITER ATT&CK (14) ความปลอดภัยของเครือข่าย (26) ฟิชชิ่ง (30) ransomware (69) การโจมตี ransomware (31) การโจมตี ransomware (31) การป้องกัน ransomware (17) Seqrite (41) Seqrite การเข้ารหัสลับ (27) Seqrite EPS (33) Seqrite บริการของเรา (16) การตรวจจับภัยคุกคาม (15) Threat Intelความชอบธรรม (26) UTM (34) ความอ่อนแอ (16) ศูนย์ความไว้วางใจ (13)
Seqrite ห้องปฏิบัติการ

ผู้ให้บริการโซลูชันความปลอดภัยทางไอทีระดับองค์กรชั้นนำที่ช่วยลดความซับซ้อนของการรักษาความปลอดภัยของจุดสิ้นสุด ข้อมูล และเครือข่ายด้วยโซลูชันการป้องกัน การตรวจจับ และการตอบสนองภัยคุกคามที่ดีที่สุดในระดับเดียวกันทั่วโลก

อ่านเพิ่มเติมเกี่ยวกับ Seqrite

ติดตามเรา:

สมัครรับจดหมายข่าวของเรา

ติดตามข้อมูลล่าสุดเกี่ยวกับแนวโน้มและข้อมูลเชิงลึกด้านความปลอดภัยทางไซเบอร์

กำลังโหลด
ผลิตภัณฑ์และบริการ
  • เมฆ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • บน Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • แพลตฟอร์ม
  • Malware Analysis Platform
  • ธุรกิจขนาดเล็ก
  • SOHO Total Edition
  • บริการของเรา
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
แหล่งข้อมูล
  • Blogs
  • กระดาษขาว
  • เอกสารข้อมูลทางเทคนิค
  • รายงานภัยคุกคาม
  • คู่มือการใช้งาน
  • พ.ศ
  • ความเข้าใจ Data Privacy
  • การสนทนา DPDP
  • นโยบายและการปฏิบัติตาม
  • EULA
  • โกดีป เอไอ
  • SIA
  • ชั่วโมงแห่งความเป็นส่วนตัว
ติดต่อเรา
  • สำนักงานจดทะเบียน
  • มาคุยเรื่องความปลอดภัยทางไซเบอร์กันเถอะ
Support
  • Technical Support
  • ดาวน์โหลดซอฟท์แว
  • โปรแกรมอัปเดตแบบออฟไลน์
  • อัพเกรดเฟิร์มแวร์
  • การอัพเกรด
  • เอกสารสินค้า
เกี่ยวกับเรา
  • เกี่ยวกับเรา Seqrite
  • ความเป็นผู้นำ
  • รางวัลและการยอมรับ
  • ข่าวสาร
พาร์ทเนอร์
  • โปรแกรมพันธมิตร
  • ค้นหาคู่ค้า
  • กลายเป็นพันธมิตร
  • Seqrite ใบรับรอง

© 2026 บริษัท ควิกฮีล เทคโนโลยี จำกัด

แผนผังเว็บไซต์ นโยบายความเป็นส่วนตัว ประกาศทางกฎหมาย นโยบายคุกกี้ ข้อกำหนดการใช้งาน