• ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
Seqrite ห้องปฏิบัติการ บทความ
ติดต่อฝ่ายขาย กำลังถูกโจมตีอยู่หรือเปล่า?
  • ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
หน้าแรก  /  การเข้ารหัสลับ  / Snake Ransomware นำมาซึ่งหายนะที่ใกล้จะเกิดขึ้นกับเครือข่ายองค์กร
Snake Ransomware นำมาซึ่งหายนะที่ใกล้จะเกิดขึ้นกับเครือข่ายองค์กร
10 กรกฎาคม 2020

Snake Ransomware นำมาซึ่งหายนะที่ใกล้จะเกิดขึ้นกับเครือข่ายองค์กร

เขียนโดย เปรกษา สักเสนา
เปรกษา สักเสนา
การเข้ารหัสลับ

มีการค้นพบมัลแวร์เรียกค่าไถ่แบบเจาะจงเป้าหมายตัวใหม่ชื่อ SNAKE หรือ EKANS ในช่วงต้นเดือนมกราคม มัลแวร์นี้เขียนด้วยภาษา Go มีการเข้ารหัสที่ซับซ้อนมาก และมุ่งเป้าไปที่สภาพแวดล้อม ICS มัลแวร์เรียกค่าไถ่ Snake ดูเหมือนจะแพร่กระจายผ่านแคมเปญที่เน้นเป้าหมายโดยเฉพาะ โดยมุ่งเป้าไปที่เครือข่ายองค์กรธุรกิจเท่านั้น โดยใช้ AES และ RSA ในการเข้ารหัส เมื่อติดเชื้อ ไฟล์ที่เกี่ยวข้องจะถูกเขียนทับด้วยข้อมูลที่เข้ารหัส และไฟล์ที่ถูกแก้ไขแต่ละไฟล์จะถูกเพิ่มข้อความ “ EKANS ” ต่อท้ายไฟล์ ด้วย

มัลแวร์จะตรวจสอบชื่อระบบภายในที่กำหนดไว้ล่วงหน้าและที่อยู่ IP สาธารณะ ในกรณีของเรานั้นเกี่ยวข้องกับบริษัทฮอนด้า มันจะหยุดทำงานทันทีหากการค้นหา DNS ในโดเมนภายในของฮอนด้าไม่สามารถแก้ไขได้

วิเคราะห์ทางเทคนิค:
ไฟล์นี้เป็นไฟล์ปฏิบัติการ PE32 สำหรับ MS Windows และมีส่วน “.symtab” ที่มีการนำเข้าข้อมูลน้อยกว่า ซึ่งบ่งชี้ว่าไฟล์นั้นเขียนและคอมไพล์ด้วยภาษา Go
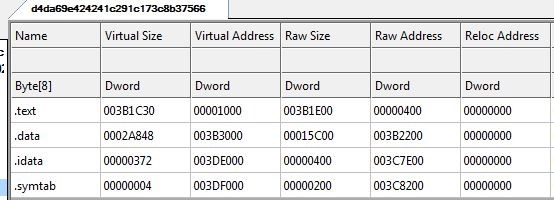
รูปที่ 1: ชื่อส่วน


พบสตริงต่างๆ ที่ยืนยันว่าไบนารีถูกคอมไพล์ด้วยภาษา Go ด้านล่างนี้คือรหัสการสร้าง Go
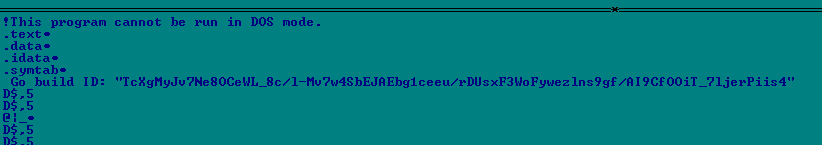
รูปที่ 2: ID การสร้าง GO


มัลแวร์เริ่มต้นด้วยการร้องขอการแก้ไข DNS ของ “MDS.HONDA.COM” เมื่อไม่นานมานี้ ฮอนด้าเพิ่งถูกโจมตีทางไซเบอร์ด้วยแรนซัมแวร์ ดังนั้นดูเหมือนว่าตัวอย่างมัลแวร์นี้จะเป็นตัวที่ใช้ในการโจมตีเว็บไซต์ของฮอนด้า
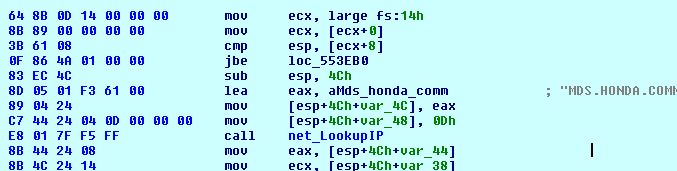
รูปที่ 3: การแก้ไข DNS ของ MDS.HONDA.COM


มัลแวร์จะแปลง “ MDS.HONDA.COM ” เป็นที่อยู่ IP ที่เกี่ยวข้อง นอกจากนี้ยังมีการอ้างอิงถึงที่อยู่ IP ของสหรัฐอเมริกา170.108.71.15ซึ่งแปลงเป็นชื่อโฮสต์ ' unspec170108.amerhonda.com ' หากการแปลง DNS ล้มเหลว มัลแวร์จะหยุดการทำงาน

เมื่อมัลแวร์ตรวจพบชื่อโดเมนแล้ว มันจะเปลี่ยนการตั้งค่าไฟร์วอลล์โดยการส่งคำสั่งไปยัง netsh.exe (เครื่องมือเครือข่าย) คำสั่งที่ส่งไปคือ:

“Netsh advfirewall ตั้งค่า allprofiles firewallpolicy blockinbound,blockoutbound”

คำสั่งนี้จะบล็อกการเชื่อมต่อขาเข้าและขาออกทั้งหมดสำหรับโปรไฟล์ทั้งหมดที่ไม่ตรงกับกฎขาเข้าและขาออกโดยใช้ฟังก์ชันไฟร์วอลล์ของ Windows
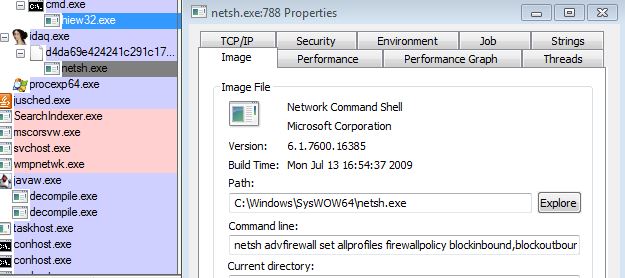
รูปที่ 4: คำสั่งที่ใช้สำหรับเปลี่ยนการตั้งค่าไฟร์วอลล์

มัลแวร์ใช้ขั้นตอนวิธีด้านล่างเพื่อถอดรหัสสตริงทั้งหมดที่ใช้ในการดำเนินการมัลแวร์ อย่างไรก็ตาม ข้อมูลที่เข้ารหัสแต่ละรายการจะใช้คีย์ XOR ที่แตกต่างกัน

วงจรการถอดรหัสด้านล่างนี้จะถอดรหัสคีย์สาธารณะ RSA ซึ่งจะใช้ในการเข้ารหัสคีย์ AES แต่ละคีย์ที่ใช้ในการเข้ารหัสไฟล์
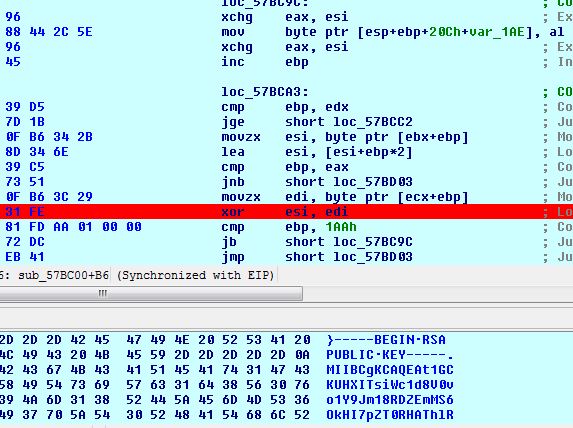
รูปที่ 5: วงจรการถอดรหัส

โค้ดที่แยกส่วนสำหรับอัลกอริทึมมีดังต่อไปนี้
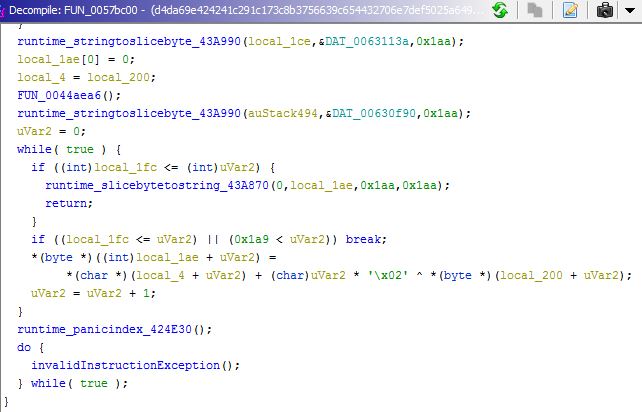
รูปที่ 7: ลูปถอดรหัสแบบดีคอมไพล์


มัลแวร์จะตรวจหาการมีอยู่ของมิวเท็กซ์ที่ชื่อ “EKANS” หากพบ แรนซัมแวร์จะหยุดการทำงานและจะไม่แพร่เชื้อไปยังระบบ มิฉะนั้น มิวเท็กซ์จะถูกสร้างขึ้นและการติดเชื้อจะดำเนินต่อไป

ประกอบด้วยรายการกระบวนการและบริการแบบฮาร์ดโค้ด ซึ่งปรากฏเป็นสตริงเข้ารหัสของมัลแวร์ หากบริการใด ๆ กำลังทำงานอยู่ในระบบของเหยื่อ แรนซัมแวร์จะหยุดบริการนั้น นอกจากนี้ หากมีกระบวนการใด ๆ กำลังทำงานอยู่ในระบบ แรนซัมแวร์จะฆ่ากระบวนการเหล่านั้นโดยใช้ฟังก์ชัน TerminateProcess() ชื่อกระบวนการบางส่วนแสดงไว้ด้านล่าง
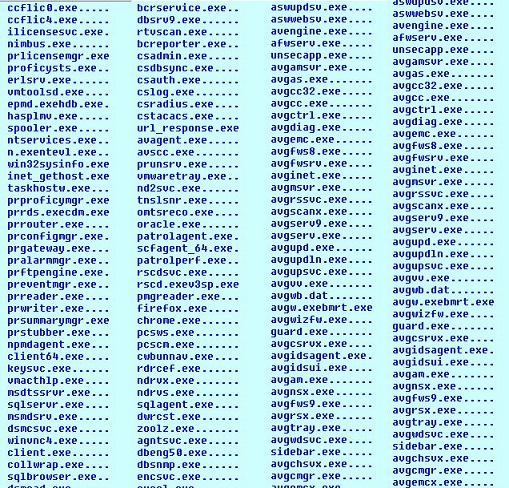
รูปที่ 7: ชื่อกระบวนการบางส่วนที่ถูกถอดรหัสโดยมัลแวร์


มัลแวร์จะลบข้อมูลสำรอง Volume Shadow Copy ทั้งหมดที่พบในระบบ มัลแวร์จะข้ามส่วนขยายบางส่วนของไฟล์จากการเข้ารหัส ตัวอย่างบางส่วนได้อธิบายไว้ด้านล่าง:

.sys .mui .tmp .lnk .config .tlb .olb .blf .ico .manifest .bat .cmd .ps1 เป็นต้น

ส่วนขยายบางส่วนที่กล่าวถึงด้านล่างนี้ถูกถอดรหัสโดยมัลแวร์ แม้ว่าจะไม่ได้ใช้ในระหว่างการเข้ารหัสก็ตาม
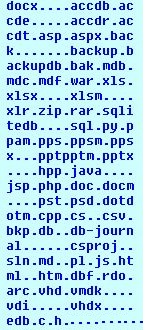
รูปที่ 9: ส่วนขยายที่กล่าวถึงในไฟล์

กระบวนการเข้ารหัสของ Snake เป็นการผสมผสานระหว่างการเข้ารหัสแบบสมมาตรและแบบอสมมาตร ซึ่งรวมถึง AES-256 และ RSA-2048 จำเป็นต้องใช้คีย์สมมาตรในการเข้ารหัสและถอดรหัสไฟล์ คีย์สมมาตรนี้ถูกเข้ารหัสด้วยคีย์สาธารณะของผู้โจมตี การถอดรหัสสามารถทำได้เฉพาะกับคีย์ส่วนตัวของผู้โจมตีเท่านั้น ซึ่งทำให้การถอดรหัสเป็นเรื่องยากหรือเป็นไปไม่ได้สำหรับผู้ให้บริการด้านความปลอดภัย

มัลแวร์ใช้โหมด AES CTR เพื่อเข้ารหัสไฟล์ด้วยคีย์สุ่มขนาด 0x20 ไบต์ และ IV สุ่มขนาด 0x10 ไบต์ คีย์สาธารณะ RSA ถูกฮาร์ดโค้ดไว้ในไฟล์ หลังจากการเข้ารหัส มัลแวร์จะเพิ่มเครื่องหมาย "EKANS" ต่อท้าย EKANS มีลักษณะตรงข้ามกับ SNAKE
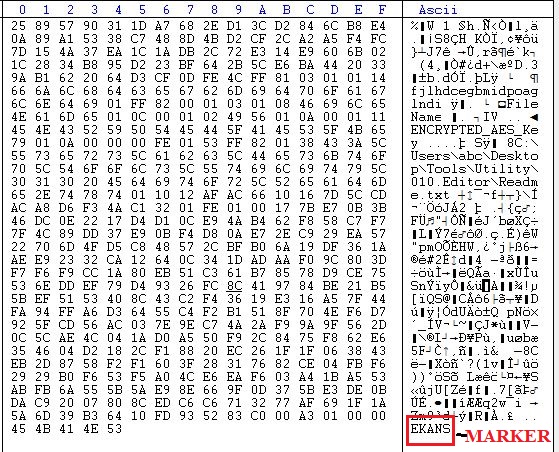
รูปที่ 9: ไฟล์ที่เข้ารหัสด้วยมาร์กเกอร์ EKANS


หลังจากเข้ารหัสไฟล์ทั้งหมดแล้ว มัลแวร์จะเปลี่ยนชื่อไฟล์ที่เข้ารหัสแต่ละไฟล์ โดยเพิ่มสตริง 5 อักขระแบบสุ่มต่อท้ายนามสกุลไฟล์ ส่วนขยายเหล่านี้ถือเป็นค่าไถ่ ทำให้ยากต่อการระบุแรนซัมแวร์ผ่านส่วนขยาย ด้านล่างนี้คือภาพที่แสดงการเปลี่ยนชื่อไฟล์โดยแรนซัมแวร์งู
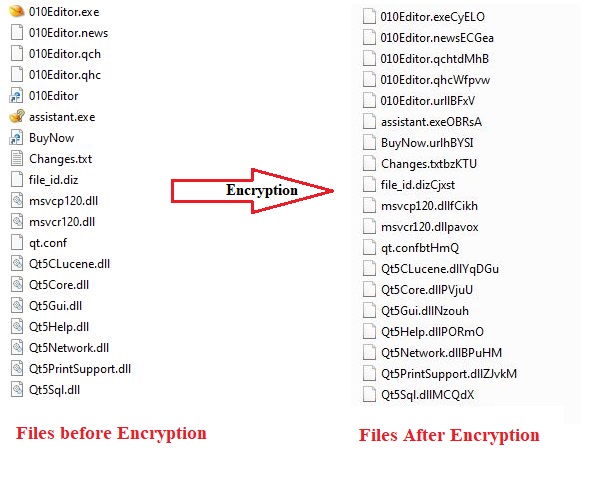
รูปที่ 11: ไฟล์ก่อนและหลังการเข้ารหัส


สรุป

แรนซัมแวร์กลายเป็นภัยคุกคามที่ต่อเนื่องทั้งต่อผู้ใช้รายบุคคลและธุรกิจ เมื่อเข้ารหัสไฟล์ใดๆ แล้ว การถอดรหัสข้อมูลจะเป็นเรื่องยากมาก เมื่อพิจารณาถึงความเสียหายที่แรนซัมแวร์สามารถก่อขึ้นกับข้อมูลของคุณ คุณควรปฏิบัติตามมาตรการรักษาความปลอดภัยที่แนะนำไว้ด้านล่างนี้

  • ใช้โปรแกรมป้องกันไวรัสหลายชั้นที่สามารถหยุดภัยคุกคามแบบเรียลไทม์ได้
  • อัพเดตโปรแกรมป้องกันไวรัสของคุณให้เป็นปัจจุบัน
  • อัปเดตระบบปฏิบัติการของคุณเป็นประจำเนื่องจากมีการปล่อยแพตช์สำคัญทุกวัน
  • รักษาซอฟต์แวร์ของคุณให้เป็นปัจจุบัน
  • อย่าเชื่อมต่อระบบระยะไกลกับอินเทอร์เน็ตโดยตรง
  • อย่าคลิกลิงก์หรือดาวน์โหลดไฟล์แนบในอีเมลที่ได้รับจากแหล่งที่ไม่รู้จัก
  • สำรองข้อมูลเป็นประจำและเก็บไว้ในสถานที่ที่ปลอดภัย
  • ตรวจสอบระบบเกตเวย์และตรวจหาการกำหนดค่าที่ไม่ถูกต้อง

Seqrite ผลิตภัณฑ์ของเรามาพร้อมกับเทคโนโลยีการตรวจจับแบบหลายชั้น เช่น IDS/IPS, DNA Scan, Email Scan, BDS, Web Protection และการตรวจจับ Ransomware ที่ได้รับการจดสิทธิบัตร วิธีการรักษาความปลอดภัยแบบหลายชั้นนี้ช่วยให้เราสามารถปกป้องลูกค้าจาก Ransomware ประเภทนี้ รวมถึงภัยคุกคามที่รู้จักและไม่รู้จักอื่นๆ ได้อย่างมีประสิทธิภาพ

ตัวบ่งชี้การประนีประนอม

 d4da69e424241c291c173c8b3756639c654432706e7def5025a649730868c4a1

 โพสต์ก่อนหน้าปฏิบัติการ 'กับดักน้ำผึ้ง': APT36 เล็งเป้าไปที่องค์กรด้านการป้องกันประเทศใน...
โพสต์ถัดไป  แฮกเกอร์ขโมยฐานข้อมูลอีคอมเมิร์ซ เรียกค่าไถ่เป็น Bitcoin
เปรกษา สักเสนา

เกี่ยวกับ Preksha Saxena

Preksha เป็นนักวิจัยด้านความปลอดภัยที่ Quick Heal Security Labs และมีประสบการณ์ 6 ปีในสาขาความมั่นคงปลอดภัยไซเบอร์ เธอสนใจวิศวกรรมย้อนกลับ...

บทความโดย Preksha Saxena »

กระทู้ที่เกี่ยวข้อง

  • Seqrite การรองรับการเข้ารหัสสำหรับ Windows 10 20H1

    Seqrite การรองรับการเข้ารหัสสำหรับ Windows 10 20H1

    May 18, 2020
  • Seqrite คำแนะนำในการอัปเดต Encryption Manager ก่อนทำการอัปเดต Windows (20H1)

    Seqrite คำแนะนำในการอัปเดต Encryption Manager ก่อนทำการอัปเดต Windows (20H1)

    May 18, 2020
  • อัลกอริทึมที่ดีที่สุดสำหรับการเข้ารหัสคืออะไร

    ทำความเข้าใจอัลกอริทึมที่ดีที่สุด 5 ประการที่ใช้ในการเข้ารหัสข้อมูล

    September 26, 2019
นักเขียนเด่น
  • Seqrite
    Seqrite

    Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่...

    อ่านบทความเพิ่มเติมโดย Seqrite
  • จโยติ คาร์เลการ์
    จโยติ คาร์เลการ์

    ฉันเป็นนักเขียนตัวยงที่ชื่นชอบการสร้างสรรค์เนื้อหาเกี่ยวกับเทคโนโลยีใหม่ๆ และ...

    อ่านบทความเพิ่มเติมโดย Jyoti Karlekar
  • บินีช พี
    บินีช พี

    ฉันเป็นคนรักความปลอดภัยทางไซเบอร์อย่างแรงกล้า และเป็นนักเขียนที่ทุ่มเท ด้วยพรสวรรค์...

    อ่านบทความเพิ่มเติมโดย บิเนช พี
  • ซันเจย์ คัตการ์
    ซันเจย์ คัตการ์

    Sanjay Katkar เป็นกรรมการผู้จัดการร่วมของ Quick Heal Technologies

    อ่านบทความเพิ่มเติมโดย ซันเจย์ คัตการ์
หัวข้อการเรียนรู้
ฉลาด (25) การโจมตีทางไซเบอร์ (36) การโจมตีไซเบอร์ (58) cyberattack (16) cyberattacks (15) cybersecurity (342) การรักษาความปลอดภัยในโลกไซเบอร์ (34) ภัยคุกคามทางไซเบอร์ (33) ภัยคุกคามทางไซเบอร์ (51) การละเมิดข้อมูล (56) การละเมิดข้อมูล (29) ข้อมูลสูญหาย (28) การป้องกันข้อมูลสูญหาย (34) data privacy (16) การป้องกันข้อมูล (34) ความปลอดภัยของข้อมูล (19) DLP (50) ปปส (14) กรมคุ้มครองผู้บริโภค (DPDA) (17) การเข้ารหัสลับ (16) endpoint ความปลอดภัย (113) ความปลอดภัยองค์กร (20) เอาเปรียบ (13) GDPR (14) มัลแวร์ (76) การวิเคราะห์มัลแวร์ (14) มัลแวร์โจมตี (23) MDM (27) ไมโครซอฟท์ (15) MITER ATT&CK (14) ความปลอดภัยของเครือข่าย (26) ฟิชชิ่ง (30) ransomware (69) การโจมตี ransomware (31) การโจมตี ransomware (31) การป้องกัน ransomware (17) Seqrite (41) Seqrite การเข้ารหัสลับ (27) Seqrite EPS (33) Seqrite บริการของเรา (16) การตรวจจับภัยคุกคาม (14) Threat Intelความชอบธรรม (22) UTM (34) ความอ่อนแอ (16) ศูนย์ความไว้วางใจ (13)
Seqrite ห้องปฏิบัติการ

ผู้ให้บริการโซลูชันความปลอดภัยทางไอทีระดับองค์กรชั้นนำที่ช่วยลดความซับซ้อนของการรักษาความปลอดภัยของจุดสิ้นสุด ข้อมูล และเครือข่ายด้วยโซลูชันการป้องกัน การตรวจจับ และการตอบสนองภัยคุกคามที่ดีที่สุดในระดับเดียวกันทั่วโลก

อ่านเพิ่มเติมเกี่ยวกับ Seqrite

ติดตามเรา:

สมัครรับจดหมายข่าวของเรา

ติดตามข้อมูลล่าสุดเกี่ยวกับแนวโน้มและข้อมูลเชิงลึกด้านความปลอดภัยทางไซเบอร์

กำลังโหลด
ผลิตภัณฑ์และบริการ
  • เมฆ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • บน Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • แพลตฟอร์ม
  • Malware Analysis Platform
  • ธุรกิจขนาดเล็ก
  • SOHO Total Edition
  • บริการของเรา
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
แหล่งข้อมูล
  • Blogs
  • กระดาษขาว
  • เอกสารข้อมูลทางเทคนิค
  • รายงานภัยคุกคาม
  • คู่มือการใช้งาน
  • พ.ศ
  • ความเข้าใจ Data Privacy
  • การสนทนา DPDP
  • นโยบายและการปฏิบัติตาม
  • EULA
  • โกดีป เอไอ
  • SIA
  • ชั่วโมงแห่งความเป็นส่วนตัว
ติดต่อเรา
  • สำนักงานจดทะเบียน
  • มาคุยเรื่องความปลอดภัยทางไซเบอร์กันเถอะ
Support
  • Technical Support
  • ดาวน์โหลดซอฟท์แว
  • โปรแกรมอัปเดตแบบออฟไลน์
  • อัพเกรดเฟิร์มแวร์
  • การอัพเกรด
  • เอกสารสินค้า
เกี่ยวกับเรา
  • เกี่ยวกับเรา Seqrite
  • ความเป็นผู้นำ
  • รางวัลและการยอมรับ
  • ข่าวสาร
พาร์ทเนอร์
  • โปรแกรมพันธมิตร
  • ค้นหาคู่ค้า
  • กลายเป็นพันธมิตร
  • Seqrite ใบรับรอง

© 2026 บริษัท ควิกฮีล เทคโนโลยี จำกัด

แผนผังเว็บไซต์ นโยบายความเป็นส่วนตัว ประกาศทางกฎหมาย นโยบายคุกกี้ ข้อกำหนดการใช้งาน