

ตามที่ได้บอกไว้ในชื่อของตัวเอง
Man In The Middle Attack คือการโจมตีประเภทหนึ่งที่บุคคลที่ผิดกฎหมายพยายามดักฟังการสื่อสารระหว่างสองฝ่าย
ไม่ว่าจะเพื่อแอบฟังหรือขโมยข้อมูลสำคัญที่มีการแลกเปลี่ยนกัน โดยมีเจตนาสอดส่องหรือทำลายการสื่อสารและทำลายข้อมูล
โดยพื้นฐานแล้ว เมื่อคุณพยายามที่จะแอบฟังการสนทนาระหว่างสองฝ่ายโดยไม่ให้พวกเขารู้ มันก็เป็นการโจมตีแบบคนกลางนั่นเอง
แล้ว MAN-IN-THE-MIDDLED-ATTACK คืออะไรกันแน่?
แต่ก่อนที่จะไปต่อในเรื่องการโจมตีแบบ Man-In-the-Middle ฉันอยากให้คุณมองไปรอบๆ ก่อน!
ดูสมาร์ทโฟนของคุณ อุปกรณ์ที่เข้าถึงอินเทอร์เน็ต และแอปพลิเคชันซอฟต์แวร์ทั้งหมดที่คุณกำลังใช้งาน
คุณคิดยังไง? อะไรคือแรงผลักดันให้เกิดเรื่องทั้งหมดนี้?
ข้อมูล! ใช่ไหม?
ข้อมูลทั้งหมดนี้เดินทางรอบตัวเราอย่างไร้ขอบเขต จากแหล่งหนึ่งไปยังอีกปลายทางหนึ่ง ข้อมูลไม่มีข้อจำกัดใดๆ เลย การเดินทางของข้อมูลโดยไม่มีใครสังเกตนี้ก่อให้เกิดคำถามสำคัญเกี่ยวกับความเป็นส่วนตัวและความปลอดภัยของข้อมูล
คุณเคยมีความคิดเห็นเกี่ยวกับการรักษาความเป็นส่วนตัวนี้บ้างหรือไม่?
จะเกิดอะไรขึ้นหากมีคนเห็นข้อมูลทั้งหมดในโทรศัพท์ของคุณหรือใช้ข้อมูลส่วนตัวของคุณเพื่อสนองความต้องการของตัวเอง?
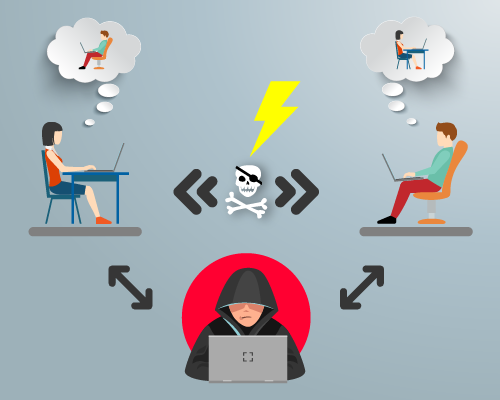
ในขณะที่การส่งข้อมูลเกิดขึ้นระหว่างไคลเอนต์และเซิร์ฟเวอร์ ผู้โจมตีจะวางตัวเองไว้ระหว่างจุดสิ้นสุดของการสื่อสารสองจุดและขัดขวางการถ่ายโอนข้อมูล ขณะพยายามรับข้อมูลสำคัญที่กำลังมีการแลกเปลี่ยนกัน
ในขณะเดียวกัน ไคลเอนต์และเซิร์ฟเวอร์คิดว่าพวกเขากำลังโต้ตอบกัน แต่จริงๆ แล้วพวกเขากำลังจัดการกับผู้โจมตี
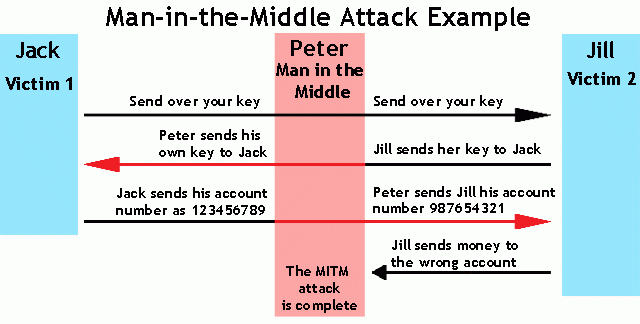
คำอธิบาย:
สมมติว่า A และ B เป็นเอนทิตีสองตัว และ C คือ Man-in-the-middle ทีนี้ หาก A และ B ต้องการแบ่งปันข้อมูลกัน A จะขอคีย์สาธารณะจาก B ดังนั้น A จะส่งข้อมูลเข้ารหัสที่เข้าถึงได้ด้วยคีย์สาธารณะนั้นเท่านั้น และมีเพียง B เท่านั้นที่สามารถเปิดข้อมูลนั้นได้โดยใช้คีย์นั้น แต่ทันทีที่ B ส่งคีย์สาธารณะของตนให้ A, C ที่อยู่ตรงกลางจะรับคีย์นั้นและส่งคีย์สาธารณะของตัวเองให้ A
ในขณะนี้ A สมมติว่ากุญแจเป็นของ B จึงเข้ารหัสข้อมูลที่ต้องการและส่งให้ B อีกครั้ง C จะถอดรหัสข้อมูลนั้นโดยใช้กุญแจสาธารณะของตัวเอง อ่านข้อมูลนั้นและแก้ไขข้อมูลตามความต้องการ แล้วส่งไปยัง B ด้วยกุญแจสาธารณะของตน เพื่อให้ B สามารถถอดรหัสข้อมูลได้ โดยสมมติว่าข้อมูลนี้มาจาก A โดยตรง และกระบวนการนี้ก็ดำเนินต่อไปเช่นกัน ทั้ง A และ B ไม่รู้ด้วยซ้ำว่าพวกเขาไม่ได้พูดคุยกันจริงๆ
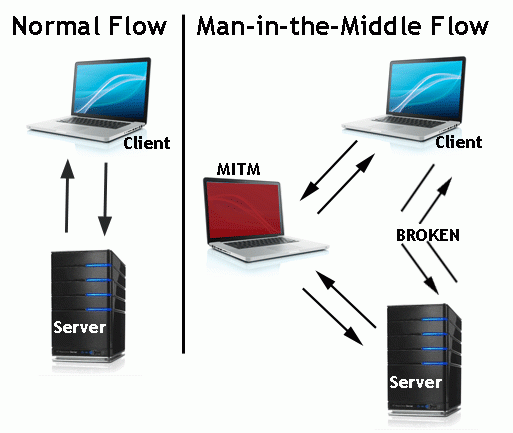
ในทางเทคนิคแล้ว เมื่อใดก็ตามที่ทั้งสองฝ่ายพูดคุยกัน การเชื่อมต่อ TCP จะถูกสร้างขึ้น ดังนั้น สิ่งที่ผู้โจมตีทำคือ มันจะแบ่งการเชื่อมต่อนั้นออกเป็นสองส่วน โดยส่วนแรกจะเชื่อมต่อระหว่างผู้โจมตีกับไคลเอ็นต์ และอีกส่วนจะเชื่อมต่อระหว่างผู้โจมตีกับเซิร์ฟเวอร์ โดยผู้โจมตีจะทำหน้าที่เป็นพร็อกซีระหว่างทั้งสองส่วน อีกวิธีหนึ่งที่การโจมตีแบบนี้สามารถเกิดขึ้นได้คือการโจมตีแบบ Man-In-The-Browser ซึ่งผู้โจมตีจะติดตั้งบอทเข้าสู่ระบบของคุณ ซึ่งจะรวบรวมข้อมูลประจำตัวและข้อมูลสำคัญทั้งหมดจากการท่องเว็บของคุณในแต่ละวัน และส่งต่อไปยังผู้โจมตีในที่สุด
การโจมตีนี้ทำงานอย่างไร?
ผู้โจมตีมักมองหาเครือข่ายที่มีช่องโหว่อยู่เสมอ เพื่อที่พวกเขาจะสามารถเจาะระบบรักษาความปลอดภัยและเข้าถึงการรับส่งข้อมูลได้ การโจมตีจะดำเนินการในสองขั้นตอน: ขั้นตอนแรกคือ'การดักฟัง'หรือ'การเข้ารหัส'และขั้นตอนที่สองคือ'การถอดรหัส '
'การเข้ารหัส' และ 'การถอดรหัส'
สำหรับการสกัดกั้น สถานที่สาธารณะ เช่น สถานีรถไฟ สนามบิน ฯลฯ ถือเป็นทางเลือกที่ดีที่สุด เนื่องจากมีอินเทอร์เน็ตไร้สาย (Wi-Fi) ฟรี (ผู้คนชอบของฟรี) ผู้โจมตีจะพยายามค้นหาเครือข่ายที่ความปลอดภัยต่ำและค้นหาช่องโหว่ ผู้โจมตีจะอยู่ระหว่างคอมพิวเตอร์ไคลเอนต์และเซิร์ฟเวอร์ของเหยื่อเพื่อสกัดกั้นข้อมูล โดยวางเครื่องมือที่จำเป็นเพื่อให้ได้ข้อมูลสำคัญที่แลกเปลี่ยนกัน ซึ่งเหยื่อเชื่อว่าปลอดภัย ข้อมูลจะถูกสกัดกั้นและจำเป็นต้องถอดรหัส ต่อไปคือบทบาทของการถอดรหัส ซึ่งข้อมูลจะถูกถอดรหัสและดำเนินการต่อไป
สั้นไปใช่มั้ย? เอาล่ะ อธิบายสั้นๆ ก็พอจะได้ไอเดียคร่าวๆ ทีนี้มาทำความเข้าใจทีละขั้นตอนกัน
ยังมีอีกหลายวิธีในการโจมตีความปลอดภัยเครือข่าย ลองมาอธิบายการโจมตีเหล่านี้โดยย่อ:
ตัวอย่าง ~
1. การดมกลิ่น:
เป็นกระบวนการวิเคราะห์และจับแพ็กเก็ตข้อมูลที่มีข้อมูลสำคัญที่ไหลจากเครือข่ายหนึ่งไปยังอีกเครือข่ายหนึ่ง ข้อมูลจะไหลจากต้นทางไปยังปลายทางในรูปแบบของแพ็กเก็ตข้อมูลขนาดเล็ก และผู้โจมตีสามารถเข้าถึงสตรีมข้อมูลเหล่านี้และขโมยข้อมูลส่วนตัวที่จำเป็นต่อการโจมตีได้
2. การฉีดแพ็กเก็ต:
เป็นเทคนิคที่ผู้โจมตีจะรบกวนเครือข่ายที่สร้างขึ้น โดยการแทรกแพ็กเก็ตข้อมูลของตนเองพร้อมกับการไหลเวียนข้อมูลระหว่างหน่วยงานที่เชื่อถือได้อย่างสม่ำเสมอ เพื่อป้องกันไม่ให้กิจกรรมที่เป็นอันตรายถูกมองข้ามหรือถูกเพิกเฉย การรบกวนกระบวนการแพ็กเก็ตประเภทนี้ใช้ในการโจมตีแบบ DDoS และ Man-In-The-Middle
3. การโจรกรรมเซสชัน:
เมื่อใดก็ตามที่ผู้ใช้ล็อกอินเข้าสู่เว็บไซต์ ระบบจะส่งคำขอผ่านเบราว์เซอร์ไปยังเซิร์ฟเวอร์ของเว็บไซต์ที่ร้องขอ คำขอดังกล่าวจะถูกวิเคราะห์และส่งการตอบกลับผ่านเครือข่ายไปยังผู้ใช้ และกำหนดเซสชันให้ผู้ใช้เข้าสู่เว็บไซต์ ขณะเดียวกัน ผู้โจมตีจะพยายามแฮ็กเซสชันนั้น และอยู่ในสถานะที่สามารถสกัดกั้นเซสชันนั้นได้ และสามารถดึงข้อมูลส่วนบุคคลที่จำเป็นต่อการโจมตีได้สำเร็จ
4. การลบข้อมูล SSL:
ผู้โจมตีใช้กระบวนการนี้เมื่อตัดการเข้ารหัส SSL/TLS ที่ใช้สำหรับการเชื่อมต่อที่ปลอดภัย และเปลี่ยนการเชื่อมต่อเครือข่ายของผู้ใช้จาก HTTPS เป็น HTTP เหยื่อมีความเสี่ยงที่จะเปลี่ยนจากการเชื่อมต่อที่ปลอดภัยเป็นการเชื่อมต่อที่ไม่ปลอดภัย ซึ่งทำให้ผู้โจมตีสามารถผลักเหยื่อไปยังสภาพแวดล้อมของตนเองได้อย่างง่ายดาย ซึ่งผู้โจมตีสามารถดึงข้อมูลที่เหยื่อให้มาได้ KRACK และ MITM เป็นเพียงไม่กี่ตัวอย่างของการโจมตีที่ดำเนินการโดยวิธีการตัด SSL
เราจะรอดพ้นจากการโจมตีเหล่านี้ได้อย่างไร?
ต่อไปนี้เป็นขั้นตอนบางส่วนที่เราสามารถปฏิบัติตามเพื่อป้องกันการโจมตีทางไซเบอร์ดังกล่าว:
-
ใช้การเชื่อมต่อ HTTPS ผ่าน HTTP เนื่องจาก HTTPS นั้นมีความปลอดภัยมากกว่าและเป็นวิธีที่เชื่อถือได้ในการเชื่อมต่อกับเครือข่ายใดๆ
-
การรักษาคุกกี้เบราว์เซอร์และแคชให้ชัดเจนเพื่อป้องกันไม่ให้ผู้โจมตีขโมยข้อมูลจากทรัพยากรเหล่านั้น
-
การใช้ HSTS ผ่าน HTTPS คำสั่งเว็บเซิร์ฟเวอร์นี้บังคับให้ Web-App ใดๆ เชื่อมต่อกับ HTTPS และบล็อกเนื้อหาอื่นๆ ทั้งหมดที่ใช้โปรโตคอล HTTP
-
อย่าคลิกอีเมล์และโฆษณาที่ไม่จำเป็น
-
อย่าใช้การเข้าถึง Wi-Fi สาธารณะที่ไม่ได้รับการรักษาความปลอดภัยหรือชำระเงินผ่านนั้น
-
อัปเดตเครื่องมือรักษาความปลอดภัยที่จำเป็นอยู่เสมอเพื่อปกป้องระบบของคุณ
-
รักษาความปลอดภัยเครือข่ายการทำงานของคุณอยู่เสมอ
-
อย่าดาวน์โหลดข้อมูลละเมิดลิขสิทธิ์ใดๆ
SEQRITE ระบบตรวจจับภัยคุกคามแบบครบวงจร: IPS
ระบบป้องกันการบุกรุก
IPS คือระบบรักษาความปลอดภัยเครือข่ายที่ปกป้องเครือข่ายขององค์กรจากการโจมตีจากภายนอก การบุกรุก มัลแวร์ และภัยคุกคามต่างๆ ระบบจะตรวจสอบทราฟฟิกเครือข่ายขาเข้า ระบุภัยคุกคามที่อาจเกิดขึ้น และตอบสนองตามกฎที่กำหนดไว้ ระบบจะกำจัดแพ็กเก็ตที่ตรวจพบว่าเป็นภัยคุกคาม และบล็อกทราฟฟิกทั้งหมดที่ไหลมาจากที่อยู่ IP หรือพอร์ตนั้น
Seqrite UTM มีคุณสมบัติอย่างหนึ่งที่เรียกว่า ระบบป้องกันการบุกรุก. ระบบจะตรวจสอบและบล็อกช่องโหว่ที่ผู้โจมตีใช้เพื่อขัดขวางและควบคุมแอปพลิเคชันหรือเครื่อง ประกอบด้วยชุดลายเซ็นที่กำหนดค่าไว้ล่วงหน้าฝังอยู่ ซึ่งตรงกับลายเซ็นของแพ็กเก็ตข้อมูลที่เข้ามา หากลายเซ็นขาเข้าตรงกับลายเซ็นที่มีอยู่ IPS จะละทิ้งแพ็กเก็ตนั้นหรือตั้งค่าตามรูปแบบอาร์เอ็ม
คำอธิบายคุณลักษณะ
รูปภาพด้านล่างแสดงสถานะของ IPS และการตั้งค่าต่างๆ ที่อยู่ใน IPS และข้อมูลที่เกี่ยวข้อง เช่น
- กำหนดให้ดำเนินการใดๆ
- แจ้งเตือนหรือยกเลิกแพ็กเก็ตที่น่าสงสัย
- จำนวนครั้งที่เกิดขึ้นและคำอธิบาย
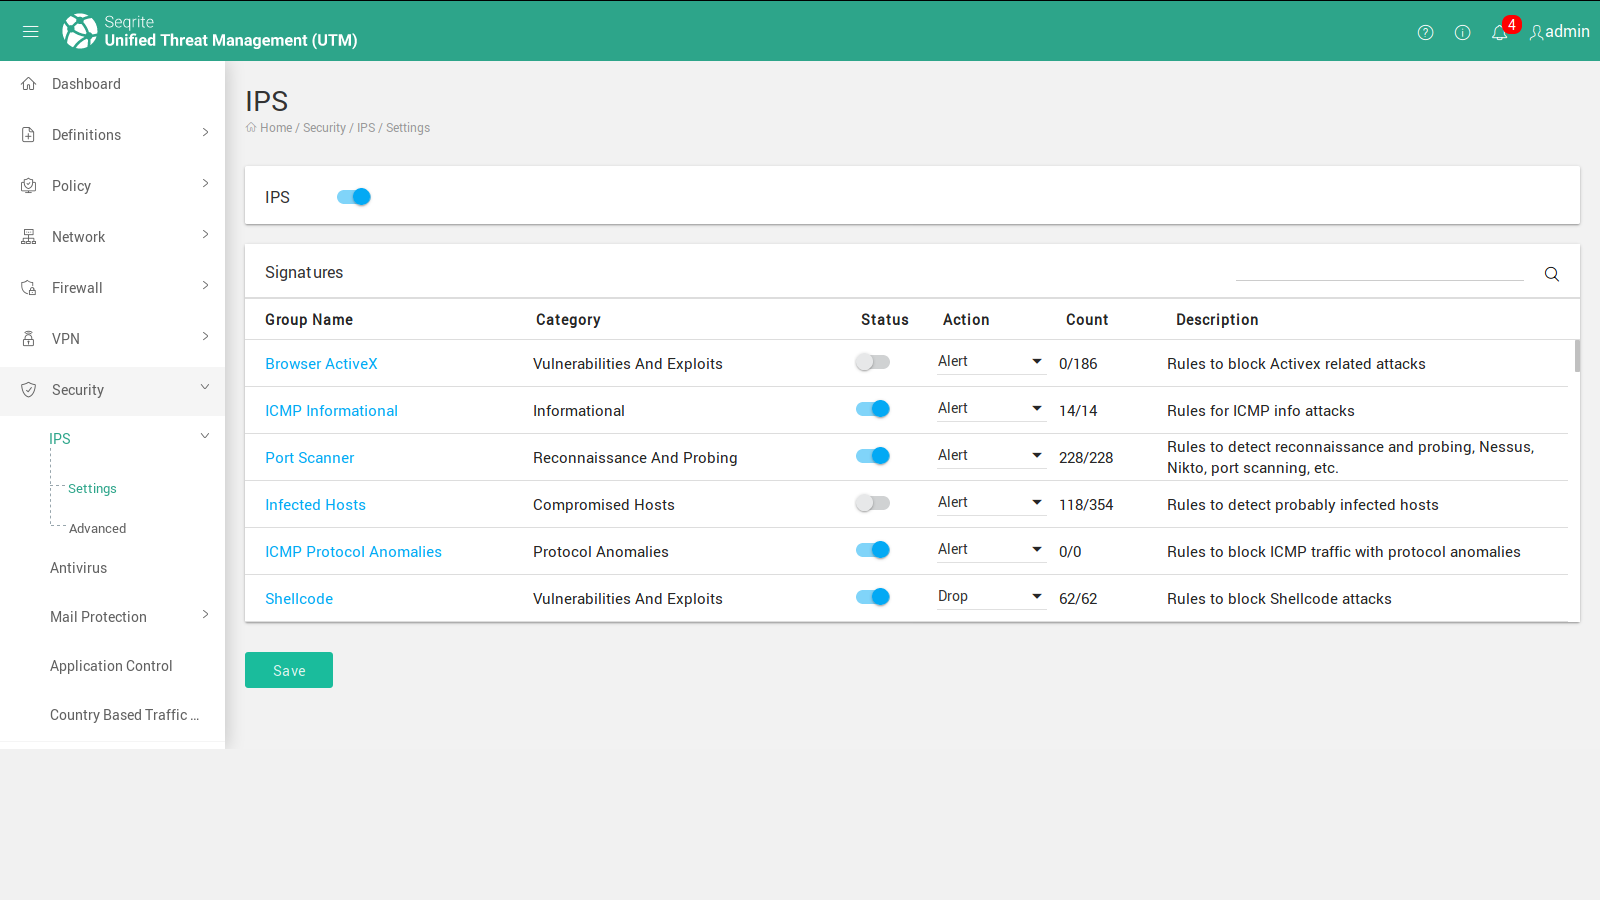
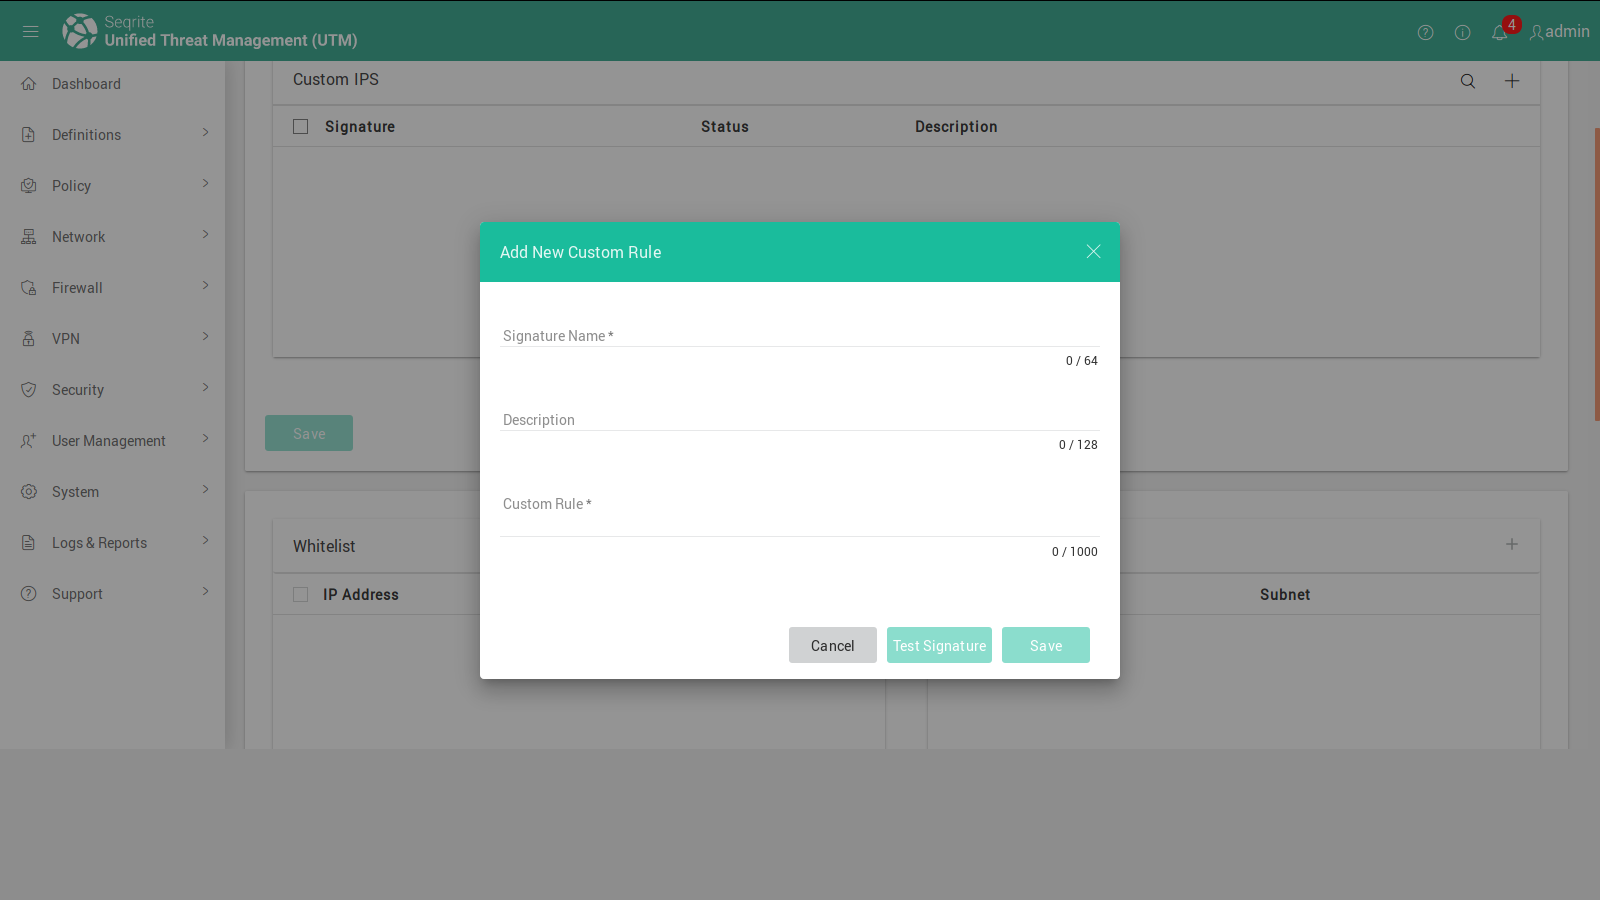
คุณอาจจำเป็นต้องเพิ่มลายเซ็นใหม่ลงในรายการลายเซ็นที่มีอยู่ของคุณ Seqrite UTM IPS คุณสามารถเพิ่มลายเซ็นของคุณเองได้ ทำได้โดยใช้แท็บ "Advances" ในหน้า IPS
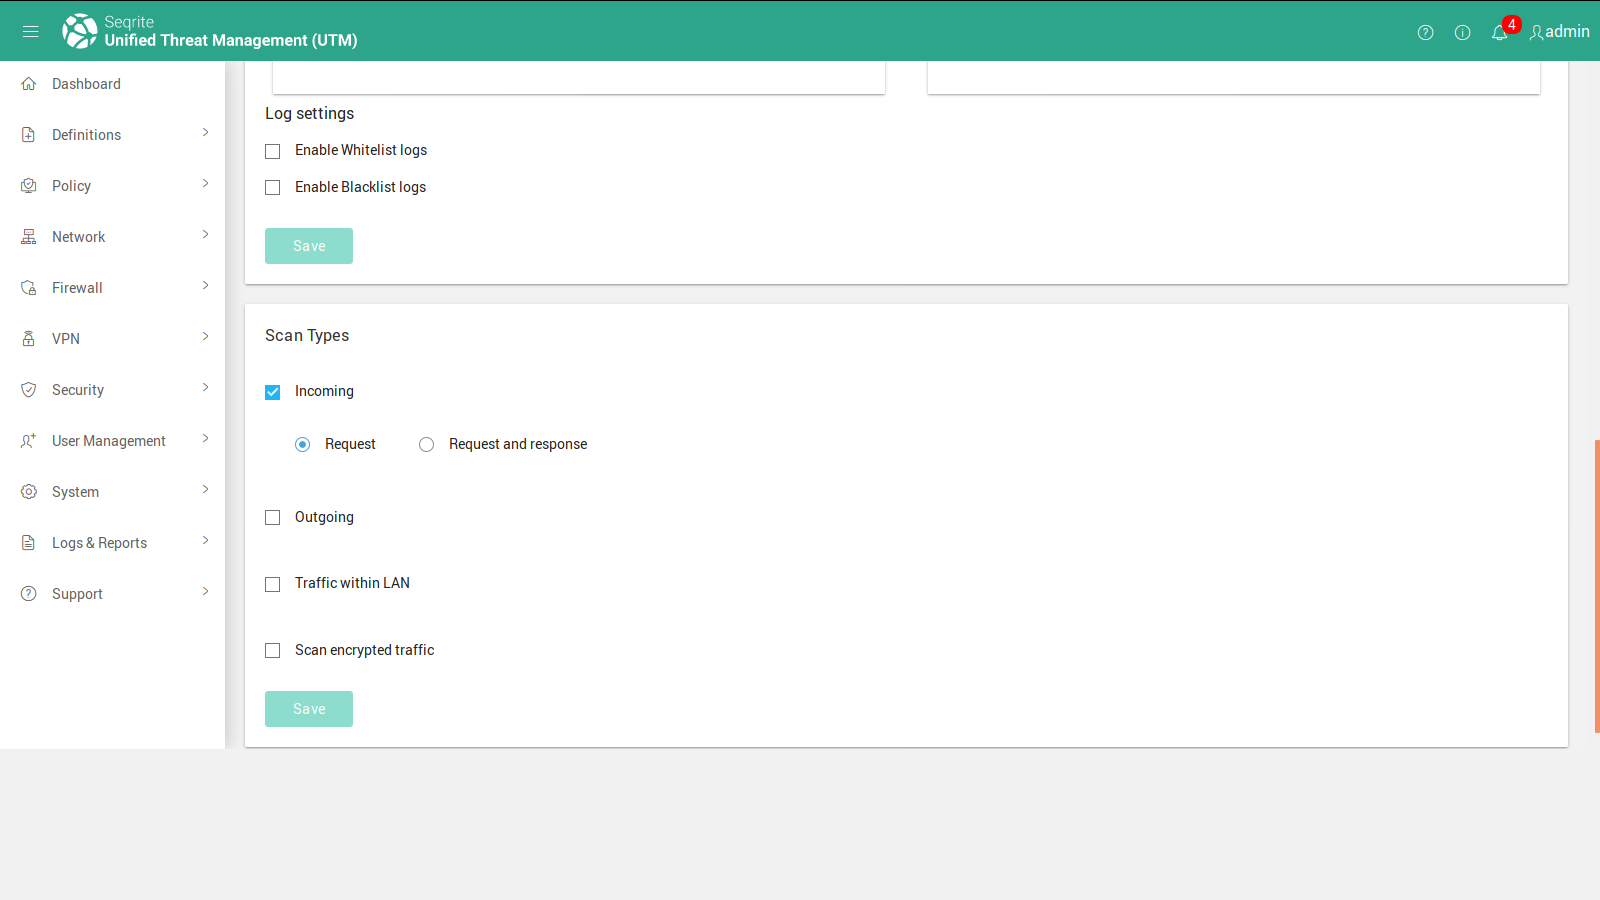
องค์กรของคุณอาจต้องตรวจสอบทราฟฟิกขาเข้า ขาออก และอินทราเน็ตทั้งหมด ฟีเจอร์นี้ช่วยให้คุณตรวจสอบทราฟฟิกทุกประเภทหรือเฉพาะรายบุคคลได้
ข้อมูลอ้างอิง
ก) thesslstore.com
ข) veracode.com
ค) securebox.comodo.com
d) การป้องกันการโจมตีแบบ Man-In-The-Middle โดยใช้ HTTPS และ SSL, IJCSMC, เล่มที่ 5, ฉบับที่ 6, มิถุนายน 2016, หน้า 569 – 579

