
เราเพิ่งเปิดตัว Endpoint Security (EPS) เวอร์ชัน 7.1 พร้อมการปรับปรุงและฟีเจอร์การปฏิบัติตามข้อกำหนดที่ได้รับการปรับปรุง บล็อกนี้เป็นคู่มือที่ครอบคลุมทุกสิ่งที่คุณจำเป็นต้องรู้เกี่ยวกับ EPS 7.1 เวอร์ชันใหม่นี้เป็นการปรับปรุงและขยายฟีเจอร์และฟังก์ชันหลักของ EPS โดยมุ่งเน้นเป็นพิเศษที่การป้องกันข้อมูลสูญหาย (DLP), ตัวจัดการการอัปเดตและการจัดการสินทรัพย์, การป้องกันแรนซัมแวร์ และอื่นๆ
การปรับปรุงที่สำคัญ
การปรับใช้ที่ง่ายดายในสภาพแวดล้อมแบบกระจาย: เครือข่ายองค์กรแบบกระจายตัวมีสำนักงานสาขาอยู่หลายแห่ง และเกือบทุกองค์กรในปัจจุบันจัดหาการเชื่อมต่ออินเทอร์เน็ตและการเข้าถึงข้อมูลสำคัญให้กับสำนักงานสาขาแต่ละแห่ง ด้วยเวอร์ชัน 7.1 การจัดการลูกค้าที่กระจายอยู่ตามพื้นที่ทางภูมิศาสตร์จึงง่ายขึ้น Seqrite คอนโซลส่วนกลางของ EPS ช่วยให้ผู้ดูแลระบบไอทีสามารถติดตั้งเซิร์ฟเวอร์ EPS ที่สำนักงานใหญ่ (HO) และสามารถใช้งานไคลเอ็นต์ในสถานที่ห่างไกลหรือสำนักงานสาขาใดก็ได้
สามารถกำหนดค่าจุดสิ้นสุดในแต่ละสาขาให้สื่อสารกับเซิร์ฟเวอร์ EPS ที่สำนักงานใหญ่ (HO) ได้ผ่าน IP สาธารณะหรือชื่อโดเมนที่ผ่านการรับรองอย่างสมบูรณ์ (FQDN) ผู้ดูแลระบบไอทีสามารถใช้นโยบายกับสำนักงานระยะไกลแต่ละแห่งได้อย่างสม่ำเสมอ และรับสถานะและรายงานของจุดสิ้นสุด
การปรับใช้บนระบบที่โฮสต์บน Azure/AWS:
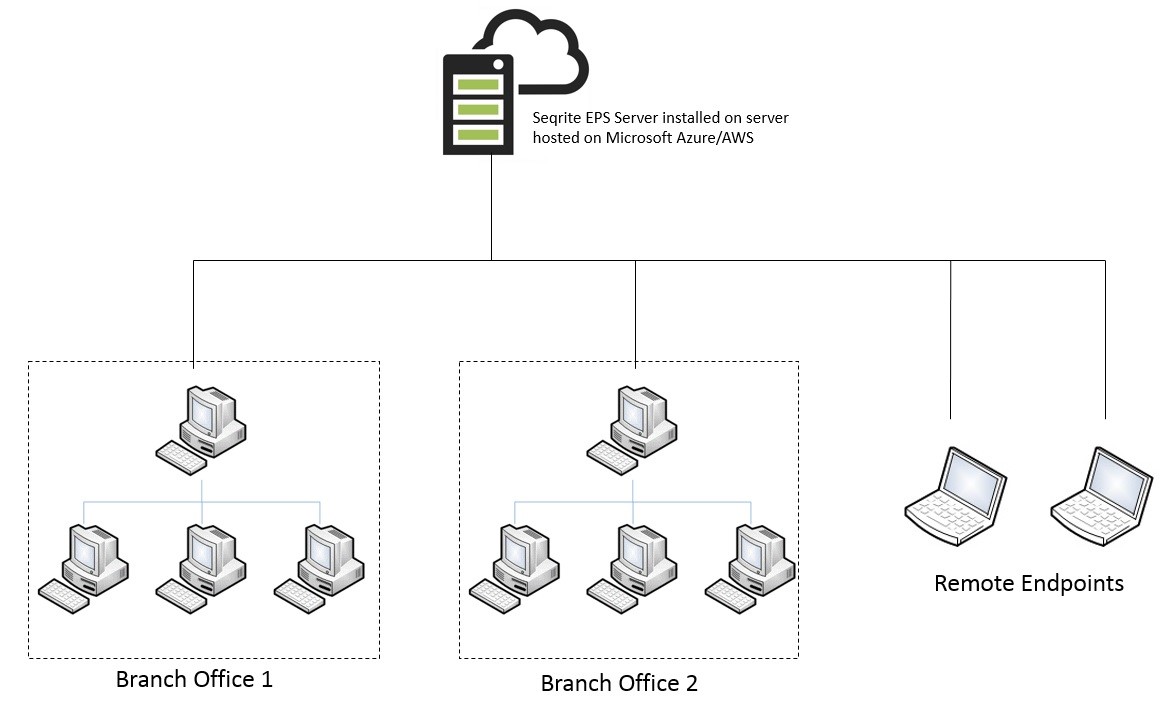
การปรับปรุงนี้จะช่วยให้ผู้ดูแลระบบไอทีสามารถติดตั้ง EPS บนเซิร์ฟเวอร์ที่โฮสต์บน Microsoft Azure และ AWS Platform เพื่อจัดการไคลเอนต์ในสถานที่ที่กระจายอยู่ทั่วทุกแห่ง
การตรวจสอบข้อมูลที่ได้รับการปรับปรุงด้วยระบบป้องกันการสูญเสียข้อมูล (DLP):
- การควบคุมและติดตามกิจกรรมการพิมพ์:EPS 7.1 จะช่วยอำนวยความสะดวกในการควบคุมและตรวจสอบกิจกรรมการพิมพ์ในจุดปลายทางต่างๆ สามารถกำหนดค่าสิทธิ์การพิมพ์บนจุดปลายทางที่เลือกได้ ช่วยให้ผู้ดูแลระบบไอทีสามารถตรวจสอบและรับบันทึกรายละเอียดของกิจกรรมการพิมพ์ได้
- การยกเว้นสำหรับโดเมนภายใน: การปรับปรุงนี้จะช่วยให้ผู้ดูแลระบบไอทีสามารถยกเว้นโดเมนภายในจากการตรวจสอบ DLP และอนุญาตให้ถ่ายโอนข้อมูลที่เป็นความลับภายในองค์กรได้
- ข้อยกเว้นการแชร์เครือข่ายสำหรับการจัดเก็บข้อมูล: EPS 7.1 จะมีข้อกำหนดในการยกเว้นไดรฟ์/โฟลเดอร์เครือข่ายบางส่วน และอนุญาตให้ผู้ใช้ปลายทางคัดลอกและจัดเก็บข้อมูลที่เป็นความลับในตำแหน่งส่วนกลางภายในองค์กรได้
- การสนับสนุนที่เพิ่มขึ้นสำหรับส่วนขยายที่กำหนดเอง: การปรับปรุงนี้จะช่วยให้ผู้ดูแลระบบไอทีสามารถกำหนดค่าและตรวจสอบส่วนขยายที่กำหนดเองได้ นอกเหนือจากส่วนขยายที่กำหนดไว้ล่วงหน้าในรายการ ไฟล์ทั้งหมดที่มีส่วนขยายที่ผู้ใช้กำหนดจะถูกตรวจสอบหรือบล็อกตามนโยบาย DLP
เวอร์ชันใหม่นี้ยังรองรับการใช้งานชุดคุณสมบัติ DLP สำหรับแผนก/อุปกรณ์ปลายทางเฉพาะอีกด้วย Seqrite โซลูชัน DLP มาพร้อมกับชุดคุณสมบัติเพิ่มเติม Seqrite EPS Total และ Business Editions และเป็นคุณสมบัติที่รวมอยู่ใน EPS Enterprise Suite Edition
การตั้งค่าขีดจำกัดแบนด์วิดท์ด้วย Update Manager : ฟีเจอร์ Update Manager ได้รับการปรับปรุงเพื่อให้สามารถใช้งานแบนด์วิดท์ที่จำกัด และกำหนดเวลาการอัปเดตในสภาพแวดล้อมแบบกระจาย ฟีเจอร์นี้จะช่วยให้องค์กรต่างๆ ควบคุมการใช้แบนด์วิดท์และปรับปรุงการดำเนินงานทางธุรกิจได้ดียิ่งขึ้น
ควบคุมอุปกรณ์ปลายทางได้ดียิ่งขึ้นด้วยการจัดการสินทรัพย์:ฟีเจอร์การจัดการสินทรัพย์ได้รับการปรับปรุงเพื่อให้มั่นใจได้ว่าสินทรัพย์ด้านไอทีเป็นไปตามข้อกำหนดได้ดียิ่งขึ้น สามารถเรียกดูรายงานโดยละเอียดของอุปกรณ์ปลายทางได้โดยอิงจากพารามิเตอร์หลายอย่าง เช่น ระบบปฏิบัติการ (OS) ที่ติดตั้ง ชื่อแอปพลิเคชัน ชื่อโปรเซสเซอร์ เวลาปิดเครื่องครั้งล่าสุด และอื่นๆ
การตรวจจับภัยคุกคามจากแรนซัมแวร์เชิงรุก: Seqrite's การตรวจจับคลาวด์อัจฉริยะ เทคโนโลยีนี้ช่วยให้มั่นใจได้ถึงการป้องกันที่ครอบคลุมจากการติดแรนซัมแวร์ ล่าสุด รายงาน AVLab ให้ระดับ Advanced +++ ให้คะแนนถึง Seqrite EPS เวอร์ชัน 7.1 สามารถตรวจจับไฟล์ซอฟต์แวร์ที่เป็นอันตรายประเภทคริปโตแรนซัมแวร์ได้ถึง 28 ไฟล์ นอกจากนี้ยังให้ข้อมูลเชิงลึกโดยละเอียดเกี่ยวกับเหตุการณ์แรนซัมแวร์บนอุปกรณ์ต่างๆ และรับประกันว่าเหตุการณ์ดังกล่าวจะถูกกักกันอย่างมีประสิทธิภาพ
โปรดติดตามพื้นที่นี้เพื่อรับข้อมูลอัปเดตเพิ่มเติม Seqrite กำไรต่อหุ้น 7.1