

ภาพรวมสินค้า
Seqrite แล็บ ห้องปฏิบัติการวิเคราะห์มัลแวร์ที่ใหญ่ที่สุดในอินเดียมี พบเหตุการณ์ทางไซเบอร์หลายเหตุการณ์ที่เชื่อมโยงกับปฏิบัติการซินดูร์ ซึ่งเกี่ยวข้องกับกิจกรรม APT ที่รัฐสนับสนุน และปฏิบัติการแฮ็กติวิสต์ที่ประสานงานกัน กลยุทธ์ที่สังเกตพบ ได้แก่ การฟิชชิ่งแบบเจาะจง (Spear Phishing) การใช้สคริปต์ที่เป็นอันตราย การทำลายเว็บไซต์ และการรั่วไหลของข้อมูลโดยไม่ได้รับอนุญาต ปฏิบัติการนี้แสดงให้เห็นถึงการผสมผสานระหว่างกลยุทธ์การจารกรรมทางไซเบอร์ การก่อกวนที่ขับเคลื่อนโดยแฮ็กติวิสต์ และองค์ประกอบของสงครามแบบผสมผสาน โดยมุ่งเป้าไปที่ภาคส่วนมูลค่าสูงของอินเดีย ได้แก่ กลาโหม โครงสร้างพื้นฐานด้านไอทีของรัฐบาล การดูแลสุขภาพ โทรคมนาคม และการศึกษา กิจกรรมบางส่วนเกี่ยวข้องกับ APT36 และ Sidecopy ซึ่งเป็นกลุ่มภัยคุกคามที่เชื่อมโยงกับปากีสถาน ซึ่งเป็นที่รู้จักในการใช้โดเมนปลอม เพย์โหลดมัลแวร์ และเทคนิคการเก็บเกี่ยวข้อมูลประจำตัวเพื่อโจมตีหน่วยงานทหารและรัฐบาลของอินเดีย
จุดทริกเกอร์: เวกเตอร์การเข้าถึงเริ่มต้น
เมื่อวันที่17 เมษายน 2025ระบบตรวจวัดภัยคุกคามทางไซเบอร์ของอินเดียเริ่มแสดงสัญญาณเตือนภัย ความผิดปกติที่เกิดขึ้นมุ่งเป้าไปที่เซิร์ฟเวอร์อีเมลของรัฐบาลและโครงสร้างพื้นฐานด้านการป้องกันประเทศ ไฟล์ล่อลวงมีชื่อที่เลียนแบบความเร่งด่วนและความถูกต้องตามกฎหมาย:
- สแลม
- แปม
- pptx.lnk
ไฟล์เหล่านี้ไม่ใช่ไฟล์ธรรมดา พวกมันคือการโจมตีที่วางแผนมาอย่างแม่นยำ—เอกสารที่เต็มไปด้วยมาโครทางลัดและสคริปต์ที่กระตุ้นการสื่อสารควบคุมและสั่งการ (C2) แบบลับๆ และการติดตั้งมัลแวร์ แต่ละเหยื่อล่อเล่นกับความหวาดกลัวของประชาชนและโศกนาฏกรรมของชาติ โดยใช้ข่าวพาดหัวล่าสุด เช่นเหตุการณ์โจมตีของผู้ก่อการร้ายที่ปาฮัลกัม เป็นอาวุธรายละเอียดทางเทคนิคเพิ่มเติมสามารถดูได้ที่:
- คำแนะนำ: การโจมตี Pahalgam ใช้ตัวล่อที่ APT36 ใช้เพื่อโจมตีรัฐบาลอินเดีย
- ร่มเงาแห่งภัยคุกคามจากปากีสถาน: กลยุทธ์การรวมศูนย์ของปฏิบัติการไซเบอร์ที่มุ่งเป้าไปที่อินเดีย | Seqrite
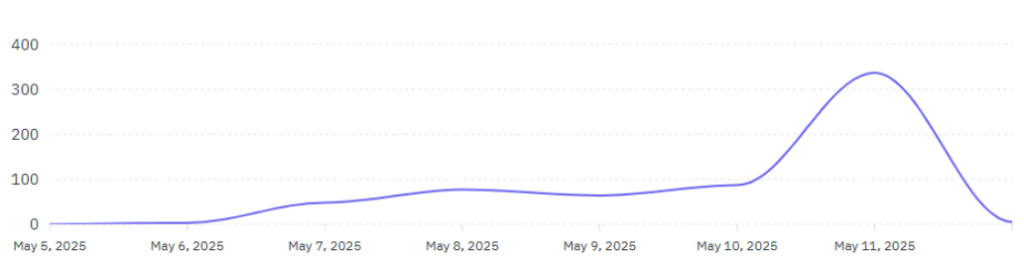
หลังจากเริ่มปฏิบัติการ Sindoor ในวันที่ 7 พฤษภาคม พบว่ามีกิจกรรมแฮ็กเกอร์เพิ่มขึ้นจำนวนมาก รวมถึงการทำลายล้าง การรั่วไหลของข้อมูล และการรณรงค์ทางไซเบอร์ที่ก่อกวน
กราฟไทม์ไลน์กิจกรรม – ปฏิบัติการซินดูร์
APT36: วิวัฒนาการของนักล่าดิจิทัล
กลุ่ม APT36 ซึ่งมีความเกี่ยวข้องกับการใช้ Crimson RAT และเทคนิคการหลอกลวงทางสังคมมาอย่างยาวนาน ได้พัฒนาไปแล้ว โปรแกรมโหลด Poseidon รุ่นเก่าได้หายไปAresซึ่งเป็นเฟรมเวิร์กมัลแวร์แบบโมดูลาร์ที่หลบเลี่ยงการตรวจจับได้ ได้กลายเป็นหัวหอกใหม่แทน
เครื่องมือและประเภทไฟล์:
- .ppam, .xlam, .lnk, .xlsb, .msi
- แมโครที่กระตุ้นการค้นหาเว็บ:
fogomyart[.]com/random.php - การส่งมอบน้ำหนักบรรทุกผ่านองค์กรอินเดียปลอม:
zohidsindia[.]com, nationaldefensecollege[.]com, nationaldefencebackup[.]xyz - การโทรกลับ C2 IP: 167.86.97[.]58:17854(คริมสัน RAT C2)
APT36 ใช้ TTP ขั้นสูงระหว่างปฏิบัติการ Sindoor เพื่อการติดเชื้ออย่างลับๆ การคงอยู่ และการสั่งการและควบคุม การเข้าถึงเบื้องต้นทำได้ผ่านไฟล์แนบแบบฟิชชิ่ง (T1566.001) โดยใช้ไฟล์ประเภทอันตราย (.ppam, .xlam, .lnk, .xlsb, .msi) สิ่งเหล่านี้กระตุ้นให้เกิดแมโครที่ดำเนินการค้นหาเว็บ (T1059.005) ไปยังโดเมนต่างๆ เช่น fogomyart[.]com เพย์โหลดถูกส่งผ่านโดเมนปลอมของอินเดีย เช่น zohidsindia[.]com และ nationaldefensecollege[.]com โดยมีการสื่อสาร C2 ผ่านโปรโตคอลชั้นแอปพลิเคชัน (T1071.001) ไปยัง 167.86.97[.]58:17854 เพื่อการดำเนินการและการคงอยู่ APT36 ใช้ประโยชน์จาก LOLBins (T1218), งานที่กำหนดเวลาไว้ (T1053.005), การข้าม UAC (T1548.002) และสคริปต์ PowerShell ที่ซับซ้อน (T1059.001, T1027) ทำให้สามารถเข้าถึงเป็นเวลานานได้ในขณะที่หลีกเลี่ยงการตรวจจับ
Ares RAT ให้การควบคุมเต็มรูปแบบเหนือโฮสต์ที่ถูกบุกรุก โดยมีฟีเจอร์ต่างๆ เช่น การบันทึกแป้นพิมพ์ การจับภาพหน้าจอ การจัดการไฟล์ การขโมยข้อมูลประจำตัว และการดำเนินการคำสั่งระยะไกล ซึ่งคล้ายกับ RAT เชิงพาณิชย์ แต่ได้รับการปรับแต่งมาเพื่อการซ่อนตัวและการหลบเลี่ยง
โครงสร้างพื้นฐานดิจิทัล: โดเมนแห่งการหลอกลวง
คลังอาวุธของปฏิบัติการนี้มีลักษณะคล้ายกับปฏิบัติการข่าวกรองลับ:
- pahalgamattack[.]com
- การดำเนินงานในร่ม2025[.]ใน
- เว็บไซต์ sindoor[.]
- ซินดูร์[.]สด
โดเมนเหล่านี้เลียนแบบหน่วยงานทางทหารและรัฐบาล โดยแสวงหาประโยชน์จากความไว้วางใจของผู้ใช้ และใช้ประโยชน์จากเรื่องเล่าทางภูมิรัฐศาสตร์เพื่อการจัดการทางสังคม
แฮ็กติวิสต์แบบคู่ขนาน: กองพันเงา
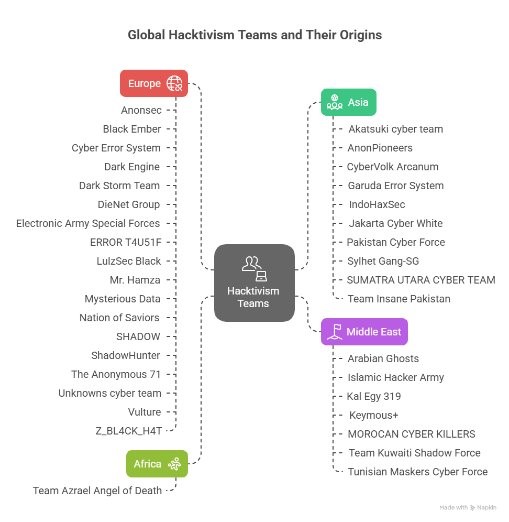
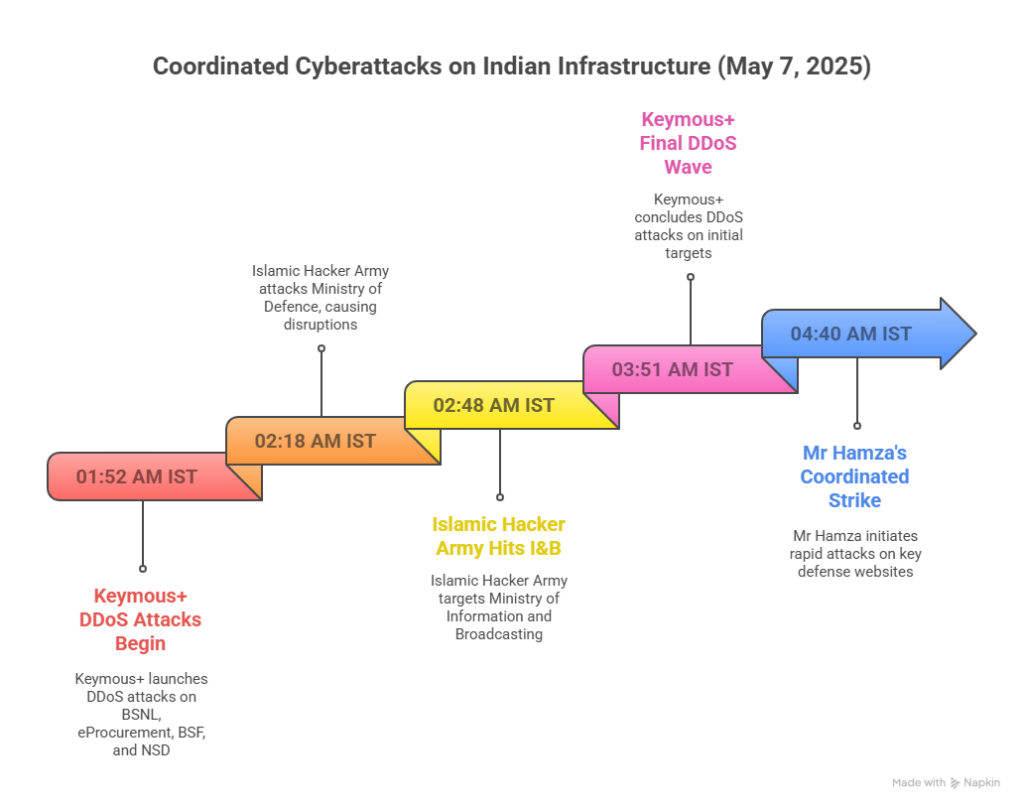
กลุ่ม APT36 ไม่ได้ลงมือเพียงลำพัง ในขณะเดียวกันกลุ่มแฮ็กเกอร์เพื่อ การเคลื่อนไหวทางการเมือง ได้ประสานงานกันโจมตีก่อกวน ต่างๆ เช่น การโจมตี แบบDDoS การเปลี่ยนหน้าเว็บไซต์และการรั่วไหลของข้อมูลในภาคส่วนสำคัญๆ ของอินเดีย กลุ่ม Telegram ประสานงานการกระทำต่างๆ ภายใต้แฮชแท็ก เช่น #OpIndia, #OperationSindoor และ #PahalgamAttack ดังแสดงในภาพด้านล่าง
ภาคส่วนที่เป็นเป้าหมายมากที่สุด:
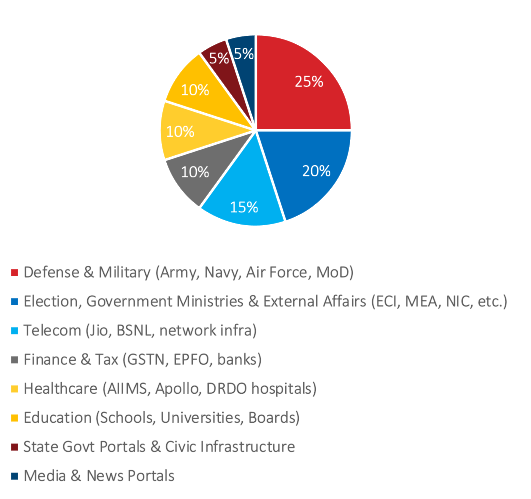
ปฏิบัติการซินดูร์ (Operation Sindoor) มุ่งเป้าไปที่ภาคส่วนสำคัญของอินเดียอย่างมีกลยุทธ์ โดยเน้นไปที่ หน่วยงานด้าน การป้องกัน ประเทศ เช่น กระทรวงกลาโหม กองทัพบก กองทัพเรือ และ DRDO กลุ่มแฮ็กเกอร์อ้างว่าได้ก่อกวนโครงสร้างพื้นฐานด้านไอทีของรัฐบาลรวมถึง NIC และ GSTN ด้วยหลักฐานการโจมตีแบบ DDoS และการรั่วไหลของข้อมูล ขณะเดียวกันก็พยายามเจาะระบบ สถาบัน ทางการแพทย์เช่น AIIMS และโรงพยาบาล DRDO นอกจากนี้ยังมีการตรวจสอบ บริษัทโทรคมนาคมยักษ์ใหญ่เช่น Jio และ BSNL รวมถึงเว็บไซต์ด้านการศึกษาและเว็บไซต์ของรัฐบาลระดับรัฐ หลายแห่ง ซึ่งแสดงให้เห็นถึงขอบเขตและการประสานงานของการโจมตีทางไซเบอร์ครั้งนี้
ภูมิทัศน์ภัยคุกคามหลังการรณรงค์
ราคาเริ่มต้น 7–10 พ.ค., Seqrite รายงานข้อมูลการวัดระยะทาง:
- มีเหตุการณ์ DDoS/defacement ที่ได้รับการยืนยันแล้วมากกว่า 650 รายการ
- มีกลุ่มแฮ็กติวิสต์มากกว่า 35 กลุ่มเข้าร่วม, 7 รายใหม่ที่เพิ่งเกิด
- ลายเซ็นการตรวจจับที่กำหนดเอง 26 รายการ ใช้งานทั่ว XDR
ลายเซ็นการตรวจจับ:
| ลายเซ็นชื่อ | รายละเอียด |
| BAT.Sidecopy.49534.GC | สคริปต์โหลด SideCopy |
| LNK.Sidecopy.49535.GC | ทางลัดที่เปิดใช้งานแมโคร |
| MSI.Trojan.49537.GC | ดรอปเปอร์โทรจันที่ใช้ MSI |
| HTML.Trojan.49539.GC | ฟิชเชอร์ข้อมูลประจำตัว HTML |
| แบต.ดาวน์โหลดเดอร์ 49517 | ดาวน์โหลดยูทิลิตี้สำหรับ RAT |
| Txt.Enc.Sidecopy.49538.GC | ตัวโหลดที่คลุมเครือ |
IOCs: ตัวบ่งชี้การประนีประนอม
โดเมนที่เป็นอันตราย:
- pahalgamattack[.]com
- ซินดูร์[.]สด
- การดำเนินงานในร่ม2025[.]ใน
- nationaldefensecollege[.]com
- fogomyart[.]com/random.php
ไฟล์ที่เป็นอันตราย:
- สแลม
- แปม
- pptx.lnk
- รูปแบบไฟล์ PDF
IP การโทรกลับ:
- 167.86.97[.]58:17854(คริมสัน RAT C2)
แหล่งที่มาของการรับส่งข้อมูล VPS:
- รัสเซีย 🇷🇺
- เยอรมนี 🇩🇪
- อินโดนีเซีย🇮🇩
- สิงคโปร์🇸🇬
แผนที่ความคิดของความโกลาหล: การหยุดชะงักที่ประสานกัน
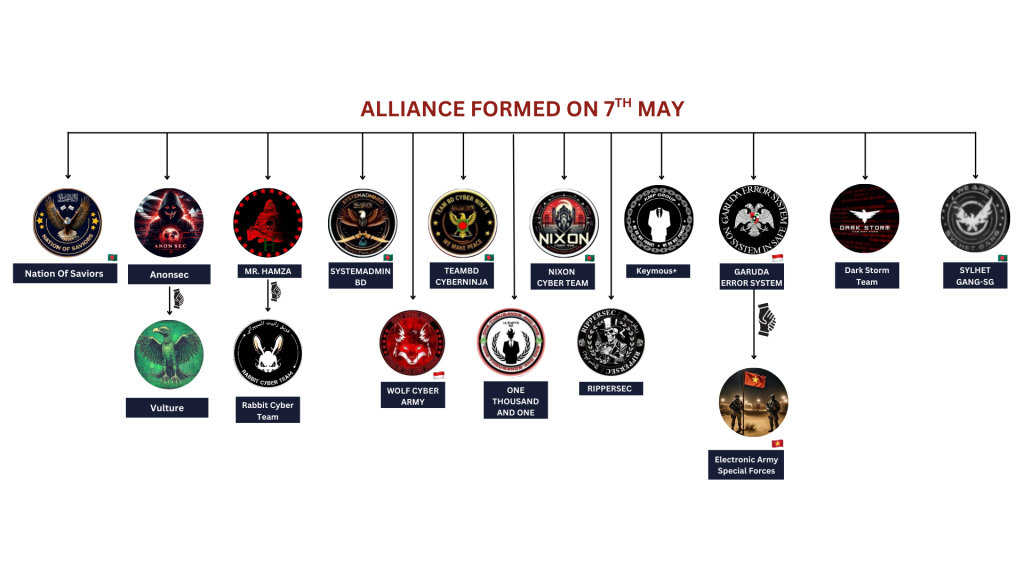
Seqriteการตอบสนองของ
เพื่อตอบโต้ปฏิบัติการดังกล่าว Seqrite ห้องปฏิบัติการที่เปิดใช้งาน:
- กฎการตรวจจับ 26 ข้อ ข้ามสายผลิตภัณฑ์
- ลายเซ็น YARA และความสัมพันธ์ใน STIP/MISP
- การแจ้งเตือนแบบ XDR สำหรับรุ่น SideCopy และ Ares
- การตรวจสอบเว็บมืดและ Telegram
- การเผยแพร่คำแนะนำเกี่ยวกับภัยคุกคาม ให้กับนิติบุคคลอินเดีย
การสะท้อนของนักวิจัย
ปฏิบัติการซินดูร์ได้เปิดเผยพิมพ์เขียวของสงครามไซเบอร์สมัยใหม่ แสดงให้เห็นว่ากลุ่มประเทศต่างๆร่วมมือกับกลุ่มแฮ็กทิวิสต์ที่ไม่ใช่รัฐ อย่างไร โดยผสานการแทรกซึมทางเทคนิคเข้ากับการปฏิบัติการทางจิตวิทยาวิวัฒนาการของ APT36 โดยเฉพาะการเปลี่ยนจาก Poseidon ไปเป็น Ares และการโจมตีของกลุ่มแฮ็กทิวิสต์ที่เกิดขึ้นพร้อมกัน บ่งชี้ถึงการบรรจบกันอย่างจงใจของการจารกรรมทางไซเบอร์และสงครามทางอุดมการณ์
แทนที่จะเป็นการโจมตีด้วยมัลแวร์แบบแยกเดี่ยว ตอนนี้เราเผชิญกับสงครามดิจิทัลที่ประสานงานกันอย่างเป็นระบบเครื่องมืออาจเปลี่ยนไป—มาโคร ไฟล์ MSI สคริปต์ DDoS—แต่เป้าหมายยังคงเดิม คือ การทำให้ระบบไม่เสถียร การให้ข้อมูล เท็จและการก่อกวน
สรุป
ปฏิบัติการซินดูร์แสดงให้เห็นถึงการยกระดับความขัดแย้งทางไซเบอร์ระหว่างอินเดียและปากีสถานอย่างมีนัยสำคัญ ปฏิบัติการนี้ซึ่งจัดทำโดย APT36 และกลุ่มแฮ็กติวิสต์พันธมิตร ได้ใช้ประโยชน์จากการผสมผสานระหว่างมัลแวร์ขั้นสูง โครงสร้างพื้นฐานปลอม และวิศวกรรมสังคมที่หลอกลวง เพื่อแทรกซึมเข้าสู่ภาคส่วนสำคัญของอินเดีย
การกำหนดเป้าหมายเชิงกลยุทธ์ต่อภาคกลาโหม ไอทีภาครัฐ สาธารณสุข การศึกษา และโทรคมนาคม ตอกย้ำเจตนารมณ์ที่ไม่เพียงแต่รวบรวมข่าวกรอง แต่ยังขัดขวางการปฏิบัติการระดับชาติด้วย ด้วยการใช้งานเครื่องมืออย่าง Ares RAT ผู้โจมตีสามารถเข้าถึงระบบที่ติดไวรัสจากระยะไกลได้อย่างสมบูรณ์ เปิดประตูสู่การเฝ้าระวัง การโจรกรรมข้อมูล และอาจก่อวินาศกรรมบริการสำคัญ
จากมุมมองของผลกระทบ การดำเนินการนี้มี:
- ความไว้วางใจที่ถูกทำลาย ในการสื่อสารดิจิทัลอย่างเป็นทางการโดยการปลอมแปลงโดเมนอินเดียที่น่าเชื่อถือ
- ความเสี่ยงในการดำเนินงานที่เพิ่มขึ้น สำหรับแผนกที่มีความละเอียดอ่อนโดยเปิดเผยจุดอ่อนด้านโครงสร้างพื้นฐาน
- การรับรู้ของสาธารณชนที่เสื่อมเสีย ความพร้อมด้านความมั่นคงปลอดภัยไซเบอร์ในภาครัฐและการป้องกันประเทศ
- ความตึงเครียดทางภูมิรัฐศาสตร์ที่ทวีความรุนแรงขึ้น โดยใช้วิธีทางไซเบอร์เพื่อฉายอิทธิพลและก่อให้เกิดความไม่มั่นคง
แคมเปญนี้ส่งผลกระทบอย่างมากต่อความมั่นคงทางไซเบอร์และความน่าเชื่อถือของประเทศ:
- การกรองข้อมูลเอกสารภายใน ข้อมูลประจำตัว และข้อมูลผู้ใช้ที่ละเอียดอ่อนถูกขโมยไปจากองค์กรสำคัญ การกระทำเช่นนี้ส่งผลกระทบต่อความปลอดภัยในการปฏิบัติงาน การตัดสินใจเชิงกลยุทธ์ และเปิดช่องทางให้เกิดการบุกรุกตามมา
- การโจมตี DDoS:การโจมตีแบบปฏิเสธการให้บริการแบบกำหนดเป้าหมายทำให้บริการที่สำคัญของรัฐบาลและบริการสาธารณะไม่สามารถใช้งานได้ ส่งผลกระทบต่อทั้งเวิร์กโฟลว์ภายในและการเข้าถึงของประชาชนในช่วงเวลาที่มีความอ่อนไหวทางภูมิรัฐศาสตร์
- การทำให้เสียโฉมเว็บไซต์เว็บไซต์ของรัฐบาลและสถาบันต่างๆ ของอินเดียหลายแห่งถูกทำลาย ส่งผลให้ความเชื่อมั่นของสาธารณชนลดน้อยลง และใช้เป็นกลยุทธ์สงครามจิตวิทยาเพื่อแสดงอิทธิพลและความเหนือกว่าในโลกไซเบอร์
การพัฒนาเหล่านี้เน้นย้ำถึงความจำเป็นเร่งด่วนในการปรับปรุงให้ดียิ่งขึ้น threat intelความสามารถในการบังคับใช้กฎหมาย กรอบการทำงานตอบสนองต่อเหตุการณ์ที่แข็งแกร่ง และความร่วมมือเชิงกลยุทธ์ระหว่างภาครัฐและเอกชน เพื่อรับมือกับภัยคุกคามแบบผสมผสานที่เปลี่ยนแปลงไปเช่นนี้


