• ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
Seqrite ห้องปฏิบัติการ บทความ
ติดต่อฝ่ายขาย กำลังถูกโจมตีอยู่หรือเปล่า?
  • ผลิตภัณฑ์และบริการ
        • เมฆ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • บน Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • แพลตฟอร์ม

          • Malware Analysis Platform
        • ธุรกิจเล็ก ๆ

          • SOHO Total Edition
        • บริการของเรา

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
  • โซลูชัน
    • BFSI
    • การศึกษา
    • รัฐบาล
    • การดูแลสุขภาพ
    • ไอทีอีเอส
    • การผลิต
  • เกี่ยวกับเรา
    • เกี่ยวกับเรา Seqrite
    • ความเป็นผู้นำ
    • รางวัลและการรับรอง
    • ข่าวสาร
  • พันธมิตร
    • โปรแกรมพันธมิตร
    • ค้นหาคู่ค้า
    • กลายเป็นพันธมิตร
  • Support
  • แหล่งข้อมูล
    • Blogs
    • กระดาษขาว
    • เอกสารข้อมูลทางเทคนิค
    • กรณีศึกษา
    • รายงานภัยคุกคาม
    • คู่มือการใช้งาน
    • พ.ศ
    • ความเข้าใจ Data Privacy
    • ตรวจสอบคะแนนความเสี่ยงของคุณ
    • การสนทนา DPDP
    • ชั่วโมงแห่งความเป็นส่วนตัว
หน้าแรก  /  มัลแวร์  / ปฏิบัติการ 'กับดักน้ำผึ้ง': APT36 เล็งเป้าไปที่องค์กรด้านการป้องกันประเทศในอินเดีย
ปฏิบัติการ 'กับดักน้ำผึ้ง': APT36 เล็งเป้าไปที่องค์กรด้านการป้องกันประเทศในอินเดีย
08 กรกฎาคม 2020

ปฏิบัติการ 'กับดักน้ำผึ้ง': APT36 เล็งเป้าไปที่องค์กรด้านการป้องกันประเทศในอินเดีย

เขียนโดย กัลเปศ มนตรี
กัลเปศ มนตรี
มัลแวร์

สรุป

ในช่วง 3 เดือนที่ผ่านมา เราสังเกตเห็นกิจกรรมที่เพิ่มขึ้นจาก APT36 ซึ่งเป็นกลุ่มก่อการร้ายไซเบอร์ที่เชื่อมโยงกับปากีสถาน เป้าหมายในครั้งนี้คือบุคลากรจากหน่วยงานด้านกลาโหมและหน่วยงานรัฐบาลอื่นๆ ในอินเดีย

ในการโจมตีระลอกล่าสุด กลุ่ม APT36 ใช้เทคนิคการล่อลวงด้วยเหยื่อ (honey trap) โดยใช้โปรไฟล์ปลอมของหญิงสาวสวยเพื่อล่อลวงให้เป้าหมายเปิดอีเมลหรือสนทนาผ่านแพลตฟอร์มส่งข้อความ ซึ่งท้ายที่สุดจะนำไปสู่การดาวน์โหลดมัลแวร์

ชื่อไฟล์แนบบางส่วนที่เราพบในการโจมตีตามธีมปัจจุบัน:
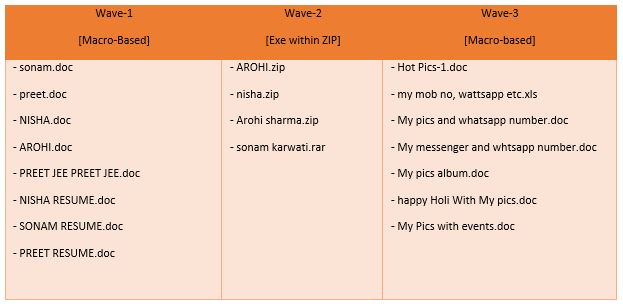
เมื่อเป้าหมายเปิดไฟล์แนบดังกล่าว มันจะดรอป Crimson RAT ที่ใช้ MSIL ซึ่ง APT36 เคยใช้ในการโจมตีหลายครั้งในอดีต RAT นี้ใช้สำหรับกิจกรรมขโมยข้อมูลและส่งไปยังเซิร์ฟเวอร์ CnC

ปฏิบัติการ ‘กับดักน้ำผึ้ง’

กองทัพอินเดียได้อธิบายกรณี "กับดักน้ำผึ้ง" ว่าเป็นอาวุธสงครามลูกผสมที่ข้าศึกใช้โจมตีข้ามพรมแดน ขณะนี้ APT36 กำลังใช้แนวคิดเดียวกันนี้เพื่อล่อเป้าหมาย
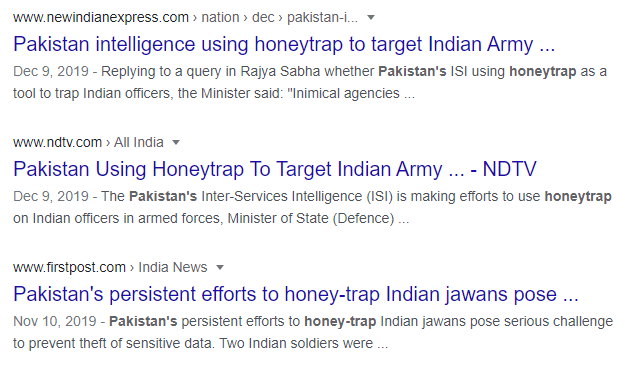
ภาพ: ฟีดข่าวแสดงการใช้กรณี 'กับดักน้ำผึ้ง'

ภาพรวมแคมเปญ

แคมเปญนี้ยังคงใช้ห่วงโซ่การติดเชื้อแยกกันสองแบบ เทคนิคการติดเชื้อ APT36 ทั้งสองแบบนี้ยังคงเหมือนเดิมในช่วงสองสามปีที่ผ่านมา

ในเชนแรก อีเมลแบบสเปียร์ฟิชชิงจะมีเอกสารที่โหลดมาโครเป็นไฟล์แนบ เอกสารนี้มีหน้าที่รันโมดูลดรอปเปอร์ที่เริ่มต้นเครื่องมือ Crimson RAT เพื่อดำเนินกิจกรรมที่เป็นอันตราย
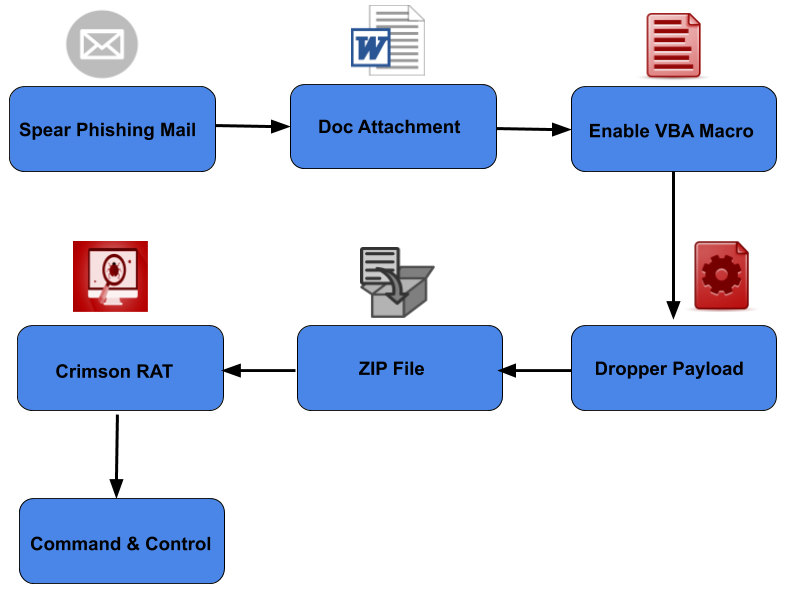
ภาพ: ห่วงโซ่การติดเชื้อ – สถานการณ์ที่ 1

ในเชนที่สอง ไฟล์แนบอีเมลแบบสเปียร์ฟิชชิ่งจะมีโมดูลดรอปเปอร์อยู่ภายในไฟล์ zip โดยตรง ส่วนประกอบดรอปเปอร์นี้จะเปิดเอกสารล่อเหยื่อ และรันเครื่องมือ Crimson RAT ในเบื้องหลังเพื่อดำเนินการที่เป็นอันตราย
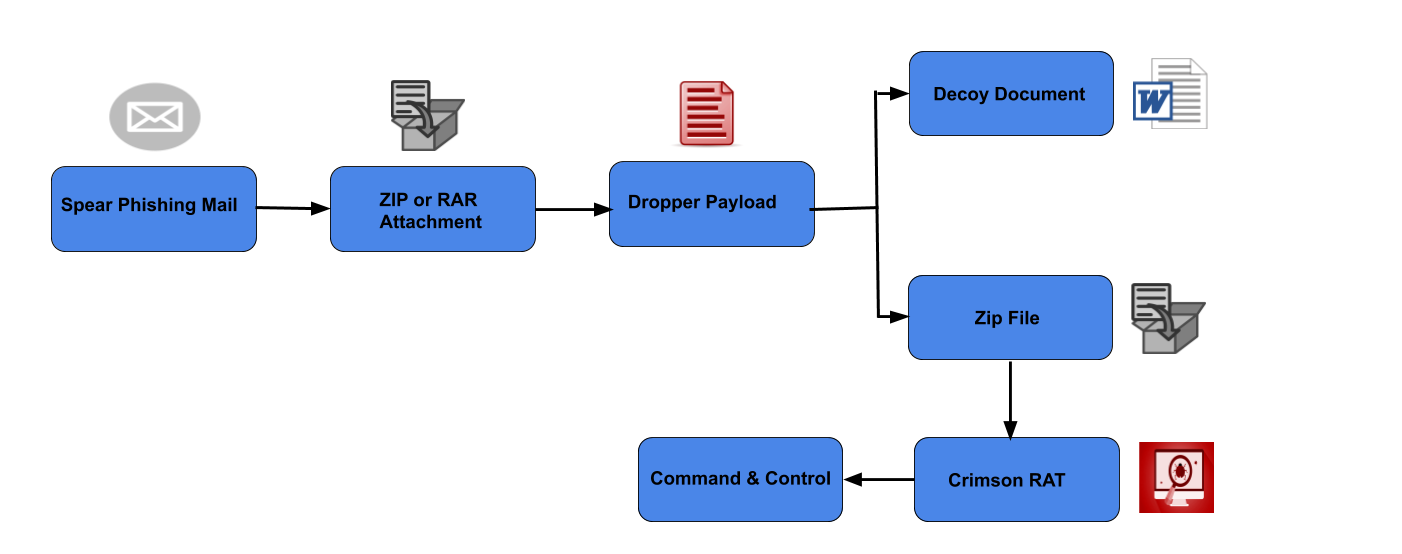
ภาพ: ห่วงโซ่การติดเชื้อ – สถานการณ์ที่ 2

ห่วงโซ่การติดเชื้อแบบที่สองนั้นไม่ประสบความสำเร็จในองค์กร เนื่องจากไฟร์วอลล์มักจะบล็อกไฟล์ประเภท 'EXE' ภายในอีเมล เหตุผลหลักคือ การโจมตีนี้มุ่งเป้าไปที่บัญชีส่วนบุคคลของบุคคลที่เกี่ยวข้องกับภาคการป้องกันประเทศของอินเดีย

หนูแดง

Crimson RATยังคงเป็นอาวุธยอดนิยมของกลุ่ม APT36 เราได้เผยแพร่รายละเอียดเกี่ยวกับการโจมตีของ APT36 อีกครั้งเมื่อเดือนที่แล้ว ซึ่งวิธีการทำงานของมัลแวร์ยังคงเหมือนเดิม

สรุปพฤติกรรมของ RAT นี้

  • กระบวนการ:
    • กระบวนการรายการ
    • กระบวนการฆ่า
    • ดำเนินการคำสั่ง
  • ไฟล์:
    • ไดรฟ์ ไฟล์ และการสืบค้นไดเรกทอรี
    • ลบไฟล์
    • ดำเนินการไฟล์
    • ค้นหานามสกุลไฟล์
    • การแยกข้อมูลเมตา
  • จับภาพหน้าจอ:
    • ภาพหน้าจอแบบเดี่ยวและแบบต่อเนื่อง
    • รับภาพขนาดย่อ ขนาดหน้าจอ
  • การกรองข้อมูล:
    • ดาวน์โหลดจาก C2
    • อัพโหลดไปยัง C2

นี่คือการใช้งานฟังก์ชันบางอย่างในโค้ด Crimson RAT:
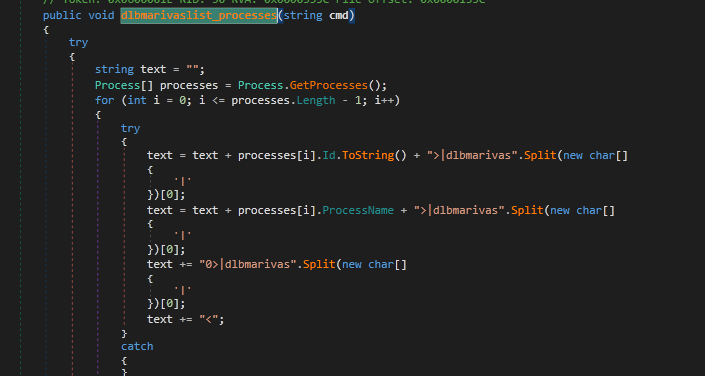
รูปภาพ: ฟังก์ชันการแสดงรายการกระบวนการที่กำลังทำงานทั้งหมด
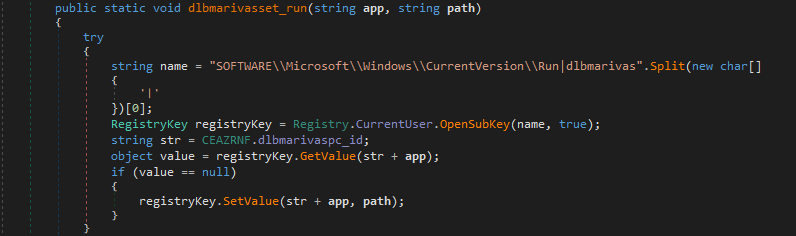
รูปภาพ: ฟังก์ชันการตรวจสอบและเพิ่มรายการเริ่มต้นในรีจิสทรี
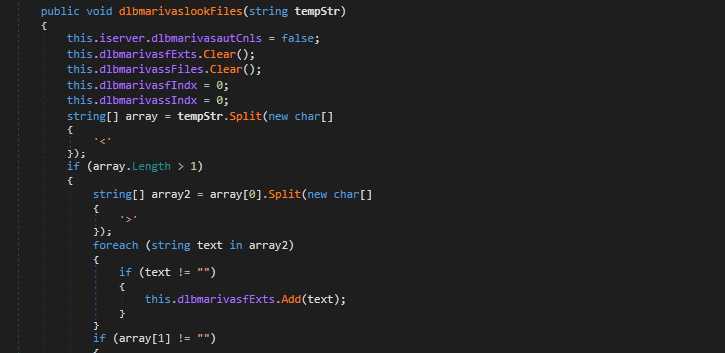
รูปภาพ: ฟังก์ชันการค้นหาไฟล์ที่มีนามสกุลไฟล์ที่กำหนด
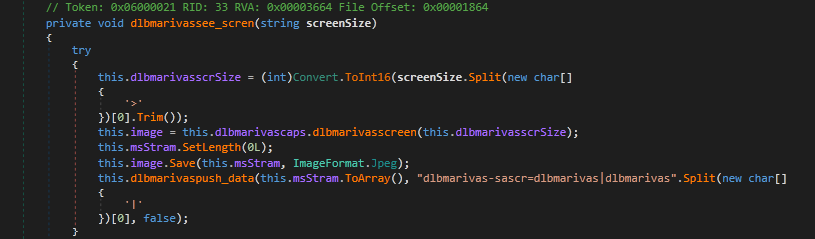
ภาพ: ฟังก์ชั่นการจับภาพขนาดหน้าจอ
ภาพ: ฟังก์ชันการจับภาพหน้าจอ


สรุป

เป็นที่ทราบกันดีว่า APT36 มุ่งเป้าไปที่องค์กรด้านกลาโหมและองค์กรสำคัญอื่นๆ ในภาคส่วนต่างๆ โดยทั่วไปแล้ว เป้าหมายของพวกเขาคือบุคคลและองค์กรที่มีผลประโยชน์เชิงกลยุทธ์ต่อประเทศเพื่อนบ้านทางตะวันตกของอินเดีย อย่างไรก็ตาม ในแคมเปญนี้ ที่น่าสนใจคือ หน่วยงานที่ตกเป็นเป้าหมายบางส่วนเป็นองค์กรที่ตั้งอยู่ในรัฐทางตะวันออกของอินเดีย! ในปีที่ผ่านมา นี่เป็นครั้งที่สองที่เราพบเห็น APT36 พุ่งเป้าไปที่องค์กรที่มีผลประโยชน์ต่อประเทศเพื่อนบ้านทางตะวันออกของอินเดีย


IOC ที่เกี่ยวข้องกับแคมเปญฮันนี่แทรป:

03E499D6E15817F5C7EF0F4F2FFD6D27

0FD5FD92A6D8467A892C889B7DE49FC2

11C594AF9B478A1EC688E874BCF61FE9

2B22AC62E5843F22F4A51149ADE2D6D1

3709CE3826A3AEBA20341ED2EF38259F

3952EBEDF24716728B7355B8BE8E71B6

467B10934E97D66E738E56501C22D1C4

46B9FA19A52D0E83B63280547630BB33

485F08EE7F741219BC1F2438319A33E4

4B7D87FFA7D243A32D6D516583B04B8A

4C0E752600746B6D67CF1D49C103D64A

4DC350105A7879E14780B0A353816BC5

5111974611588AFFE86C99EB9897FE02

589729BC673FE05A2F3B4C85797E2CE6

60BC356B4C88431353756B9496CF8F55

6368B4E339D04B30DA20AF70C67EC743

6801133F37481D8D865E984766E49D34

6B2931A1E68E8C9B02B815DC8065B4F8

6C11F92F6646E696724DE47D41ADC9F0

6DAA8DB3ED3661F9BC708E9B3E5F5C3C

8B22B21F258207F6B2C71483EAFF8CA6

8D34A25D139F836FD36BBEB869A6BD3F

92A16E790F69E68C393B3BEEA15E14AA

94C00B72C37D5EB00E6B200AA71295C7

9C9A6005C14D4EDFF392EE174E3A6964

A15602E81A2E9860463F83ED66E7FFFD

A22DBB859B380E375DF17D0751E407F5

A7C8DD395CD707794A8BFFE9C06A6344

A93F9E7325567A01357C565F2875C02F

B6E5D3B7F74B99CB039B8226AAFE6E08

C0C2BCA1B2668D10D0B26E0F6DB34A64

C32E6BC20F46CF0EB6E3608F35651195

C9895D76ACE01B7A1DB407B18059B785

CBFAE579A25DF1E2FE0E02934EFD65DC

D504CAB93AB055267BDD7693BFCFED5B

D9CE6D2F89AFADD13D42CAC313C91582

E670F157F988FA13317CD878DEB55697

E89E1D0CDB0C0653744E5D12B6262F07

E8AA25A0D8A95E43712765FEFAC3C068

EA371D9282AB9C2A7274C5C8ACA9A64A

F0C1AEA58025973D254FF9FD08599E65

F70B3DA6C795B544FAC4F90AE4B45BA2

FE74761CE3EEDB20FF50FEFE9C2D49EF

FF2F32C78688AEC15C1283B1E625E72A

ผู้เชี่ยวชาญเฉพาะด้าน:
ปาวันกุมาร์ ชอว์ธารี
กัลเปศ มนตรี
 

 โพสต์ก่อนหน้าแคมเปญล่วงหน้ามุ่งเป้าไปที่ภาคการผลิตและการส่งออกใน...
โพสต์ถัดไป  Snake Ransomware นำมาซึ่งหายนะที่ใกล้จะเกิดขึ้นกับเครือข่ายองค์กร
กัลเปศ มนตรี

เกี่ยวกับ Kalpesh Mantri

ปัจจุบัน Kalpesh Mantri ทำงานเป็นนักวิจัยด้านความปลอดภัยหลักที่ Quick Heal Labs เขากำลังศึกษาเกี่ยวกับการค้นหา APT และการวัดระยะไกล...

บทความโดย Kalpesh Mantri »

กระทู้ที่เกี่ยวข้อง

  • ที่ Malware Analysis Platformใช้การตรวจจับที่ขับเคลื่อนด้วย ML/AI

    ที่ Malware Analysis Platformใช้การตรวจจับที่ขับเคลื่อนด้วย ML/AI

    14 ตุลาคม 2026
  • ปฏิบัติการ Silent Rotor: แคมเปญเจาะจงเป้าหมายเพื่อบั่นทอนภาคการบินไร้คนขับ ก่อนการประชุมสุดยอดที่มอสโก

    May 6, 2026
  • แคมเปญมัลแวร์ใช้ประโยชน์จาก SVG ไฟล์แนบอีเมล และ CDN เพื่อลบ XWorm และ Remcos ผ่านสคริปต์ BAT

    September 11, 2025
นักเขียนเด่น
  • Seqrite
    Seqrite

    Seqrite เป็นผู้ให้บริการโซลูชันด้านความปลอดภัยทางไซเบอร์ระดับองค์กรชั้นนำ โดยมุ่งเน้นที่...

    อ่านบทความเพิ่มเติมโดย Seqrite
  • บินีช พี
    บินีช พี

    ฉันเป็นคนรักความปลอดภัยทางไซเบอร์อย่างแรงกล้า และเป็นนักเขียนที่ทุ่มเท ด้วยพรสวรรค์...

    อ่านบทความเพิ่มเติมโดย บิเนช พี
  • จโยติ คาร์เลการ์
    จโยติ คาร์เลการ์

    ฉันเป็นนักเขียนตัวยงที่ชื่นชอบการสร้างสรรค์เนื้อหาเกี่ยวกับเทคโนโลยีใหม่ๆ และ...

    อ่านบทความเพิ่มเติมโดย Jyoti Karlekar
  • ซันเจย์ คัตการ์
    ซันเจย์ คัตการ์

    Sanjay Katkar เป็นกรรมการผู้จัดการร่วมของ Quick Heal Technologies

    อ่านบทความเพิ่มเติมโดย ซันเจย์ คัตการ์
หัวข้อการเรียนรู้
ฉลาด (25) การโจมตีทางไซเบอร์ (36) การโจมตีไซเบอร์ (58) cyberattack (16) cyberattacks (15) cybersecurity (344) การรักษาความปลอดภัยในโลกไซเบอร์ (34) ภัยคุกคามทางไซเบอร์ (33) ภัยคุกคามทางไซเบอร์ (51) การละเมิดข้อมูล (56) การละเมิดข้อมูล (29) ข้อมูลสูญหาย (28) การป้องกันข้อมูลสูญหาย (34) data privacy (17) การป้องกันข้อมูล (35) ความปลอดภัยของข้อมูล (19) DLP (50) ปปส (14) กรมคุ้มครองผู้บริโภค (DPDA) (17) การเข้ารหัสลับ (16) endpoint ความปลอดภัย (113) ความปลอดภัยองค์กร (20) เอาเปรียบ (13) GDPR (14) มัลแวร์ (76) การวิเคราะห์มัลแวร์ (15) มัลแวร์โจมตี (23) MDM (27) ไมโครซอฟท์ (15) MITER ATT&CK (14) ความปลอดภัยของเครือข่าย (26) ฟิชชิ่ง (30) ransomware (69) การโจมตี ransomware (31) การโจมตี ransomware (31) การป้องกัน ransomware (17) Seqrite (41) Seqrite การเข้ารหัสลับ (27) Seqrite EPS (33) Seqrite บริการของเรา (16) การตรวจจับภัยคุกคาม (15) Threat Intelความชอบธรรม (26) UTM (34) ความอ่อนแอ (16) ศูนย์ความไว้วางใจ (13)
Seqrite ห้องปฏิบัติการ

ผู้ให้บริการโซลูชันความปลอดภัยทางไอทีระดับองค์กรชั้นนำที่ช่วยลดความซับซ้อนของการรักษาความปลอดภัยของจุดสิ้นสุด ข้อมูล และเครือข่ายด้วยโซลูชันการป้องกัน การตรวจจับ และการตอบสนองภัยคุกคามที่ดีที่สุดในระดับเดียวกันทั่วโลก

อ่านเพิ่มเติมเกี่ยวกับ Seqrite

ติดตามเรา:

สมัครรับจดหมายข่าวของเรา

ติดตามข้อมูลล่าสุดเกี่ยวกับแนวโน้มและข้อมูลเชิงลึกด้านความปลอดภัยทางไซเบอร์

กำลังโหลด
ผลิตภัณฑ์และบริการ
  • เมฆ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • บน Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • แพลตฟอร์ม
  • Malware Analysis Platform
  • ธุรกิจขนาดเล็ก
  • SOHO Total Edition
  • บริการของเรา
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • ความปลอดภัยทางไซเบอร์ & Data Privacy ความตระหนัก
แหล่งข้อมูล
  • Blogs
  • กระดาษขาว
  • เอกสารข้อมูลทางเทคนิค
  • รายงานภัยคุกคาม
  • คู่มือการใช้งาน
  • พ.ศ
  • ความเข้าใจ Data Privacy
  • การสนทนา DPDP
  • นโยบายและการปฏิบัติตาม
  • EULA
  • โกดีป เอไอ
  • SIA
  • ชั่วโมงแห่งความเป็นส่วนตัว
ติดต่อเรา
  • สำนักงานจดทะเบียน
  • มาคุยเรื่องความปลอดภัยทางไซเบอร์กันเถอะ
Support
  • Technical Support
  • ดาวน์โหลดซอฟท์แว
  • โปรแกรมอัปเดตแบบออฟไลน์
  • อัพเกรดเฟิร์มแวร์
  • การอัพเกรด
  • เอกสารสินค้า
เกี่ยวกับเรา
  • เกี่ยวกับเรา Seqrite
  • ความเป็นผู้นำ
  • รางวัลและการยอมรับ
  • ข่าวสาร
พาร์ทเนอร์
  • โปรแกรมพันธมิตร
  • ค้นหาคู่ค้า
  • กลายเป็นพันธมิตร
  • Seqrite ใบรับรอง

© 2026 บริษัท ควิกฮีล เทคโนโลยี จำกัด

แผนผังเว็บไซต์ นโยบายความเป็นส่วนตัว ประกาศทางกฎหมาย นโยบายคุกกี้ ข้อกำหนดการใช้งาน